가정 내 서비스 기기의 취약점 검증으로
보안성 및 안정성 강화
보안 수준 확보 및 선제적 대응 체계 마련
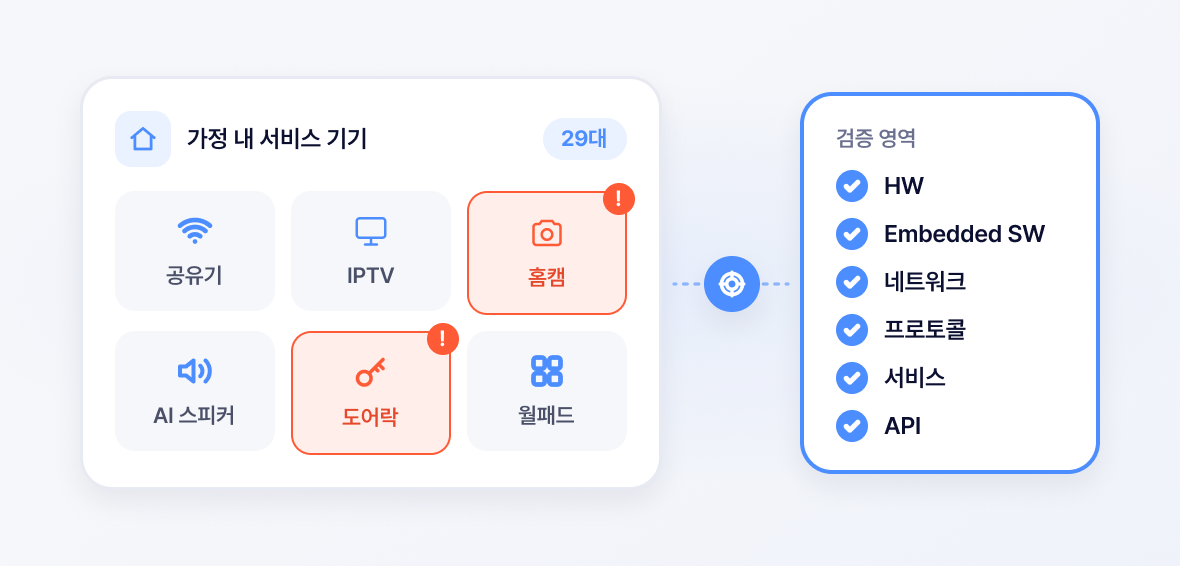
HW·Embedded SW·네트워크·프로토콜·서비스·API 영역의
취약점 식별 및 실제 악용 가능성과 서비스 영향도 검증
광범위하게 보급된 서비스 기기의 보안성·안정성 강화
라온 모의해킹으로 DEFCON 등 글로벌 해킹대회 우승
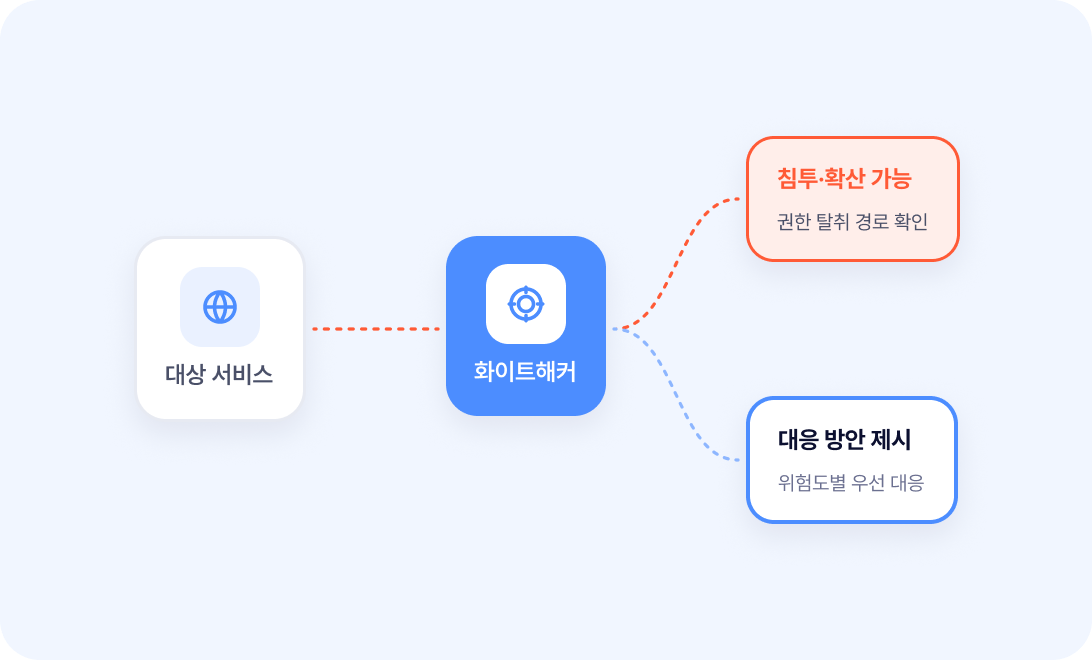
화이트해커의 실제 공격 시나리오를 통해
침투 가능성을
검증하고, 취약점별 대응 방안까지 확인하세요.
직면 과제
신규·변경 서비스와 업데이트로
계속 생기는 새로운 공격 경로
취약점 목록만으로 판단하기 어려운
실제 침투·확산 가능성
비용·도입 절차·전문성 부담으로
지속적인 모의해킹이 어려운 환경
생성형·Agentic AI 도입으로 기존 점검만으로
확인하기 어려운 새로운 위협
해결 방안
라온 모의해킹은 프리미엄·구독형 모의해킹부터 오픈 전 솔루션·서비스 검증,
AI 레드티밍까지 필요한 보안 과제에 맞춰 선택할 수 있습니다.

도입 효과
제품 검증
DEFCON·SECCON·CCE
우승 화이트해커
국내외 최고 권위 해킹대회
우승 경력의 전문 인력
국가 지정
정보보호 전문서비스 기업
검증된 전문 기술인력이
직접 수행하는 모의해킹
공공·금융·기업
다양한 수행 경험
산업별 환경과 공격 특성을 반영한
맞춤형 보안 점검
서비스 구성
정밀 모의해킹부터 지속 점검, 오픈 전 검증, AI 레드티밍까지 필요한 보안 과제에 맞춰 선택하세요.
실제와 유사한 고도화된 공격 시나리오로 취약점을 직접 공략해 침투 가능성을 검증하고,
위험도에 따른 대응 방안을 제시합니다.
이런 경우 필요합니다
한 번 제대로 깊이 있는
모의해킹이 필요할 때
무엇을 검증하나요?
서비스와 시스템 구조를 파악하고
공격 가능한 지점을 분석합니다.
실제 발생 가능한 해킹 이슈를 기반으로
침투 시나리오를 설계합니다.
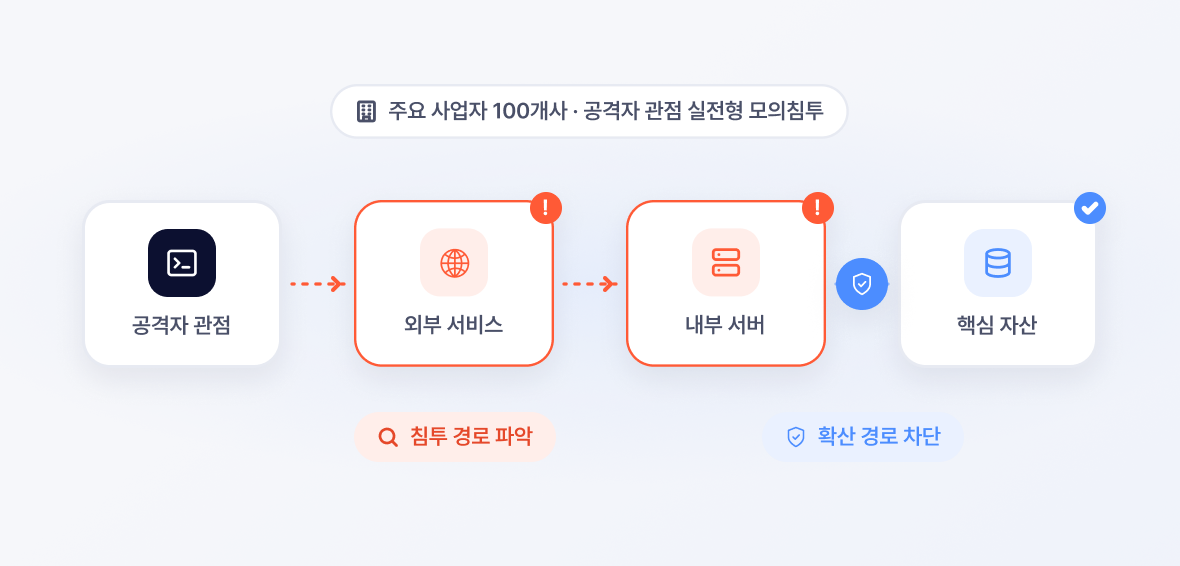
취약점이 실제 침투와 권한 탈취·확산으로
이어지는지 확인합니다.
위험도를 고려해 우선 대응해야 할
보안 대책을 제안합니다.
필요한 서비스와 기간·횟수를 선택해 이용하고,
변화하는 시스템과 신규·긴급 취약점에도 지속적으로 대응합니다.
이런 경우 필요합니다
한 번의 점검보다
지속적인 보안 검증이 필요할 때
어떻게 지속 점검하나요?
필요한 서비스와 기간·횟수에 맞춰
구독 범위를 선택합니다.
변화하는 시스템 환경에 맞춰
필요한 시점마다 반복 점검합니다.
신규·긴급 취약점 발생 시 신속하게
보안 위험을 확인합니다.
필요한 범위만 선택해 모의해킹
도입과 운영 부담을 낮춥니다.
아키텍처·소스코드·서비스를 종합적으로 점검해 출시 전
보안 위험을 확인하고 개선 방안을 제시합니다.
이런 경우 필요합니다
새로운 솔루션·서비스를
오픈하기 전 보안을 검증해야 할 때
무엇을 종합 검증하나요?
서비스 구조와 구성 요소에서 발생할 수 있는
보안 위험을 점검합니다.
소스코드 내 잠재 취약점과
보안 오류를 분석합니다.
실제 서비스 환경에서 발생할 수 있는
공격 가능성을 확인합니다.
오픈 전 발견된 위험에 대한
보완 방향을 제안합니다.
프롬프트 인젝션·탈옥·민감정보 유출 등 생성형·Agentic AI에서 발생할 수 있는
새로운 보안 위험을 공격자 관점에서 검증합니다.
이런 경우 필요합니다
생성형·Agentic AI 서비스의
새로운 공격 위험을 확인해야 할 때
어떤 AI 위협을 검증하나요?
악성 입력을 통한 정책 우회와
비정상 동작 가능성을 검증합니다.
안전 정책을 우회해 제한된 동작이나
응답을 유도할 수 있는지 확인합니다.
개인정보·기업정보 등 민감한 데이터가
노출될 가능성을 점검합니다.
생성형·Agentic AI 환경에서 발생할 수 있는
고유 공격 위험을 종합 검증합니다.
도입 사례
국내외 1,000+ 고객사와 축적한 AI 보안·인증 노하우를 바탕으로,
대표 성공 사례와 구체적인 도입 효과를 확인해 보세요.
가정 내 서비스 기기의 취약점 검증으로
보안성 및 안정성 강화
실전형 모의침투 점검으로 기업의
해킹 위험 사전 파악 및 보안 강화

직면 과제
신규·변경 서비스와 업데이트로
계속 생기는 새로운 공격 경로
취약점 목록만으로 판단하기 어려운
실제 침투·확산 가능성
비용·도입 절차·전문성 부담으로
지속적인 모의해킹이 어려운 환경
생성형·Agentic AI 도입으로 기존
점검만으로 확인하기 어려운 새로운 위협
라온 모의해킹은 프리미엄·구독형 모의해킹부터
오픈 전 솔루션·서비스 검증, AI 레드티밍까지
필요한 보안 과제에 맞춰 선택할 수 있습니다.
도입 효과
도입 전
특정 시점의 취약점 점검에 머무는 보안 검증
취약점 목록만으로 판단하기 어려운 실제 침해 가능성
시스템 변화와 긴급 취약점마다 반복되는 점검 부담
기존 점검으로 확인하기 어려운 AI 고유 위협
도입 후
실제 공격 시나리오로 침투·확산 가능성까지 검증
실제 공격 검증으로 우선 대응할 위험 확인
구독형으로 필요한 기간·횟수에 맞춰 지속 점검
생성형·Agentic AI의 새로운 공격 위험까지 검증
제품 검증
DEFCON·SECCON·CCE 우승 화이트해커
국내외 최고 권위 해킹대회 우승 경력의 전문 인력
국가 지정 정보보호 전문서비스 기업
검증된 전문 기술인력이 직접 수행하는 모의해킹
공공·금융·기업 다양한 수행 경험
산업별 환경과 공격 특성을 반영한 맞춤형 보안 점검
서비스 구성
정밀 모의해킹부터 지속 점검, 오픈 전 검증, AI
레드티밍까지 필요한 보안 과제에 맞춰 선택하세요.
실제와 유사한 고도화된 공격 시나리오로 취약점을 직접 공략해 침투 가능성을 검증하고,
위험도에 따른 대응 방안을 제시합니다.
이런 경우 필요합니다
한 번 제대로 깊이 있는
모의해킹이 필요할 때
무엇을 검증하나요?
서비스와 시스템 구조를 파악하고
공격 가능한 지점을 분석합니다.
실제 발생 가능한 해킹 이슈를 기반으로
침투 시나리오를 설계합니다.
취약점이 실제 침투와 권한 탈취·확산으로
이어지는지 확인합니다.
위험도를 고려해 우선 대응해야 할
보안 대책을 제안합니다.
필요한 서비스와 기간·횟수를 선택해 이용하고,
변화하는 시스템과 신규·긴급 취약점에도 지속적으로 대응합니다.
이런 경우 필요합니다
한 번의 점검보다
지속적인 보안 검증이 필요할 때
어떻게 지속 점검하나요?
필요한 서비스와 기간·횟수에 맞춰
구독 범위를 선택합니다.
변화하는 시스템 환경에 맞춰
필요한 시점마다 반복 점검합니다.
신규·긴급 취약점 발생 시 신속하게
보안 위험을 확인합니다.
필요한 범위만 선택해 모의해킹
도입과 운영 부담을 낮춥니다.
아키텍처·소스코드·서비스를 종합적으로 점검해 출시 전
보안 위험을 확인하고 개선 방안을 제시합니다.
이런 경우 필요합니다
새로운 솔루션·서비스를
오픈하기 전 보안을 검증해야 할 때
무엇을 종합 검증하나요?
서비스 구조와 구성 요소에서 발생할 수 있는
보안 위험을 점검합니다.
소스코드 내 잠재 취약점과
보안 오류를 분석합니다.
실제 서비스 환경에서 발생할 수 있는
공격 가능성을 확인합니다.
오픈 전 발견된 위험에 대한
보완 방향을 제안합니다.
프롬프트 인젝션·탈옥·민감정보 유출 등 생성형·Agentic AI에서 발생할 수 있는
새로운 보안 위험을 공격자 관점에서 검증합니다.
이런 경우 필요합니다
생성형·Agentic AI 서비스의
새로운 공격 위험을 확인해야 할 때
어떤 AI 위협을 검증하나요?
악성 입력을 통한 정책 우회와
비정상 동작 가능성을 검증합니다.
안전 정책을 우회해 제한된 동작이나
응답을 유도할 수 있는지 확인합니다.
개인정보·기업정보 등 민감한 데이터가
노출될 가능성을 점검합니다.
생성형·Agentic AI 환경에서 발생할 수 있는
고유 공격 위험을 종합 검증합니다.
도입 사례
국내외 1,000+ 고객사와 축적한 AI 보안·인증
노하우를 바탕으로, 대표 성공 사례와 구체적인
도입 효과를 확인해 보세요.