

 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →
 →







직면 과제
기술이 발달할수록
취약점은 계속 늘어나는데,
실제 침해 위험을 가려내고 있나요?

서비스·클라우드 확대로 계속 늘어나는
공격 경로와 사각지대
수많은 취약점 중 실제 침해로
이어질 위험을 가려내기 어려움
일회성 점검만으로 계속 변하는
시스템 환경을 검증하기 어려움
취약점 목록만으로 실제 피해 범위와
대응 우선순위를 판단하기 어려움
해결 방안
AI 에이전트 자율 모의침투 기반
실제 공격자 관점의 취약점 탐지
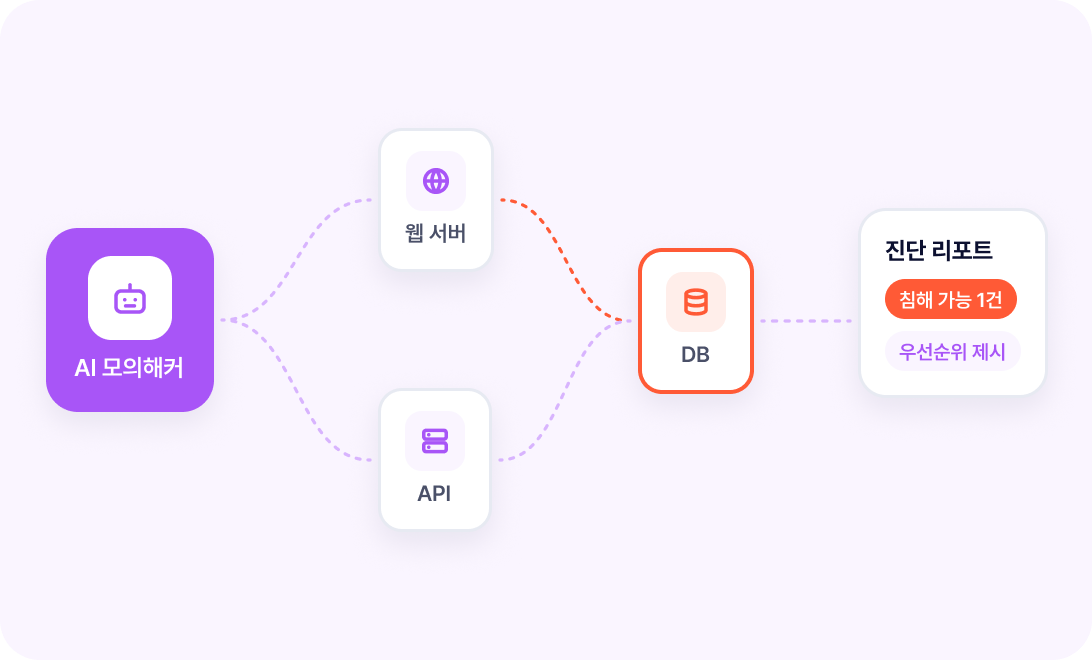
OneHacker는 AI 에이전트가 점검 대상 시스템을 자동으로 스캔하고 구조화하며,
화이트해커의 노하우와 지식베이스, LLM을 기반으로 다양한 취약점을 진단합니다.
이를 통해 발견된 취약점의 실제 침해 가능성을 검증하고,
더욱 안전한 시스템 운영 환경 구축을 지원합니다.

도입 효과
AI 화이트해커로 반복 점검 부담은 줄이고
취약점 검증은 상시로


 도입 후
제품 검증
DEFCON 석권 화이트해커의 실전 노하우를 담은 AI 모의침투 기술력

DEFCON
3회 우승 경험
글로벌 해킹대회 우승 화이트해커팀의
실전 공격 노하우

화이트해커가 직접 설계한
모의침투 가이드(PTG)
화이트해커가 직접 설계한
Penetration Testing Guide 기반

AI 자동화·화이트해커
정밀 검증 결합
AI 기반 자동화 점검과 화이트해커의
정밀 검증·모의해킹 경험 결합
주요 기능
자율 공격 시나리오부터 취약점 실증·상시 검증까지
AI 모의해커 핵심 기능
AI가 공격자의 판단 흐름을 따라 가설을 세우고, 실제 공격 증거와 연결된 경로를 검증해 지속적으로 재검증합니다.
01
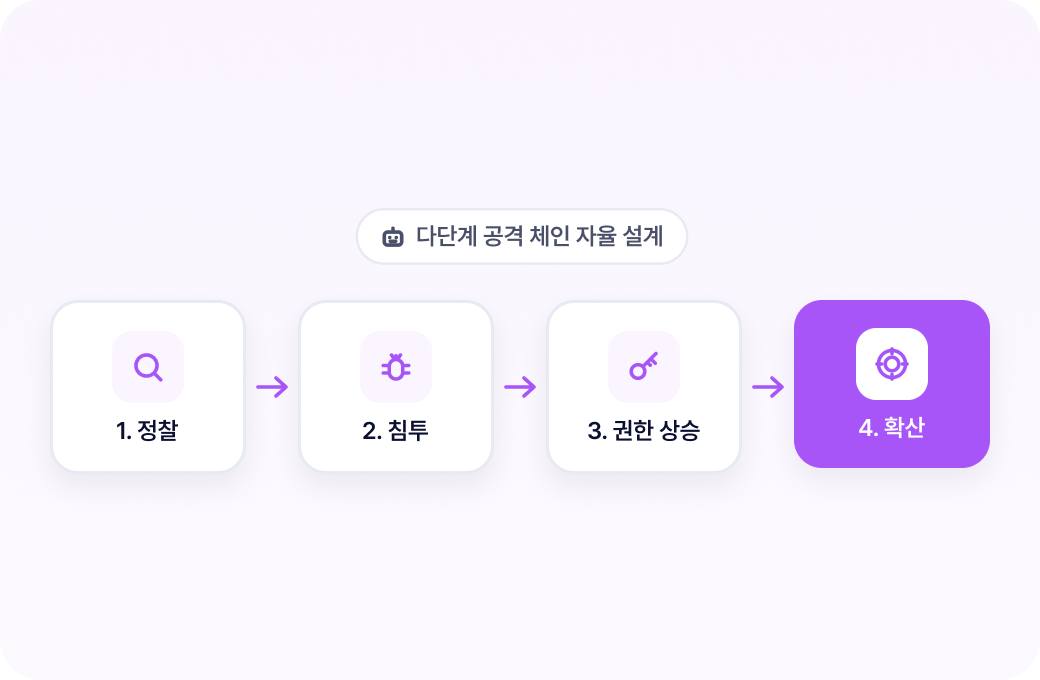
자율적 공격 시나리오 수립
AI 에이전트가 타깃 시스템의 구조를 스스로 학습하고,
침투를 위한 다단계 공격 체인을 자율적으로 설계합니다.
02
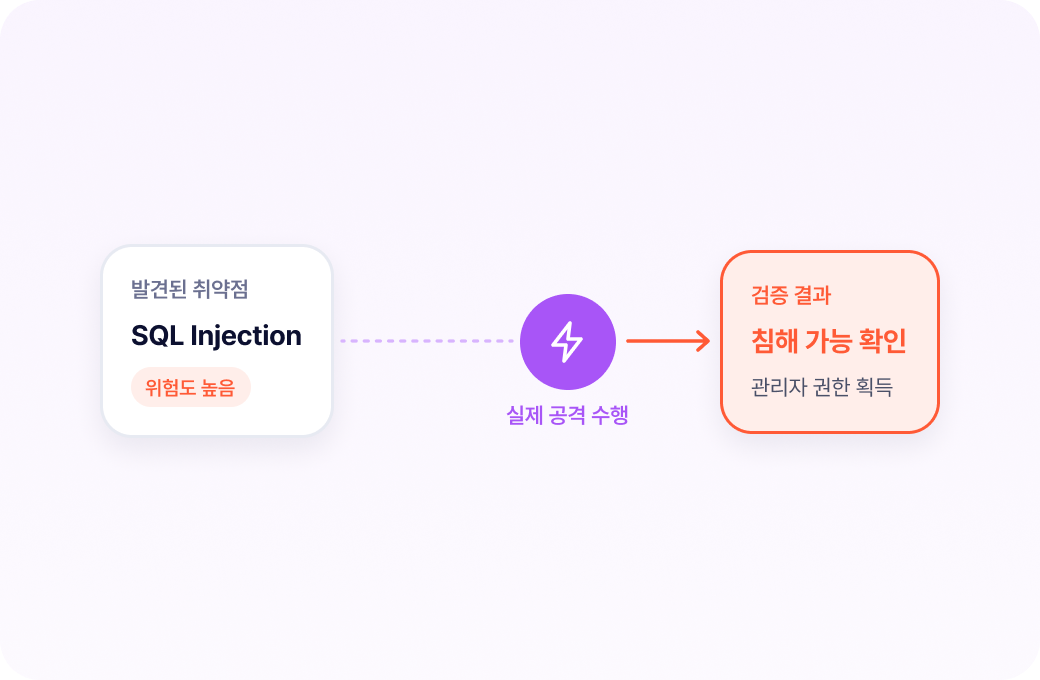
지능형 취약점 실증(Exploit)
발견된 취약점이 실제 침해로 이어질 수 있는지
직접 공격을 수행해 검증합니다.
03
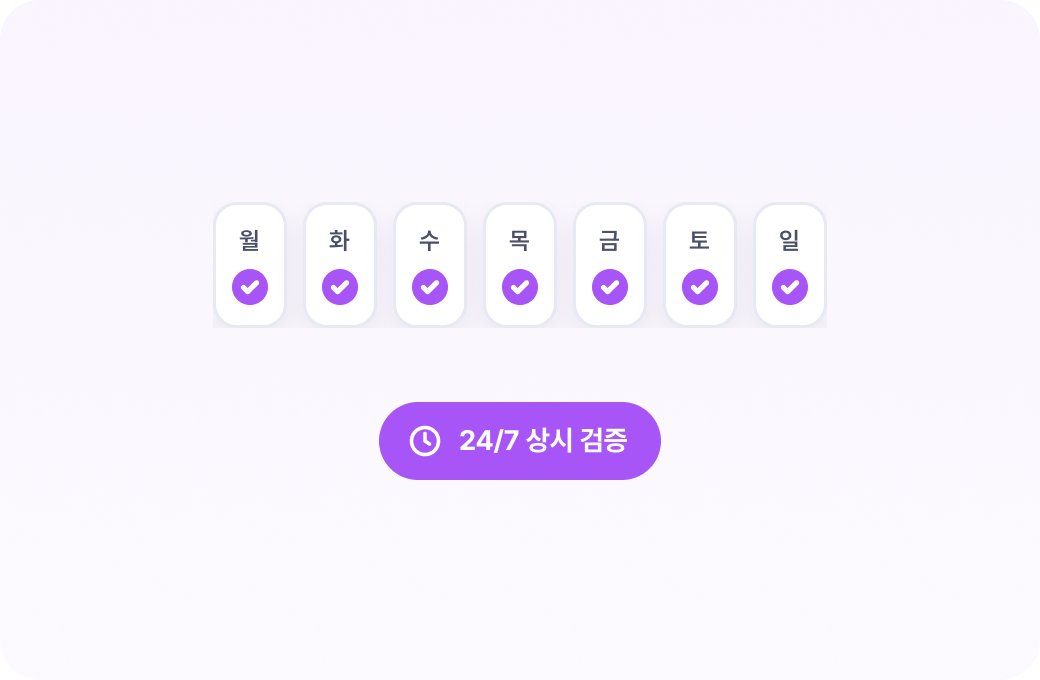
24시간 상시·반복 모의해킹
변화하는 시스템 환경에 맞춰
24시간 중단 없는 상시 모의해킹을 수행합니다.
04
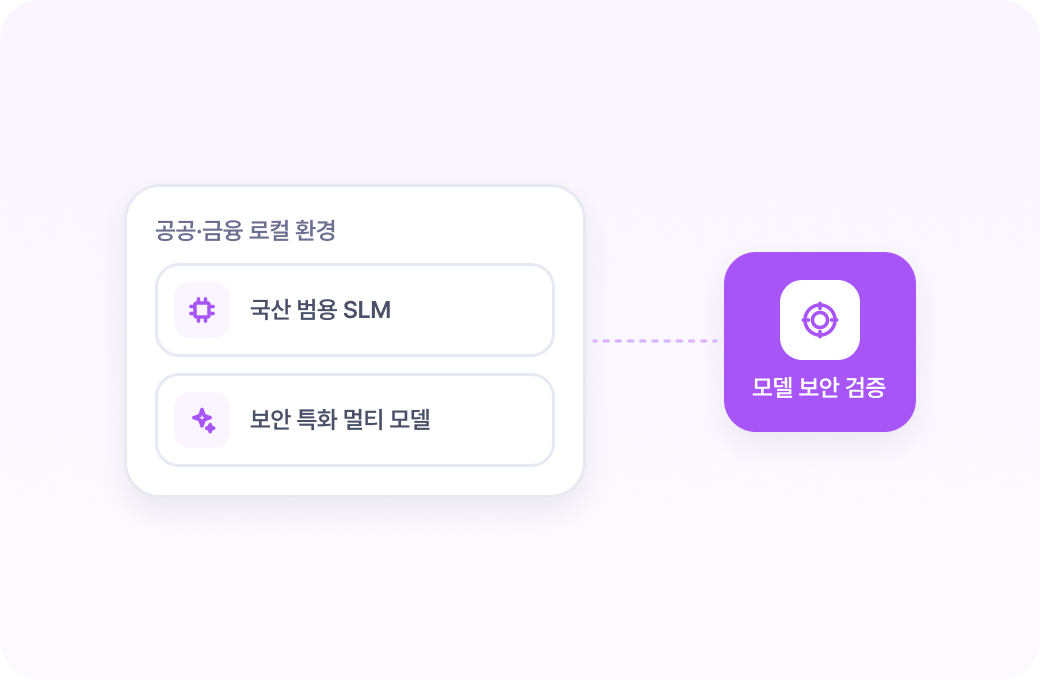
로컬·선택형 AI 모델 검증
국산 범용 SLM과 자체 보안 특화 멀티 모델을 활용해
공공·금융기관의 로컬 모델을 검증합니다.
05
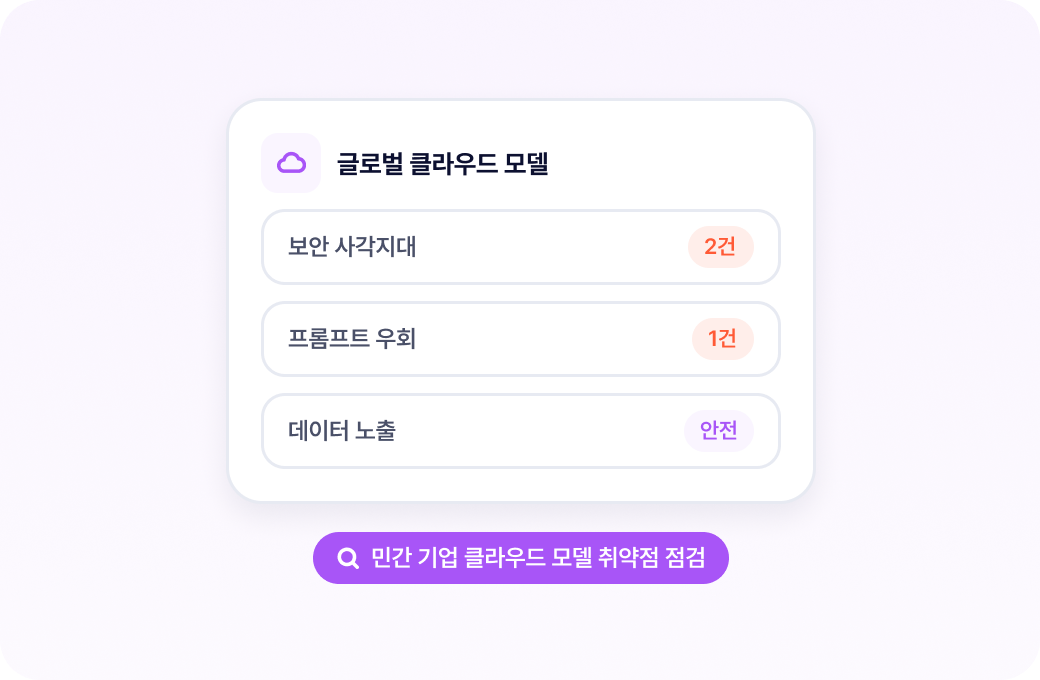
최신 클라우드 모델 검증
민간 기업이 활용하는 최신 글로벌 클라우드 모델의
보안 사각지대와 취약점을 검증합니다.
06
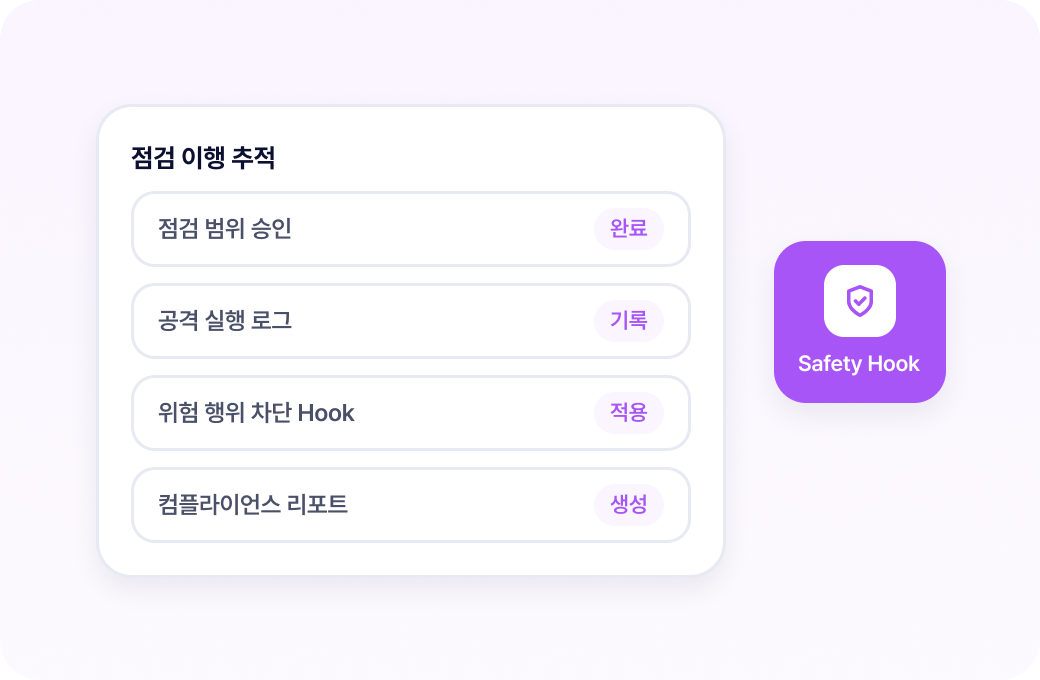
AI Guardrail & Safety Hook
점검 과정과 결과를 추적하고
점검 이행 여부 및 컴플라이언스 대응을 지원합니다.
플랫폼 추천
이런 분께 OneHacker를 추천합니다
늘어나는 시스템과 취약점을 상시 점검하고, 실제 침해 가능성 검증을 통해 보안 대응의 우선순위를 정하려는 조직에 추천합니다.
반복적인 취약점 점검 부담은 줄이고
보안 검증은 24시간 상시로

AI 모의해커가 점검 대상 시스템을 분석하고 공격 시나리오를 수행해,
반복적인 취약점 점검과 검증 부담을 줄입니다.
발견된 취약점이 실제 침해로 이어질 수 있는지
확인하고 싶을 때

화이트해커의 노하우를 반영한 공격 시나리오와 Exploit 검증으로
실제 침해 가능성을 확인하고, 위험도가 높은 취약점을 파악합니다.
서비스와 클라우드 환경은 늘어나는데
보안 점검이 따라가기 어려울 때

변화하는 시스템 환경을 지속적으로 점검하고
새로운 취약점과 공격 경로를 확인해 보안 사각지대 관리 부담을 줄입니다.
취약점은 계속 발견되는데 무엇부터 대응할지
판단하기 어려울 때

취약점 목록을 넘어 실제 공격 가능성을 검증한 결과를 바탕으로,
보안 대응 우선순위와 개선 방향을 판단할 수 있도록 지원합니다.
직면 과제
기술이 발달할수록
취약점은 계속 늘어나는데,
실제 침해 위험을 가려내고 있나요?
서비스·클라우드 확대로 계속 늘어나는
공격 경로와 사각지대
수많은 취약점 중 실제 침해로
이어질 위험을 가려내기 어려움
일회성 점검만으로 계속 변하는
시스템 환경을 검증하기 어려움
취약점 목록만으로 실제 피해 범위와
대응 우선순위를 판단하기 어려움
AI 에이전트 자율 모의침투 기반
실제 공격자 관점의 취약점 탐지
OneHacker는 AI 에이전트가 점검 대상 시스템을
자동으로 스캔하고 구조화하며,
화이트해커의 노하우와 지식베이스,
LLM을 기반으로 다양한 취약점을 진단합니다.
이를 통해 발견된 취약점의 실제 침해 가능성을
검증하고, 더욱 안전한 시스템 운영 환경 구축을
지원합니다.

도입 효과
AI 화이트해커로
반복 점검 부담은 줄이고
취약점 검증은 상시로
도입 전
환경 변화마다 반복되는
보안 점검 부담
취약점 목록만으로 판단하기 어려운
실제 침해 가능성
일회성 점검으로 확인하기 어려운
실제 공격 경로
반복 모의해킹에 대한
인력·비용 부담
도입 후
AI 에이전트 기반
24시간 상시·반복 모의해킹
Exploit 기반
실제 침해 가능성 검증
자율 공격 시나리오 기반
지속적 보안 검증
구독형 상시 점검으로
반복 점검 비용 부담 절감
제품 검증
DEFCON 석권 화이트해커의 실전
노하우를 담은 AI 모의침투 기술력
DEFCON 3회 우승 경험
글로벌 해킹대회 우승
화이트해커팀의 실전 공격 노하우
화이트해커가 직접 설계한 모의침투 가이드(PTG)
화이트해커가 직접 설계한
Penetration Testing
Guide 기반
AI 자동화·화이트해커 정밀 검증 결합
AI 기반 자동화 점검과
화이트해커의 정밀 검증·모의해킹
경험 결합
주요 기능
자율 공격 시나리오부터
취약점 실증·상시 검증까지
AI 모의해커 핵심 기능
AI가 공격자의 판단 흐름을 따라 가설을 세우고,
실제 공격 증거와 연결된 경로를 검증해
지속적으로 재검증합니다.
01
자율적 공격 시나리오 수립
AI 에이전트가 타깃 시스템의 구조를 스스로 학습하고,
침투를 위한 다단계 공격 체인을 자율적으로 설계합니다.

02
지능형 취약점 실증(Exploit)
발견된 취약점이 실제 침해로 이어질 수 있는지
직접 공격을 수행해 검증합니다.

03
24시간 상시·반복 모의해킹
변화하는 시스템 환경에 맞춰
24시간 중단 없는 상시 모의해킹을 수행합니다.

04
로컬·선택형 AI 모델 검증
국산 범용 SLM과 자체 보안 특화 멀티 모델을 활용해
공공·금융기관의 로컬 모델을 검증합니다.

05
최신 클라우드 모델 검증
민간 기업이 활용하는 최신 글로벌 클라우드 모델의
보안 사각지대와 취약점을 검증합니다.

06
AI Guardrail & Safety Hook
점검 과정과 결과를 추적하고
점검 이행 여부 및 컴플라이언스 대응을 지원합니다.

플랫폼 추천
이런 분께 OneHacker를 추천합니다
늘어나는 시스템과 취약점을 상시 점검하고,
실제 침해 가능성 검증을 통해 보안 대응의
우선순위를 정하려는 조직에 추천합니다.
01 정보보안·취약점 진단 담당자반복적인 취약점 점검 부담은 줄이고
보안 검증은 24시간 상시로
AI 모의해커가 점검 대상 시스템을
분석하고 공격 시나리오를 수행해, 반복적인
취약점 점검과 검증 부담을 줄입니다.
02 보안 관제·침해 대응 담당자발견된 취약점이 실제 침해로
이어질 수 있는지 확인하고 싶을 때
화이트해커의 노하우를 반영한 공격 시나리오와
Exploit 검증으로 실제 침해 가능성을 확인하고,
위험도가 높은 취약점을 파악합니다.
03 IT·클라우드 인프라 운영 담당자서비스와 클라우드 환경은 늘어나는데
보안 점검이 따라가기 어려울 때
변화하는 시스템 환경을 지속적으로
점검하고 새로운 취약점과 공격 경로를
확인해 보안 사각지대 관리 부담을 줄입니다.
04 보안 책임자·CISO취약점은 계속 발견되는데 무엇부터
대응할지 판단하기 어려울 때
취약점 목록을 넘어 실제 공격 가능성을 검증한
결과를 바탕으로, 보안 대응 우선순위와
개선 방향을 판단할 수 있도록 지원합니다.