문의하기

라온 보안컨설팅 정보보호 인증·취약점 분석평가

정보보호인증과
기반시설 취약점 분석평가로
기업 보안을
체계적으로 강화합니다

라온 보안컨설팅으로 ISMS-P·ISO 27001 정보보호 인증
준비와 유지관리부터
주요정보통신·전자금융
기반시설 취약점 분석평가까지 체계적으로 대응하세요.

직면 과제

정보보호인증 준비와 기반시설 점검,
어디서부터 시작해야 할까요?

01

계속 변화하는 정보보호 관련
법령과 인증 기준

02

체계적인 인증 준비를 전담할
전문 인력 부족

03

매년 반복되지만 실효성이 떨어지는
취약점 분석·평가

04

진단 결과를 바탕으로 무엇을 먼저
조치해야 할지 판단하기 어려움

해결 방안

인증 대응부터 취약점 분석·평가까지
조직 맞춤형 보안 컨설팅

라온 보안컨설팅은 법령 개정과 인증 기준, 조직의 인프라 환경을 반영해
맞춤형 보안 체계를 구축합니다. 주요정보통신·전자금융기반시설과 인증 컨설팅 전반의
취약점을 분석하고, 즉시 조치가 필요한 사항부터 우선순위를 정해 종합 보호대책을 제시합니다.

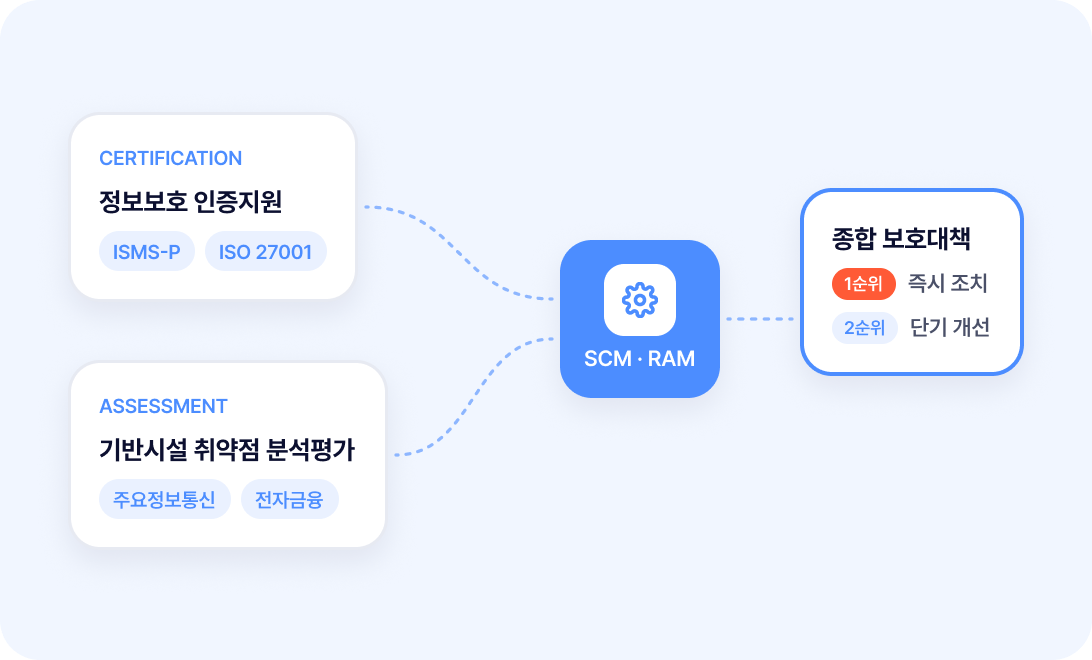
정보보호 인증지원과 기반시설 취약점 분석평가를 RAON SCM·RAM 방법론으로 수행해 우선순위별 종합 보호대책을 도출하는 구성도

도입 효과

정보보호인증 대응 부담은 줄이고
실제 운영되는 보안 체계는 더 탄탄하게

도입 전
인증 기준과 요구사항을 내부에서 직접 해석·준비
문서·조직·기술 운영을 각각 따로 관리
기반시설 취약점 분석평가를 개별적으로 대응
점검 결과와 실제 개선 활동을 연결하기 어려움
라온 보안컨설팅도입 후
전문가와 인증 기준을 분석하고 대응 방향 수립
조직 환경에 맞는 정보보호 관리체계 정비
체계적인 기준과 방법론에 따른 취약점 분석평가
분석 결과를 바탕으로 종합적인 보호대책 마련

제품 검증

국가 지정 전문성과 자체 수행방법론으로 검증된 보안컨설팅 기술력

국가 지정
정보보호 전문서비스 기업

정보보호 전문 인력을 기반으로
인증지원과 기반시설 취약점 분석평가 수행

RAON SCM·RAM
자체 수행방법론

인증지원에는 RAON SCM, 위험 분석평가에는
RAON RAM을 적용한 체계적인 컨설팅

인증지원부터
기반시설 취약점 분석평가까지

정보보호 관리체계 구축·유지관리와
주요 기반시설 취약점 분석평가 지원

서비스 구성

인증 지원과 취약점 분석평가 중 선택하는 라온 보안컨설팅 2종 서비스

정보보호인증 지원부터 기반시설 취약점 분석평가까지 필요한 대응 분야에 맞춰 선택하세요.

CERTIFICATION

정보보호 인증지원 컨설팅

인증 취득을 넘어 실제 운영되는 정보보호 관리체계

ISMS-P·ISO 27001 등 정보보호 인증 기준을 바탕으로 조직에 적합한 관리체계를 구축하고,
인증 취득 이후 유지관리까지 지원합니다.

이런 경우 필요합니다

정보보호 인증 취득·갱신·유지관리를
체계적으로 준비해야 할 때

어떻게 지원하나요?

01
요구사항 분석 및 인증 범위 설정

고객의 요구사항과 조직 환경 분석을 통한
인증 범위 설정

02
GAP 분석

인증 범위에 따른 자산 분석 및
관리적·물리적·기술적 취약점 진단

03
위험 평가 및 보호대책 수립

관리적·물리적·기술적 취약점 진단 결과에 따른
위험 평가 및 체계적인 보호대책 수립

ASSESSMENT

기반시설 취약점 분석평가

취약점 분석평가부터 종합적인 보호대책까지

주요정보통신·전자금융 기반시설의 취약점을 기준에 따라
분석·평가하고 종합적인 보호대책을 제시합니다.

이런 경우 필요합니다

주요정보통신·전자금융 기반시설의
취약점 분석평가와 보호대책 마련이
필요할 때

어떻게 지원하나요?

01
환경 분석 및 범위 설정

주요정보통신·전자금융 기반시설
환경 분석 및 범위 설정

02
GAP 분석

주요정보통신·전자금융 기반시설 자산 분석 및
관리적·물리적·기술적 취약점 진단

03
위험 분석 및 평가

발견된 취약점에 대해 RAON RAM 방법론을
기반으로 위험 분석·평가

도입 사례

다양한 산업에서 검증된 라온 보안컨설팅 적용 사례

국내외 1,000+ 고객사와 축적한 AI 보안·인증 노하우를 바탕으로,
대표 성공 사례와 구체적인 도입 효과를 확인해 보세요.

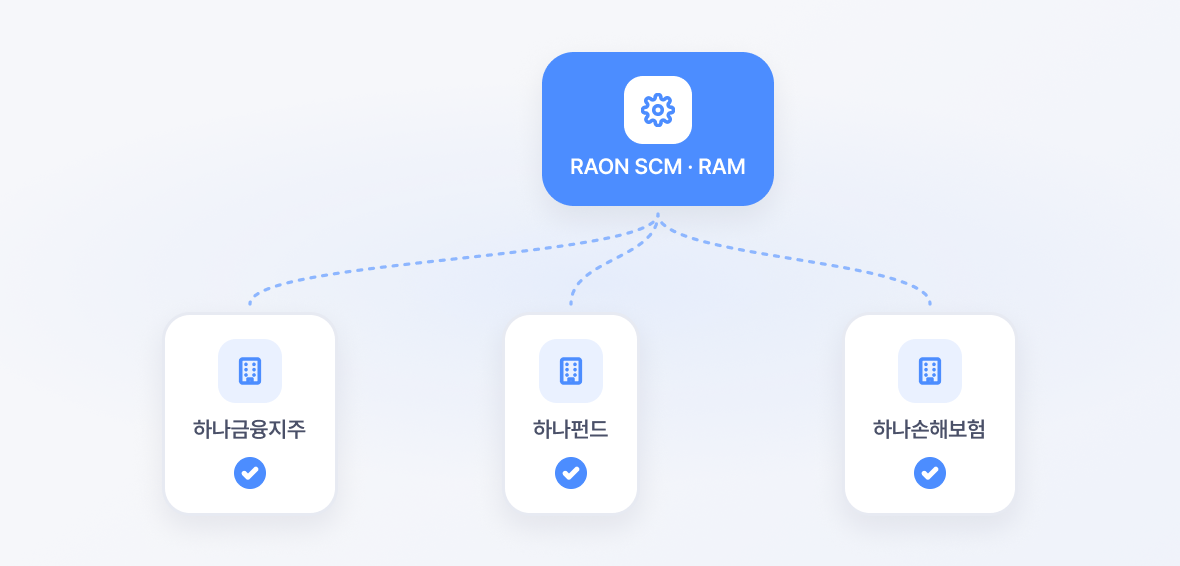
하나금융지주·하나펀드·하나손해보험 등
주요 계열사의 정보보호 체계를 점검하고
그룹 전반의 보안 수준을 강화

고객 과제하나금융지주, 하나펀드, 하나손해보험 등 그룹 계열사의 전자금융기반시설, ISMS·ISO 27001 등 정보보호 컨설팅 수행 필요
적용 내용RAON SCM·RAM 방법론을 적용해 계열사별 취약점 분석·평가 수행
도입 효과검증된 방법론 기반의 취약점 분석·평가로 계열사별 잠재 위험을 제거하고 그룹 전반의 보안 수준을 체계적으로 강화
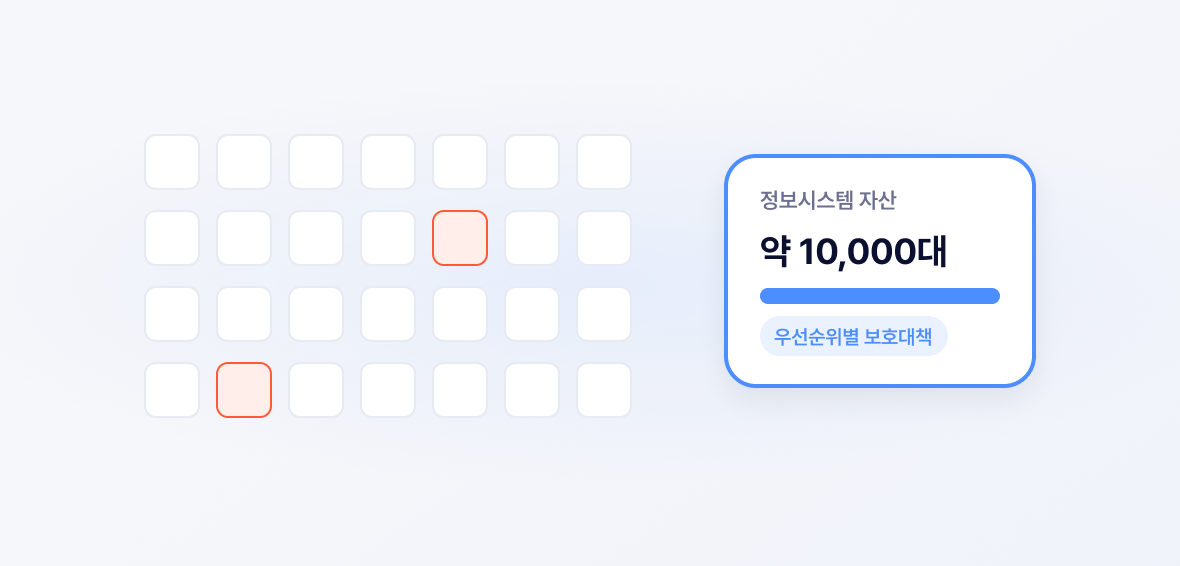
약 1만 대 규모의 정보시스템과
주요정보통신기반시설을 점검해
실질적인 개선방안과 보호대책을 마련

고객 과제정보시스템 자산 약 1만 대에 대한 취약점 점검 및 주요정보통신기반시설 취약점 분석·평가 필요
적용 내용RAON SCM·RAM 방법론을 적용해 정보시스템 자산의 취약점 분석·평가 수행
도입 효과약 1만 대 규모의 정보시스템과 관리적·물리적 취약점을 종합 점검해 실효성 있는 개선방안과 우선순위별 보호대책을 수립
행정안전부 재정경제부 방위사업청 병무청 국립환경과학원 한국인터넷진흥원 한국교육학술정보원 국민연금공단 서해지방해양경찰청 중앙보훈병원 KB국민은행 우리은행 신한은행 NH농협은행 IBK기업은행 하나금융지주 하나증권 하나카드 하나캐피탈 LS증권 삼성전자 LG유플러스 KT NHN 한진 법무법인 세종 우이신설도시철도 현대로템 SRS 알라딘 한국타이어

단순 진단을 넘어 실질적 이행까지
정보보호 인증과 기반시설 점검을
라온 보안컨설팅으로 체계적으로 준비하세요

직면 과제

정보보호인증 준비와 기반시설 점검,
어디서부터 시작해야 할까요?

01

계속 변화하는 정보보호 관련
법령과 인증 기준

02

체계적인 인증 준비를 전담할 전문 인력 부족

03

매년 반복되지만 실효성이 떨어지는
취약점 분석⁠·⁠평가

04

진단 결과를 바탕으로 무엇을 먼저
조치해야 할지 판단하기 어려움

해결 방안

인증 대응부터 취약점 분석⁠·⁠평가까지
조직 맞춤형 보안 컨설팅

라온 보안컨설팅은 법령 개정과 인증 기준, 조직의
인프라 환경을 반영해 맞춤형 보안 체계를
구축합니다. 주요정보통신⁠·⁠전자금융기반시설과
인증 컨설팅 전반의 취약점을 분석하고, 즉시
조치가 필요한 사항부터 우선순위를 정해 종합
보호대책을 제시합니다.

인증 지원 + 취약점 분석평가 → 우선순위별 종합 보호대책

도입 효과

정보보호인증 대응 부담은
줄이고 실제 운영되는 보안
체계는 더 탄탄하게

도입 전

인증 기준과 요구사항을 내부에서 직접 해석⁠·⁠준비

문서⁠·⁠조직⁠·⁠기술 운영을 각각 따로 관리

기반시설 취약점 분석평가를 개별적으로 대응

점검 결과와 실제 개선 활동을 연결하기 어려움

라온 보안컨설팅도입 후

전문가와 인증 기준을 분석하고 대응 방향 수립

조직 환경에 맞는 정보보호 관리체계 정비

체계적인 기준과 방법론에 따른 취약점 분석평가

분석 결과를 바탕으로 종합적인 보호대책 마련

제품 검증

국가 지정 전문성과 자체
수행방법론으로 검증된
보안컨설팅 기술력

국가 지정 정보보호 전문서비스 기업

정보보호 전문 인력을 기반으로
인증지원과 기반시설 취약점 분석평가 수행

RAON SCM⁠·⁠RAM 자체 수행방법론

인증지원에는 RAON SCM, 위험 분석평가에는
RAON RAM을 적용한 체계적인 컨설팅

인증지원부터 기반시설 취약점 분석평가까지

정보보호 관리체계 구축⁠·⁠유지관리와
주요 기반시설 취약점 분석평가 지원

서비스 구성

인증 지원과 취약점 분석평가 중
선택하는 라온 보안컨설팅 2종 서비스

정보보호인증 지원부터 기반시설 취약점
분석평가까지 필요한 대응 분야에 맞춰 선택하세요.

CERTIFICATION

정보보호 인증지원 컨설팅

인증 취득을 넘어 실제 운영되는 정보보호 관리체계

ISMS-P⁠·⁠ISO 27001 등 정보보호 인증 기준을 바탕으로 조직에 적합한 관리체계를 구축하고,
인증 취득 이후 유지관리까지 지원합니다.

이런 경우 필요합니다

정보보호 인증 취득⁠·⁠갱신⁠·⁠유지관리를
체계적으로 준비해야 할 때

어떻게 지원하나요?

01
요구사항 분석 및 인증 범위 설정

고객의 요구사항과 조직 환경 분석을 통한
인증 범위 설정

02
GAP 분석

인증 범위에 따른 자산 분석 및
관리적⁠·⁠물리적⁠·⁠기술적 취약점 진단

03
위험 평가 및 보호대책 수립

관리적⁠·⁠물리적⁠·⁠기술적 취약점 진단 결과에 따른
위험 평가 및 체계적인 보호대책 수립

ASSESSMENT

기반시설 취약점 분석평가

취약점 분석평가부터 종합적인 보호대책까지

주요정보통신⁠·⁠전자금융 기반시설의 취약점을 기준에 따라
분석⁠·⁠평가하고 종합적인 보호대책을 제시합니다.

이런 경우 필요합니다

주요정보통신⁠·⁠전자금융 기반시설의
취약점 분석평가와 보호대책 마련이
필요할 때

어떻게 지원하나요?

01
환경 분석 및 범위 설정

주요정보통신⁠·⁠전자금융 기반시설
환경 분석 및 범위 설정

02
GAP 분석

주요정보통신⁠·⁠전자금융 기반시설 자산 분석 및
관리적⁠·⁠물리적⁠·⁠기술적 취약점 진단

03
위험 분석 및 평가

발견된 취약점에 대해 RAON RAM 방법론을
기반으로 위험 분석⁠·⁠평가

도입 사례

다양한 산업에서 검증된
라온 보안컨설팅 적용 사례

국내외 1,000+ 고객사와 축적한 AI 보안⁠·⁠인증
노하우를 바탕으로, 대표 성공 사례와 구체적인
도입 효과를 확인해 보세요.

하나금융지주⁠·⁠하나펀드⁠·⁠하나손해보험 등
주요 계열사의 정보보호 체계를 점검하고
그룹 전반의 보안 수준을 강화

고객 과제

하나금융지주, 하나펀드, 하나손해보험 등
그룹 계열사의 전자금융기반시설, ISMS⁠·⁠ISO
27001 등 정보보호 컨설팅 수행 필요

적용 내용

RAON SCM⁠·⁠RAM 방법론을 적용해
계열사별 취약점 분석⁠·⁠평가 수행

도입 효과

검증된 방법론 기반의 취약점 분석⁠·⁠평가로
계열사별 잠재 위험을 제거하고 그룹
전반의 보안 수준을 체계적으로 강화
약 1만 대 규모의 정보시스템과
주요정보통신기반시설을 점검해
실질적인 개선방안과 보호대책을 마련

고객 과제

정보시스템 자산 약 1만 대에 대한 취약점 점검
및 주요정보통신기반시설 취약점 분석⁠·⁠평가 필요

적용 내용

RAON SCM⁠·⁠RAM 방법론을 적용해
정보시스템 자산의 취약점 분석⁠·⁠평가 수행

도입 효과

약 1만 대 규모의 정보시스템과 관리적⁠·⁠물리적
취약점을 종합 점검해 실효성 있는 개선방안과
우선순위별 보호대책을 수립

행정안전부 재정경제부 방위사업청 병무청 국립환경과학원 한국인터넷진흥원 한국교육학술정보원 국민연금공단 서해지방해양경찰청 중앙보훈병원 KB국민은행 우리은행 신한은행 NH농협은행 IBK기업은행 하나금융지주 하나증권 하나카드 하나캐피탈 LS증권 삼성전자 LG유플러스 KT NHN 한진 법무법인 세종 우이신설도시철도 현대로템 SRS 알라딘 한국타이어

단순 진단을 넘어 실질적 이행까지
정보보호 인증과 기반시설 점검을
라온 보안컨설팅으로 체계적으로
준비하세요