-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개










FAMILY SITE
KOR
-
ENG
-
JPN




인사이트
AI와 보안, 그리고 Web3의
흐름을 쉽게 풀어냅니다.
기술 용어부터 최신 보안 동향,
컨퍼런스 현장까지 한곳에서 만나보세요.
-
 기술 용어 사전
AI 레드티밍이란? 생성형 AI 보안 점검과 모의해킹 차이
AI 레드티밍의 개념과 기존 모의해킹의 차이, 프롬프트 인젝션·탈옥 등 생성형 AI 위협, 라온시큐어의 검증·방어 기술을 알아봅니다.
2026.11.13 -
 기술 용어 사전
모바일 신분증이란? 발급·사용 방법과 인증·검증 원리
모바일 신분증의 발급·사용 방법과 보안 원리를 알아보고, 라온시큐어 옴니원(OmniOne) 기술이 적용된 국가 모바일 신분증 구축 사례를 소개합니다.
2026.11.10 -
 기술 용어 사전
IAM이란? 계정·접근 권한 관리의 개념과 SSO·MFA 차이
누가 어떤 시스템에 접근하고, 무엇을 할 수 있는지 통제해 계정 도용과 권한 오남용에 따른 보안 위험을 줄이는 역할을 합니다.
2026.11.10 -
 기술 용어 사전
보이스피싱·스미싱이란? 주요 사기 수법과 피해 예방·대응 방법
보이스피싱과 스미싱은 전화와 문자메시지로 금융기관이나 지인을 사칭해 개인정보와 금전을 노리는 피싱 수법입니다. 두 사기의 차이와 주요 유형, 피해 예방·대응 방법부터 라온시큐어 스마트안티피싱의 AI 기반 탐지 기술까지 알아봅니다.
2026.11.09 -
 컨퍼런스
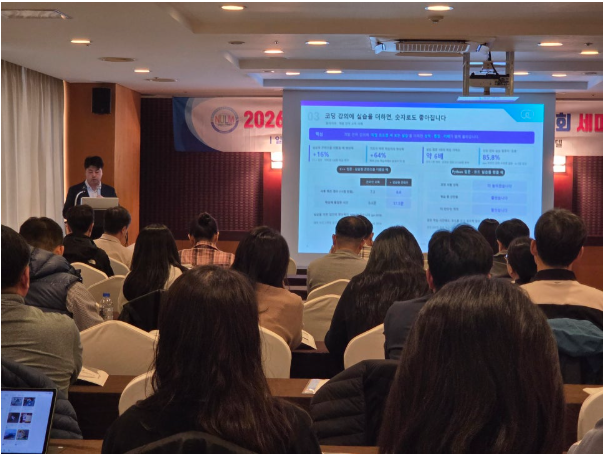
2026 전국대학평생교육원 관리자 협의회 세미나, 라온이 제시한 미래 평생교육의 방향
'2026 전국대학평생교육원 관리자 협의회 세미나'에 참가해 AI·가상융합 실습 전문 플랫폼 메타데미와 디지털 인증 플랫폼 옴니원 배지·옴니원 디지털 ID를 소개했습니다.
2026.11.09 -
 기술 용어 사전
ISMS란? 정보보호 관리체계의 개념과 인증 준비 절차
ISMS는 조직의 정보를 체계적으로 보호하기 위한 관리체계입니다. 국내 인증 대상과 심사 기준, 준비 과정부터 ISMS-P·ISO 27001과의 차이까지 알아봅니다.
2026.11.04 -
 기술 용어 사전
모의해킹이란? 취약점 진단과의 차이부터 AI 모의침투까지
실제 공격자의 관점에서 시스템의 취약점과 침투 가능성을 검증하는 보안 점검 방법인 모의해킹에 대해 알아보겠습니다.
2026.11.04 -
 기술 용어 사전
PKI란? 공개키 기반 인증서와 전자서명의 개념과 작동 방식
PKI는 인증서와 전자서명을 통해 디지털 환경의 신뢰를 구축하는 기반입니다. 공개키·개인키와 인증기관의 역할부터 전자서명 검증, 양자내성암호 전환까지 알아봅니다.
2026.11.04 -
 기술 용어 사전
N2SF란? 국가 망 보안체계의 C·S·O 등급과 보안 적용 방식
N2SF의 개념과 C·S·O 등급, 기존 망분리와의 차이부터 AI·클라우드 활용에 필요한 보안통제까지 알아봅니다.
2026.11.04
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-