-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
FIDO란? 공개키 기반 인증 표준의 개념과 작동 방식


스마트폰 지문으로 은행 앱에 로그인하고, 얼굴인식으로 웹사이트에 접속하는 방식 뒤에는 공통의 인증 표준이 있습니다. FIDO는 공개키 암호 기술을 기반으로 비밀번호를 대체하거나 보완하는 글로벌 인증 표준 체계입니다. 작동 원리와 FIDO2·패스키의 관계, 활용 방식을 알아보겠습니다.
이 글에서 살펴볼 내용
- FIDO의 개념
- FIDO 인증의 작동 방식
- FIDO가 비밀번호보다 안전한 이유
- FIDO·FIDO2·패스키의 관계
- 라온시큐어의 FIDO 인증 솔루션
FIDO(파이도)란?
FIDO는 공개키 암호 기술을 기반으로 비밀번호를 대체하거나 보완하는 글로벌 인증 표준 체계입니다. Fast Identity Online의 약자로, 지문·얼굴, PIN 등을 이용해 본인 여부를 확인합니다. 기존 비밀번호 인증은 사용자가 기억한 문자열을 입력하고 서비스가 이를 확인하는 방식이 일반적입니다. 하지만 같은 비밀번호를 여러 서비스에서 반복해서 사용하거나 피싱 사이트에 비밀번호를 입력할 경우 계정 정보가 탈취될 위험이 있습니다.
FIDO는 이러한 비밀번호 중심 인증의 한계를 보완하기 위해 공개키(Public Key)와 개인키(Private Key)로 구성된 암호화 키 쌍을 사용합니다. 개인키는 사용자 측 인증장치에서 관리되고, 서비스는 등록된 공개키로 인증 결과를 검증합니다. 지문이나 얼굴 같은 생체정보를 이용하더라도 해당 정보 자체가 서비스 서버로 전달되지는 않습니다. 라온시큐어의 OnePass에도 이러한 FIDO 공개키 기반 인증이 적용돼 있으며, 기존 서비스와 업무 시스템의 사용자 인증 체계와 연계할 수 있습니다.
FIDO 인증은 어떻게 작동할까요?
FIDO 인증은 처음 서비스를 등록할 때 암호화 키 쌍을 만들고, 이후 로그인할 때 개인키를 이용해 인증 요청에 응답하는 방식으로 작동합니다. 전체 과정은 크게 등록과 인증으로 나눌 수 있습니다.
- 01
인증 수단을 등록
사용자가 FIDO 인증을 지원하는 서비스에 인증 수단을 등록하면 사용자 기기에서 서비스 전용 암호화 키 쌍이 생성됩니다. 개인키는 사용자 측 인증장치에서 관리되고, 공개키는 서비스에 등록됩니다. - 02
서비스가 인증을 요청
사용자가 로그인하면 서비스는 사용자 기기에 인증을 위한 요청을 전달합니다. - 03
사용자가 본인임을 확인
사용자는 지문·얼굴과 같은 생체인증이나 PIN 등 기기에서 지원하는 방법으로 본인임을 확인합니다. 이 과정은 개인키를 사용할 수 있도록 기기에서 사용자를 확인하는 과정이며, 생체정보 자체를 서비스 서버로 보내는 방식은 아닙니다. - 04
공개키로 인증 결과를 확인
사용자 측 인증장치는 개인키를 이용해 인증 요청에 서명한 응답을 생성하고, 서비스는 등록된 공개키로 해당 응답을 검증합니다.
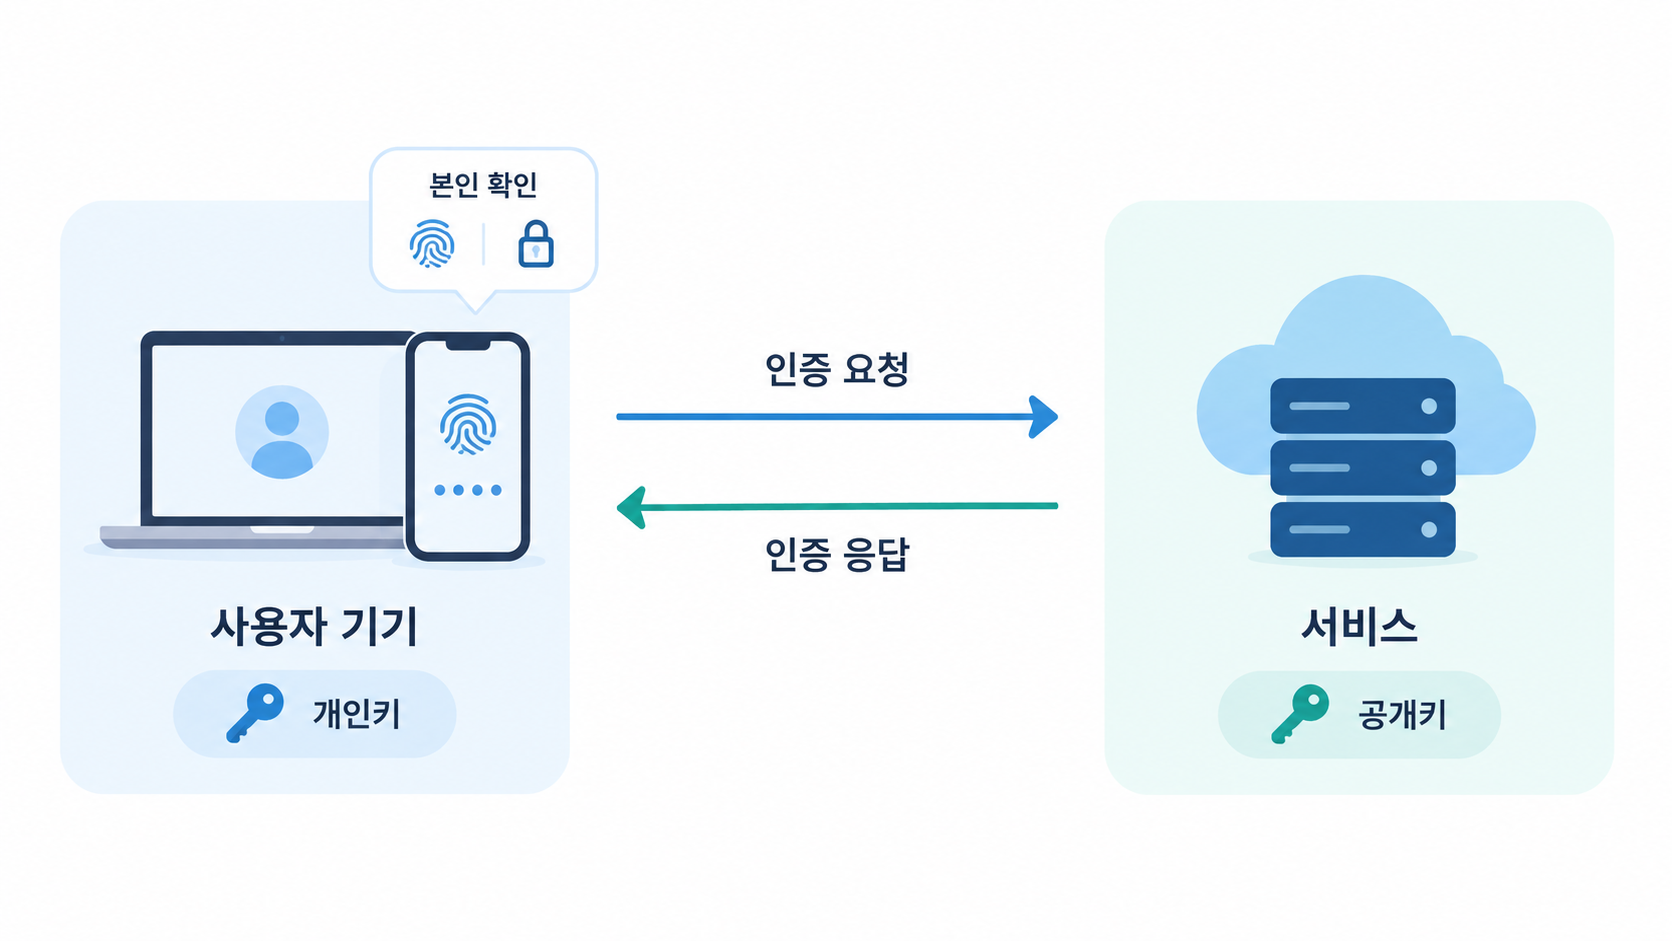
라온시큐어 OnePass에 적용된 FIDO 인증 역시 사용자 측 개인키와 서비스에 등록된 공개키를 이용해 인증 결과를 검증하는 구조를 따릅니다.
FIDO는 왜 비밀번호보다 안전할까요?
FIDO는 비밀번호 같은 공유 비밀정보 대신 공개키 기반 인증정보를 사용하기 때문에 비밀번호 탈취·재사용이나 피싱에 따른 위험을 줄일 수 있습니다.
사용자는 비밀번호를 직접 입력하거나 서비스에 전달하는 대신 기기에서 본인임을 확인하고 공개키 암호 기술로 인증합니다. 또한 서비스마다 별도의 인증정보를 사용하므로 하나의 비밀번호를 여러 곳에서 반복해서 사용하는 위험을 줄일 수 있습니다. 특히 FIDO2 기반 인증정보는 서비스 도메인과 연결되기 때문에 가짜 로그인 페이지에서 정상 서비스용 인증정보를 사용하기 어렵습니다.
FIDO와 FIDO2, 패스키는 어떤 관계인가요?
FIDO가 공개키 기반 인증을 위한 전체 기술·표준 체계를 의미한다면, FIDO2는 WebAuthn(웹 브라우저와 서비스 간 인증 방식)과 CTAP(기기와 인증장치 간 통신 방식)을 기반으로 웹과 다양한 플랫폼에서 FIDO 인증을 사용할 수 있도록 확장한 표준입니다. 패스키는 FIDO 표준을 기반으로 한 비밀번호 대체 인증 자격증명으로, 이를 실제 서비스 로그인에 사용하는 방식입니다.
- ※ 출처: FIDO Alliance, User Authentication Specifications / W3C, Web Authentication: An API for accessing Public Key Credentials – Level 3
FIDO는 어디에 활용될까요?
FIDO는 웹·앱 로그인부터 금융·공공·기업 인증까지 다양한 환경에서 사용됩니다. 대표적인 활용 영역은 다음과 같습니다.
-
웹사이트·모바일 앱 로그인
-
금융·공공 서비스 인증
-
기업 내부 업무 시스템 및 클라우드 접근 인증
-
MFA 인증/Passkey 기반 비밀번호 없는 로그인
비밀번호 의존도를 낮추면서 사용자 인증을 강화해야 하는 서비스와 업무 환경에 FIDO를 적용할 수 있습니다. 이러한 환경에서 라온시큐어의 OnePass는 FIDO·패스키를 기존 서비스와 업무 시스템의 인증 수단으로 구성해 적용할 수 있습니다.
FIDO 인증을 지원하는 OnePass
라온시큐어의 OnePass는 FIDO·패스키 등 다양한 인증 수단을 통합해 제공하는 MFA 지원 AI 통합인증 플랫폼입니다. 생체인증과 패스키 등 다양한 인증 수단을 서비스 환경에 맞게 구성하고 기존 인증 체계와 연계할 수 있습니다. 2,000만 명 이상의 FIDO 생체인증 사용자를 확보하며 모바일 생체인증 시장 1위를 기록하고 있습니다.
FAQ | FIDO, 이것도 궁금해요
FIDO와 생체인증은 같은 개념인가요?
FIDO는 인증 표준이고, 생체인증은 사용자가 자신의 기기에서 본인임을 확인하는 방법 중 하나입니다. FIDO 인증에서는 지문·얼굴뿐 아니라 PIN 등 다양한 사용자 확인 방법을 활용할 수 있습니다.
FIDO를 사용하면 비밀번호를 완전히 없앨 수 있나요?
사용 방식에 따라 다릅니다. FIDO2는 비밀번호 없는 인증(Passwordless)을 지원하지만, 기업의 정책이나 서비스 환경에 따라 기존 비밀번호와 함께 2단계 인증 또는 MFA의 한 요소로 FIDO를 사용할 수도 있습니다.
FIDO와 MFA는 같은 개념인가요?
FIDO는 공개키 암호 기술을 기반으로 한 인증 표준이고, MFA는 서로 다른 인증 요소를 조합해 사용자를 확인하는 인증 방식입니다. FIDO 인증은 MFA를 구성하는 강력한 인증 수단으로 활용할 수 있습니다. 라온시큐어의 OnePass에서는 FIDO·패스키 등 다양한 인증 수단을 서비스 정책에 맞게 조합해 MFA를 구성할 수 있습니다.
FIDO는 제로트러스트와 어떤 관계가 있나요?
FIDO는 제로트러스트 환경에서 사용자의 신원을 확인하는 데 활용할 수 있는 공개키 기반 인증 기술입니다. 다만 제로트러스트는 신원 확인뿐 아니라 권한 관리, 접근통제, 기기 상태 확인 등 여러 정책과 기술을 함께 적용하는 보안 원칙이므로 FIDO 자체가 제로트러스트를 의미하는 것은 아닙니다.
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-