-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
SSO란? 한 번의 로그인으로 여러 서비스를 이용하는 인증 방식


그룹웨어·이메일·SaaS처럼 업무에 사용하는 서비스가 늘면서 반복 로그인과 계정 관리의 부담도 커지고 있습니다. SSO는 한 번의 인증으로 서로 연결된 여러 서비스를 이용할 수 있도록 하는 인증 방식입니다. 작동 방식과 MFA와의 차이, 기업에서 활용하는 이유를 알아보겠습니다.
이 글에서 살펴볼 내용
- SSO의 개념
- SSO의 작동 방식
- SSO 도입 시 달라지는 점
- SSO와 MFA의 차이
- SSO 기반 라온시큐어 계정·접근 관리 솔루션
SSO란?
SSO(Single Sign-On)는 사용자가 한 번 인증하면 서로 연계된 여러 애플리케이션이나 서비스에 다시 로그인하지 않고 접근할 수 있도록 하는 인증 방식입니다.
회사에서 업무를 하다 보면 그룹웨어, 이메일, 인사 시스템, 협업 도구처럼 여러 서비스에 접속해야 합니다. 서비스마다 아이디와 비밀번호를 입력해야 한다면 반복적인 로그인뿐 아니라 로그인 정보와 비밀번호를 관리하는 부담도 커집니다. 이럴 때 회사 계정으로 한 번 로그인한 뒤 그룹웨어, 이메일, 인사 시스템 등 여러 업무 서비스에 별도의 로그인 없이 접속하는 방식이 대표적인 SSO 사용 예입니다.
SSO의 핵심은 여러 서비스에서 같은 비밀번호를 사용하는 것이 아니라, 한 번 확인된 사용자의 인증 결과를 연결된 서비스가 이용한다는 점입니다. 라온시큐어는 TouchEn Wiseaccess와 OmniOne Access를 통해 이러한 SSO를 계정·권한 관리와 연결해 기업의 통합 인증 체계를 구성합니다.
SSO는 어떻게 작동하나요?
사용자가 SSO가 적용된 서비스에 접속하면 먼저 인증 여부를 확인합니다. 아직 로그인하지 않았다면 통합 인증 시스템에서 사용자를 확인하고, 인증이 완료되면 그 결과를 바탕으로 요청한 서비스에 접속합니다. 이후 SSO와 연결된 다른 서비스에 접속할 때는 이미 인증된 사용자라는 사실을 확인해 다시 아이디와 비밀번호를 입력하는 과정을 줄일 수 있습니다.
실제 환경에서는 서비스 구조에 따라 SAML(Security Assertion Markup Language)이나 OIDC(OpenID Connect) 같은 표준 기술이 사용되기도 합니다.
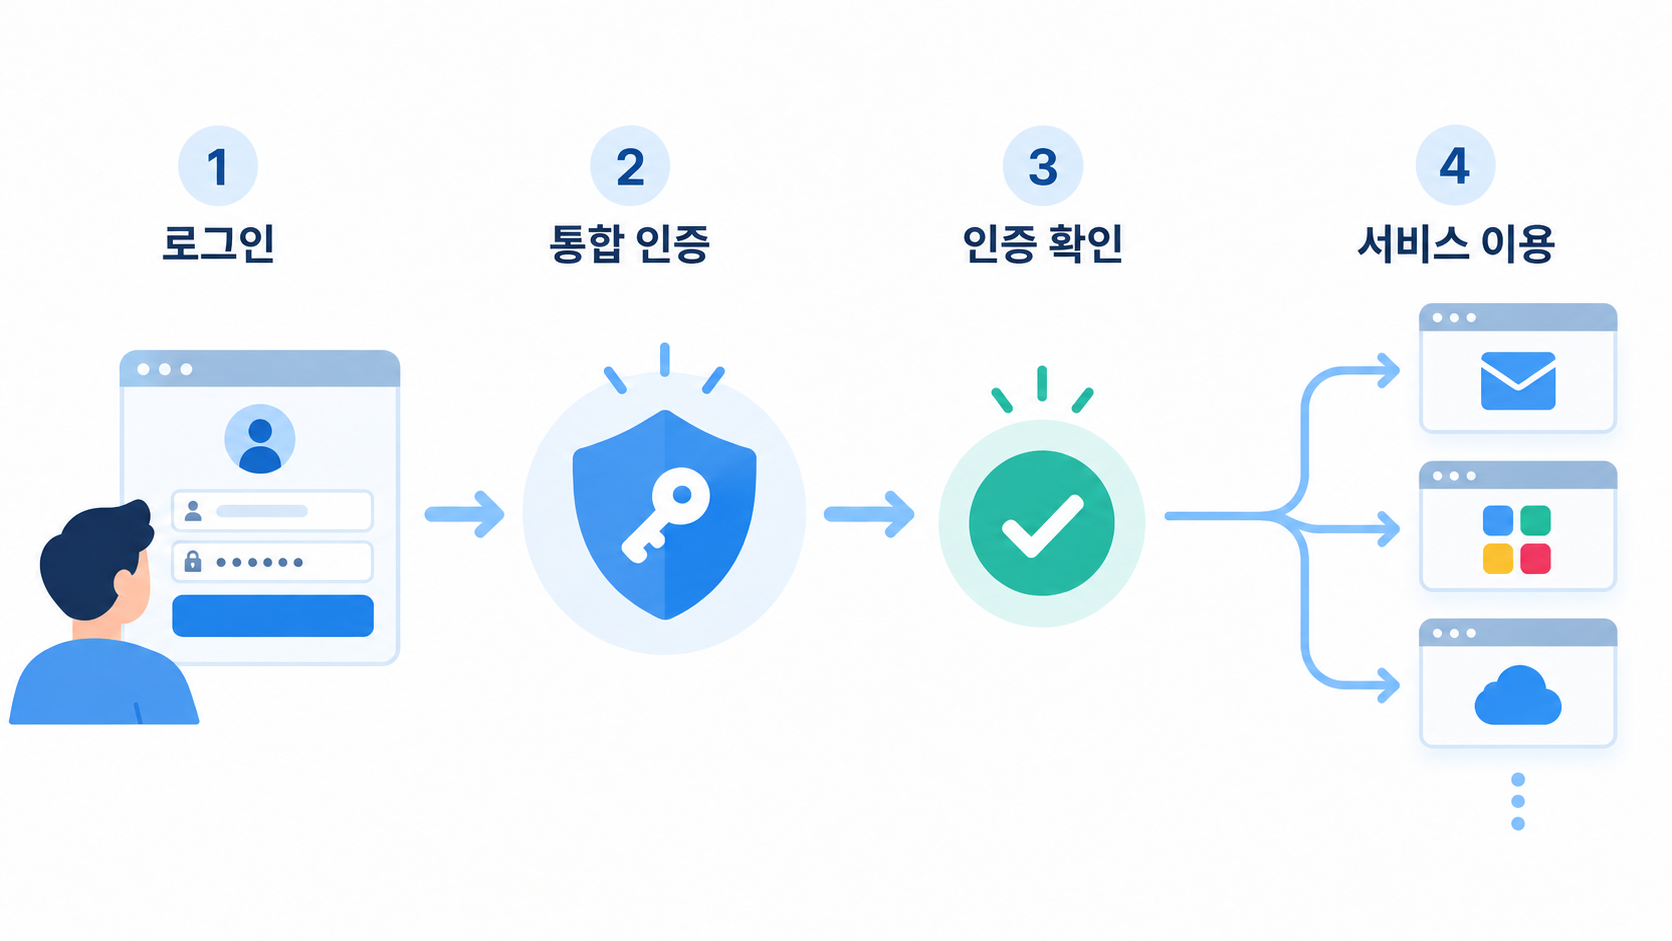
SSO를 사용하면 무엇이 달라지나요?
사용자는 서비스마다 반복해서 로그인하는 불편을 줄이고, 기업은 여러 업무 시스템의 인증을 하나의 체계와 연결해 관리할 수 있습니다.
기업에서는 SSO를 IAM(Identity and Access Management)과 같은 계정·권한 관리 체계와 연계해 입사, 부서 이동, 퇴사처럼 사용자의 상태가 바뀔 때 업무 시스템의 접근 권한을 함께 관리할 수 있습니다. 라온시큐어의 TouchEn Wiseaccess도 SSO·EAM·IM을 통합해 여러 업무 시스템의 인증과 계정·권한을 함께 관리합니다.
다만 SSO만으로 인증 보안이 완성되는 것은 아닙니다. 여러 서비스가 하나의 인증 체계를 이용하는 만큼 통합 인증 계정을 안전하게 보호하는 것이 중요하며, 필요에 따라 MFA와 같은 추가 인증을 함께 적용할 수 있습니다.
SSO와 MFA는 무엇이 다른가요?
SSO는 여러 서비스의 로그인 과정을 하나로 연결하는 방식이고, MFA는 서로 다른 인증 요소를 조합해 사용자를 확인하는 방식입니다.
SSO가 사용자가 여러 서비스에 반복해서 로그인하는 과정을 줄이는 데 초점을 둔다면, MFA는 비밀번호·기기·생체정보 등 서로 다른 요소를 이용해 사용자가 본인인지 확인하는 데 초점을 둡니다.
두 방식은 서로 대체하는 관계가 아니라 함께 사용할 수 있습니다. 예를 들어 사용자가 처음 업무 시스템에 접속할 때 MFA로 본인임을 확인한 뒤, 인증된 상태를 SSO와 연결해 여러 업무 서비스에 추가 로그인 없이 접속하도록 구성할 수 있습니다.
라온시큐어의 OmniOne Access는 이처럼 SSO와 MFA를 IM(Identity Management)과 함께 통합해 계정 관리와 사용자 인증을 하나의 플랫폼에서 관리합니다.
SSO 기반 라온시큐어 계정·접근 관리 솔루션
라온시큐어는 TouchEn Wiseaccess와 OmniOne Access를 통해 기업의 SSO와 계정·접근 관리 환경을 제공합니다.
-
TouchEn Wiseaccess
SSO·EAM·IM을 통합한 계정·권한 관리 플랫폼으로, 여러 업무 시스템의 인증과 계정·권한을 통합 관리합니다.
-
OmniOne Access
IM·SSO·MFA를 통합한 클라우드 계정 관리 플랫폼으로, 사내 시스템과 SaaS 환경의 계정 및 로그인 인증을 하나의 체계로 연결합니다.
FAQ | SSO, 이것도 궁금해요
SSO를 사용하면 모든 서비스에서 같은 비밀번호를 사용하는 건가요?
아닙니다. SSO는 여러 서비스에서 같은 비밀번호를 반복해서 사용하는 방식이 아닙니다. 한 번 확인된 사용자의 인증 결과를 연결된 서비스가 이용해 반복 로그인을 줄이는 방식입니다.
SSO를 적용하면 보안이 더 약해지는 것은 아닌가요?
SSO는 여러 서비스의 인증을 하나의 체계와 연결하기 때문에 통합 인증 계정을 안전하게 보호하는 것이 중요합니다. MFA나 접근 정책 등을 함께 적용하면 반복 로그인은 줄이면서 인증 보안을 강화할 수 있습니다.
SSO와 IAM은 같은 개념인가요?
같은 개념은 아닙니다. SSO는 한 번의 인증으로 여러 서비스에 접근하도록 하는 방식이고, IAM(Identity and Access Management)은 사용자 계정과 권한, 접근 정책 등을 관리하는 더 넓은 개념입니다. SSO는 IAM 환경을 구성하는 기능 중 하나로 활용될 수 있습니다. 라온시큐어의 TouchEn Wiseaccess는 SSO·EAM·IM을, OmniOne Access는 IM·SSO·MFA를 통합해 계정·권한 관리와 사용자 인증을 하나의 체계로 연결합니다.
SSO는 회사 내부 시스템에서만 사용할 수 있나요?
아닙니다. 기업 내부 업무 시스템뿐 아니라 클라우드와 SaaS 서비스 등 여러 환경을 SSO와 연결할 수 있습니다. 라온시큐어의 OmniOne Access도 사내 시스템과 SaaS 환경의 계정 및 로그인 인증을 하나의 체계로 연결합니다. 실제 적용 범위와 방식은 사용하는 서비스와 연동 환경에 따라 달라집니다.
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-