-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 12월 주요 보안 이슈


2025년의 마지막까지 사이버 위협은 계속됐습니다. React2Shell(CVE-2025-55182)과 악성코드 동향, 루팅·에뮬레이터·원격 앱 탐지 현황부터 개인정보 유출과 랜섬웨어 사고까지, 2025년 12월 주요 보안 이슈를 정리하고 조직이 점검해야 할 대응 포인트를 살펴봅니다.
1. 악성코드 현황
1.1 악성코드 동향
React2Shell (CVE-2025-55182)
종합 보안 위협 분석 보고서
1. Executive Summary
⚠️ CRITICAL ALERT: CVSS 10.0 최대 심각도 취약점
• 즉시 패치 필수: Next.js 15.1.6 / 14.2.25 / 13.5.9
• 활발한 익스플로잇: 국가 지원 APT 및 사이버범죄 그룹의 대규모 공격 진행중
• 광범위한 영향: 클라우드 환경의 39%에서 취약점 확인
1.1 위협 개요
React2Shell(CVE-2025-55182)은 React Server Components의 Flight 프로토콜에서 발견된 최대 심각도(CVSS 10.0) 원격 코드 실행(RCE) 취약점입니다. 2025년 12월 3일 공개된 이후, 중국 및 북한 국가 지원 APT 그룹을 포함한 다수의 위협 행위자들이 공개 후 수 시간 내 대규모 공격을 시작했습니다.
1.2 주요 특징
| 항목 | 내용 |
|---|---|
| CVSS v3.x | 10.0 (최대 심각도) |
| 공격 복잡도 | 낮음 (Low) |
| 필요 권한 | 없음 (None) |
| 사용자 상호작용 | 불필요 (None) |
| 공격 벡터 | 네트워크 (Network) |
| 성공률 | 거의 100% |
1.3 비즈니스 영향
• 클라우드 환경의 39%에서 취약한 인스턴스 확인
• 50개 이상 조직 침해 확인
• 362개 악성 IP 주소에서 공격 시도
• 15개 이상 공격 클러스터 활동
• 다중 산업 섹터 표적 (금융, 정부, 교육, 기술)
1.4 즉각적 조치 사항
CRITICAL (24시간 이내)
1. 긴급 패치 적용
2. react2shell-scanner로 전체 환경 스캔
3. 알려진 악성 IP 362개 차단
4. Next-Action 헤더 포함 요청 모니터링
HIGH (1주일 이내)
• WAF 규칙 배포 / EDR 탐지 규칙 업데이트
• 과거 로그 분석 및 IOC 기반 환경 조사
• 인시던트 대응 팀 소집 및 플레이북 업데이트
2. React2Shell 개요
2.1 취약점 정의
React2Shell은 악성코드 자체가 아닌, CVE-2025-55182 취약점을 악용한 공격 캠페인의 통칭입니다. 이 취약점을 통해 PeerBlight, EtherRAT, XMRIG 등 다양한 악성코드가 배포됩니다.
핵심 특성
| 속성 | 값 | 의미 |
|---|---|---|
| CVE ID | CVE-2025-55182 | MITRE 공식 식별자 |
| 유형 | 원격 코드 실행 (RCE) | 공격자가 임의 코드 실행 가능 |
| 근본 원인 | Unsafe Deserialization | Flight 프로토콜 역직렬화 결함 |
| CVSS v3.x | 10.0 | 최대 심각도 |
| 인증 요구 | None | 인증 불필요 |
| 공격 복잡도 | Low | 매우 쉬움 |
CVSS 벡터 스트링
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
해석: AV:N(네트워크), AC:L(낮은 복잡도), PR:N(권한 불필요), UI:N(사용자 상호작용 불필요), C:H/I:H/A:H(기밀성/무결성/가용성 영향 높음)
2.2 CWE 분류
CWE-502: Deserialization of Untrusted Data
신뢰할 수 없는 데이터의 역직렬화 - Top 25 Most Dangerous Software Weaknesses 포함
2.3 Log4Shell과의 비교
| 취약점 | 공개일 | 첫 익스플로잇 | 지연시간 | CVSS |
|---|---|---|---|---|
| Log4Shell | 2021-12-09 | 2021-12-10 | ~24시간 | 10.0 |
| React2Shell | 2025-12-03 | 2025-12-03 | 수 시간 | 10.0 |
시사점: 현대 위협 행위자의 반응 속도 증가, 자동화된 익스플로잇 개발 능력 향상
2.4 공격 흐름
1단계: 공격자가 악성 Next-Action 헤더가 포함된 POST 요청 전송
2단계: Flight 프로토콜이 페이로드를 역직렬화
3단계: __proto__ 오염을 통한 코드 실행
4단계: 악성코드 다운로드 및 실행 (역쉘, 채굴기, RAT 등)
3. 영향 범위 및 심각도
3.1 영향받는 소프트웨어
Next.js 취약/패치 버전
| 취약 버전 | 패치 버전 |
|---|---|
| Next.js 15.0 - 15.1.5 | 15.1.6+ |
| Next.js 14.0 - 14.2.24 | 14.2.25+ |
| Next.js 13.0 - 13.5.8 | 13.5.9+ |
React 취약/패치 버전
| 취약 버전 | 패치 버전 |
|---|---|
| React 19.0, 19.1.0/1, 19.2.0 | 19.0.1, 19.1.2, 19.2.1 |
기타 영향받는 프레임워크
• React Router (RSC 기능 사용 시)
• Waku (RSC 프레임워크)
• 기타 RSC를 통합한 모든 프레임워크
영향받지 않는 환경
• 클라이언트 측에서만 React 렌더링 (CSR)
• React Server Components 미사용
• React + react-dom만 사용 (Flight 프로토콜 미포함)
3.2 지리적 영향 범위
주요 표적 지역 (상위 5개국)
5. 대만 (Taiwan): 중국 APT의 집중 표적
6. 신장 위구르 (Xinjiang): 높은 공격 밀도
7. 베트남 (Vietnam): 동남아시아 주요 표적
8. 일본 (Japan): 아시아태평양 표적
9. 뉴질랜드 (New Zealand): 선별적 표적
3.3 산업 섹터 영향
확인된 피해: 50개 이상 조직
| 고위험 섹터 | 중위험 섹터 | 기타 섹터 |
|---|---|---|
| 금융 서비스 | 교육 기관 | 에너지 |
| 정부 기관 | 기술 기업 | 교통 |
| 의료 기관 | 통신 인프라 | 수도 시설 |
3.4 클라우드 환경 현황
전체 클라우드 환경의 39%에서 취약한 인스턴스 확인
주요 클라우드 제공자별 영향:
• AWS: EC2, Lambda, Amplify 환경
• Azure: App Service, Container Apps
• GCP: Cloud Run, App Engine
• Vercel: Next.js 네이티브 플랫폼, 광범위한 영향
4. 위협 행위자 분석
4.1 국가 지원 APT 그룹
중국 연계 그룹 (높은 신뢰도)
| 그룹명 | 특징 |
|---|---|
| Earth Lamia | 대만 집중 공격, 정부/교육 기관 표적 |
| Jackpot Panda | 금융 섹터 표적, 암호화폐 탈취 |
| UNC6600 | MINOCAT 터널러 배포, 네트워크 피버팅 |
| UNC6603 | HISONIC 백도어 업데이트 변종 배포 |
북한 연계 그룹 (높은 신뢰도)
EtherRAT 배포 조직: Contagious Interview 캠페인과 연계된 그룹으로, 이더리움 블록체인 기반 C2 통신을 활용하는 EtherRAT 악성코드 배포. 암호화폐 탈취 및 금융 기관 표적 공격에 주력.
이란 연계 그룹 (중간 신뢰도)
일부 활동 확인되었으나, 구체적인 그룹 식별은 진행 중
4.2 사이버 범죄 그룹
• 15개 이상 독립 클러스터 활동 확인
• 기회주의적 → 조직화된 범죄 조직 스펙트럼
• 주요 목적: 암호화폐 채굴, 데이터 탈취, 백도어 설치, 랜섬웨어 배포
4.3 공격 인프라
• 362개 악성 IP 주소 확인
• 분산된 C2 인프라 (블록체인, P2P, 전통적 서버 혼용)
• 클라우드 서비스 악용 (AWS, Azure, GCP)
• Tor 네트워크를 통한 익명화
4.4 공격 타임라인
| 일시 | 이벤트 |
|---|---|
| 2025-12-03 00:00 | 취약점 공개 |
| 2025-12-03 03:00 | 첫 번째 익스플로잇 시도 감지 |
| 2025-12-03 06:00 | 중국 APT 그룹 공격 시작 |
| 2025-12-03 12:00 | 북한 APT 그룹 (EtherRAT) 캠페인 확인 |
| 2025-12-04 | 사이버범죄 그룹 대규모 참여 |
| 2025-12-15 | 50개 이상 조직 침해 확인 |
5. 악성코드 분석
5.1 주요 악성코드 패밀리
| 악성코드 | 유형 | 배포 주체 | 특징 |
|---|---|---|---|
| XMRIG | 암호화폐 채굴기 | 사이버범죄 | 가장 흔한 페이로드 |
| PeerBlight | 백도어 | 사이버범죄 | BitTorrent DHT C2 |
| EtherRAT | RAT | 북한 APT | 이더리움 블록체인 C2 |
| HISONIC | 백도어 | 중국 APT (UNC6603) | 업데이트된 변종 |
| MINOCAT | 터널러 | 중국 APT (UNC6600) | 네트워크 피버팅 |
| ZinFoq | Post-Exploitation | 사이버범죄 | Go 기반, Anti-forensics |
| Cobalt Strike | C2 프레임워크 | 다양 | Cross C2 비콘 |
5.2 EtherRAT 심층 분석
특징: 이더리움 블록체인을 C2 통신 채널로 활용하는 혁신적인 악성코드
기술적 특성
• 탐지 회피: 블록체인 트래픽은 일반적으로 허용됨
• 복원력: 블록체인 기반 인프라는 테이크다운이 거의 불가능
• 익명성: 블록체인 주소로 C2 서버 추적 어려움
• 지속성: 스마트 컨트랙트를 통한 명령 전달
동작 방식
1. 감염된 시스템이 이더리움 노드에 연결
2. 특정 스마트 컨트랙트의 이벤트 로그 모니터링
3. 공격자가 트랜잭션을 통해 명령 전달
4. RAT이 명령을 디코딩하고 실행
5. 실행 결과를 다시 블록체인에 기록
5.3 PeerBlight 분석
특징: BitTorrent DHT 프로토콜을 C2 통신에 활용하는 Linux 백도어
• 분산 C2: P2P 네트워크를 통한 명령 전달
• 은닉성: 정상 BitTorrent 트래픽으로 위장
• 지속성: systemd 서비스로 설치, 재부팅 후 유지
• 기능: 원격 명령 실행, 파일 전송, 추가 페이로드 다운로드
5.4 XMRIG 채굴기
가장 흔한 페이로드: 기회주의적 공격자들이 주로 배포
• Monero (XMR) 암호화폐 채굴
• CPU 리소스 과도한 사용 (80-100%)
• 프로세스 이름 위장 (정상 시스템 프로세스로 위장)
• 마이닝 풀 연결을 통한 수익 창출
5.5 지속성 메커니즘
systemd 서비스 설치
[Unit] Description=System Update Service After=network.target [Service] Type=simple ExecStart=/usr/local/bin/.update Restart=always [Install] WantedBy=multi-user.target
SSH authorized_keys 수정
공격자의 SSH 공개키를 추가하여 영구 접근 확보
cron 작업 등록
주기적인 C2 통신 및 페이로드 업데이트
6. 탐지 및 대응
6.1 취약점 스캐너
공식 스캐너: react2shell-scanner
# 설치 및 실행 npx react2shell-scanner scan --target https://your-app.com # 로컬 코드베이스 스캔 npx react2shell-scanner scan --local ./your-nextjs-app # CI/CD 파이프라인 통합 npx react2shell-scanner scan --ci --fail-on-vulnerable
6.2 IOC (침해 지표)
네트워크 IOC
• 362개 악성 IP 주소 확인 (별도 IOC 목록 참조)
• Next-Action 헤더를 포함한 비정상적 POST 요청
• __proto__ 문자열을 포함한 요청 본문
• 의심스러운 아웃바운드 연결 (포트 4444, 8080, 9001 등)
• 마이닝 풀 도메인/IP 연결
호스트 IOC
• Node.js 프로세스에서 /bin/sh, bash, curl, wget 자식 프로세스 생성
• xmrig 프로세스 또는 높은 CPU 사용량
• systemd 서비스 파일 수정 (/etc/systemd/system/)
• SSH authorized_keys 파일 수정
• cron 작업 추가
• /tmp 또는 /var/tmp에 의심스러운 실행 파일
6.3 YARA 규칙
rule React2Shell_Exploit_Attempt { meta: description = "Detects React2Shell exploitation attempts" severity = "critical" author = "Security Team" strings: $header = "next-action" nocase $proto1 = "__proto__" $proto2 = "constructor" $func = "Function(" $eval = "eval(" condition: $header and any of ($proto*, $func, $eval) } rule PeerBlight_Backdoor { meta: description = "Detects PeerBlight Linux backdoor" severity = "critical" strings: $dht1 = "dht.transmissionbt.com" $dht2 = "router.bittorrent.com" $cmd1 = "/bin/sh" $persist = "systemctl enable" condition: uint32(0) == 0x464c457f and (any of ($dht*) and any of ($cmd*, $persist)) }
6.4 Sigma 규칙
title: React2Shell Node.js Child Process Spawning id: react2shell-001 status: experimental description: Detects Node.js spawning suspicious child processes logsource: category: process_creation product: linux detection: selection: ParentImage|endswith: '/node' Image|endswith: - '/sh' - '/bash' - '/curl' - '/wget' - '/python' condition: selection level: critical tags: - attack.execution - attack.t1059
6.5 EDR 탐지
| EDR 솔루션 | 탐지 기능 |
| CrowdStrike Falcon | Node.js → Shell 체인 탐지, 의심스러운 네트워크 연결, 프로세스 인젝션 |
| SentinelOne | AI 기반 행동 분석, Node.js 이상 탐지, Rollback 기능 |
| Microsoft Defender | KQL 쿼리 기반 탐지, 프로세스-네트워크 상관관계 분석 |
| Carbon Black | 프로세스 트리 분석, 부모-자식 관계 이상 탐지, 네트워크 행동 모니터링 |
6.6 SIEM 통합
Splunk 검색 쿼리
# React2Shell 익스플로잇 시도 index=web_logs (http_header="Next-Action" OR cs_headers=*Next-Action*) http_method=POST | stats count by src_ip, dest_ip, uri | where count > 1 # Node.js 의심 활동 index=endpoint parent_process_name=node process_name IN ("/bin/sh", "bash", "curl", "wget") | table _time, host, parent_process_name, process_name, command_line # 높은 CPU 사용 (채굴 탐지) index=metrics process_name=xmrig OR process_cpu > 80 | stats avg(process_cpu) by host, process_name
Elastic Stack (ELK) 쿼리
{ "query": { "bool": { "must": [ {"match": {"http.request.method": "POST"}}, {"exists": {"field": "http.request.headers.next-action"}} ], "should": [ {"match":
{"http.request.body.content": "__proto__"}}, {"match": {"http.request.body.content": "constructor"}} ] } }, "aggs": { "by_source": {"terms": {"field": "source.ip"}} } }
6.7 실시간 모니터링
알림 설정 권장 사항
• CRITICAL: Next-Action 헤더 + __proto__ 패턴 → 즉시 알림
• HIGH: Node.js에서 쉘 프로세스 생성 → 5분 내 알림
• MEDIUM: 비정상적 아웃바운드 연결 → 15분 내 알림
PagerDuty/Slack 통합 예시
# Prometheus Alertmanager 규칙 alert: React2ShellExploitAttempt expr: | rate(http_requests_total{ http_header_next_action="*", http_method="POST" }[5m]) > 0 annotations: summary: "React2Shell exploitation attempt detected" description: "{{ $labels.instance }}" severity: critical
7. 방어 조치
7.1 즉각적 패치 (Tier 1 - CRITICAL)
패치 버전 요약
| 소프트웨어 | 취약 버전 | 패치 버전 | 우선순위 |
| React | 19.0, 19.1.0/1, 19.2.0 | 19.0.1, 19.1.2, 19.2.1 | CRITICAL |
| Next.js | 15.0-15.1.5 | 15.1.6+ | CRITICAL |
| Next.js | 14.0-14.2.24 | 14.2.25+ | CRITICAL |
| Next.js | 13.0-13.5.8 | 13.5.9+ | CRITICAL |
패치 절차
# 1. 현재 버전 확인 npm list next react react-dom # 2. 의존성 감사 npm audit # 3. 패치 적용 npm install next@latest react@latest react-dom@latest # 4. package-lock.json 업데이트 npm install # 5. 빌드 테스트 npm run build # 6. 프로덕션 배포 (Blue-green 또는 Rolling update 권장) # 7. 배포 후 확인 npm list next react react-dom
Yarn 사용 시
yarn upgrade next@latest react@latest react-dom@latest yarn install yarn build
7.2 WAF 규칙 배포 (Tier 1)
AWS WAF
{ "Name": "React2ShellBlock", "Priority": 10, "Statement": { "AndStatement": { "Statements": [ { "ByteMatchStatement": { "FieldToMatch": { "Headers": { "Name": "next-action" } }, "PositionalConstraint": "CONTAINS", "SearchString": "" }}, { "ByteMatchStatement": { "FieldToMatch": { "Body": {} }, "PositionalConstraint": "CONTAINS", "SearchString": "__proto__" }} ] } }, "Action": { "Block": { "CustomResponse": { "ResponseCode":
403 } } } }
Cloudflare WAF
(http.request.method eq "POST") and (any(http.request.headers.names[*] eq "next-action")) and (http.request.body.raw contains "__proto__")
Google Cloud Armor
apiVersion: compute.googleapis.com/v1 kind: SecurityPolicy metadata: name: react2shell-protection spec: rules: - action: deny(403) description: "Block React2Shell exploitation" match: expr: expression: | request.method == "POST" && has(request.headers['next-action']) && request.body.contains("__proto__") priority: 1000
⚠️ WAF 한계: WAF만으로는 52% 우회율이 보고됨. 패치와 함께 다층 방어 필수
7.3 네트워크 격리 (Tier 1-2)
아웃바운드 연결 제한 (iptables)
# 기본 정책: 아웃바운드 차단 iptables -P OUTPUT DROP # 필수 서비스만 허용 iptables -A OUTPUT -p udp --dport 53 -j ACCEPT # DNS iptables -A OUTPUT -p tcp --dport 443 -d 10.0.1.10 -j ACCEPT # Internal API iptables -A OUTPUT -p tcp --dport 5432 -d 10.0.2.20 -j ACCEPT # PostgreSQL # 차단 로깅 iptables -A OUTPUT -j LOG --log-prefix "BLOCKED-OUT: " iptables -A OUTPUT -j DROP # 저장 iptables-save > /etc/iptables/rules.v4
효과: 역쉘 연결 차단, 다운로더 페이로드 차단, C2 통신 차단
7.4 임시 완화 조치
Option 1: Server Actions 비활성화
// next.config.js module.exports = { experimental: { serverActions: false, // 기능 제한됨 }, }
제한 사항: Server Actions 사용 불가, 일부 기능 동작하지 않음
Option 2: Reverse Proxy 검증 (nginx)
location ~ /_next/ { if ($http_next_action != "") { return 403; } proxy_pass http://nextjs_backend; }
7.5 장기 보안 강화
입력 검증 미들웨어
// middleware.ts (Next.js) import { NextResponse } from 'next/server'; import type { NextRequest } from 'next/server'; export function middleware(request: NextRequest) { const nextAction = request.headers.get('next-action'); if (nextAction) { const suspiciousPatterns = [ /__proto__/,
/constructor/i, /Function\(/, /eval\(/ ]; for (const pattern of suspiciousPatterns) { if (pattern.test(nextAction)) { console.warn(`Blocked suspicious Next-Action: ${nextAction}`); return new Response('Forbidden', { status: 403 }); } } } return NextResponse.next(); } export const config = { matcher: '/:path*' };
AppArmor 프로필
# /etc/apparmor.d/usr.bin.node #include <tunables/global> /usr/bin/node { #include <abstractions/base> # 허용 /app/** r, /usr/lib/node_modules/** r, # 차단 deny /bin/sh x, deny /bin/bash x, deny /usr/bin/curl x, deny /usr/bin/wget x, deny network raw, }
파일 무결성 모니터링 (AIDE)
# /etc/aide/aide.conf # 감시 대상 /etc/systemd/system R+b+sha256 /root/.ssh R+b+sha256 /home/*/.ssh R+b+sha256 /etc/cron.d R+b+sha256 /var/spool/cron R+b+sha256 # 초기화 및 스캔 aide --init aide --check
8. 결론 및 권장사항
8.1 핵심 요약
"React2Shell은 Log4Shell 이후 가장 심각한 웹 프레임워크 취약점입니다.
패치되지 않은 시스템은 100% 침해 가능하며,
국가 지원 APT 그룹이 적극 악용 중입니다.
즉각적인 패치와 방어 조치가 필수적입니다."
8.2 3 가지 핵심 교훈
1. 현대 웹 프레임워크도 Log4Shell급 취약점 가능
• React/Next.js 같은 인기 프레임워크도 치명적 결함 존재
• 서버 측 JavaScript도 Java만큼 위험
• "안전한" 프레임워크는 없음
대응: 모든 의존성을 위협으로 간주, 지속적인 보안 감사, Defense in Depth
2. 공격자 반응 속도 증가 - 패치 시간 부족
• 공개 → 대량 익스플로잇: 수 시간
• 자동화된 무기화
• 패치 적용 시간 < 공격 시간
대응: 자동화된 패치 파이프라인, Blue-Green Deployment, 즉각 적용 가능한 인프라
3. 다층 방어만이 살길
• 단일 방어는 실패: WAF 우회율 52%
• 패치만으로는 불충분 (이미 침해된 시스템)
• 필수 레이어: 네트워크 격리 + WAF + EDR + SIEM + 패치 + 모니터링
8.3 실행 체크리스트
| 시점 | 우선순위 | 조치 사항 |
| Day 1 | CRITICAL | ⚫ Next.js/React 패치 적용 ⚫ react2shell-scanner로 환경 스캔 ⚫ 악성 IP 362개 차단 |
| Week 1 | HIGH | ⚫ WAF 규칙 배포 ⚫ EDR 탐지 규칙 업데이트 ⚫ 과거 로그 IOC 분석 |
| Month 1 | MEDIUM | ⚫ 네트워크 세그멘테이션 ⚫ 개발자 보안 교육 ⚫ 사고 대응 모의 훈련 |
| Quarter 1-2 | LOW | ⚫ Zero Trust 아키텍처 구현 ⚫ SBOM 도입 ⚫ 취약점 관리 프로세스 개선 |
8.4 향후 전망
단기 (3-6 개월)
• 변종 익스플로잇 지속 출현 예상
• WAF 우회 기법 고도화
• 추가 프레임워크 취약점 발견 가능성
중장기 (6-12개월)
• RSC (React Server Components) 보안 아키텍처 재검토
• Flight 프로토콜 보안 강화
• 서버 사이드 JavaScript 보안 표준화 논의
8.5 마지막 메시지
"React2Shell은 끝이 아니라 시작입니다."
현대 웹 프레임워크의 복잡성이 증가하면서, 앞으로도 Log4Shell과 React2Shell 같은 치명적 취
약점이 계속 발견될 것입니다. "만약"이 아니라 "언제"의 문제입니다.
성공적인 보안 전략의 3가지 원칙:
1. 가정: 침해는 발생할 것이다 (Assume Breach)
2. 준비: 즉각 대응할 수 있어야 한다 (Be Prepared)
3. 복원력: 빠르게 복구할 수 있어야 한다 (Build Resilience)
9. 참고 문헌
9.1 공식 보안 권고
• React Official Blog - Critical Security Vulnerability in React Server Components
https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components
• NVD - CVE-2025-55182
https://nvd.nist.gov/vuln/detail/CVE-2025-55182
• Next.js GitHub - Security Advisories
https://github.com/vercel/next.js/security/advisories
• React2Shell.com - Official Resource Site
https://react2shell.com/
9.2 주요 보안 업체 분석
| 출처 | 보고서 제목 |
| Microsoft | Defending against CVE-2025-55182 React2Shell Vulnerability |
| Google Cloud | Multiple Threat Actors Exploit React2Shell CVE-2025-55182 |
| AWS Security | China-nexus Cyber Threat Groups Rapidly Exploit React2Shell |
| Wiz Research | React2Shell: Critical Vulnerability in React |
| Palo Alto Unit42 | Exploitation of CVE-2025-55182 in React and Next.js |
| Cloudflare | React2Shell RSC Vulnerabilities Exploitation Threat Brief |
| Trend Micro | CVE-2025-55182 Analysis and POC ITW |
| Tenable | React2Shell CVE-2025-55182 React Server Components RCE FAQ |
9.3 악성코드 분석
• Huntress Labs - PeerBlight Linux Backdoor Exploits React2Shell
• Sysdig - EtherRAT: DPRK Uses Novel Ethereum Implant
• The Hacker News - North Korea-Linked Actors Exploit React2Shell
• SecurityWeek - Wide Range of Malware Delivered in React2Shell Attacks
9.4 한국어 자료
• ASEC (AhnLab) - React2Shell 취약점을 악용한 EtherRAT 악성코드 유포
https://asec.ahnlab.com/ko/91526/
• 로그프레소 - React2Shell 긴급 대응 권고
https://www.logpresso.com/ko/blog/2025-12-05-react2shell
• 엔키화이트햇 - React2Shell (CVE-2025-55182) 취약점 완전 분석
• ZDNet Korea - 리액트투쉘 취약점 발견
•
9.5 탐지 도구 및 스캐너
| 도구 | URL |
| react2shell-scanner | https://github.com/assetnote/react2shell-scanner |
| Sigma Rules | https://github.com/trustedsec/sigma-rules |
| YARA Rules | https://github.com/Neo23x0/signature-base |
| Phoenix Security IOCs | https://phoenix.security/react2shell-resources/ |
9.6 MITRE ATT&CK 매핑
| 기법 ID | 기법명 | 설명 |
| T1190 | Exploit Public-Facing App | React2Shell 익스플로잇 |
| T1059.007 | JavaScript | 악성 코드 실행 |
| T1543.002 | Systemd Service | 지속성 확보 |
| T1098.004 | SSH Authorized Keys | SSH 키 추가 |
| T1552.001 | Credentials In Files | 자격 증명 탈취 |
1 악성코드 현황
1.2 악성코드 수집현황
국내외 수집 채널을 통한 2025년 11월 악성 앱 수집 건수는 2228건, 전월 대비 약 +5.04% 증
가한 수치입니다. 25년 11월 패턴 반영 건수는 1168건입니다.
| 25 년 9 월 | 수집건수 | 25 년 10 월 | 수집건수 |
| 9 월 1 주차 | 489 | 10 월 1 주차 | 476 |
| 9 월 2 주차 | 555 | 10 월 2 주차 | 590 |
| 9 월 3 주차 | 600 | 10 월 3 주차 | 667 |
| 9 월 4 주차 | 477 | 10 월 4 주차 | 495 |
| 총 계 | 2121 | 총 계 | 2228 |
표 1. 악성 앱 수집 현황
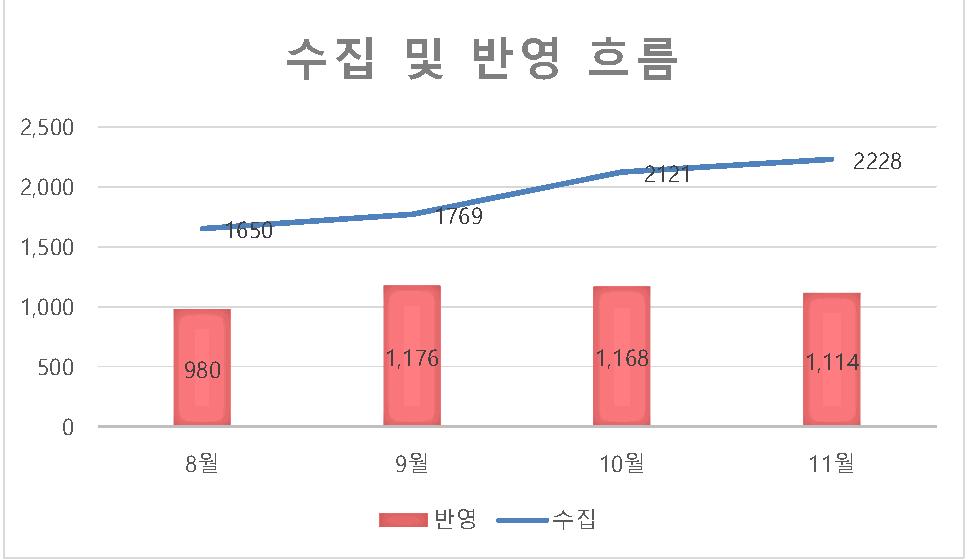
그림 1. 수집 및 반영 흐름
1 악성코드 현황
1.3 악성코드 유형별 비율 및 전원 비교
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 11월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다. (비교 수집 건 수가 아닌 반영 건 수로 통계)
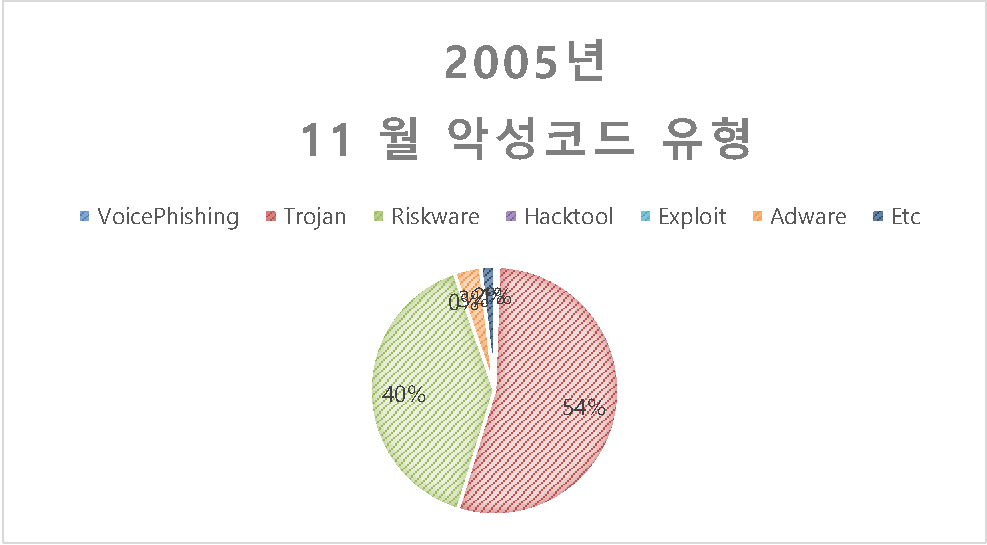
그림 2. 악성코드 유형
| 유형 | 2025 년 10 월 | 2025 년 11 월 | 변화율(%) |
| VoicePhishing | 10 | 6 | -40.00% |
| Trojan | 610 | 604 | -0.98% |
| Riskware | 512 | 446 | -12.89% |
| Hacktool | 0 | 0 | 0% |
| Exploit | 4 | 0 | -100.00% |
| Adware | 22 | 38 | +72.73% |
| Etc | 10 | 20 | +100.00% |
표 2. 유형별 수집 현황
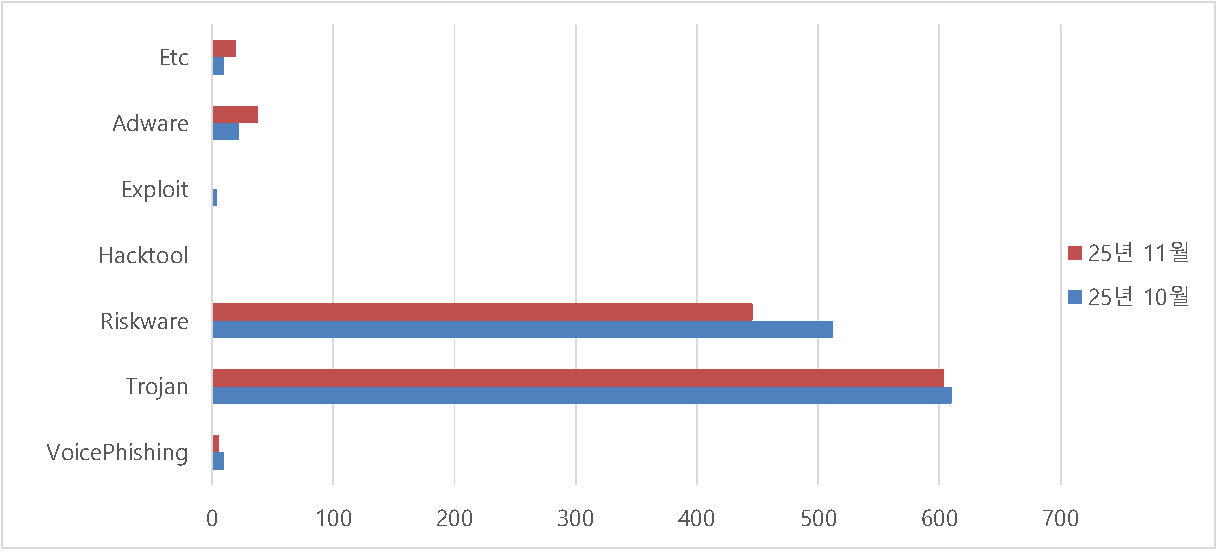
그림 3. 전월 대비 악성 코드 비율
2025년 11 월 악성코드 수집 및 유형별 현황 분석
1. 전체 수집 및 반영 추이
11 월은 전월(10월) 대비 악성코드 수집량과 반영량 모두 증가하며 상승세를 지속했습니다. 수집량 (Collection): 2,121 건(10월) → 2,228건(11월)
• 전월 대비 약 5.04% 증가하며 꾸준한 상승 곡선을 유지했습니다. 반영량 (Reflection): 1,168건(10월) → 1,114건(11월)
• 수집량 증가에도 불구하고 반영 건수는 4.62% 감소하며, 수집 대비 반영 비율이 낮아지는 경향을 보였습니다.
2. 악성코드 유형별 증감 현황 유형별로는 Adware 와 Etc가 크게 증가한 반면, Voice Phishing 과 Riskware 는 감소세를 보였습니다.
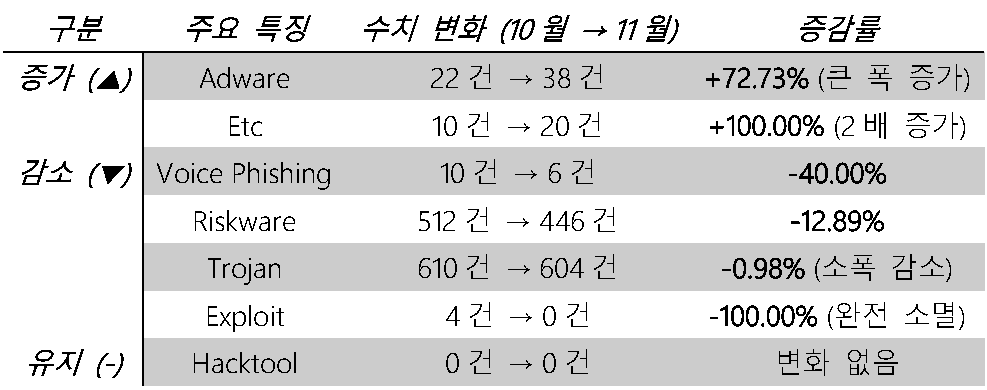
3. 11 월 주요 핵심 요약
가장 많은 비중 차지: **Trojan(604건)**이 여전히 가장 높은 비중을 차지하고 있으나, 전월 대비 1% 미만의 소폭 감소로 거의 정체 상태를 유지했습니다.
두 번째 주요 위협: Riskware 는 446건으로 Trojan 다음 순위를 차지했으나, 전월 대비 약 13% 감소하며 위협 수준이 다소 완화되었습니다.
급격한 변화: Adware 는 73% 증가하며 2개월 연속 급증세를 보였고, Etc 유형은 100% 증가하며 새로운 위협 유형의 다양화 가능성을 시사했습니다. 반면 Exploit은 완전히 사라지며 해당 유형의 위협이 일시적으로 소멸했습니다.
주목할 점: Voice Phishing 은 2개월 연속 감소세를 이어가며 10월 대비 40% 추가 감소했으나, 여전히 지속적인 모니터링이 필요합니다.
2 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1 루팅탐지 현황 (Emulator)
2025년 11월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
| 종류 | 에뮬레이터 버전 | 안드로이드 버전 | 아키텍처 | 탐지 유무 |
| LDPlayer | 5.0.3 | 7.1.2 | x86 | 정탐 |
| 5.0.3(64) | 7.1.2 | x86_64 | 정탐 | |
| 5.0.4(64) | 7.1.2 | x86_64 | 정탐 | |
| 9.0.40 | 9.0.0 | x86_64 | 정탐 | |
| 9.0.41 | 9.0.0 | x86_64 | 정탐 | |
| NoxPlayer | 7.0.5.5 | 5.1.1 | x86 | 정탐 |
| 7.1.2 | x86 | 정탐 | ||
| 7.1.2 | x86_64 | 정탐 | ||
| 9.0.0 | x86_64 | 정탐 | ||
| BlueStack | 5.11.40.1005 | 7.1.2 | x86 | 정탐 |
| 7.1.2 | x86_64 | 정탐 | ||
| 9.0.0 | x86_64 | 정탐 | ||
| 11.0 | x86_64 | 정탐 |
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.2 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
| 종류 | 패키지 이름 | 버전 | 탐지유무 |
| Magisk | com.topjohnwu.magisk | 24.0 | 정탐 |
| 24.1 | 정탐 | ||
| 24.2 | 정탐 | ||
| 24.3 | 정탐 | ||
| 25.0 | 정탐 | ||
| 25.1 | 정탐 | ||
| 25.2 | 정탐 | ||
| 26.0 | 정탐 | ||
| RootCloak | com.devadvance.rootcloak2 | 6.0-2704002 | 정탐 |
| RootCloak-2 | com.devadvance.rootcloakplus | 1.2 | 정탐 |
| Substrate | com.saurik.substrate | 0.9.4010 | 정탐 |
| Hide My Root | com.amphoras.hidemyrootadfree | 4 | 정탐 |
| Hide My Root(유료) | com.amphoras.hidemyroot | 4 | 정탐 |
| 루팅 숨기기 Preminum | com.formyhm.hiderootPremium | 1.2 | 정탐 |
| 루팅 숨기기 Lite | com.formyhm.hideroot | 1.7 | 정탐 |
| SUHIDE | eu.chainfire.suhide | 7.1.1 | 정탐 |
| FRIDA | - | 16.0.11 | 정탐 |
Table 2. 루팅 우회 탐지 결과
2 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.3 에뮬레이터 탐지
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.11.31 기준)
| 종류 | 버전 | 출시일자 |
| LDPlayer | 3.130 | 23.01 |
| 4.0.83 | 22.08 | |
| 4.0.83(64) | 22.05 | |
| 5.0.3 | 23.03 | |
| 5.0.4(64) | 23.03 | |
| 9.0.41 | 23.03 | |
| 9.0.69 | 24.04 | |
| NoxPlayer | 7.0.5.9 | 23.09 |
| MEmuPlayer | 8.1.3 | 23.03 |
| BlueStack | 5.11.40.1005 | 23.03 |
| Genymotion | 3.3.3 | 23.03 |
| KOPlayer | 2.0.0 | 18.06 |
Table 3. 에뮬레이터 최신버전
2 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.4 원격 탐지
2025년 11월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를
진행한 결과는 다음과 같습니다.
| 원격 앱 | 원격 앱 버전 | 통신모듈 | 탐지 유무 |
| TeamViewer Host | 15.40.60 | PC ↔ 모바일 | 정탐 |
| TeamViewer QuickSupport | 15.40.60 | PC ↔ 모바일 | 정탐 |
| RemoteCall | 7.2.0.436 | PC ↔ 모바일 | 정탐 |
| AnyDesk | 7.0.0 | PC ↔ 모바일 | 정탐 |
| Samsung Flow | 4.9.05.2 | PC ↔ 모바일 | 정탐 |
| Samsung Dex | 4.0.02.13 | PC ↔ 모바일 | 정탐 |
| RemoteView | 7.2.0.6 | PC ↔ 모바일 | 정탐 |
| vysor | 3.1.4 | PC ↔ 모바일 | 정탐 |
| AirDroid | 4.2.9.13 | PC ↔ 모바일 | 정탐 |
| Windows와 연결 | 1.23012.43.0(앱) 1.23022.140.0(windows) |
PC ↔ 모바일 | 정탐 |
| remodroid | 1.0.10 | PC ↔ 모바일 모바일 ↔ 모바일 |
정탐 |
Table 4. 원격 앱 탐지 결과
3 국내 외 보안 동향
3.1 2025 보안 사고·이슈 결산-13] 쿠팡 민낯 드러난
개인정보 유출
퇴사자 ‘인증키’ 하나에 뚫린 보안... 5 개월간 3370 만 명 무방비 노출 비밀번호·결제 정보 제외됐지만, 2 차 피해 우려 여전
1 조 6000 억원 보상에 “정보 팔아 장사하나” 비판... 추락한 1 위 플랫폼
[보안뉴스 조재호 기자] 올해 대한민국은 ‘해킹의 해’라 해도 과언이 아닐 만큼 대형 해킹 사고가 줄줄이 터졌다. 이 중에서 3370 만 명이라는, 사실상 모든 이용자의 개인정보가 유출된 쿠팡 해킹 사고는 단연 역대급이었다.
단순한 유출 사고는 아니었다. 내부 통제 실패를 시작으로 보안 시스템 무력화, 축소 은폐 의혹, 무성의한 보상안까지, 이번 사태는 ‘혁신’이라는 이름 뒤에 숨어있던 플랫폼 기업의 민낯을 적나라하게 드러냈다.
6 월 한 퇴사자로부터 시작해 연말을 강타한 쿠팡 해킹 사태의 전말을 되짚어본다.
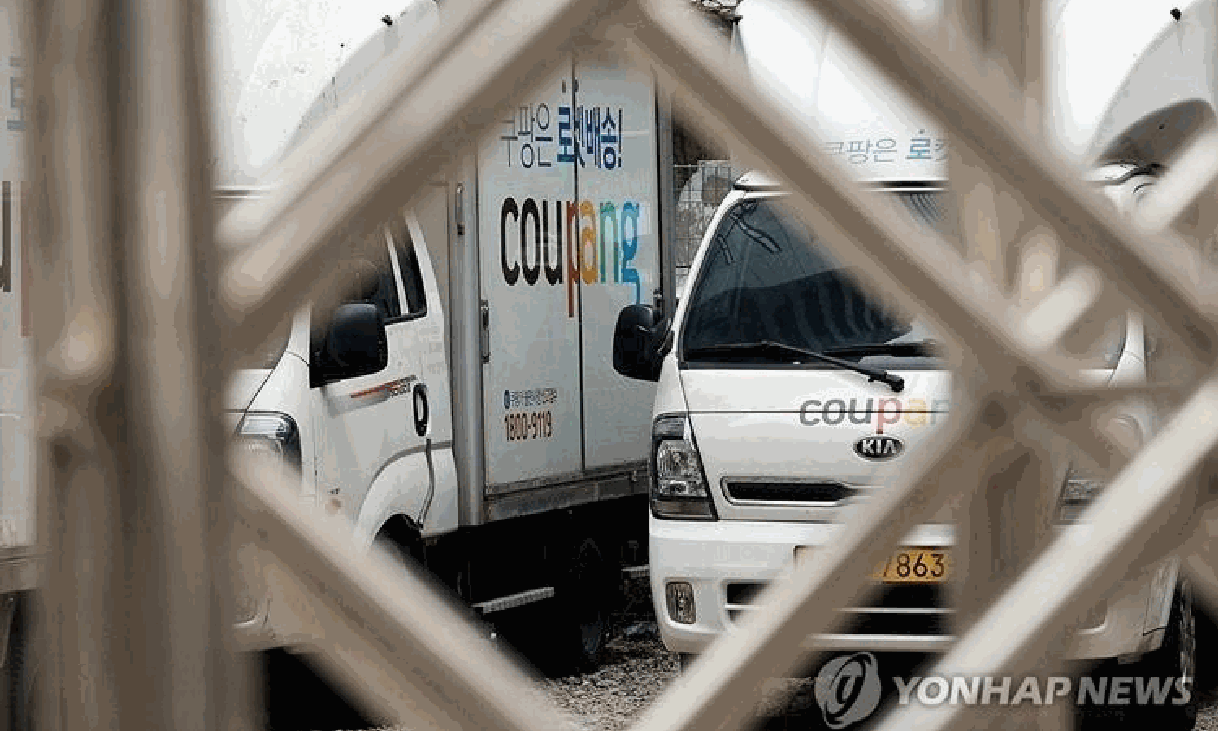
[자료: 연합뉴스]
사건의 시작: 회수되지 않은 ‘인증키’ 사건의 발단은 지난 6 월이다. 쿠팡에서 근무하던 중국 국적 개발자 A 씨가 퇴사하는 과정에서 발생한 인적 자원 관리의 허점이 화근이었다. A 씨는 재직 당시 쿠팡 시스템 접근 권한이 담긴 ‘인증키’를 보유하고 있었는데, 사측은 퇴사 처리를 하면서 이 인증키를 회수하거나 폐기하는 절차를 거치지 않았다.
보안 전문가들은 “접근 권한 관리와 퇴사자 보안 프로세스가 작동하지 않았다는 점이 충격적”이라며 “국내 최대 이커머스 기업이 기초적 보안 원칙조차 준수하지 않았다”고 지적했다.
5 개월 동안 울리지 않았던 경보 6 월 24 일 첫 비인가 접근을 시작으로 11 월 18 일까지 5 개월간 A 씨는 쿠팡 시스템에 수시로 접속했다. 하지만 쿠팡은 외부 접근을 전혀 인지하지 못했다. 11 월 20 일 쿠팡은 공지를 통해 약 4500 명의 개인정보 유출을 확인했다고 1 차 발표했다. 당시 공개된 유출 항목은 이름과 연락처, 배송 관련 정보 등이었으며, 비밀번호나 결제 정보 등 금융 정보는 포함되지 않았다고 밝혔다.
쿠팡의 이상금융거래탐지시스템(FDS)은 작동하지 않았다. 일반적 보안 시스템이라면 특정 IP 나 계정에서 비정상적 규모의 데이터 조회가 발생했을 때 이를 차단하거나 경고를 보낸다. 사실상 정보 유출을
5 개월간 방치한 셈이다.
3370 만 건 유출, 활성 고객 수 웃돈 역대급 사고 정부 추가 조사가 이어지면서 피해 범위는 눈덩이처럼 불어났다. 쿠팡은 “11 월 29 일 후속 조사 결과, 3370 만 건의 정보가 무단으로 노출된 것으로 확인했다”고 정정했다. 이는 3 분기 쿠팡 구매 이력이 있는 활성 고객 2470 만 명을 웃도는 수치이자, 과거 SK 텔레콤의 2324만명 유출 사례를 넘어서는 대한민국 역대 최대 규모다.
쿠팡의 미온적 대처도 도마에 올랐다. ‘유출’을 ‘노출’로 표현해 축소하려 했다는 의혹, 청문회를 앞두고 전격 사임한 박대준 전 대표, 한국어가 서툰 해럴드 로저스 신임 대표의 행보 등이 대표적이다. 쿠팡 유출 사고를 틈탄 보이스피싱, 스미싱 피해 사례도 확인됐다.
이 과정에서 정부의 제재 수위를 낮추기 위해 로비를 시도했다는 의혹까지 제기되며 논란을 키웠다. 국회는 30-31 일 양일간 연석 청문회를 열고 전방위적 압박을 예고한 상태다.
진정성 없는 기업 공식 입장, 혼란만 더해 해킹 사태 내내 당사자인 쿠팡의 입장은 불투명했다. 초기 공지부터 사고 경위에 대한 구체적 설명이 빠져 있었다. ‘유출’을 ‘노출’이라 안내해 정부가 수정을 지시했고, 대표 교체나 청문회 준비 과정에서도 모호한 태도로 일관했다.
입장문 발표 시점도 의구심을 자아냈다. 쿠팡의 공식 입장이나 관련 소식은 주로 휴일 혹은 주말을 틈타 기습 발표됐다. 평일 늦은 오후나 퇴근 시간이 임박한 시점을 골라 발표하는 행태는 여론의 주목을 피하려는 꼼수라는 비판을 받았다.
크리스마스 전후로 발표된 기업 자체 조사 결과를 두고 정부와 진실 공방을 벌인 점도 논란이었다. 민관합동조사단 발표에 앞서 소식을 공유하는 이례적 행보였다. 유출된 정보를 확보해 삭제했고, 외부 유출은 없었다는 주장은 혼란만 가중시켰다. 실제로 쿠팡은 유출자 접촉 경위나 포렌식 과정 등 추가 질의에 대해 명확한 답변을 내놓지 못했다.
28 과 29 일, 쿠팡은 김범석 의장 사과문과 피해자 보상안을 연이어 내놨다. 사과문엔 고객 정보를 100% 회수 완료했다는 문구가 포함됐으나, 복제된 데이터의 완전 회수가 가능한지 전문가들의 의문이 제기된다.
피해 보상안 역시 1 인당 5 만 원 상당, 총 1 조 6850 억 원 규모로 역대 최고액이라지만, 현금이나 포인트가 아닌 자사 서비스 이용권을 쪼개서 지급하는 방식이다. 실질적 피해 구제보다 보상을 미끼로 한 ‘마케팅 꼼수’라는 비판이 나오는 이유다.
장기화될 법적 분쟁, ‘쿠팡 해킹 사태’가 남긴 과제 쿠팡 해킹 사태는 해를 넘겨 계속될 전망이다. 당장 30, 31 일 진행될 청문회를 시작으로 내년 1 월
15 일부터 보상 지급이 시작되면서 새로운 국면을 맞을 것으로 보인다. 집단 소송과 시민단체 고발도 이어지고 있어 법적 공방 또한 장기화될 전망이다.
15 일 진행된 여론조사에 따르면, 이번 유출 사태에 대한 강제조사권 도입에 국민 10 명 중 7 명이 찬성하는 것으로 나타났다. 이번 사태는 대한민국 IT 역사상 가장 비싼 보안 수업료를 치른 사건으로 기록될 것으로 보인다.
[출처 [조재호 기자(sw@boannews.com)] <저작권자: 보안뉴스 (https://www.boannews.com/media/view.asp?idx=141221&page=1&kind=1)
3 국내 외 보안 동향
3.2 랜섬웨어 그룹, ’14 시간 먹통’ 인하대 내부자료
해킹 주장… “650GB 규모”
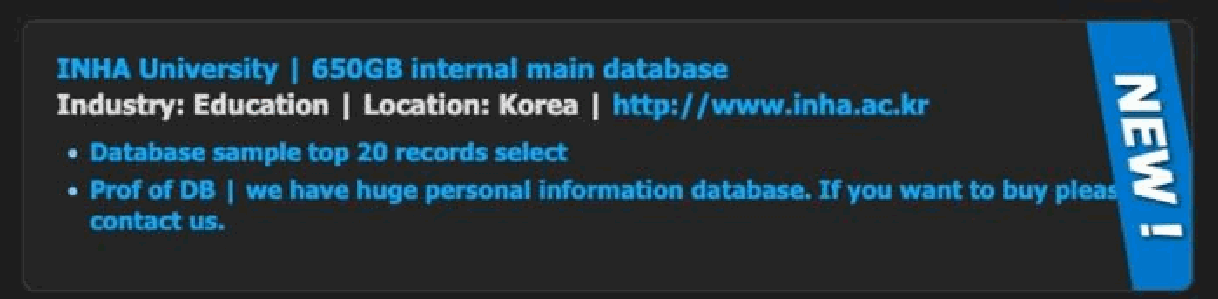
랜섬웨어 그룹 '건라'가 650GB 규모의 인하대 내부자료를 탈취했다고 주장했다. 다크웹 캡처 랜섬웨어 그룹 건라(Gunra)가 인하대를 피해자 리스트에 올렸다.
29 일 정보보호업계에 따르면, 건라는 다크웹에 650 기가바이트(GB) 규모의 인하대 내부 자료를 탈취했다고 주장했다. 랜섬웨어는 몸값(Ransom)과 소프트웨어(Software)의 합성어로, 기업의 주요 시스템이나 데이터를 암호화한 뒤 이를 빌미로 몸값을 요구하는 방식의 사이버 위협을 말한다.
앞서 인하대는 전날 랜섬웨어 공격을 당해 홈페이지가 14 시간 먹통이 된 바 있다. 현재는 홈페이지가 정상 운영 중인 상태다. 해커는 인하대 학사정보시스템에 접근했으며, 사이버 공격 후 이메일을 통해 인하대에 협상을 제안한 것으로 알려졌다.
건라는 내부 자료 해킹을 입증하기 위해 이름·핸드폰 번호·주민등록번호·이메일·사진·학점 등을 포함한 개인정보 리스트를 샘플로 공개했다.
지난 4월 포착된 건라는 8 월 SGI 서울보증을 해킹했다고 주장하면서 국내에서 유명해졌다. SGI 서울보증와 거래 여부는 알 수 없으나, SGI 서울보증 내부 자료를 공개하겠다며 협박을 해오다가 관련 게시물을 삭제했다. 이후 삼화콘덴서공업·화천기계 등 제조업을 비롯해 국내 기업을 집중적으로 노리고 있다.
한편, 인하대는 한국인터넷진흥원(KISA) 등에 사이버 침해 사고를 신고하는 한편 개인정보 유출 가능성이 있다고 보고 개인정보보호위원회에도 신고를 마쳤다.
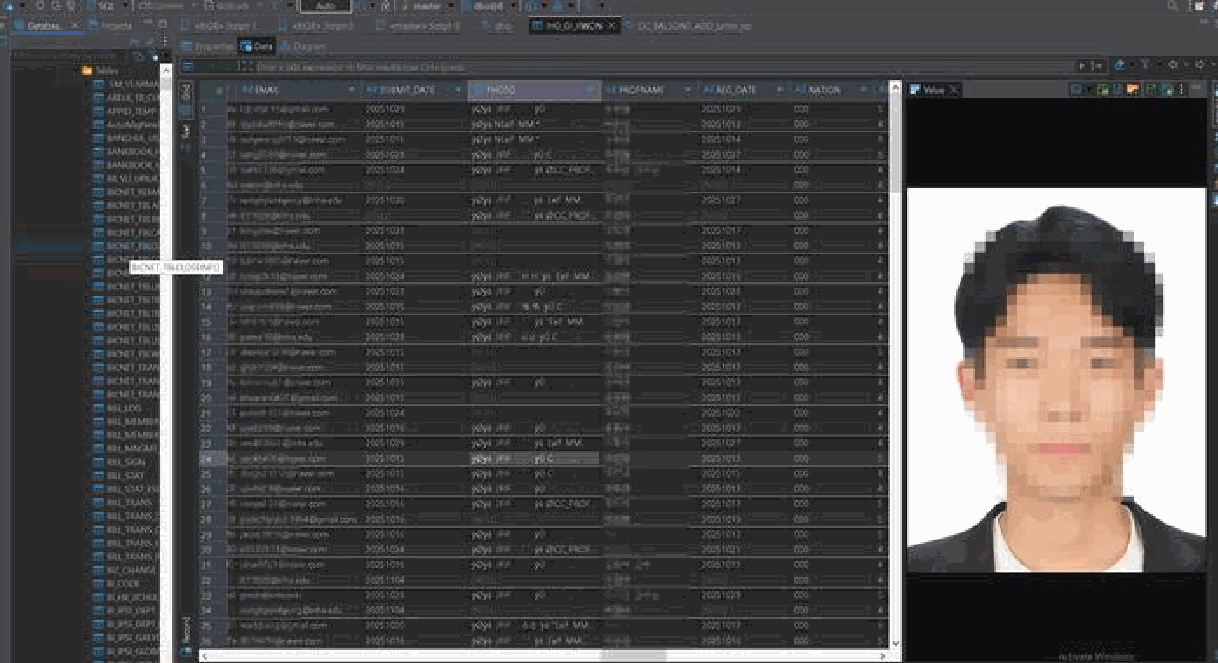
건라가 공개한 인하대 내부 자료 샘플. 다크웹 캡처
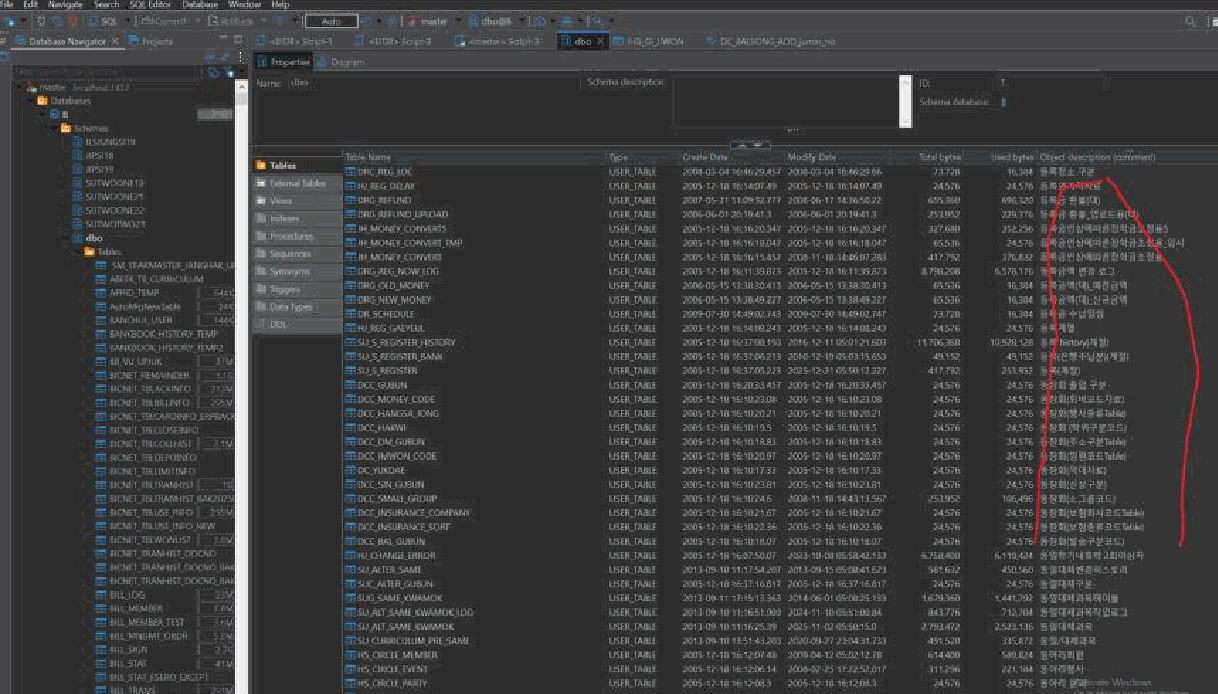
건라가 공개한 인하대 내부 자료 샘플. 다크웹 캡처
[출처 [조재학 2jh@etnews.com https://n.news.naver.com/article/030/0003385086
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-