-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 1월 주요 보안 이슈


이번 보안동향보고서에서는 Dolby 오디오 디코더 취약점과 악성코드 수집·유형별 변화, 모바일 보안 탐지 현황을 비롯해 최근 발생한 주요 국내외 사이버 보안 이슈를 분석합니다. 랜섬웨어 공격, 개인정보 유출 후속 대응, 통신사 보안 체계 재정비 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 1월, 모바일 보안 환경에서 가장 주목해야 할 취약점은 Dolby Digital Plus(DD+) 디코더에서 발견된 제로클릭(Zero-Click) 원격 코드 실행 취약점입니다. 이 취약점은 Android 기기에서 사용자 상호작용 없이도 악성 오디오 파일을 통해 원격 코드 실행이 가능하다는 점에서 매우 심각한 위협으로 평가됩니다. Google은 2026년 1월 Android 보안 게시판을 통해 해당 취약점에 대한 패치를 배포하였으며, 모든 Android 사용자에게 즉시 업데이트를 권고하고 있습니다.
본 섹션에서는 CVE-2025-54957 취약점에 대한 상세 분석과 함께, 2025년 12월부터 2026년 1
월 사이 발견된 주요 모바일 보안 위협 동향을 살펴봅니다.
1. 개요
CVE-2025-54957은 Dolby의 DD+(Dolby Digital Plus) Unified Decoder Component(UDC)에서 발견된 심각한 보안 취약점입니다. 이 취약점은 Google Project Zero 연구원인 Ivan Fratric과 Natalie Silvanovich에 의해 2025년 6월 27일 최초 보고되었으며, 2025년 10월 14일 공개되었습니다.
해당 취약점의 가장 큰 위험성은 Android 플랫폼에서 제로클릭(Zero-Click) 공격이 가능하다는 점입니다. Android는 수신되는 모든 오디오 메시지와 첨부 파일을 자동으로 디코딩하여 텍스트 변환(transcription)을 수행하기 때문에, 공격자는 특수하게 조작된 오디오 파일을 RCS(Rich Communication Services) 메시지로 전송하는 것만으로도 대상 기기에서 원격 코드 실행을 달성할 수 있습니다. 이는 사용자가 해당 파일을 열거나 재생할 필요 없이, 단순히 메시지를 수신하는 것만으로도 공격이 성공할 수 있음을 의미합니다.
Dolby DD+ 코덱은 Android, iOS, macOS, Windows, ChromeOS 등 다양한 플랫폼에서 광범위하게 사용되는 오디오 디코더로, 해당 취약점의 영향 범위는 매우 넓습니다. 다만, 제로클릭 공격 벡터는 Android의 자동 오디오 디코딩 메커니즘으로 인해 Android 플랫폼에서만 확인되었습니다.
2. 취약점 요약
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2025-54957 |
| CVSS Score | Critical |
| 심각도 | Critical (Android), Medium (기타 플랫폼) |
| 취약점 유형 | CWE-787 (Out-of-bounds Write) |
| 영향 제품 | Dolby UDC v4.5 ~ v4.13 |
| 영향 플랫폼 | Android, iOS, macOS, Windows, ChromeOS |
| 공개 일자 | 2025년 10월 14일 |
| 패치 상태 | 패치 완료 (2026년 1월 Android Security Bulletin) |
출처: https://nvd.nist.gov/vuln/detail/CVE-2025-54957
3. 기술적 분석
3.1 취약점 상세
CVE-2025-54957은 Dolby DD+ Unified Decoder가 DD+ 비트스트림의 "Evolution 데이터"를 처리할 때 발생하는 정수 오버플로우(Integer Overflow)로 인한 경계 밖 쓰기(Out-of-bounds Write) 취약점입니다.
DD+ 오디오 스트림에서 Evolution 데이터는 고급 기능을 지원하기 위해 도입된 특수 확장 블록으로, 더 많은 채널 수, 고급 라우드니스 메타데이터, 동적 범위 조정 등을 지원합니다. 이 데이터 블록은 메타데이터나 내장된 오디오 모드에 따라 길이가 가변적으로 설정됩니다.
취약점의 핵심은 `evo_priv.c` 컴포넌트에서 Evolution 데이터를 처리할 때 발생합니다. 디코더는 Evolution 정보를 더 큰 구조체 내에 포함된 대형 힙(heap) 유사 연속 버퍼에 기록합니다. 이 과정에서 쓰기 작업의 길이 계산이 정수 래핑(Integer Wraparound)으로 인해 오버플로우될 수 있습니다.
구체적인 취약점 발생 과정은 다음과 같습니다:
1. 버퍼 할당 단계: 디코더가 Evolution 데이터를 저장할 버퍼를 할당할 때, 길이 계산에서 정수 오버플로우가 발생합니다. 2. 경계 검사 무효화: 오버플로우로 인해 '할당된' 버퍼 크기가 실제 필요한 크기보다 작게 계산됩니다. 3. 경계 밖 쓰기 발생: 후속 쓰기 작업의 경계 검사가 무효화되어, 버퍼 범위를 벗어난 메모리 영역에 데이터가 기록됩니다. 4. 구조체 멤버 덮어쓰기: 이로 인해 구조체의 후속 멤버들이 덮어쓰여질 수 있으며, 여기에는 다음 syncframe 처리 시 쓰기 대상이 되는 포인터도 포함됩니다.
Google Project Zero의 분석에 따르면, 해당 취약점은 표준 DD+ 비트스트림에서는 발생하지 않으며, 수동으로 편집된(하지만 "유효한") 비트스트림에서만 트리거됩니다. 이는 Dolby의 공식 저작 도구로는 이러한 유형의 비트스트림을 생성할 수 없음을 의미하지만, 공격자가 의도적으로 조작된 파일을 생성하여 공격에 활용할 수 있습니다.
3.2 공격 메커니즘
CVE-2025-54957의 공격 메커니즘은 플랫폼에 따라 다르게 작동합니다. 특히 Android 플랫폼에서는 제로클릭 공격이 가능하여 가장 심각한 위험을 초래합니다.
Android 플랫폼 공격 메커니즘:
Android 운영체제는 수신되는 오디오 첨부 파일과 음성 메시지를 자동으로 디코딩하여 텍스트 변환(transcription)을 수행합니다. 이 과정에서 Dolby DD+ 디코더가 사용되며, 사용자의 어떠한 상호작용도 필요하지 않습니다.
공격 시나리오는 다음과 같습니다:
1. 공격자가 특수하게 조작된 DD+ 오디오 파일을 생성합니다. 2. 해당 파일을 RCS 메시지의 음성 메시지 또는 오디오 첨부 파일로 대상에게 전송합니다. 3. 대상 기기가 메시지를 수신하면, Android는 자동으로 해당 오디오를 디코딩합니다. 4. 디코딩 과정에서 취약점이 트리거되어 메모리 손상이 발생합니다. 5. 공격자는 이를 통해 원격 코드 실행을 달성할 수 있습니다.
Google Project Zero 연구원들은 실제로 다음 기기들에서 취약점 재현에 성공했습니다:
• Pixel 9 (Android 16 BP2A.250605.031.A2) - SIGSEGV 크래시
• Samsung S24 (S921U1UES4AYB3) - SIGSEGV 크래시
• MacBook Air M1, 2020 (Tahoe 26.0.1) - bounds-safety trap 크래시
• iPhone 17 Pro (iOS 26.0.1) - bounds-safety trap 크래시
기타 플랫폼 공격 메커니즘:
Windows, macOS, iOS 등 다른 플랫폼에서는 제로클릭 공격 벡터가 확인되지 않았습니다. 이러한 플랫폼에서는 사용자가 악성 오디오 파일을 직접 재생해야 취약점이 트리거됩니다. 따라서 해당 플랫폼에서의 위험도는 상대적으로 낮게 평가되며, Dolby는 이를 "Medium" 심각도로 분류했습니다.
Microsoft는 Windows 플랫폼에 대한 별도의 보안 권고를 발표했으며, ChromeOS는 2025년 9월 18일 안정 채널 업데이트에서 해당 취약점을 수정했습니다.
3.3 영향 분석
CVE-2025-54957의 영향은 다층적이며, 플랫폼과 사용 환경에 따라 다르게 나타납니다.
직접적 영향:
1. 원격 코드 실행(RCE): Android 플랫폼에서 공격자는 악성 오디오 파일을 통해 대상 기기에서 임의의 코드를 실행할 수 있습니다. 이는 기기의 완전한 제어권 탈취로 이어질 수 있습니다.
2. 서비스 거부(DoS): 모든 영향받는 플랫폼에서 취약점 트리거 시 DD+ 디코더 프로세스가 크래시됩니다. 이는 시스템 재시작이나 앱 종료를 유발할 수 있습니다.
3. 메모리 손상: 경계 밖 쓰기로 인한 메모리 손상은 예측할 수 없는 시스템 동작을 유발할 수 있습니다.
간접적 영향:
1. 데이터 탈취 위험: RCE를 통해 공격자는 기기에 저장된 민감한 데이터(연락처, 메시지, 사진, 금융 정보 등)에 접근할 수 있습니다.
2. 권한 상승 체이닝: Dolby는 보안 권고에서 "Google Pixel 기기에서 이 버그가 다른 알려진 Pixel 취약점과 함께 사용될 경우 취약점 위험이 증가할 수 있다"고 언급했습니다. 이는 해당 취약점이 권한 상승(EoP) 취약점과 체이닝될 수 있음을 의미합니다.
3. 기업 환경 위협: BYOD(Bring Your Own Device) 정책을 시행하는 기업에서는 직원의 개인 기기가 침해될 경우 기업 네트워크 침투의 발판이 될 수 있습니다.
4. 측면 이동(Lateral Movement): 침해된 기기를 통해 공격자는 동일 네트워크 내 다른 기기로 측면 이동을 시도할 수 있습니다.
4. 공격 시나리오
다음은 CVE-2025-54957을 활용한 구체적인 공격 시나리오입니다.
시나리오 1: 표적 공격(Targeted Attack)
공격자가 특정 개인이나 조직을 표적으로 삼는 경우:
1. 정찰 단계: 공격자는 표적의 휴대폰 번호와 사용 중인 메시징 앱을 파악합니다. RCS가 활성화된 Android 사용자가 주요 표적이 됩니다.
2. 페이로드 준비: 공격자는 CVE-2025-54957을 트리거하는 악성 DD+ 오디오 파일을 생성합니다. 이 파일은 정상적인 음성 메시지처럼 위장될 수 있습니다.
3. 전달: 악성 파일을 RCS 음성 메시지로 표적에게 전송합니다. 메시지 내용은 표적이 관심을 가질 만한 주제로 작성하여 의심을 피합니다.
4. 취약점 트리거: 표적의 Android 기기가 메시지를 수신하면, 자동 오디오 디코딩 과정에서 취약점이 트리거됩니다.
5. 초기 접근: 성공적인 익스플로잇을 통해 공격자는 기기에서 초기 코드 실행을 달성합니다.
6. 권한 상승: 공격자는 추가 취약점(예: 2025년 9월 Android 보안 업데이트에서 패치된 EoP 취약점)을 활용하여 시스템 수준 권한을 획득합니다.
7. 지속성 확보: 공격자는 백도어나 원격 액세스 트로이목마(RAT)를 설치하여 기기에 대한 지속적인 접근을 확보합니다.
8. 목표 달성: 데이터 탈취, 감시, 또는 추가 공격을 위한 발판으로 침해된 기기를 활용합니다.
시나리오 2: 대규모 피싱 캠페인
공격자가 광범위한 사용자를 대상으로 하는 경우:
1. 공격자는 수천 개의 전화번호 목록을 확보합니다. 2. 자동화된 시스템을 통해 악성 오디오 파일이 포함된 RCS 메시지를 대량 발송합니다. 3. 메시지는 "배송 알림", "은행 알림" 등 긴급성을 가장한 내용으로 작성됩니다. 4. 일부 Android 사용자의 기기가 자동으로 침해됩니다. 5. 침해된 기기에서 금융 정보, 인증 정보 등을 수집합니다.
시나리오 3: 공급망 공격(Supply Chain Attack)
정교한 위협 행위자의 경우:
1. 공격자는 합법적인 오디오 콘텐츠 배포 플랫폼을 침해합니다. 2. 배포되는 오디오 파일에 악성 DD+ 페이로드를 삽입합니다. 3. 사용자가 해당 콘텐츠를 다운로드하거나 스트리밍하면 취약점이 트리거됩니다. 4. 대규모 사용자 기반이 동시에 침해될 수 있습니다.
5. 대응 방안
5.1 즉각 조치
패치 적용 (최우선):
가장 효과적인 대응은 제조사가 제공하는 보안 업데이트를 즉시 적용하는 것입니다.
• **Android 기기**: 2026년 1월 Android Security Bulletin에서 배포된 보안 패치(2026-01-05 이상)를 적용합니다. Pixel 기기는 2025년 12월 업데이트에서 이미 패치가 포함되었습니다.
• **Samsung 기기**: 2026년 1월 보안 패치에 CVE-2025-54957 수정이 포함되어 있습니다.
• **Windows 기기**: Microsoft가 발표한 보안 업데이트를 적용합니다.
• **ChromeOS 기기**: M-141 이상 버전으로 업데이트합니다.
• **Apple 기기**: iOS/macOS 최신 버전으로 업데이트합니다.
패치 적용 전 임시 완화 조치:
패치를 즉시 적용할 수 없는 환경에서는 다음 임시 조치를 고려합니다:
1. RCS 비활성화: 벨기에 사이버보안센터(CCB)는 취약점 노출을 줄이기 위해 RCS를 임시로 비활성화할 것을 권고했습니다. 설정 > 메시지 앱 > 채팅 기능에서 RCS를 끌 수 있습니다.
2. 알 수 없는 발신자 차단: 메시지 앱에서 알 수 없는 발신자의 메시지를 자동 필터링하도록 설정합니다.
3. 자동 다운로드 비활성화: 메시지 앱의 미디어 자동 다운로드 기능을 비활성화합니다.
4. 의심스러운 첨부 파일 주의: 출처가 불분명한 오디오 파일을 열지 않습니다.
5.2 장기 대응
조직 차원의 대응:
1. 자산 인벤토리 관리: 조직 내 모든 Android 기기의 패치 수준을 파악하고 추적합니다.
2. MDM/EMM 활용: 모바일 기기 관리(MDM) 또는 엔터프라이즈 모빌리티 관리(EMM) 솔루션을 통해 패치 수준이 미달인 기기의 기업 리소스 접근을 제한합니다.
3. 컴플라이언스 정책 강화: 보안 패치 적용에 대한 컴플라이언스 정책을 수립하고, 미준수 기기에 대한 조치 절차를 마련합니다.
4. 정기 보안 감사: 모바일 기기의 보안 구성을 정기적으로 감사하고, 취약한 구성을 식별하여 개선합니다.
5. 인시던트 대응 계획 업데이트: 제로클릭 공격 시나리오를 포함하도록 인시던트 대응 계획을 업데이트합니다.
기술적 대응:
1. 네트워크 세그멘테이션: 모바일 기기를 별도의 네트워크 세그먼트에 배치하여, 침해 시 측면 이동을 제한합니다.
2. 이상 행위 탐지: 네트워크 트래픽 모니터링을 통해 침해된 기기에서 발생하는 비정상적인 통신을 탐지합니다.
3. 엔드포인트 보안 강화: 모바일 위협 방어(MTD) 솔루션을 배포하여 악성 행위를 탐지하고 차단합니다.
4. 제로 트러스트 아키텍처: 기기의 무결성을 지속적으로 검증하는 제로 트러스트 접근 방식을 채택합니다.
6. IOC (침해 지표)
6.1 악성 IP 주소
현재 CVE-2025-54957과 관련하여 공개된 악성 IP 주소 정보는 없습니다. 해당 취약점은 주로 메시징 플랫폼을 통한 P2P 공격 벡터를 활용하므로, 특정 C2 서버나 악성 IP가 필요하지 않을 수 있습니다.
현재 공개된 IOC 정보 없음
6.2 악성 도메인
현재 CVE-2025-54957 익스플로잇과 관련된 악성 도메인 정보는 공개되지 않았습니다.
현재 공개된 IOC 정보 없음
6.3 파일 해시
DBappSecurity의 AlphaBugX가 공개한 PoC(Proof of Concept) 파일 관련 정보:
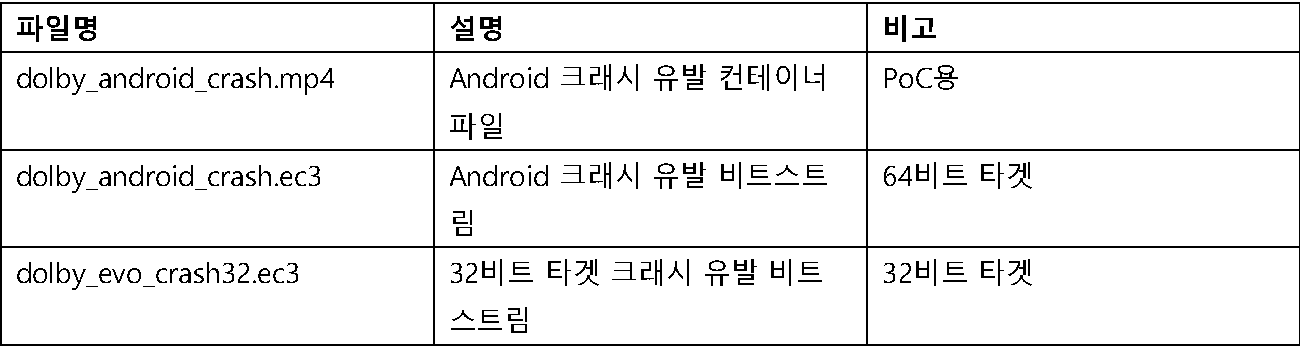
참고: 이러한 PoC 파일의 해시값은 공개되어 있지 않으며, 보안 연구 목적으로만 사용되어야 합니다. 실제 악성 캠페인에서 사용되는 파일은 다른 해시값을 가질 수 있습니다.
출처: https://github.com/AlphaBugX/CVE-2025-54957
7. 탐지 규칙
7.1 YARA 규칙
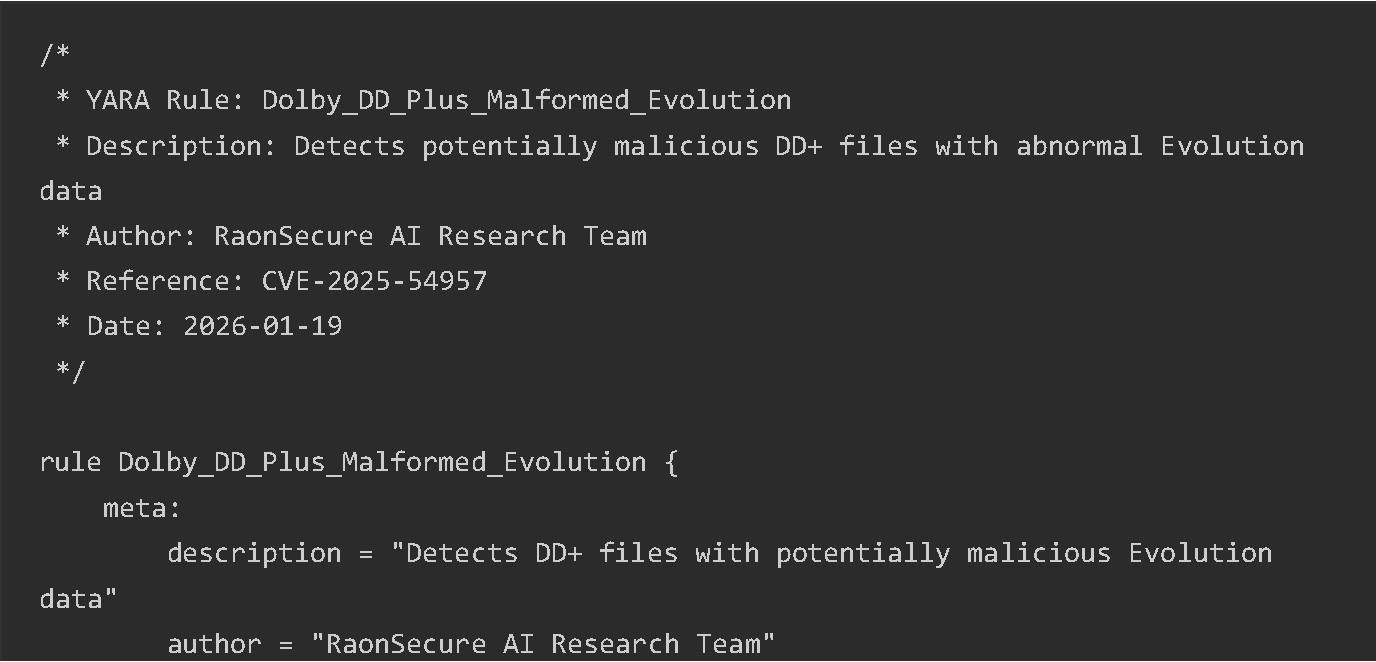
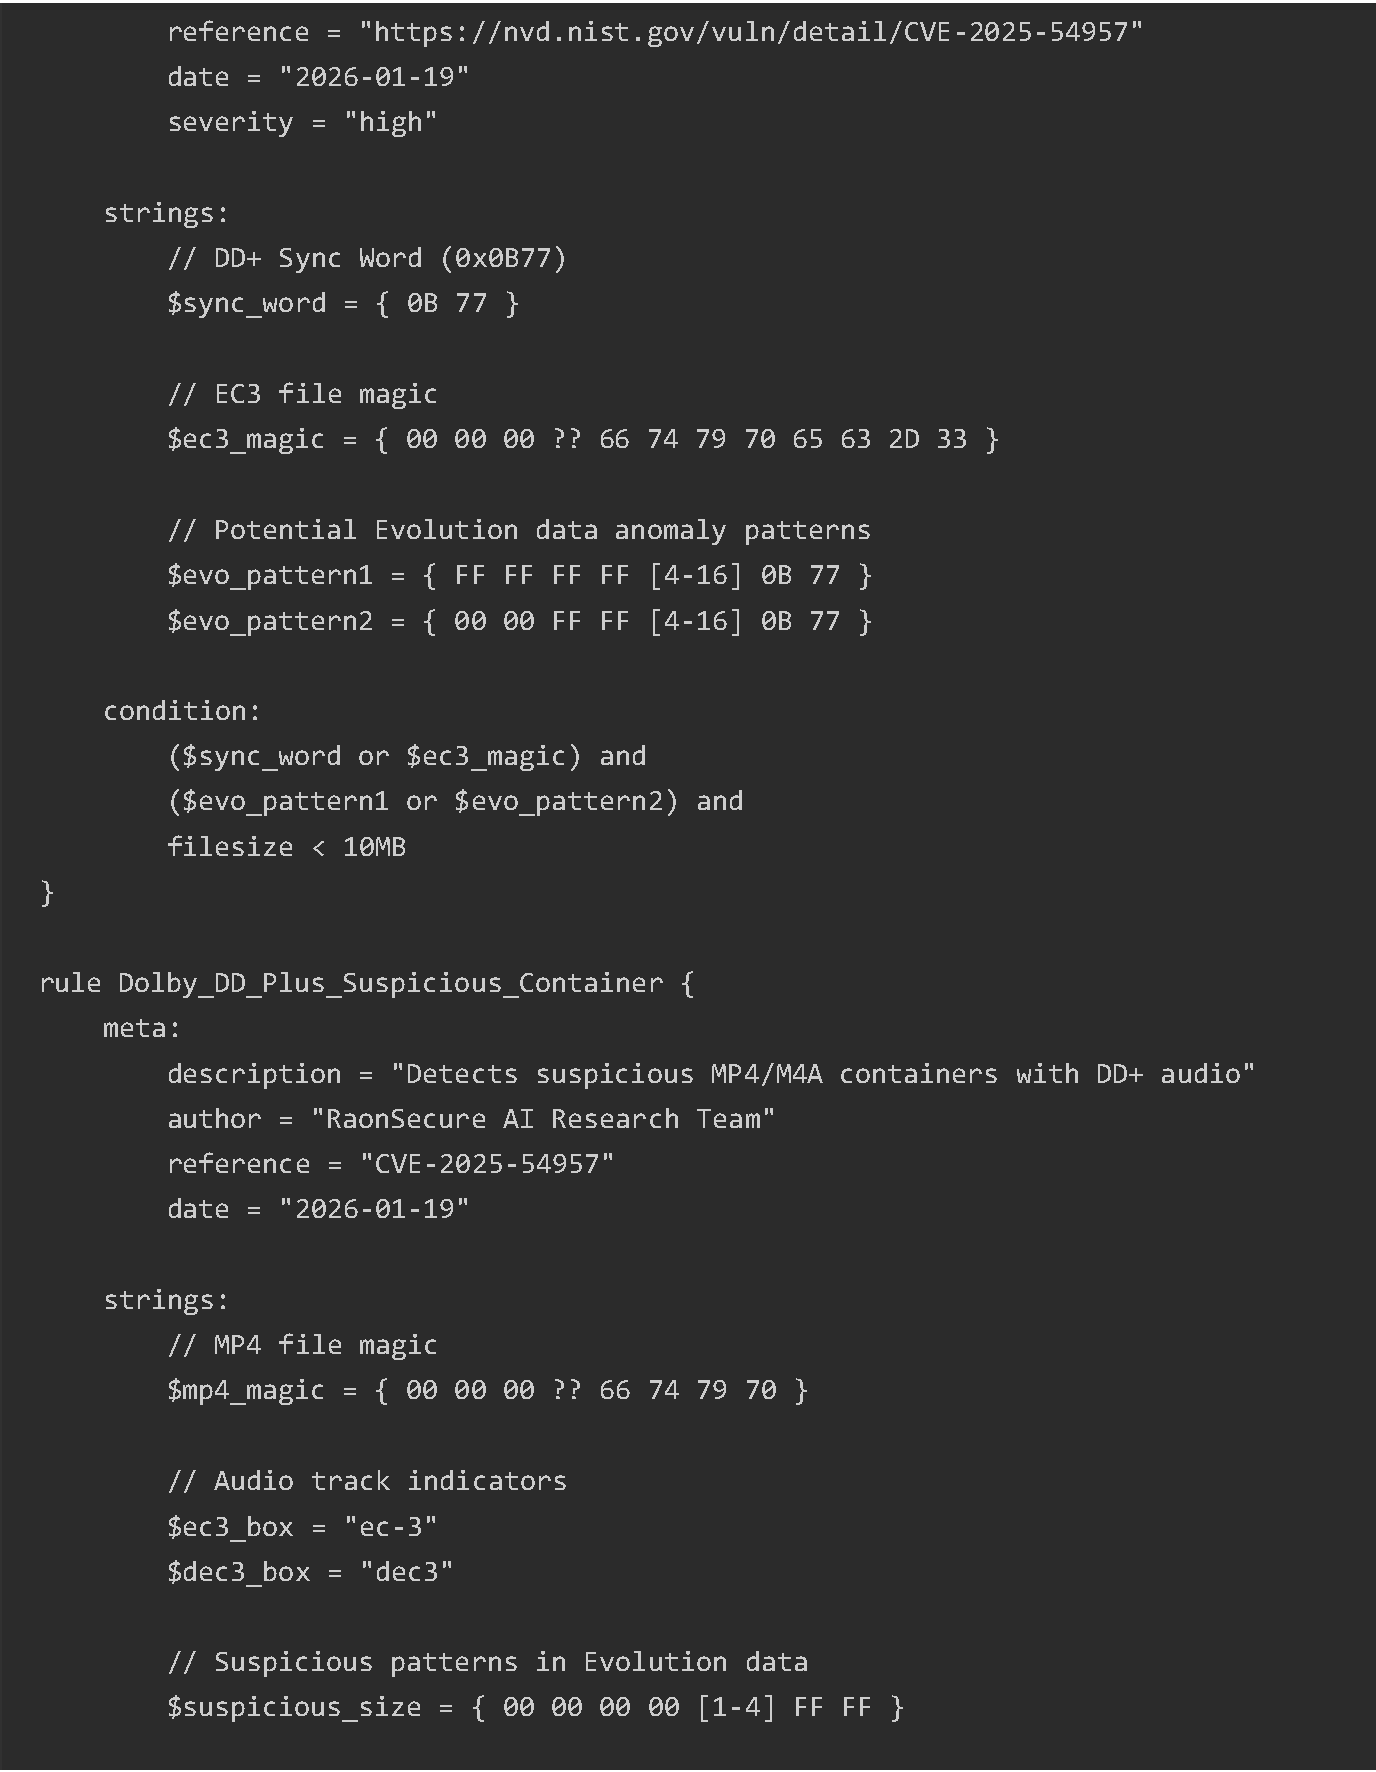
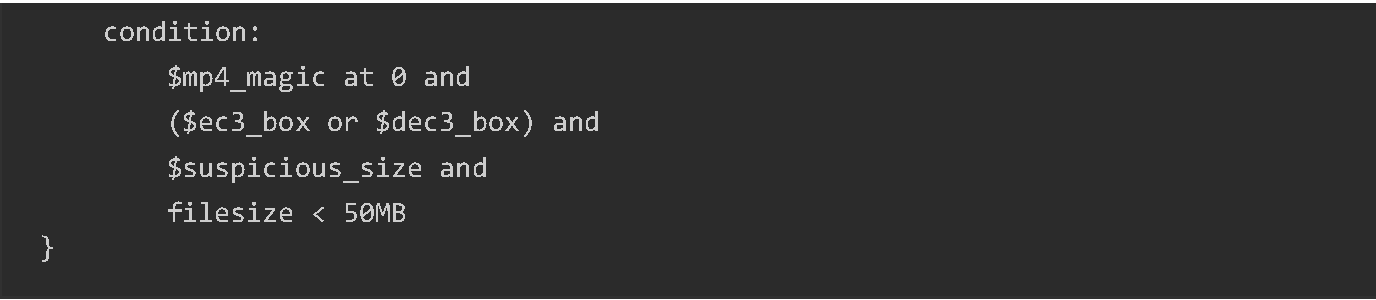
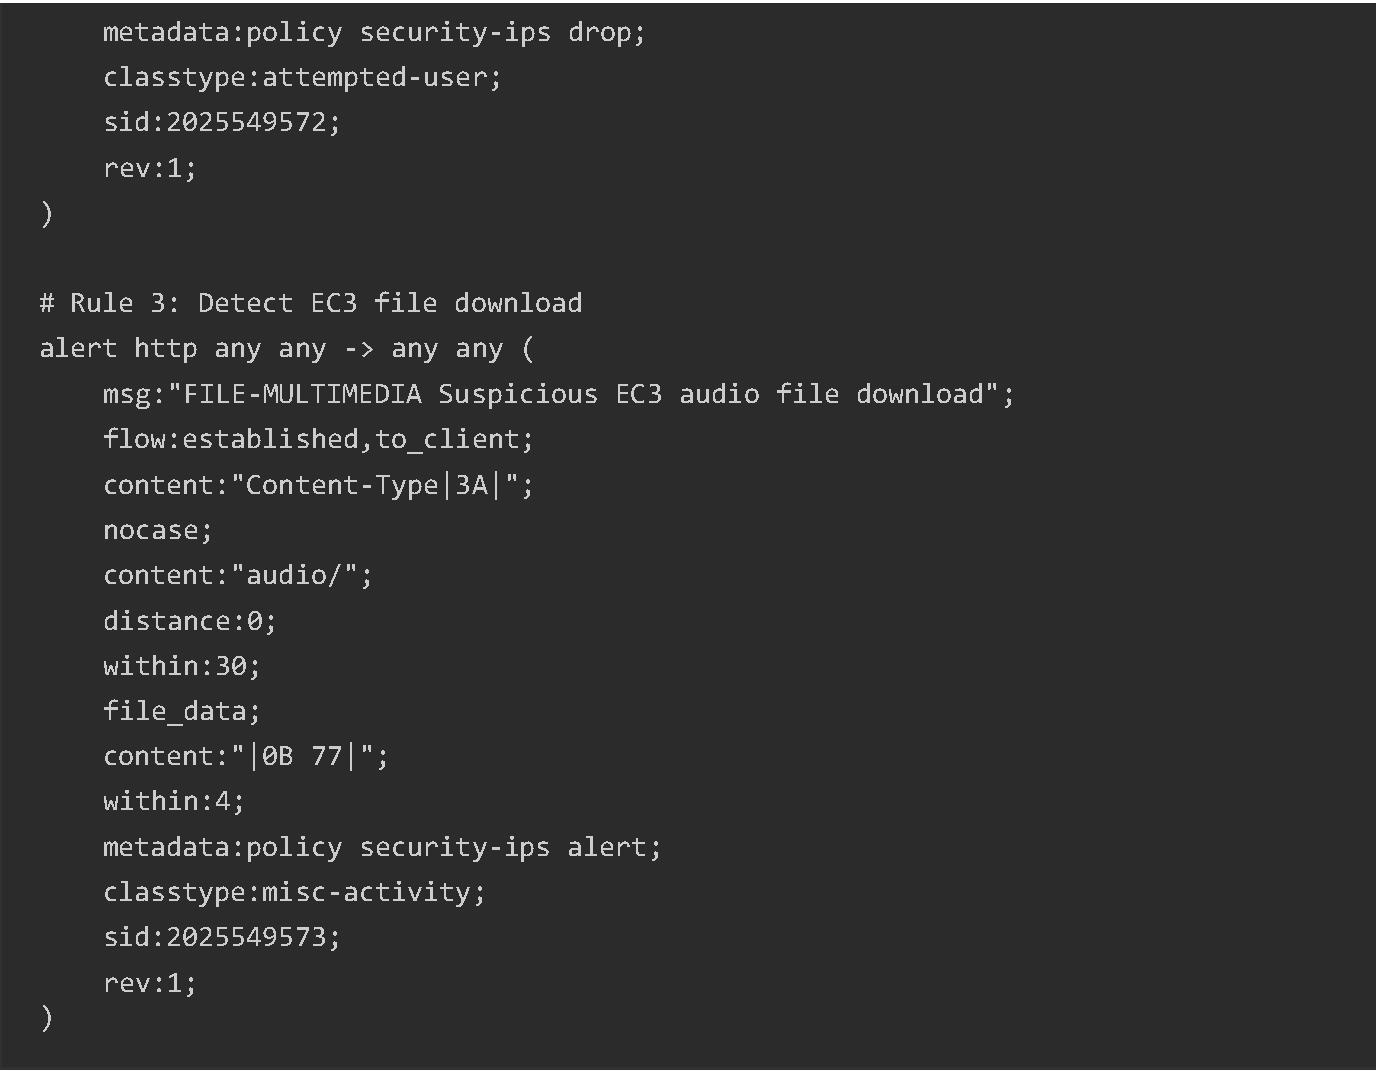
7.2 Snort/Suricata 규칙
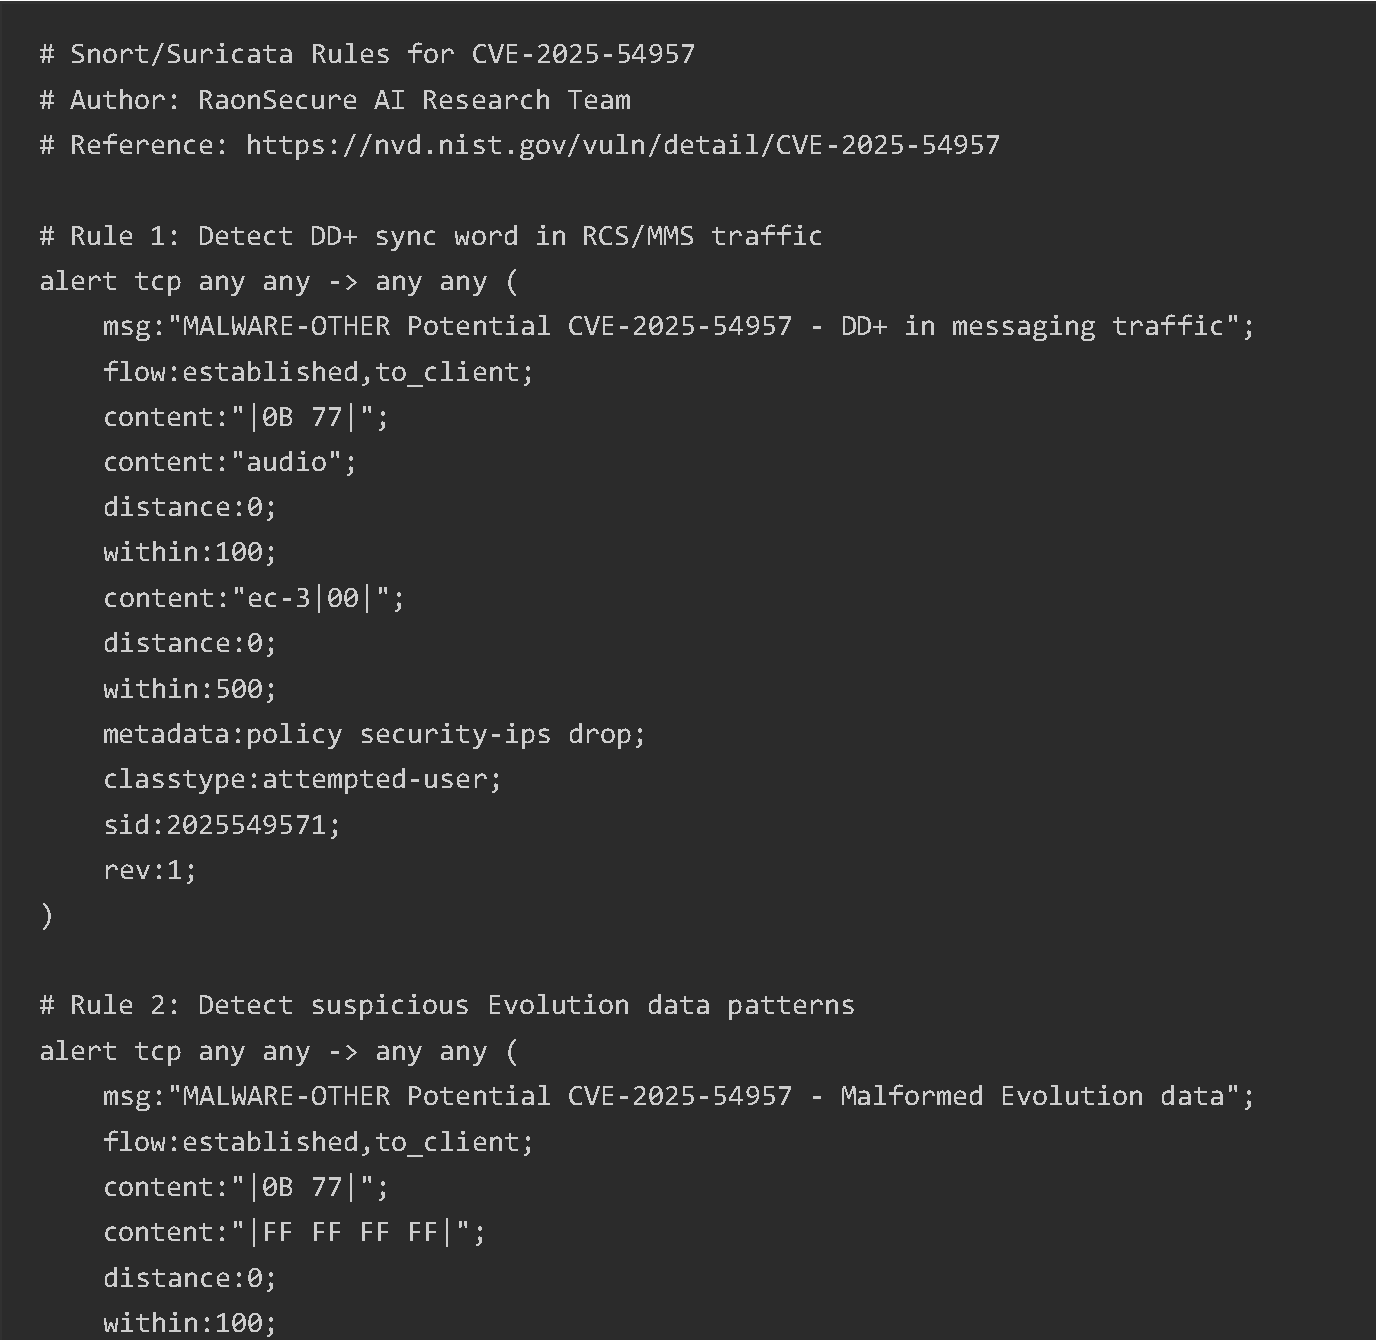
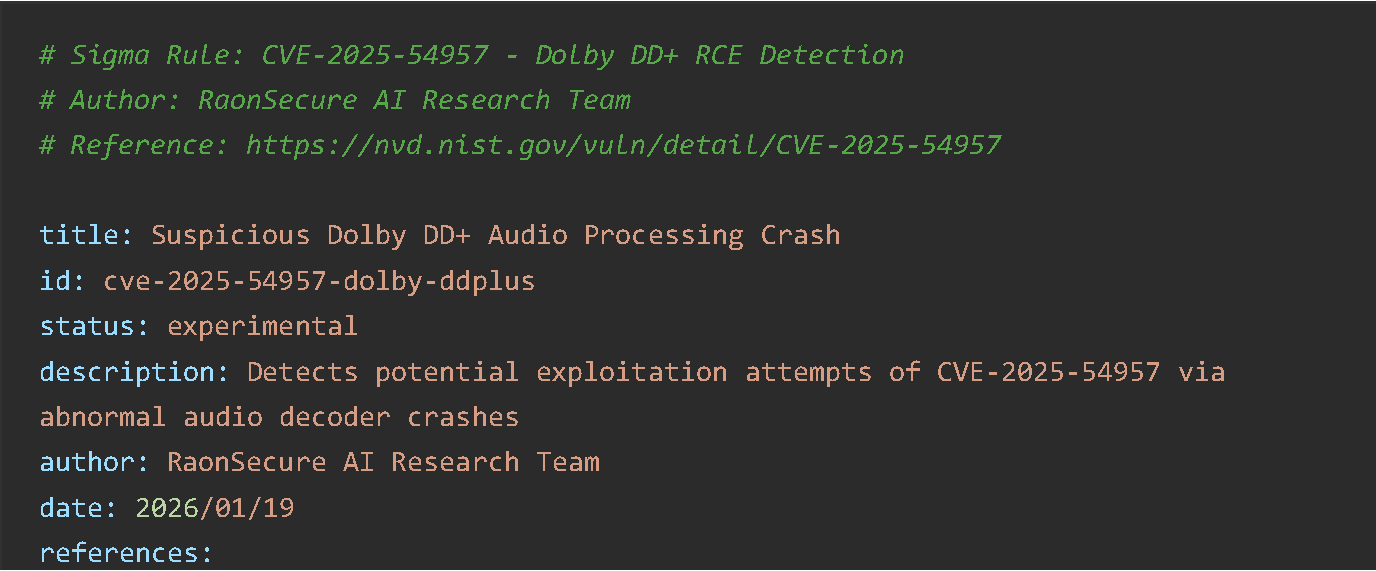
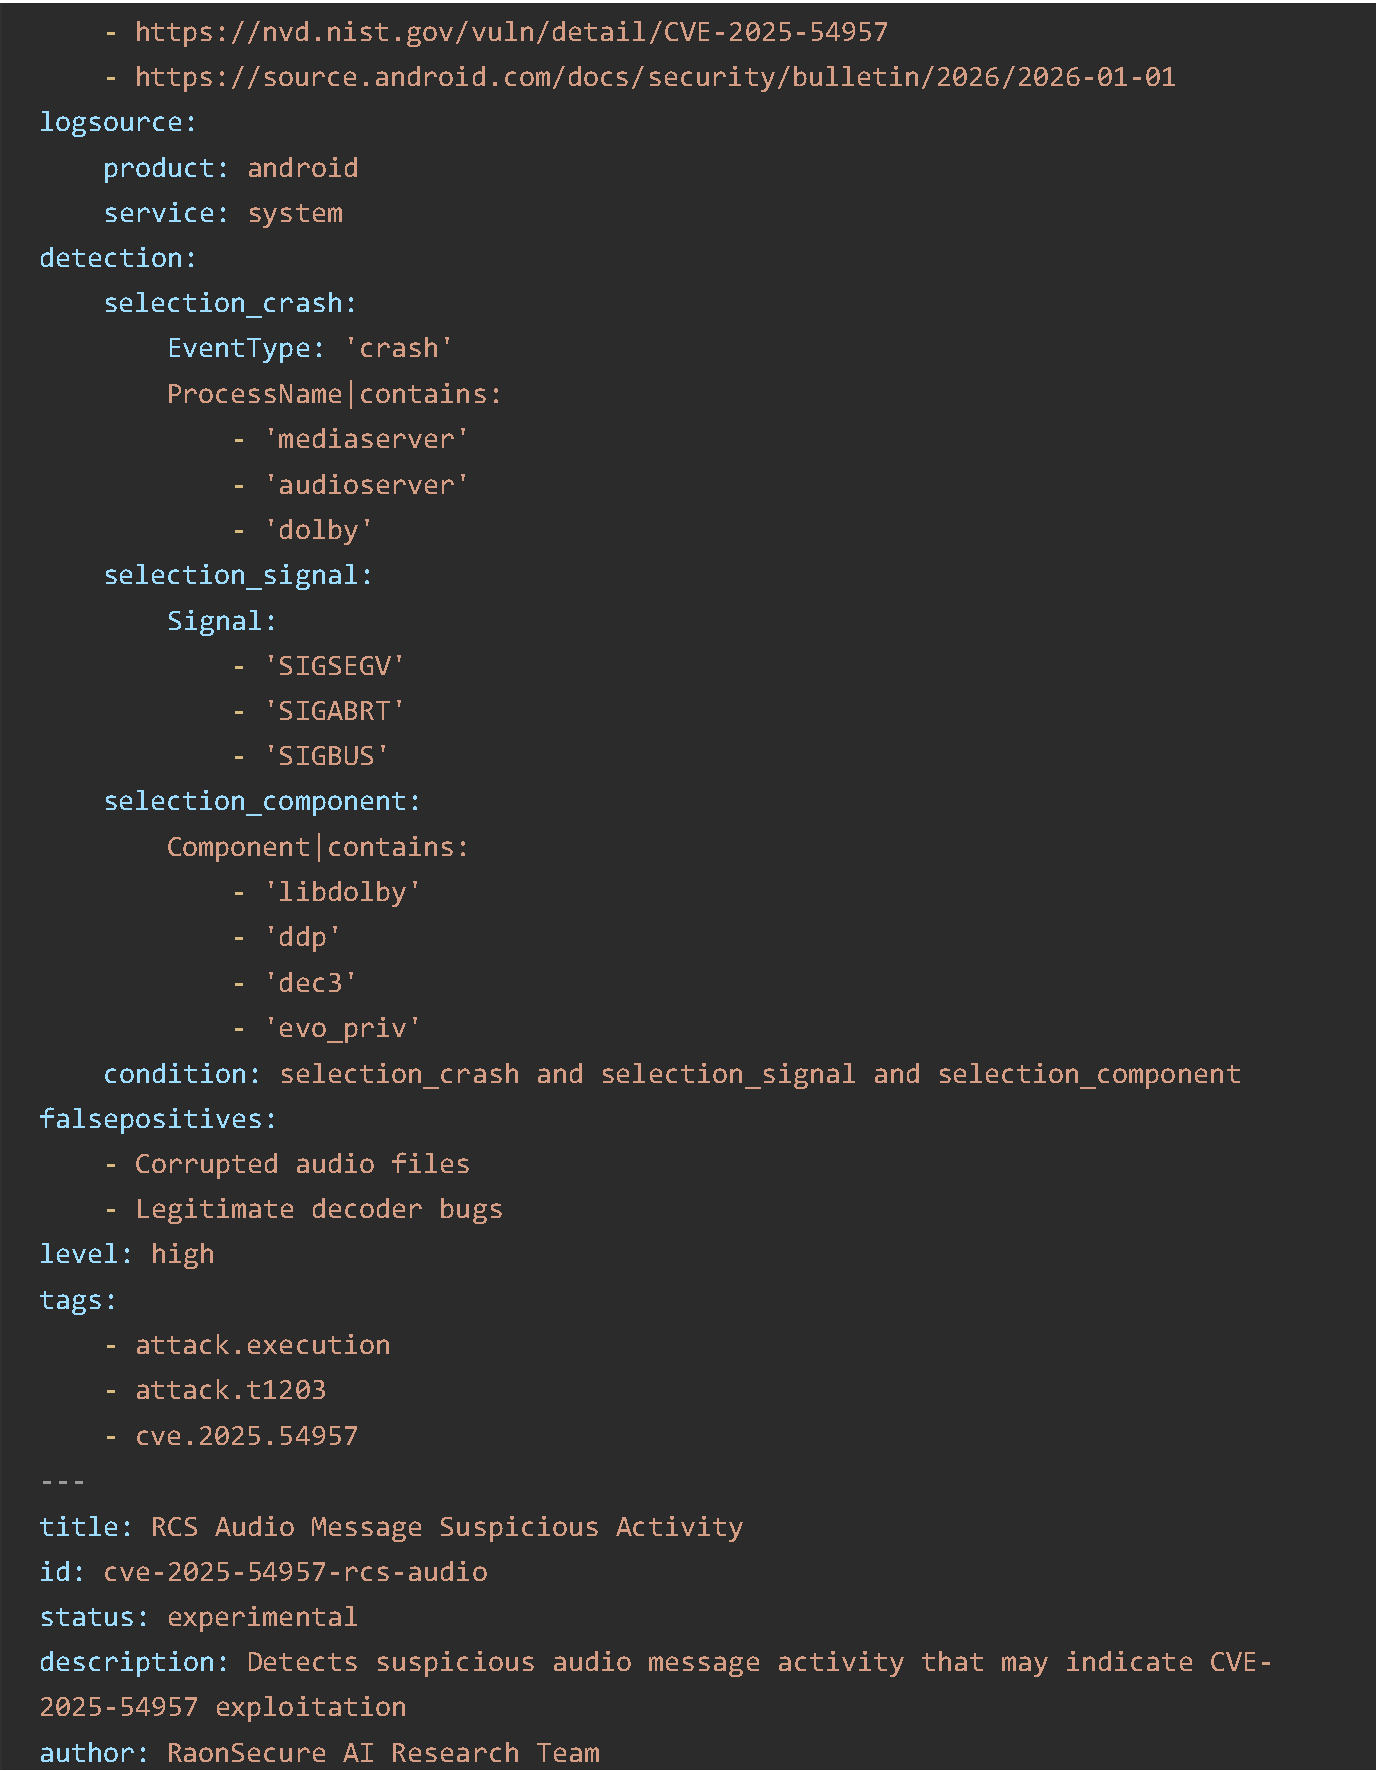
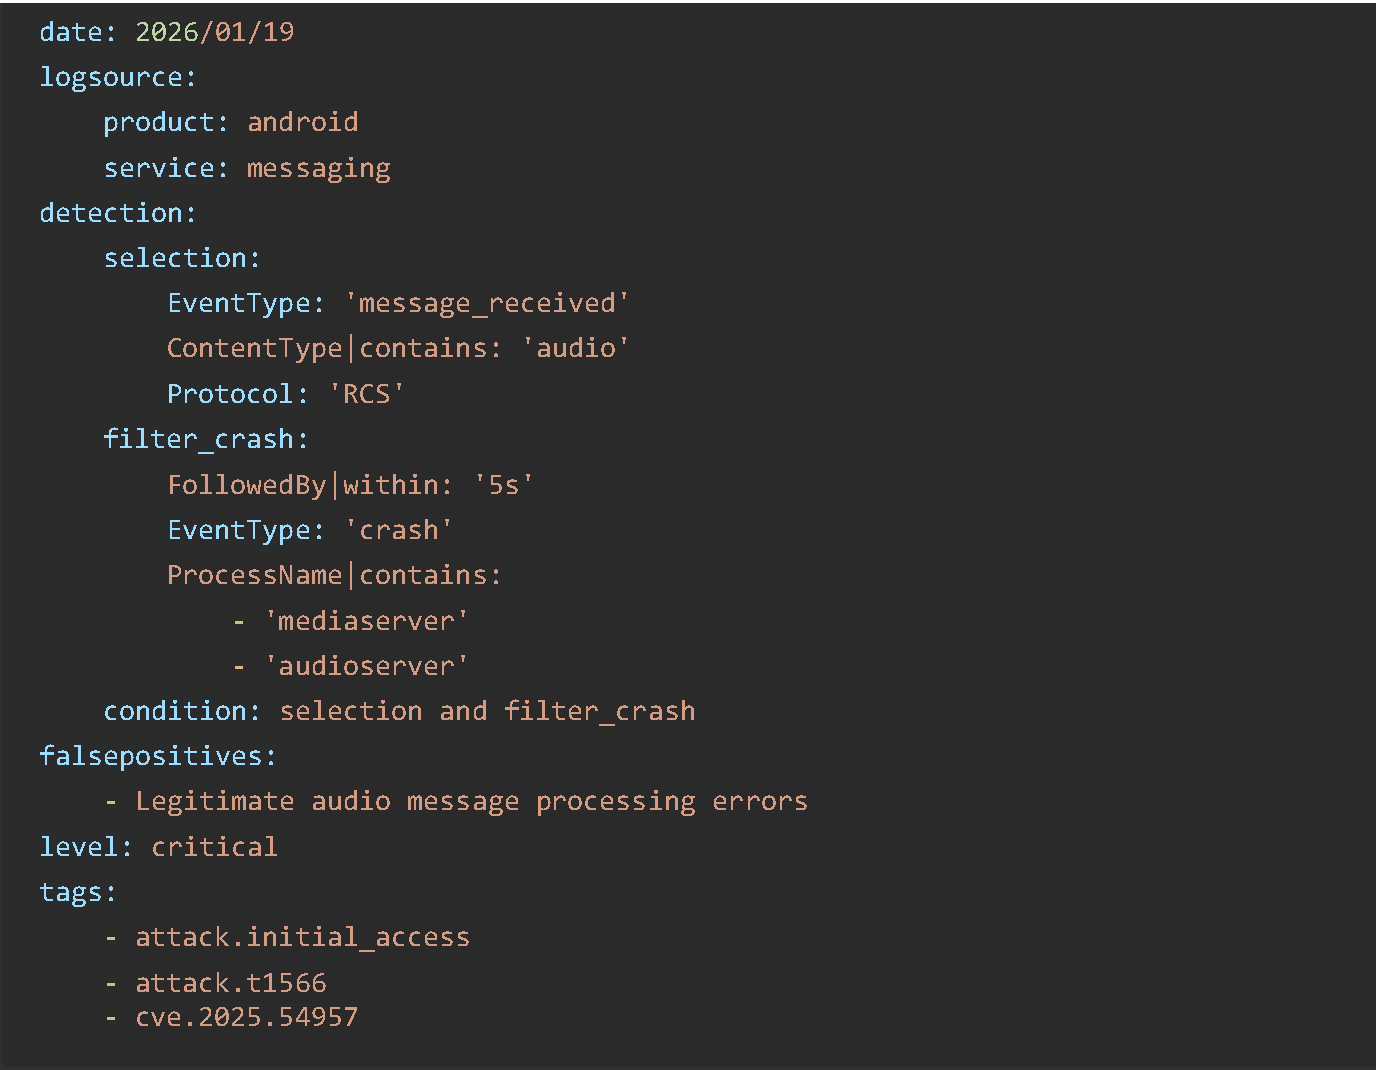
7.3 Sigma 규칙
8. 참고 자료
공식 보안 권고
• NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-54957
• Android Security Bulletin (January 2026): https://source.android.com/docs/security/bulletin/2026/2026-01-01
• Dolby Security Advisory: https://professional.dolby.com/siteassets/pdfs/dolby-security-advisory-CVE-2025-54957-Oct-14-25.pdf
• Microsoft Security Advisory: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54957
기술 분석 자료
• Google Project Zero Report: https://github.com/AlphabugX/CVE-2025-54957
• SecurityWeek Analysis: https://www.securityweek.com/critical-dolby-vulnerability-patched-in-android/
• Malwarebytes Blog: https://www.malwarebytes.com/blog/news/2025/10/zero-click-dolby-audio-bug-lets-attackers-run-code-on-android-and-windows-devices
• Wiz Vulnerability Database: https://www.wiz.io/vulnerability-database/cve/cve-2025-54957
패치 정보
• Android AOSP: https://source.android.com/docs/security/bulletin/2026/2026-01-01
• Samsung Security Updates: https://security.samsungmobile.com/securityUpdate.smsb
• Chrome OS Release Notes: https://chromereleases.googleblog.com/
1.2. 악성코드 수집 현황
2025년 12월 한 달간 TouchEn mVaccine을 통해 수집된 모바일 악성코드 현황을 분석합니다. 본 데이터는 라온시큐어의 모바일 보안 SDK가 탐지한 실제 위협 데이터를 기반으로 합니다.
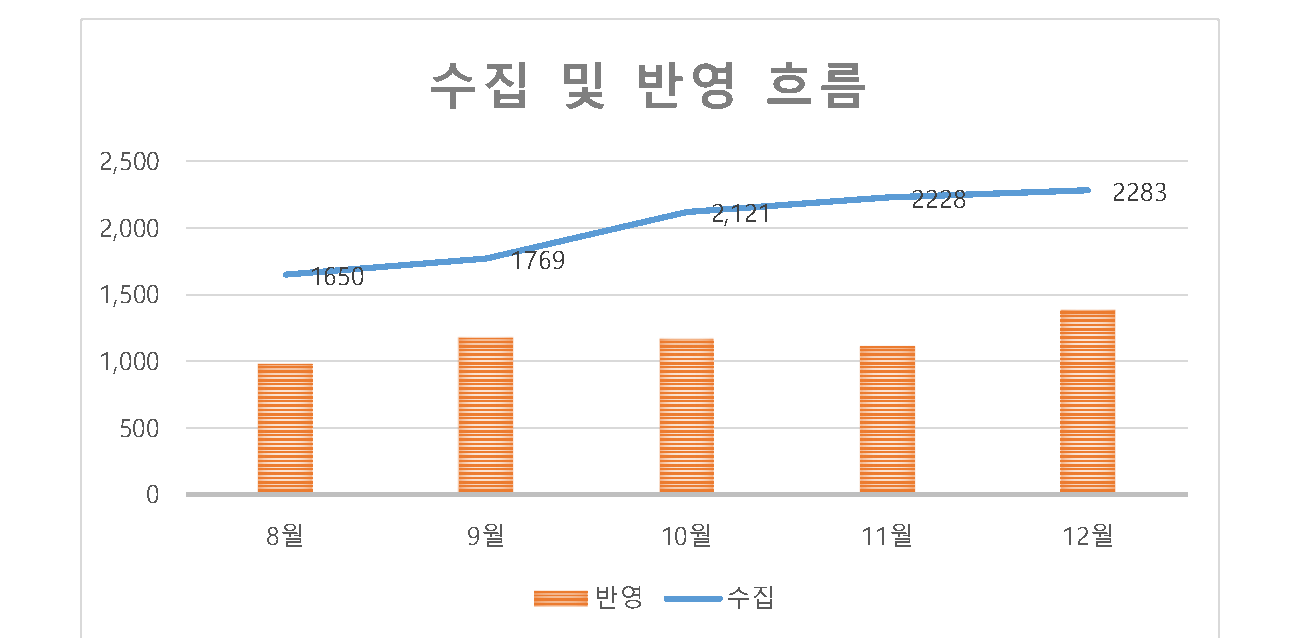
그림 1. 수집 및 반영 흐름
월별 악성코드 수집 추이
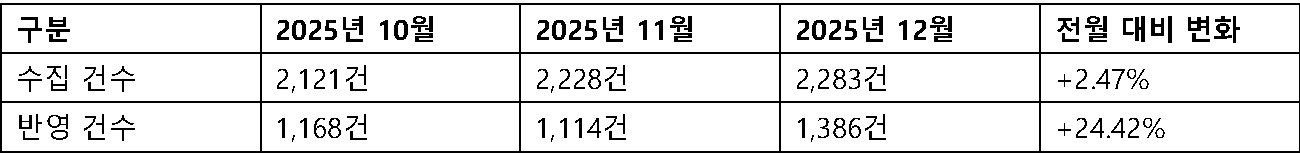
2025년 12월 악성코드 수집 건수는 총 2,283건으로, 전월(2,228건) 대비 2.47% 증가하였습니다. 더 주목할 만한 점은 실제 데이터베이스에 반영된 악성코드 건수가 1,386건으로, 전월(1,114건) 대비 24.42%나 크게 증가했다는 것입니다.
이러한 반영 건수의 급증은 몇 가지 요인으로 분석됩니다. 첫째, 연말 쇼핑 시즌을 노린 새로운 악성코드 변종이 대거 등장했습니다. 특히 가짜 쇼핑 앱과 택배 사칭 악성코드가 급증했습니다. 둘째, 보이스피싱 관련 악성앱이 기존 대비 140% 증가하는 등 금융 타겟 공격이 활발했습니다. 셋째, 트로이목마 유형의 악성코드가 43.93% 증가하며 전체 반영 건수 증가를 주도했습니다.
주차별 수집 현황 (2025년 12월)
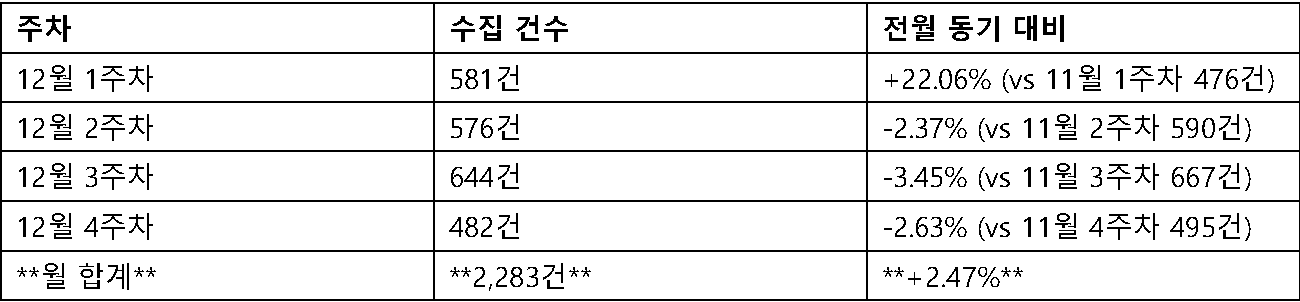
12월 1주차에 581건으로 가장 높은 수집량을 기록했으며, 이는 블랙프라이데이와 사이버먼데이 이후 연말 쇼핑 시즌을 노린 악성코드가 집중적으로 유포된 결과로 분석됩니다. 이후 주차별로 수집량이 점진적으로 감소했으나, 4주차에도 여전히 482건의 악성코드가 수집되어 지속적인 위협이 있음을 보여줍니다.
최근 5개월 추이 분석
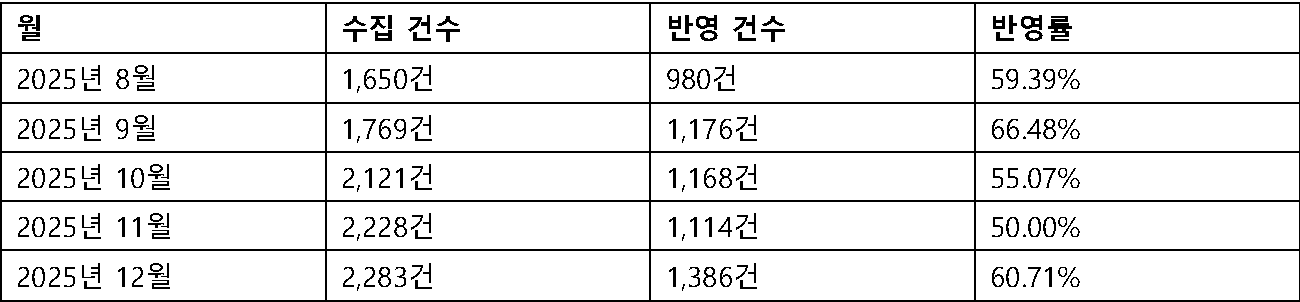
최근 5개월간 악성코드 수집 건수는 지속적으로 증가하는 추세를 보이고 있습니다. 8월 1,650건에서 12월 2,283건으로 약 38% 증가했습니다. 반영률은 월별로 변동이 있으나, 12월에는 60.71%로 비교적 높은 수준을 유지했습니다. 이는 새로운 유형의 악성코드가 지속적으로 등장하고 있으며, 라온시큐어의 탐지 엔진이 이에 효과적으로 대응하고 있음을 나타냅니다.
1.3. 악성코드 유형별 비율 및 전월 비교
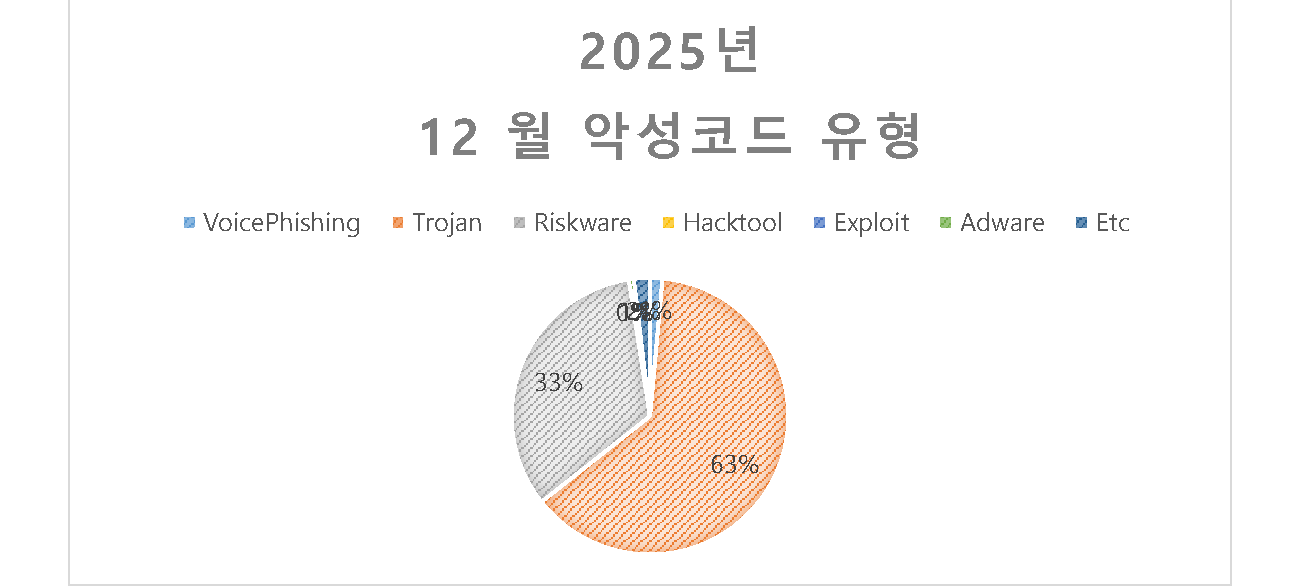
그림 2. 악성코드 유형
유형별 수집 현황 (2025년 12월)
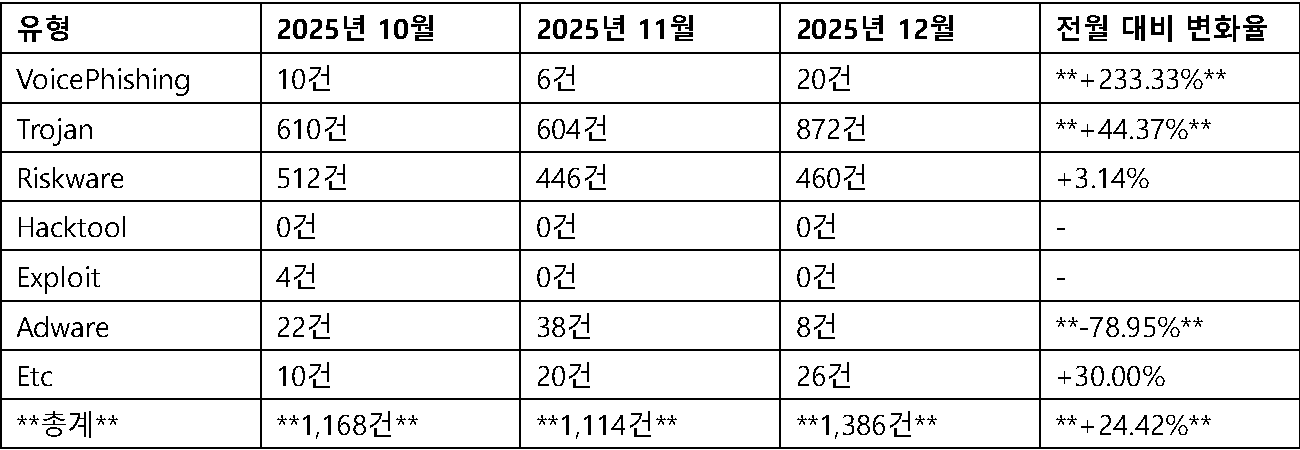
주요 분석 포인트
1. 보이스피싱(VoicePhishing) 악성앱 급증 (+233.33%)
2025년 12월 보이스피싱 관련 악성앱은 20건으로, 전월(6건) 대비 233.33% 급증했습니다. 이는 연말 금융 거래 증가와 연관된 것으로 분석됩니다. 보이스피싱 악성앱은 주로 다음과 같은 특징을 보입니다:
• 은행 앱을 사칭한 피싱 앱 증가
• 통화 중 가짜 발신번호를 표시하는 악성앱
• 문자메시지를 가로채어 OTP 정보를 탈취하는 악성앱
• 원격 제어 기능이 포함된 악성앱
금융감독원과 경찰청에 따르면, 2025년 4분기 보이스피싱 피해액이 전년 동기 대비 증가 추세를 보이고 있어 주의가 필요합니다.
2. 트로이목마(Trojan) 대폭 증가 (+44.37%)
트로이목마 유형의 악성코드는 872건으로 전체 반영 건수의 62.91%를 차지하며, 가장 많은 비중을 기록했습니다. 전월(604건) 대비 44.37% 증가했습니다. 주요 트로이목마 유형은 다음과 같습니다:
• **Banking Trojan**: 금융 앱 정보를 탈취하는 악성코드
• **SMS Trojan**: 문자메시지를 무단 발송하거나 수신 메시지를 탈취
• **Spyware Trojan**: 기기 정보, 연락처, 통화 기록 등을 수집
• **Dropper Trojan**: 추가 악성코드를 다운로드하여 설치
특히 연말 시즌을 노린 택배 사칭 SMS와 연계된 트로이목마가 크게 증가했습니다.
3. Riskware 소폭 증가 (+3.14%)
Riskware는 460건으로 전월(446건) 대비 3.14% 소폭 증가했습니다. Riskware는 그 자체로 악성코드는 아니지만, 악용될 경우 보안 위협이 될 수 있는 프로그램입니다. 주로 다음과 같은 유형이 포함됩니다:
• 원격 제어 도구
• 루팅/탈옥 도구
• 취약점 스캐너
• 네트워크 스니퍼
4. Adware 대폭 감소 (-78.95%)
Adware는 8건으로 전월(38건) 대비 78.95% 급감했습니다. 이는 Google Play Store의 강화된 정책과 함께, 라온시큐어의 Adware 탐지 정책 최적화에 따른 결과로 분석됩니다. 저위험 Adware의 경우 별도 분류하여 관리하고 있습니다.
5. 기타(Etc) 증가 (+30.00%)
기타 유형은 26건으로 전월(20건) 대비 30% 증가했습니다. 이 카테고리에는 새로운 유형의 악성코드나 분류가 명확하지 않은 악성코드가 포함됩니다.
유형별 비율 분포 (2025년 12월)
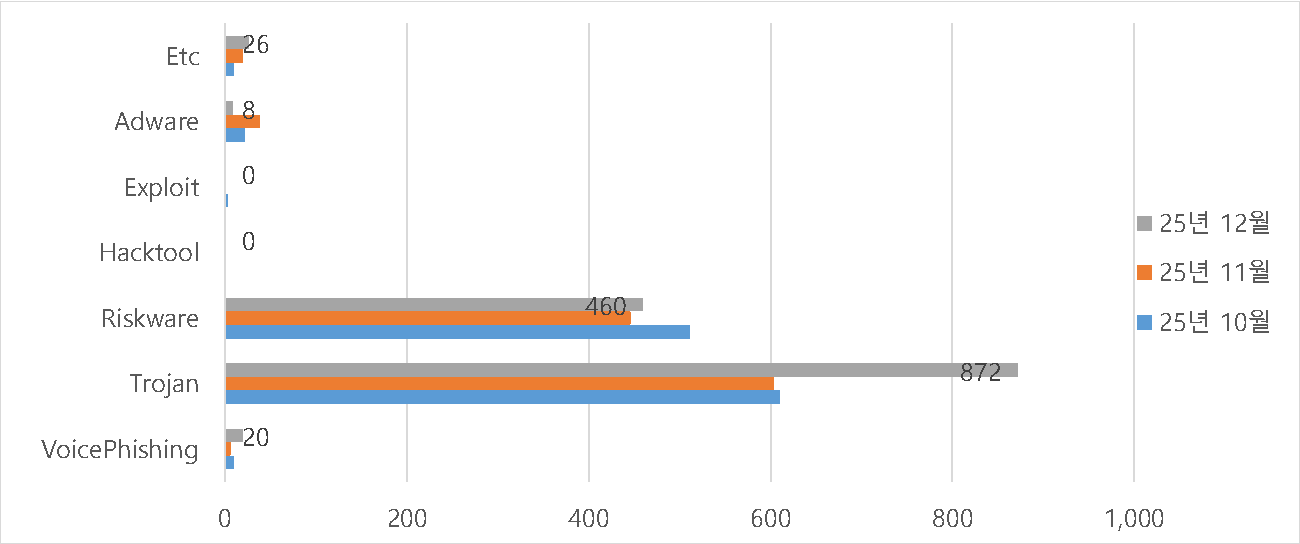
그림 3. 유형별 비율 분포
위협 트렌드 요약
2025년 12월 악성코드 동향의 핵심 포인트는 다음과 같습니다:
1. 금융 타겟 공격 강화: 보이스피싱 앱과 Banking Trojan의 증가는 연말 금융 거래 증가를 노린 공격자들의 전략을 반영합니다.
2. 트로이목마 다양화: 단순 정보 탈취에서 원격 제어, 추가 악성코드 설치 등 복합적인 기능을 가진 트로이목마가 증가하고 있습니다.
3. 정상 앱 위장 고도화: 정상 앱과 구분하기 어려운 수준으로 위장한 악성앱이 증가하고 있어, 사용자의 주의와 함께 행위 기반 탐지의 중요성이 높아지고 있습니다.
4. 공급망 공격 시도: 일부 악성코드는 정상적인 앱 업데이트를 가장하여 유포되는 사례가 발견되었습니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
모바일 금융 서비스와 보안이 중요한 애플리케이션에서 루팅/탈옥 탐지는 필수적인 보안 요소입니다. 루팅된 기기는 시스템 보안 메커니즘을 우회할 수 있어, 악성코드 감염이나 데이터 탈취에 취약해집니다. 본 섹션에서는 2025년 12월 기준 루팅 및 에뮬레이터 탐지 현황과 최신 우회 기법 동향을 분석합니다.
2025년 12월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
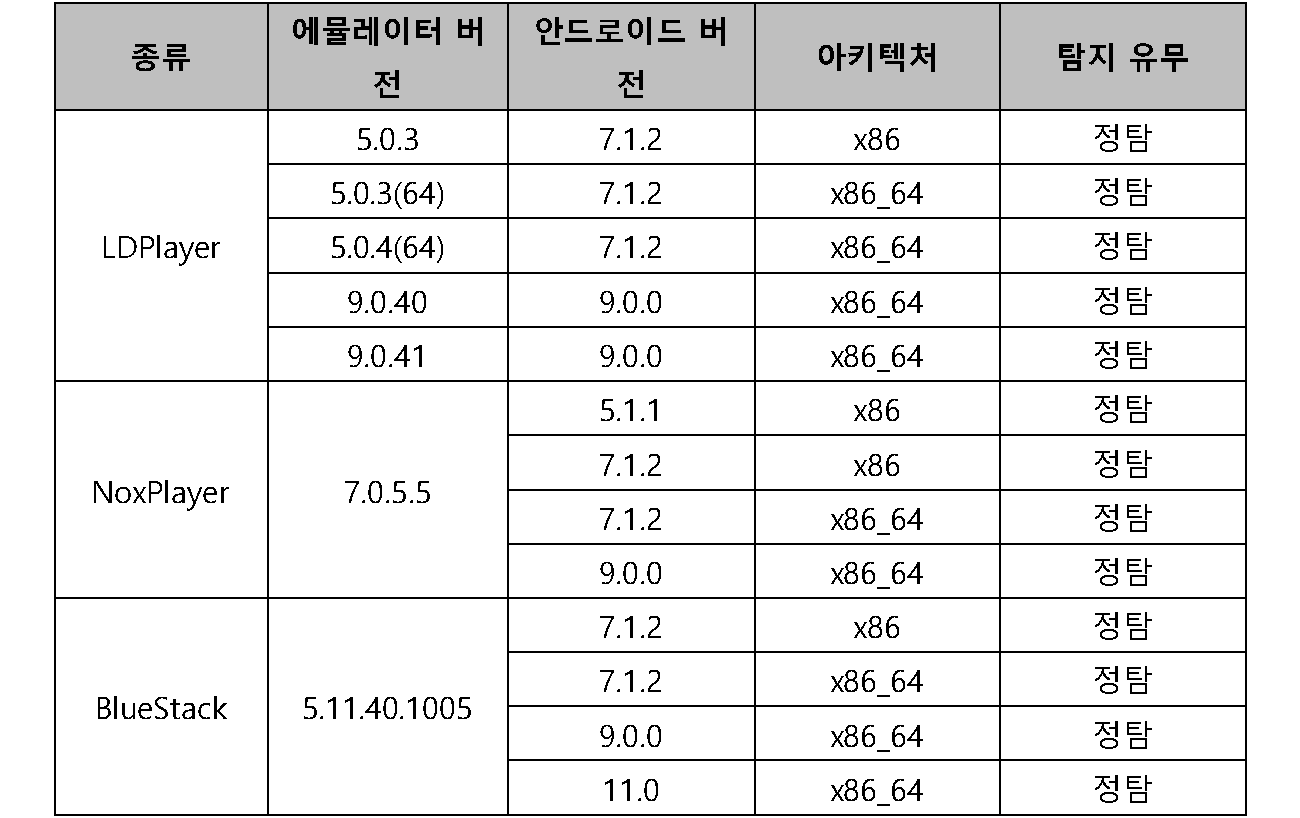
2.2. 루팅 탐지 현황(Real Device)
2025년 12월 루팅 단말을 대상으로 자사 백신에서 루팅 탐지 테스트를 진행한 결과는 다음과 같습니다.
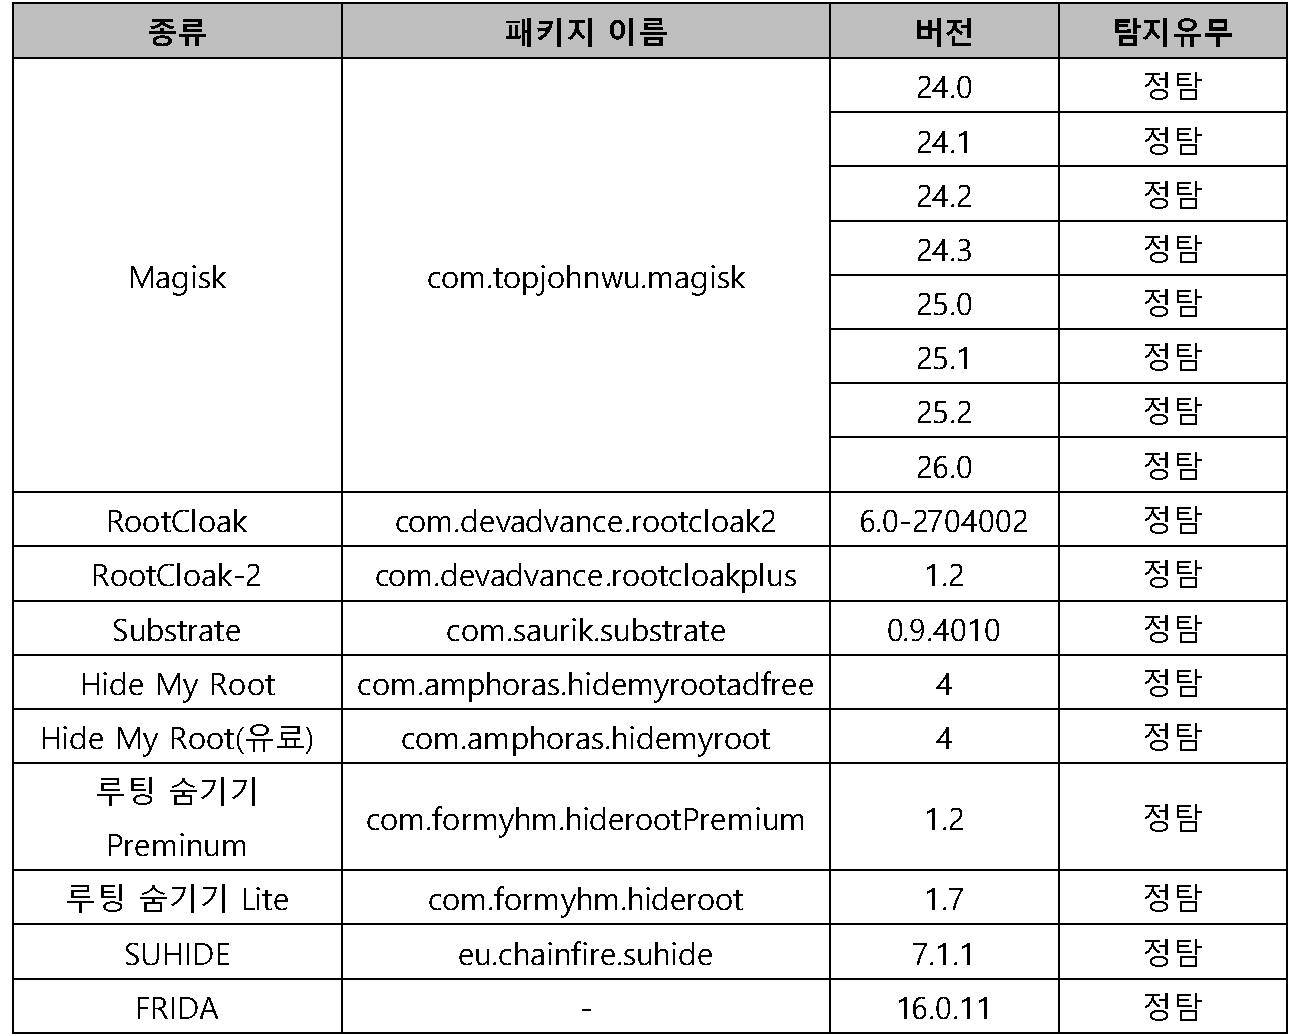
2.3. 에뮬레이터 탐지 현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다
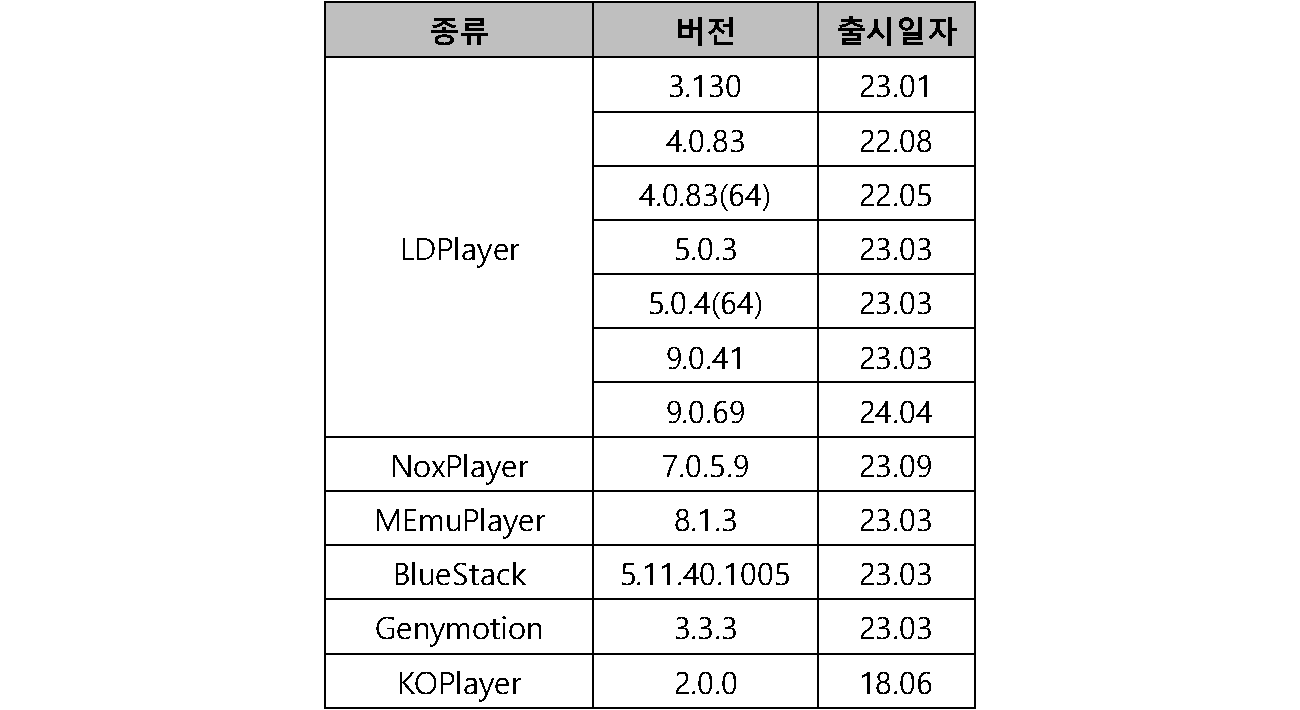
2.4. 원격 탐지 현황
2025년 12월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
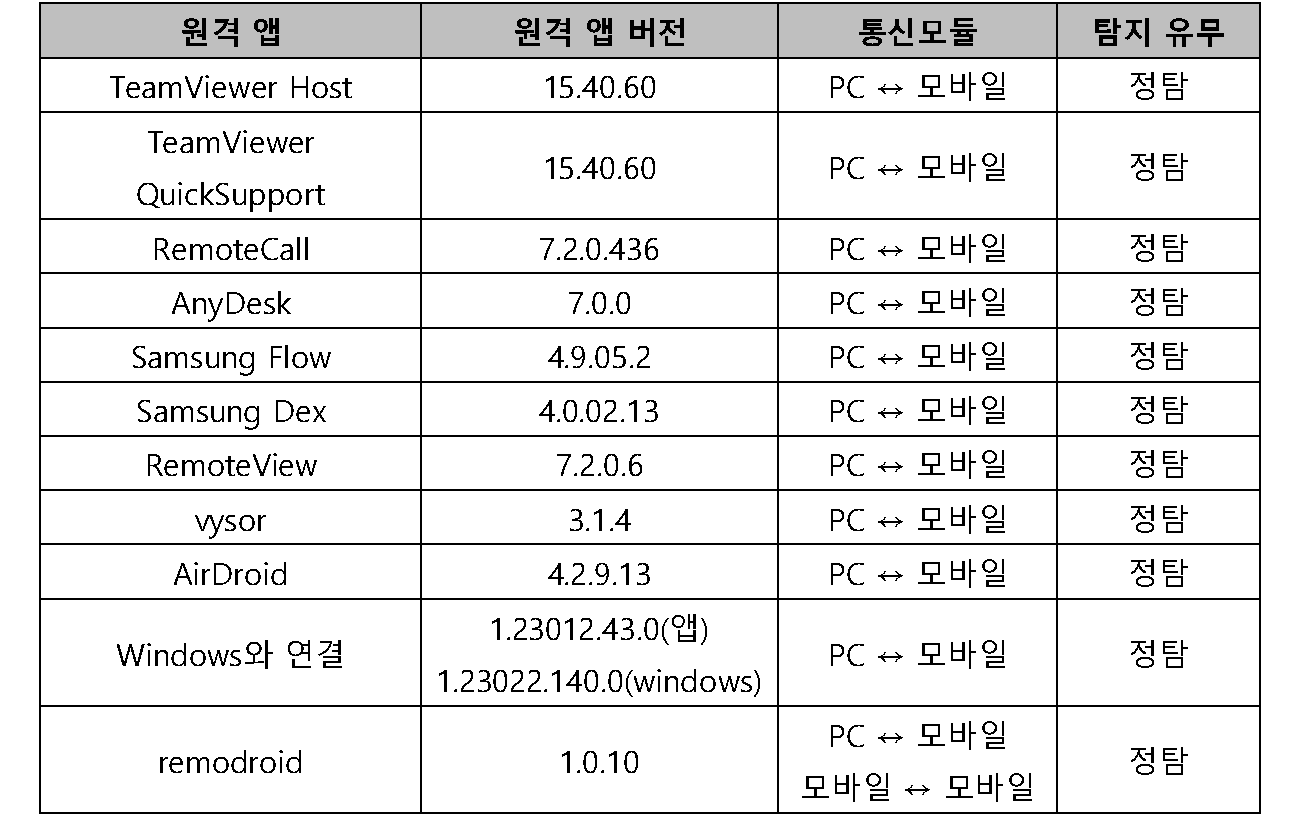
3. 국내외 보안 동향
3.1. Qilin 랜섬웨어, 한국 자동차 스마트 팩토리 기업 공격
2025년 12월부터 2026년 1월까지 발생한 주요 보안 사고와 동향을 분석합니다. 이 기간은 대규모 개인정보 유출 사고의 후속 조치, 랜섬웨어 그룹의 한국 기업 타겟 공격 증가, 그리고 2026년 보안 환경의 새로운 도전이 시작되는 시기입니다.
1. 사건 개요
발생 일시: 2026년 1월 2주차 피해 기관: 한국 자동차 스마트 팩토리 자동화 장비 제조 회사 사고 유형: 랜섬웨어 공격 및 데이터 탈취 공격 그룹: Qilin (킬린) 랜섬웨어 그룹
2. 사건 경위
2026년 1월 2주차, Qilin 랜섬웨어 그룹이 한국의 자동차 스마트 팩토리 자동화 장비 제조 회사를 공격한 사실이 확인되었습니다.
Qilin 랜섬웨어 그룹은 2022년 7월경 처음 등장한 이후 지속적으로 활동해 온 RaaS(Ransomware-as-a-Service) 조직입니다. 러시아어권 언더그라운드 포럼에서 제휴 공격자(affiliate)를 모집하는 것이 확인되었으며, 러시아 또는 독립국가연합(CIS) 지역 기반으로 추정됩니다. 이들은 중국 및 CIS 국가를 공격 대상에서 제외하는 경향이 있습니다.
이번 공격은 Qilin의 2025년 하반기 이후 급증한 한국 기업 타겟 공격의 연장선상에 있습니다. Comparitech 보고서에 따르면, 2025년 Qilin은 700건 이상의 공격을 수행하여 가장 활발한 랜섬웨어 그룹으로 부상했습니다. 특히 한국은 미국, 프랑스, 캐나다에 이어 4번째로 많은 33건의 공격을 받았으며, 제조업 분야가 전체 공격의 약 25%를 차지하는 주요 타겟이 되고 있습니다.
자동차 스마트 팩토리는 제조 공정의 자동화와 데이터 기반 의사결정을 위해 OT(Operational Technology)와 IT(Information Technology)가 융합된 환경입니다. 이러한 환경은 레거시 시스템의 보안 취약점, IT-OT 연계 지점의 보안 공백, 실시간 운영 요구로 인한 패치 지연 등의 문제로 인해 랜섬웨어 공격에 취약할 수 있습니다.
출처: https://industrialcyber.co/ransomware/qilin-ransomware-escalates-rapidly-in-2025-targeting-critical-sectors-with-700-attacks-amid-ransomhub-shutdown/
3. 기술적 분석
Qilin 랜섬웨어 특성:
Qilin 랜섬웨어는 다음과 같은 기술적 특징을 가집니다:
1. 이중 갈취(Double Extortion): 데이터를 암호화하는 동시에 탈취하여, 랜섬 지불을 거부할 경우 데이터를 공개하겠다고 협박합니다. 2. 다양한 침투 경로: 피싱, 취약점 악용, 초기 접근 브로커(IAB) 활용 등 다양한 방법으로 초기 접근을 확보합니다. 3. 자체 데이터 유출 사이트(DLS) 운영: 협상 압박 수단으로 피해 기업의 데이터를 공개하는 사이트를 운영합니다. 4. 볼륨 섀도 복사본 삭제: 복구를 방해하기 위해 Windows의 VSS(Volume Shadow Copy Service)를 조작하여 백업을 삭제합니다. 5. 이벤트 로그 삭제: 포렌식 분석을 방해하기 위해 시스템 로그를 초기화합니다. 6. 레지스트리 지속성: 레지스트리에 자신을 등록하여 재부팅 후에도 실행되도록 합니다.
공급망 공격 가능성:
비트디펜더(Bitdefender)의 보고서에 따르면, Qilin은 MSP(Managed Service Provider)를 침해하여 고객사에 대한 접근 권한을 확보하는 공급망 공격 전략을 사용한 사례가 있습니다. 2025년 9월 'Korean Leaks' 캠페인에서는 국내 IT 서비스 제공업체를 침해하여 28개 금융기관을 동시에 공격하여 100만 개 이상의 파일과 2TB의 데이터를 탈취했습니다. 이번 자동차 스마트 팩토리 공격도 유사한 공급망 공격 벡터를 활용했을 가능성이 있습니다.
출처: https://www.bitdefender.com/en-us/blog/businessinsights/korean-leaks-campaign-targets-south-korean-financial-services-qilin-ransomware
4. 피해 현황
Qilin 랜섬웨어 그룹은 자체 DLS에 피해 기업의 정보를 공개하는 것으로 알려져 있습니다. 이번 한국 자동차 스마트 팩토리 기업에 대한 구체적인 피해 규모(암호화된 시스템 수, 탈취된 데이터 양 등)는 공개되지 않았습니다.
다만, 제조업 환경에서의 랜섬웨어 공격은 다음과 같은 영향을 미칠 수 있습니다:
• 생산 라인 중단으로 인한 직접적인 매출 손실
• 납품 지연에 따른 고객사 피해 및 신뢰도 하락
• 설계 도면, 기술 문서 등 지적재산권 유출
• 복구 비용 및 보안 강화 비용 발생
• 법적 책임 및 규제 관련 비용
5. 대응 현황
해당 기업의 구체적인 대응 현황은 공개되지 않았습니다. 일반적으로 랜섬웨어 피해 기업은 다음과 같은 대응 절차를 수행합니다:
1. 피해 범위 파악: 암호화된 시스템과 탈취된 데이터 범위 확인 2. 격리 및 봉쇄: 추가 확산 방지를 위한 네트워크 격리 3. 증거 보존: 포렌식 분석을 위한 증거 수집 4. 복구: 백업을 통한 시스템 복구 또는 재구축 5. 신고: 관계 기관(KISA, 경찰 등)에 침해사고 신고 6. 재발 방지: 보안 취약점 분석 및 개선
시사점
1. 제조업 OT 환경 보안 강화 필요: 스마트 팩토리 환경에서 IT-OT 융합이 진행됨에 따라, OT 보안에 대한 투자와 관심이 필요합니다.
2. 공급망 보안 중요성: MSP나 협력사를 통한 공격 벡터를 차단하기 위해 공급망 전체의 보안 상태를 점검해야 합니다.
3. 랜섬웨어 대응 체계 구축: 백업 전략, 인시던트 대응 계획, 복구 절차 등을 사전에 수립하고 훈련해야 합니다.
4. 위협 인텔리전스 활용: Qilin과 같은 활성 위협 그룹의 TTPs(전술, 기법, 절차)를 파악하고 선제적으로 방어해야 합니다.
출처:
- Bitdefender: https://www.bitdefender.com/en-us/blog/businessinsights/korean-leaks-campaign-targets-south-korean-financial-services-qilin-ransomware
- Industrial Cyber / Comparitech: https://industrialcyber.co/ransomware/qilin-ransomware-escalates-rapidly-in-2025-targeting-critical-sectors-with-700-attacks-amid-ransomhub-shutdown/
3.2. 쿠팡 대규모 개인정보 유출 사건 후속 조치
1. 사건 개요
발생 일시: 2025년 11월 (최초 인지), 2026년 1월 (후속 조치 진행 중) 피해 기관: 쿠팡(Coupang Inc.) 사고 유형: 대규모 개인정보 유출 피해 규모: 약 3,370만 건의 고객 개인정보
출처: https://namu.wiki/w/쿠팡 개인정보 대규모 유출 사건
2. 사건 경위
2025년 11월, 국내 대표 이커머스 플랫폼인 쿠팡에서 역대 최대 규모의 개인정보 유출 사고가 발생했습니다. 이 사건은 2025년 대한민국 보안 역사에서 가장 충격적인 사건 중 하나로 기록되고 있습니다.
쿠팡은 11월 29일 후속 조사 결과를 발표하며, 약 3,370만 개의 고객 계정이 무단으로 유출된 것으로 확인했습니다. 이는 2024년 3분기 기준 구매 이력이 있는 활성 고객 수(약 2,470만 명)보다 많은 수치로, 사실상 쿠팡의 모든 가입자 개인정보가 유출된 것입니다.
유출된 정보에는 다음이 포함됩니다:
• 이름
• 이메일 주소
• 배송 주소
• 연락처
• 주문 내역
다만, 카드 정보 등 결제 정보와 패스워드는 유출되지 않은 것으로 알려졌습니다.
사건의 원인으로는 '장기 유효 인증키 방치'가 지목되었습니다. 퇴사한 중국 국적 직원이 접근 권한을 유지한 채 데이터에 접근한 것으로 알려졌으며, 이는 퇴사자 계정 관리 체계의 심각한 부실을 드러냈습니다.
특히 쿠팡은 약 5개월 동안 정보 유출 사실을 인지하지 못했던 것으로 밝혀져, 침해 탐지 시스템과 보안 모니터링 체계의 문제점도 지적되었습니다.
출처: https://www.etoday.co.kr/news/view/2531376
3. 기술적 분석
보안 취약점 분석:
이번 사고에서 드러난 주요 보안 취약점은 다음과 같습니다:
1. 접근권한 관리 미흡: 퇴사자의 인증 키와 접근 권한이 즉시 폐기되지 않았습니다. 이는 IAM(Identity and Access Management) 체계의 근본적인 결함을 보여줍니다.
2. 장기 유효 인증키 사용: 인증키의 유효기간을 적절히 설정하지 않고 장기간 사용한 것은 보안 모범사례에 어긋납니다. 인증키는 정기적으로 순환(rotation)되어야 합니다.
3. 이상행위 탐지 부재: 비정상적인 대량 데이터 접근이 5개월간 탐지되지 않은 것은 SIEM(Security Information and Event Management)이나 UEBA(User and Entity Behavior Analytics) 시스템의 부재 또는 미흡을 시사합니다.
4. 데이터 보호 조치 미흡: 개인정보에 대한 암호화, 접근 로깅, 이상 탐지 등 기본적인 데이터 보호 조치가 부족했던 것으로 보입니다.
공격 경로 추정:
정확한 공격 경로는 수사 중이나, 다음과 같은 시나리오가 추정됩니다:
1. 퇴사 직원이 보유한 인증키를 사용하여 내부 시스템에 접근 2. 고객 데이터베이스에 대한 조회 권한 활용 3. 장기간에 걸쳐 대량의 고객 정보 추출 4. 추출된 데이터를 외부로 반출
4. 피해 현황
직접적 피해:
• 약 3,370만 명의 고객 개인정보 유출
• 유출 정보: 이름, 이메일, 배송 주소, 연락처, 주문 내역
2차 피해 우려:
유출된 개인정보는 다음과 같은 2차 범죄에 악용될 수 있습니다:
• 스미싱/피싱 공격의 표적화
• 계정 탈취 시도(크리덴셜 스터핑)
• 사회공학적 공격의 기반 정보로 활용
• 스팸 및 마케팅 악용
• 신원 도용
기업 피해:
• S&P글로벌, 쿠팡 ESG 점수 9점→8점으로 하향 조정
• 소비자 신뢰도 급락으로 인한 '탈팡' 움직임
• 대규모 집단 소송 가능성
• 과학기술정보통신부, 개인정보보호위원회 조사 진행
출처: https://www.dailysecu.com/news/articleView.html?idxno=203952
5. 대응 현황
쿠팡의 대응:
1. 고객 보상안 발표 (2026년 1월 15일부터 순차 지급):
• 1인당 5만원 상당의 구매이용권 제공
• 구성: 쿠팡 전 상품 5,000원, 쿠팡 이츠 5,000원, 쿠팡트래블 20,000원, 알럭스 20,000원
2. 조직 개편:
• 박대준 쿠팡 대표 사임
• 보안 조직 강화
3. 탈퇴 절차 간소화:
• '탈팡' 여론에 대응하여 회원 탈퇴 절차 간소화
정부 대응:
1. 과학기술정보통신부: 침해사고 조사 착수 2. 개인정보보호위원회: 개인정보 유출 관련 조사 진행 3. 경찰: IP 추적 등 수사 진행 4. 금융감독원: 쿠팡페이 결제 정보 유출 여부 조사
2026년 1월 금융감독원장 신년사:
이찬진 금융감독원장은 2026년 1월 1일 신년사에서 "대형 유통플랫폼의 디지털 보안의 경우 관련해 유관기관과 협력해 금융기관에 준하는 감독체계를 포함한 제도 개선 방안을 마련하겠다"고 발표했습니다.
6. 시사점
1. 접근권한 수명주기 관리 필수: 퇴사자, 이직자의 계정과 인증키는 즉시 폐기해야 합니다. 이를 위한 자동화된 프로세스가 필요합니다.
2. 최소 권한 원칙(Principle of Least Privilege): 직원에게는 업무 수행에 필요한 최소한의 권한만 부여해야 합니다.
3. 이상행위 탐지 체계 구축: 대량의 데이터 접근, 비정상적인 시간대 접근 등을 실시간으로 탐지하고 대응할 수 있는 시스템이 필요합니다.
4. 데이터 보호 강화: 민감한 개인정보는 암호화하고, 모든 접근을 로깅하며, 정기적인 감사를 수행해야 합니다.
5. 플랫폼 기업 보안 규제 강화 필요: 대규모 개인정보를 처리하는 플랫폼 기업에 대한 금융기관 수준의 보안 규제가 필요합니다.
3.3. 통신 3사 연쇄 해킹 사태와 보안 체계 재정비
1. 사건 개요
발생 기간: 2025년 4월 ~ 12월 피해 기관: SK텔레콤, KT, LG유플러스 사고 유형: 해킹에 의한 개인정보 및 인증정보 유출 피해 규모: 총 수천만 건의 고객 정보
출처: https://m.boannews.com/html/detail.html?idx=140880
2. 사건 경위
2025년은 한국 통신 역사상 유례없는 보안 위기의 해였습니다. SK텔레콤, KT, LG유플러스 등 국내 이동통신 3사가 모두 해킹 피해를 입은 것입니다. 각 통신사의 사고 경위는 다음과 같습니다.
SK텔레콤 유심 정보 유출 사고:
2025년 4월 18일, SK텔레콤은 대용량 데이터가 외부로 전송되는 정황을 인지했습니다. 4월 20일 KISA에 침해사고를 신고했고, 정부는 4월 23일 민관합동조사단을 구성했습니다.
조사 결과, 총 28대의 서버가 감염되었으며 33종의 악성코드가 발견되었습니다. 유출된 정보는 전화번호, 가입자 식별번호(IMSI), 유심 인증키(Ki) 등 유심정보 25종으로, 약 2,696만 건이 유출되었습니다.
특히 충격적인 것은 해커가 2021년부터 내부망에 악성코드를 설치했다는 점입니다. 즉, 약 4년간 침해 사실을 인지하지 못한 것입니다. 또한 2022년 악성코드 감염 서버를 발견하고도 법적 신고 의무를 이행하지 않았으며, 유심 인증키(Ki 값)를 암호화하지 않고 평문으로 저장한 것도 밝혀졌습니다.
개인정보위원회는 SKT에 역대 최대 과징금 1,348억원을 부과했습니다. 이로 인해 SKT는 CEO를 전격 교체하고 대대적 조직 개편을 단행했습니다.
KT 해킹 사고:
KT는 2024년 발생한 해킹 침해 사실을 1년 6개월간 숨겼다가 2025년 하반기에야 신고한 것으로 밝혀졌습니다. 더욱 심각한 것은 피해 서버를 폐기하며 증거 은폐 의혹도 불거졌다는 점입니다.
내부 조사 결과, 43대의 서버에서 개인정보 유출 가능성이 확인되었으며, 구조적 보안 취약점과 단일 암호키 관리 문제가 지적되었습니다.
또한 KT 침해 사고에서는 FBS(Fake Base Station, 가짜 기지국)를 활용한 공격이 사용된 것으로 알려졌습니다. Google의 2026년 사이버 보안 전망 보고서에서도 이러한 FBS 활용 위협이 아시아태평양 지역에서 지속될 것으로 전망했습니다.
LG유플러스 해킹 사고:
LG유플러스 역시 2025년 해킹 피해를 입었습니다. 구체적인 피해 규모와 유출 정보는 조사 중이나, 통신 3사 모두가 해킹 피해를 입은 전례 없는 상황에서 국민의 불신이 극대화되었습니다.
출처: https://kidd.co.kr/news/244407
3. 기술적 분석
공통적 보안 취약점:
통신 3사의 해킹 사고에서 드러난 공통적인 보안 취약점은 다음과 같습니다:
1. APT(Advanced Persistent Threat) 대응 미흡: 공격자가 장기간(수년) 내부망에 잠복하며 활동했으나 탐지하지 못했습니다. 2. 패치 관리 부실: 알려진 취약점에 대한 보안 패치가 적시에 적용되지 않았습니다. 3. 접근권한 관리 소홀: 과도한 권한 부여, 권한 분리 미흡 등의 문제가 있었습니다. 4. 암호화 미적용: 유심 인증키 등 민감한 정보가 평문으로 저장되었습니다. 5. 로그 관리 미흡: 침해 발생 시 원인 분석과 범위 파악을 위한 로그가 부족했습니다. 6. 신고 의무 위반: 침해 인지 후 법적 신고 기한을 준수하지 않았습니다.
공격 기법 분석:
• 피싱을 통한 초기 접근
• 알려진 취약점 악용
• 내부 네트워크 측면 이동(Lateral Movement)
• 권한 상승 후 데이터 탈취
• 장기간 잠복(Dwell Time)
4. 피해 현황
SK텔레콤:
• 유심 정보 25종, 약 2,696만 건 유출
• 과징금 1,348억원 부과
• CEO 교체, 조직 개편
KT:
• 43대 서버 침해 확인
• 개인정보 유출 가능성
• 증거 은폐 의혹으로 추가 수사
산업 전체:
• 이통 3사 영업이익 40% 급감 (보도 기준)
• 소비자 신뢰도 추락
• 통신 산업 전체에 대한 보안 재점검 요구
5. 대응 현황
정부 대응:
1. 침해 신고 의무 강화: 침해 인지 후 24시간 내 신고 의무 강화 2. 조사 권한 확대: 민관합동조사단의 조사 권한 확대 3. 기업 처벌 강화: 보안 관리 미흡에 대한 과징금 등 처벌 강화 4. 특사경 도입: 2026년 상반기 특별사법경찰 도입 예정(KISA)
SKT 대응:
1. CEO를 법조인 출신으로 교체 2. 임원진 30% 감축 3. 통신(MNO)과 AI 사업을 독립적 사내회사(CIC) 체제로 전환 4. 정보보호 거버넌스 및 커뮤니케이션 조직 확대
산업 차원:
1. 통신 산업 전체에 대한 보안 점검 2. 제로 트러스트 보안 모델 도입 논의 3. 보안 투자 확대
6. 시사점
1. 보안은 비용이 아닌 투자: 보안 사고 발생 시 과징금, 손해배상, 신뢰도 하락 등의 비용이 보안 투자 비용을 크게 초과합니다.
2. APT 대응 역량 강화: 장기간 잠복하는 APT 공격에 대응하기 위한 지속적인 모니터링과 위협 헌팅이 필요합니다.
3. 투명한 소통: 침해 사고 은폐나 신고 지연은 더 큰 신뢰 상실을 초래합니다. 투명하고 신속한 소통이 필요합니다.
4. 보안 거버넌스 강화: 경영진 수준에서 보안을 중요 경영 과제로 인식하고, 적절한 자원 배분과 의사결정이 이루어져야 합니다.
5. 통신 인프라 보안의 국가적 중요성: 통신 인프라는 국가 핵심 인프라로서, 정부 차원의 보안 감독과 지원이 강화되어야 합니다.
3.4. 킬린(Qilin) 랜섬웨어의 '코리안 리크스' 작전
1. 사건 개요
발생 시기: 2025년 하반기 공격 그룹: Qilin 랜섬웨어 (북한 연계 가능성) 공격 대상: 한국 금융 부문 (28개 기업) 피해 규모: 2TB 이상의 데이터 탈취
출처: https://m.boannews.com/html/detail.html?idx=140597
2. 사건 경위
글로벌 사이버보안 기업 비트디펜더(Bitdefender)의 보고서에 따르면, Qilin 랜섬웨어 그룹이 한국 금융 부문을 표적으로 삼는 정교한 공급망 공격을 수행한 것으로 밝혀졌습니다. 이 작전은 '코리안 리크스(Korean Leaks)'라는 이름으로 명명되었습니다.
3. 공격 경위:
1. MSP 침해: Qilin 제휴 조직은 한국의 MSP(Managed Service Provider)인 GJTec을 침해했습니다. 2. 공급망 공격 확산: MSP에 대한 접근 권한을 활용하여 다수의 고객사를 동시에 공격했습니다. 3. 대규모 데이터 탈취: 총 28개의 피해 기업으로부터 2TB 이상의 데이터를 탈취했습니다.
북한 연계 가능성:
비트디펜더 보고서에 따르면, 이 공격에 북한 연계 행위자가 관여한 것으로 보입니다. 이는 Qilin의 RaaS(Ransomware-as-a-Service) 모델에서 제휴 공격자로 북한 해커가 참여했을 가능성을 시사합니다.
북한의 사이버 공격 그룹(라자루스, 코니 등)은 외화 획득을 위해 랜섬웨어 공격에 점점 더 적극적으로 관여하고 있는 것으로 알려져 있습니다.
4. 기술적 분석
공급망 공격 전략:
이번 '코리안 리크스' 작전의 핵심은 공급망 공격 전략입니다:
1. 단일 침입점, 다중 피해: MSP 한 곳을 침해함으로써 해당 MSP의 모든 고객사에 접근할 수 있었습니다. 2. 신뢰 관계 악용: MSP와 고객사 간의 신뢰 관계를 악용하여 정상적인 관리 도구나 접근 경로를 통해 침투했습니다. 3. 대규모 동시 공격: 단일 진입점에서 다수의 기업을 동시에 공격하여 피해를 극대화했습니다.
Qilin 랜섬웨어 IOC (침해 지표):
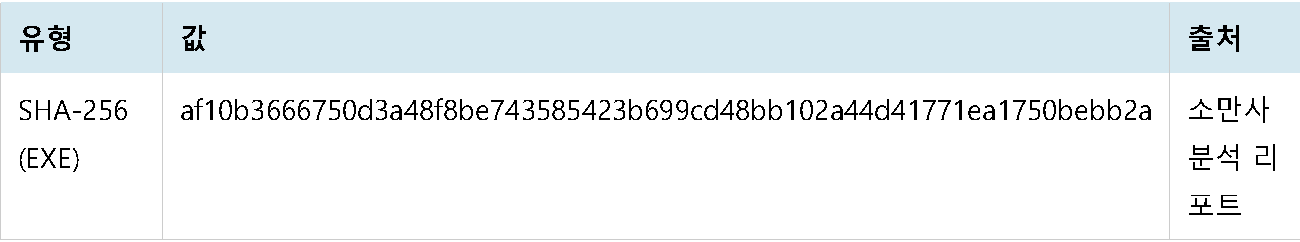
MITRE ATT&CK 매핑:
• T1547.001: Boot or Logon Autostart Execution - Registry Run Keys / Startup Folder
• T1486: Data Encrypted for Impact
• T1490: Inhibit System Recovery (VSS 삭제)
• T1070: Indicator Removal (로그 삭제)
출처: https://www.somansa.com/ko/security-report/security-note/qilin_ransomware/
5. 피해 현황
• **피해 기업 수**: 28개
• **탈취 데이터량**: 2TB 이상
• **주요 피해 산업**: 금융·보험업
금융 부문이 주요 표적이 된 이유: 1. 고가치 데이터: 금융 정보는 다크웹에서 높은 가치를 가짐 2. 랜섬 지불 능력: 금융 기업은 랜섬을 지불할 재정적 여력이 있음 3. 규제 압박: 데이터 유출 시 규제 위반으로 인한 추가 비용 발생으로 협상력 약화
6. 대응 현황
산업 차원의 대응:
1. 금융보안원 대응: 금융권 전체에 대한 보안 경보 발령 및 IOC 공유 2. KISA 대응: 랜섬웨어 주의보 발령 및 대응 가이드 배포 3. 안랩 등 보안 기업: Qilin 랜섬웨어 분석 리포트 발표 및 탐지 시그니처 배포
권고 대응 방안:
1. 제로 트러스트 보안: 모든 접근을 검증하고 최소 권한 원칙 적용 2. MSP/협력사 보안 점검: 공급망 전체의 보안 상태 검증 3. 백업 전략 강화: 3-2-1 백업 규칙 준수, 오프라인 백업 유지 4. 위협 인텔리전스 활용: Qilin 등 활성 위협 그룹의 TTPs 모니터링
7. 시사점
1. 공급망 보안의 중요성: 직접 공격보다 공급망을 통한 우회 공격이 효과적일 수 있습니다. MSP, 협력사 등 연결된 모든 주체의 보안 수준을 점검해야 합니다.
2. 한국 금융권 타겟팅 증가: 2025년 한국 기업 대상 랜섬웨어 공격이 전년 대비 3.5배 증가했으며, 특히 금융·보험업이 전체의 53.3%를 차지했습니다.
3. 국가 배후 위협의 진화: 북한 등 국가 배후 위협 행위자가 RaaS 생태계에 참여하여 금전적 이익을 추구하고 있습니다.
4. 랜섬웨어 대응 체계 필수: 백업, 인시던트 대응 계획, 복구 절차 등을 사전에 수립하고 정기적으로 훈련해야 합니다.
5. 위협 인텔리전스 공유 필요: 기업, 정부, 보안 업계 간 위협 정보 공유를 통해 선제적 대응이 가능합니다.
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-