-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 3월 주요 보안 이슈


이번 보안동향보고서에서는 Qualcomm 그래픽 드라이버 취약점과 악성코드 수집·유형별 변화, 모바일 보안 탐지 현황을 비롯해 최근 발생한 주요 국내외 사이버 보안 이슈를 분석합니다. 개인정보 노출, 랜섬웨어 공격, Android 펌웨어 공급망 백도어, 계정 탈취 시도 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 3월 Android 보안 업데이트에서 역대 단일 월 최다인 129개 취약점이 패치되었습니다. 이 중 Qualcomm 그래픽 드라이버의 정수 오버플로우 취약점 CVE-2026-21385는 Google이 "제한적이고 표적화된 악용(limited, targeted exploitation)" 징후를 공식 확인한 제로데이로, 235개 이상의 Qualcomm 칩셋이 영향을 받습니다. CISA(미국 사이버보안 인프라 보안국)는 공개 익일인 3월 3일 KEV(Known Exploited Vulnerabilities) 목록에 즉시 등재하고, 미국 연방기관에 3월 24일까지 패치 완료를 의무화하였습니다.
해당 취약점은 Google이 2025년 12월 18일 Qualcomm에 최초 신고하였으며, Qualcomm은 2026년 1월 OEM 제조사에 패치를 사전 배포한 뒤 3월 2일 공식 보안 게시판을 통해 공개하였습니다. kgsl 그래픽 커널 드라이버의 메모리 정렬(alignment) 연산에서 부호 확장 오류가 정수 오버플로우로 이어지는 구조적 결함으로, 로컬 앱 권한만으로 커널 수준 코드 실행이 가능합니다.
한편 같은 시기 Kaspersky 연구팀은 Android 펌웨어 공급망에 삽입된 Keenadu 백도어를 상세 공개하였습니다. 제조 빌드 단계에서 정적 라이브러리 형태로 주입된 이 백도어는 전 세계 13,715명의 피해가 확인되었으며, Triada·BADBOX 등 기존 봇넷과의 인프라 연결 관계도 제시되었습니다. Keenadu에 대한 상세 분석은 섹션 3.3에서 다룹니다.
본 섹션에서는 실제 악용이 공식 확인된 CVE-2026-21385를 중심으로 기술적 원인, 공격 흐름, 대응 방안을 기술합니다.
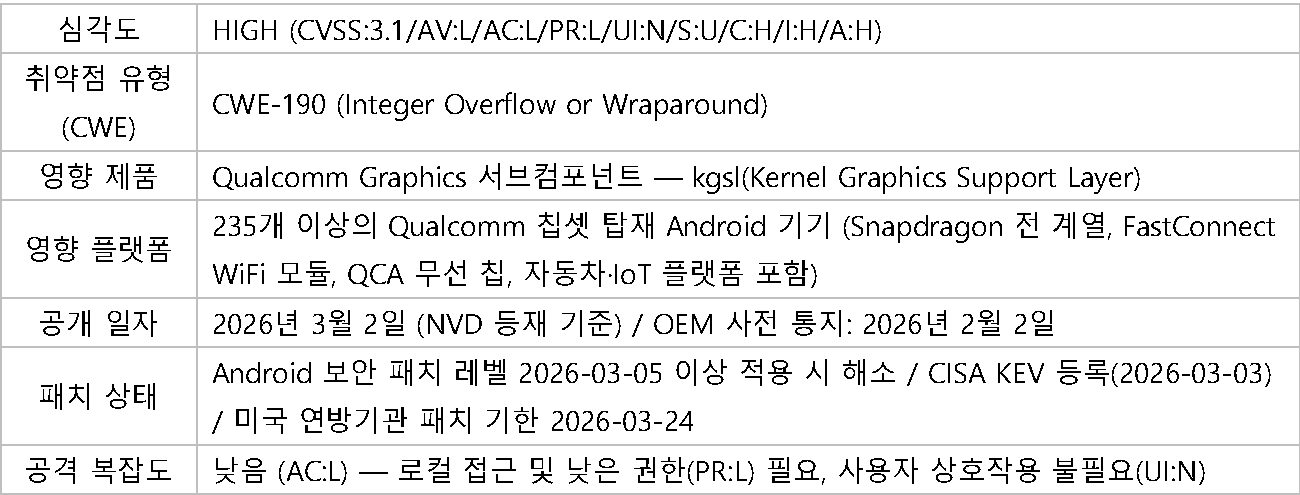
1. 취약점 요약 표
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2026-21385 |
| CVSS Score | 7.8 |
2. 기술적 분석
(1) 취약점 상세
CVE-2026-21385는 Qualcomm 그래픽 커널 스택 kgsl의 메모리 할당 루틴에서 발생하는 정수 오버플로우 취약점입니다. NVD 원문은 "Memory corruption while using alignments for memory allocation"으로 간략히 기술하지만, CodeLinaro 커밋 메시지에서 근본 원인이 구체적으로 확인됩니다. 해당 커밋 제목은 `"kgsl: Prevent sign extension on alignments"`이며, 커밋 설명에는 "alignments from userland can be sign-extended and cause havoc in memory management routines"라고 명시되어 있습니다.
취약점의 핵심은 사용자 공간(userland)에서 전달된 정렬(alignment) 값이 커널 내부 비트 시프트 연산 과정에서 부호 확장(sign extension)되는 데 있습니다. 사용자가 전달한 작은 양수 정렬 값이 부호 비트를 포함한 형태로 확장되면, 비트 시프트 결과가 음수 또는 비정상적으로 큰 값으로 변환됩니다. 이 잘못된 값이 메모리 라운드업 계산에 투입되면, 실제 할당된 버퍼 크기보다 훨씬 큰 오프셋이 산출되어 버퍼 경계 외부 쓰기가 발생합니다. CVSS 벡터 기준 기밀성(C:H), 무결성(I:H), 가용성(A:H) 모두 High로 평가됩니다.
CVSS 점수 7.8은 "High" 등급에 해당하나, Penligent 분석은 실제 위험도가 점수를 초과한다고 평가합니다. 낮은 권한만으로 커널 취약점을 트리거할 수 있다는 점에서, 이 취약점은 권한 상승 또는 앱 샌드박스 탈출 체인의 핵심 구성 요소로 활용될 수 있습니다.
(2) 공격 메커니즘
공격은 네 단계로 구성됩니다. 첫 번째, 공격자는 일반 Android 앱 수준의 낮은 권한(PR:L)으로 Qualcomm 그래픽 드라이버의 ioctl 인터페이스에 접근합니다. 사용자 상호작용(UI:N)이 필요하지 않으므로 백그라운드에서 은밀하게 실행됩니다.
두 번째, 공격자는 그래픽 메모리 할당 요청 시 조작된 정렬 값을 삽입합니다. 일견 정상적인 정렬 파라미터처럼 보이지만, 커널 내부에서 부호 확장이 발생하도록 설계된 값입니다.
세 번째, kgsl 메모리 할당 루틴이 부호 확장된 값을 대상으로 비트 시프트 연산을 수행하면서 정수 오버플로우가 발생합니다. 이로 인해 메모리 라운드업 계산값이 비정상적으로 커지며, 실제 할당 버퍼 경계 외부로의 쓰기가 유발됩니다.
네 번째, 메모리 손상 결과를 이용하여 커널 권한 상승 또는 앱 샌드박스 탈출 체인을 구성합니다. Google Android 보안 게시판은 "limited, targeted exploitation"이 진행 중임을 공식 확인하였으며, 표적 공격에서는 다른 취약점과 연계된 복합 체인이 구성되는 것으로 알려져 있습니다.
(3) 영향 분석
직접적 영향: CVE-2026-21385는 Snapdragon 전 계열, FastConnect WiFi 모듈, QCA 무선 칩을 포함하여 235개 이상의 Qualcomm 칩셋 탑재 Android 기기에 직접 영향을 미칩니다. 커널 수준의 메모리 손상이 발생하므로, 공격 성공 시 기기 전체 제어권 탈취, 암호화 키·자격증명 등 민감 데이터 유출, 기기 기능 마비가 발생할 수 있습니다. 취약한 플랫폼의 범위가 자동차·IoT 영역까지 확장되어 있어, 패치 적용 속도가 느린 임베디드 환경에서의 위험도가 특히 높습니다.
간접적 영향: 이 취약점은 Keenadu와 같이 공급망 단계에서 루트 수준 접근을 이미 확보한 악성코드와 결합될 경우 더욱 강력한 공격 체인을 구성할 수 있습니다. 또한 Android OEM의 보안 패치 배포 지연 관행을 고려할 때, 공식 패치 출시 이후에도 상당 기간 취약 기기가 인터넷에 노출될 수 있으며, 이는 취약점 악용 캠페인의 지속화로 이어질 수 있습니다.
3. 공격 시나리오
시나리오 1: 스피어피싱 기반 악성 앱 배포 및 커널 권한 탈취
공격자는 특정 기업 임직원을 표적으로 하여, 사내 보안 점검 도구 또는 VPN 클라이언트로 위장한 악성 Android 앱(.apk)을 스피어피싱 이메일로 배포합니다. 수신자가 링크를 통해 앱을 설치하면, 앱은 즉시 백그라운드에서 CVE-2026-21385를 악용하는 ioctl 호출을 수행합니다. 조작된 정렬 값이 kgsl 드라이버에 전달되어 정수 오버플로우가 유발되고, 커널 메모리 손상을 통한 권한 상승이 달성됩니다. 이 시나리오에서 공격의 전 과정은 UI:N 조건으로 사용자 인지 없이 완료됩니다. 최종적으로 공격자는 기업 네트워크 내 기기를 거점으로 확보하고 내부 시스템 횡적 이동을 시도합니다.
시나리오 2: 펌웨어 공급망 침해 기기와의 결합 공격
Keenadu 백도어처럼 펌웨어 빌드 단계에서 이미 악성 코드가 삽입된 기기에 CVE-2026-21385 익스플로잇이 추가로 활용되는 구조입니다. `libandroid_runtime.so`에 삽입된 악성 코드는 Zygote 프로세스를 후킹하여 모든 앱에 AKClient 에이전트를 주입하며, 이 에이전트는 Binder IPC를 통해 AKServer와 통신합니다. C2 서버로부터 CVE-2026-21385 익스플로잇 모듈이 수신·실행되면, 기존의 루트 수준 백도어 접근과 커널 취약점 악용이 결합된 완전한 기기 장악 체계가 구성됩니다. 두 위협이 동일 기기에서 작동하므로 개별 보안 솔루션으로는 탐지와 차단이 어렵습니다.
시나리오 3: 자동차·IoT 플랫폼 대상 장기 지속 공격
CVE-2026-21385의 영향 범위에는 자동차 인포테인먼트 시스템과 IoT 플랫폼에 탑재된 Qualcomm 칩셋이 포함됩니다. 이 영역의 기기는 Android 기반으로 운영되더라도 OTA(Over-The-Air) 업데이트 주기가 스마트폰 대비 수배 이상 길며, 일부 기기는 제조사 지원 종료 후 패치 자체가 제공되지 않습니다. 차량 인포테인먼트 시스템에 물리적·소프트웨어적으로 접근 가능한 공격자가 CVE-2026-21385를 통해 커널 권한을 획득하면, 차량 내부 네트워크(CAN 버스) 통신 인터페이스로의 접근을 시도하는 확장 공격 경로가 형성됩니다. 패치 적용이 불가한 환경에서 해당 취약점은 장기간 유효한 공격 경로로 남아 있게 됩니다.
4. 대응 방안
(1) 즉각 조치
패치 적용
Android 보안 패치 레벨 2026-03-05 이상으로 즉시 업데이트하여야 합니다. 기기 설정 → 소프트웨어 정보 → Android 보안 패치 수준에서 현재 패치 레벨을 확인하고, 업데이트가 제공되는 즉시 적용합니다. CISA는 미국 연방기관에 2026년 3월 24일까지 패치 완료를 요구하고 있으며, 이 기준은 국내 공공기관 및 기업의 패치 우선순위 설정에 참고 지표로 활용할 수 있습니다.
임시 완화 조치
구형 기기 또는 OEM 업데이트 미지원 기기에 대해서는 다음 임시 조치를 적용합니다. 공식 앱 마켓 외부에서의 APK 설치(사이드로딩)를 비활성화하고, MDM(Mobile Device Management) 솔루션을 통해 기업 기기의 앱 설치 정책을 강화합니다. 취약 기기에서 처리하는 민감 데이터의 범위를 최소화하고, 해당 기기를 격리 네트워크 환경에 배치하는 방안도 검토합니다.
(2) 장기 대응
공급망 보안 강화: Keenadu 사례가 보여주듯, 펌웨어 공급망 침해는 기기 출고 이전 단계에서 이루어집니다. 기기 조달 시 펌웨어 무결성 검증 절차를 도입하고, 저가형·비인증 Android 기기의 업무 환경 도입을 제한하는 정책이 필요합니다. 신뢰할 수 있는 OEM 및 유통 채널을 통한 기기 조달을 원칙으로 설정하여야 합니다.
취약점 관리 체계 확장: Qualcomm 칩셋을 탑재한 자동차·산업용 IoT 기기는 스마트폰과 별도의 패치 관리 프로세스가 필요합니다. 업데이트 주기, 지원 종료 일정, 취약점 노출 기간을 고려한 위험 기반 취약점 관리 체계를 수립하여야 합니다.
제로트러스트 원칙 적용: 낮은 로컬 권한으로도 커널 공격이 가능한 CVE-2026-21385의 특성을 고려하여, 앱 권한 최소화와 접근 제어를 강화합니다. Android Enterprise를 통한 업무용 프로필 분리 및 컨테이너 기반 데이터 격리 정책을 도입하여 공격 표면을 축소합니다.
5. IOC (침해 지표)
CVE-2026-21385 단독에 대한 공개 IOC는 현재 확인되지 않습니다.
동일 기간 공개된 Keenadu 백도어에 대해서는 다음 IOC가 Kaspersky를 통해 확인되었습니다.
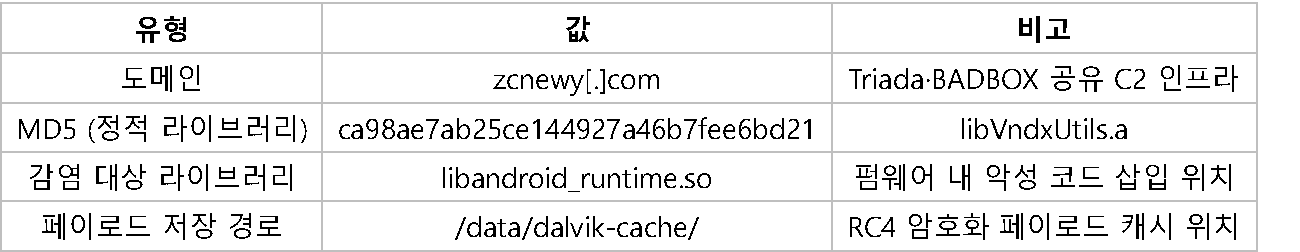
CVE-2026-21385 IOC: 현재 공개된 IOC 없음.
6. 탐지 규칙
CVE-2026-21385는 커널 레벨 그래픽 드라이버(kgsl)의 메모리 할당 오류에서 기인하는 취약점으로, 네트워크 트래픽 기반 Snort/Suricata 규칙의 적용이 구조적으로 어렵습니다. YARA 규칙 역시 공개 저장소(Yara-Rules, YaraHQ)에서 확인되지 않습니다. SOC Prime 플랫폼이 MITRE ATT&CK 매핑 기반 탐지 콘텐츠를 제공한다고 언급하고 있으나, 공개 원문 규칙은 제공되지 않는 상태입니다.
현재 공개된 탐지 규칙 없음. 벤더 패치 적용을 권고합니다.
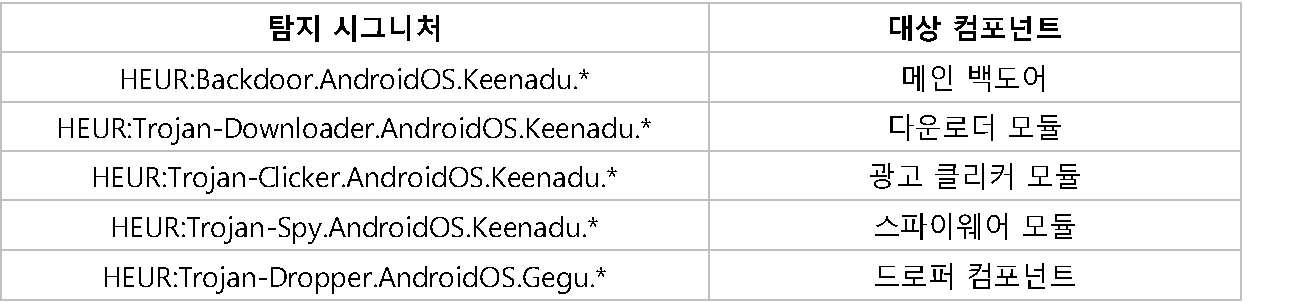
Keenadu 백도어에 대해서는 Kaspersky가 아래 탐지 시그니처를 공개하였습니다.
7. 참고 자료 URL 목록
1. Android Security Bulletin — March 2026: https://source.android.com/docs/security/bulletin/2026/2026-03-01
2. NVD — CVE-2026-21385: https://nvd.nist.gov/vuln/detail/CVE-2026-21385
3. SOC Prime — CVE-2026-21385 분석: https://socprime.com/blog/cve-2026-21386-vulnerability/
4. Security Affairs — Android Devices Hit by Exploited Qualcomm Flaw: https://securityaffairs.com/188823/security/android-devices-hit-by-exploited-qualcomm-flaw-cve-2026-21385.html
5. Penligent — CVE-2026-21385 기술 분석: https://www.penligent.ai/hackinglabs/cve-2026-21385-the-qualcomm-alignment-bug-behind-androids-march-2026-exploited-zero-day/
6. HelpNetSecurity — Android March 2026 Security Patch: https://www.helpnetsecurity.com/2026/03/03/android-march-2026-security-patch-cve-2026-21385/
7. BleepingComputer — Google Patches Android Zero-Day: https://www.bleepingcomputer.com/news/security/google-patches-android-zero-day-actively-exploited-in-attacks/
8. Kaspersky Securelist — Keenadu Android Backdoor: https://securelist.com/keenadu-android-backdoor/118913/
9. CyberScoop — Android Security Update March 2026: https://cyberscoop.com/android-security-update-march-2026/
10. Malwarebytes — High-Severity Qualcomm Bug Hits Android Devices: https://www.malwarebytes.com/blog/news/2026/03/high-severity-qualcomm-bug-hits-android-devices-in-targeted-attacks
11. SecurityWeek — Android Update Patches Exploited Qualcomm Zero-Day: https://www.securityweek.com/android-update-patches-exploited-qualcomm-zero-day/
1.2. 악성코드 수집 현황
TouchEn mVaccine을 통해 수집된 악성코드 샘플을 분석한 결과, 2025년 11월부터 2026년 2월까지 4개월간 월별 수집 건수와 반영 건수의 추이를 종합적으로 파악할 수 있었습니다. 수집 건수는 지속적인 증가 흐름을 유지하는 가운데, 반영 건수는 월마다 다소 상이한 변동 양상을 보이고 있습니다.
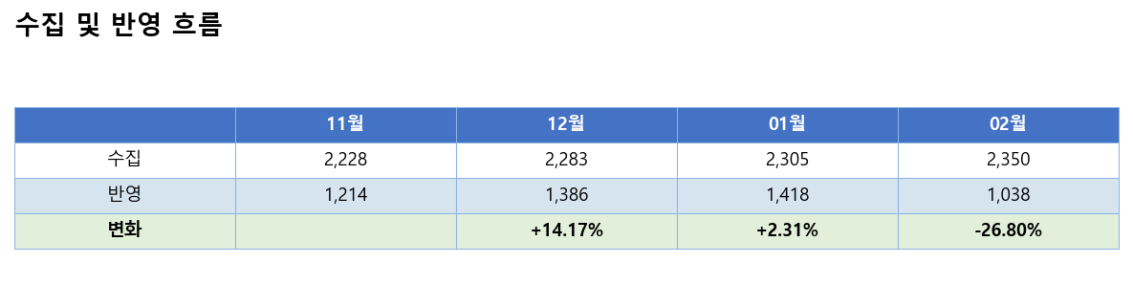
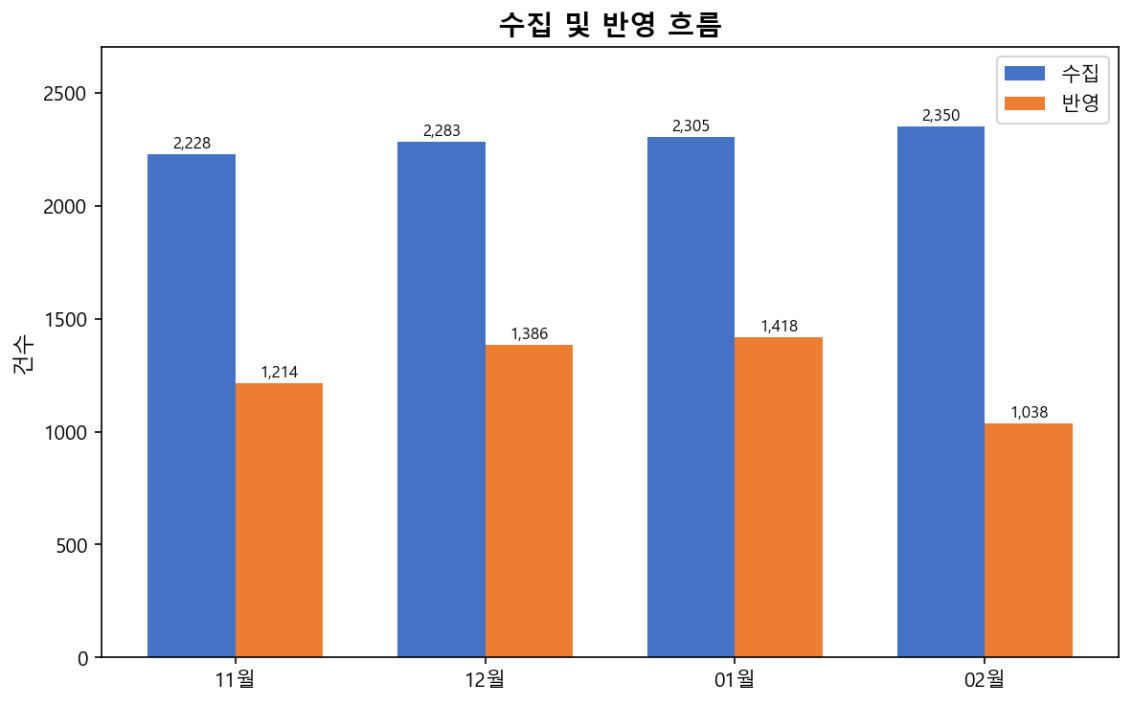
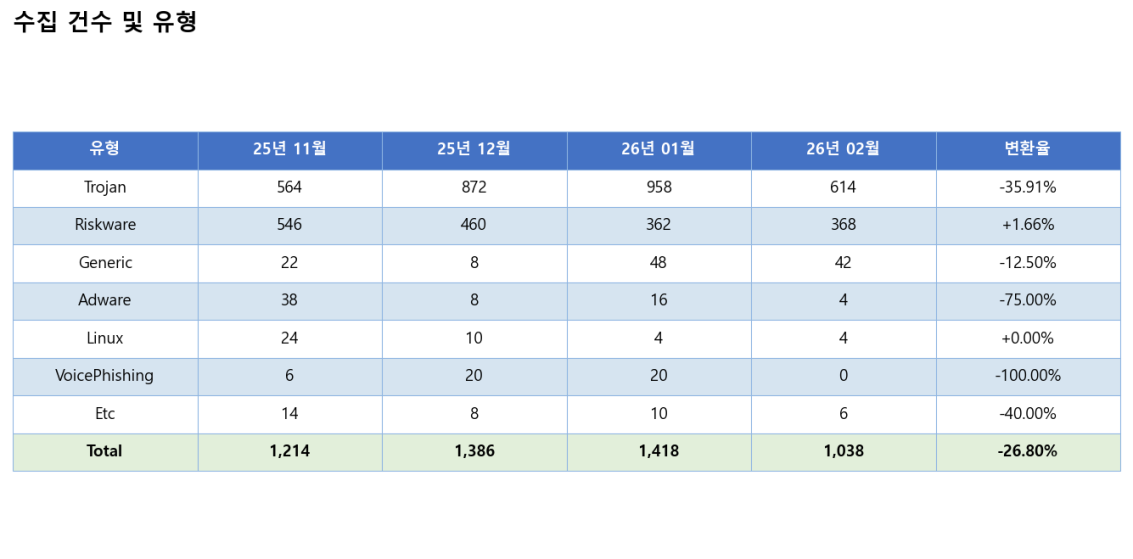
월별 수집·반영 추이를 살펴보면, 2025년 11월 수집 건수는 2,228건, 반영 건수는 1,214건으로 집계되었습니다. 2025년 12월에는 수집 건수 2,283건, 반영 건수 1,386건으로 반영 건수가 눈에 띄게 상승하였습니다. 2026년 1월에는 수집 건수 2,305건, 반영 건수 1,418건으로 4개월 중 반영 건수가 가장 높은 수준을 기록하였습니다. 2026년 2월에는 수집 건수가 2,350건으로 전월(2,305건) 대비 2.0% 증가하였으나, 반영 건수는 1,038건으로 전월(1,418건) 대비 26.8% 감소하였습니다.
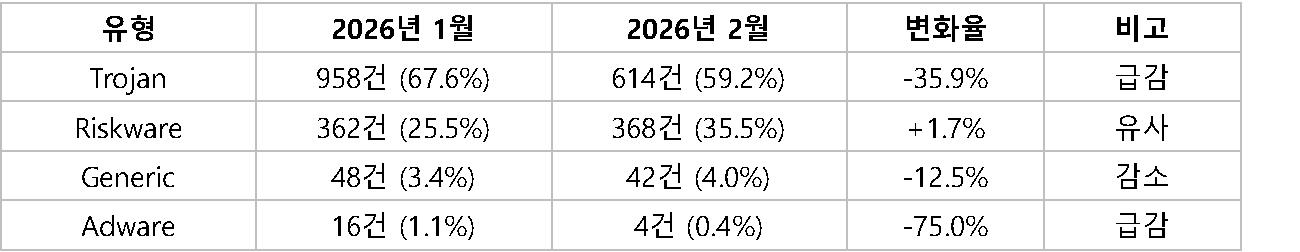
2026년 2월 유형별 반영 현황을 살펴보면, Trojan이 614건(59.2%)으로 가장 높은 비중을 차지하였으며, Riskware가 368건(35.5%)으로 그 뒤를 이었습니다. Generic 42건(4.0%), Adware 4건(0.4%), Linux 4건(0.4%), Etc 6건(0.6%) 순으로 확인되었습니다. 전월 대비 Trojan은 958건에서 614건으로 35.9% 급감하였으며, Adware는 16건에서 4건으로 75.0% 급감하였습니다. VoicePhishing은 전월 20건에서 2월에는 집계되지 않아 100.0% 감소하였습니다. Riskware는 362건에서 368건으로 1.7% 소폭 증가하여 전월과 유사한 수준을 유지하였으며, Linux는 4건으로 전월과 동일하였습니다.
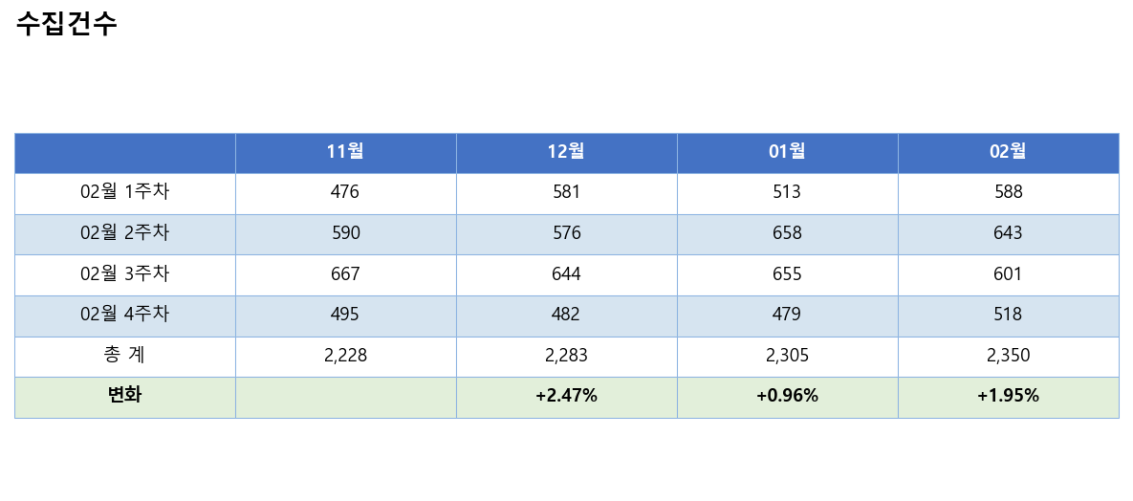
주차별 수집 추이를 살펴보면, 각 월 공통적으로 중반 주차(2~3주차)에 수집 건수가 집중되는 경향이 확인됩니다. 2025년 11월은 1주차 476건, 2주차 590건, 3주차 667건, 4주차 495건으로 3주차가 가장 높았습니다. 2025년 12월은 1주차 581건, 2주차 576건, 3주차 644건, 4주차 482건으로 유사한 패턴을 보였으며, 2026년 1월은 1주차 513건, 2주차 658건, 3주차 655건, 4주차 479건으로 2~3주차에 수집이 집중되었습니다. 2026년 2월은 1주차 588건, 2주차 643건, 3주차 601건, 4주차 518건으로 2주차가 최고치를 기록하였으며, 4주차로 갈수록 수집 건수가 감소하는 양상이 관찰되었습니다. 전반적으로 주차별 수집 건수는 월 초반부터 중반에 걸쳐 증가한 후 월말로 접어들면서 감소하는 공통적인 흐름을 유지하고 있습니다.
1.3. 악성코드 유형별 비율 및 전월 비교
2026년 2월에는 총 2,350건의 악성코드 샘플이 수집되었으며, 이 중 1,038건이 분석에 반영되었습니다. 수집 건수는 전월(2,305건) 대비 2.0% 증가하였으나, 반영 건수는 전월(1,418건) 대비 26.8% 감소하여 실질적인 위협 탐지 건수가 크게 줄어든 양상을 보였습니다. 수집 규모는 소폭 확대되었음에도 반영 건수가 감소한 점은, 해당 월의 샘플 품질 또는 중복 필터링 기준 적용에 따른 결과로 분석됩니다.
월별 유형별 반영 현황은 아래 표와 같습니다.
유형별 전월 대비 변화를 정리하면 다음과 같습니다.

유형별 분포는 아래 차트에서 확인할 수 있습니다.
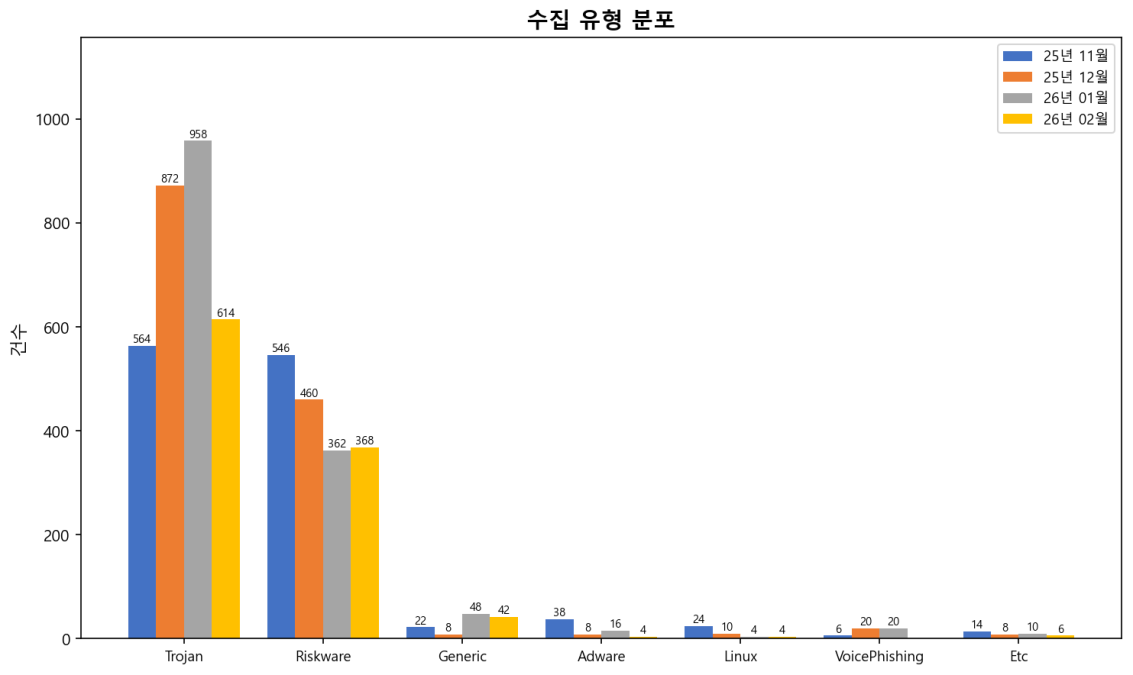
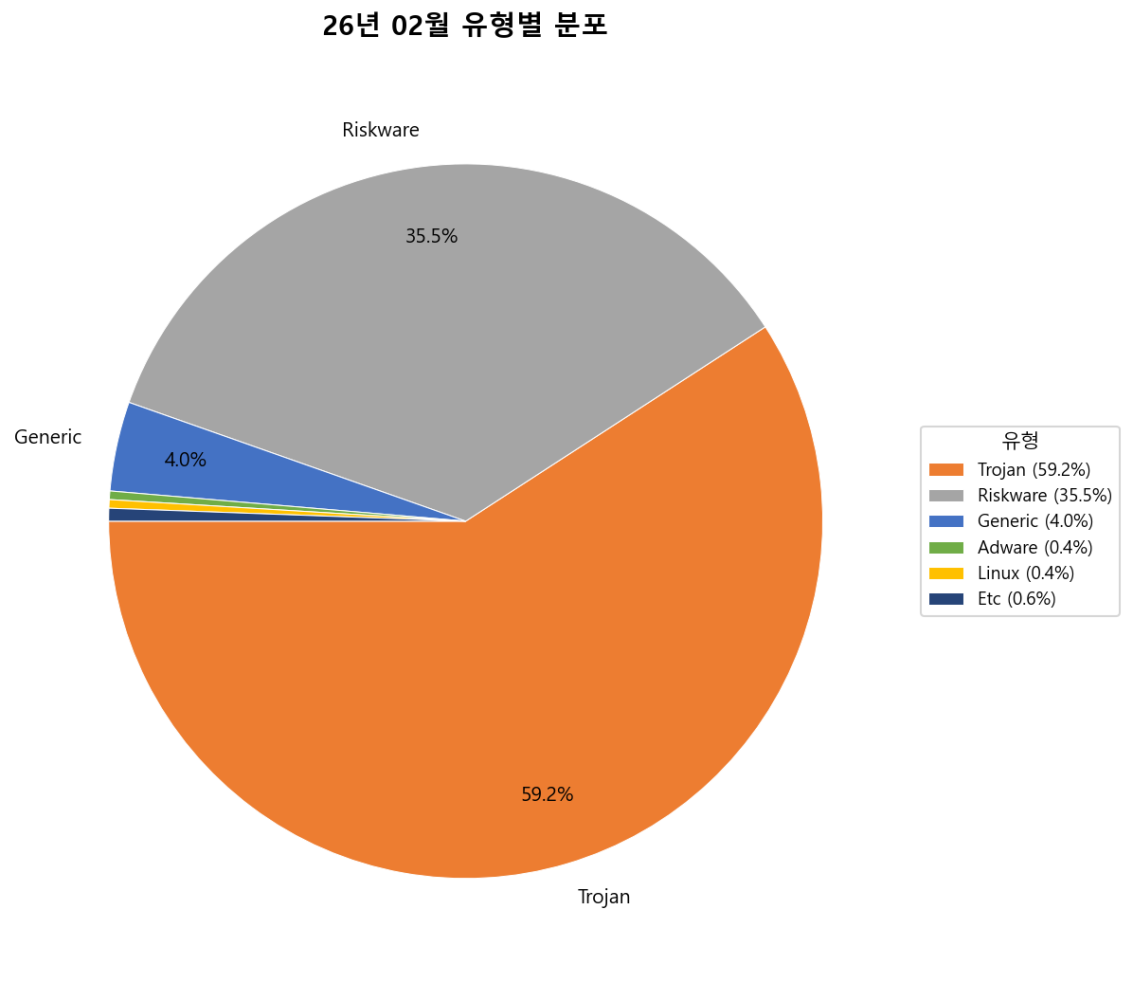
전월 대비 변화폭이 가장 컸던 세 가지 유형을 중심으로 분석합니다.
Adware는 16건에서 4건으로 75.0% 급감하여 가장 큰 감소폭을 기록하였습니다. Adware는 광고 수익 창출을 목적으로 사용자 동의 없이 광고를 노출하거나 브라우저 설정을 변조하는 유형으로, 이번 달의 급감은 탐지 패턴 개선 또는 특정 배포 캠페인의 일시적 중단에 기인하는 것으로 분석됩니다. 절대 건수가 4건으로 통계적 비중은 낮으나, 향후 재확산 여부에 대한 지속적인 모니터링이 필요합니다.
Etc 유형은 10건에서 6건으로 40.0% 급감하였습니다. Etc는 기존 분류 체계에 포함되지 않는 기타 악성코드를 포괄하는 범주로, 해당 감소는 분류 정밀화 또는 해당 기간 수집 샘플의 특성 변화에 따른 결과로 해석됩니다.
Trojan은 614건(59.2%)으로 2월에도 가장 지배적인 유형을 유지하였으나, 전월 958건(67.6%) 대비 35.9% 급감하였습니다. Trojan은 원격 접근 트로이목마(RAT), 정보 탈취형, 다운로더 등 다양한 변종을 포함하는 대표적 위협 범주입니다. 전월의 급증 이후 이번 달 감소는 특정 공격 캠페인의 일시적 중단 또는 탐지·차단 역량 강화의 효과로 분석됩니다. 그러나 전체 반영 건수의 59.2%를 차지하고 있어 여전히 지배적 위협으로 분류되며, 지속적인 모니터링이 요구됩니다.
그 외 유형으로는, Generic이 48건에서 42건으로 12.5% 감소하였습니다. Generic은 특정 시그니처로 탐지되나 계열 분류가 어려운 샘플을 포함하며, 해당 감소는 추세적 변화보다 월별 수집 편차 범위 내의 변동으로 해석됩니다. Riskware는 368건(35.5%)으로 전월 362건(25.5%) 대비 1.7% 증가하여 유사 수준을 유지하였으며, Linux 유형은 4건으로 전월과 동일한 건수를 기록하였습니다.
2026년 2월 악성코드 동향을 종합하면 다음과 같습니다.
- Trojan 우위의 지속: 전체 반영 건수가 감소하였음에도 Trojan이 59.2%로 과반을 유지하고 있어, 정보 탈취·원격 제어 기능을 지닌 트로이목마 계열에 대한 대응 체계의 지속적인 점검이 필요합니다.
- Riskware 상대 비중 확대: 절대 건수는 소폭 증가(+1.7%)에 그쳤으나, 전체 반영 건수 감소로 인해 Riskware의 비율이 25.5%에서 35.5%로 높아졌습니다. 합법·불법의 경계에 위치하는 위험 소프트웨어에 대한 정책적 통제가 요구됩니다.
- 전체 반영 건수 급감 원인 파악 필요: 수집 건수는 증가하였으나 반영 건수가 26.8% 감소한 현상은 단순한 위협 완화로 단정하기 어려우며, 데이터 수집·필터링 프로세스의 변화 여부를 함께 검토할 필요가 있습니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
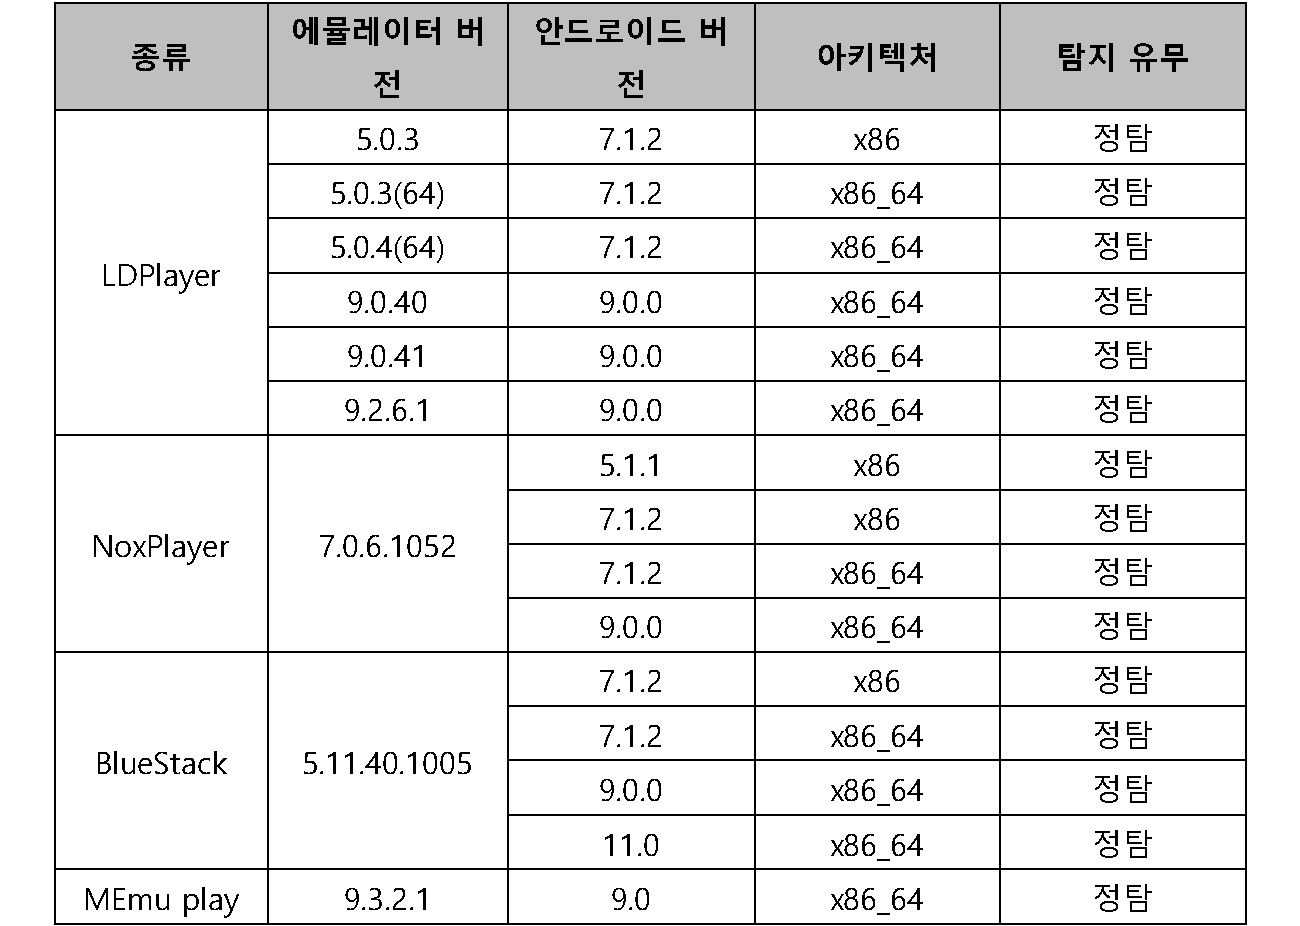
모바일 금융 서비스와 보안이 중요한 애플리케이션에서 루팅/탈옥 탐지는 필수적인 보안 요소입니다. 루팅된 기기는 시스템 보안 메커니즘을 우회할 수 있어, 악성코드 감염이나 데이터 탈취에 취약해집니다. 본 섹션에서는 2026년 3월 기준 루팅 및 에뮬레이터 탐지 현황과 최신 우회 기법 동향을 분석합니다.
2026년 3월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
2.2. 루팅 탐지 현황(Real Device)
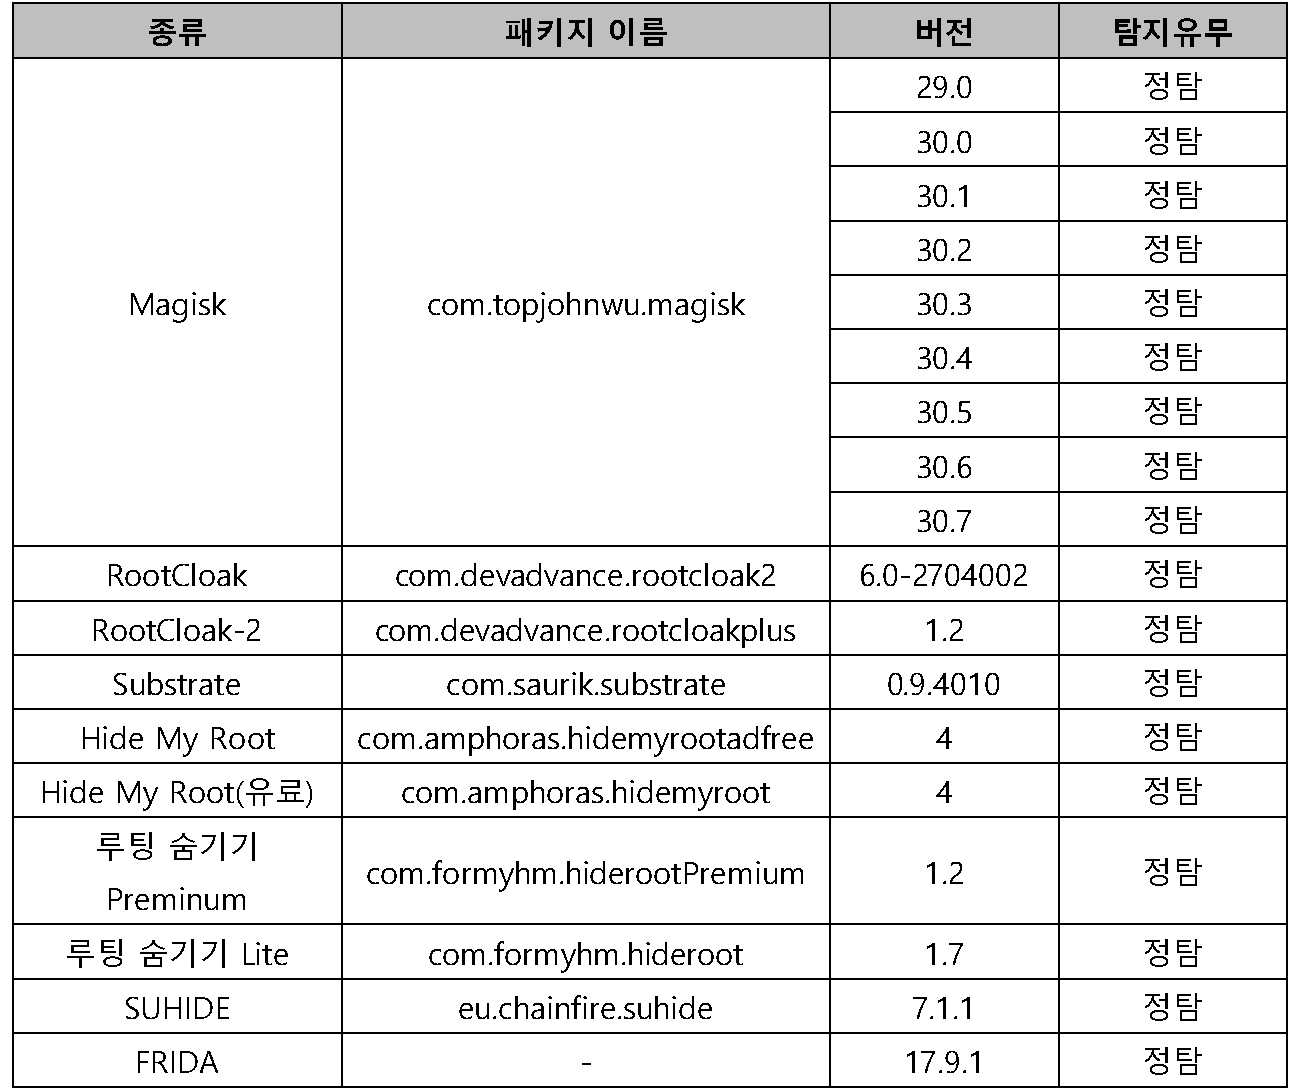
2026년 3월 루팅 단말을 대상으로 자사 백신에서 루팅 탐지 테스트를 진행한 결과는 다음과 같습니다.
2.3. 에뮬레이터 탐지 현황
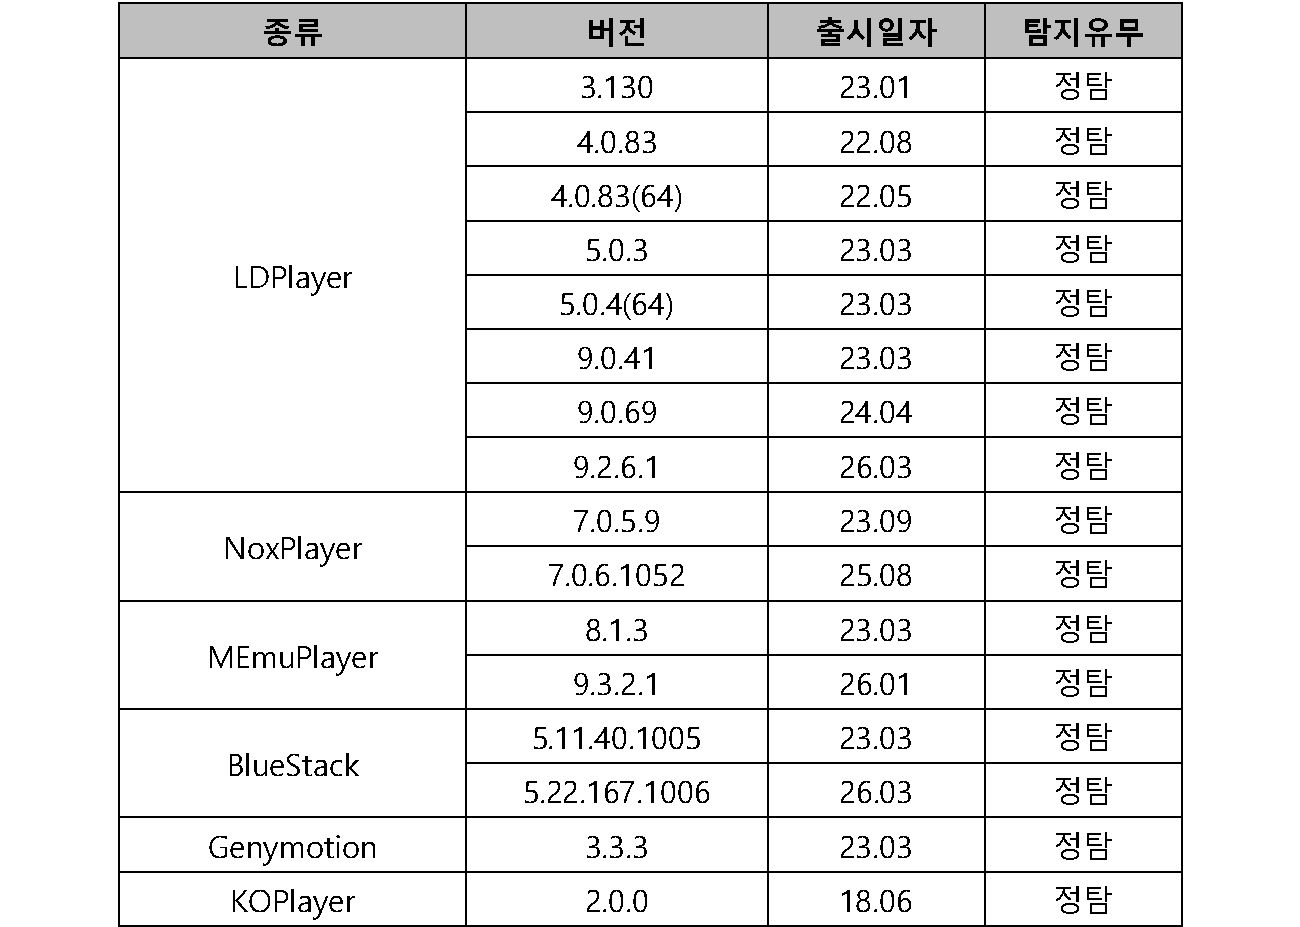
2026년 3월 에뮬레이터 별 대상으로 자사 백신에서 에뮬레이터 탐지 테스트를 진행한 결과는 다음과 같습니다.
2.4. 원격 탐지 현황
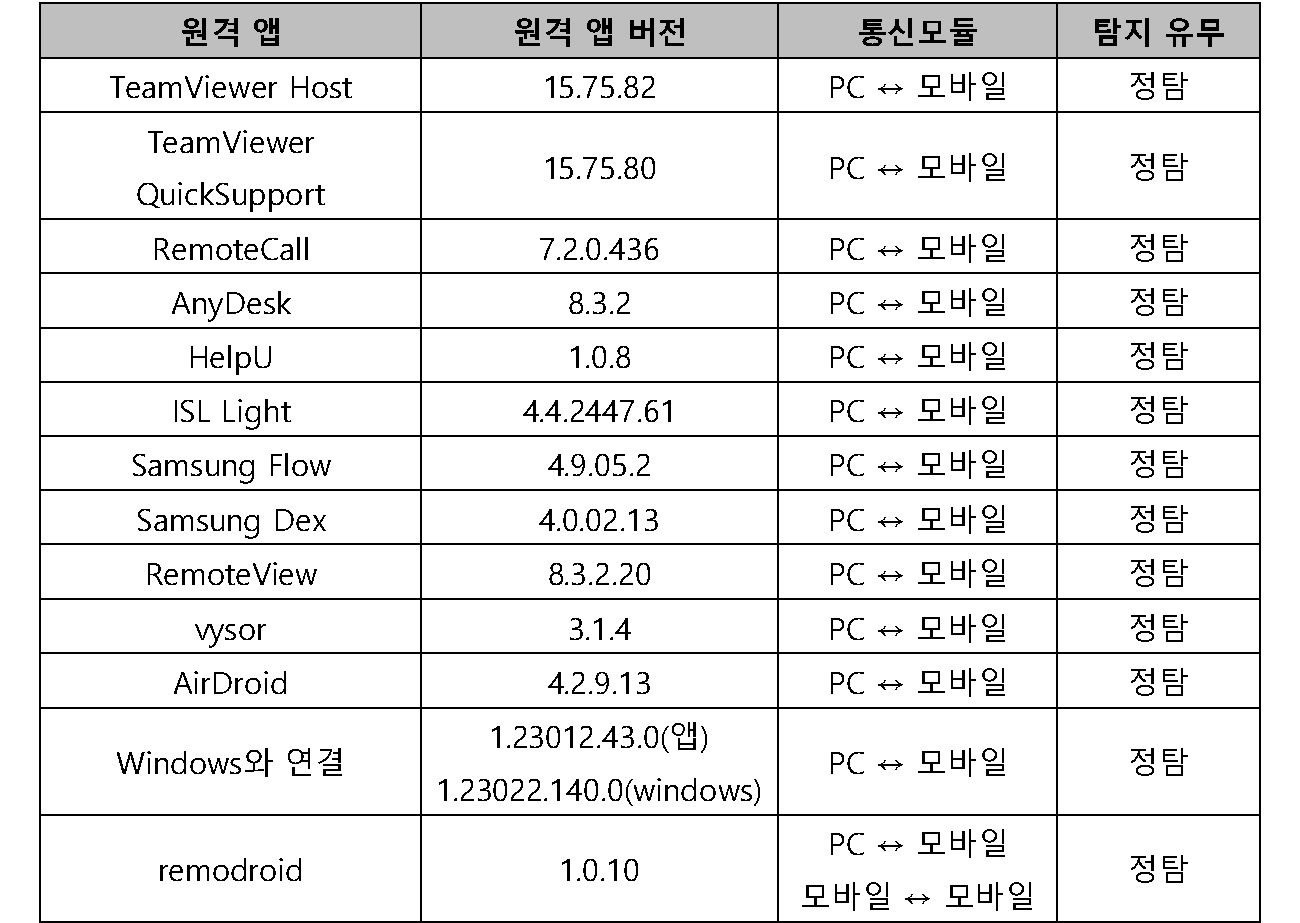
2026년 3월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
3. 국내외 보안 동향
3.1. 사랑의열매, 고액기부자 647명 개인정보 약 1년간 노출
1. 사건 개요
(1) 피해 기관 및 대상: 사회복지공동모금회(이하 사랑의열매)에서 관리 중이던 고액 기부자 647명의 개인정보가 최장 약 1년간 홈페이지에 무방비 상태로 공개되었습니다. 2026년 3월 5일 뉴스핌 보도를 통해 사고 경위가 외부에 알려졌습니다.
(2) 노출 정보 유형: 노출된 정보에는 기부자의 이름, 주민등록번호, 기부금액이 포함되어 있으며, 피해 대상에는 정·재계 인사와 연예인 등 사회 저명인사도 다수 포함된 것으로 파악됩니다.
(3) 사고 성격: 외부 해킹이나 사이버 공격에 의한 침해가 아닌, 내부 관리·운영 과정의 실수로 발생한 개인정보 유출 사고입니다.
2. 사건 경위
(1) 자료 게시 단계: 사랑의열매는 2024년도 결산 자료를 홈페이지에 게시하는 과정에서 기부자 개인정보에 대한 마스킹 처리를 누락한 채 파일을 업로드하였습니다. 개인정보가 비식별화되지 않은 원본 상태의 파일이 공개된 것입니다.
(2) 장기 방치 단계: 해당 파일은 게시 이후 약 1년에 가까운 기간 동안 별도의 접근 통제 없이 누구나 열람 가능한 상태로 방치되었습니다. 이 기간 동안 내부적으로 이상 여부를 감지하지 못한 것으로 보입니다.
(3) 발견 및 삭제: 2026년 3월 4일에야 해당 파일의 문제가 확인되어 삭제 조치가 이루어졌습니다. 이후 언론 보도가 잇달아 사고 사실이 외부에 공개되었습니다.
3. 기술적 분석
(1) 근본 원인: 파일 게시 전 개인정보 포함 여부를 검토하고 마스킹 처리를 적용하는 절차가 생략되거나 형식적으로만 운영된 것이 핵심 원인입니다. 결산 자료와 같이 주기적으로 게시되는 공식 문서에 대한 사전 검수 체계가 미비하였습니다.
(2) 접근 통제 부재: 게시된 파일에 비밀번호 보호나 다운로드 제한 등의 기술적 접근 통제 장치가 적용되지 않아, 불특정 다수가 해당 자료를 열람하거나 저장하였을 여지가 있습니다.
(3) 탐지 체계 미흡: 약 1년에 달하는 방치 기간 동안 개인정보 유출 여부를 탐지할 수 있는 내부 모니터링 또는 DLP 솔루션이 작동하지 않았습니다. 공개 게시물에 대한 정기적인 개인정보 점검 절차도 운영되지 않았던 것으로 판단됩니다.
4. 피해 현황
(1) 직접 피해: 기부자 647명의 이름·주민등록번호·기부금액이 최대 1년간 외부에 노출되었습니다. 특히 주민등록번호는 명의도용, 금융 사기, 스피어피싱 공격 등 2차 범죄에 직접 활용될 수 있는 민감 정보입니다.
(2) 잠재 피해: 해당 파일이 다운로드·복제·공유된 범위를 현 시점에서 완전히 파악하기 어렵습니다. 정·재계 인사 및 고액 자산가의 정보가 포함되어 있어 표적형 사기 및 협박 시도로 이어질 위험이 높습니다.
(3) 신뢰 손상: 사회적 취약 계층을 지원하는 기부 문화의 근간을 이루는 단체에서 발생한 사고인 만큼, 기부자 신뢰 및 기관 공신력 훼손 측면의 부가적 피해도 적지 않습니다.
5. 대응 현황
(1) 초기 대응 및 신고: 사고 인지 후 신속대응팀을 구성하고, 개인정보보호법 제34조에 따른 72시간 이내 개인정보보호위원회 신고 의무를 이행하였습니다.
(2) 피해자 통지 및 보상 안내: 유출 피해를 입은 기부자 647명에게 개별 통지를 진행하였습니다. 2차 금전 피해 발생 시 보상 방침을 안내하였으며, 명의도용 방지 서비스 가입을 권고하였습니다.
(3) 재발 방지 과제: 공개 자료 게시 전 개인정보 포함 여부를 확인하는 검수 절차와 마스킹 처리 의무화 등 내부 운영 절차 강화가 요구됩니다. 구체적인 재발 방지 대책 수립 현황은 공개 정보 제한으로 미확인입니다.
6. 시사점
(1) 공개 게시물 사전 검수 체계 수립: 홈페이지·공문·보도자료 등 외부 공개 문서에 개인정보가 포함되어 있는지 자동·수동으로 사전 검수하는 절차를 의무화해야 합니다. 특히 정기적으로 게시되는 결산·통계 자료에는 전담 검수 워크플로우 적용이 시급합니다.
(2) 공개 파일 기술적 접근 통제 적용: 민감 정보가 포함될 수 있는 파일에는 다운로드 제한, 뷰어 전용 접근, 워터마킹 등 기술적 통제 장치를 적용해야 합니다.
(3) 정기적 개인정보 노출 점검: 이미 게시된 자료에 대해서도 개인정보 포함 여부를 주기적으로 재점검하는 모니터링 체계 구축을 권고합니다. 개인정보 탐색 솔루션을 활용한 웹 게시물 자동 스캔을 도입하면 유사 사고 재발을 효과적으로 예방할 수 있습니다.
▶출처/참고자료:
- https://www.newspim.com/news/view/20260305001377
3.2. 국내 철강 기업 고려제강, INC Ransom 랜섬웨어 공격으로 128GB 탈취
1. 사건 개요
(1) 공격 주체 및 피해 기관: 국제 랜섬웨어 조직 INC Ransom(인크랜섬)이 국내 철강 제조 기업 고려제강을 공격 대상으로 삼아 내부 데이터를 대규모로 탈취하고, 다크웹 데이터 유출 전용 사이트(DLS)에 피해사를 등록하였습니다. 2026년 3월 24일 ZDNet Korea 보도를 통해 사고 사실이 알려졌습니다.
(2) 공격 유형: 데이터 암호화와 탈취를 병행하는 이중 갈취 방식이 적용되었습니다. 피해 기업이 백업을 통해 시스템을 복구하더라도 탈취 데이터 공개를 위협 수단으로 삼아 2차 협박을 지속하는 구조입니다.
(3) 공격 조직 규모: INC Ransom은 2023년 최초 식별된 이후 2026년 3월 기준 전 세계 727개 기업을 공격한 이력이 있으며, 2026년 랜섬웨어 그룹 활동량 기준 4위에 위치하는 활성 위협 행위자입니다.
2. 사건 경위
(1) 다크웹 등록 및 샘플 공개: 2026년 3월 23일 오후 9시경, INC Ransom이 운영하는 DLS에 고려제강이 피해사로 등록되었습니다. 공격 조직은 탈취 데이터의 증거로 샘플 사진 21장을 함께 공개하여 데이터 보유 사실을 대외적으로 과시하였습니다.
(2) 추정 공격 경로: 보도에서는 해외 법인을 통한 침투 가능성이 시사되었습니다. 해외 거점을 통해 모기업 내부망에 접근하는 방식은 모기업의 직접 방어망을 우회하는 전형적 측면 침투 전술에 해당합니다. 다만 공개 정보 제한으로 정확한 초기 침투 벡터는 미확인입니다.
(3) 피해 확인: 언론 보도 시점 기준, 고려제강 측은 공격 사실을 확인하고 피해 규모를 파악 중이라고 발표하였습니다. 시스템 암호화 여부 및 생산 라인 영향 등 세부 사항은 별도로 공개되지 않았습니다.
3. 기술적 분석
(1) 이중 갈취 전술의 구조: INC Ransom은 데이터 암호화에 앞서 또는 병행하여 대용량 데이터를 외부로 전송합니다. 백업 복구 이후에도 탈취 데이터 공개를 지렛대로 삼아 피해 기업에 지속적인 압박을 가하는 구조이므로, 기존의 백업 중심 복구 전략만으로는 대응에 한계가 있습니다.
(2) 탈취 데이터 유형: 공개된 정보 기준으로 탈취 데이터에는 기술·제조 정보, 공정 데이터, 직원 개인정보, 재무 지표가 포함되어 있습니다. 철강 제조 기업의 핵심 기술 자산 및 영업 기밀이 외부에 유출되었을 위험이 높습니다.
(3) 해외 법인 경유 침투 패턴: 다국적 제조 기업에서 보안 수준이 상대적으로 낮은 해외 법인을 경유하여 모기업 내부망에 접근하는 패턴은 최근 제조업 대상 랜섬웨어 공격에서 반복적으로 나타납니다. VPN 연동이나 내부망 상호 연결 구조가 공격 확산 경로로 활용됩니다.
4. 피해 현황
(1) 탈취 데이터 규모: 128GB, 파일 118,019개, 폴더 22,024개에 달하는 대규모 데이터가 탈취되었습니다. 단순 문서 몇 건이 아닌, 기업 내부 정보 전반이 체계적으로 수집·유출된 규모입니다.
(2) 데이터 내용별 위험도: 기술·제조 정보 및 공정 데이터는 핵심 기술 경쟁력과 직결되며, 직원 개인정보 유출은 추가적인 개인정보보호법 위반 이슈로 이어질 수 있습니다. 재무 지표 노출은 기업의 대외 협상력 및 투자자 신뢰에도 영향을 미칩니다.
(3) 사업 연속성 피해: 랜섬웨어 공격에 따른 시스템 암호화 여부 및 생산 라인 영향은 공개 정보 제한으로 미확인입니다.
5. 대응 현황
(1) 공식 입장 발표: 고려제강은 공격 사실을 확인하고 피해 규모 파악 중이라고 발표하였습니다. 구체적인 시스템 격리·복구 조치 및 관계 기관 신고 여부는 언론 보도 시점 기준 공개되지 않았습니다.
(2) 수사 기관 공조: 랜섬웨어 공격으로 인한 대규모 데이터 탈취 사고인 만큼, KISA 및 경찰청 사이버수사국 등 관계 기관과의 공조 수사 절차가 진행되었을 것으로 예상됩니다.
(3) 협상 진행 가능성: 보도 시점 기준 탈취 데이터 전량 공개는 이루어지지 않아, INC Ransom과의 협상이 진행 중일 가능성이 있습니다. INC Ransom은 피해사가 협상에 응하지 않을 경우 데이터 전량을 공개하는 방침을 일반적으로 유지합니다.
6. 시사점
(1) 해외 법인 포함 전체 네트워크 보안 통합 관리: 모기업과 해외 법인 간 내부망 연결 구간은 보안 거버넌스의 사각지대가 되기 쉽습니다. 해외 법인을 포함한 전사적 네트워크 보안 기준을 통일하고 정기적인 침투 테스트를 수행해야 합니다.
(2) 이중 갈취 대응을 위한 데이터 유출 탐지 강화: 대용량 데이터의 외부 전송을 실시간으로 탐지하는 네트워크 이상 행위 모니터링과 DLP 운용을 강화해야 합니다. 백업·복구 체계만으로는 탈취 데이터 공개 위협에 대응할 수 없습니다.
(3) 제조업 특화 위협 인텔리전스 활용: 제조업 대상 랜섬웨어 공격은 기술 도면, 공정 데이터 등 산업 특화 정보를 표적으로 삼습니다. 산업 제어 시스템(ICS/OT) 영역의 보안 모니터링 확대와 위협 인텔리전스 피드 구독을 권고합니다.
▶출처/참고자료:
- https://zdnet.co.kr/view/?no=20260324160249
3.3. 안드로이드 펌웨어 공급망 백도어 'Keenadu' 발견 — Google Play 경유 30만 회 이상 배포
1. 사건 개요
(1) 발견 및 공개: 공급망 공격의 새로운 변형이 안드로이드 생태계에서 확인되었습니다. 카스퍼스키(Kaspersky)는 2026년 2월 17일, 안드로이드 기기 펌웨어 빌드 단계에서 악성 코드가 삽입된 백도어 'Keenadu'를 발견하고 Securelist를 통해 상세 기술 보고서를 공개하였습니다.
(2) 위협 성격: Keenadu는 기기 출시 이전 제조 단계에서 악성 코드가 삽입되는 공급망 공격으로, 사용자가 특정 앱을 설치하거나 특정 링크를 클릭하지 않더라도 기기를 처음 켜는 순간부터 감염 상태에 놓이게 됩니다.
(3) 피해 범위: Alldocube 등 다수 안드로이드 태블릿 제조사의 기기 구매자와 Google Play 스마트카메라 앱 이용자가 피해 대상에 포함됩니다. 주요 피해 확인 국가는 러시아, 일본, 독일, 브라질, 네덜란드입니다.
2. 사건 경위
(1) 감염 시작 시점: 카스퍼스키 분석에 따르면 감염은 2023년 8월 이후부터 시작된 것으로 추정됩니다. 약 2년 반에 가까운 기간 동안 광범위하게 배포되면서도 탐지되지 않았습니다.
(2) Google Play 경유 추가 배포: Alldocube 기기 펌웨어 삽입과 별도로, Google Play에 게시된 스마트카메라 앱에도 Keenadu 관련 악성 코드가 포함되어 있었습니다. 해당 앱은 30만 회 이상 다운로드된 이후 카스퍼스키가 구글에 통지함으로써 스토어에서 제거되었습니다.
(3) 광고 사기 및 원격 제어 악용: 감염 기기는 주로 광고 사기(Ad Fraud)에 활용되었습니다. 일부 변종은 기기에 대한 원격 완전 제어 기능도 포함하고 있어, 광고 사기 이상의 피해로 확장될 수 있는 구조를 갖추고 있습니다.
3. 기술적 분석
(1) 펌웨어 삽입 방식: 악성 정적 라이브러리(`libVndxUtils.a`)가 펌웨어 빌드 단계에서 `libandroid_runtime.so`에 링크 삽입되었습니다. 안드로이드 런타임 핵심 라이브러리에 악성 코드가 융합되어, 기기에서 실행되는 모든 앱에 악성 코드가 자동으로 주입됩니다.
(2) Zygote 프로세스 악용: 삽입된 악성 코드는 안드로이드 앱 프로세스의 부모 역할을 하는 Zygote 프로세스를 통해 동작합니다. Zygote는 모든 앱 프로세스를 포크(fork)하는 구조이므로, 여기에 악성 코드가 주입되면 이후 실행되는 모든 앱이 동일한 악성 코드를 포함한 상태로 동작합니다.
(3) 주요 안드로이드 봇넷과의 연관성: 카스퍼스키 보고서('Divide and conquer')의 분석을 통해, Keenadu와 기존에 알려진 안드로이드 봇넷 캠페인 간의 연결 고리가 확인되었습니다. 단일 백도어가 복수의 봇넷 인프라와 연계된 복합적 구조를 지닙니다.
4. 피해 현황
(1) 탐지 기기 수: 카스퍼스키 보안 솔루션 기준으로 13,715개 기기에서 Keenadu가 탐지되었습니다. 보안 솔루션이 설치되지 않은 기기까지 포함하면 실제 감염 규모는 이를 상회할 것으로 판단됩니다.
(2) Google Play 앱 배포 규모: 감염된 스마트카메라 앱이 30만 회 이상 다운로드되어, 일반 사용자가 공식 앱 설치만으로 감염되는 경로가 현실화되었습니다.
(3) 피해 기능 범위: 현재까지 확인된 주요 악용 목적은 광고 사기이나, 원격 완전 제어 기능이 활성화될 경우 데이터 탈취, 도청, 추가 악성코드 설치 등으로 피해가 확대될 수 있습니다.
5. 대응 현황
(1) 카스퍼스키 통지 및 앱 제거: 카스퍼스키는 피해 제조사에 사고 사실을 통지하였으며, 감염 앱은 Google Play에서 제거 처리되었습니다.
(2) 펌웨어 업데이트 권고: 영향받는 기기 사용자에게 최신 펌웨어로의 업데이트를 권고하고 있습니다. 다만, 일부 기기에서 수동 플래싱(Manual Flashing) 방식으로 펌웨어를 교체할 경우 기기 손상 위험이 존재하므로, 반드시 공식 업데이트 채널을 통해야 합니다.
(3) 제조사 공식 패치 현황: 개별 제조사의 패치 배포 현황 및 펌웨어 보안 강화 조치는 공개 정보 제한으로 미확인입니다.
6. 시사점
(1) 안드로이드 기기 도입 시 공급망 보안 검증 의무화: 저가형 안드로이드 기기를 대량 도입하는 기업 환경에서는 기기 무결성 검증 절차를 도입 단계에서 의무화해야 합니다. 펌웨어 해시 검증, 모바일 위협 방어(MTD) 솔루션 적용 등의 조치를 권고합니다.
(2) 공식 앱 스토어에 대한 신뢰 과신 경계: 공식 앱 스토어 게시 앱이라도 공급망 오염을 통해 악성 코드가 포함될 수 있습니다. 기업 모바일 관리(MDM) 정책에서 허용 앱 목록(Allowlist) 기반 관리 방식 도입을 검토해야 합니다.
(3) 런타임 수준 탐지 역량 강화: 커널 또는 런타임 수준에서의 악성 코드 삽입은 일반적인 앱 레이어 보안 솔루션으로 탐지하기 어렵습니다. 안드로이드 기기 보안 모니터링에 행위 기반 탐지 엔진을 적용하는 방안을 검토해야 합니다.
▶출처/참고자료:
- https://securelist.com/keenadu-android-backdoor/118913/
3.4. 바이낸스 사용자 150만 명 데이터 유출 위기 — CAPTCHA 우회 크리덴셜 스터핑 활용
1. 사건 개요
(1) 경고 발령 기관 및 시점: 암호화폐 거래소 바이낸스(Binance)를 겨냥한 대규모 데이터 유출 시도에 대해 VECERT가 2026년 3월 28일 경고를 발령하고 분석 결과를 공개하였습니다.
(2) 공격 주체: 'PexRat'이라는 가명의 사이버 범죄자가 크리덴셜 스터핑(Credential Stuffing) 및 스크래핑(Scraping) 기법을 결합하여 바이낸스 사용자 데이터를 탈취한 것으로 파악됩니다.
(3) 잠재 피해 규모: 탈취된 데이터베이스에는 약 150만 명의 바이낸스 사용자 정보가 포함된 것으로 주장되며, 해당 데이터는 다크웹에서 판매 시도 중인 것으로 확인되었습니다.
2. 사건 경위
(1) 공격 기법 적용: PexRat은 바이낸스의 로그인 인터페이스 및 API에 구현된 CAPTCHA 시스템을 우회하는 방법을 활용하였습니다. 외부에서 유출된 계정 정보를 대입하는 크리덴셜 스터핑과 사용자 데이터를 자동 수집하는 스크래핑을 병행하여 대규모 정보를 탈취하였습니다.
(2) 연속 침해 맥락: 이번 사고는 2026년 1월 발생한 인포스틸러(InfoStealer) 악성코드를 통한 42만 건 바이낸스 계정 정보 침해 사건에 뒤이은 것입니다. 동일 플랫폼을 대상으로 한 연속적인 침해 시도가 단기간에 반복되었습니다.
(3) 다크웹 판매 시도: 탈취된 것으로 주장되는 데이터베이스는 다크웹 마켓플레이스에서 비공개 방식으로 거래가 시도되었습니다. VECERT의 경고 발령은 이 거래 시도를 탐지하고 분석한 결과에 기반합니다.
3. 기술적 분석
(1) CAPTCHA 우회 방식: CAPTCHA 우회는 일반적으로 CAPTCHA 해결 서비스(Solving Farm) 활용, 머신러닝 기반 자동 풀이, 또는 API 엔드포인트 직접 호출 방식이 사용됩니다. 조사 자료에 구체적인 우회 기술이 명시되어 있지 않아 세부 방법은 미확인입니다.
(2) 탈취 데이터 구성: 탈취 데이터에는 성명, 이메일, 전화번호, KYC 인증 상태, 2FA 방식, 최근 접속 IP, 기기 정보가 포함되어 있습니다. KYC 인증 상태와 2FA 방식은 계정 탈취 시도의 성공 가능성을 판별하는 데 악용될 수 있는 고위험 정보로, 단순 연락처 유출 이상의 위험을 내포합니다.
(3) 인포스틸러-크리덴셜 스터핑 연쇄 공격 구조: 2026년 1월 인포스틸러 사건에서 확보된 인증 정보가 이번 크리덴셜 스터핑 공격의 입력 데이터로 재활용되었을 가능성을 배제하기 어렵습니다. 탈취된 자격증명이 연쇄적 공격의 재료가 되는 전형적인 공격 사슬 구조를 보여줍니다.
4. 피해 현황
(1) 데이터 규모 및 신뢰도: 약 150만 명의 사용자 개인정보가 포함된 데이터베이스가 다크웹에서 유통된 것으로 주장됩니다. 바이낸스의 공식 확인이 이루어지지 않은 시점의 보도이므로, 실제 피해 규모는 추가 검증이 필요합니다.
(2) 데이터 민감도: KYC 인증 상태, 2FA 방식, 최근 접속 IP는 계정 보안 구조를 노출하는 정보입니다. 이 정보가 악용될 경우 계정 탈취 시도의 성공률이 높아지며, 암호화폐 자산 직접 피해로 이어질 수 있습니다.
(3) 연속 피해 위험: 1월 사건(42만 건)에 이어 150만 건 규모의 추가 침해 경고가 발령됨으로써, 바이낸스 사용자 전반의 계정 보안 신뢰도가 지속적으로 위협받고 있는 상황입니다.
5. 대응 현황
(1) VECERT 경고 및 분석 공개: VECERT가 경고를 발령하고 공격 분석 결과를 공개하여 사용자 주의를 촉구하였습니다.
(2) 바이낸스 공식 대응: 해당 기사 기준 바이낸스의 공식 대응 입장은 확인되지 않았습니다. 피해 사실 인정 여부, 자체 조사 착수 여부, 사용자 안내 현황은 공개 정보 제한으로 미확인입니다.
(3) 사용자 자체 보호 조치: VECERT 경고에 따라 바이낸스 사용자는 계정 비밀번호 즉시 변경, 2FA 방식 재설정(앱 기반 인증 전환), 최근 접속 기록 점검, 의심 거래 모니터링 등의 보호 조치를 즉각 이행해야 합니다.
6. 시사점
(1) 크리덴셜 스터핑 대응을 위한 다층 방어 체계 구축: 단일 CAPTCHA 방어만으로는 자동화된 크리덴셜 스터핑을 차단하기 어렵습니다. 행동 분석 기반 봇 탐지, 디바이스 핑거프린팅, 비정상 로그인 패턴 실시간 차단 등 다층적 인증 방어 체계를 도입해야 합니다.
(2) KYC 데이터 보호 강화: 규제 요건으로 수집하는 KYC 정보는 금융 자산과 직결되는 고민감 데이터입니다. KYC 데이터에 대한 접근 통제, 저장 암호화, 이상 접근 탐지 강화를 권고합니다.
(3) 인포스틸러 감염 탐지와 플랫폼 보안의 연계: 크리덴셜 스터핑에 사용되는 계정 정보의 상당수는 인포스틸러 악성코드를 통해 수집됩니다. 고가치 자산을 취급하는 플랫폼 이용자는 엔드포인트 보안 솔루션을 통한 인포스틸러 감염 여부 점검을 정기적으로 수행해야 합니다.
▶출처/참고자료:
- https://ko.spaziocrypto.com/bainaenseu/binance-massive-security-breach-threat/
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-