-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 4월 주요 보안 이슈


이번 보안동향보고서에서는 Android 원격 코드 실행 취약점과 악성코드 수집·유형별 변화, 모바일 보안 탐지 현황을 비롯해 최근 발생한 주요 국내외 사이버 보안 이슈를 분석합니다. 개인정보 유출, 의료기기 기업의 원격 초기화 피해, npm 공급망 공격, 클라우드 업무 환경 침해 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 3월 Android 보안 생태계에서 가장 주목할 위협은 System 컴포넌트에서 발견된 원격 코드 실행(RCE) 취약점 CVE-2026-0006입니다. 이 취약점은 힙 버퍼 오버플로우(Heap Buffer Overflow)에 기인하며, 추가 실행 권한이나 사용자 상호작용 없이 원격에서 임의 코드를 실행할 수 있어 Android 보안 등급 체계에서 최고 심각도인 Critical로 분류되었습니다. 특히 2026년 2월 19일 PoC(Proof of Concept)가 공개된 상태로, 실제 공격 도구화 가능성이 높아 즉각적인 패치 적용이 요구됩니다.
3월 Android Security Bulletin은 총 129건의 취약점을 패치하였으며, 이는 2018년 4월 이후 단일 월 최다 기록입니다. 1차 패치(2026-03-01)에서 Framework 32건, System 19건, Google Play 12건 등 63건이, 2차 패치(2026-03-05)에서 커널 15건, ARM 1건, Qualcomm 15건 등 66건이 해소되었습니다. 이 가운데 Qualcomm 그래픽/디스플레이 컴포넌트의 CVE-2026-21385는 Integer Overflow로 인한 메모리 손상 취약점으로, 실제 표적 공격에 악용된 제로데이(Zero-day)로 확인되어 CISA KEV(Known Exploited Vulnerabilities) 목록에 등재(2026-03-03)되었습니다. Qualcomm 칩셋 235종 이상이 영향 범위에 포함되어 있어, 다수의 Android 기기가 잠재적 공격 대상입니다. 한편 Apple iOS에서도 CVE-2026-20700(dyld 메모리 손상)이 "극도로 정교한 표적 공격"에 악용된 2026년 첫 Apple Zero-day로 보고되어, 모바일 플랫폼 전반에 걸친 고도화된 공격이 지속되고 있습니다.
본 섹션에서는 PoC가 공개되어 기술 분석이 가능한 CVE-2026-0006을 중심으로 취약점 구조, 공격 메커니즘, 대응 방안을 분석합니다.
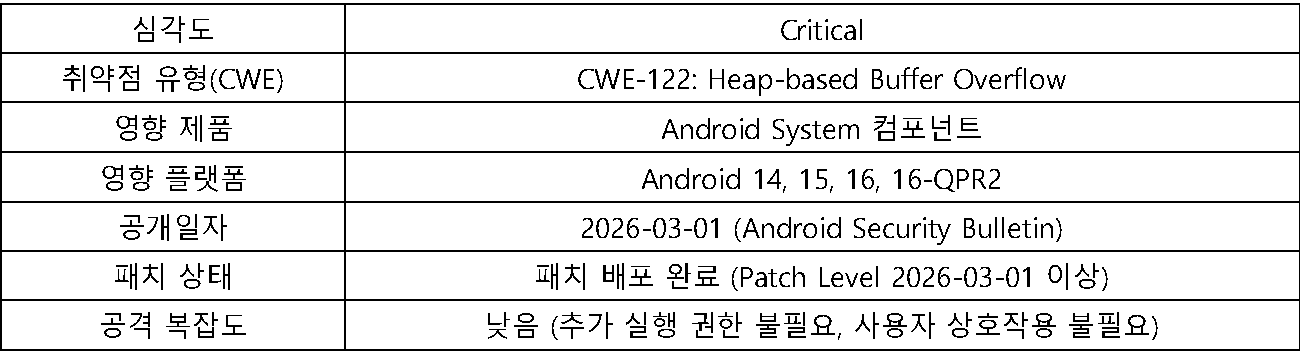
1. 취약점 요약 표
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2026-0006 |
| CVSS Score | Critical (Google 자체 심각도 등급) |
2. 기술적 분석
(1) 취약점 상세
CVE-2026-0006은 Android System 컴포넌트에서 발견된 힙 버퍼 오버플로우(Heap Buffer Overflow) 취약점입니다. 힙 영역에 할당된 버퍼의 경계를 초과하여 데이터를 기록할 수 있는 결함으로, 공격자는 이를 통해 인접 메모리 영역의 데이터를 덮어써 프로그램의 제어 흐름을 탈취할 수 있습니다. Android Security Bulletin에서 System 컴포넌트의 RCE가 Critical로 분류되는 경우는 네트워크를 통해 원격으로 기기를 장악할 수 있는 수준의 위협을 의미하며, 이는 Android 보안 등급 체계에서 최고 심각도에 해당합니다.
영향 범위는 Android 14부터 최신 Android 16-QPR2까지 전 버전에 걸쳐 있어, 현재 보안 업데이트를 수신하는 거의 모든 Android 기기가 잠재적 공격 대상에 포함됩니다. 2026년 2월 19일 PoC 코드가 공개된 상태이므로, 공격자가 실제 익스플로잇을 개발하는 데 필요한 기술적 장벽이 크게 낮아진 상황입니다.
(2) 공격 메커니즘
힙 버퍼 오버플로우를 활용한 공격은 일반적으로 다음과 같은 단계로 진행됩니다. 먼저 공격자는 특별히 조작된 입력 데이터를 대상 시스템에 전송하여 힙 메모리의 경계를 초과하는 쓰기를 유발합니다. 이어서 오버플로우된 데이터가 인접한 힙 청크의 메타데이터나 함수 포인터를 덮어쓰면, 이후 해당 메모리 영역이 참조될 때 공격자가 지정한 코드로 실행 흐름이 전환됩니다.
CVE-2026-0006의 경우 사용자 상호작용이 불필요하다는 점이 핵심 위험 요소입니다. 피해자가 악성 링크를 클릭하거나 앱을 설치하지 않아도 공격이 성립하는 이른바 "제로클릭(Zero-click)" 유형에 해당합니다. 추가 실행 권한도 불필요하므로, 공격자가 기기에 대한 사전 접근 권한 없이 곧바로 코드 실행에 도달할 수 있습니다. PoC가 이미 공개되어 있어 공격 코드의 무기화(weaponization) 속도가 빨라질 수 있으며, 대규모 자동화 공격으로의 확장 가능성이 있습니다.
(3) 영향 분석
직접적 영향: 취약점이 악용될 경우 공격자는 대상 기기에서 System 컴포넌트 수준의 권한으로 임의 코드를 실행할 수 있습니다. 이는 민감 데이터(연락처, 메시지, 인증 토큰 등) 탈취, 마이크/카메라 원격 활성화, 추가 악성코드 설치 등으로 이어질 수 있습니다. 기업 환경에서는 BYOD(Bring Your Own Device) 기기를 통한 내부 네트워크 침투의 초기 발판으로 활용될 위험이 있습니다.
간접적 영향: Android 14~16 전 버전이 영향 범위에 포함되어 있어, 제조사별 패치 배포 시차 동안 수억 대의 기기가 취약한 상태로 노출됩니다. 3월 게시판에서 CVE-2026-21385(Qualcomm Zero-day, 칩셋 235종 이상 영향)가 동시에 보고된 점은 Android 하드웨어-소프트웨어 스택 전반에 걸친 보안 위협이 심화되고 있음을 보여줍니다. 패치 미적용 기기, 특히 보안 업데이트 지원이 종료된 구형 기기는 장기적인 위협에 노출됩니다.
3. 공격 시나리오
시나리오 1 — 표적형 스파이웨어 설치: 위협 그룹이 특정 인물의 Android 기기를 대상으로 CVE-2026-0006을 원격 트리거합니다. 사용자 상호작용이 불필요하므로 피해자는 공격 사실을 인지하지 못한 채 스파이웨어가 설치됩니다. 공격자는 System 권한으로 통화 녹음, 메시지 가로채기, 실시간 위치 추적 등을 수행합니다. 이는 동월 CVE-2026-21385가 실제 표적 공격에 악용되고 있다는 보고와도 맥락이 일치하며, 모바일 기기를 겨냥한 고도화된 감시 도구의 활용이 증가하고 있음을 시사합니다.
시나리오 2 — 모바일 봇넷 구축: 공격자가 공개된 PoC를 기반으로 CVE-2026-0006의 익스플로잇을 자동화하여 불특정 다수의 Android 기기를 대상으로 대규모 감염을 시도합니다. 제로클릭 특성상 사용자 개입 없이 감염이 진행되며, 감염된 기기는 DDoS 공격, 암호화폐 채굴, 스팸 발송 등에 동원되는 봇넷 노드로 전환됩니다. 패치 배포와 실제 적용 사이의 시간차를 노리는 이른바 "패치 갭(Patch Gap)" 공격 전략입니다.
시나리오 3 — 기업 내부망 침투 경유지: 공격자가 기업 직원의 개인 모바일 기기에 CVE-2026-0006을 활용하여 초기 침투한 뒤, 기기에 저장된 VPN 자격증명이나 기업 이메일 인증 토큰을 탈취합니다. 이후 해당 자격증명으로 기업 내부 네트워크에 접근하여 횡적 이동(Lateral Movement)을 시도하는 APT 공격 체인의 시작점으로 활용합니다. MDM(Mobile Device Management) 정책이 미적용된 개인 기기가 주된 표적이 됩니다.
4. 대응 방안
(1) 즉각 조치
- 패치 적용: Android Security Bulletin 2026-03-01 이상의 보안 패치 레벨을 즉시 적용합니다. 기기 설정 → 보안 업데이트에서 패치 레벨을 확인하고, 최신 업데이트가 있으면 즉시 설치합니다.
- 커널 레벨 패치 병행: CVE-2026-21385(Qualcomm Zero-day) 해소를 위해 Patch Level 2026-03-05 이상도 함께 적용해야 합니다. 2026-03-01 레벨은 Framework/System 취약점만 포함하며, 하드웨어 벤더 및 커널 패치는 2026-03-05에 포함됩니다.
- MDM 정책 강화: 기업 환경에서는 MDM을 통해 Patch Level 2026-03-01 미만 기기의 사내 네트워크 접근을 차단하는 조건부 접근(Conditional Access) 정책을 적용합니다.
- 네트워크 모니터링: 비정상적인 아웃바운드 트래픽(C2 통신 패턴)에 대한 모니터링을 강화하여 잠재적 감염 기기를 조기에 식별합니다.
(2) 장기 대응
- 보안 업데이트 자동화: 조직 내 Android 기기에 대해 보안 업데이트 자동 적용 정책을 수립하고, 업데이트 미적용 기기에 대한 단계별 접근 제한 절차를 마련합니다.
- 기기 생명주기 관리: 보안 업데이트 지원이 종료된 구형 기기(EoL)를 식별하여 교체 계획을 수립합니다. 패치 불가 기기는 민감 업무에서 제외하는 정책을 적용합니다.
- 제로 트러스트 아키텍처 적용: 모바일 기기의 보안 상태(패치 레벨, 무결성, 이상 행위)를 지속적으로 검증하는 제로 트러스트 기반 접근 통제를 도입합니다.
- Qualcomm 칩셋 취약점 대응 체계 구축: 3월 CVE-2026-21385 사례처럼 하드웨어 레벨 취약점은 OS 패치와 별도로 칩셋 벤더 패치가 필요합니다. Qualcomm Security Bulletin을 정기적으로 모니터링하고 칩셋 펌웨어 업데이트를 패치 관리 프로세스에 포함시킵니다.
5. IOC (침해 지표)
현재 CVE-2026-0006에 대해 공개된 IOC(해시값, C2 도메인, IP 등)는 확인되지 않습니다. PoC 코드는 2026년 2월 19일 공개되었으나, 이를 활용한 실제 공격 캠페인의 침해 지표는 아직 보고되지 않았습니다. CVE-2026-21385의 경우 실제 표적 공격에 악용된 사실이 확인되었으나, 해당 캠페인의 구체적인 IOC는 공개 정보에서 확인되지 않습니다.
6. 탐지 규칙
현재 CVE-2026-0006에 대해 공개된 탐지 규칙(YARA, Snort/Suricata, Sigma 등)은 확인되지 않습니다. Android System 컴포넌트의 힙 버퍼 오버플로우 취약점 특성상, 네트워크 레벨 시그니처 기반 탐지보다는 기기 측 패치 적용이 가장 효과적인 대응 방안입니다. 벤더 패치 적용을 최우선으로 권고하며, 추가 탐지 규칙이 공개되는 경우 업데이트 예정입니다.
7. 참고 자료 URL 목록
- Android Security Bulletin — March 2026: https://source.android.com/docs/security/bulletin/2026/2026-03-01
- Android Security Bulletin — April 2026: https://source.android.com/docs/security/bulletin/2026/2026-04-01
- CVE-2026-21385: Qualcomm Zero-Day — The Hacker News: https://thehackernews.com/2026/03/google-confirms-cve-2026-21385-in.html
- CVE-2026-0006: Android RCE — SentinelOne: https://www.sentinelone.com/vulnerability-database/cve-2026-0006/
- Android March 2026 Patch — Help Net Security: https://www.helpnetsecurity.com/2026/03/03/android-march-2026-security-patch-cve-2026-21385/
- Android Update Patches Qualcomm Zero-Day — SecurityWeek: https://www.securityweek.com/android-update-patches-exploited-qualcomm-zero-day/
- CIS Advisory — Android RCE: https://www.cisecurity.org/advisory/multiple-vulnerabilities-in-google-android-os-could-allow-for-remote-code-execution_2026-017
1.2. 악성코드 수집 현황
TouchEn mVaccine을 통해 수집된 악성코드 샘플을 분석한 결과, 2026년 3월 수집 건수는 총 2,378건으로 확인되었습니다. 전월(2,350건) 대비 약 +1.2% 소폭 증가한 수치이며, 최근 4개월간 수집 건수는 꾸준히 증가 추세를 유지하고 있습니다. 반영 건수는 1,206건으로, 전월(1,038건) 대비 +16.2% 증가하여 2월에 전월 대비 -26.8% 급감했던 반영 건수가 3월 들어 뚜렷한 회복세를 보이고 있습니다.
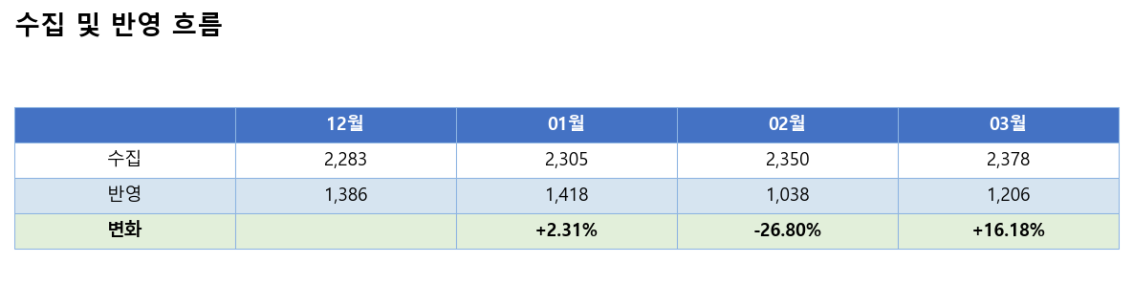
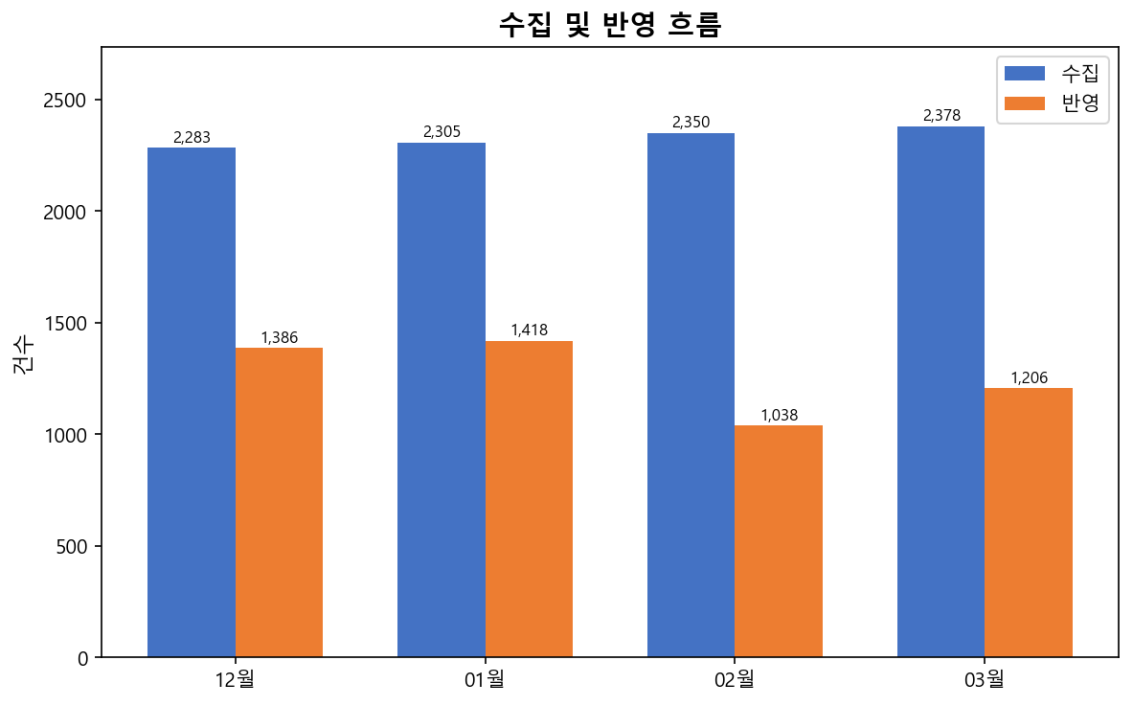
최근 4개월간 월별 수집·반영 추이를 살펴보면, 수집 건수는 2025년 12월 2,283건에서 2026년 1월 2,305건, 2월 2,350건, 3월 2,378건으로 꾸준한 증가세를 유지하고 있습니다. 반영 건수는 12월 1,386건, 1월 1,418건으로 증가하다가 2월에 1,038건으로 일시 감소하였으며, 3월에 1,206건으로 다시 회복되었습니다.
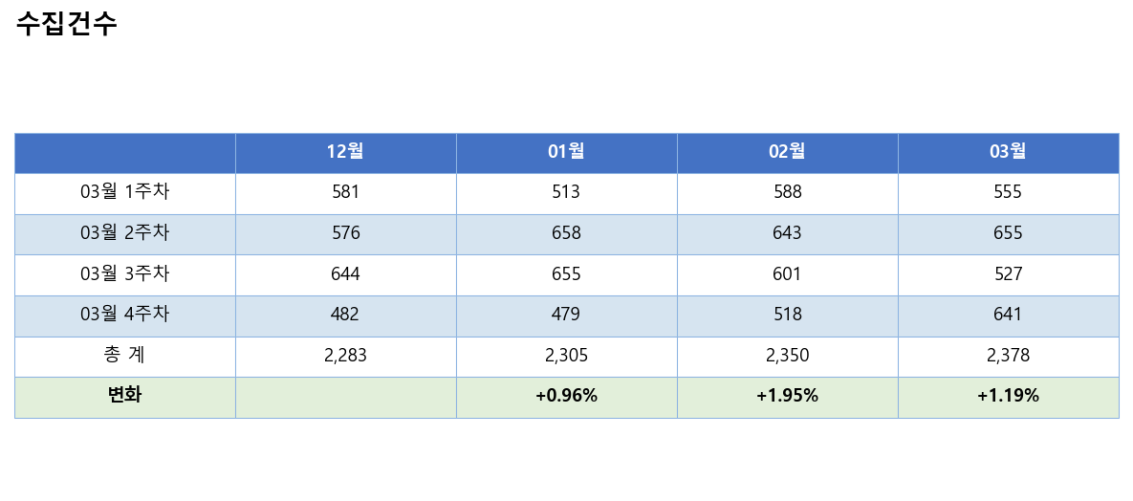
주차별 수집 현황을 살펴보면, 3월은 1주차 555건, 2주차 655건, 3주차 527건, 4주차 641건으로 집계되었습니다. 2주차에 655건으로 월중 최고치를 기록한 뒤 3주차에 527건으로 감소했으나, 4주차에 641건으로 다시 반등하는 흐름을 보였습니다. 주차별 편차는 약 128건(최대 655건 − 최소 527건)으로 전월(2월: 편차 약 125건)과 유사한 수준이며, 전반적으로 안정적인 수집 흐름이 유지되고 있습니다.
1.3. 악성코드 유형별 비율 및 전월 비교
2026년 3월 TouchEn mVaccine을 통해 반영된 악성코드 총 1,206건을 유형별로 분류한 결과, Trojan이 764건(63.3%)으로 가장 높은 비중을 차지했으며, Riskware 380건(31.5%), Adware 16건(1.3%), Linux 14건(1.2%), Etc 14건(1.2%), Generic 12건(1.0%), VoicePhishing 6건(0.5%) 순으로 확인되었습니다..
월별 유형별 반영 현황은 아래 표와 같습니다.
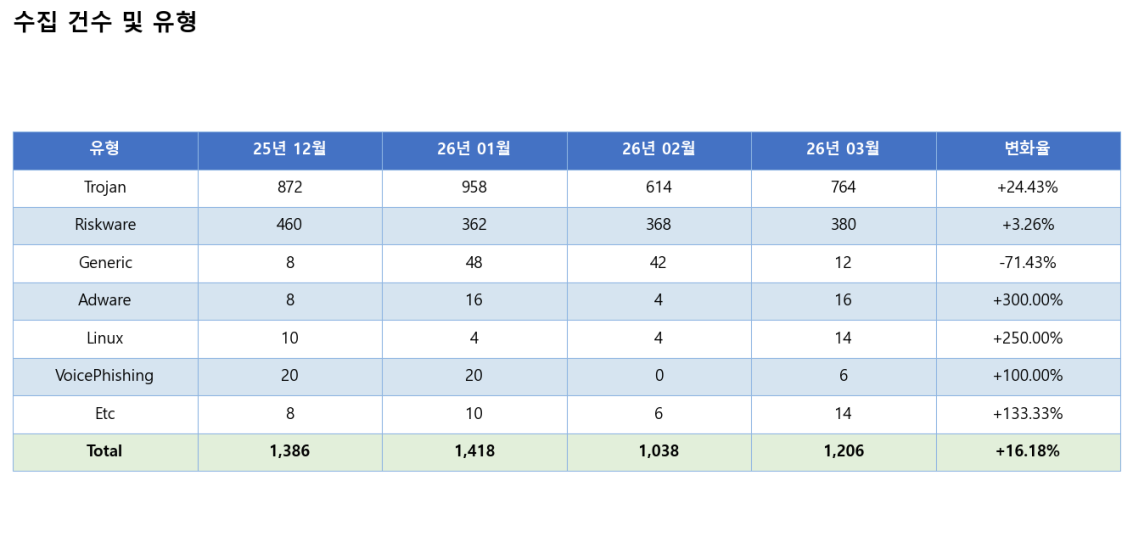
2026년 3월 악성코드 유형별 현황을 살펴보면, Trojan이 764건(63.3%)으로 가장 높은 비율을 차지하고 있으며, Riskware가 380건(31.5%)으로 그 뒤를 이어 두 유형의 합산 비율이 전체의 94.8%에 달합니다. 이외에 Adware 16건(1.3%), Linux 14건(1.2%), Etc 14건(1.2%), Generic 12건(1.0%), VoicePhishing 6건(0.5%)이 확인되었습니다. 유형별 건수 분포는 아래 차트에서 확인할 수 있습니다.
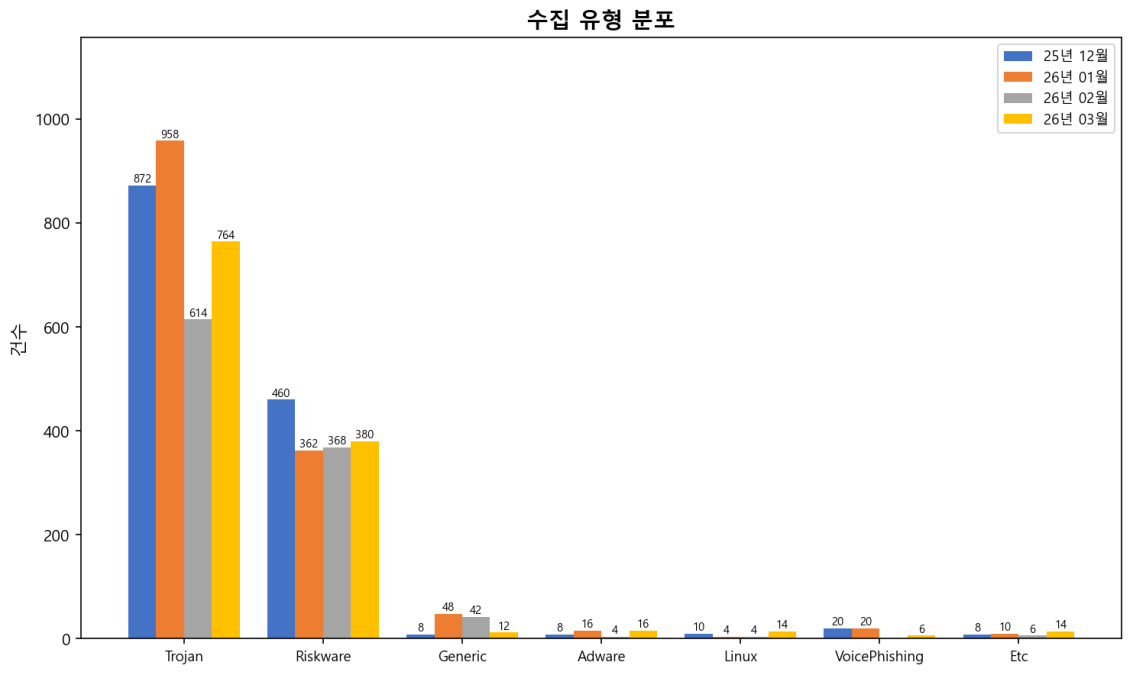
전월(2월) 대비 전체 반영 건수는 1,038건에서 1,206건으로 약 16.2% 증가했습니다. 수집 건수 역시 2,350건에서 2,378건으로 소폭(+1.2%) 증가하여, 수집량은 유사한 수준을 유지하면서도 실제 반영 비율이 높아진 것으로 확인됩니다.
유형별 변화를 살펴보면, 가장 큰 변동을 보인 유형은 Adware로 전월 4건에서 16건으로 300.0% 급증했습니다. 이는 광고 수익형 악성 앱의 신규 변종이 다수 유입된 데 따른 것으로 분석됩니다. 특히 3월에는 정상 유틸리티 앱을 위장한 애드웨어 패밀리가 서드파티 마켓을 중심으로 확산되었으며, 사용자 동의 없이 백그라운드 광고를 노출하는 방식의 샘플이 집중적으로 수집되었습니다. 해당 유형은 직접적인 정보 탈취보다는 사용자 경험 저하 및 배터리·데이터 소모를 유발하지만, 일부 변종의 경우 추가 악성코드 다운로드 기능을 내포하고 있어 주의가 필요합니다.
Linux 악성코드 역시 전월 4건에서 14건으로 250.0% 급증했습니다. 이는 IoT 디바이스 및 임베디드 리눅스 환경을 타겟으로 한 봇넷 악성코드의 유입 증가와 관련이 있는 것으로 분석됩니다. 모바일 환경에서 직접 실행되는 위협은 아니지만, 동일 네트워크 내 감염 디바이스를 통한 간접적 위협 경로가 될 수 있어 모니터링을 지속해야 합니다.
반면 Generic 유형은 전월 42건에서 12건으로 71.4% 급감했습니다. 이는 이전 월에 집중 수집되었던 일반 탐지 시그니처 기반 샘플의 유입이 정상화된 것으로 판단됩니다. 2월에는 특정 패커를 사용한 변종군이 대량 유입되어 Generic 탐지 건수가 일시적으로 증가했으나, 해당 캠페인이 종료되면서 3월에는 통상 수준으로 회귀한 것으로 보입니다.
Trojan은 614건에서 764건으로 24.4% 증가했습니다. 전체 반영 건수의 63.3%를 차지하며 여전히 모바일 위협의 핵심 유형으로, 뱅킹 트로이목마와 정보 탈취형 악성코드가 주요 비중을 유지하고 있습니다.
Riskware는 368건에서 380건으로 3.3% 소폭 증가하여 전월과 유사한 수준을 보였습니다. VoicePhishing은 전월 0건에서 6건이 신규 탐지되었습니다.
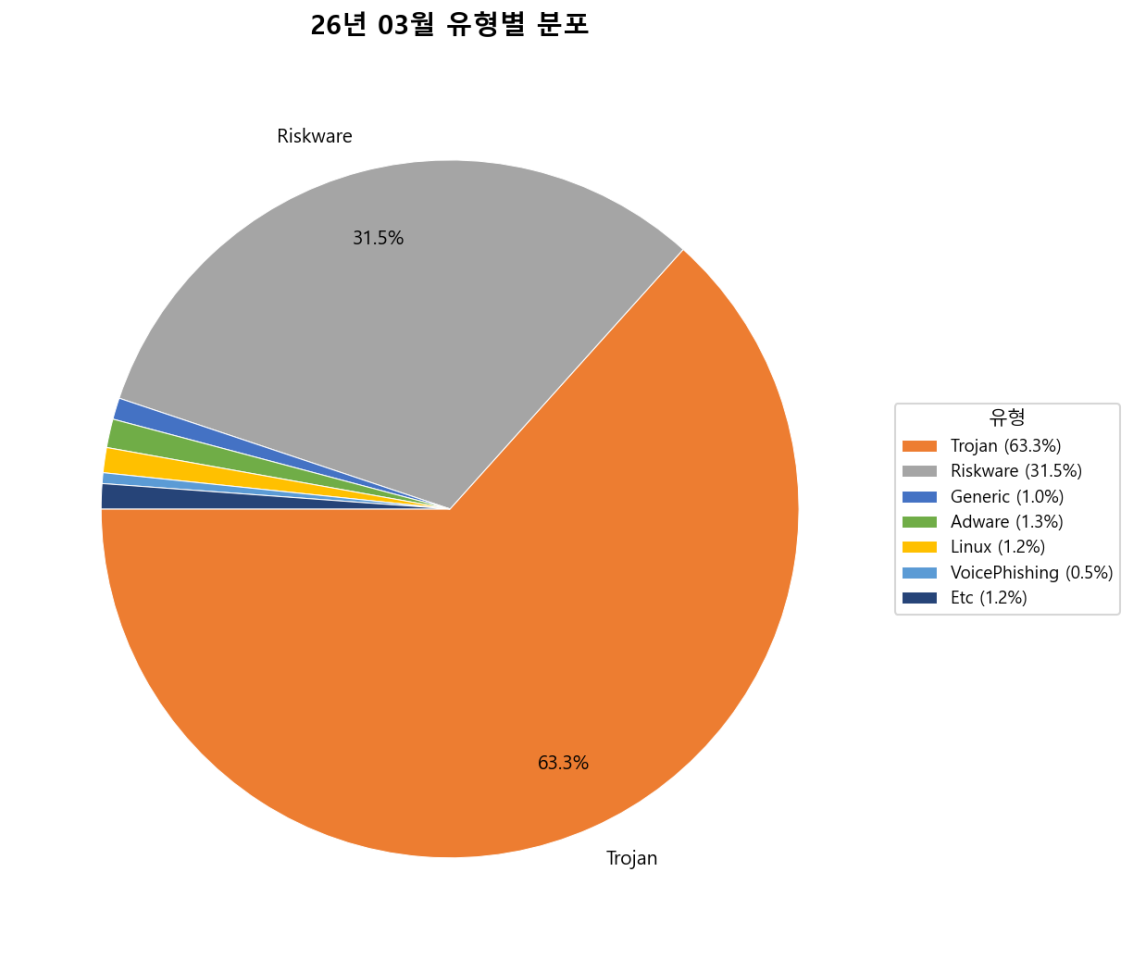
3월 악성코드 위협 트렌드를 종합하면 다음과 같습니다.
- Trojan이 전체 반영 건수의 63.3%를 차지하며 전월 대비 24.4% 증가하는 등 지속적으로 가장 높은 활동성을 보이고 있으며, Riskware와 합산 시 전체의 94.8%에 달하는 집중적인 위협 구조가 유지되고 있습니다.
- Adware와 Linux 악성코드가 각각 300.0%, 250.0% 급증하며 모바일 기기 및 서버·IoT 환경에 대한 공격 시도가 동시에 확대되고 있어 다변화된 플랫폼 환경 전반에 걸친 보안 강화가 필요합니다.
- Generic 유형이 71.4% 급감한 것은 탐지 분류 체계의 고도화에 따른 재분류 효과로 해석되며, 이에 따라 Trojan·Adware 등 구체화된 유형 중심의 대응이 더욱 중요해지고 있습니다.
- VoicePhishing 악성코드가 전월 대비 신규로 탐지되기 시작하였으며(6건, 0.5%), 전화금융사기와 연계한 악성 앱 유포 활동의 재개 여부에 대한 지속적인 모니터링이 요구됩니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
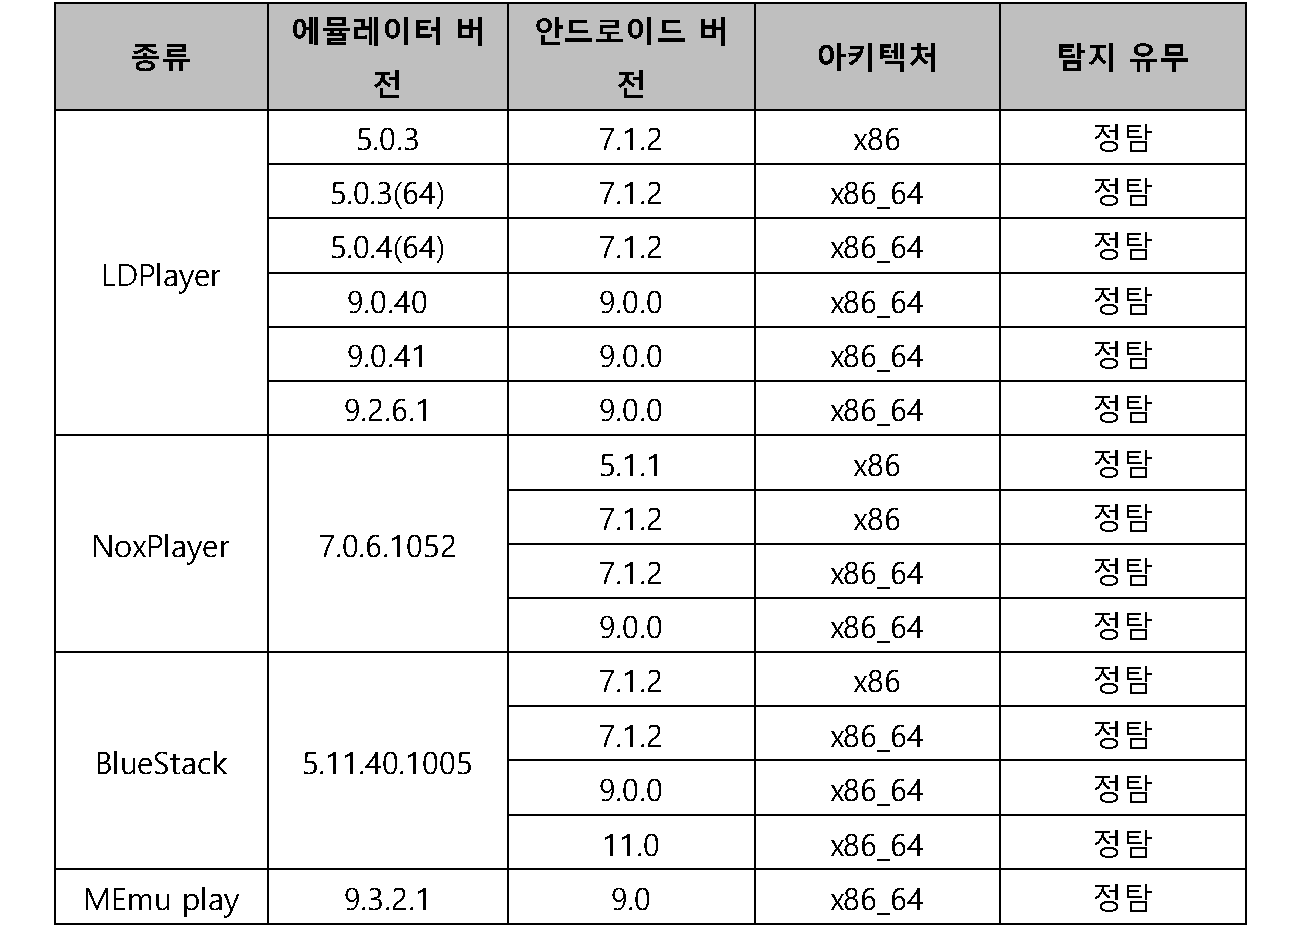
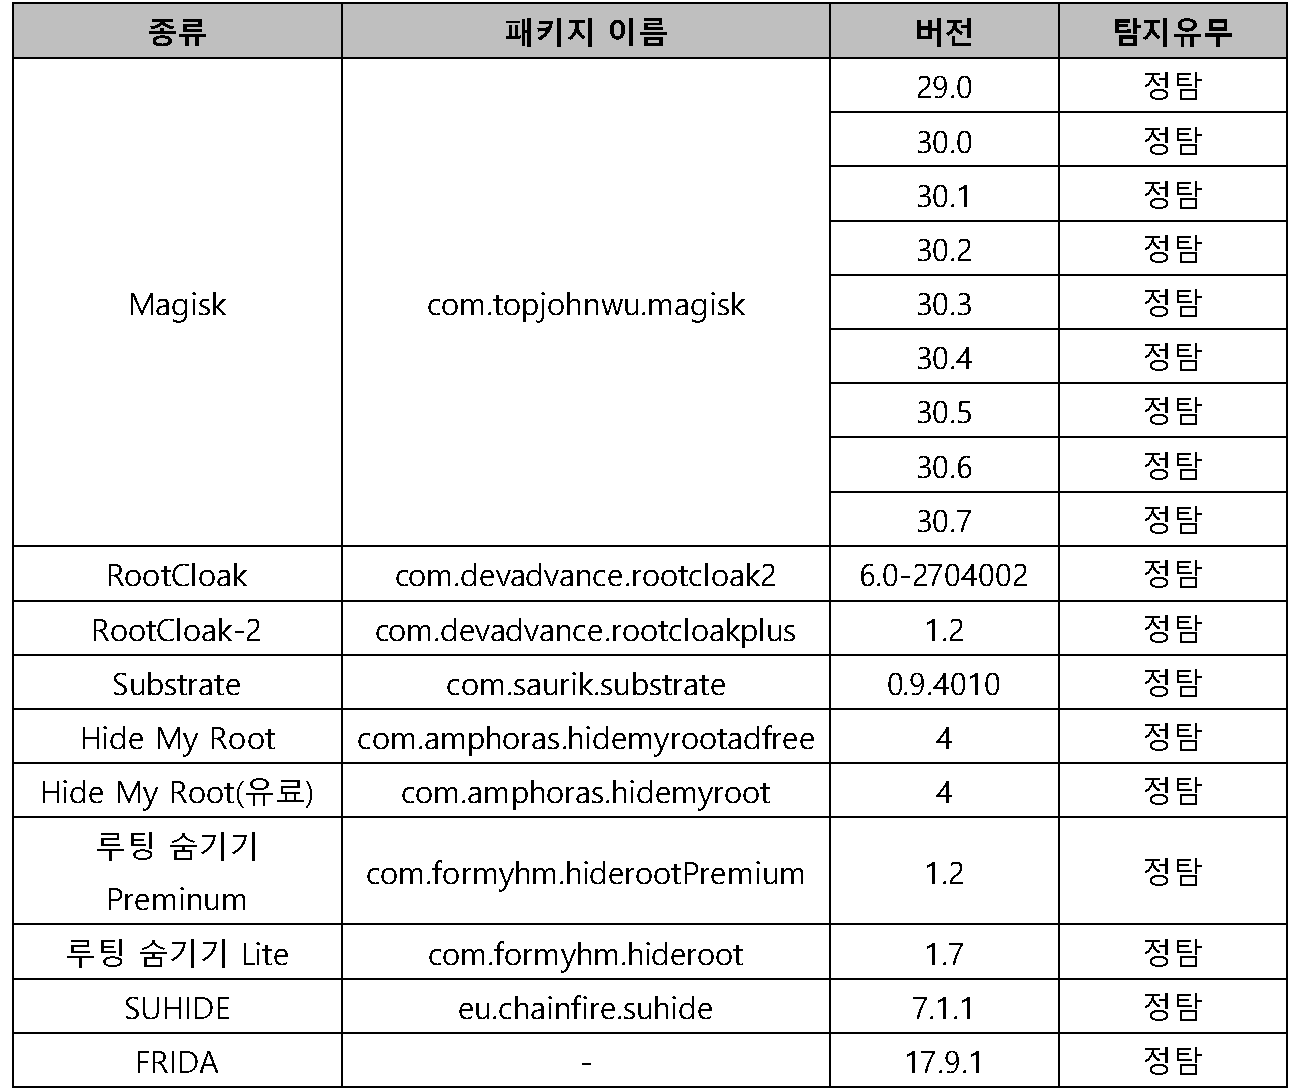
모바일 금융 서비스와 보안이 중요한 애플리케이션에서 루팅/탈옥 탐지는 필수적인 보안 요소입니다. 루팅된 기기는 시스템 보안 메커니즘을 우회할 수 있어, 악성코드 감염이나 데이터 탈취에 취약해집니다. 본 섹션에서는 2026년 3월 기준 루팅 및 에뮬레이터 탐지 현황과 최신 우회 기법 동향을 분석합니다.
2026년 3월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
2.2. 루팅 탐지 현황(Real Device)
2026년 3월 루팅 단말을 대상으로 자사 백신에서 루팅 탐지 테스트를 진행한 결과는 다음과 같습니다.
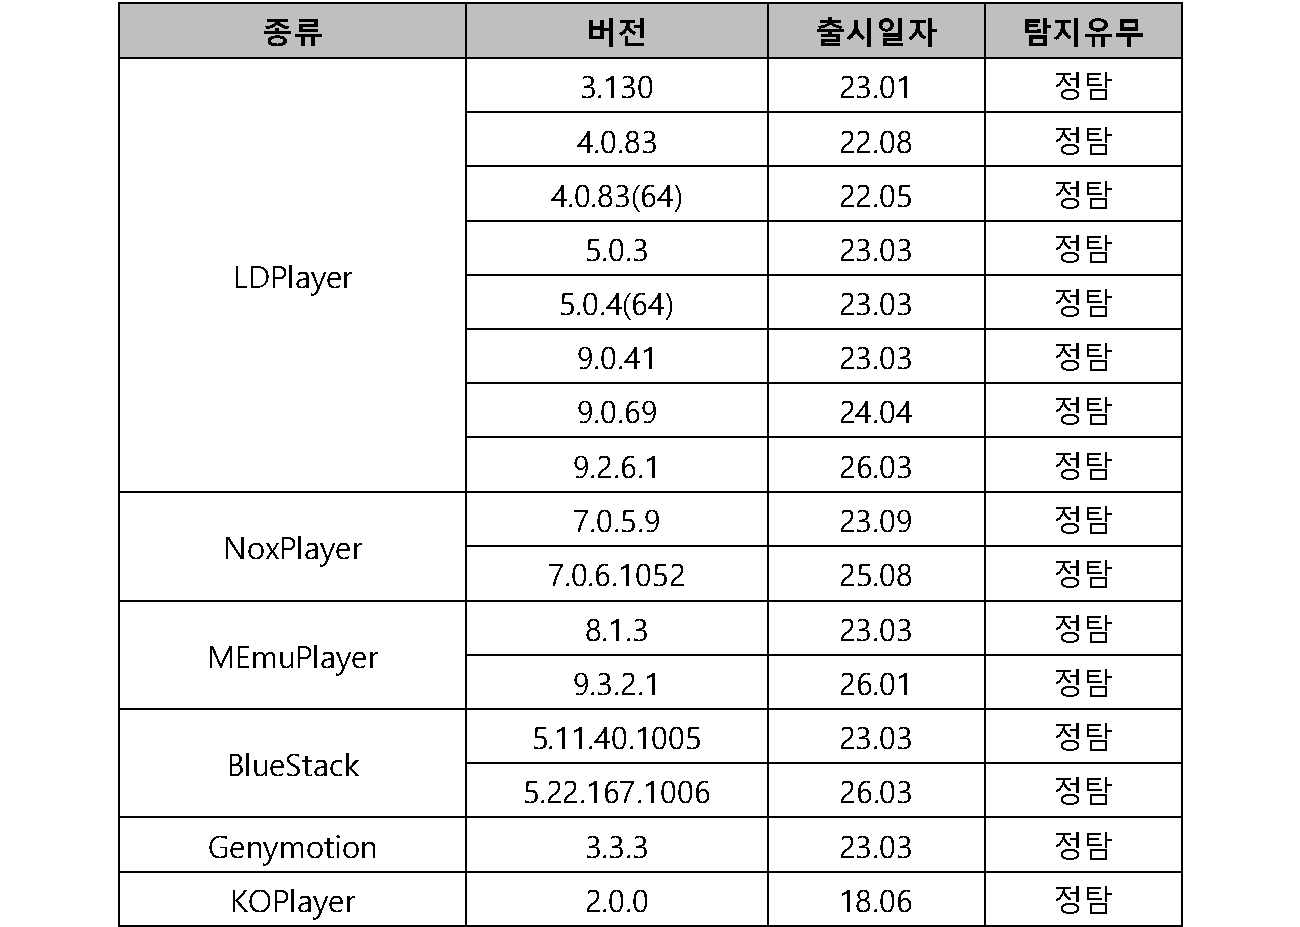
2.3. 에뮬레이터 탐지 현황
2026년 3월 에뮬레이터 별 대상으로 자사 백신에서 에뮬레이터 탐지 테스트를 진행한 결과는 다음과 같습니다.
2.4. 원격 탐지 현황
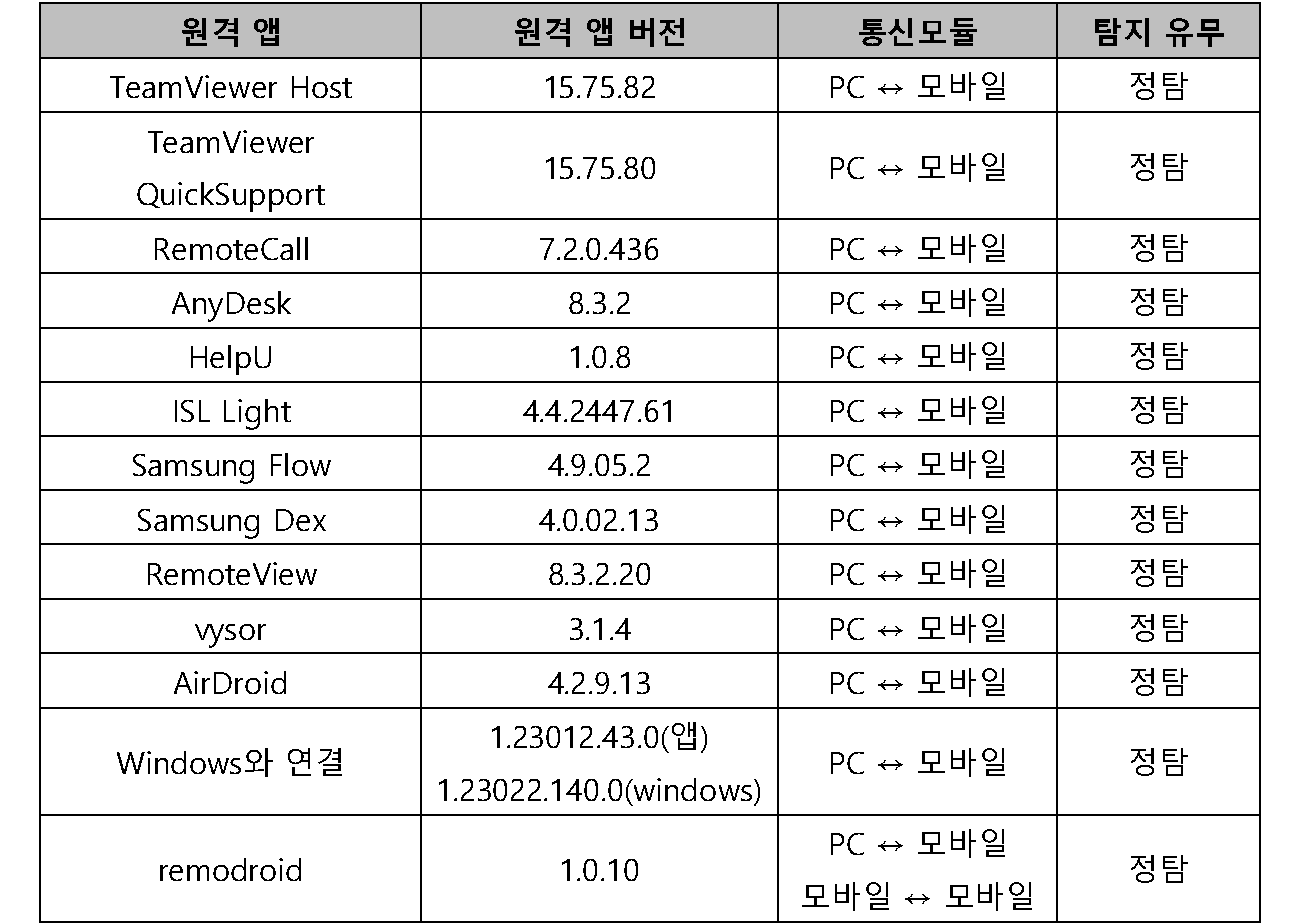
2026년 3월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
3. 국내외 보안 동향
3.1. 결혼정보회사 듀오 회원 42만 7,464명 개인정보 유출
1. 사건 개요
(1) 사건 발생 및 공개 경위: 개인정보보호위원회는 2026년 4월 23일, 결혼정보회사 듀오(Duo)에 대해 과징금 11억 9,700만 원 및 과태료 1,320만 원을 부과하는 행정 처분을 결정하고 공식 발표하였습니다. 실제 해킹 피해는 2025년 1월에 발생하였으며, 약 15개월 만에 처분과 함께 사건 전말이 외부에 공개되었습니다.
(2) 피해 규모 및 성격: 피해자는 듀오의 정회원 42만 7,464명으로, 이름·생년월일·주소·휴대전화번호는 물론 주민등록번호·신장·체중·혈액형·혼인경력·직업·학력·자산 정보 등 결혼 서비스 특성상 매우 민감한 개인정보가 광범위하게 포함되어 있습니다. 일반적인 개인정보 유출과 달리 금융·신체·사회적 지위에 관한 다층적 민감정보가 집중 노출된 사례입니다.
(3) 법적 제재 내용: 개인정보보호위원회는 개인정보 보호법 위반 복수 항목을 근거로 과징금과 과태료를 동시에 부과하였으며, 피해 회원에 대한 즉각적인 유출 사실 통지를 명령하였습니다. 서울경찰청 사이버수사대는 별도로 형사 수사에 착수한 상태입니다.
2. 사건 경위
(1) 초기 침투 — 개인정보 담당 직원 PC 해킹(2025년 1월): 공격자는 개인정보 담당 직원의 업무용 PC를 해킹하는 방식으로 내부 시스템에 최초 접근하였습니다. PC 침해에 사용된 구체적인 공격 수법은 공개되지 않은 것으로 확인되었습니다.
(2) 회원 데이터베이스 접근 및 정보 탈취: 침해된 직원 PC를 발판 삼아 공격자는 회원 DB에 접근하여 42만 7,464명의 개인정보를 탈취하였습니다. 당시 시스템에는 반복적인 인증 실패 시 접근을 차단하는 조치가 설정되어 있지 않아 비정상 접근이 용이한 환경이었습니다.
(3) 신고 기한 초과 및 피해 회원 통지 미이행: 듀오는 유출 사실을 인지한 이후에도 개인정보 보호법이 정한 72시간 이내 신고 기한을 초과하여 개인정보보호위원회에 신고하였습니다. 피해 당사자인 회원 42만여 명에게 유출 사실을 개별 통지하지 않은 사실도 위반 사항으로 인정되었습니다.
3. 기술적 분석
(1) 인증 실패 차단 조치 미설정: 개인정보 보호법 및 관련 고시는 개인정보 처리 시스템에 대해 일정 횟수 이상의 인증 실패 시 접근을 제한하는 조치를 의무화하고 있습니다. 듀오의 시스템에는 해당 조치가 적용되어 있지 않아 공격자가 별다른 장벽 없이 시스템에 접근할 수 있었습니다.
(2) 민감정보에 취약한 암호화 알고리즘 적용: 주민등록번호 등 민감 개인정보에 보안 강도가 낮은 암호화 알고리즘이 적용되어 있었습니다. 현행 기준에서 권고되는 안전한 암호화 알고리즘 수준에 미치지 못하는 환경이 유지되고 있었으며, 이는 데이터가 탈취될 경우 복호화 가능성을 높이는 요인으로 작용하였습니다.
(3) 법정 보유 기간 초과 개인정보 미파기: 개인정보 보호법상 보유 기간이 경과한 주민등록번호를 즉시 파기하지 않고 계속 보관하고 있었던 사실이 조사 과정에서 확인되었습니다. 보유 기간을 초과한 데이터의 잔존은 유출 피해 규모를 확대시킨 직접적인 원인 중 하나에 해당합니다.
4. 피해 현황
(1) 유출 피해자 규모 및 정보 항목: 피해자는 듀오 정회원 42만 7,464명으로, 이름·생년월일·주소·휴대전화번호·주민등록번호·신장·체중·혈액형·혼인경력·직업·학력·자산 정보 전반이 포함되었습니다. 결혼정보 서비스 특성상 재산 상태, 신체 정보, 혼인이력이 동시에 유출된 점이 일반 유출 사건과 구별됩니다.
(2) 2차 피해 위험 요소: 주민등록번호, 자산 정보, 혼인경력 등이 동시에 유출된 만큼 스미싱·보이스피싱·사기 등의 2차 피해 위험이 높습니다. 결혼을 앞둔 회원 특성을 고려할 때 신원 위장 또는 사기 접근 등 특수한 형태의 피해 가능성도 배제하기 어렵습니다.
(3) 통지 공백으로 인한 조기 대응 지연: 유출 인지 후 개별 통지 없이 상당 기간이 경과함에 따라, 다수의 피해 회원이 자신의 정보가 유출된 사실을 인지하지 못한 채 2차 피해에 노출되어 있었을 위험이 있었습니다. 신속한 통지는 피해자의 자기 보호 조치(비밀번호 변경, 금융 계좌 점검 등)를 가능하게 하는 핵심 절차입니다.
5. 대응 현황
(1) 개인정보보호위원회 행정 처분: 개인정보보호위원회는 2026년 4월 23일 듀오에 대해 과징금 11억 9,700만 원 및 과태료 1,320만 원을 부과하였습니다. 위반 항목은 접근 통제 미비, 취약한 암호화 알고리즘 적용, 법정 보유 기간 초과 보관, 72시간 이내 미신고, 피해 회원 미통지 등 다수에 걸쳐 있습니다.
(2) 형사 수사 착수: 서울경찰청 사이버수사대가 본 사건에 대한 수사에 착수하였습니다. 공격자 신원 특정 및 수사 진행 상황에 관한 구체적인 내용은 현재 공개 정보 범위 내에서 확인되지 않습니다.
(3) 피해 회원 통지 명령 이행: 개인정보보호위원회는 피해 회원에 대한 즉각적인 유출 통지를 명령하였으며, 듀오는 위원회의 판단을 수용하고 재발 방지를 약속하였습니다. 이행 여부에 대한 감독 기관의 사후 점검이 예정된 상태입니다.
6. 시사점
(1) 개인정보 처리 시스템 접근 통제 실질화: 인증 실패 횟수 제한, 비정상 접근 임계값 설정 등 접근 통제 기준을 형식적 점검이 아닌 실제 동작하는 수준으로 구성해야 합니다. 개인정보 처리 시스템에 대한 접근 권한은 최소 권한 원칙에 따라 지속 관리할 것을 권고합니다.
(2) 암호화 알고리즘 및 보유 기간 관리 체계 점검: 민감 개인정보에 적용 중인 암호화 알고리즘이 현행 보안 기준을 충족하는지 정기적으로 검토해야 합니다. 법정 보유 기간이 만료된 개인정보는 즉시 파기하는 절차를 자동화하는 것이 시급합니다.
(3) 침해 신고·피해자 통지 절차의 사전 내재화: 개인정보 유출 인지 후 72시간 이내 신고와 정보 주체 통지는 별도 의사결정 없이 즉각 이행될 수 있도록 내부 대응 매뉴얼로 사전 수립해 두어야 합니다. 신고 지연은 행정 제재뿐 아니라 피해자의 선제적 대응 기회를 박탈하는 결과를 초래한다는 점에서 특히 주의가 필요합니다.
▶출처/참고자료:
- https://www.fnnews.com/news/202604231344374745
- https://imnews.imbc.com/news/2026/econo/article/6817454_36932.html
3.2. Stryker 의료기기 회사 대규모 원격 초기화 공격
1. 사건 개요
(1) 공격 규모: 2026년 3월 11일, 이란 연계 해킹 그룹 Handala가 글로벌 의료기기 기업 Stryker의 Microsoft Intune 관리 시스템을 장악하여 79개국 약 200,000대의 디바이스를 원격 초기화(Remote Wipe)하는 대규모 파괴형 공격을 감행하였습니다.
(2) 공격 주체: Handala는 이란 정부와 연계된 것으로 알려진 위협 그룹으로, 이번 공격에서는 데이터 탈취보다 인프라 파괴에 초점을 맞춘 것이 특징입니다. 의료기기 기업을 표적으로 삼아 환자 안전에 직접적인 위협을 가한 점에서 사이버 공격의 물리적 위험성을 보여준 사례입니다.
(3) 산업적 맥락: 2026년 3월에는 Stryker 외에도 미시시피대 의료센터(UMMC)의 Medusa 랜섬웨어 공격, 프랑스 Cegedim의 1,580만 건 환자 기록 유출, Intuitive Surgical 피싱 공격 등 의료 분야를 집중 겨냥한 사이버 공격이 연쇄적으로 발생하였습니다.
2. 사건 경위
(1) 초기 침투: 공격자는 탈취한 단일 자격증명(Single Credential)을 이용하여 Stryker의 Microsoft Intune 관리 콘솔에 접근하였습니다. 다중 인증(MFA)이 해당 관리자 계정에 적용되지 않았거나 우회되었을 가능성이 있으며, 하나의 자격증명으로 20만 대 규모의 디바이스를 통제할 수 있었다는 점은 권한 분리 미흡을 시사합니다.
(2) MDM 시스템 악용: Intune은 기업 모바일 디바이스 관리(MDM) 플랫폼으로, 디바이스 구성·업데이트·원격 초기화 등의 기능을 제공합니다. 공격자는 이 정상적인 관리 기능을 악용하여 원격 초기화 명령을 대규모로 실행하였습니다. 보안 솔루션이 아닌 관리 도구 자체가 공격 무기로 전환된 사례입니다.
(3) 파괴 실행: 79개국에 분포한 약 200,000대의 디바이스에 원격 초기화 명령이 전송되어, 기기 내 데이터와 설정이 일괄 삭제되었습니다. 의료기기 기업 특성상 병원 현장의 운영 디바이스가 포함되었을 가능성이 있어 환자 치료에 직접적 영향을 미쳤을 위험이 높습니다.
3. 기술적 분석
(1) 공격 벡터 — 자격증명 탈취: 단일 자격증명이 침투의 유일한 진입점이었다는 점은, 자격증명 탈취(Credential Theft) 경로가 피싱·인포스틸러·다크웹 유출 데이터 재사용 중 하나였을 것으로 추정됩니다. 관리자 계정에 대한 MFA 미적용은 가장 기본적인 보안 통제가 누락된 사례에 해당합니다.
(2) Living-off-the-Land 전략: 공격자는 별도의 악성코드를 배포하지 않고 Intune의 정상 기능(Remote Wipe)을 활용하였습니다. 이러한 Living-off-the-Land(LoTL) 기법은 EDR·SIEM 등 보안 솔루션의 탐지를 회피하기 용이하며, 관리 도구의 정상 동작과 공격 행위를 구분하기 어렵게 만듭니다.
(3) MDM의 양면성: MDM은 기기 보안을 위한 핵심 도구이지만, 관리 권한이 탈취될 경우 오히려 대규모 파괴의 수단이 됩니다. 단일 관리 콘솔에서 20만 대를 제어할 수 있는 중앙집중형 아키텍처가 피해 규모를 극대화한 요인입니다.
4. 피해 현황
(1) 디바이스 피해: 79개국 약 200,000대의 디바이스가 원격 초기화되어 데이터와 설정이 삭제되었습니다. 복구에는 기기별 재설정·재등록·데이터 복원 과정이 필요하며, 글로벌 규모를 감안하면 수 주에서 수 개월의 복구 기간이 소요될 것으로 판단됩니다.
(2) 업무 중단 영향: Stryker는 인공관절·수술 장비·신경기술 등을 제조하는 글로벌 의료기기 기업으로, 현장 엔지니어·영업·기술지원 인력의 업무 디바이스 초기화는 병원 납품·서비스 일정에 직접적인 차질을 초래하였습니다.
(3) 환자 안전 우려: 의료기기 기업의 디바이스 중 수술 계획 소프트웨어, 기기 캘리브레이션 도구 등이 포함되었을 경우, 환자 치료 지연 또는 안전 문제로 이어질 위험이 있습니다.
5. 대응 현황
(1) 침해 시스템 격리: Intune 관리 콘솔 접근을 즉시 차단하고, 탈취된 자격증명을 무효화하는 조치가 시행된 것으로 추정됩니다.
(2) 디바이스 복구: 79개국에 걸친 대규모 디바이스 복구 작업이 진행 중이며, 백업 데이터를 기반으로 한 단계적 복원이 이루어지고 있을 것으로 판단됩니다.
(3) 보안 체계 강화: 관리자 계정 전면 MFA 적용, 관리 콘솔 접근 IP 제한, 대량 명령 실행 시 승인 프로세스 도입 등의 재발 방지 조치가 권고됩니다.
6. 시사점
(1) MDM 관리자 계정 보호 강화: MDM은 조직 전체 디바이스를 통제하는 핵심 시스템으로, 관리자 계정에 MFA·조건부 접근·Privileged Access Management(PAM)를 반드시 적용해야 합니다. 단일 자격증명 탈취로 20만 대가 영향받은 사례는 "Single Point of Failure" 제거의 중요성을 보여줍니다.
(2) 파괴형 명령의 안전장치: 원격 초기화와 같은 파괴형 명령에 대해서는 이중 승인(Dual Authorization), 대량 실행 임계값 알림, 시차 적용(Staged Rollout) 등의 안전장치를 구현할 필요가 있습니다.
(3) 의료 분야 보안 투자 시급: 2026년 3월 의료 분야 집중 공격 양상은 환자 데이터의 높은 가치와 업무 연속성에 대한 의존도가 공격자의 주된 동기임을 확인시켜줍니다. 의료 기관 및 관련 기업은 사이버 보안을 환자 안전의 일부로 인식하고 투자를 확대해야 합니다.
▶출처/참고자료:
- SharkStriker — Top data breaches of March 2026 (https://sharkstriker.com/blog/march-data-breaches-today-2026/)
- CM-Alliance — Biggest Cyber Attacks of March 2026 (https://www.cm-alliance.com/cybersecurity-blog/biggest-cyber-attacks-data-breaches-ransomware-attacks-of-march-2026)
3.3. Axios npm 공급망 공격
1. 사건 개요
(1) 공격 대상: 2026년 3월 31일, 주간 7,000만 건 이상 다운로드되는 JavaScript HTTP 클라이언트 라이브러리 Axios의 npm 패키지에 대한 공급망 공격이 발견되었습니다. 북한 연계 위협 행위자가 악성 버전을 npm 레지스트리에 게시하여 RAT(Remote Access Trojan) 페이로드를 배포하려 시도한 사건입니다.
(2) 위협 수준: Axios는 React, Vue, Node.js 등 주요 프레임워크 생태계에서 사실상 표준 HTTP 라이브러리로 사용되고 있어, 공급망 공격 성공 시 수백만 개의 프로젝트와 서비스에 악성코드가 전파될 수 있는 극히 위험한 시나리오였습니다.
(3) 공격 주체: 북한 연계 위협 행위자로 식별되었으며, 국가 지원 해킹 그룹이 오픈소스 공급망을 체계적으로 공략하는 전략적 패턴의 연장선상에 있습니다.
2. 사건 경위
(1) 악성 패키지 게시: 공격자가 Axios의 악성 버전을 npm 공개 레지스트리에 게시하였습니다. 정상 패키지와 유사한 버전 번호 또는 패키지명을 사용하여 개발자의 자동 업데이트 또는 수동 설치를 유도한 것으로 추정됩니다.
(2) RAT 페이로드 배포 시도: 악성 버전 설치 시 RAT 페이로드를 외부 서버에서 다운로드하여 실행하는 코드가 포함되어 있었습니다. RAT가 설치되면 공격자는 개발자의 시스템에 대한 원격 접근 권한을 확보하게 됩니다.
(3) 탐지 및 제거: npm 보안팀 및 보안 커뮤니티의 모니터링을 통해 악성 패키지가 탐지되어 레지스트리에서 제거되었습니다. 악성 버전이 게시된 시점부터 제거까지의 시간 동안 다운로드한 개발자는 감염 위험에 노출되었습니다.
3. 기술적 분석
(1) 공격 벡터 — npm 공급망: npm 레지스트리는 패키지 게시 시 코드 심사(Code Review) 없이 자동으로 등록되는 구조입니다. 공격자는 이 개방성을 악용하여 악성 코드를 삽입한 패키지를 게시하였습니다. 패키지 관리자의 계정 탈취(Account Takeover) 또는 타이포스쿼팅(Typosquatting) 기법이 사용되었을 가능성이 있습니다.
(2) RAT 페이로드 메커니즘: 악성 버전의 설치 스크립트(postinstall 등)에서 외부 C2 서버로부터 RAT 페이로드를 다운로드하여 실행하는 방식으로, 패키지 코드 자체에는 직접적인 악성 로직을 최소화하여 정적 분석 탐지를 회피하려 한 것으로 판단됩니다.
(3) 영향 범위 분석: Axios는 직접 의존성(Direct Dependency)뿐 아니라 간접 의존성(Transitive Dependency)으로도 광범위하게 사용됩니다. 악성 버전이 CI/CD 파이프라인에서 자동으로 설치될 경우, 빌드 서버→프로덕션 환경으로의 연쇄 감염이 가능하며, 이는 SolarWinds 사태와 유사한 대규모 공급망 침해로 확대될 수 있는 시나리오였습니다.
4. 피해 현황
(1) 직접 피해: 악성 버전이 게시된 시점부터 탐지·제거까지의 기간 동안 해당 버전을 설치한 개발자 및 빌드 시스템이 RAT 감염 위험에 노출되었습니다. 구체적인 피해 규모는 공개 정보 제한으로 미확인 상태입니다.
(2) 잠재적 영향: Axios의 주간 7,000만+ 다운로드 규모를 고려할 때, 공격이 장기간 탐지되지 않았을 경우 기업 내부 시스템, 클라우드 인프라, 고객 서비스 환경에 대규모 침해가 발생할 수 있었습니다.
(3) 신뢰도 영향: npm 생태계 전반에 대한 공급망 보안 신뢰도 하락과 함께, 오픈소스 핵심 라이브러리에 대한 보안 거버넌스 강화 논의가 촉발되었습니다.
5. 대응 현황
(1) npm 레지스트리 조치: 악성 패키지 버전이 npm 레지스트리에서 즉시 제거(Unpublish)되었으며, 해당 버전을 설치한 사용자에게 보안 권고(Advisory)가 발행되었습니다.
(2) 커뮤니티 대응: 보안 연구자 및 Axios 메인테이너가 공동으로 악성 코드를 분석하고, 영향 받는 버전 목록과 IOC를 공유하여 신속한 확산 차단에 기여하였습니다.
(3) 개발자 권고: 영향 받는 버전을 사용 중인 프로젝트는 즉시 정상 버전으로 다운그레이드하고, 빌드 환경 및 CI/CD 파이프라인의 감염 여부를 점검할 것이 권고되었습니다.
6. 시사점
(1) 공급망 보안 검증 체계 구축: 핵심 의존성 라이브러리에 대해 버전 고정(Pinning), 해시 검증(Integrity Check), 패키지 출처 검증(Provenance) 등을 적용하여 무분별한 자동 업데이트를 방지해야 합니다.
(2) 소프트웨어 구성 분석(SCA) 도입: 조직 내 사용 중인 오픈소스 라이브러리의 취약점과 악성 패키지를 실시간 모니터링하는 SCA 도구를 CI/CD 파이프라인에 통합할 것을 권고합니다.
(3) 국가 지원 공급망 공격 대비: 북한 위협 행위자의 npm 공급망 공격은 일회성이 아닌 체계적 전략의 일부로, PyPI·GitHub Actions 등 다른 생태계로의 확대가 예상됩니다. 개발 환경 보안을 전사 보안 전략의 필수 요소로 포함시켜야 합니다.
▶출처/참고자료:
- SharkStriker — Top data breaches of March 2026 (https://sharkstriker.com/blog/march-data-breaches-today-2026/)
- CM-Alliance — Biggest Cyber Attacks of March 2026 (https://www.cm-alliance.com/cybersecurity-blog/biggest-cyber-attacks-data-breaches-ransomware-attacks-of-march-2026)
3.4. Amtrak, ShinyHunters의 Salesforce 환경 침해로 고객 210만 명 정보 유출
1. 사건 개요
(1) 공격 주체 및 공개 경위: 글로벌 사이버 범죄 그룹 ShinyHunters가 미국 국영 철도회사 Amtrak의 Salesforce CRM 인스턴스를 침해하여 고객 데이터를 탈취한 후, 몸값 요구가 수용되지 않자 데이터를 공개한 사건입니다. 2026년 4월에 공격이 발생 및 공개되었으며, 동년 4월 17일 유출 데이터베이스 추적 서비스 Have I Been Pwned(HIBP)에 등록되었습니다.
(2) SaaS 환경 침해 사례로서의 의미: 이번 사건은 기업 내부 인프라가 아닌 클라우드 기반 SaaS 플랫폼인 Salesforce의 설정 오류가 공격 벡터로 활용된 사례입니다. 자체 인프라 보안 강화에 집중하는 동안 SaaS 플랫폼 설정 보안이 상대적으로 사각지대에 놓일 수 있음을 보여줍니다.
(3) 피해 규모 산정 쟁점: ShinyHunters 측은 940만 건 이상의 Salesforce 레코드를 보유하고 있다고 주장하였으나, HIBP가 중복 제거 후 확인한 고유 이메일은 210만 건입니다. ShinyHunters가 주장한 레코드의 약 80%가 기존 유출 데이터와 중복되는 것으로 파악되었습니다.
2. 사건 경위
(1) Salesforce 인스턴스 침투 및 데이터 탈취(2026년 4월): ShinyHunters는 Amtrak이 운영하는 Salesforce CRM 인스턴스에 침투하여 고객 데이터를 탈취하였습니다. 구체적인 침투 수단(설정 오류 악용, 자격증명 탈취 등)에 관한 기술적 세부 내용은 공개 정보 제한으로 미확인입니다.
(2) 이중 갈취 시도 및 데이터 공개: ShinyHunters는 탈취한 데이터를 무기로 Amtrak 측에 몸값 지급을 요구하였습니다. 요구가 수용되지 않자 탈취 데이터를 실제로 공개하는 이중 갈취 전술을 실행하였습니다.
(3) HIBP 등록 및 피해 범위 공식 집계(2026년 4월 17일): 유출된 데이터는 2026년 4월 17일 HIBP에 등록되었습니다. HIBP는 중복 제거된 고유 이메일 주소 기준으로 210만 건을 공식 집계하였으며, 이메일 주소·이름·주소·고객 지원 티켓 내용 등의 항목이 포함된 것으로 확인하였습니다.
3. 기술적 분석
(1) Salesforce 설정 오류의 공격 벡터화: Salesforce를 포함한 엔터프라이즈 SaaS 플랫폼은 기능 복잡도가 높아 접근 권한 과다 부여, 공개 가시성 오설정, 외부 공유 설정 실수 등이 데이터 노출로 직결될 수 있습니다. 이번 사건은 클라우드 서비스 보안 상태 관리(SSPM)의 필요성을 직접 보여준 사례입니다.
(2) ShinyHunters의 공격 패턴 및 이중 갈취 전술: ShinyHunters는 다수의 글로벌 기업 침해 이력을 보유한 그룹으로, SaaS 플랫폼 및 클라우드 환경에 대한 침투와 이중 갈취 전술이 특기로 알려져 있습니다. 이번 사건 역시 그룹의 전형적인 공격 방식에 부합하며, 랜섬웨어 암호화 없이 데이터 탈취만으로도 조직에 치명적인 피해를 입힐 수 있음을 재확인시켜 줍니다.
(3) 유출 데이터 중복 혼합 및 실제 피해 규모 산정의 복잡성: ShinyHunters의 940만 건 주장 대비 HIBP의 210만 건 확인은, 공격자가 기존에 유통 중인 데이터를 혼합·재활용하여 협상력을 높이는 전술을 구사하였음을 보여줍니다. 피해 규모 과장은 피해 조직의 공포감을 키워 몸값 지급을 유도하려는 심리전의 일환으로 판단됩니다. 실제 신규 유출 데이터와 기존 유출 데이터를 구분하는 기술적 분석이 사후 대응에서 중요한 과제로 부각됩니다.
4. 피해 현황
(1) 유출 확인 건수 및 정보 항목: HIBP 기준으로 중복 제거 후 고유 이메일 주소 210만 건이 확인되었습니다. 유출 정보 항목은 이메일 주소, 이름, 주소, 고객 지원 티켓 내용 등입니다.
(2) 피해자 특성 — 광범위한 일반 소비자 분포: Amtrak은 미국 전역을 운행하는 국영 철도 서비스로, 피해 대상이 특정 지역이나 계층에 국한되지 않고 광범위한 일반 이용객에 분포합니다. 고객 지원 티켓 데이터가 포함된 만큼, 개인 불만 사항이나 이동 패턴 등 추가 맥락 정보도 노출되었을 위험이 있습니다.
(3) 피해 공식 확인 지연: 2026년 4월 현재 Amtrak은 침해 피해의 전체 범위를 공식적으로 확인하지 않고 있으며, 구체적인 대응 조치도 공개 정보 범위 내에서 확인되지 않습니다.
5. 대응 현황
(1) Amtrak 공식 대응 미공개: 2026년 4월 기준으로 Amtrak은 침해 사실의 전체 범위를 공식 인정하거나 구체적인 대응 조치를 발표하지 않고 있습니다. 초기 대응 내용은 공개 정보 제한으로 미확인입니다.
(2) HIBP를 통한 피해자 자율 확인 구조: 공식 피해자 통지 절차가 확인되지 않는 상황에서 HIBP가 사실상 1차 피해 확인 채널로 기능하고 있습니다. 피해자들은 HIBP를 통해 자신의 이메일 주소 포함 여부를 직접 조회할 수 있습니다.
(3) 규제 기관 조사 및 제도적 대응 예상: 공개 유출 사건이 확인된 만큼 미국 내 관련 규제 기관의 조사 및 행정 처분 절차가 뒤따를 것으로 예상됩니다. 다만 공식 발표가 이루어지기 전까지는 구체적인 규제 조치 내용을 확인하기 어렵습니다.
6. 시사점
(1) SaaS 플랫폼 접근 권한 및 설정 보안 관리 강화: Salesforce, Microsoft 365, ServiceNow 등 CRM·협업 SaaS 플랫폼의 접근 권한을 최소 권한 원칙에 따라 구성하고, 설정 오류를 상시 탐지하는 SSPM(SaaS Security Posture Management) 솔루션 도입을 권고합니다. SaaS 환경은 자체 인프라와 별개의 보안 관리 체계가 필요합니다.
(2) 데이터 중요도 분류 및 저장 단계 암호화 강화: ShinyHunters와 같은 그룹은 랜섬웨어 암호화 없이 데이터 탈취만으로도 이중 갈취를 실행합니다. 고객 데이터에 대한 저장 단계 암호화와 중요도 분류(Data Classification)를 수행하여, 탈취된 데이터의 실질적 악용 가능성을 낮추는 사전 조치가 필요합니다.
(3) SaaS 침해 시나리오 포함 인시던트 대응 계획 수립: SaaS 플랫폼이 침해된 경우, 내부 시스템 침해와는 다른 격리·조사·복구 절차가 요구됩니다. SaaS 환경 침해 및 공급망 침해 시나리오를 조직의 인시던트 대응 계획에 명시적으로 포함시키고, 사전 모의훈련을 통해 대응 역량을 갖추어야 합니다.
▶출처/참고자료:
- https://www.scworld.com/brief/amtrak-allegedly-breached-by-shinyhunters-massive-data-leak-threatened
- https://www.techrepublic.com/article/news-amtrak-data-breach-2-1m-records/
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-