-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 5월 주요 보안 이슈


이번 보안동향보고서에서는 Android 리소스 소모 취약점과 악성코드 수집·유형별 변화, 모바일 보안 탐지 현황을 비롯해 최근 발생한 주요 국내외 사이버 보안 이슈를 분석합니다. 암호화폐 탈취, 의료 IT 랜섬웨어, 국가 신분증 기관 개인정보 유출, 교육 플랫폼 침해 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 4월, Android 생태계를 대상으로 한 취약점이 다시 한번 모바일 보안의 심각성을 부각시켰습니다. Google은 4월 보안 게시판을 통해 CVE-2026-0049를 포함한 복수의 취약점을 공개하였으며, 그 중 CVE-2026-0049는 Android Framework 내 이미지 처리 컴포넌트에서 발생하는 비제어 리소스 소모(CWE-400: Uncontrolled Resource Consumption) 취약점으로 주목받았습니다. 해당 취약점은 별도의 앱 설치, 사용자 클릭, 또는 사전 인증 없이도 기기의 핵심 서비스를 영구적으로 중단시킬 수 있어, 제로 인터랙션(Zero-Interaction) 공격 유형으로 분류됩니다.
CVE-2026-0049의 영향 범위는 Android 14, 15, 16 및 16 QPR2 베타 전 버전에 이르러, 시장에 유통 중인 대다수 최신 Android 기기가 패치 적용 이전까지 잠재적 위험에 노출되어 있었습니다. NVD(National Vulnerability Database)는 CVSS 3.1 기준 6.2 Medium으로 산정하였습니다. Google은 2026년 4월 Android 보안 게시판을 통해 해당 취약점을 수정하였으며, CVE-2026-0049는 2026-04-05 보안 패치 레벨(Security Patch Level, SPL)에서 해소됩니다.
2026년 4월 전반적인 모바일 위협 환경에서는 사용자 상호작용 없이 기기를 무력화하는 제로 인터랙션 공격 방식이 주요 위협 패턴으로 부상하였습니다. 서비스 거부를 목적으로 한 비파괴적 공격 기법은 직접적인 데이터 탈취가 없더라도 기업 모바일 기기 관리(Mobile Device Management, MDM) 환경과 개인 사용자 모두에게 실질적인 업무 장애를 초래합니다. CVE-2026-0049의 경우 현재까지 야생(In-the-Wild) 악용 사례는 보고되지 않았으나, 공격 복잡도가 낮고(AC:L) 사전 권한이 불필요(PR:N)하다는 특성상 실제 악용까지의 기술적 장벽이 낮아 조기 패치 적용이 필수적입니다.
1. 취약점 요약 표

| CVE ID | CVE-2026-0049 |
|---|---|
| CVSS Score | 6.2 (CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H) |
| 심각도 | Medium (CVSS 3.1 기준 6.2) — 가용성(Availability)에 한정된 DoS |
| 취약점 유형 (CWE) | CWE-400 (비제어 리소스 소모, Uncontrolled Resource Consumption) |
| 영향 제품 | Android Framework (LocalImageResolver.java — onHeaderDecoded 함수) |
| 영향 플랫폼 | Google Android 14.0, 15.0, 16.0, 16.0 QPR2 Beta 1·2·3 |
| 공개일자 | 2026-04-06 |
| 패치 상태 | 패치 완료 (2026-04-05 SPL 이상 / OTA 적용 대상: Android 10 이상) |
| 공격 복잡도 | Low (AC:L) — 사전 권한 불필요(PR:N), 사용자 상호작용 불필요(UI:N) |
2. 기술적 분석
(1) 취약점 상세
CVE-2026-0049는 Android Framework 컴포넌트에 포함된 `LocalImageResolver.java`의 `onHeaderDecoded` 함수에서 이미지 헤더 디코딩 과정 중 리소스 소비를 적절히 제한하지 않아 발생하는 비제어 리소스 소모 취약점입니다. `onHeaderDecoded`는 이미지 헤더 정보를 파싱하여 디코딩 파라미터를 결정하는 콜백 함수로, 해당 단계에서 과도한 메모리 또는 CPU 자원이 할당되더라도 소비량의 상한선을 제어하는 로직이 부재합니다. 이로 인해 특수하게 조작된 이미지 헤더 데이터가 입력될 경우 리소스 고갈 조건이 유발되며, 최종적으로 Android 운영체제의 핵심 백그라운드 서비스가 영구적으로 응답 불능 상태에 빠집니다.
CVSS 3.1 벡터(AV:L/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H)는 로컬 공격 경로를 명시하며, 기밀성 및 무결성에는 영향을 미치지 않고 가용성(Availability)에만 High 수준의 충격을 가합니다. 그러나 복수의 보안 연구 기관은 브로드캐스트 메시지를 통해 해당 취약점을 원격에서도 트리거할 수 있다고 보고하고 있어, 실제 공격 표면이 CVSS 공격 벡터(AV:L)가 명시하는 범위보다 넓을 수 있습니다.
(2) 공격 메커니즘
공격자는 사전 인증, 앱 설치, 또는 사용자 클릭 없이 리소스 고갈 조건을 유발할 수 있습니다. 보안 연구 기관들의 분석에 따르면, 특수하게 조작된 이미지 메타데이터가 포함된 브로드캐스트 메시지를 기기에 전달하면 Android Framework의 `onHeaderDecoded` 함수가 호출되고 제한 없는 자원 소비가 시작됩니다. 자원 소비가 임계치를 초과하면 핵심 백그라운드 서비스가 응답 불능 상태에 빠지거나 비정상 종료되며, 장치가 강제 재부팅되는 상황까지 이어질 수 있습니다.
이 과정은 사용자 화면에 별도 경고나 알림 없이 진행될 수 있어 사전 탐지가 어렵습니다. Google Play Protect는 악성 앱 기반 위협에 대한 탐지 기능을 제공하지만, 앱 설치 단계를 우회하는 제로 인터랙션 DoS 공격에 대한 직접적인 차단 능력은 갖추고 있지 않습니다.
(3) 영향 분석
직접적 영향: 취약한 Android 기기에서 핵심 백그라운드 서비스가 영구적으로 응답 불능 상태(영구 DoS)에 빠지거나 기기가 비정상 종료 및 강제 재부팅될 수 있습니다. 피해 영역은 가용성에만 국한되어 데이터 유출이나 권한 상승은 발생하지 않습니다. 그러나 기기 기능 중단에 따른 업무 연속성 저해, 긴급 통신 불가 등 실질적인 운영 피해가 수반됩니다.
간접적 영향: Android 14·15·16 전 버전이 영향 대상에 포함됨에 따라 수십억 개의 기기가 잠재적 위험에 노출되어 있었습니다. 기업 환경에서는 업무용 모바일 기기의 집단적 서비스 중단이 발생할 수 있으며, MDM 솔루션으로 관리되는 기기에도 예외 없이 취약점이 적용됩니다. OEM 벤더별 OTA 업데이트 배포 일정의 차이로 인해 일부 기기는 AOSP 패치 공개 이후에도 상당 기간 취약 상태를 유지할 수 있습니다.
3. 공격 시나리오
시나리오 1 — 기업 네트워크 내 모바일 기기 집단 서비스 중단
보안 연구 기관들은 특수 조작된 브로드캐스트 메시지를 통해 CVE-2026-0049를 원격에서 트리거할 수 있다고 분석하였습니다. 동일 기업 네트워크에 접근한 내부 위협 행위자 또는 네트워크 침투에 성공한 외부 공격자는 악의적 이미지 헤더 데이터가 포함된 브로드캐스트 메시지를 전송합니다. 메시지를 수신한 Android 기기의 Framework는 `onHeaderDecoded` 함수를 통해 해당 데이터를 처리하며, 리소스 제한 로직이 없어 과도한 자원 소비가 시작됩니다. 개별 사용자의 행동과 무관하게 기기가 서비스 불능 상태에 빠지거나 강제 재부팅되며, 동일 네트워크 내 다수 기기에 동시 적용될 경우 조직 전반의 업무 장애로 이어질 수 있습니다.
시나리오 2 — 메시지 플랫폼을 통한 표적 기기 서비스 거부
개인 사용자를 표적으로 한 이 시나리오에서 공격자는 메시지 앱, 이메일, 또는 소셜 미디어 플랫폼을 통해 조작된 이미지 콘텐츠를 전송합니다. Android 기기에서 해당 콘텐츠의 자동 미리보기 또는 자동 로드 기능이 활성화되어 있으면, 사용자가 파일을 직접 열지 않더라도 `LocalImageResolver.java`의 취약한 코드 경로가 활성화됩니다. 별도의 경고 없이 기기가 서비스 중단 상태에 빠지며, 피해자는 원인을 알기 어려운 상태에서 기기를 재부팅하게 됩니다. 패치 레벨이 2026-04-05 미만인 Android 14~16 기기 사용자는 이 시나리오에 직접 노출됩니다.
시나리오 3 — 공공장소 Wi-Fi 기반 광범위 DoS 캠페인
공공 Wi-Fi나 개방형 네트워크 환경에서 스크립트 기반으로 대규모 브로드캐스트를 전송하는 방식의 시나리오입니다. 취약한 Android 기기가 해당 네트워크에 연결된 경우 사용자 행동과 무관하게 리소스 고갈 조건이 일괄 트리거됩니다. 공격 복잡도가 낮고(AC:L) 사전 권한이 불필요(PR:N)하여 기술적 장벽이 낮으므로, 특정 그룹이나 지역을 대상으로 한 광범위한 캠페인 형태의 악용 가능성이 있습니다. 현재까지 야생 악용 사례는 확인되지 않았으나, 해당 공격 특성으로 인해 향후 악용 시도에 대한 경계가 요구됩니다.
4. 대응 방안
(1) 즉각 조치
패치 적용:
- Android 기기의 [설정 > 시스템 > 소프트웨어 업데이트] 메뉴를 통해 2026-04-05 이상의 보안 패치 레벨(SPL)로 즉시 업데이트합니다.
- OTA 업데이트 적용 대상은 Android 10 이상이며, 기기 제조사(OEM) 및 이동통신사의 배포 일정을 확인하여 업데이트 가능 시 즉시 적용합니다.
- 기업 MDM 환경에서는 관리 대상 기기의 패치 레벨을 일괄 점검하고 미패치 기기 목록을 식별합니다.
임시 완화 조치:
- 패치 적용이 지연되는 기기의 경우, 신뢰할 수 없는 공용 네트워크 환경에서의 연결을 최소화합니다.
- 메시지 앱 및 이메일 클라이언트의 이미지 자동 미리보기·자동 다운로드 기능을 비활성화하여 트리거 경로를 제한합니다.
- 기업 MDM 환경에서는 미패치 기기를 업무 네트워크로부터 격리하거나 네트워크 접근 정책을 강화하는 임시 규정을 적용합니다.
(2) 장기 대응
- 조직 내 Android 기기의 보안 패치 레벨을 중앙에서 모니터링하는 MDM 정책을 수립하고, 패치 미적용 기기에 대한 자동 격리 또는 접근 제한 규칙을 구성합니다.
- OEM 패치 지원 주기를 고려하여 최신 Android 버전 및 보안 업데이트가 보장되는 기기 모델을 채택하는 기기 수명주기 관리 정책을 검토합니다.
- 모바일 위협 인텔리전스 피드를 구독하여 CVE-2026-0049와 유사한 제로 인터랙션 취약점에 대한 조기 경보 체계를 마련합니다.
- Google Play Protect를 최신 상태로 유지하고, 네트워크 수준의 이상 트래픽 탐지 체계를 함께 운용하여 다층적 방어를 구성합니다.
5. IOC (침해 지표)
현재 공개된 IOC 없음. CVE-2026-0049와 관련된 야생(In-the-Wild) 악용 사례가 보고되지 않아 관련 침해 지표(파일 해시, IP, 도메인 등)는 공개되어 있지 않습니다.
6. 참고 자료 URL 목록
- NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-0049
- Android Security Bulletin: https://source.android.com/docs/security/bulletin/2026/2026-04-01
- Cybersecurity News: https://cybersecuritynews.com/android-zero-interaction-vulnerability/
- FreeRDP Blog: https://freerdp.one/blog/android-zero-click-vulnerability/
- CyberPress: https://cyberpress.org/android-zero-interaction/
1.2. 악성코드 수집 현황
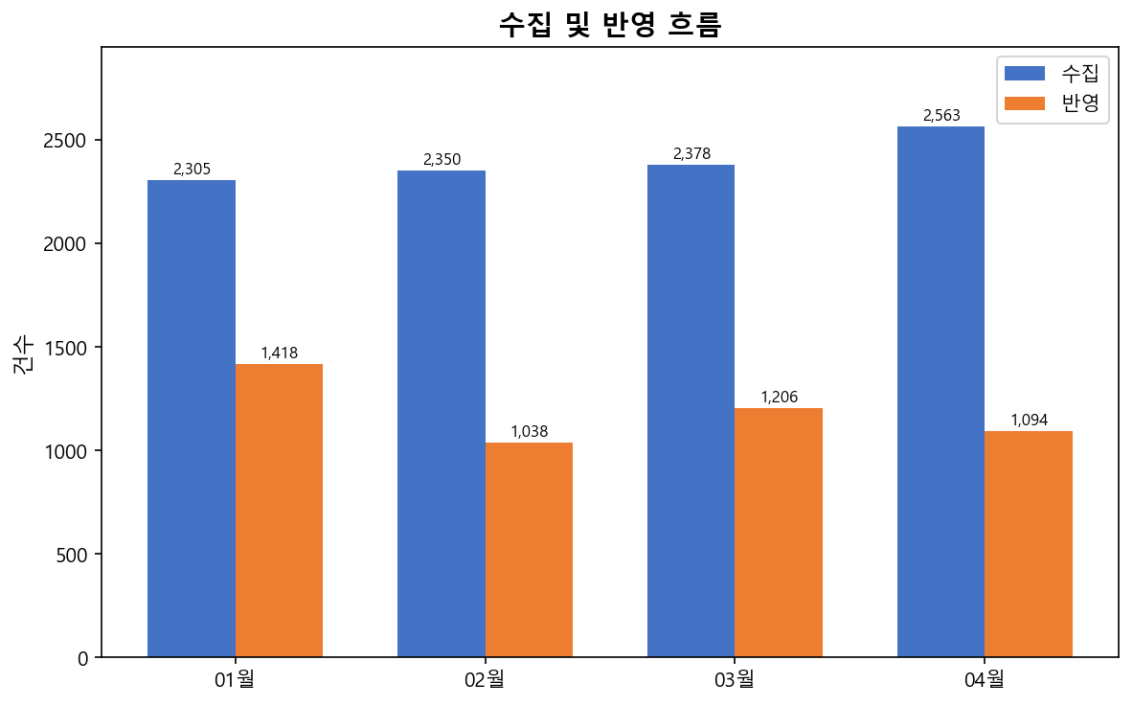
TouchEn mVaccine을 통해 수집된 악성코드 샘플을 분석한 결과, 2026년 1월부터 4월까지 매월 2,300건 이상의 샘플이 꾸준히 수집되었으며, 4월에는 2,563건으로 분기 내 최고 수집 건수를 기록하였습니다.
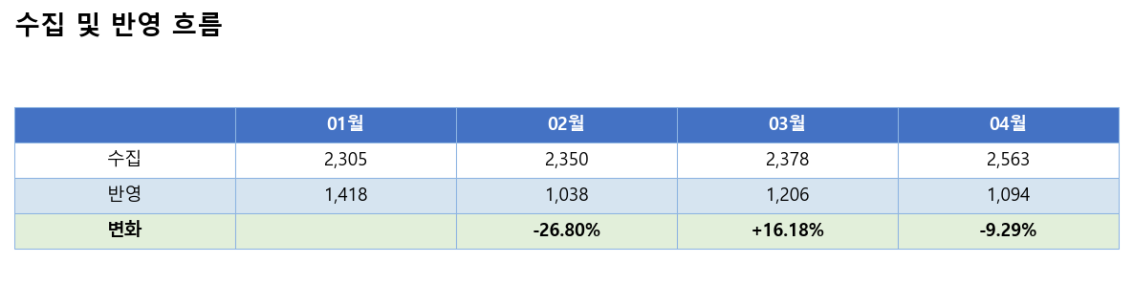
월별 수집·반영 추이를 살펴보면, 수집 건수는 1월 2,305건, 2월 2,350건, 3월 2,378건, 4월 2,563건으로 완만한 증가세를 나타내고 있습니다. 4월 수집 건수는 전월 대비 7.8% 증가하였습니다. DB 반영 건수는 1월 1,418건, 2월 1,038건, 3월 1,206건, 4월 1,094건으로 수집 건수와는 별개의 흐름을 보이고 있습니다. 4월 반영 건수는 전월 1,206건 대비 9.3% 감소하였으며, 수집량 증가에도 불구하고 반영 건수가 줄어든 양상입니다.
유형별 반영 현황을 살펴보면, 4월에는 Trojan이 528건(48.3%)으로 가장 높은 비중을 차지하였으나 전월 764건 대비 30.9% 급감하였습니다. Riskware는 394건(36.0%)으로 전월 380건 대비 3.7% 소폭 증가하였습니다. Generic은 전월 12건에서 42건으로 250.0% 급증하였으며, Adware(16건→38건, +137.5%)와 Linux(14건→38건, +171.4%) 유형도 큰 폭의 증가세를 보였습니다. Etc 유형 역시 14건에서 46건으로 228.6% 증가하였으며, VoicePhishing은 6건에서 8건으로 33.3% 증가하였습니다.
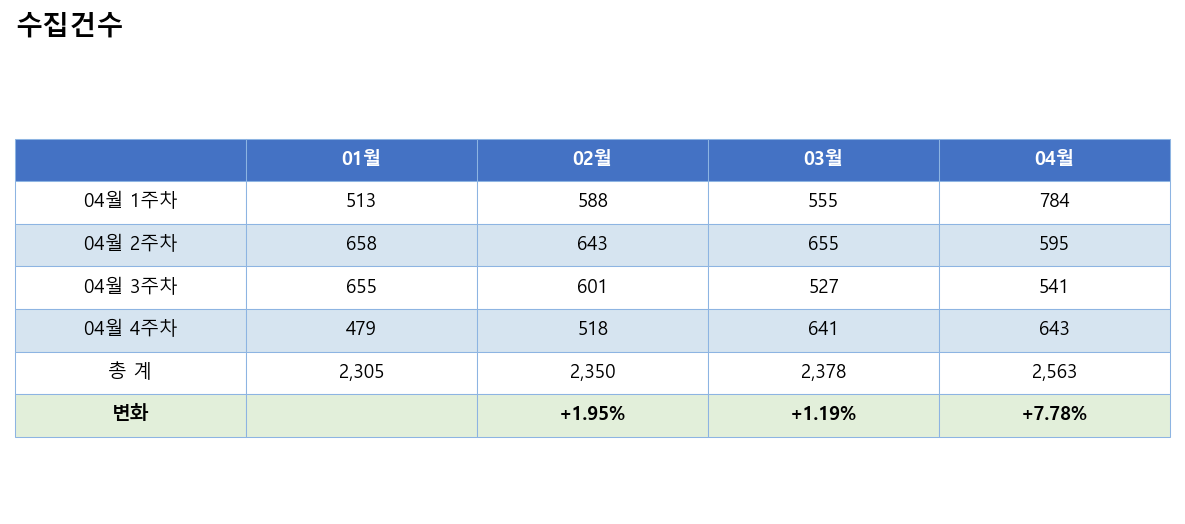
주차별 수집 추이를 살펴보면, 4월 1주차에 784건으로 분기 전체 주차 중 최고치를 기록하였으며, 이후 2주차 595건, 3주차 541건으로 감소세를 보이다가 4주차에 643건으로 회복되었습니다. 1월은 2주차(658건)와 3주차(655건)에 수집이 집중되었고 4주차(479건)에 큰 폭으로 감소하였습니다. 2월은 1주차(588건)부터 4주차(518건)까지 완만한 감소 흐름을 보였으며, 3월은 2주차(655건)에 정점을 기록한 후 3주차(527건)로 감소하다가 4주차(641건)에 반등하였습니다.
1.3. 악성코드 유형별 비율 및 전월 비교
2026년 4월 TouchEn mVaccine DB에 반영된 악성코드는 총 1,094건으로, 전월(1,206건) 대비 112건(-9.3%) 감소하였습니다. 수집 건수는 2,563건으로 전월(2,378건) 대비 185건(+7.8%) 증가하였으나, 반영 건수는 오히려 감소한 점이 주목됩니다. 이는 수집된 샘플 중 중복 항목 및 기존 DB 등재 악성코드의 비율이 높아진 결과로 분석됩니다.
월별 유형별 반영 현황은 아래 표와 같습니다.
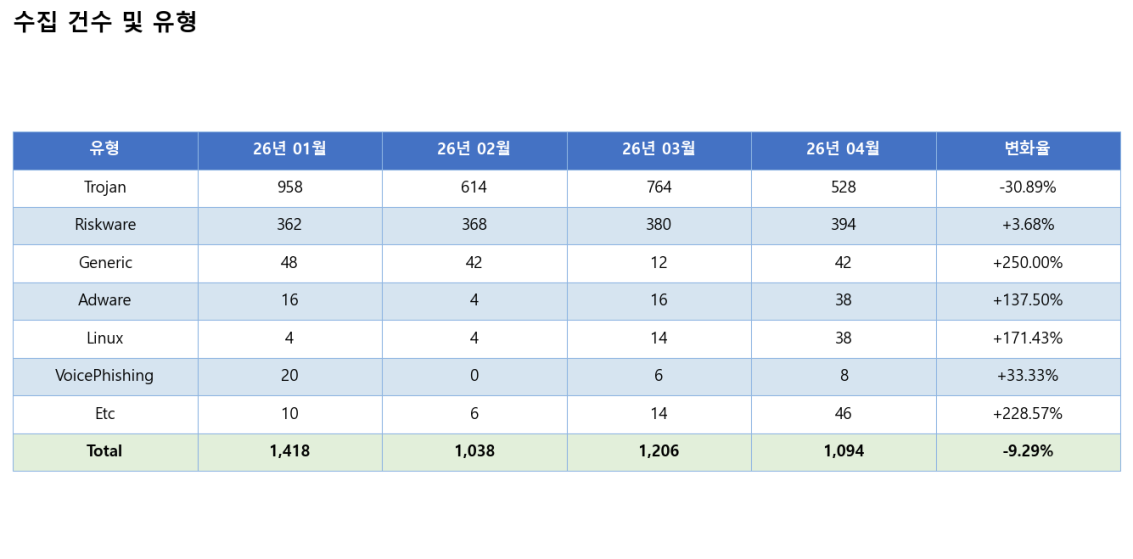
2026년 4월 유형별 반영 현황을 살펴보면, Trojan이 528건(48.3%)으로 가장 높은 비율을 차지하고 있으며, Riskware가 394건(36.0%)으로 뒤를 잇고 있습니다. 이어서 Etc 46건(4.2%), Generic 42건(3.8%), Adware 38건(3.5%), Linux 38건(3.5%), VoicePhishing 8건(0.7%) 순으로 집계되었습니다.
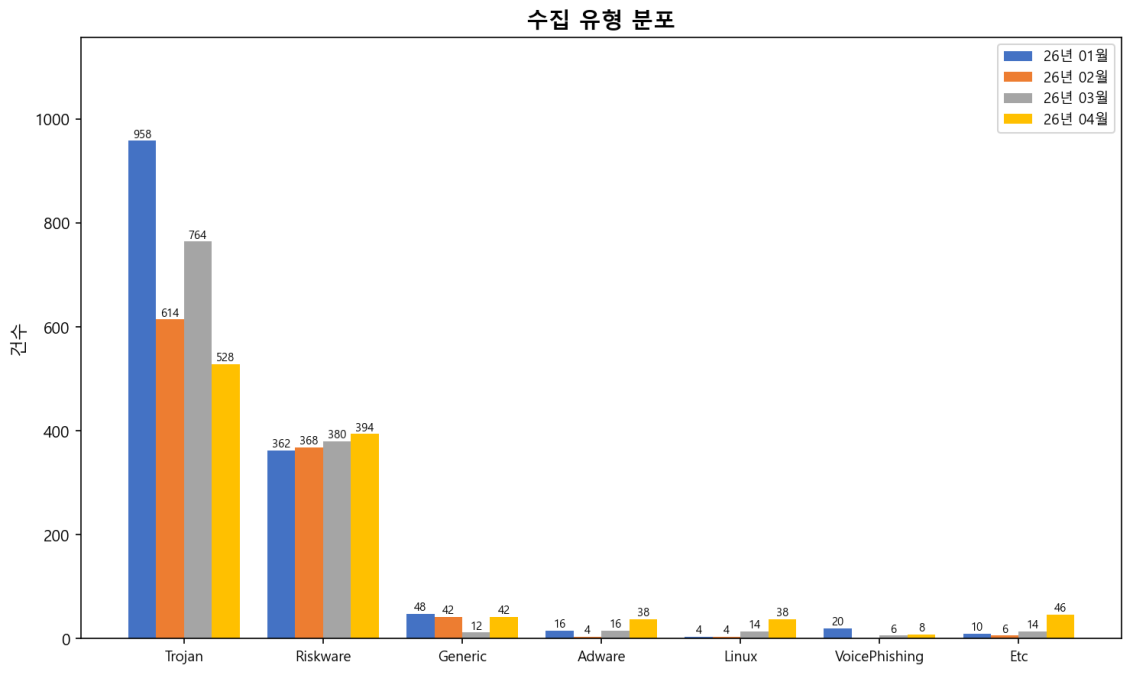
전월 대비 변화가 가장 두드러진 유형은 Generic, Etc, Linux입니다.
Generic은 전월 12건에서 42건으로 250.0% 급증하였습니다. Generic 유형은 특정 악성코드 패밀리로 분류되기 어려운 다형성(Polymorphic) 악성코드 또는 기존 탐지 패턴을 지속적으로 변형한 신규 변종이 대거 유입될 때 증가하는 경향이 있습니다. 4월의 급증은 기존 시그니처 기반 탐지 규칙을 우회하도록 설계된 신변종 악성코드의 유입이 확대된 결과로 판단됩니다. 이러한 유형은 범용 탐지 패턴에 의존하는 보안 솔루션을 상대적으로 쉽게 우회할 수 있어, 행위 기반 탐지 역량의 강화가 필요합니다.
Etc 유형은 전월 14건에서 46건으로 228.6% 급증하였습니다. Etc는 주요 악성코드 분류 기준에 포함되지 않는 기타 유형의 악성코드로 구성되며, 이 유형의 급격한 증가는 기존 분류 체계 외의 새로운 형태의 위협이 등장하고 있음을 시사합니다. 특정 목적에 특화된 스파이웨어, 클리커(Clicker), 다운로더(Downloader) 계열의 신규 악성코드 변종이 다수 유입된 것으로 분석됩니다.
Linux 대상 악성코드는 전월 14건에서 38건으로 171.4% 급증하였습니다. Android 기반 스마트폰의 리눅스 커널을 겨냥하거나 Linux 환경에서 동작하는 악성코드가 모바일 기기에 유입되는 사례가 늘고 있습니다. IoT 기기와 스마트폰 간의 연동이 확대되면서 기존 Linux 대상 악성코드가 모바일 플랫폼으로 이식되는 추세를 반영하는 것으로 분석됩니다.
반면 Trojan은 전월 764건에서 528건으로 30.9% 급감하였습니다. Trojan은 여전히 전체 반영 건수의 48.3%로 가장 높은 비중을 차지하고 있으나, 절대 건수가 크게 줄어든 것은 기존에 활발히 유포되던 주요 Trojan 변종의 활동이 일시적으로 위축되었거나, 탐지 및 차단 역량이 강화된 결과로 해석됩니다.
Adware는 전월 16건에서 38건으로 137.5% 급증하였으며, VoicePhishing은 6건에서 8건으로 33.3% 증가하였습니다. Riskware는 380건에서 394건으로 3.7% 증가하여 전월과 유사한 수준을 유지하였습니다.
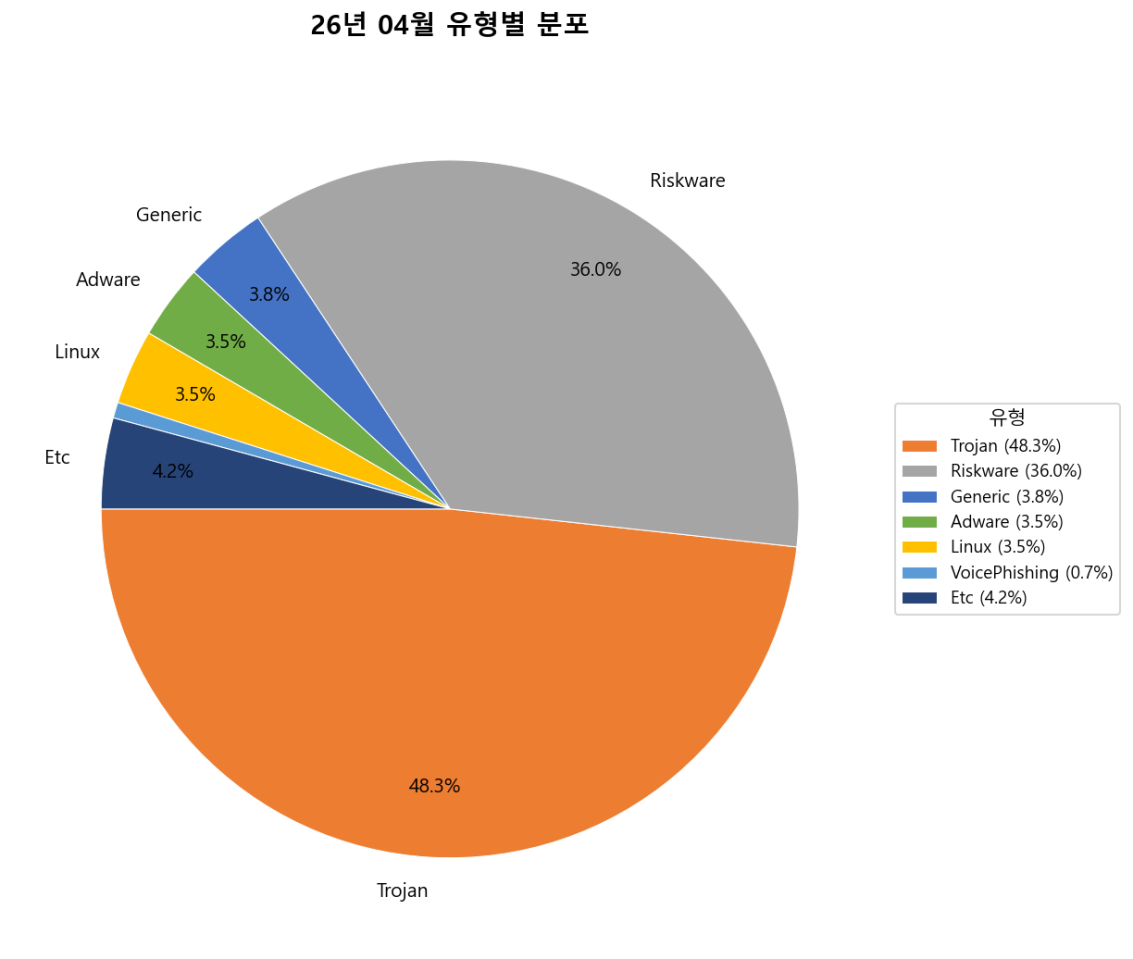
2026년 4월 악성코드 유형별 동향을 종합하면 다음과 같은 위협 트렌드가 확인됩니다.
첫째, 탐지 우회를 목적으로 한 Generic 및 Etc 유형이 크게 증가하여 기존 시그니처 기반 탐지 체계를 우회하는 신변종 위협이 확대되고 있습니다. 둘째, Linux 대상 악성코드가 모바일 환경에서 급증하며 플랫폼 경계를 넘나드는 크로스 플랫폼 위협이 현실화되고 있습니다. 셋째, Trojan의 비중이 48.3%로 여전히 압도적이나 전월 대비 절대 건수가 급감한 것은 탐지 대응 고도화의 성과이자 동시에 위협 다변화의 신호로 해석됩니다. 넷째, Riskware는 36.0%의 비율로 지속적으로 높은 비중을 유지하고 있어 정상 앱과의 경계가 모호한 위험 소프트웨어에 대한 지속적인 모니터링이 필요합니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
모바일 금융 서비스와 보안이 중요한 애플리케이션에서 루팅/탈옥 탐지는 필수적인 보안 요소입니다. 루팅된 기기는 시스템 보안 메커니즘을 우회할 수 있어, 악성코드 감염이나 데이터 탈취에 취약해집니다. 본 섹션에서는 2026년 4월 기준 루팅 및 에뮬레이터 탐지 현황과 최신 우회 기법 동향을 분석합니다.
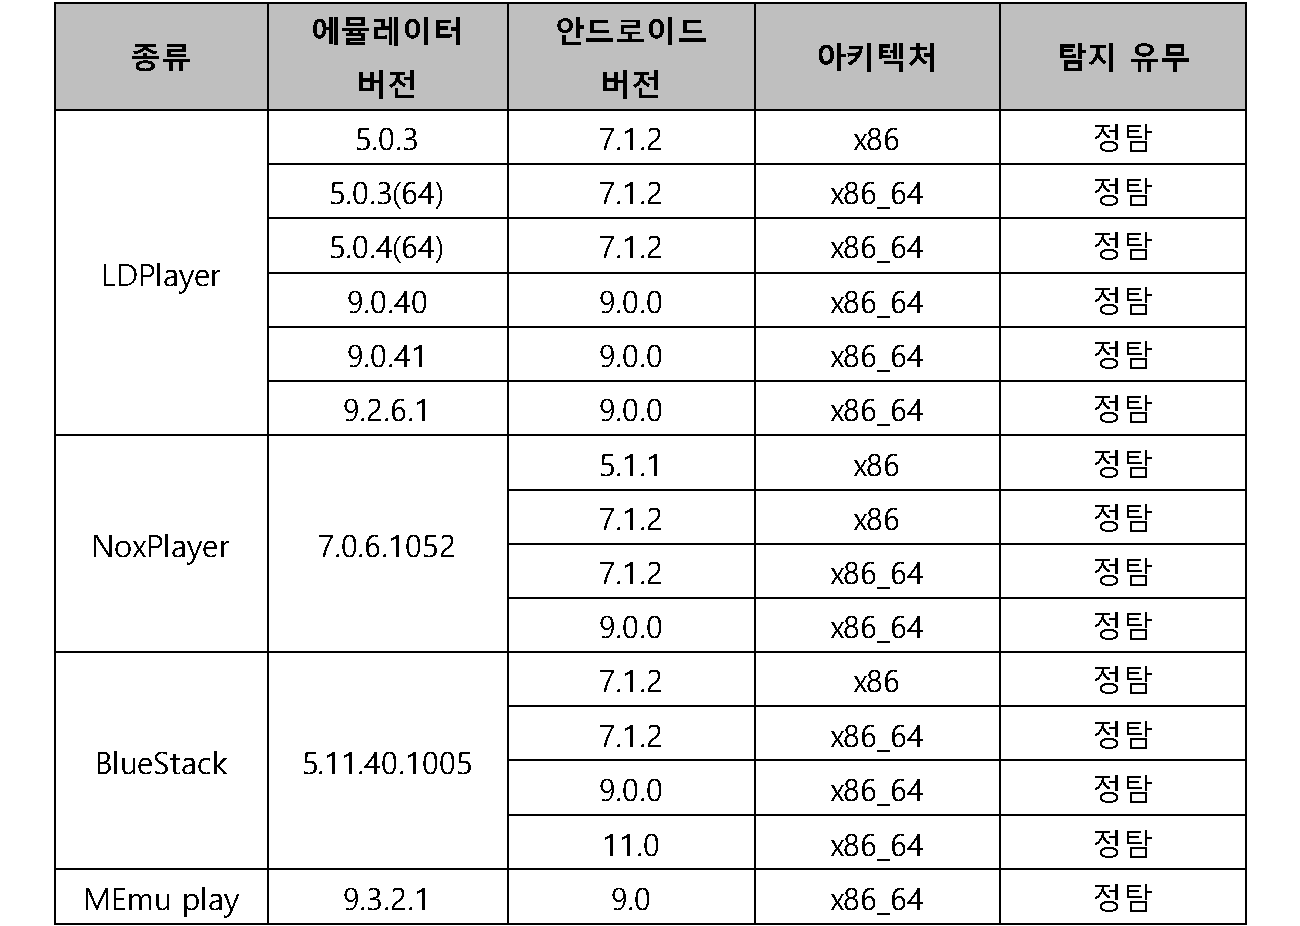
2026년 4월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
2.2. 루팅 탐지 현황(Real Device)
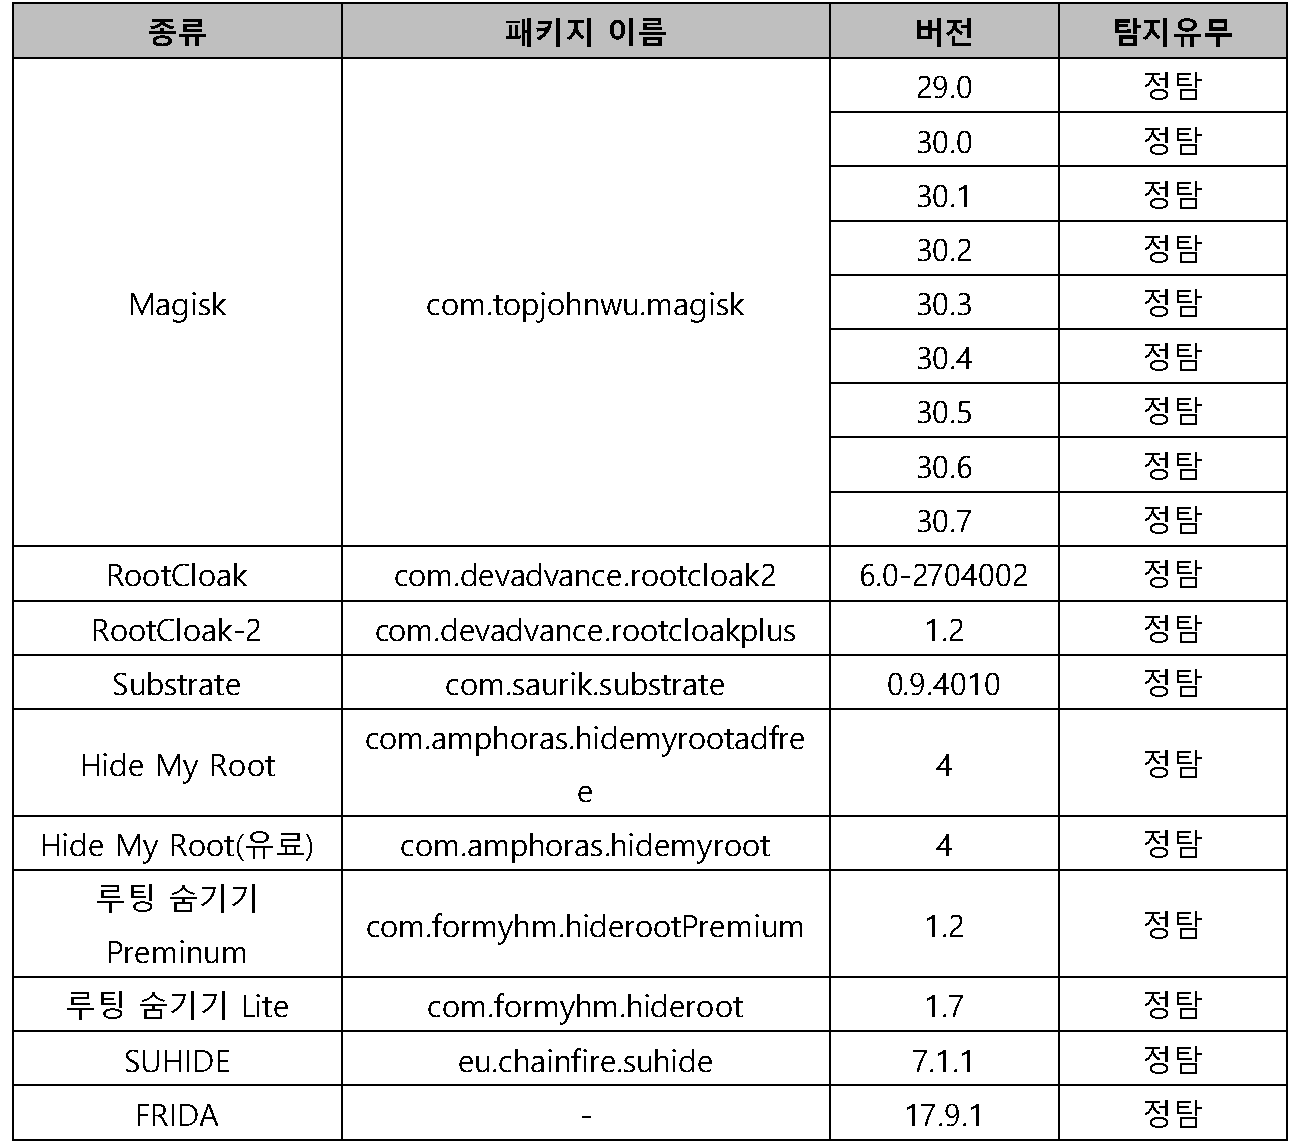
2026년 4월 루팅 단말을 대상으로 자사 백신에서 루팅 탐지 테스트를 진행한 결과는 다음과 같습니다.
2.3. 에뮬레이터 탐지 현황
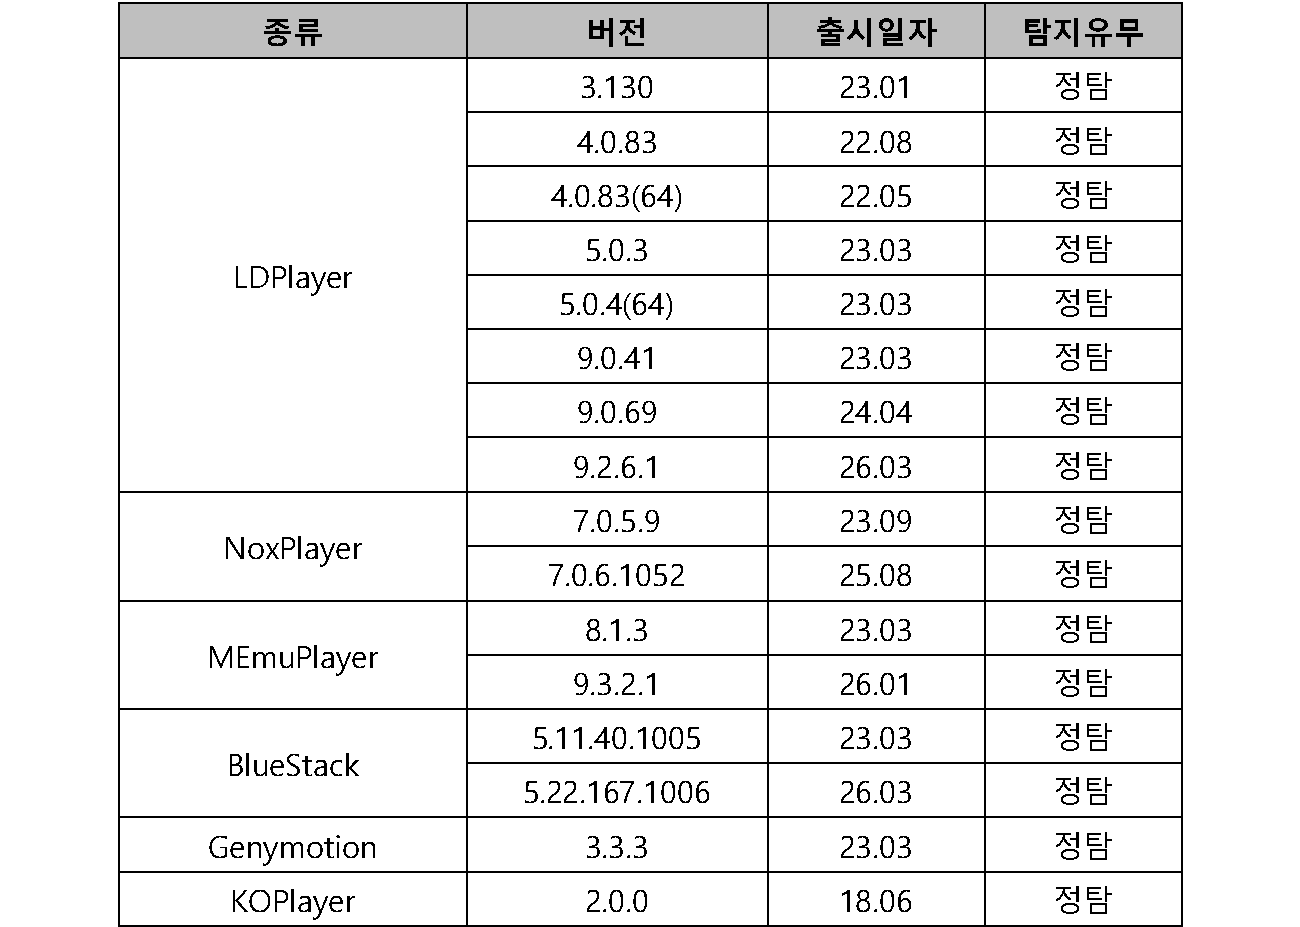
2026년 4월 에뮬레이터 별 대상으로 자사 백신에서 에뮬레이터 탐지 테스트를 진행한 결과는 다음과 같습니다.
2.4. 원격 탐지 현황
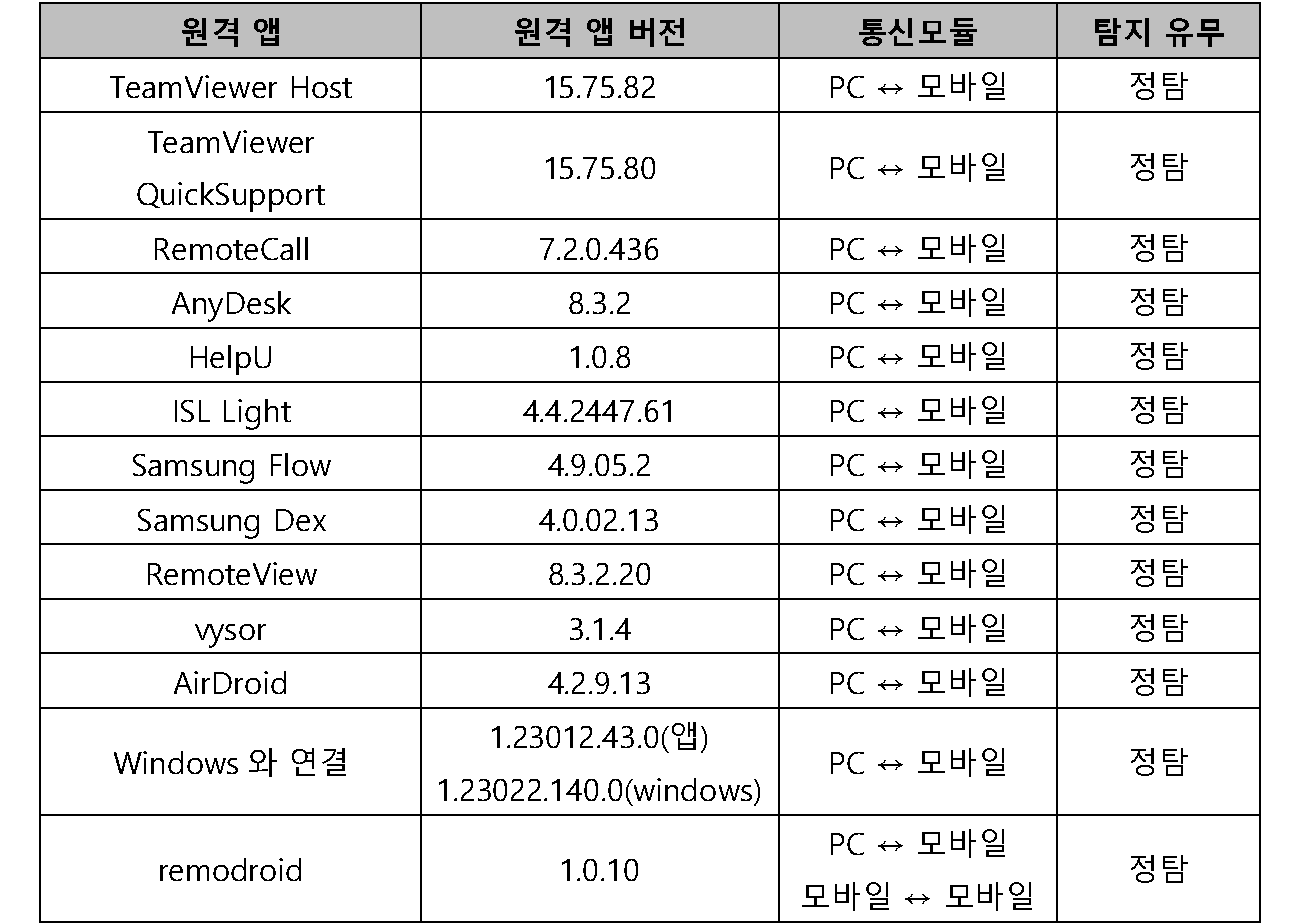
2026년 4월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
3. 국내외 보안 동향
3.1. Drift Protocol DeFi 플랫폼 $285M 암호화폐 탈취 (북한 연계 UNC4736 소행 추정)
1. 사건 개요
(1) 사건 기본 정보:
2026년 4월 1일, Solana 기반 최대 DeFi 플랫폼인 Drift Protocol에서 약 2억 8,500만 달러(USD) 규모의 암호화폐 탈취 사건이 발생했습니다. The Hacker News가 보도한 이 사건은 단일 DeFi 프로토콜 대상 사상 최대 규모 탈취 사례 중 하나로 기록됩니다.
(2) 공격의 복합 특성:
공격자는 단순한 스마트 컨트랙트 취약점 악용이 아닌, 6개월에 걸친 정교한 소셜 엔지니어링과 공급망 침해를 결합한 복합 전략을 구사했습니다. 탈취 실행은 공격 당일 단 12분 만에 완료되었으며, Drift TVL(Total Value Locked)의 50% 이상이 소실되었습니다.
2. 사건 경위
(1) 사전 침투 단계 (약 6개월):
공격자는 실존하는 퀀트 트레이딩 회사를 가장하여 주요 암호화폐 컨퍼런스에서 Drift 기여자들과 대면 관계를 구축했습니다. 귀속 분석 기관은 "공격자가 대면 관계 구축을 위해 제3자 중개인을 활용하는 것으로 알려져 있습니다"라고 평가했으며, 공격에 사용된 프로필은 직업 이력, 공개 자격증, 전문 네트워크까지 완성된 허위 신원으로 구성되었습니다.
(2) 시스템 침투 단계:
관계 구축 이후 공격자는 악성 VS Code 저장소와 Apple TestFlight 애플리케이션을 통해 기여자 시스템에 악성코드를 심는 데 성공했습니다. 초기 침투 이후 장기간 잠복하며 핵심 권한과 서명 키에 대한 접근권을 확보한 것으로 판단됩니다.
(3) 자산 탈취 실행:
공격자는 오프라인 환경에서 미리 서명 가능한 '내구성 논스(durable nonces)' 메커니즘을 활용해 거래를 사전에 준비했습니다. 공격 당일 무가치한 CVT 토큰을 담보로 프로토콜에 등록한 뒤, USDC·SOL·ETH 등 실제 자산 약 2억 8,500만 달러를 12분 내에 인출하여 탈취를 완료했습니다.
3. 기술적 분석
(1) 내구성 논스(Durable Nonces) 악용:
이번 공격의 핵심 기술적 특징은 Solana의 내구성 논스 메커니즘 악용입니다. 일반 트랜잭션은 최근 블록해시를 사용해 유효 기간이 짧지만, 내구성 논스는 오프라인에서 미리 서명한 트랜잭션을 나중에 실행할 수 있습니다. 공격자는 이를 통해 자산 이동 트랜잭션을 사전에 준비하고 거의 동시에 일괄 실행함으로써 12분이라는 극도로 짧은 탈취 시간을 달성했습니다.
(2) 공급망 침해 벡터:
악성 VS Code 저장소와 Apple TestFlight는 개발자 환경을 표적으로 하는 전형적인 공급망 공격 벡터입니다. 신뢰 관계가 형성된 상태에서 기여자가 직접 악성 코드를 실행하도록 유도하는 방식으로, 기술적 탐지 우회보다 사회적 신뢰를 우선 활용한 접근 전략입니다.
(3) 담보 조작 메커니즘:
공격자는 시장 가치가 없는 CVT 토큰을 담보로 등록하여 프로토콜의 청산 메커니즘을 역이용했습니다. 이는 DeFi 프로토콜의 담보 평가 로직과 가격 오라클 설계의 허점을 노린 공격으로, 담보 허용 목록 관리와 실시간 가격 검증 체계의 중요성을 명확히 시사합니다.
4. 피해 현황
(1) 직접 자산 피해:
Drift Protocol은 약 2억 8,500만 달러(USD) 상당의 USDC, SOL, ETH를 탈취당했으며, 이는 Drift TVL의 50% 이상에 해당합니다. 자산은 12분이라는 단시간에 플랫폼 외부로 이동 완료되었습니다.
(2) 연계 프로토콜 연쇄 피해:
Drift에 유동성을 의존하던 20개 이상의 연계 DeFi 프로토콜이 연쇄 피해를 입었습니다. 단일 플랫폼 침해가 생태계 전반으로 확산되는 DeFi 상호의존성의 구조적 위험이 이번 사건을 통해 명확히 드러났습니다.
5. 대응 현황
(1) 즉각 봉쇄 및 귀속 확인:
Drift는 공격 직후 시스템을 일시 정지하고 외부 보안 업체 맨디언트(Mandiant)를 투입했습니다. Drift는 SEAL 911 팀의 분석을 토대로 본 공격을 2024년 10월 Radiant Capital 해킹과 동일 행위자의 소행으로 medium-high 신뢰도로 평가하였으며, 해당 행위자는 맨디언트가 UNC4736(AppleJeus·Citrine Sleet, 북한 연계 위협 그룹)으로 귀속한 그룹입니다. TRM Labs와 Elliptic 등 블록체인 분석 기업도 자금 세탁 방식과 네트워크 지표를 근거로 북한 연계 정황을 독립적으로 확인하였습니다.
(2) 투명성 기반 정보 공개:
Drift는 온체인·오프체인 증거를 포함한 상세 공격 경위 보고서를 공개했습니다. 피해 기관이 자발적으로 공격 기술 정보를 공유함으로써 업계 전반의 방어력 향상에 기여한 사례로 평가됩니다.
6. 시사점
(1) 소셜 엔지니어링의 고도화 대응:
이번 공격은 순수 기술 해킹이 아닌 6개월간 오프라인 신원 위장을 결합한 복합 전략으로, 기존 기술적 보안 통제만으로는 방어에 한계가 있습니다. 외부 협력자 신원 검증 절차 강화와 컨퍼런스 등 대면 접점에서의 정보 보안 가이드라인 수립이 시급합니다.
(2) DeFi 담보 및 오라클 설계 재검토:
무가치 토큰을 담보로 활용한 탈취 방식은 담보 허용 목록(allowlist) 관리와 가격 오라클 이중 검증 체계의 중요성을 부각합니다. 담보 자산 신규 등록 시 다중 서명 승인 및 위험 한도 설정 적용을 권고합니다.
(3) 개발자 환경 보안 강화:
기여자 시스템이 공격 진입점이 된 이번 사례는 개발 환경 접근 최소화 원칙 적용과 서명 키 하드웨어 격리 관리의 필요성을 강조합니다. 외부 저장소 및 테스트 애플리케이션 설치에 대한 코드 리뷰 및 승인 프로세스 도입이 필요합니다.
▶출처/참고자료:
- The Hacker News: https://thehackernews.com/2026/04/285-million-drift-hack-traced-to-six.html
3.2. ChipSoft 의료 IT 랜섬웨어 침해 사고 (네덜란드 병원 70~80% 영향)
1. 사건 개요
(1) 사건 기본 정보:
네덜란드 의료 IT 솔루션 제공업체 ChipSoft가 2026년 4월 7일 Embargo 랜섬웨어 그룹의 공격을 받았습니다. ChipSoft는 네덜란드 병원의 약 70~80%가 사용하는 전자의무기록(EHR) 플랫폼 HiX를 운영하는 기업으로, BleepingComputer가 이 사건을 보도했습니다.
(2) 사고 성격 및 범위:
단일 의료 IT 벤더 침해가 국가 단위 병원 네트워크로 연쇄 파급된 전형적인 제3자 공급망 공격 사례입니다. Embargo 그룹은 100GB 분량의 데이터를 탈취하고 이중갈취 전략을 구사했으며, 11개 이상 병원의 환자 포털이 강제 오프라인 상태로 전환되는 사태가 발생했습니다.
2. 사건 경위
(1) 초기 침투 및 외부 연결 차단:
Embargo 랜섬웨어 그룹이 ChipSoft 내부 시스템에 침투하여 HiX 플랫폼 관련 데이터 100GB를 탈취했습니다. ChipSoft는 피해 확산 방지를 위해 Zorgportaal, HiX Mobile, Zorgplatform 등 외부 연결을 전면 차단했으며, 이 조치로 인해 11개 이상 병원의 환자 포털이 오프라인 상태가 되었습니다.
(2) 공개 협박 및 협상 경과:
Embargo 그룹은 탈취 데이터를 공개하겠다고 위협하며 공개 협박에 나섰고, 네덜란드 의료 사이버보안 기관 Z-CERT가 사건을 공식 확인했습니다. 이후 협상 과정을 통해 탈취된 데이터는 전량 파기되는 것으로 결론났으며, ChipSoft는 "4월 초 랜섬웨어 공격으로 탈취된 모든 데이터가 파기되었음을 확인했습니다"라고 공식 발표했습니다.
3. 기술적 분석
(1) Embargo 랜섬웨어 그룹의 이중갈취 전략:
Embargo는 시스템 암호화와 데이터 탈취를 병행하는 이중갈취 전략을 채택하는 그룹입니다. 의료 분야는 운영 연속성 요구가 높아 협박에 취약한 구조를 가지며, 이로 인해 랜섬웨어 그룹의 선호 표적이 됩니다. 초기 침투 기술 벡터는 공개 정보 제한으로 미확인 상태입니다.
(2) 외부 연결 차단 조치의 의미:
ChipSoft가 Zorgportaal, HiX Mobile, Zorgplatform 등의 외부 접점을 전면 차단한 것은 추가 피해 방지를 위한 네트워크 격리 조치입니다. 그러나 이 조치가 환자 포털 오프라인으로 이어지면서 의료 서비스 연속성에 직접적 영향을 미쳤습니다. 의료 IT 서비스 중단이 실제 환자 안전에 미친 구체적 영향 범위는 공개 정보 기준으로 미확인 상태입니다.
(3) 공급망 집중 위험의 현실화:
병원 70~80%가 단일 EHR 벤더에 의존하는 구조는 단일 장애점(SPOF) 위험을 현실화합니다. 개별 병원의 자체 보안 수준과 무관하게 벤더 침해만으로 전국 의료 네트워크가 영향을 받을 수 있다는 점에서 공급망 집중 관리 체계의 필요성이 부각됩니다.
4. 피해 현황
(1) 직접 피해 범위:
네덜란드 전체 병원의 약 70~80%가 영향을 받았으며, 11개 이상 병원의 환자 포털이 강제 오프라인 상태로 전환되었습니다. Embargo 그룹은 100GB 분량의 데이터를 탈취했다고 주장했습니다.
(2) 의료 서비스 중단:
HiX 플랫폼 외부 연결 차단으로 환자의 의무기록 접근과 병원 간 의료 정보 공유가 일시 중단되었습니다. 단일 EHR 플랫폼 의존 구조에서 사이버 사고가 의료 서비스 전반으로 파급될 수 있음이 확인되었습니다.
5. 대응 현황
(1) 즉각 대응 및 기관 협력:
ChipSoft는 공격 탐지 직후 외부 연결을 전면 차단하고 단계적 시스템 복구 절차를 가동했습니다. Z-CERT(네덜란드 의료 사이버보안 기관)가 사건을 공식 확인하고 대응 지원에 참여했습니다.
(2) 복구 및 사후 조치:
ChipSoft는 영향 받은 병원에 신규 로그인 자격증명을 재발급했습니다. 협상을 통해 탈취 데이터 전량 파기를 공식 확인하였으나, 파기의 독립적 검증 체계는 공개 정보 기준으로 확인되지 않습니다.
6. 시사점
(1) 의료 IT 공급망 집중 리스크 관리:
국가 의료 인프라의 70~80%가 단일 EHR 벤더에 의존하는 구조는 공급망 집중 위험의 극단적 사례입니다. 벤더 다양화 전략 또는 클라우드·온프레미스 이중화 구조 도입 여부를 검토할 필요가 있으며, 핵심 의료 IT 벤더에 대한 정기적인 제3자 보안 감사를 요구할 것을 권고합니다.
(2) 의료 분야 사이버 복원력 강화:
의료 기관은 운영 중단이 직접적 환자 안전 문제로 이어질 수 있어 사이버 공격 그룹의 선호 표적이 됩니다. 오프라인 백업 체계 구축, 재해복구(DR) 계획의 정기 훈련, 핵심 의료 기록의 격리 보관 체계 확보가 필요합니다.
(3) 협상 데이터 파기의 한계 인식:
Embargo와의 협상을 통해 데이터 파기가 확인되었으나, 공격 그룹이 제공하는 파기 확인의 신뢰성은 보장할 수 없습니다. 탈취 자체를 사전에 차단하는 접근 최소화 원칙과 데이터 유출 방지 통제 적용이 근본적 대응책입니다.
▶출처/참고자료:
- BleepingComputer: https://www.bleepingcomputer.com/news/security/healthcare-it-solutions-provider-chipsoft-hit-by-ransomware-attack/
3.3. 프랑스 ANTS 국가신분증 기관 개인정보 유출 (IDOR 취약점 악용, 최대 1,900만 건)
1. 사건 개요
(1) 사건 기본 정보:
'breach3d'로 알려진 위협 행위자가 프랑스 운전면허증·여권·신분증 발급 및 관리 기관인 France Titres(ANTS, Agence Nationale des Titres Sécurisés)의 API에서 IDOR(Insecure Direct Object Reference) 취약점을 악용하여 대규모 개인정보 유출을 일으켰습니다. ANTS는 2026년 4월 15일 보안 사건을 탐지했다고 공식 발표하였으며, BleepingComputer가 이를 보도했습니다.
(2) 사고의 민감성:
ANTS는 국가 신분증, 운전면허증, 여권 등 고가치 신원 정보를 관리하는 국가 핵심 기관입니다. ANTS 공식 확인 기준 1,170만 계정이 침해되었으며, 위협 행위자는 최대 1,900만 건을 탈취했다고 주장하여 프랑스 성인 인구 약 3분의 1에 달할 수 있는 규모의 유출이 발생했습니다.
2. 사건 경위
(1) 취약점 발견 및 데이터 접근:
'breach3d'가 ANTS 포털 API에서 IDOR 취약점을 발견하고 이를 악용해 개인 및 사업자 계정 데이터에 무단 접근했습니다. 공격자 스스로 이 취약점을 "정말 어이없다(really stupid)"고 표현할 만큼 기초적인 보안 결함이 국가 핵심 인프라 API에 존재했습니다.
(2) 다크웹 매각 시도 및 공식 확인:
공격자는 침해 다음 날인 4월 16일 탈취된 데이터를 최대 1,900만 건 규모로 다크웹 해킹 포럼에 매각 시도했습니다. ANTS는 침해 사실을 공식 확인하며 CNIL(개인정보보호 당국), ANSSI(국가 사이버보안 기관), 파리 검찰청에 즉시 신고했습니다.
3. 기술적 분석
(1) IDOR 취약점 구조:
IDOR는 애플리케이션이 사용자가 요청한 객체(계정·파일·레코드 등)에 대한 접근 권한을 충분히 검증하지 않을 때 발생하는 취약점입니다. API 엔드포인트에서 계정 식별자를 순차적으로 변경하는 것만으로도 타인의 데이터에 접근할 수 있는 구조적 결함으로, 자동화 스크립트를 이용한 대량 데이터 수집이 가능합니다. OWASP API Security Top 10에 포함된 기초 취약점이 국가 신분증 발급 기관의 API에 존재했다는 사실은 공공 부문 API 보안 점검 체계의 미흡함을 드러냅니다.
(2) API 보안 통제 부재:
API 게이트웨이 수준의 비율 제한(Rate Limiting)과 비정상 요청 탐지 체계가 갖춰져 있었다면 대량 데이터 스크래핑 시도를 조기에 탐지할 수 있었습니다. 객체 수준 접근 권한 검증(Object-Level Authorization) 미적용이 핵심 원인으로 판단됩니다.
(3) 유출 데이터의 악용 위험:
유출 데이터는 성명, 생년월일, 출생지, 우편 주소, 이메일 주소, 전화번호를 포함합니다. 이는 정교한 스피어 피싱, 신원 사기, 계정 탈취에 직접 활용될 위험이 높으며, 국가 신원 정보를 관리하는 기관의 데이터 유출이라는 점에서 피해의 장기성이 우려됩니다.
4. 피해 현황
(1) 공식 확인 피해 규모:
ANTS가 공식 확인한 침해 계정은 1,170만 건입니다. 위협 행위자가 주장하는 최대 1,900만 건은 프랑스 성인 인구의 약 3분의 1에 해당하는 규모입니다.
(2) 유출 데이터 항목:
성명, 생년월일, 출생지, 우편 주소, 이메일 주소, 전화번호가 유출되었습니다. 신분증·여권·운전면허증 관련 원본 문서 데이터의 유출 여부는 ANTS의 공식 발표에서 구체적으로 확인되지 않았습니다.
5. 대응 현황
(1) 즉각 신고 및 수사 개시:
ANTS는 침해 탐지 즉시 CNIL, 파리 검찰청, ANSSI에 신고했습니다. 개인정보 감독 기관, 수사 기관, 사이버보안 기관이 모두 관여하는 다각적 대응 체계가 가동되었습니다.
(2) 피해자 통보 및 경보 발령:
ANTS는 "사용자에게 별도 조치는 필요하지 않으나, 수신되는 의심스럽거나 비정상적인 메시지에 대해 각별히 주의할 것"을 권고했습니다. 영향 받은 사용자에게는 피싱 주의 경보와 함께 개별 통보가 진행되었습니다.
6. 시사점
(1) 공공 부문 API 보안 점검 시급성:
국가 핵심 기관의 API에서 기초적 IDOR 취약점이 발견된 이번 사건은 공공 부문 전반의 API 보안 수준 점검의 필요성을 강조합니다. 정기적인 API 취약점 진단 실시와 모든 엔드포인트에 객체 수준 접근 권한 검증 구현을 권고합니다.
(2) 고가치 정부 데이터의 최소 노출 원칙 적용:
신분증·여권 정보 관리 기관일수록 API를 통해 노출되는 데이터 항목을 최소화하고, 민감 정보 접근에 대한 실시간 이상 탐지 체계를 갖추어야 합니다. 비율 제한과 접근 패턴 모니터링을 API 게이트웨이 기본 요건으로 적용하는 것이 필요합니다.
(3) 유출 정보 기반 2차 피해 대응:
성명·연락처·생년월일이 결합된 데이터는 정교한 피싱 및 신원 사기에 직접 활용됩니다. 피해 국민 대상 사기 탐지 지원 서비스 제공과 금융 기관 등 관계 기관과의 정보 공유 체계 가동이 필요합니다.
▶출처/참고자료:
- BleepingComputer: https://www.bleepingcomputer.com/news/security/french-govt-agency-confirms-breach-as-hacker-offers-to-sell-data/
3.4. Canvas LMS 교육 플랫폼 역대 최대 규모 침해 (ShinyHunters, 2억 7,500만 명 영향)
1. 사건 개요
(1) 사건 기본 정보:
ShinyHunters 그룹이 2026년 4월 25일 전 세계 8,809개 대학·교육부·교육기관이 사용하는 학습관리시스템(LMS) Canvas의 운영사 Instructure에 침투하여 대규모 데이터를 탈취했습니다. Wikipedia를 비롯한 복수 매체가 이 사건을 "역대 최대 교육기관 보안 침해"로 기록했습니다.
(2) 사고 규모 및 사회적 파급:
약 2억 7,500만 명의 사용자 데이터가 위험에 노출되었으며, 3.65TB 분량의 데이터 탈취가 주장되었습니다. 기말 시험 기간과 겹쳐 수천 개 기관의 교육 서비스가 중단되는 사태가 발생했고, 미국 고등교육기관의 41%가 Canvas를 사용하고 있어 피해 범위가 광범위했습니다.
2. 사건 경위
(1) 초기 침투 및 탐지:
ShinyHunters는 4월 25일 Canvas LMS 시스템에 무단 침투하여 데이터를 탈취했습니다. Instructure는 4월 29일 침해를 탐지하고 접근을 차단한 뒤 외부 포렌식 전문가를 투입하였으며, 5월 1일 공식 발표를 통해 침해 사실과 조사 현황을 공개했습니다.
(2) 랜섬웨어 협박 및 기말 시험 기간 서비스 중단:
5월 7일 시스템에 랜섬웨어 협박 메시지가 표시되었으며, 기말 시험 기간과 겹쳐 수천 개 기관에서 Canvas 서비스가 중단되는 사태가 발생했습니다. 공격 시점이 기말 시험 기간과 겹친 것은 피해 기관의 복구 의지를 약화시켜 협상에서 우위를 확보하기 위한 전략적 선택으로 분석됩니다.
(3) 협상 타결 및 법적 대응:
5월 11일(협박 마감 하루 전) Instructure는 ShinyHunters와 합의에 도달했다고 공식 발표하였으며, 탈취 데이터가 파기되었고 데이터 파기 확인 로그(shred log)를 수령했다고 밝혔습니다. Instructure는 랜섬 지불 사실을 명시적으로 확인하지 않았으나, 다크웹 유출 사이트에서 사전 삭제된 점 등을 근거로 보안 전문가들은 지불이 이루어진 것으로 평가하며, 일부 매체는 지불액을 약 1,000만 달러(USD) 규모로 보도하였습니다(공식 미확인). 이어 5월 12일 미국 교육부 FSA(연방학자금지원청)가 경보를 발령하였고, 5월 13일 집단소송이 제기되었습니다.
3. 기술적 분석
(1) ShinyHunters 그룹 특성:
ShinyHunters는 대규모 데이터 탈취와 판매로 알려진 위협 행위자 그룹입니다. 이번 사건에서는 단순 데이터 탈취를 넘어 랜섬웨어 협박 메시지를 플랫폼 내에 직접 표시하는 방식으로 압박 수위를 높였습니다. Instructure는 공격자가 기관 인증 절차가 없는 Free-For-Teacher(FFT) 계정 프로그램의 취약점을 악용해 Canvas 운영 데이터에 접근했다고 확인하였으며, 다중 테넌트 SaaS 구조에서 FFT 테넌트와 기관 테넌트 간 신뢰 경계가 약했던 점이 침해 확산 요인으로 지적됩니다.
(2) 교육 플랫폼의 공격 표면:
Canvas LMS는 학생 학습 데이터, 과제, 성적, 메시지 등 다양한 민감 정보를 통합 관리합니다. Instructure는 성명, 이메일 주소, 학번, 사용자 간 메시지 등이 침해 대상에 포함된다고 공개했습니다. 수억 명의 사용자 데이터를 단일 플랫폼에서 통합 관리하는 구조가 공격 유인을 극대화하는 요인입니다.
(3) 학사 일정 기반 압박 전략:
기말 시험 기간 서비스 중단은 교육 기관이 수업 일정 차질을 우려하여 빠른 협상에 응할 수밖에 없는 구조를 이용한 것입니다. 교육 분야 보안 대응 계획 수립 시 중요 학사 일정 전후의 보안 강화 주기를 별도로 반영할 필요가 있습니다.
4. 피해 현황
(1) 사용자 및 기관 피해 규모:
약 2억 7,500만 명의 사용자가 영향을 받았으며, 전 세계 8,809개 교육기관이 침해 대상에 포함됩니다. 탈취 데이터는 3.65TB로 주장되었으며, 미국 고등교육기관의 41%가 Canvas를 사용하고 있습니다.
(2) 서비스 중단 및 재정 피해:
기말 시험 기간 Canvas 서비스 중단으로 수천 개 기관의 교육 운영에 직접적 차질이 발생했습니다. 일부 매체는 랜섬 지불액을 약 1,000만 달러(USD) 규모로 보도하였으나, Instructure는 지불 사실 및 금액을 공식 확인하지 않았습니다.
(3) 유출 데이터 항목:
성명, 이메일 주소, 학번, 사용자 간 메시지가 침해 범위에 포함됩니다. 집단소송이 제기된 만큼 추가 피해 범위의 법적 확인이 진행 중입니다.
5. 대응 현황
(1) Instructure 즉각 조치:
침해 탐지 즉시 접근을 차단하고 외부 포렌식 전문가를 투입했습니다. 5월 1일 공식 발표를 통해 침해 사실과 조사 경과를 공개하고 영향 받은 사용자에게 통보를 진행했습니다.
(2) 규제 기관 대응 및 법적 분쟁:
미국 교육부 FSA가 5월 12일 경보를 발령했습니다. 5월 13일 집단소송이 제기되어 Instructure의 보안 의무 위반 여부에 대한 법적 검토가 시작되었습니다.
(3) 협상 결과 및 검증 한계:
5월 11일 협상 타결로 ShinyHunters가 탈취 데이터를 반환하고 파기 로그를 제공했으나, 데이터의 실제 파기 여부에 대한 독립적 검증은 공개 정보 기준으로 확인되지 않습니다.
6. 시사점
(1) 교육 플랫폼의 고가치 표적화 위협 증가:
전 세계 수억 명의 교육 데이터를 통합 관리하는 플랫폼은 규모와 민감성 측면에서 랜섬웨어 그룹의 고가치 표적이 됩니다. 교육 기관과 LMS 벤더 간 계약 단계에서 보안 요구사항과 사고 대응 책임 범위를 명확히 규정하는 것이 중요합니다.
(2) 학사 일정 연계 사이버 복원력 계획 수립:
기말 시험 등 중요 학사 일정 전후 보안 태세를 강화하고, 오프라인 대체 운영 방안을 사전에 마련하는 복원력 계획이 필요합니다. LMS 서비스 중단 시 학생 평가와 수업 운영을 유지할 수 있는 비상 절차를 수립할 것을 권고합니다.
(3) 랜섬 지불 의존 탈피와 백업 체계 강화:
랜섬 지불(일부 매체 보도 기준 약 1,000만 달러, 공식 미확인)은 유사 공격 그룹에 재정적 인센티브를 제공합니다. 불변 백업(Immutable Backup) 구축과 오프라인 복구 체계를 확보하여 협상 없이 자력 복구 가능한 기반을 마련하는 것이 근본적 대응 방향입니다.
▶출처/참고자료:
- Wikipedia: https://en.wikipedia.org/wiki/2026_Canvas_security_incident
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-