-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 7월 주요 보안 이슈


이번 보안동향보고서에서는 티베트 커뮤니티를 표적으로 한 중국 연계 APT 공격, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 또한 인증보안 시장과 2025년 우수 보안 기술 등 주요 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1. 악성코드 동향
CHINA-NEXUS APT TARGETS THE
TIBETAN COMMUNITY
1. Executive Summary
2025년 6월, 중국과 연계된 APT(Advanced Persistent Threat) 그룹이 달라이 라마 90세 생일을 앞두고 티베트 커뮤니티를 대상으로 대규모 사이버 공격을 감행했습니다. '
Operation GhostChat
'과 '
Operation PhantomPrayers
'로 명명된 이 캠페인은 정교한 소셜 엔지니어링과 다단계 감염 체인을 활용하여 Ghost RAT 및 PhantomNet(SManager) 백도어를 배포했습니다.
주요 공격 특징:
•전략적 웹 침해: 합법적인 웹사이트 변조를 통한 리다이렉션
•DLL 사이드로딩: 디지털 서명된 정상 프로그램 악용
•다층적 난독화: RC4, AES 암호화 및 압축 기법 활용
•API 후킹 우회: ntdll.dll 메모리 덮어쓰기를 통한 보안 솔루션 회피
2. 위협 행위자 프로파일
2.1 귀속 분석
•위협 그룹: 중국 정부 연계 APT 그룹
•관련 그룹명: TA428, BackdoorDiplomacy, REF5961, Worok, Unfading Sea Haze
•활동 지역: 동남아시아, 러시아, 몽골, 티베트 디아스포라
•주요 표적: 정부 기관, IT 인프라, 군사 조직, 종교 단체
2.2
TTP (Tactics, Techniques, and Procedures)
•전략적 웹 침해 (Watering Hole)
•DLL 사이드로딩 (T1574.001)
•프로세스 인젝션 (T1055.002)
•저수준 API 악용 (T1106)
•난독화된 페이로드 (T1027)
3. 캠페인 상세 분석
3.1
Operation GhostChat
A.초기 침투 벡터
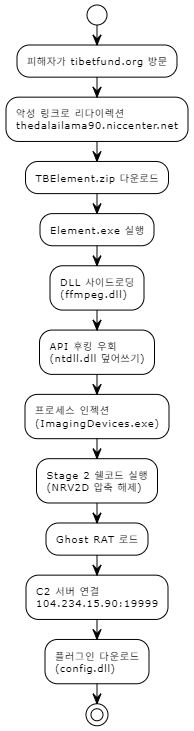
2025년 6월, 위협 행위자들은 tibetfund.org/90thbirthday의 합법적인 링크를 악성 링크로 교체하는 전략적 웹 침해를 실행했습니다. 원본 링크는 티베트 커뮤니티 구성원들이 달라이 라마에게 생일 축하 인사를 보낼 수 있는 페이지로 연결되었으나, 악성 링크는 thedalailama90.niccenter[.]net의 위조 페이지로 리다이렉션되었습니다.
B.감염 체인 분석
Stage 1: 초기 로더 (ffmpeg.dll)
파일명: ffmpeg.dll
MD5: 5b63a01a0b3f6e06dd67b42ad4f18266
SHA256: d896953447088e5dc9e4b7b5e9fb82bcb8eb7d4f6f0315b5874b6d4b0484bd69
주요 기능:
•API 해석: 해싱 알고리즘 없이 평문 API 이름 사용
•ntdll 맵핑: 디스크에서 새로운 ntdll.dll 복사본을 로드하여 API 후킹 우회
•코드 인젝션: 공유 메모리 섹션 기반 코드 인젝션 기법 사용
•지속성 확보: 레지스트리 Run 키 추가
기술적 세부사항:
레지스트리 경로: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Element
대상 프로세스: C:\Program Files (x86)\Windows Photo Viewer\ImagingDevices.exe
인젝션 기법: NtCreateSection → NtMapViewOfSection → NtUnmapViewOfSection
Stage 2: 반사형 로더
•NRV2D 압축 알고리즘 사용 (UPX 패커 변형)
•PE 헤더 변조: MZ/PE 매직 바이트를 0xd/0xa로 교체
•VirtualAlloc을 통한 메모리 할당 (PAGE_EXECUTE_READWRITE)
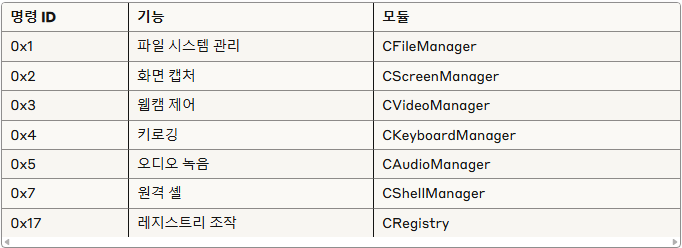
Stage 3: Ghost RAT Stage 3 실행 파일은 Ghost RAT의 변종입니다. 내장된 구성은 RC4와 유사하지만 크게 수정된 사용자 정의 알고리즘으로 암호화되어 있습니다.
C2 통신 특성:
•서버: 104.234.15[.]90:19999
•프로토콜: TCP 바이너리
•패킷 헤더: "KuGou" (기존 "Gh0st" 대신)
•암호화: 수정된 RC4 알고리즘
지원 명령:
3.2
Operation PhantomPrayers
A.배포 메커니즘
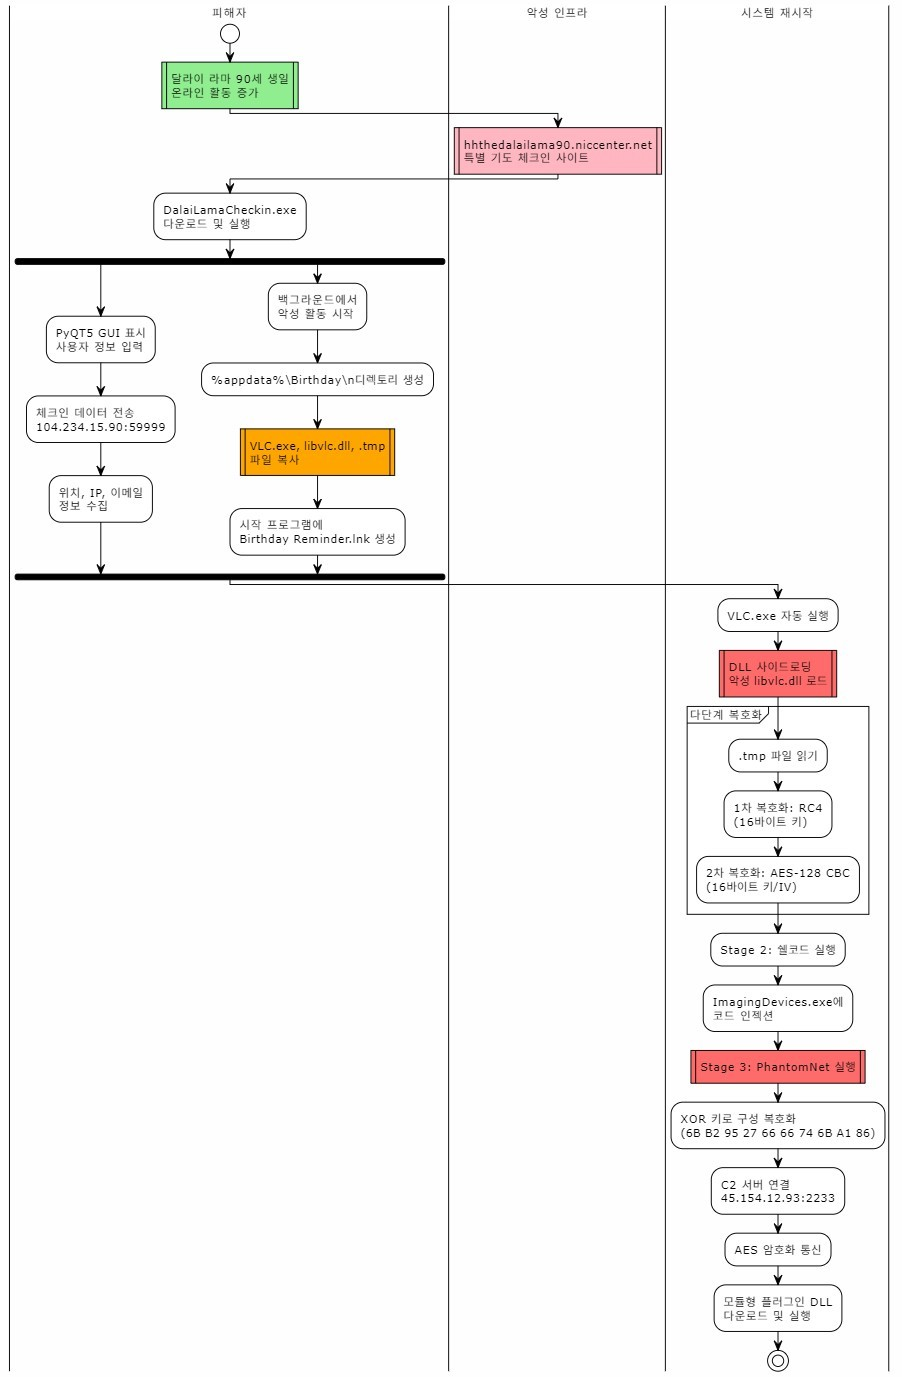
2025년 6월, hhthedalailama90.niccenter[.]net 서브도메인이 "특별 기도 체크인" 소프트웨어로 위장한 악성 애플리케이션을 배포하는 데 사용되었습니다.
초기 드로퍼 특성:
파일명: DalaiLamaCheckin.exe
MD5: a139e01de40d4a65f4180f565de04135
SHA256: a0b5d6ea1f8be6dbdbf3c5bb469b111bd0228bc8928ed23f3ecc3dc4a2c1f480
빌드: PyQT5 + Folium + PyInstaller
B.감염 체인 분석
Stage 1: DLL 사이드로딩
정상 파일: VLC.exe (디지털 서명됨)
악성 DLL: libvlc.dll
암호화된 쉘코드: .tmp 파일
암호화 계층:1.
1차 계층: RC4 (16바이트 키)
2. 2차 계층: AES-128 CBC 모드
C. Stage 3: PhantomNet 백도어 최종 페이로드는 32비트 실행 파일이며 PhantomNet 백도어의 변종입니다.
특징:
•C2 서버: 45.154.12[.]93:2233
•통신: TCP/HTTPS 선택 가능
•암호화: AES (동적 키 생성)
•시간 기반 실행: 특정 시간대에만 활성화 가능
4. 기술적 회피 기법
4.1
DLL 사이드로딩 고도화
DLL 사이드로딩은 정상적인 Windows 애플리케이션이 악성 DLL을 로드하고 실행하도록 하는 기법으로, 주로 중국 APT 그룹에서 사용됩니다.
최신 동향:
•이중 DLL 사이드로딩: Dragon Breath APT가 사용하는 복잡한 변형
•프록시 DLL: 정상 DLL 기능을 포워딩하면서 악성 코드 실행
•서치 오더 하이재킹: Windows DLL 검색 순서 악용
•
4.2 API 후킹 우회
c
// ntdll.dll 메모리 덮어쓰기 예시
HANDLE hFile = CreateFileW(L"C:\\Windows\\System32\\ntdll.dll",
GENERIC_READ, FILE_SHARE_READ, NULL,
OPEN_EXISTING, 0, NULL);
// 파일에서 직접 코드 섹션 읽기
// 메모리의 ntdll.dll 코드 섹션 덮어쓰기
4.3
프로세스 인젝션 기법
•섹션 기반 인젝션 (NtCreateSection)
•저수준 Native API 사용 (Nt*, Rtl*)
•EDR 회피를 위한 비표준 API 활용
5. 네트워크 인프라
5.1 C2 인프라
도메인:
- thedalailama90.niccenter[.]net
- tbelement.niccenter[.]net
- hhthedalailama90.niccenter[.]net
- beijingspring.niccenter[.]net
- penmuseum.niccenter[.]net
C2 서버:
- 104.234.15[.]90:19999 (Ghost RAT)
- 45.154.12[.]93:2233 (PhantomNet)
- 104.234.15[.]90:59999 (체크인 서버)
5.2 데이터 수집
피해자 정보 수집 형식:
json{
"username": "",
"lat": "",
"lon": "",
"location": "",
"timestamp": "",
"ip": "",
"email": ""
}
6. 귀속 지표 및 연관성
6.1
TA428과의 연관성
PhantomNet은 다른 연구자들에 의해 중국 APT 그룹인 TA428에 귀속되었으나, 이 악성코드가 해당 그룹에만 독점적으로 사용되는지 아니면 다른 중국 행위자들도 활용하는지는 불확실합니다.
TA428 특징:
•2019년 첫 식별 (Proofpoint)
•주요 표적: 러시아, 동남아시아 정부 기관
•사용 도구: Poison Ivy, PlugX, Royal Road
•Operation LagTime IT와의 연관성
6.2 역사적 맥락
GhostNet은 2009년 3월 발견된 대규모 사이버 스파이 작전으로, 중국에 기반을 둔 C&C 인프라를 통해 103개국의 고가치 정치, 경제, 미디어 위치에 침투했습니다.
7. 탐지 및 대응 방안
7.1
Operation GhostChat
공격 흐름
7.2
Operation PhantomPrayers
공격 흐름도
7.3
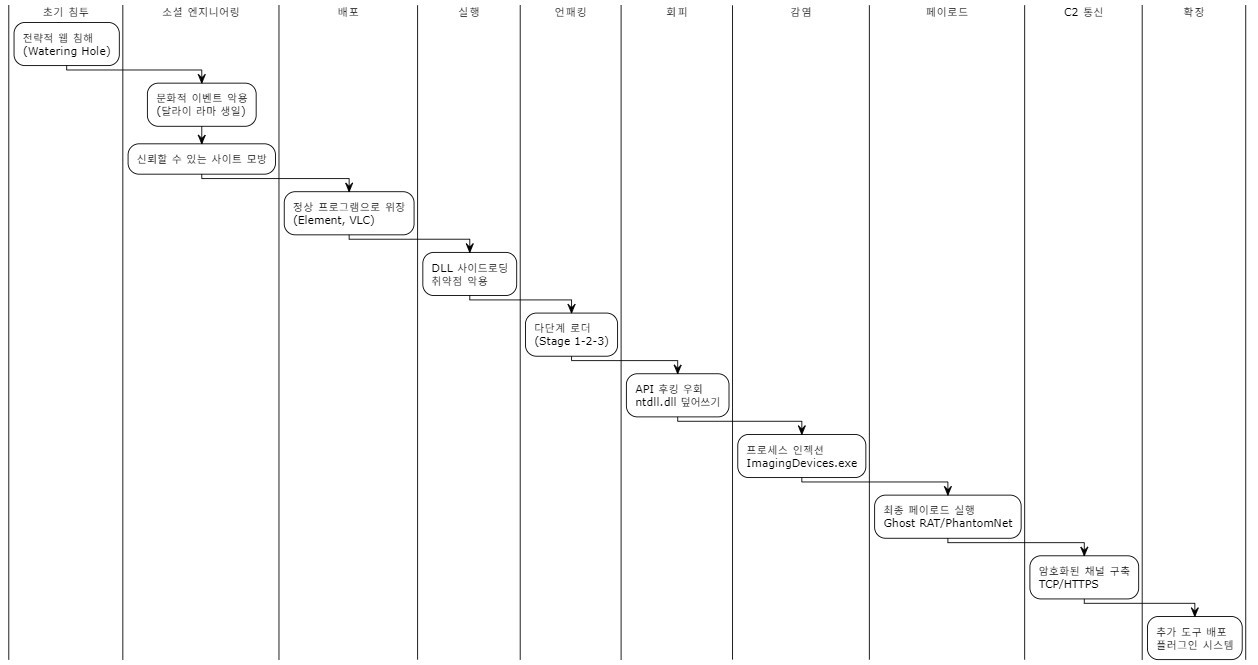
공통 감염 체인 패턴
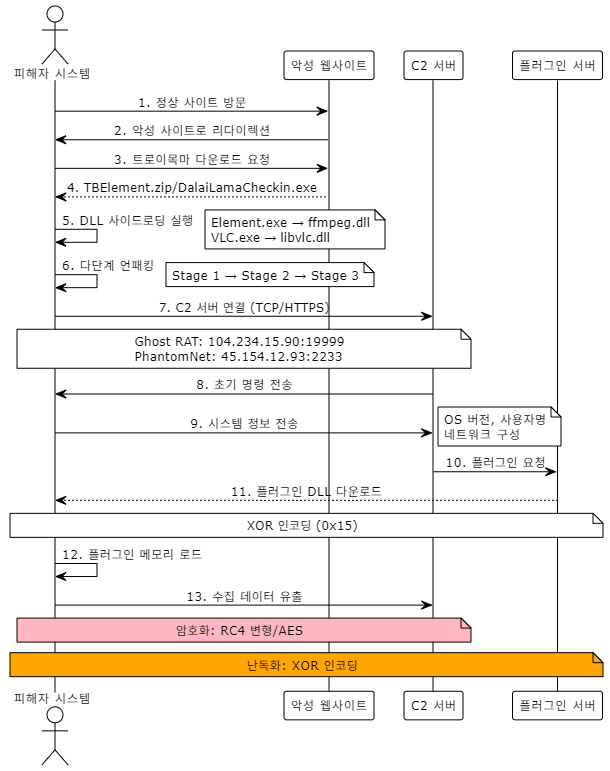
7.4
네트워크 통신 흐름
7.5 공격 타임라인
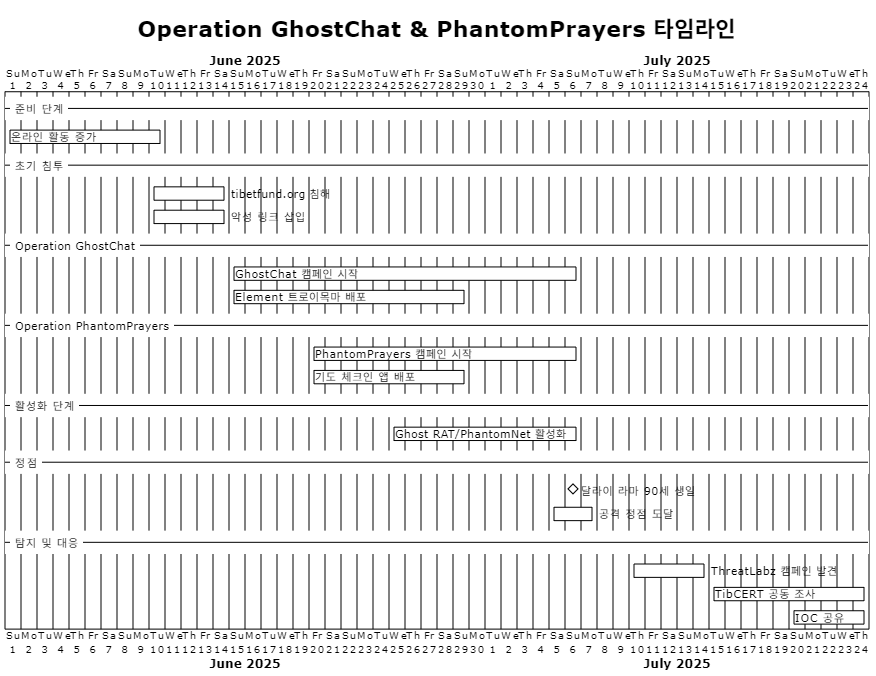
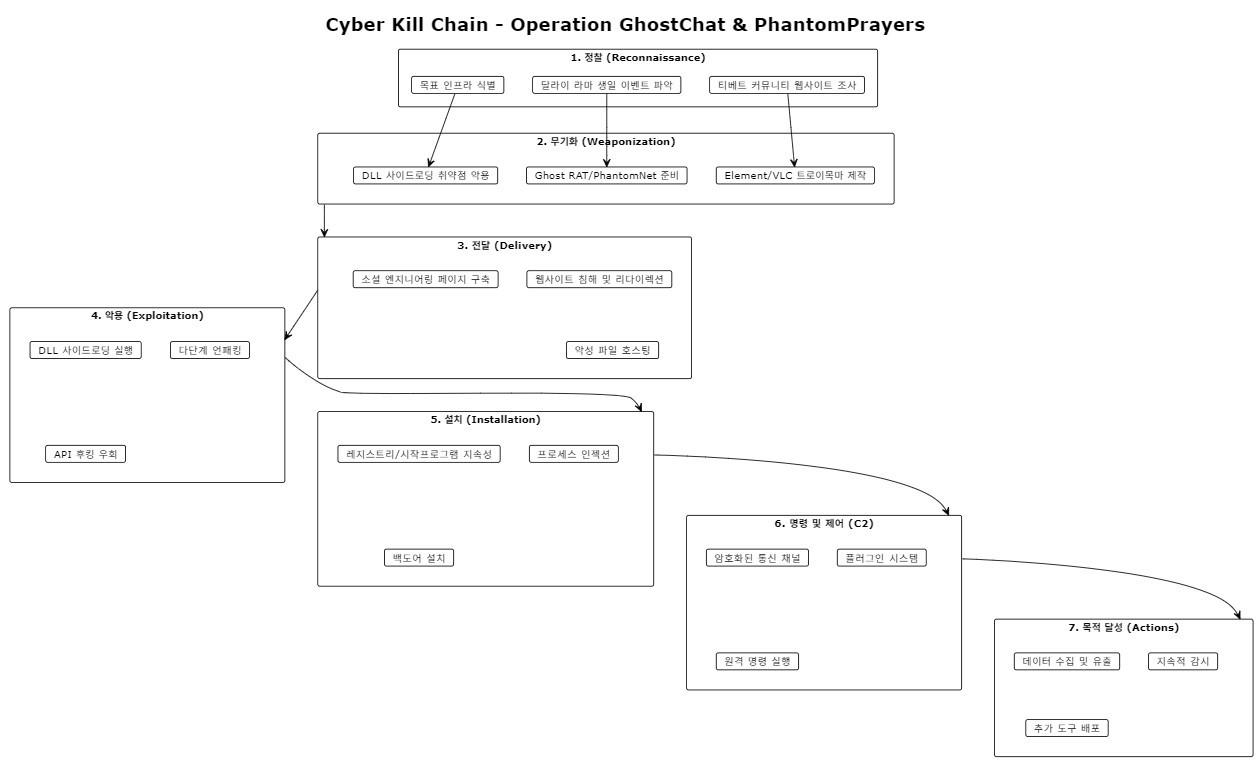
7.6 공킬 체인 분석
8 탐지 및 대응 방안
8.1
IOC (Indicators of Compromise)
파일 지표:
악성 파일 설치 경로:
%appdata%\Birthday\VLC.exe
%appdata%\Birthday\libvlc.dll
%appdata%\Birthday\.tmp
%appdata%\Microsoft\Windows\Start Menu\Programs\Startup\Birthday Reminder.lnk
C:\Users\Public\Documents\config.dll
프로세스 지표:
- ImagingDevices.exe (인젝션 대상)
- mspaint.exe (다중 인스턴스)
- Element.exe (DLL 사이드로딩)
8.2 YARA 규칙
rule GhostRAT_KuGou_Variant {
meta:
description = "Detects Ghost RAT KuGou variant"
author = "ThreatLabz"
date = "2025-07-29"
strings:
$header = "KuGou"
$mutex = /[A-Z0-9]{8}-[A-Z0-9]{4}-[A-Z0-9]{4}/
$config = {6B B2 95 27 66 66 74 6B A1 86}
condition:
uint16(0) == 0x5A4D and
($header or $mutex) and $config
}
8.3 완화 방안
1. DLL 사이드로딩 방지
o 애플리케이션 화이트리스팅
o DLL 서명 검증 강화
o 전체 경로 지정 DLL 로딩
2.네트워크 보안 o
niccenter[.]net 도메인 차단
o 의심스러운 TCP 연결 모니터링
o DNS 쿼리 로깅 및 분석
3.엔드포인트 보안 o
EDR 솔루션 배포
o API 후킹 탐지 메커니즘
o 프로세스 인젝션 모니터링
8
위협 인텔리전스 평가
9.1 캠페인 특징
•표적 선정: 문화적으로 중요한 날짜 악용
•소셜 엔지니어링: 정교한 위장 웹사이트
•기술적 정교함: 다층적 회피 기법
•지속성: 다중 백도어 및 플러그인 시스템
9.2 향후 위협 전망
1. 진화하는 DLL 사이드로딩: 이중/삼중 사이드로딩 기법
2. AI 기반 회피: 머신러닝을 활용한 탐지 우회
3. 공급망 공격: 신뢰할 수 있는 소프트웨어 변조
4. 제로데이 활용: 알려지지 않은 취약점 공격
9 결론
이번 캠페인은 중국 APT 그룹의 지속적이고 정교한 사이버 스파이 활동을 보여줍니다. 특히 문화적으로 민감한 시기를 악용하고, 고도화된 기술적 회피 기법을 사용하는 점이 주목됩니다.
주요 시사점:
•APT 그룹의 도구 공유 및 협업 증가
• 전통적인 보안 솔루션 우회 기법 고도화
• 지정학적 목표와 사이버 작전의 긴밀한 연계
• 장기적이고 은밀한 정보 수집 역량
조직들은 이러한 위협에 대응하기 위해 다층적 보안 체계를 구축하고, 지속적인 위협 헌팅과 인텔리전스 공유를 통해 방어 역량을 강화해야 합니다.
참고문헌
1. Zscaler ThreatLabz, "
China-nexus APT Targets the Tibetan Community
", July 2025
2. ESET Research, "Operation SignSight", December 2020
3. Proofpoint, "Operation LagTime IT", July 2019
4. Citizen Lab, "Tracking GhostNet", March 2009
5. Sophos X-Ops, "Operation Crimson Palace", June 2024
1-2
. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 6월 악성 앱 수집 건수는 1920건으로 전월 대비 약 +8.91% 증가한 수치입니다. 25년 5월 패턴 반영 건수는 1144건입니다.
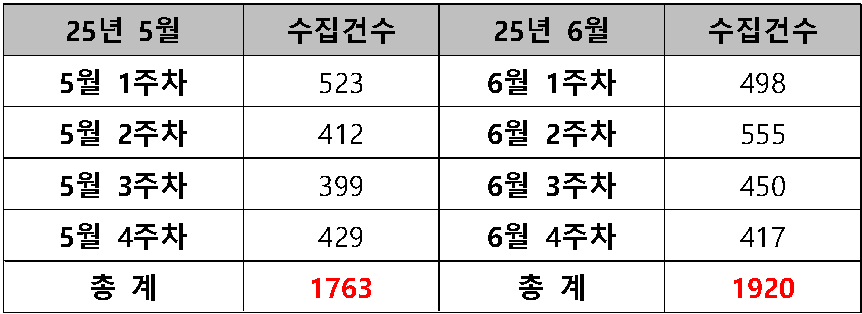
표 1. 악성 앱 수집 현황
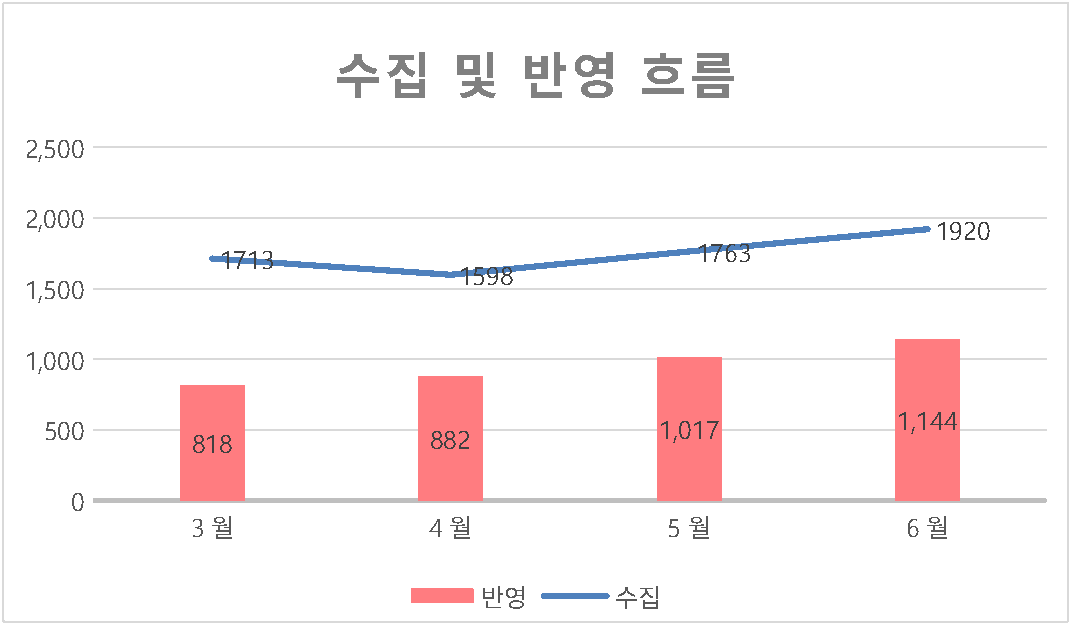
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 6월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다.
(비교 수집 건 수가 아닌 반영 건 수로 통계)
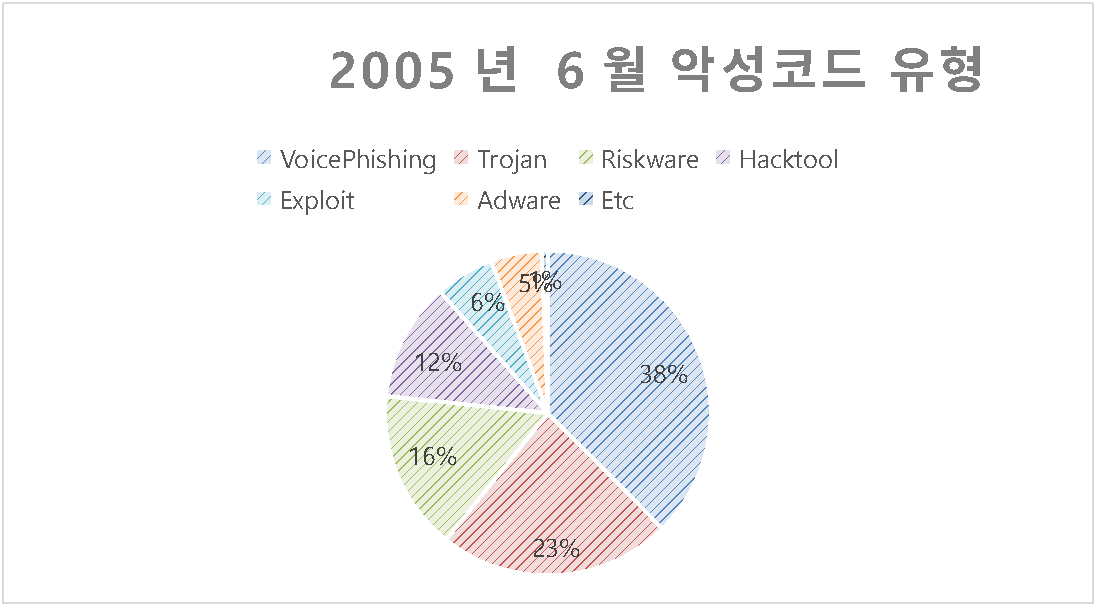
그림 2. 악성코드 유형
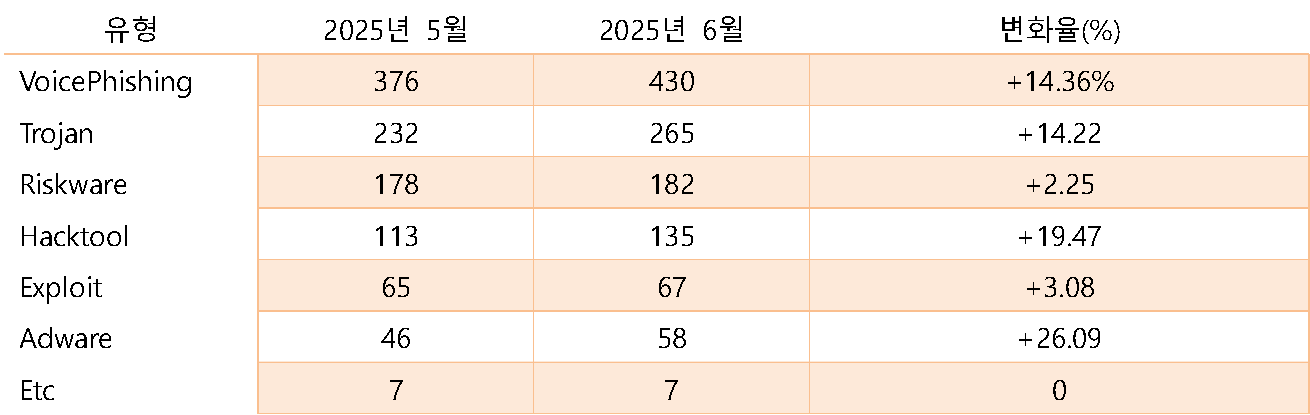
표 2. 유형별 수집 현황
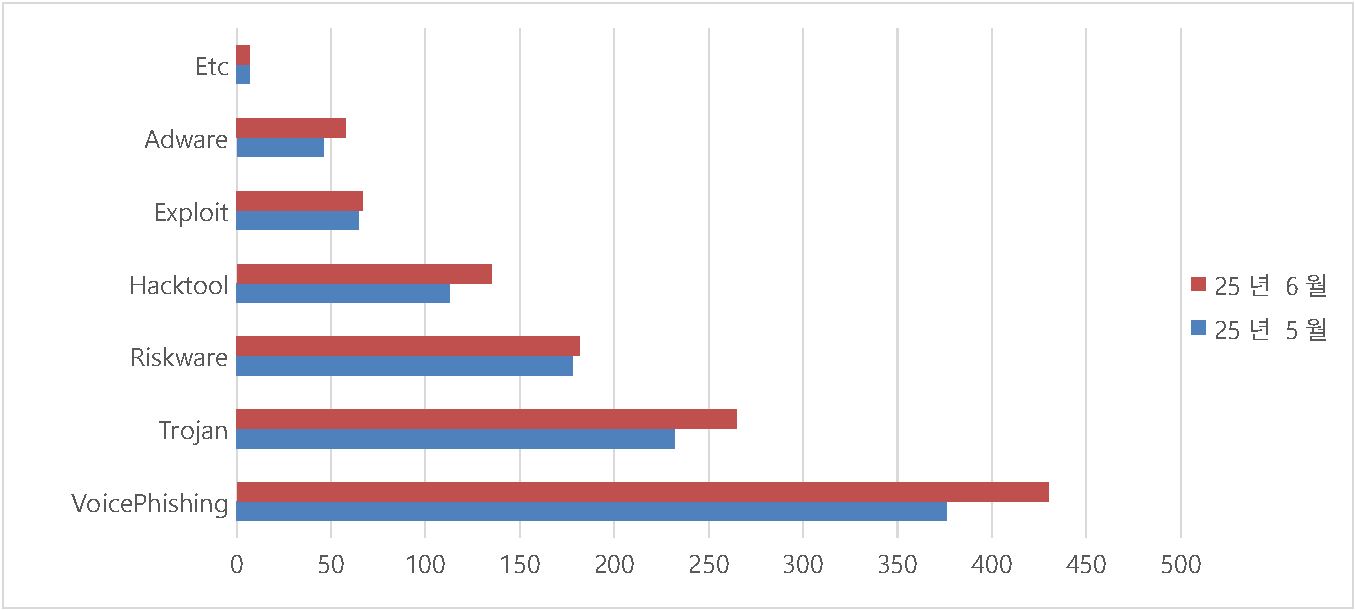
그림 3. 전월 대비 악성 코드 비율
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
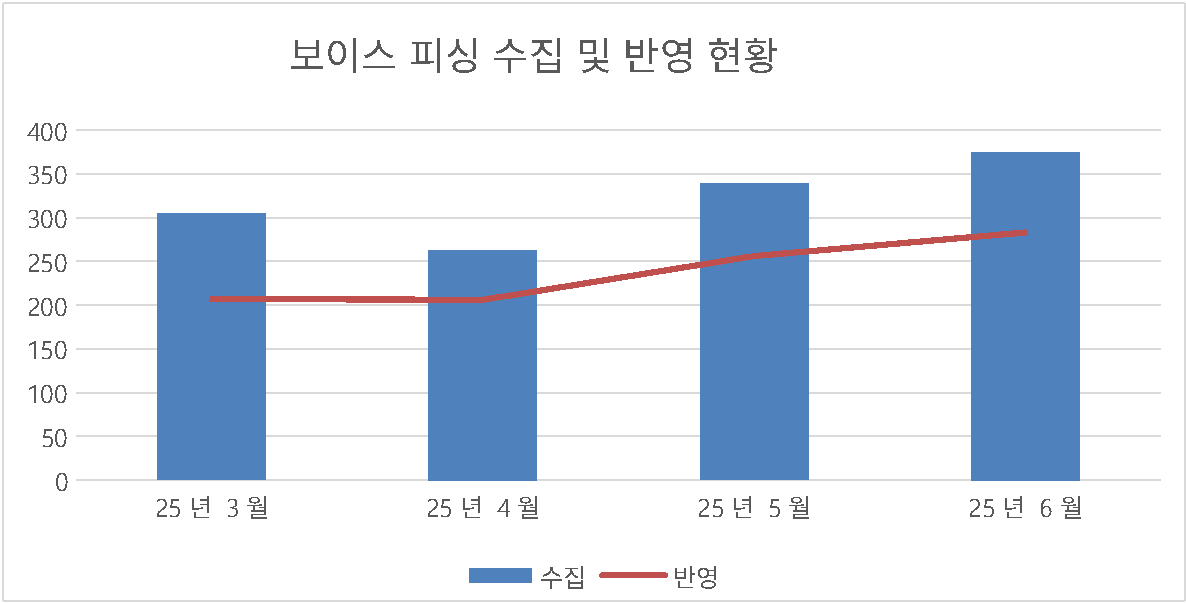
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
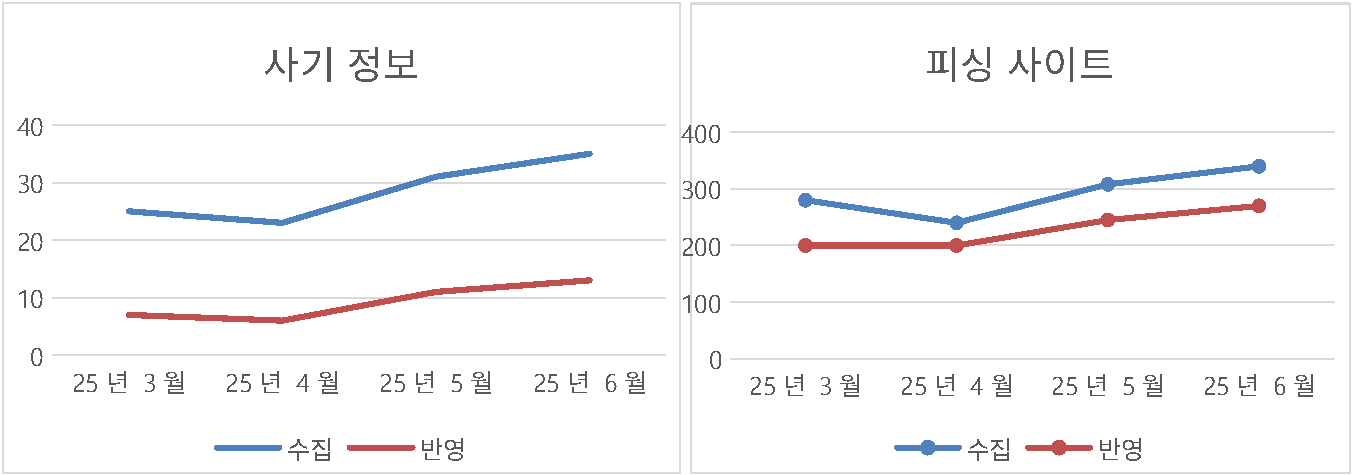
그림 5. 사기 및 피싱 사이트
보안 위협 동향 분석 보고서 (2025년 5-6월)
1. 전체 현황
2025년 6월 보안 위협 탐지 건수는 총 1,144건으로, 전월(1,017건) 대비 12.49% 증가했습니다. 2025년 상반기 누적 증가율은 15.31%로, 사이버 위협이 지속적으로 확대되고 있어 강화된 대응이 필요한 상황입니다.
2. 주요 위협 유형별 분석
2.1 상위 위협 유형
•VoicePhishing
(보이스피싱): 430건 (전체의 37.6%)
o 전월 대비 14.36% 증가, 2개월 연속 최다 탐지
o AI 딥페이크 음성 기술과 실시간 번호 변조를 결합한 고도화된 공격 급증
o 금융기관 및 공공기관 사칭 사례가 전체의 82% 차지
•Trojan (트로이목마): 265건 (전체의 23.2%)
o 전월 대비 14.22% 증가로 안정적 상승세 유지
o 원격제어(RAT) 기능이 포함된 변종 악성코드 지속 발견
o 기업 타겟 랜섬웨어 전파 경로로 악용 증가
•Riskware
(위험 소프트웨어): 182건 (전체의 15.9%)
o 전월 대비 2.25% 소폭 증가로 안정화 단계 진입
o 불법 크랙 프로그램을 통한 유포가 주요 감염 경로
2.2 급증 위협 유형
•Hacktool
: 135건 (19.47% 증가)
o 해킹 도구의 상용화 및 다크웹 거래 활성화
o 초보자도 쉽게 사용 가능한 GUI 기반 도구 확산
•Adware: 58건 (26.09% 증가)
o 2개월 연속 25% 이상 급증세 기록
o 브라우저 하이재킹 및 개인정보 수집 기능 탑재
3. 특별 모니터링 현황
3.1 금보원 사기정보
•6월: 35건 (전월 대비 12.9% 증가)
•피해 금액 규모의 대형화 추세 (건당 평균 피해액 45% 증가)
3.2 피싱사이트
•6월: 340건 (전월 대비 10.4% 증가)
•유명 쇼핑몰 및 금융기관 사칭 사이트가 전체의 67%
•모바일 최적화된 피싱 페이지 비율 89%로 역대 최고
4. 월별 추세 분석 (2-6월)
•수집 건수: 2,298 → 1,713 → 1,598 → 1,763 → 1,920
•반영 건수: 1,207 → 818 → 882 → 1,017 → 1,144
•3-4월 감소 후 5-6월 연속 상승으로 V자 회복
•6월은 상반기 중 두 번째로 높은 탐지 건수 기록
5. 권고사항
5.1 긴급 대응 필요 사항
1. 보이스피싱 차단 강화
o AI 기반 음성 패턴 분석 솔루션 즉시 도입
o 금융거래 시 추가 인증 단계 의무화
o 고위험군(고령자, 1인 가구) 특별 보호 프로그램 운영
2. 트로이목마 방어 체계 구축
o 제로 트러스트 보안 모델 단계적 적용
o 샌드박스 기반 의심 파일 자동 분석 시스템 구축
o 네트워크 세분화를 통한 측면 이동 차단
5.2 중장기 보안 강화 방안
1. 통합 위협 인텔리전스 플랫폼 구축
o 실시간 위협 정보 수집 및 분석 자동화
o 국내외 보안 기관과의 정보 공유 체계 확립
2.인적 보안 강화 o
월 1회 전 직원 대상 사이버 보안 모의훈련
o 보안 사고 대응 매뉴얼 현행화 및 정기 훈련
3. 예방적 보안 투자 확대
o 차세대 SIEM 솔루션 도입으로 이상 징후 조기 탐지
o 보안 전문 인력 20% 증원 및 전문 교육 강화
6. 결론
2025년 상반기 사이버 위협은 양적 증가와 함께 질적으로도 고도화되고 있습니다. 특히 AI 기술을 악용한 보이스피싱과 조직화된 해킹 그룹의 활동이 두드러지고 있어, 기존의 대응 방식을 넘어선 혁신적인 보안 전략이 요구됩니다.
하반기에는 더욱 정교해질 것으로 예상되는 사이버 공격에 대비하여, 선제적이고 통합적인 보안 체계 구축이 시급합니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025년 6월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
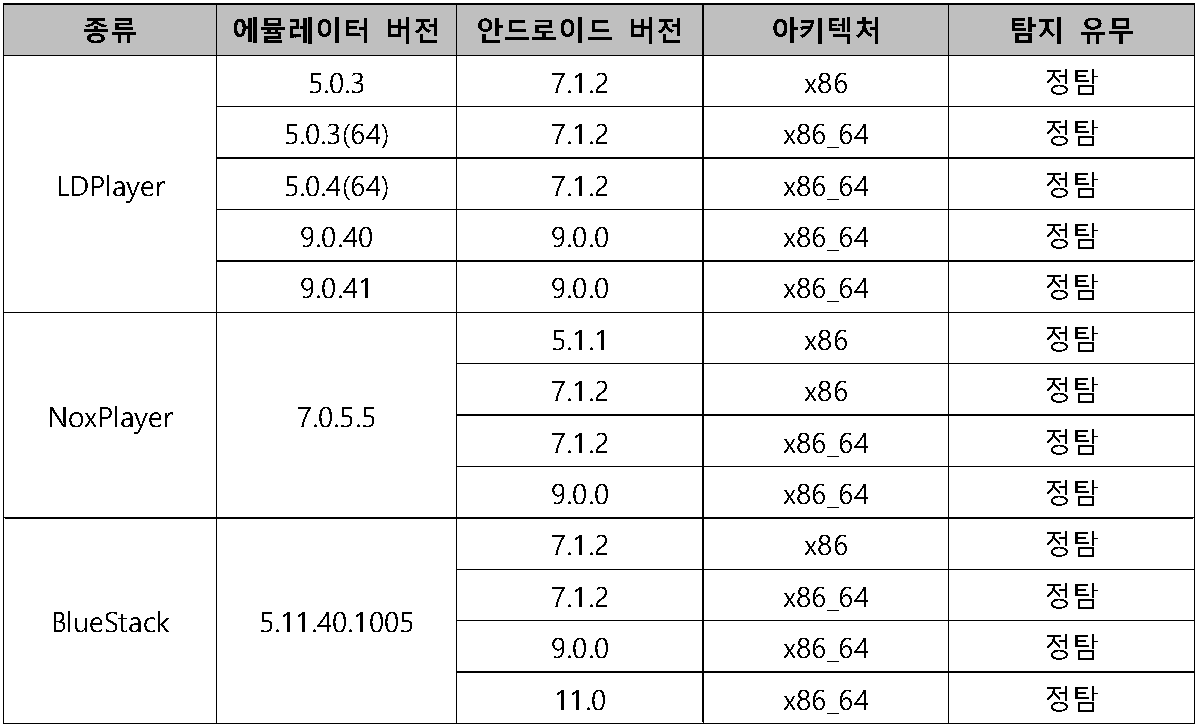
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
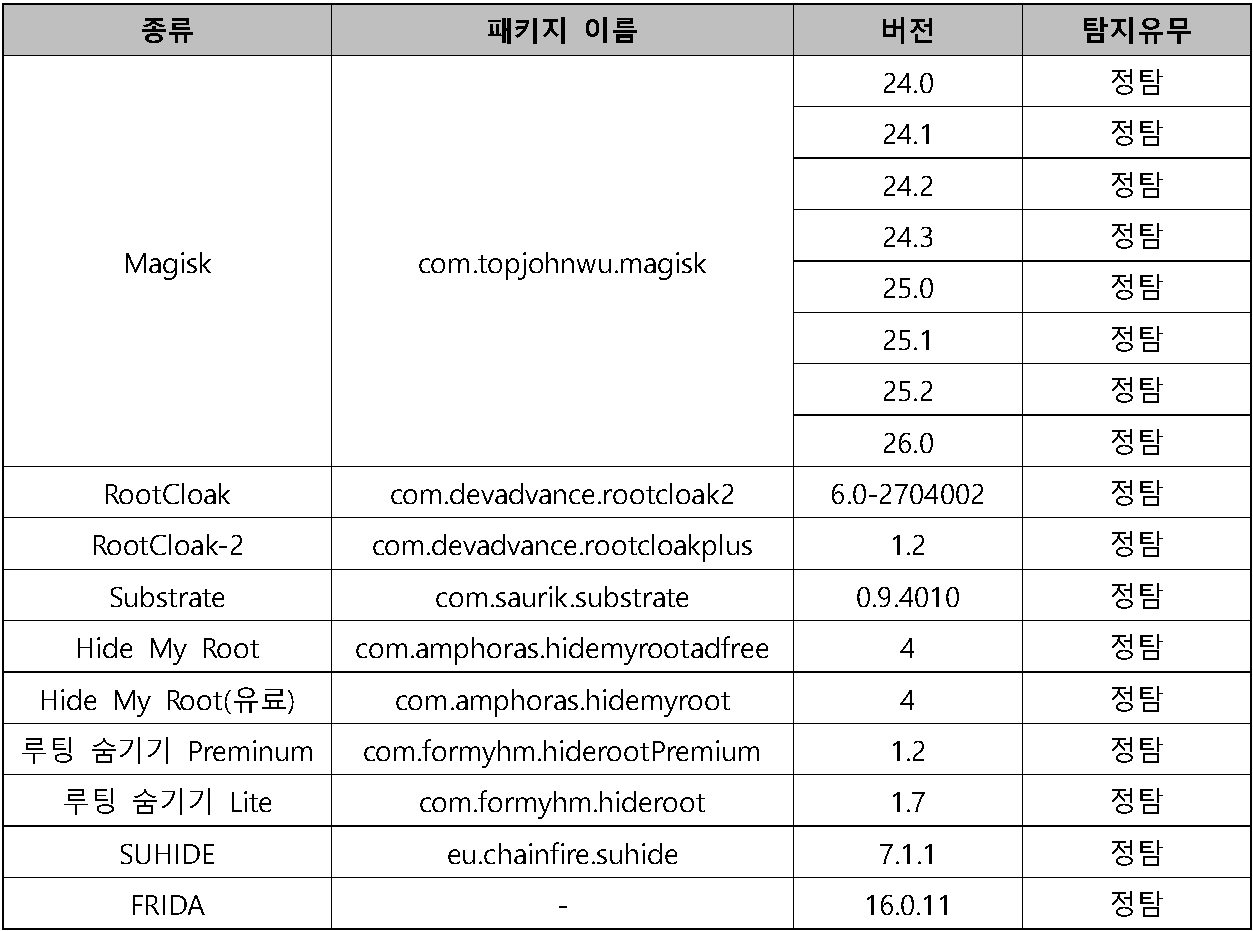
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.6.30 기준)
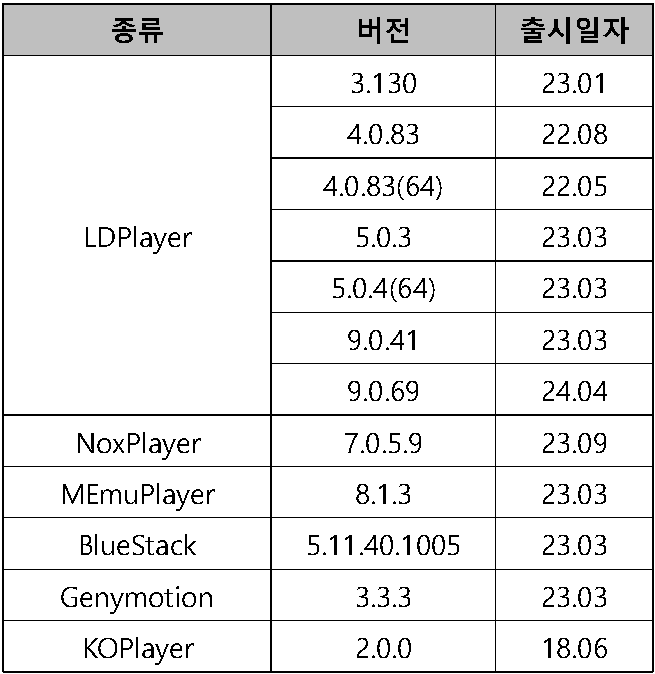
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025년 6월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
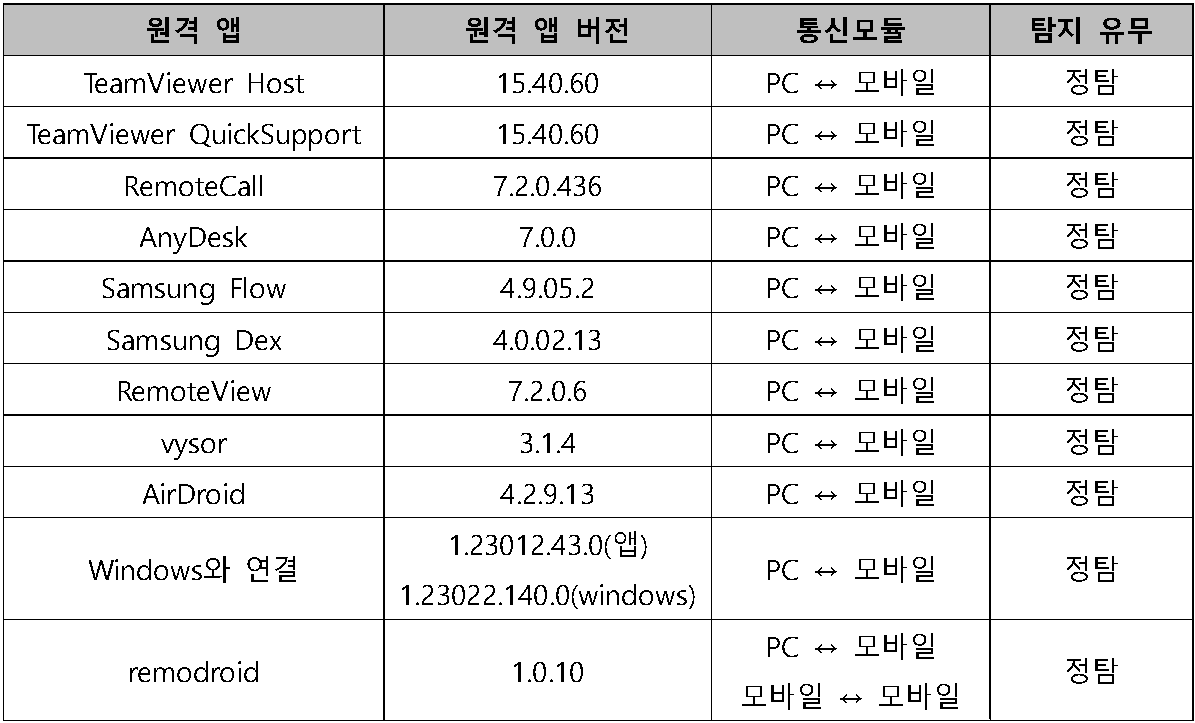
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. [2025 인증보안 솔루션 리포트] 퀀텀 점프 앞둔
인증보안, 성장 요소 모두 갖췄다
피싱부터 크리덴셜 스터핑까지, 인증보안이 해결한다
인증보안 솔루션에 대한 사용자 설문조사
인증보안 솔루션 전문기업 집중분석: 펜타시큐리티, 옥타코
[보안뉴스 원병철 기자] 최근 구글, 애플, 페이스북 등의 플랫폼에서 약 160억건의 로그인 정보가 유출된 사실이 알려졌다. 글로벌 보안전문 매체 사이버뉴스는 지난 6월 18일 160억건의 로그인 자격 증명 정보가 유출됐으며, 이는 과거에 유출된 정보의 재활용이 아닌, 인포스틸러나 크리덴셜 스터핑 등에 의해 탈취된 최신 정보로 보인다고 밝혔다. 아울러 이에 따라 사이버 범죄자들은 개인 자격 증명에 전례 없는 수준으로 접근할 수 있으며, 이를 악용하면 계정 탈취, 신원 도용, 타깃형 피싱 공격을 감행할 수 있다고 강조했다. 160억은 지구 인구의 2배 규모로, 중복된 정보가 있다 하더라도 인터넷을 하는 대부분 사람의 정보가 유출된 것으로 보인다. 문제는 이렇게 유출된 로그인 정보를 바탕으로 또 다른 계정 탈취나 크리덴셜 스터핑 등 2차 공격이 이뤄질 수 있다는 사실이다. 이번 사건으로 인증보안(Authentication Security)이 전 세계적 이슈가 됐다.
[자료: gettyimagesbank]
160 억 로그인 자격 증명 유출...해킹의 시작은 계정정보 탈취에서 시작된다
2021년 미국 동부 해안에 연료를 공급하는 파이프라인 운영사 ‘콜로니얼 파이프라인(Colonial Pipeline)’이 랜섬웨어 공격으로 가동이 중단돼 국가 핵심기반시설 마비라는 심각한 결과로 이어졌다. 이 공격에서 공격자들은 과거에 유출됐던 오래된 VPN의 비밀번호를 알아내 시스템에 처음 접근했고, 이를 바탕으로 내부 네트워크를 탈취하고 권한을 상승시켜 운영 시스템 전반에 대한 통제권을 확보한 것으로 알려졌다.
2016년 발생한 라자루스 그룹의 SWIFT(전 세계은행들이 사용하는 국제 금융 결제망) 해킹 사건 때도 내부 직원의 PC를 해킹한 뒤, 이를 바탕으로 SWIFT 시스템에 접근해 해외계좌로 송금을 지시하는 방법으로 돈을 탈취한 것으로 알려졌다. 이 역시 시스템 자체의 취약점이 아닌 시스템에 접근하는 권한을 탈취해 악용한 사건이었다.
늘어나는 사이버위협...인증보안이 필요한 이유
이처럼 해킹 사건의 상당수는 내부 계정정보가 탈취되거나 유출됨으로써 시작된 경우가 많다. 내부 주요 정보나 시스템에 접근 가능한 계정정보가 밖으로 알려진 경우, 아무리 뛰어난 보안 장치를 갖추고 있더라도 대응하기 어렵다. 펜타시큐리티는 “계정이 탈취되면 공격자들은 정상적인 사용자로 위장해 내부 시스템에 접근할 수 있다”라면서, “더 큰 문제는 이러한 침입이 단발성 사고에 그치지 않고 조직 전체의 시스템이나 연관된 외부 조직으로까지 2차 피해가 확산할 수 있다는 점”이라고 지적했다. 일반적으로 1개의 아이디와 패스워드를 공용으로 사용하는 경우가 많아 공격자가 이를 교두보 삼아 내부망을 자유롭게 이동하며 장기적인 침입과 데이터 유출을 할 수 있다는 설명이다.
또한 피앤피시큐어는 클라우드 기반 서비스가 늘어나고, 코로나 팬데믹 이후 원격근무와 재택근무가 일상화된 것은 물론 모바일 업무 환경이 추가되면서 기업의 데이터와 시스템에 대한 접근 경로가 다양해졌고, 이에 따라 인증이 보안의 핵심 관문으로 자리 잡았다고 분석했다.
라온시큐어는 “전체 침해사고의 약 70% 이상이 사람 또는 인증정보를 통한 초기 침투로 시작된다”면서, “이 때문에 기업과 기관은 직원이나 고객이 어디서 접속하든 신원을 정확히 검증하고, 공격자의 내부 횡행을 차단할 수 있는 기술적 방어선을 마련해야 한다”고 설명했다. 덧붙여 “디지털 전환에 따라 업무 환경이 온프레미스에서 클라우드와 모바일로 급격히 확대되면서 보안의 중심이 시스템과 인프라에서 사용자로 이동했기 때문에 인증보안은 더 이상 선택이 아니라 필수”라고 강조했다.
이와 함께 케이사인은 “현재와 같은 디지털 환경에서는 보안성과 사용자 편의성을 동시에 확보하는 것이 무엇보다 중요하다”면서, “조직 내 여러 시스템에 각각 로그인해야 하는 복잡한 인증절차는 사용자에게 큰 부담이 될 수 있기에 SSO를 비롯해 FIDO, 인증서 기반 인증 등 다요소 인증 방식을 결합함으로써 보안도 강화할 수 있다”고 설명했다. “결국 인증보안은 보안을 위한 선택을 넘어 디지털 업무 환경의 기본 인프라로 자리 잡고 있으며, 보안과 편의성, 그리고 운영 효율성을 동시에 달성하는 데 필요한 요소라고 할 수 있습니다.”
[자료: gettyimagesbank]
인증보안, ‘누구’인지 확인하고 ‘접근 권한’을 검증하는 보안 기술
그렇다면 인증보안은 무엇일까? 우선 신원과 인증에 대해 먼저 알아보자. 신원(Identity)은 그 사람(장비)이 ‘누구(무엇)’인지에 대한 고유하고 식별 가능한 정보를 말한다. 예를 들면, 이름이나 생년월일, 주민등록번호와 자동차운전면허번호, 아이디(ID)와 생체정보 등이 신원 정보다. 인증(Authentication)은 ‘나는 누구’라고 주장하는 사람(장비)을 신원을 확인해 그 사람인지를 ‘증명’하는 과정을 말한다. 보통 인증을 통해 시스템이나 주요 정보 리소스에 접근을 할 수 있도록 하기 때문에 보안에서 매우 중요한 단계라고 할 수 있다.
보통 인증에서는 세 가지 주요 요소를 활용한다. 첫 번째는 ‘사용자가 아는 것(Something You Know)’으로 비밀번호와 핀(PIN) 번호, 보안 질문 답변 등을 말한다. 두 번째는 ‘사용자가 가지고 있는 것(Something You Have)’으로 스마트폰(OTP/SMS 등)과 물리적 보안 토큰, 스마트 카드 등을 말한다.
세 번째는 ‘사용자 본인임을 증명하는 것(Something You Are)’으로 지문, 얼굴, 홍채 등의 생체정보를 말한다. 최근에 한 가지가 더 늘었는데, 바로 ‘Contextual’로, 사용자가 시스템이나 리소스에 접근하려는 시도와 관련한 다양한 ‘상황 정보’를 실시간으로 수집하고 분석해 이상 유무를 검증한다.
이를 바탕으로 실제 신원증명이 이뤄진다. 즉, ‘나는 ○○이다’라고 신원의 주장이 일어나면, 인증 정보를 확인하고, 이를 검증한 다음 ‘허용’이나 ‘거부’의 결과가 이뤄진다. 예를 들면, 운전자에게 경찰이 신원확인을 위해 운전면허증 제시를 요구할 때, 우리가 내미는 운전면허증이 ‘신원’이 되는 것이며, 경찰이 운전면허증에 있는 얼굴과 운전면허번호로 본인을 확인하는 것을 ‘인증’이라고 할 수 있다.
정리하면, 인증보안은 시스템이나 서비스에 접근하려는 사용자가 ‘누구’인지를 확인하고, ‘접근 권한’을 검증하는 보안 기술이다. 사용자의 신원을 증명하고 접근을 제어함으로써 정보 유출이나 시스템 침해를 예방하는 보안의 첫 번째 관문이라고 할 수 있다. 특히 정보보호의 기본인 인증 과정을 기술적으로 구현함으로써 기업의 내부 시스템뿐만 아니라 클라우드, 모바일, 원격근무 등 다양한 업무 환경에서 핵심적인 역할을 수행한다.
패스워드는 기본, 다중 인증과 생체인증 등 다양한 인증 방식 존재
인증보안은 다양한 기술로 이뤄진다. 가장 전통적인 방법은 아이디(ID)와 패스워드(Password)를 사용하는 ‘패스워드 기반 인증’이 있으며, 이를 보완하기 위한 ‘다중 인증(MFA)’도 있다. 다중 인증은 1차로 패스워드 기반 인증이 성공한 다음 OTP, 보안 토큰, 인증 앱, SMS 인증, 생체정보 등을 추가로 확인하도록 해 보안성을 높이는 방법이다.
이중 생체인증을 기반으로 한 인증은 빠르게 확산되고 있는 인증 기술이다. 특히 스마트폰의 보급이 활발해지면서 스마트폰에 적용된 생체인식 기능을 활용한 인증이 대중적으로 높은 인기를 끌고 있다. 보안을 한층 더 강화한 FIDO 기반의 생체인증은 마이크로소프트와 구글, 아마존과 애플 등 주요 글로벌 기업들이 다 도입한 상황이다.
단 한 번의 인증으로 여러 솔루션과 시스템에 접근할 수 있도록 해주는 ‘싱글 사인 온(Single Sign On)’은 관리해야 하는 인증이 늘어나면서 발생하는 비밀번호 관리의 부담을 줄여주는 솔루션이다.
최근 주목받고 있는 ‘패스워드리스(Passwordless)’는 비밀번호 대신 생체인식과 OTP 등을 사용함으로써 비밀번호 관리는 물론 비밀번호 유출로 인한 크리덴셜 스터핑과 같은 공격으로부터 보안을 강화하는 방법으로 주목받고 있다.
제로트러스트(Zero Trust)는 ‘절대 신뢰하지 않고, 항상 검증한다’라는 기본 원칙을 바탕으로 모든 사용자와 기기에 대해 지속적으로 신원을 확인하고 접근권한을 최소화해 인증보안의 문제를 해결해 준다.
IAM(Identity & Access Management)은 사용자 계정의 생성과 변경, 삭제 등 관리는 물론 접근권한까지 모두 관리하는 솔루션으로 내부 통제와 규제 대응에 효과적이다.
Contextual은 사용자의 위치, 사용 장비, 시간, 행동 등을 분석해 이상 유무를 알아낸다. 예를 들면, 사용자가 시스템에 접속하려고 할 때 접속 IP와 실제 지리적 위치, 사용 중인 장비(Device)의 등록 여부와
보안 상태, 접속 시간과 로그인 빈도, 타이핑 속도와 마우스 움직임 패턴 등으로 실제 사용자가 맞는지를 파악하는 기술이다.
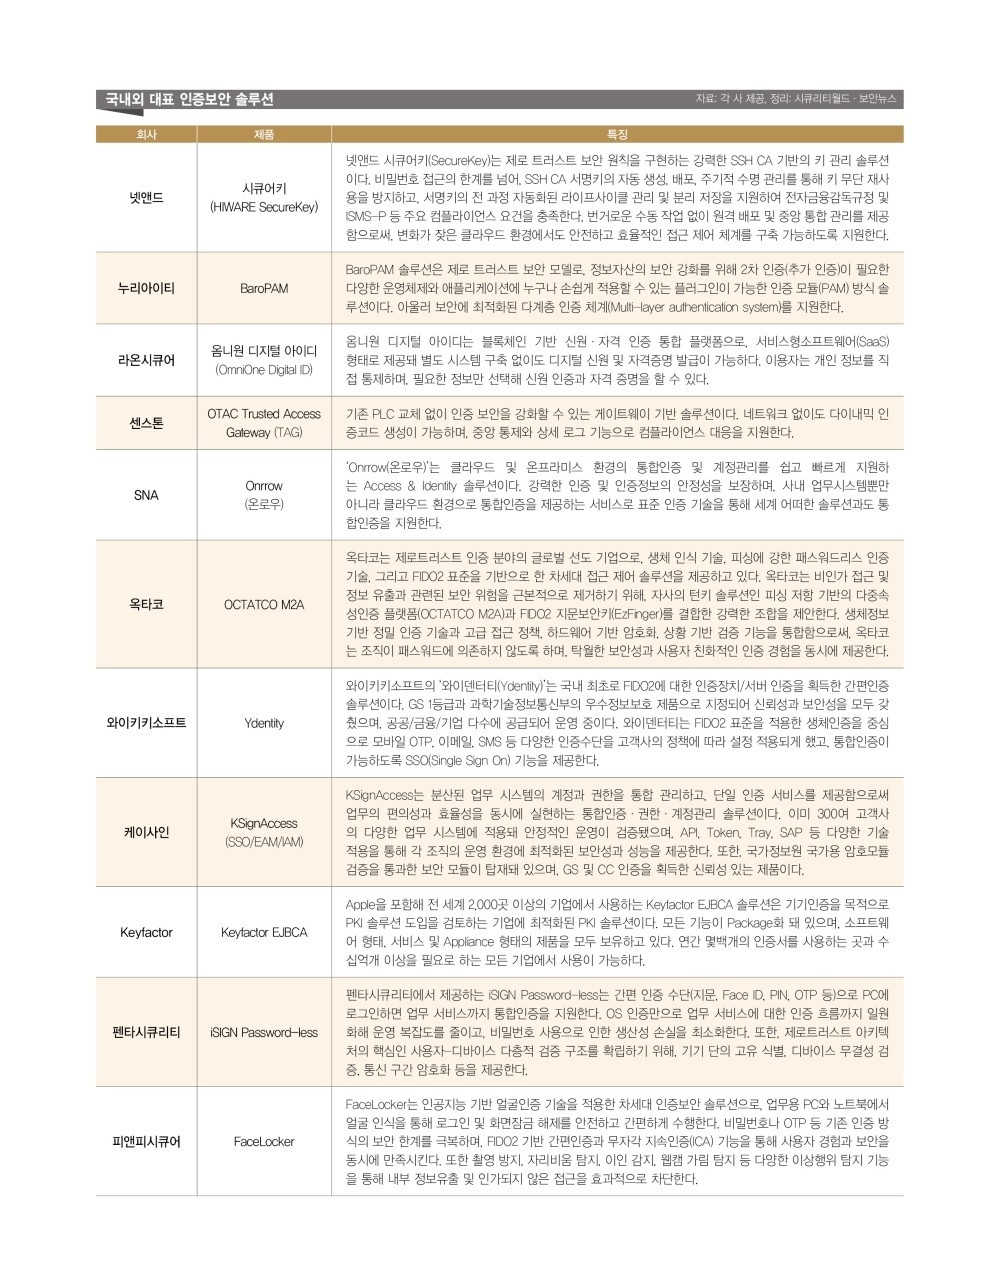
▲국내외 대표 인증보안 솔루션 [자료: 시큐리티월드·보안뉴스]
국내외 인증보안 솔루션 시장, 폭발적 성장 앞둬
그렇다면, 현재 인증보안 솔루션 시장의 상황은 어떨까? 현재 국내 인증보안 솔루션 시장은 글로벌 시장과 비교했을 때 아직 격차가 크고 산업적으로도 성장 초기 단계로 알려졌다. 다만 최근 디지털 전환과 클라우드, 그리고 제로트러스트의 확산과 패스워드리스와 생체인증 등 인증보안 트렌드 변화에 따라 빠른 속도로 성장하고 있는 것만은 확실하다.
피앤피시큐어는 글로벌 기준 인증보안 솔루션 시장 규모가 150~200억달러 수준으로 평가되며, 국내 시장은 약 5,000억원 규모로 추정된다고 설명했다. 특히 금융권과 공공기관, 대기업을 중심으로 인증보안 솔루션 도입이 활발해지고 있으며, 산업기술 유출방지 등 규제 강화도 시장 확대 요인으로 작용하고 있다고 덧붙였다.
펜타시큐리티는 국내 인증보안 솔루션 시장이 단일한 기술군이 아니라 공공인증, 금융권 통합 인증, FIDO 기반 생체인증, SSO, IAM, 클라우드 인증, 폐쇄망 인증 등 다양한 세부 영역으로 구성돼 있다고 설명했다. 이에 따라 각 기업은 보유한 기술 역량과 고객 기반에 따라 서로 다른 영역에서 강점을 발휘하고 있다고 강조했다.
옥타코는 클라우드 서비스 이용이 늘면서 인증보안 솔루션에 대한 수요도 증가하고 있으며, 고도화되고 조직화된 사이버 공격으로 인해 해킹 및 유출 사고가 빈번해지고 있어 각국 정부와 국제기구의 규제와 가이드라인이 강화돼 강력한 인증 수단의 필요성이 더욱 주목받고 있다고 설명했다. 아울러 이에 따라 인증보안은 기업과 정부의 핵심 사이버보안 전략으로 자리 잡았으며, 시장 규모도 확대되는 추세라고 분석했다.
케이사인 역시 최근에는 제로트러스트 보안 모델의 확산과 함께 SSO, FIDO, mOTP 등 다양한 인증 기술을 결합한 통합형 솔루션 수요가 확대되는 추세라고 말했다. 시장 내 주요 기업들이 경쟁적으로 기술 고도화와 고객 맞춤형 기능 개발에 나서면서 전체 시장 규모는 지속적인 성장세를 보인다고 설명했다. 다만, 특정 기업이 시장을 압도하고 있는 상황은 아니며, 다수의 업체가 각자의 강점을 바탕으로 경쟁하고 있는 구조라고 덧붙였다.
Keyfactor는 사용자 인증시장 외에도 기기인증이나 기기증명(Device Attestation) 시장이 급격하게 증가하고 있다면서, 가전제품 등 모든 전자 기기에 인증서를 기반으로 ‘Device ID’ 혹은 ‘Machine ID’로 명명되는 기기인증을 위한 솔루션들이 광범위하게 사용되고 있다고 설명했다.
글로벌 시장 조사기관 Business Research Insight는 인증 소프트웨어 시장 규모가 2024년 243억 8,000만달러였으며, 2025년에는 287억 2,000만달러에 달할 것으로 예상했다. 아울러 2025년부터 2033년까지 연평균 성장률(CAGR) 17.8%를 이룰 것으로 예측해 2033년 338억 4,000만달러를 기록할 것으로 예상했다.
Grand View Researchsms는 다중 인증 시장 규모를 2022년 142억 8,000만달러로 평가했으며, 2023년부터 2030년까지 연평균 성장률 14.2%를 기록할 것으로 예상했다. 이들은 민감한 데이터를 보호하기 위한 규정이 더욱 엄격해지면서 다중 인증 시장의 성장이 가속화될 것으로 예상했다.
마켓츠앤마켓츠(Markets and Markets)는 패스워드리스 시장 규모를 2022년 66억달러로 평가했으며, 연평균 성장률 26.2%를 기록하며 2027년 212억달러에 이를 것으로 내다봤다.
▲보안전문가들이 보는 가장 안전한 본인인증 수단 [자료: 시큐리티월드·보안뉴스]
보안전문가들의 인증보안에 대한 설문조사
그렇다면 실제 보안전문가들은 인증보안에 대해 어떻게 생각할까? 시큐리티월드와 보안뉴스는
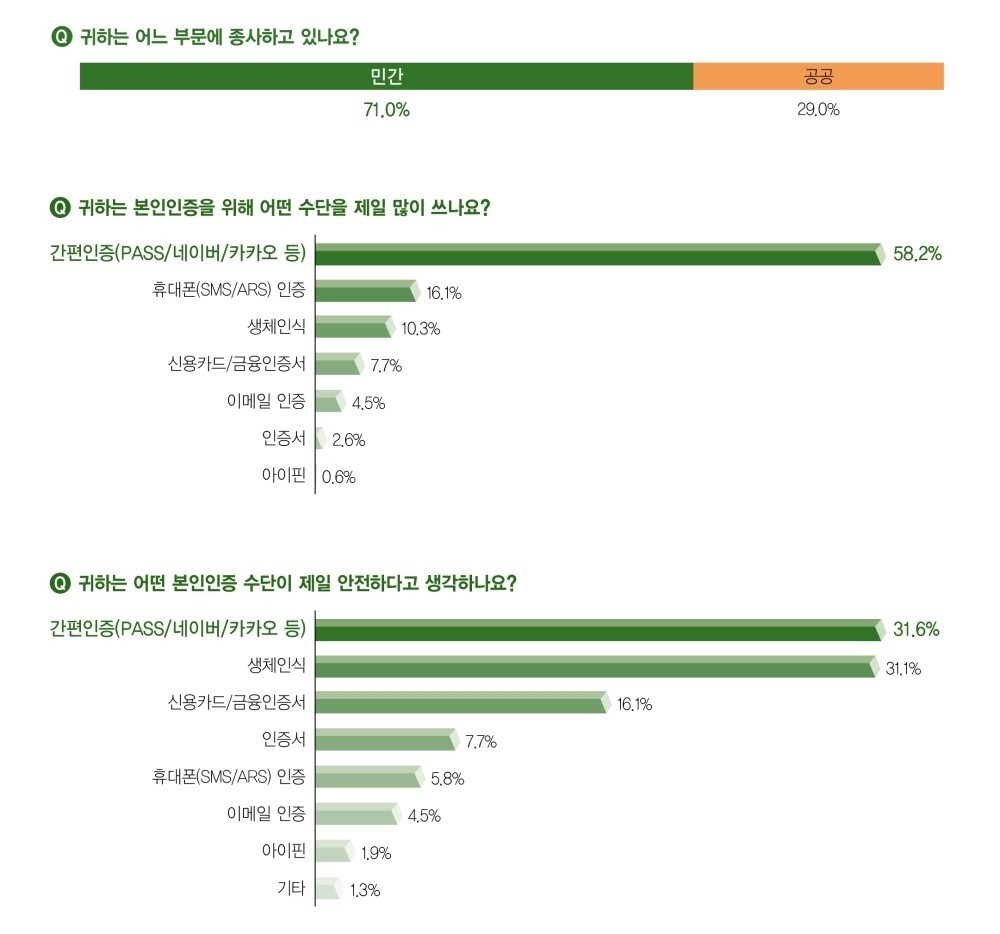
보안전문가들의 의견을 들어보기 위해 2025년 6월 17일부터 20일까지 4일간 보안전문가들에게 설문조사를 진행했다. 이번 설문조사에는 공공(29.0%)과 민간(71.0%)의 보안전문가 1,554명이 답했다.
가장 먼저 보안전문가들이 가장 많이 사용하는 인증수단에 대해 물어봤다. 응답자의 절반 이상인 58.2%는 ‘간편인증(PASS/네이버/카카오 등)’을 사용한다고 답했다. 이어 16.1%는 ‘휴대폰(SMS/ARS) 인증’이라고 답했고, 10.3%는 ‘생체인식’이라고 답했다. 7.7%는 ‘신용카드/금융인증서’를, 4.5%는 ‘이메일 인증’을, 2.6%는 ‘인증서’를, 0.6%는 ‘아이핀’이라고 답했다.
그럼 가장 안전하다고 생각하는 인증수단은 무엇일까? 1등을 차지한 것은 31.6%가 응답한 ‘간편인증(PASS/네이버/카카오 등)’이었다. 이어 ‘생체인식’이 31.1%로 근소한 차이로 2등이 됐다. 3등은 16.1%의 ‘신용카드/금융인증서’였고, 4등은 7.7%의 ‘인증서’가 차지했다. 5.8%의 ‘휴대폰(SMS/ARD) 인증’, 4.5%의 ‘이메일 인증’, 1.9%의 ‘아이핀’이 뒤를 이었다.
▲보안전문가들이 보는 가장 편한 본인인증 수단 [자료: 시큐리티월드·보안뉴스]
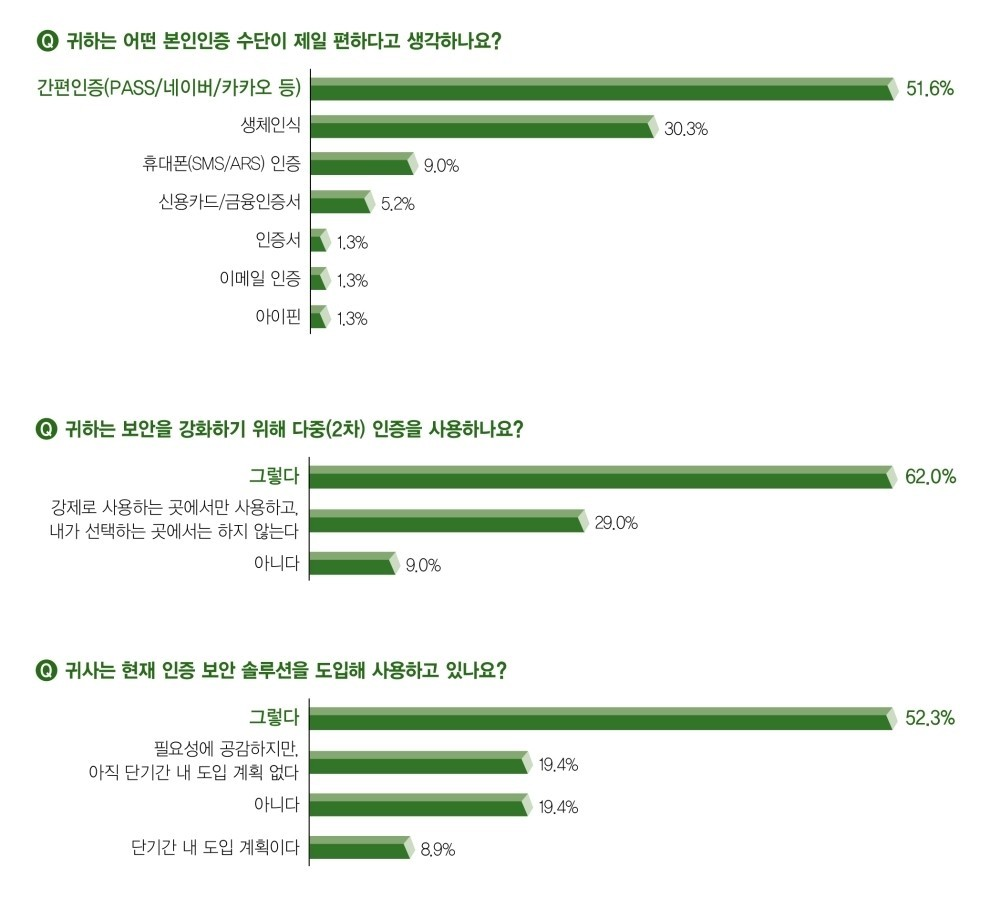
가장 편하다고 생각하는 인증수단에 대해서는 절반 이상의 응답자(51.6%)가 ‘간편인증(PASS/네이버/카카오 등)’을 선택했다. 이어 30.3%의 ‘생체인식’과 9.0%의 ‘휴대폰(SMS/ARS) 인증’, 그리고 5.2%의 ‘신용카드/금융인증서’ 등이 뒤를 이었다. ‘인증서’와 ‘이메일 인증’, ‘아이핀’은 모두 1.3%가 선택했다.
보안을 위해 ‘다중 인증(2차 인증)’을 사용하는지 물어봤다. 응답자의 62.0%는 ‘사용한다’고 답했고 9.0%는 ‘사용하지 않는다’라고 답했다. 주목할 점은 29.0%가 ‘강제로 다중 인증을 사용하는 곳에서만 사용하고, 내가 선택하는 곳에서는 사용하지 않는다’라고 답했다는 사실이다. 보안전문가들 역시 다중 인증을 귀찮게 생각한다는 점은 생각해 봐야 할 문제다.
그렇다면 기업들은 인증보안 솔루션을 얼마나 사용하고 있을까? 인증보안 솔루션을 도입해 사용하고 있냐는 질문에 52.3%는 ‘사용중’이라고 답했다. 또한 8.9%는 ‘단기간 내 도입할 계획’이라고 답해 60% 이상이 인증보안 솔루션을 사용하거나 사용할 계획으로 밝혀졌다. 다만 ‘필요성에는 공감하지만, 아직 단기간 내 도입 계획이 없다’가 19.4%, ‘사용하지 않는다’가 19.4% 등 40%에 가까운 응답자는 인증보안 솔루션을 사용하지 않는 것으로 조사됐다.
▲기업에서 사용하는 인증보안 솔루션 [자료: 시큐리티월드·보안뉴스]
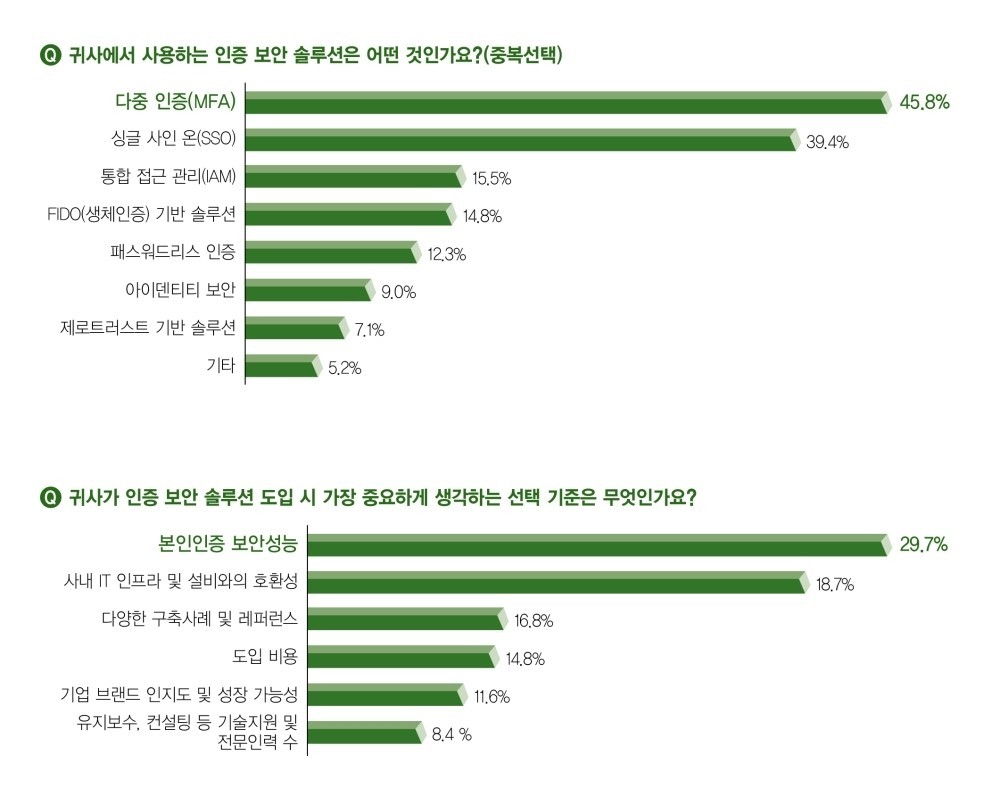
그럼 기업들이 가장 많이 사용하는 인증보안 솔루션은 무엇일까? 이번 질문은 다양한 인증보안 솔루션을 사용하는 기업이 있을 것으로 판단해 중복으로 선택할 수 있게 했다. 가장 많은 사용자(45.8%)가 사용하고 있는 솔루션은 ‘다중 인증(MFA)’이었다. 이어 39.4%는 ‘싱글 사인 온(SSO)’을 선택했다. 15.5%는 ‘통합 접근 관리(IAM)’를, 14.8%는 ‘FIDO(생체인증)’를, 12.3%는 ‘패스워드리스(Passwordless)’를 9.0%는 ‘아이덴티티(Identity) 보안’을, 7.1%는 ‘제로트러스트(Zero-Trust) 기반 솔루션’을 각각 선택했다.
마지막으로 인증보안 솔루션을 도입할 때 가장 중요하게 생각하는 선택 기준에 대해 묻자, 29.7%는 ‘본인인증 보안성능’이라고 답했고, 18.7%는 ‘사내 IT 인프라 및 설비와의 호환성’이라고 답했다. 또한 16.8%는 ‘다양한 구축사례 및 레퍼런스’라고 답했으며, 14.8%는 ‘도입비용’을 선택했다. 아울러 11.6%는 ‘기업 브랜드 인지도 및 성장 가능성’을, 8.4%는 ‘유지보수와 컨설팅 등 기술지원 및 전문 인력 수’라고 답했다.
사용자 편의성 높이는 방향으로 성장하는 인증보안 솔루션
현재 규모가 있는 기업과 기관들은 기본적인 인증 인프라는 상당수가 갖춘 것으로 보인다. 다만 패스워드리스나 FIDO2, 컨텍스트(Contextual) 인증 등 차세대 인증 기술의 도입은 아직 초기 단계라고 업계에서는 분석하고 있다. 이는 기업과 기관들이 기술 혁신성보다는 조직 특성에 맞는 솔루션 적용과 컴플라이언스 충족 여부를 우선적으로 고려했기 때문이라고 보고 있다.
최근에는 패스워드리스와 사용자 친화적인 인증 등에 대한 관심이 높아지고 있는 것도 사실이다. 전통적인 비밀번호 기반 인증이 피싱이나 크리덴셜 스터핑, 계정 탈취 등 다양한 보안 위협에 취약하다는 점이 알려지면서 패스워드리스가 그 대안으로 떠오른 것이다. 여기에 패스워드리스가 사용자 편의성을 향상시키는 점도 긍정적으로 작용하고 있다.
특히 애플과 구글, 마이크로소프트 등 빅테크 기업들이 암호 없는 로그인(Passwordless Sign-In) 표준에 대한 협력을 강화하면서 시장 전체적으로도 패스워드리스 인증을 단순한 트렌드가 아닌 구조적 진화의 방향성으로 받아들이는 분위기로 업계에서는 보고 있다.
최근 인증 보안 솔루션은 단순한 로그인 수단을 넘어 사용자 편의성과 보안성, 그리고 프라이버시 보호까지 아우르는 방향으로 진화하고 있다. 관련 기술 역시 다양하게 발전하며 그 뒤를 받쳐주고 있다. 아울러 보안 솔루션과 다르게 인증보안 솔루션은 개인적으로 사용하는 만큼 임직원들의 거부감이 덜한 것도 장점이다.
이처럼 인증보안 솔루션 시장은 외부 환경과 내부 기술 모두 성장의 발판을 마련했다. 사용자 역시 인증에 대한 거부감이 적으며, 오히려 기술적 발전이 사용의 편의성까지 높여주고 있어 발전이 기대된다.
▲펜타시큐리티 iSIGN [자료: 펜타시큐리티]
[인증보안 솔루션 집중분석-1 ‘펜타시큐리티’]
매번 털리는 비밀번호, 패스워드리스로 인증 보안 강화
ID·비밀번호 탈취의 시대: 로그인 정보가 해커의 무기
디지털 전환이 가속화되면서 사이버 보안 위협도 그에 비례해 빠르게 증가하고 있다. 특히 국내에서는 2024년 한 해 동안 비밀번호 탈취를 통한 보안 사고가 눈에 띄게 늘어났다. 한국인터넷진흥원(KISA)이 발표한 자료에 따르면, 2024년 침해사고로 신고된 사례 중 서버 해킹이 전체의 56%를 차지했으며, 그중 상당수가 취약하거나 재사용된 비밀번호를 노린 무차별 대입 공격(Brute Force Attack)에서 비롯된 것으로 분석된다. 이와 같은 공격 유형 중 특히 심각한 것이 바로 크리덴셜 스터핑(Credential Stuffing)이다. 이는 과거에 유출된 사용자 계정 정보를 활용해 다른 웹사이트나 서비스에 무작위로 입력을 시도하며 로그인에 성공하는 공격 방식이다.
실제로 올해 1월, GS리테일은 이 공격을 통해 약 9만명의 고객 개인정보가 유출되는 사고를 겪었다. 이처럼 한 번 탈취된 계정 정보는 또 다른 피해로 이어질 수 있어, 1차 유출이 2차, 3차 후속 피해를 유발하는 연결 고리가 되고 있다.
비밀번호 기반 인증 체계는 본질적으로 구조적 한계를 지니고 있다. 사용자들은 여전히 동일하거나 유사한 비밀번호를 여러 서비스에 재사용하는 경향이 높으며, 실제로 글로벌 통계에 따르면 계정 재활용률은 약 80%에 이른다. 이러한 환경에서는 아무리 보안 솔루션을 강화하더라도 인증 자체가 약점이 되는 상황이 반복될 수밖에 없다.
결국 반복되는 비밀번호 유출 사고는 단순한 기술적 허점을 넘어 인증 방식 전반에 대한 근본적인 전환이 필요하다는 사실을 시사한다. 사용자에게 더는 비밀번호를 요구하지 않는 ‘패스워드리스(Passwordless)’ 환경, 즉 생체 인증이나 패스키(Passkey), 다중 인증(MFA) 등의 방식으로 나아가는 것이 인증 보안의 다음 단계로 요구되고 있다.
전통적 인증 방식의 한계, 더는 외면할 수 없다
그럼에도 불구하고 사용자들의 패스워드 관리 실태는 여전히 취약한 수준에 머물러 있다. 2025년 사이버뉴스 조사에 따르면, 전체 사용자 중 94%가 비밀번호를 재사용하고 있으며, ‘123456’이나 ‘admin’과 같은 단순하고 예측할 수 있는 비밀번호가 여전히 상위권을 차지하고 있는 것으로 나타났다.
비밀번호 재사용이나 단순 비밀번호 사용은 개인 차원의 문제가 아니라, 조직 전체의 보안에 직접적인 위협이 될 수 있다. 특히 원격·하이브리드 근무가 보편화된 현재, 한 명의 계정이 침해되면 전사 시스템 전체가 위험에 노출될 수 있는 구조이기 때문이다.
전통적인 ID·패스워드 기반 인증 방식은 구조적인 한계를 지닌다. 사용자들은 복잡한 비밀번호 정책을 따르기보다는 기억하기 쉬운 방식으로 재사용을 선택하며, 이는 곧 공격자에게 광범위한 공격 기회를 제공한다. 이에 따라 기업은 사용자 편의성과 보안성 사이에서 지속적으로 갈등하게 된다.
정기적인 비밀번호 변경, 특수문자 조합 규칙, 시스템별 상이한 인증 정책 등은 사용자 경험을 저해하며, 반복적인 비밀번호 초기화 요청 및 계정 잠금 해제 요청 등 계정관리 업무로 인해 인력 소모가 불가피한 상황이다. 이러한 복합적인 이유로, 기존 인증 체계의 한계를 극복할 수 있는 새로운 인증 방식 도입의 필요성이 점차 커지고 있다.
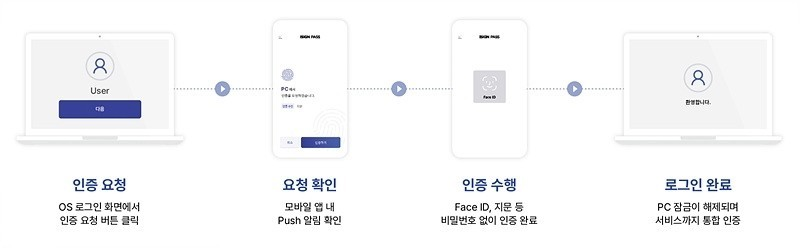
▲iSIGN 동작 방식 [자료: 펜타시큐리티]
패스워드리스, 보안성과 생산성 향상을 위한 차세대 인증 방식
물리적 보안은 물론, 디지털 인증 방식의 변화가 기업 정보보호 전략의 핵심 과제로 떠오르고 있다. 최근 기업들은 다양한 인프라 환경과 원격 근무 확산으로 인해 더욱 복잡해진 인증 체계를 단순화하고, 동시에 보안성을 강화해야 하는 이중 과제에 직면해 있다. 이러한 흐름 속에서 주목받고 있는 방식이 바로 패스워드리스(Passwordless) 인증이다.
패스워드리스 인증은 비밀번호 없이 생체 정보(지문·얼굴 인식), OTP, PIN 등 다양한 수단을 통해 사용자를 인증한다. 마이크로소프트는 하루 평균 1초당 약 1,287건의 비밀번호 공격이 발생하고 있다는
통계를 바탕으로, 전사 차원의 패스워드리스 정책을 강화하고 있는 대표 사례다. 이렇듯 비밀번호를 없애는 것만으로도 보안 위협을 획기적으로 줄일 수 있다는 인식이 확산되고 있다.
펜타시큐리티 ‘통합인증 솔루션 iSIGN Password-less’
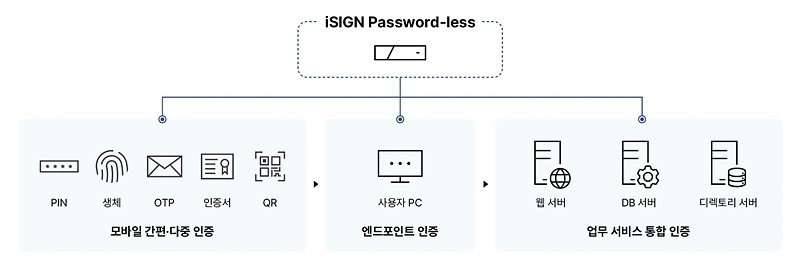
특히 국내 암호기술 기반 보안기업인 펜타시큐리티는 이 개념을 더욱 확장한 통합인증 솔루션 iSIGN Password-less를 통해 업무 환경 전반을 바꾸고 있다.
이 솔루션은 단순히 OS에 로그인할 때 비밀번호를 제거하는 것을 넘어, 로그인 한 번으로 그룹웨어, ERP, 메일 등 주요 업무 시스템에 자동으로 접속할 수 있는 SSO(Single Sign-On) 기능까지 결합했다. 즉, 사용자 입장에서는 지문 한 번 찍는 것으로 하루 업무에 필요한 모든 시스템을 안전하게 열 수 있는 셈이다. 이러한 변화는 실제 운영 효율성과 보안 수준 모두를 끌어올린다. Forrester 보고서에 따르면 패스워드리스 도입 기업은 평균적으로 계정 관련 헬프데스크 요청이 75~90% 감소했으며, 인증 처리 속도도 비밀번호 대비 40% 이상 향상되는 것으로 나타났다. 이는 곧 업무 생산성 향상, IT 운영 비용 절감, 해킹 피해 가능성 축소라는 세 가지 성과를 동시에 가져다준다.
결국 패스워드리스 인증은 단순한 편의 기능이 아니라, 보안성과 생산성을 동시에 강화할 수 있는 전략적 선택지가 되어가고 있다. iSIGN Password-less와 같은 고도화된 통합인증 솔루션은 로그인 단계를 최소화하면서도, 기업 자산을 가장 안전하게 보호할 수 있는 해법으로 자리 잡고 있으며, 이제는 ‘비밀번호를 없애는 것’을 넘어 ‘업무 방식 전체를 바꾸는 것’으로 진화하고 있다.
인증은 간편하게, 보안은 철저하게
iSIGN Password-less는 사용자 편의성과 보안성을 동시에 만족시키는 차세대 패스워드리스 인증 솔루션이다. 가장 큰 특징은 One-Click 로그인을 통해 사용자의 인증 과정을 대폭 단순화했다는 점이다. OS 로그인 한 번으로 모든 업무 시스템에 자동으로 접속할 수 있어, 반복적인 인증 없이도 일관된 사용자 경험을 제공한다. 이러한 편의성은 단순한 기능 개선뿐만 아니라 기업의 인증 운영 구조를 효율적으로 재설계할 수 있는 기반이 된다. 사용자별·서비스별로 인증 정책을 세분화해 관리할 수 있어 기업은 인증 환경을 보다 유연하고 정밀하게 통제할 수 있다. 또한 이상 행위 탐지와 로그 수집을 포함한 통합 모니터링 기능을 통해 보안 정책을 일관되게 유지하면서도 위협 상황에 신속하게 대응할 수 있다.
또한 iSIGN Password-less는 기업 환경의 다양성을 고려해, 폭넓은 인증 채널을 지원한다. 기존의 레거시 인증 방식은 물론, OTP, 생체인식 장치 등 다양한 3rd Party 솔루션과 유연하게 연동되며, 이를 통해 기업은 기존 인프라를 크게 변경하지 않고도 패스워드리스 환경으로의 전환이 가능하다. 특히 지문이나 얼굴 인식처럼 개인 고유 정보를 활용한 생체 인증 방식은 탈취나 복제가 원천적으로 어렵기 때문에 높은 보안성과 편의성을 동시에 제공한다. 이는 사용자 만족도를 높이는 동시에, 장기적으로는 유지·관리 비용 절감 효과까지 기대할 수 있다.
무엇보다 iSIGN Password-less는 보안성에 있어 업계 최고 수준의 신뢰성을 갖췄다. 국가정보원 KCMVP 인증을 획득한 독자 암호모듈(CIS-CC)을 탑재하고 있으며, 국정원 검증필 암호 알고리즘을 포함해 다양한
인증 환경에서 요구되는 보안 요건을 폭넓게 지원한다. 여기에 국내외 주요 보안 컴플라이언스를 충족하고, CC 인증과 GS 인증을 동시에 획득함으로써 글로벌 수준의 보안 신뢰도까지 입증했다.
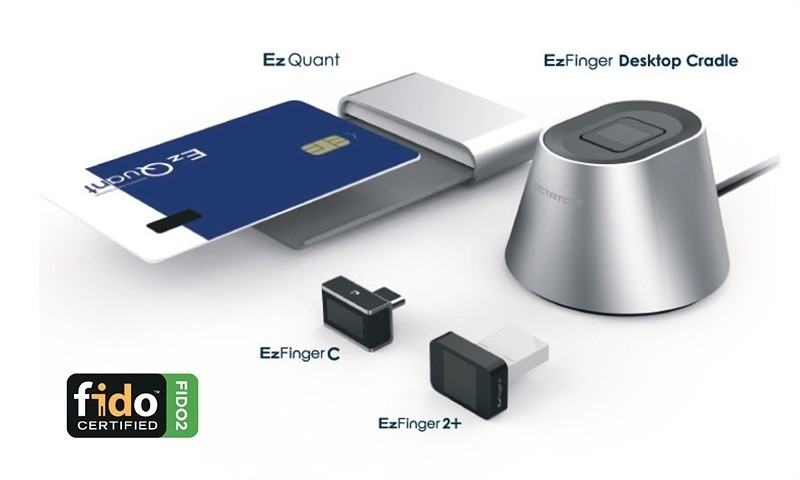
▲지문보안키 EzFinger 시리즈 [자료: 옥타코]
[인증보안 솔루션 집중분석-2 ‘옥타코’]
사이버 보안 위협 지형이 바뀌고 있어...왜 Phishing-resistant 인증이어야 하는가?
옥타코, 국내 및 아시아 지역에 ‘Phishing-resistant’ 인증 보안의 새로운 기준 제시
- 공격 벡터 진화: MFA 및 2차 인증 우회 사고의 90% 이상이 피싱·프록시·세션 하이재킹으로 발생. SMS 코드, OTP, 푸시 인증으로는 탐지 불가
- 규제 드라이브: 미국 OMB M-22-09는 모든 연방기관이 Phishing-resistant 인증을 필수로 사용하도록 의무화
- 시장 급성장: Passwordless 인증 시장은 2035년 약 21조원으로 연 18.3% 성장 전망.
- 사용자 선호 변화: 2025년 FIDO 얼라이언스 조사에서 Passwordless 인증을 써본 소비자의 67%가 “비밀번호보다 빠르고 안전하다”라고 답변
Identity를 가장 강력하게 보호하는 결정판, 옥타코 Phishing-resistant M2A
최근 국내 및 미국 AT&T 가입자 1억 명 이상의 사용자 정보가 유출되면서 ‘SIM 스와핑’을 통한 계좌 탈취, 보이스피싱 2차 피해 우려가 폭발적으로 커졌다. 소비자 5명 중 4명이 “추가 피해가 걱정된다”고 답했을 정도다. 이에 금융권, 대기업은 기존 OTP, SMS 기반 2차 인증을 넘어, 다양한 사용자 계정 공격을
강력하게 방어할 수 있는 Phishing-resistant 인증으로 전환하고 있다. 옥타코는 이 시장에 글로벌 기술 리딩 회사로서 옥타코 다중 속성 인증 M2A(Multi Attributes Authentication) 제로트러스트 인증, Passkey, FIDO2 보안키, 클라우드 SSO 기반 Access Management 토탈 플랫폼을 제공해 국내외 레퍼런스를 확장 중이다.
다중 요소에서 다중 속성으로, 적응형 지속 인증으로 진화하는 인증보안
옥타코 M2A는 사용자 아이덴티티 확인뿐 아니라 디바이스의 신뢰도, 접근 환경, 실시간 리스크 수준까지 검증하는 ‘다중속성인증’ 방식을 도입했다. 이는 각 인증 수단별 취약점을 가지고 있는 다중요소인증(MFA)을 넘어 보다 정교하고 상황인지형이며, 피싱에 강한 인증 체계를 구현한다. M2A는 단순한 자격 증명 이상의 복합 신호 기반 인증을 통해 로그인 과정 전반의 보안성을 향상시키며, 도메인, 인증서, 암호화키, 위치 정보 등 다양한 컨텍스트 정보를 함께 검증한다. 모든 속성이 검증되어야만 접근이 허용되도록 설계되어 데이터 유출 및 권한 오용의 위험을 획기적으로 낮출 수 있다.
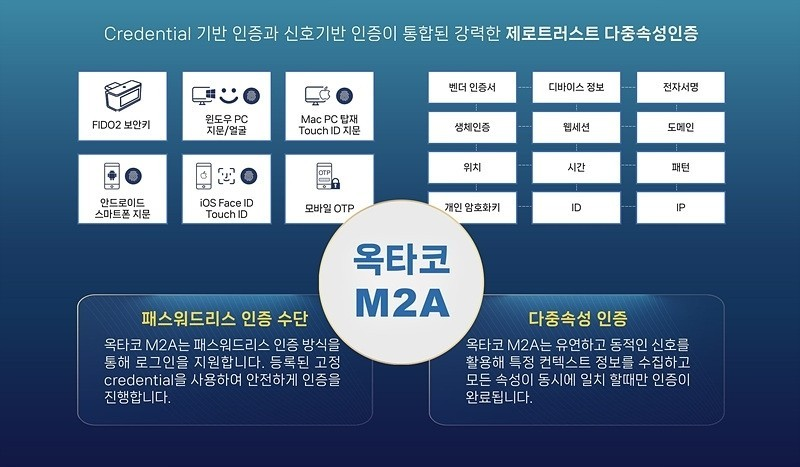
▲옥타코 M2A의 구성과 주요 기능 [자료: 옥타코]
지문보안키 EzFinger, 보안성과 호환성을 모두 갖춘 하드웨어 인증
옥타코의 지문보안키 EzFinger 시리즈는 FIDO2 및 Windows Hello를 지원하는 생체인식 보안키로, 고성능 보안칩과 빠른 지문인식 센서를 탑재해 강력한 보안성과 인증속도를 자랑한다. 사용자의 생체정보는 보안키 내부의 안전영역에서만 저장 및 처리되며 외부로 전송되지 않아 해킹이나 탈취로부터 안전하다. 또한, 선택적으로 양자난수기반 칩을 탑재해 암호화 품질을 한층 강화할 수 있는 것도 특징이다.
이제 인증 프로세스를 옥타코 M2A 하나로 편하게 통합 관리 시작
API 기반으로 외부 시스템과 유연하게 연동할 수 있어 ERP, 그룹웨어, 이메일, VPN 등 다양한 업무 시스템에 손쉽게 확장이 가능하다.
또한, 관리자 포털에서 사용자별·앱별 인증 정책을 설정, 실시간 모니터링, 감사 로그 확인이 가능하다. HR 정보 동기화(AD 연동), 사용자 및 장치 관리, 인증 로그 분석 등 통합적인 관리 기능을 제공하며, 관리자 경험도 간소화됐다.
관리자에게 뛰어난 가시성과 통제력을 제공하며, 내부 통제 및 컴플라이언스 측면에서도 강력한 기반을 마련해준다.
제로트러스트 보안 도입의 첫 버튼 Phishing-resistant M2A
Phishing-resistant M2A는 더 이상 ‘선택’이 아니다. 다양한 피해 사례에서 보듯이, 인증체계가 뚫리면 네트워크, 데이터, 애플리케이션 보안 투자는 순식간에 무력화된다. 옥타코의 M2A 보안 플랫픔과 이지핑거 FIDO2 보안키는 강력한 피싱 저항 보장성, 글로벌 규제 부합, 사용자 경험 편리, 관리 복잡도 최소화라는 이점을 축으로 금융, 공공, 민간 현장의 제로트러스트 여정을 가속화하고 있다. 제로트러스트 보안의 시작, 강력한 인증 플랫폼 도입이다.
[출처]
[원병철 기자(boanone@boannews.com)]
<저작권자: 보안뉴스(www.boannews.com ) https://m.boannews.com/html/detail.html?idx=137903
3. 국내 외 보안 동향
3-2. 과기정통부가 뽑은 2025년 우수 보안 기술 9종은?
9 개 기업 공공분야 판로 개척 지원 등 혜택
[보안뉴스 강현주 기자] 고스트패스, 악성코드검거단, 센스톤, 체크멀, 수산아이앤티, 옥타코, 엔피코어, 더코더, 이노뎁의 기술이 올해의 우수 보안 기술로 지정됐다.
30일 과학기술정보통신부(장관 유상임)는 국내 9개 기업의 정보보호 기업이 개발한 기술·제품·서비스 9건을 ‘2025년 우수 정보보호 기술’로 지정한다고 밝혔다.
과기정통부는 신규성·독창성 및 사업화 가능성이 있다고 인정되는 정보보호 기술 등을 대상으로 2018년부터 매년 우수 정보보호 기술로 지정하고 있다.
금년에는 총 23개사(24개 기술)에서 우수 정보보호 기술 지정 신청에 참여했다.심사의 전문성·공정성을 위해 구성된 전문평가위원회의 심사를 거쳐 기존 기술과 차별성이 높고 향후 시장 수요가 높다고 평가한 총 9개 기술 등이 선정됐다.
정부는 선정된 9개 기술 등을 ‘우수 정보보호 기술’로 지정하고, 해당 기술에 대해 △공공분야 판로 개척지원 △한국인터넷진흥원의 지원 사업에 가점 부여 △과기정통부 장관 상장 수여 △지정마크·현판 제공 등을 지원할 계획이다.
올해 지정된 우수 정보보호 기술에 대한 정보는 과기정통부 홈페이지 및 한국인터넷진흥원 홈페이지를 통해 공고될 예정이다.
최우혁 과기정통부 정보보호네트워크정책관은 “우수 정보보호 기술 지정은 단순히 신기술을 발굴하는 것을 넘어 실제 현장에서 잘 적용될 수 있도록 지원해 신기술 개발 유인을 제공하는 제도”라며 “정부는 복잡화·고도화되는 사이버 위협에 대비할 수 있는 혁신적 기술 개발, 정보보호 기업 역량 제고 등을 위해 계속 노력할 것”이라고 밝혔다.
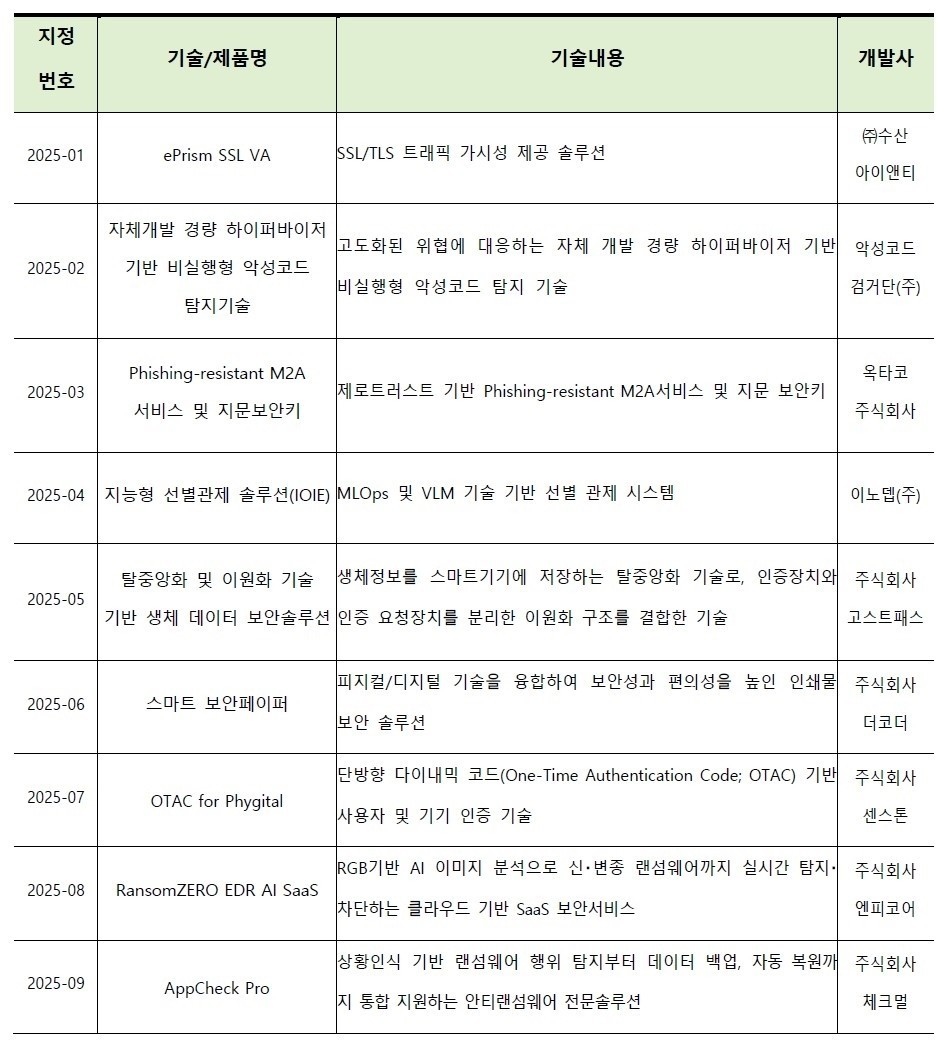
▲2025년 우수 정보보호 기술 [자료: 과기정통부]
[출처]
[강현주 기자(jjoo@boannews.com)]
<저작권자: 보안뉴스(www.boannews.com) https://m.boannews.com/html/detail.html?idx=137909
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-