-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개












FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 9월 주요 보안 이슈


이번 보안동향보고서에서는 악성코드 수집·유형별 변화와 모바일 보안 탐지 현황을 비롯해 최근 발생한 주요 글로벌 사이버 보안 이슈를 분석합니다. AI 에이전트 기반 공격, 개인정보 유출, 소프트웨어 취약점 악용, 클라우드 계정 침해 사례를 통해 변화하는 위협 양상과 주요 대응 포인트를 확인해보세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 8월, Wi-Fi 근거리 통신을 통해 인증 없이 스마트폰·차량·사물인터넷 기기의 무선 랜(WLAN) 펌웨어를 직접 공격할 수 있는 고위험 취약점이 공개되었습니다. CVE-2026-25289는 Qualcomm Snapdragon 계열 WLAN 펌웨어가 NAN(Neighbor Awareness Networking, 무선 공유기 없이 가까운 기기끼리 직접 서비스를 찾고 통신하게 해 주는 Wi-Fi 기능) Service Discovery Frame을 처리할 때 속성의 길이를 검증하지 않아 스택 메모리가 손상되는 취약점입니다. NVD와 Qualcomm은 이 취약점을 CVSS 9.6(위험, Critical)으로 평가하였으며, Qualcomm은 2026년 8월 3일 보안 권고문을 통해 패치를 배포하였고, NVD는 다음 날인 8월 4일 취약점을 정식 등재하였습니다.
이 취약점이 실제로 악용되려면 공격자가 피해 기기의 무선 통신 가능 거리(CVSS 기준 Adjacent, AV:A) 안에 있어야 하고, 피해 기기에서 NAN 기능이 켜져 있어야 합니다. NAN은 공유기(AP) 없이 기기끼리 직접 통신하므로, 같은 Wi-Fi 네트워크 접속 여부가 아니라 전파가 닿는 거리가 조건입니다. 두 조건이 함께 갖춰진 환경이라면 공격자는 계정 정보나 별도 권한 없이, 피해자의 어떤 조작도 없이 조작된 NAN 프레임을 보내는 것만으로 취약점을 발동시킬 수 있습니다. CVSS 공격 복잡도가 Low로 매겨진 것도 이런 이유에서입니다.
공격이 성공하면 WLAN 펌웨어 수준에서 스택 손상이 발생하며, CVSS 벡터에서 Scope가 Changed로 지정된 만큼 이론적으로는 WLAN 펌웨어의 보안 경계를 넘어 메인 프로세서와 운영체제 수준 자원에까지 영향을 미칠 수 있습니다. 다만 실제로 임의 코드 실행이 이루어지는지, 이루어진다면 얻는 권한이 펌웨어 수준인지 메인 OS 수준인지, 취약한 함수명과 코드 위치는 어디인지, 발견 경위는 무엇인지가 현재까지 공개되지 않았습니다. 공개된 개념 증명(PoC) 코드도 없으며, 실제 악용 사례 역시 보고되지 않았고, CISA KEV(알려진 악용 취약점 목록)에도 등재되어 있지 않습니다.
영향 대상 칩셋은 Snapdragon Mobile(6 Gen 4~8 Elite Gen 5), FastConnect 6200·6700·6800·6900·7800, WCN 시리즈, QCA/QCN 무선 칩셋, Snapdragon
AR1·XR2·Automotive·IoT 플랫폼, WSA 오디오 시리즈를 포함한 100개 이상의 Qualcomm 플랫폼에 걸쳐 있으며, 이를 탑재한 Samsung, Xiaomi, OnePlus 등의 Android 기기가 영향권에 들어갑니다. 일부 매체는 해당 칩셋 채용 기기 수를 근거로 대규모 피해 가능성을 추정하였으나, 이는 매체가 산정한 값이며 Qualcomm 공식 권고문에는 전체 기기 수 집계가 담겨 있지 않습니다. 실제 공격이 가능한 범위는 공격자가 피해 기기의 무선 통신 거리 안에 접근할 수 있고 NAN이 켜져 있는 환경으로 한정됩니다.
1. 취약점 요약 표
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2026-25289 |
| CVSS Score | 9.6 (NVD·Qualcomm 기준) |
| 심각도 | Critical (위험) |
| CWE | CWE-121 (Stack-based Buffer Overflow, 스택 기반 버퍼 오버플로) |
| 영향 제품 | Qualcomm Snapdragon Mobile(6 Gen 4~8 Elite Gen 5), FastConnect 6200·6700·6800·6900·7800, WCN 시리즈, QCA/QCN 무선 칩셋, Snapdragon AR1·XR2·Automotive·IoT 플랫폼, WSA 오디오 시리즈 등 100개 이상 칩셋 |
| 영향 플랫폼 | Android (Samsung, Xiaomi, OnePlus 등 탑재 기기), 차량 인포테인먼트·AR/XR·IoT 플랫폼 |
| 공개일자 | 2026-08-04 (NVD 등재일) / Qualcomm 권고문 2026-08-03 |
| 패치 상태 | 벤더 패치 배포 - Qualcomm 권고문 기준 수정본 제공. 단말 적용은 OEM·통신사 배포 일정에 따라 상이하므로 별도 확인 필요 |
| 공격 복잡도 | Low - 동일 Wi-Fi 권역 위치 및 NAN 기능 활성화 전제, 사전 인증·권한·사용자 상호작용 불필요 |
2. 기술적 분석
(1) 취약점 상세
CVE-2026-25289의 결함은 Qualcomm WLAN 펌웨어가 NAN Service Discovery Frame 안의 Device Capability Extended 속성을 받을 때 길이 필드를 충분히 검증하지 않아, 스택 버퍼 경계를 넘는 쓰기가 가능한 데 있는 것으로 분석됩니다. 외부에서 넘어온 길이 값이 버퍼 크기를 넘어서도 경계 검사가 이루어지지 않기 때문에, 넘친 데이터가 인접한 스택 영역을 덮어써 메모리 손상이 발생합니다. NVD와 Qualcomm은 이를 CWE-121로 분류하였습니다.
CWE-121의 일반 원리로 보면, 스택에 저장된 리턴 주소가 공격자가 정한 값으로 덮일 경우 프로그램의 실행 흐름을 공격자가 원하는 위치로 돌리는 제어 흐름 탈취가 이론적으로 가능합니다. 이는 이번 취약점에서 확정된 공격 절차가 아니라 CWE-121 부류가 공통적으로 갖는 위험 모델입니다. Qualcomm WLAN 펌웨어에서는 과거에도 비슷한 패턴이 반복된 바 있습니다. CVE-2019-10540은 NAN 가용성 속성 처리 시 count 값을 검증하지 않아 발생한 버퍼 오버플로(CVSS 9.8)이고, CVE-2022-33279는 WNM(Wireless Network Management) 프레임 처리 중 경계 검사 누락으로 발생한 스택 기반 버퍼 오버플로(CWE-121)로, 둘 다 이번 취약점과 같은 입력 길이 미검증 범주에 해당합니다. 취약 함수명과 펌웨어 내 정확한 코드 위치는 현재 공개되지 않았습니다.
(2) 공격 메커니즘
공격자는 피해 기기와 같은 Wi-Fi 권역에서 Device Capability Extended 속성의 길이 필드를 실제 버퍼 크기보다 크게 조작한 NAN Service Discovery Frame을 브로드캐스트하거나 피해 기기에 직접 전송합니다. 피해 기기의 WLAN 펌웨어는 이 프레임을 받는 즉시 데이터를 스택 버퍼에 복사하고, 버퍼 크기를 넘어선 데이터가 인접 스택 영역을 오염시킵니다. 사전 페어링, 인증, 사용자 조작이 전혀 필요 없어 피해자는 공격이 진행되고 있다는 사실을 알아채기 어렵습니다.
CVSS 벡터에서 Scope가 Changed로 지정된 것은 취약한 구성 요소(WLAN 펌웨어)의 보안 경계를 넘는 영향이 가능함을 뜻합니다. 다만 그 영향 대상이 메인 프로세서나 OS 수준인지는 공개 자료에서 확인되지 않았습니다. 서비스 거부(DoS)에 그치는지 실제 코드 실행까지 가능한지는 공개된 정보만으로 확인되지 않습니다.
(3) 영향 분석
취약점이 성공적으로 악용될 경우 피해 기기의 기밀성(저장·전송 데이터 노출), 무결성(펌웨어·시스템 상태 변조), 가용성(기기 기능 마비) 모두 CVSS High 등급의 영향을 받을 수 있습니다. 영향 대상은 Qualcomm 공식 어드바이저리가 명시한 100개 이상 칩셋 플랫폼을 탑재한 기기이며, 스마트폰뿐 아니라 차량 인포테인먼트(차량 내 정보·오락 시스템), AR/XR 헤드셋, 산업용 IoT 장비 같은 임베디드 플랫폼도 영향을 받습니다. EPSS(향후 30일 내 악용 확률 예측 점수, 조회 시점마다 변동)가 1% 미만으로 매우 낮고 CISA KEV에도 등재되지 않았으나, EPSS가 낮거나 KEV에 없다고 해서 악용이 없다는 뜻은 아닙니다. 현재까지 공개 자료에서 광범위한 실제 악용은 확인되지 않았습니다.
3. 공격 시나리오
시나리오 1 - 공공 Wi-Fi 환경 근거리 공격
카페, 공항 라운지, 컨퍼런스 홀처럼 사람이 밀집한 장소에서, 공격자가 NAN 기능이 켜진 기기를 가진 피해자의 무선 통신 거리 안에 자리를 잡습니다. 조작된 NAN Service Discovery Frame을 브로드캐스트하는 것만으로 Wi-Fi 권역 안의 취약한 Qualcomm 칩셋 기기를 한꺼번에 노릴 수 있습니다. 인증 절차나 피해자의 조작 없이 공격이 진행되므로 피해자는 이상 징후를 알아채기 어렵습니다. 업데이트가 늦은 기기가 뒤섞인 개방형 네트워크일수록 위험이 커집니다.
시나리오 2 - 기업 내부망 측면 이동
기업 내부 Wi-Fi에 이미 들어온 공격자가 NAN이 켜진 임직원 단말을 노려, 내부망의 다른 기기로 공격 범위를 넓혀 가는(측면 이동) 데 이 취약점을 활용할 수 있습니다. 펌웨어 수준에서 일어나는 공격이라, 개별 기기에 설치하는 백신·보안 솔루션(엔드포인트 보안 솔루션)으로는 곧바로 탐지하기 어렵습니다. BYOD(개인 기기 업무 사용) 정책으로 패치 적용이 제각각인 기업 환경에서는 미패치 기기가 진입점이 될 수 있습니다.
시나리오 3 - IoT·차량 시스템 장기 미패치 악용
Snapdragon Automotive 또는 IoT 플랫폼 칩셋을 탑재한 차량 인포테인먼트 시스템이나 산업용 IoT 기기는 스마트폰보다 보안 패치 배포 주기가 깁니다. 이런 기기가 Wi-Fi에 연결돼 있고 NAN이 켜져 있으면, 패치가 적용되지 않은 상태가 오래 이어질 수 있습니다. 펌웨어 업데이트 관리가 미흡한 임베디드 환경이 장기적인 위험 요소가 됩니다.
4. 대응 방안
(1) 즉각 조치
Android 기기의 소프트웨어 업데이트를 확인해 보안 패치 레벨이 2026-08-05 이상인지 즉시 점검하고, 업데이트가 제공되면 곧바로 설치해야 합니다. 제조사 배포가 아직 이루어지지 않은 기기라면 제조사의 완화 지침을 확인하고, Wi-Fi Aware(NAN) 전용 토글이 있는 기기에서는 이를 끄되 별도 토글이 없으면 필요할 때 외에는 Wi-Fi를 꺼 두는 것이 현실적입니다. 기업이 모바일 기기 관리 솔루션(MDM)을 운영한다면 관리 대상 기기의 패치 레벨을 일괄 점검하고, 미패치 단말에 대한 Wi-Fi 접속 정책을 강화하는 방안을 검토해야 합니다. 차량 인포테인먼트 시스템과 IoT 기기도 제조사 펌웨어 업데이트 공지를 확인해 즉시 적용해야 합니다.
(2) 장기 대응
펌웨어 개발 관점에서 CWE-121 재발을 막는 핵심은, 외부에서 받은 속성 길이 필드를 버퍼에 복사하기 전에 목적지 버퍼의 크기와 명시적으로 비교·검증하는 가드 코드를 넣는 것입니다. 복사 대상 버퍼 크기를 넘지 않도록 경계를 명시적으로 검사하고, 스택 보호(-fstack-protector 계열의 스택 카나리)와 FORTIFY_SOURCE(버퍼 함수 경계 검사), ASLR(주소 공간 배치 임의화)·PIE(위치 독립 실행 파일)를 지원되는 개발 환경에서 적용해야 합니다. 빌드 단계에서 AddressSanitizer를 활용하면 경계를 넘어선 쓰기를 일찍 잡아낼 수 있습니다. 운영 측면에서는 Qualcomm 보안 권고문과 Android 보안 게시판을 정기 구독해 유사 취약점에 빠르게 대응하고, 임베디드 기기와 차량 시스템까지 포함한 전체 자산의 펌웨어 업데이트 관리 절차를 마련해야 합니다.
5. IOC (침해 지표)
현재 공개된 IOC 없음
6. 탐지 규칙
현재 공개된 탐지 규칙 없음. 벤더 패치 적용을 권고합니다.
7. 참고 자료 URL 목록
- https://nvd.nist.gov/vuln/detail/CVE-2026-25289
- https://docs.qualcomm.com/product/publicresources/securitybulletin/august-2026-bulletin.html
- https://source.android.com/docs/security/bulletin/2026/2026-08-01
- https://www.cyber.gc.ca/en/alerts-advisories/qualcomm-security-advisory-av26-795
- https://www.cvefind.com/en/cve/cve-2026-25289.html
- https://cyberstrike.io/cve/CVE-2026-25289/
- https://www.rapid7.com/db/vulnerabilities/cve-2026-25289/
- https://app.opencve.io/cve/CVE-2026-25289
- https://cwe.mitre.org/data/definitions/121.html
- https://nvd.nist.gov/vuln/detail/CVE-2019-10540
1.2. 악성코드 수집 현황
TouchEn mVaccine으로 수집된 최근 4개월(2026년 5~8월) 악성코드 현황을 보면, 월별 수집 건수는 2,385건에서 2,489건 사이로 큰 변동 없이 유지된 반면, DB에 반영된 건수는 5월 1,226건을 고점으로 6월 1,076건, 7월 962건, 8월 806건까지 5월 이후 3개월 연속 줄었습니다. 수집량은 큰 변화가 없는데 반영만 꾸준히 감소한 점이 이번 기간의 두드러진 특징입니다.
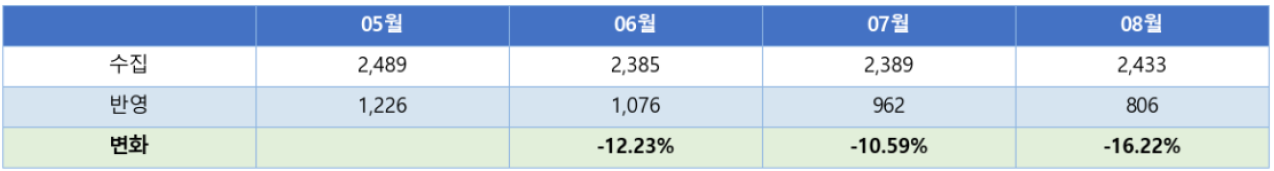
8월에는 수집이 2,433건으로 전월(2,389건)보다 소폭 늘었으나 반영은 806건에 그쳐, 수집 대비 DB 반영률이 전월 40.3%에서 33.1%로 7.1%p 낮아졌습니다. 반영 건수는 내부 분류와 신규성 판단 기준에 따라 달라질 수 있는데, 이 점을 감안하더라도 수집 규모가 일정한 가운데 반영률만 3개월 연속 낮아졌습니다. 다만 그 원인이 유사 변종 증가인지 등은 이 지표만으로 단정하기 어렵습니다.
유형별로는 8월에 Riskware(원격 접속·광고 기능 등으로 잠재적 위험이 있다고 분류되는 소프트웨어)가 388건(48.1%)으로 가장 큰 비중을 차지했습니다. 5월만 해도 Trojan이 666건(54.3%)으로 전체의 절반을 넘겼으나, 7월에 Riskware 388건(40.3%)이 Trojan 364건(37.8%)을 처음 앞선 뒤 8월에도 Trojan 322건(40.0%)을 웃돌며 격차가 더 벌어졌습니다. Etc 유형은 7월 90건에서 8월 8건으로, Generic은 86건에서 46건으로 각각 크게 줄었습니다. Linux는 2건에서 8건으로 늘었으나 절대 수치가 작아 추세로 보기에는 이릅니다. 9월에도 Riskware 비중 상승세가 이어지는지, Trojan 건수가 다시 반등하는지 확인해야 합니다.
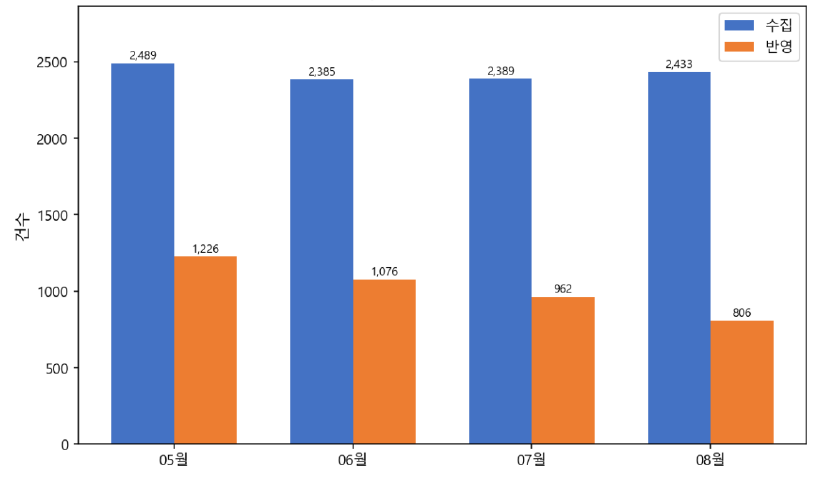
주차별 수집 추이를 보면 8월은 1주차 644건, 2주차 515건, 3주차 673건, 4주차 601건으로 2주차에 가장 낮았다가 3주차에 다시 늘었습니다.
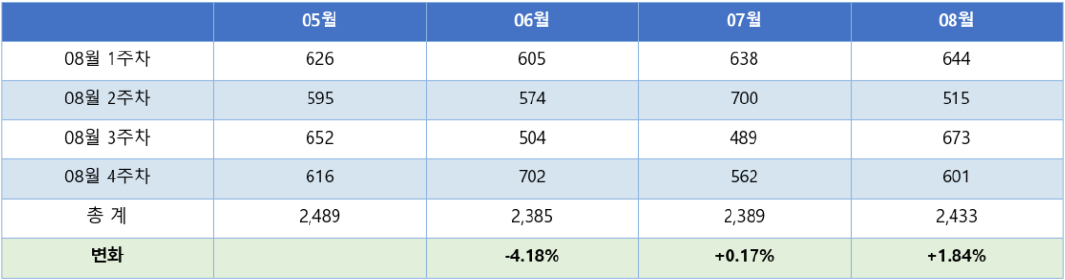
7월에도 2주차 700건에서 3주차 489건으로 크게 떨어지는 등, 특정 주에 수집이 몰리거나 줄어드는 편차가 최근 몇 달간 반복되고 있습니다. 주차별 편차는 있으나 월간 수집량은 대체로 비슷한 수준입니다.
1.3. 악성코드 유형별 비율 및 전월 비교
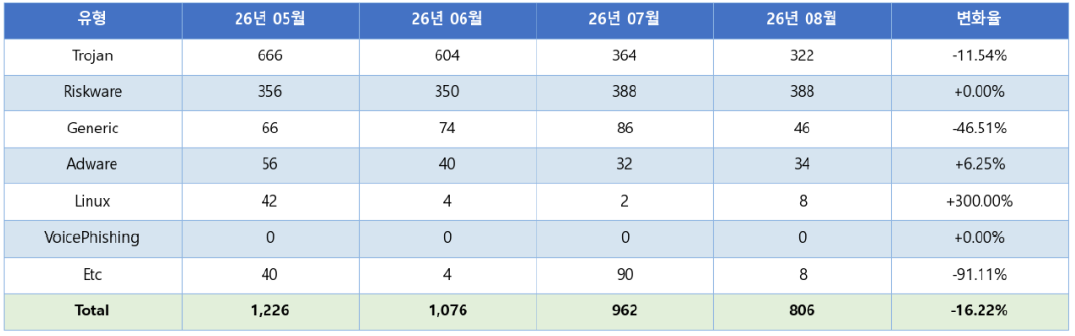
2026년 8월 한 달간 수집된 악성 앱 건수는 2,433건으로, 전월(2,389건) 대비 1.8% 증가하여 수집 규모는 사실상 유사한 수준을 유지하였습니다. 반면 내부 데이터베이스에 실제 반영된 건수는 806건으로 전월(962건) 대비 16.2% 줄었으며, 수집 건수 대비 반영률은 전월 40.3%에서 33.1%로 7.1%p 하락하였습니다. 이는 최근 4개월 중 가장 낮은 반영률로, 수집 규모가 비슷한 상황에서 반영 기준을 통과하는 샘플 비중이 꾸준히 낮아지는 흐름을 보여줍니다.
월별 유형별 반영 현황은 아래 표와 같습니다.
8월 유형별 반영 비중을 보면 Riskware가 388건(48.1%)으로 가장 높은 비율을 차지하였고, Trojan이 322건(40.0%)으로 그 뒤를 이었습니다. 이어서 Generic 46건(5.7%), Adware 34건(4.2%), Linux 8건(1.0%), Etc 8건(1.0%) 순으로 나타났습니다.
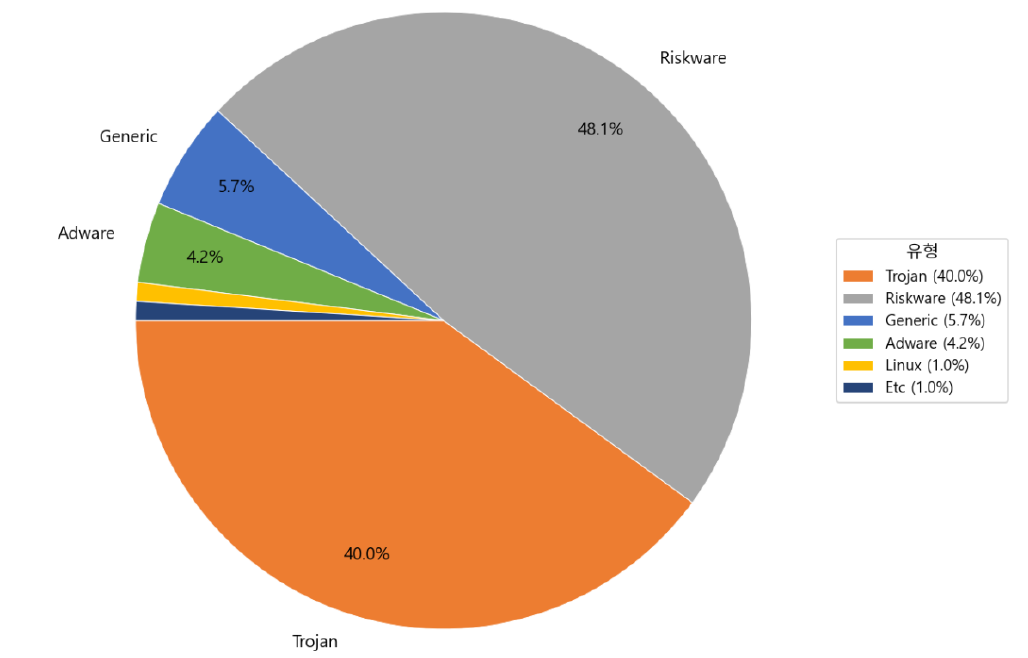
최근 4개월간의 흐름에서 가장 뚜렷한 변화는 Riskware의 비중이 꾸준히 상승하고 있다는 점입니다. 5월 29.0%였던 Riskware 비중은 6월 32.5%, 7월 40.3%에 이어 8월에는 48.1%까지 5월 이후 꾸준히 올랐습니다. 반대로 Trojan은 5월 54.3%로 최대치를 기록한 이후 7월 37.8%까지 하락하였고, 8월에 40.0%로 소폭 회복하였으나 5~6월 수준에는 미치지 못하고 있습니다. 이처럼 Trojan 비중이 줄고 Riskware 비중이 늘어나는 역전은 7월부터 이어지고 있습니다.
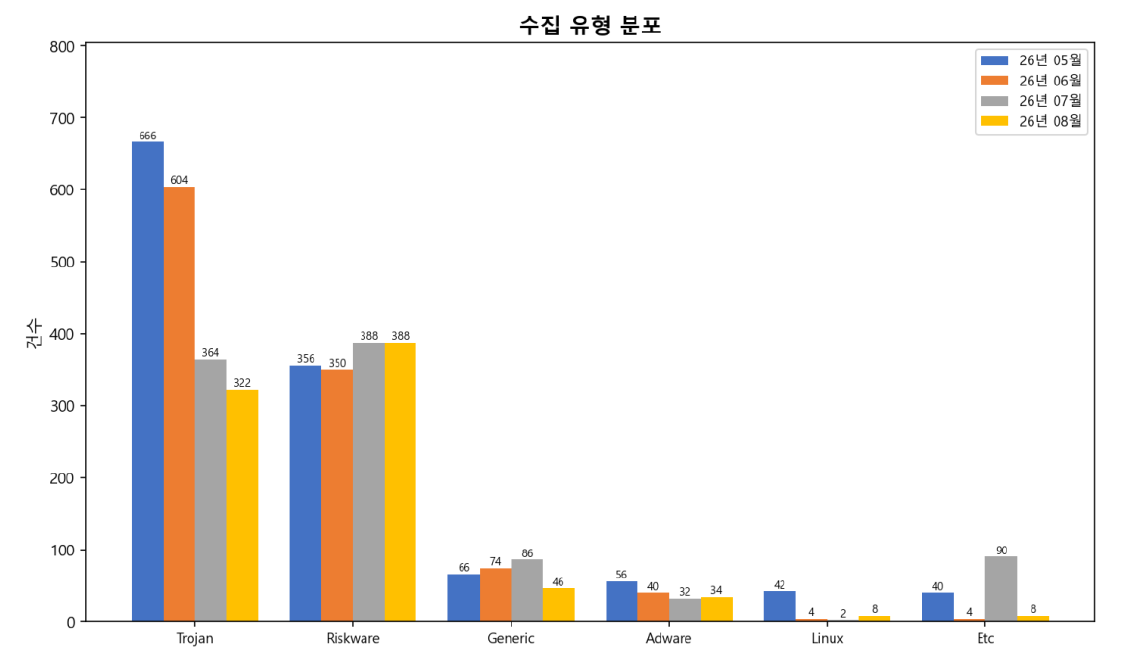
전월 대비 변화율이 가장 큰 세 유형은 Linux, Etc, Generic입니다.
Etc 유형은 7월에 90건(9.4%)으로 급증하였다가 8월에 8건(1.0%)으로 91.1% 급감하였습니다. 한 달 사이 비중이 이처럼 크게 오르내리는 패턴은 특정 기간에 일시적으로 해당 유형으로 분류된 샘플이 다음 달 재분류되거나 처리 기준이 변경될 때 나타나는 경우가 있습니다. 이 지표만으로 실제 악성 앱 유포 추세를 단정하기는 어려우며, 7월분 주요 샘플을 다시 분류하고 탐지 규칙 변경 이력을 대조해야 합니다.
Linux 유형은 7월 2건(0.2%)에서 8월 8건(1.0%)으로 300.0% 급증하였습니다. 절대 건수는 여전히 소규모이나, 5월 42건(3.4%)에서 6월 4건, 7월 2건으로 연속 감소하다가 이번 달 반등한 점이 눈에 띕니다. 수치가 작아 단기 등락의 영향을 크게 받는 구간임을 감안하더라도, Linux 대상 샘플의 수집·반영 패턴에 변화가 나타나는지 추가 모니터링이 필요합니다.
Generic 유형은 전월 86건(8.9%)에서 46건(5.7%)으로 46.5% 급감하였습니다. Generic은 특정 악성코드 패밀리로 세분화되지 않은 샘플에 붙는 분류로, 이 비중이 줄었다는 것은 기존 미분류 샘플 일부가 구체적인 유형으로 재분류되었거나 관련 샘플 유입 자체가 감소하였을 가능성을 모두 포함합니다. 7월에 8.9%까지 올랐던 수치가 한 달 만에 5.7%로 내려온 만큼, 분류 체계 기준의 변동 여부를 함께 확인할 필요가 있습니다.
Trojan은 전월 364건에서 322건으로 11.5% 감소하였습니다. 비중은 37.8%에서 40.0%로 소폭 올랐으나, 이는 전체 반영 건수가 줄어든 데 따른 상대적 수치 변화입니다. Riskware는 388건으로 전월과 동일한 건수를 유지하였고, 전체 반영 건수 감소 속에서 비중은 40.3%에서 48.1%로 올라, 전월에 이어 반영 건수 기준 가장 높은 비중을 유지하였습니다. Adware는 32건에서 34건으로 6.3% 증가하여 유사 수준을 유지하였습니다.
이번 달 반영 현황에서 가장 눈에 띄는 변화는 Riskware 비중이 48.1%로 최근 4개월 최고치를 기록하며 전월에 이어 가장 높은 비중을 유지한 점입니다. 반영 건수는 3개월 연속 줄어 806건으로 최저를 기록했습니다. Etc 유형의 7월 급증·8월 급감은 분류 기준이나 처리 방식이 일시적으로 흔들렸을 가능성을 보여줍니다. Linux는 건수가 적지만 저점에서 반등한 만큼 다음 달 흐름을 더 지켜볼 필요가 있습니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
모바일 금융·보안 애플리케이션에서는 루팅 상태와 에뮬레이터 실행 환경을 식별하는 기능이 주요 보안 통제 중 하나입니다. 아래 표는 2026년 8월 내부 시험에서 에뮬레이터의 루팅 상태를 탐지한 결과입니다.
전월과 동일한 시험 대상을 사용하였으며, 표에 기재된 모든 항목이 전월과 동일하게 탐지되었습니다. 다만 이는 해당 버전과 내부 시험 조건에서의 결과이며, 패키지 변조나 별도의 루팅 은닉·후킹 기법을 추가 적용한 환경까지 포괄하지는 않습니다.
| 종류 | 에뮬레이터 버전 | 안드로이드 버전 | 아키텍처 | 탐지 결과 |
|---|---|---|---|---|
| LDPlayer | 5.0.3 | 7.1.2 | x86 | 탐지됨 |
| 5.0.3(64) | 7.1.2 | x86_64 | 탐지됨 | |
| 5.0.3(64) | 7.1.2 | x86_64 | 탐지됨 | |
| 9.0.40 | 9.0.0 | x86_64 | 탐지됨 | |
| 9.0.41 | 9.0.0 | x86_64 | 탐지됨 | |
| 9.2.6.1 | 9.0.0 | x86_64 | 탐지됨 | |
| NoxPlayer | 7.0.6.1052 | 5.1.1 | x86 | 탐지됨 |
| 7.1.2 | x86 | 탐지됨 | ||
| 7.1.2 | x86_64 | 탐지됨 | ||
| 9.0.0 | x86_64 | 탐지됨 | ||
| BlueStacks | 5.11.40.1005 | 7.1.2 | x86 | 탐지됨 |
| 7.1.2 | x86_64 | 탐지됨 | ||
| 9.0.0 | x86_64 | 탐지됨 | ||
| 11.0 | x86_64 | 탐지됨 | ||
| MEmu Play | 9.3.2.1 | 9.0 | x86_64 | 탐지됨 |
2.2. 루팅 탐지 현황(Real Device)
2026년 8월 실단말에서 루팅 관리·은닉 도구와 동적 계측 도구를 대상으로 탐지 시험을 수행하였습니다. 전월 대비 시험 대상과 결과의 변경은 없었습니다. 결과는 표에 기재된 버전과 내부 시험 조건에 한정되며, 도구의 변조본이나 신규 은닉 모듈을 적용한 환경은 별도 시험이 필요합니다.
| 종류 | 패키지 이름 | 버전 | 탐지 결과 |
|---|---|---|---|
| Magisk | com.topjohnwu.magisk | 29.0 | 탐지됨 |
| 30.0 | 탐지됨 | ||
| 30.1 | 탐지됨 | ||
| 30.2 | 탐지됨 | ||
| 30.3 | 탐지됨 | ||
| 30.4 | 탐지됨 | ||
| 30.5 | 탐지됨 | ||
| 30.6 | 탐지됨 | ||
| 30.7 | 탐지됨 | ||
| RootCloak | com.devadvance.rootcloak2 | 6.0-2704002 | 탐지됨 |
| RootCloak-2 | com.devadvance.rootcloakplus | 1.2 | 탐지됨 |
| Substrate | com.saurik.substrate | 0.9.4010 | 탐지됨 |
| Hide My Root | com.amphoras.hidemyrootadfree | 4 | 탐지됨 |
| Hide My Root(유료) | com.amphoras.hidemyroot | 4 | 탐지됨 |
| 루팅 숨기기 Premium | com.formyhm.hiderootPremium | 1.2 | 탐지됨 |
| 루팅 숨기기 Lite | com.formyhm.hideroot | 1.7 | 탐지됨 |
| SUHIDE | eu.chainfire.suhide | 7.1.1 | 탐지됨 |
| Frida(동적 계측) | - | 17.9.1 | 탐지됨 |
2.3. 에뮬레이터 탐지 결과
2026년 8월 에뮬레이터별 탐지 시험 결과는 다음과 같습니다. 전월 대비 시험 대상과 탐지 결과의 변경은 없었으며, 표에 기재되지 않은 신규 버전은 별도 검증 대상입니다.
| 종류 | 버전 | 출시 일자 | 탐지 결과 |
|---|---|---|---|
| LDPlayer | 3.130 | 23.01 | 탐지됨 |
| 4.0.83 | 22.08 | 탐지됨 | |
| 4.0.83(64) | 22.05 | 탐지됨 | |
| 5.0.3 | 23.03 | 탐지됨 | |
| 5.0.4(64) | 23.03 | 탐지됨 | |
| 9.0.41 | 23.03 | 탐지됨 | |
| 9.0.69 | 24.04 | 탐지됨 | |
| 9.2.6.1 | 26.03 | 탐지됨 | |
| NoxPlayer | 7.0.5.9 | 23.09 | 탐지됨 |
| 7.0.6.1052 | 25.08 | 탐지됨 | |
| MEmu Play | 8.1.3 | 23.03 | 탐지됨 |
| 9.3.2.1 | 26.01 | 탐지됨 | |
| BlueStacks | 5.11.40.1005 | 23.03 | 탐지됨 |
| 5.22.167.1006 | 26.03 | 탐지됨 | |
| Genymotion | 3.3.3 | 23.03 | 탐지됨 |
| KOPlayer | 2.0.0 | 18.06 | 탐지됨 |
2.4. 원격 탐지 현황
2026년 8월 원격 제어, 화면 공유와 기기 연동 기능을 제공하는 앱의 탐지 결과는 다음과 같습니다. 전월 대비 시험 대상과 결과의 변경은 없었습니다. 탐지 결과는 표에 기재된 정식 앱과 버전을 기준으로 하며, 리패키징 또는 변조된 앱은 별도의 확인이 필요합니다.
| 원격 앱 | 원격 앱 버전 | 연결 방식 | 탐지 결과 |
|---|---|---|---|
| TeamViewer Host | 15.75.82 | PC ↔ 모바일 | 탐지됨 |
| TeamViewer QuickSupport | 15.75.80 | PC ↔ 모바일 | 탐지됨 |
| RemoteCall | 7.2.0.436 | PC ↔ 모바일 | 탐지됨 |
| AnyDesk | 8.3.2 | PC ↔ 모바일 | 탐지됨 |
| HelpU | 1.0.8 | PC ↔ 모바일 | 탐지됨 |
| ISL Light | 4.4.2447.61 | PC ↔ 모바일 | 탐지됨 |
| Samsung Flow | 4.9.05.2 | PC ↔ 모바일 | 탐지됨 |
| Samsung DeX | 4.0.02.13 | PC ↔ 모바일 | 탐지됨 |
| RemoteView | 8.3.2.20 | PC ↔ 모바일 | 탐지됨 |
| Vysor | 3.1.4 | PC ↔ 모바일 | 탐지됨 |
| AirDroid | 4.2.9.13 | PC ↔ 모바일 | 탐지됨 |
| Windows와 연결 | 1.23012.43.0(앱) 1.23022.140.0(Windows) | PC ↔ 모바일 | 탐지됨 |
| RemoDroid | 1.0.10 | PC ↔ 모바일 모바일 ↔ 모바일 |
탐지됨 |
3. 국내외 보안 동향
3.1. 폴란드 MyDr 의료 플랫폼, 외부 침입으로 대규모 개인·의료정보 유출
1. 사건 요약
폴란드의 의료 소프트웨어 플랫폼 MyDr가 외부 침입에 의한 대규모 개인·의료정보 유출 사고를 겪었습니다. 2026년 8월 12일 폴란드 디지털부가 사고를 공식 발표하였으며, MyDr는 외부 공격자의 고의적인 범죄 행위에 의한 피해라고 밝혔습니다. 전국 12,000여 의료기관과 연결된 플랫폼 특성상 피해 범위가 매우 넓으며, 실제 유출 규모에 대한 검증은 현재도 진행 중입니다. 공개 시점 기준으로 탈취된 데이터가 외부에 공개된 증거는 확인되지 않았고, 수사 당국이 조사에 착수하였습니다.
2. 확인된 사실
2026년 8월 12일, 폴란드 디지털부가 MyDr 시스템에서 개인·의료정보 침해 사고가 발생하였다고 공식 확인하였습니다. MyDr는 공식 성명에서 이번 사고를 외부 공격자의 고의적인 범죄 행위에 의한 피해로 규정하였으며, 침해 원인을 식별·제거하고 시스템을 복구하였다고 밝혔습니다. 사고 공개 시점 기준으로 탈취된 데이터가 외부에 공개된 증거는 확인되지 않았습니다. 폴란드 당국은 수사 기관에 사건을 통보하고 조사에 착수하였으며, 발표에 따르면 공격자는 2024년 4월까지의 MyDr 이력 데이터에 무단 접근한 것으로 확인되었습니다. MyDr는 의료기관용 소프트웨어를 공급하고 전국 전자의료 플랫폼(P1)과 연계되는 진료기록 관리 플랫폼으로, 전국 12,000여 의료기관과 연결되어 있습니다.
3. 미확인 정보 및 주장
폴란드 정부는 이번 사고로 약 1,900만 명(폴란드 전체 인구의 약 절반)의 개인·의료정보가 침해되었을 가능성이 있다고 밝혔으나, 발표에서도 '침해되었을 가능성'이라는 유보 표현을 썼으며 실제 피해 범위는 검증 중입니다. 폴란드 당국은 탈취 규모를 약 2.5TB로 추산했으며, 세부 검증은 진행 중입니다. 공격 방법(취약점 악용, 자격 증명 도용 등 구체적 침투 경로)은 공개되지 않았습니다.
4. 기술 분석
공식적으로 확인된 내용은 외부 행위자에 의한 무단 접근이라는 사실뿐이며, 구체적인 침투 경로는 공개 자료에서 확인되지 않았습니다. 공격 방법(취약점 종류, 자격 증명 탈취 여부 등)이 알려지지 않은 상황에서 특정 수법을 이번 사건의 원인으로 단정하기 어렵습니다.
다만 이번 사고의 구조적 위험 요인은 명확합니다. MyDr처럼 다수의 의료기관을 단일 시스템으로 연결하는 플랫폼은 한 지점이 침해되면 연결된 모든 기관의 데이터가 동시에 위험에 노출되는, 데이터 집중에 따른 위험을 안고 있습니다. 공격자 입장에서 단일 플랫폼 침해 하나로 국가 단위 의료 데이터를 획득할 수 있는 구조입니다.
의료 데이터는 처방 이력, 진료 기록 등 장기적으로 유효한 민감 정보를 포함하므로, 탈취된 데이터가 의약품 사기, 보험 사기, 스피어피싱 등 2차 범죄에 활용될 수 있습니다. 현재까지 유출 데이터의 외부 유통은 확인되지 않은 상태입니다.
5. 영향 및 대응
전국 12,000여 의료기관에 연결된 플랫폼이 침해됨에 따라 잠재적으로 폴란드 전체 인구의 절반에 달하는 개인·의료정보가 위험에 노출되었습니다. 피해 규모가 확인될 경우 폴란드에서 손꼽히는 대규모 의료 데이터 침해 사고가 될 수 있으나, 실제 범위는 아직 검증 중입니다.
MyDr는 침해 원인을 식별·제거하고 시스템을 복구하였다고 발표하였습니다. 폴란드 디지털부와 보건부는 공동 발표와 함께 수사 기관에 통보하고 대응 체계를 가동하였습니다.
MyDr와 연동된 의료기관은 연결 계정의 접근 권한과 감사 로그를 즉시 점검해야 하며, 이번 사고에서 확인된 데이터 집중 구조를 운영하는 유사 플랫폼은 외부 연결 지점에 대한 접근 제어 강도를 재검토해야 합니다. 또한 개인정보 보호 규정에 따른 피해자 통지 절차가 신속히 이행되어야 합니다.
6. 시사점
이번 사고는 단일 플랫폼이 1만 2천여 개 의료기관의 데이터를 집중 관리할 때, 한 번의 침해가 국가 단위 의료 데이터 전반에 미치는 파급력을 실증한 사례입니다. 피해 기관이 직접 공격받은 것이 아니라 연결된 플랫폼이 침해된 구조인 만큼, 의료기관은 자체 시스템뿐 아니라 연결된 제3자 플랫폼까지 보안 관리 범위에 넣어야 합니다.
탈취 데이터의 외부 공개 증거가 없는 현시점에서도 피해자 통지와 2차 피해 예방 조치를 선제적으로 진행해야 합니다. 공격 경로가 아직 공개되지 않은 만큼, 향후 수사 결과에 따라 유사 의료 플랫폼에 대한 구체적인 취약점 점검이 필요합니다.
▶출처/참고자료:
- https://therecord.media/poland-probes-mydr-healthcare-software-breach
- https://notesfrompoland.com/2026/08/13/poland-hit-by-theft-of-19-million-patients-data-from-medical-platform/
- https://www.govinfosecurity.com/hack-on-med-software-firm-hits-half-polands-population-a-32580
3.2. 대만 정부 기관, AI 에이전트 기반 '준자율형' 사이버 공격 피해
1. 사건 요약
2026년 7월, 대만의 원자력 안전 기관·정부 이메일 시스템·에너지 분야 기업 등 다수 정부 기관을 겨냥한 사이버 공격이 4일간 진행되었습니다. 대만 디지털부는 2026년 8월 13일 이를 공식 발표하였습니다. 이스라엘 AI 보안기업 Dream이 이 캠페인을 분석하였으며, 오픈소스 AI 에이전트를 활용하여 공격 단계 대부분을 자율적으로 수행한 '준자율형(near-autonomous)' 공격 방식이 사용되었을 가능성이 있다고 밝혔습니다. 정부 기관을 겨냥한 사례로는 공개적으로 처음 알려진 준자율형 AI 공격입니다. 공격 출처에 대해 대만은 해외라고만 밝히고 특정 국가를 지목하지 않았습니다.
2. 확인된 사실
2026년 8월 13일, 대만 디지털부가 2026년 7월 중 4일간 정부 기관을 대상으로 한 사이버 공격이 있었다고 공식 발표하였습니다. 공격·스캔 대상에는 원자력 안전 기관, 정부 이메일 시스템, IT 공급망 벤더, 에너지 분야 기업(7개사 이상)이 포함된 것으로 알려졌습니다. 대만은 공격 출처가 해외라고 밝혔으며, 특정 국가는 지목하지 않았습니다. 대만은 공격 출처·수법·영향 범위에 대한 조사를 완료했고, 영향을 받은 기관의 조치도 마쳤다고 밝혔습니다. 이 분석과 '정부 기관 대상 첫 공개 사례'라는 평가는 Dream 보고서와 CyberScoop 보도에 근거합니다.
3. 미확인 정보 및 주장
대만은 수작업과 OpenClaw 등 AI 에이전트를 결합한 공격으로 확인했다고 밝혔습니다. Dream은 공격자가 Hermes와 OpenClaw를 함께 활용한 것으로 분석했습니다. Dream이 분석한 7월 1~4일 공격 기록에는 연결 시스템 21개의 구성 파악, 계정 85개의 비밀번호 탈취, 인사 관련 레코드 2,564건 이상의 추출이 포함돼 있습니다. 여기서 21개는 실제 침해가 확인된 시스템 수가 아니라 정찰 과정에서 파악한 연결 시스템 수입니다. Dream은 내부 문서의 언어를 근거로 중국어 사용 공격자로 추정했으며, 특정 국가를 배후로 지목하지는 않았습니다. 이러한 세부 기법과 수치는 Dream의 분석 결과로, 대만에서 발표한 내용을 통해 확인된 것은 아닙니다.
4. 기술 분석
이번 사건에서 Dream이 분석한 수법의 핵심은 AI 에이전트를 활용한 공격 자동화입니다. Dream의 보고서에 따르면, 공격 시스템이 인간의 지속적 개입 없이 정찰(취약점 데이터베이스·GitHub 탐색), 자격 증명 공격, 후속 침투 경로 전략 수립을 순차적으로 자율 수행했을 가능성이 있습니다. 다만 사용된 도구와 수법의 세부 내용은 보안업체 분석에 근거한 추정이며 공식 확인되지 않았습니다.
기존의 AI 보조(AI-assisted) 공격과 이번 사례의 차이는 공격 단계별 의사결정에서 인간 개입이 최소화되었다는 점입니다. 정찰·계정 침해·침투 경로 설정이 자동화될 경우, 4일이라는 단기간에 원자력 안전·에너지·IT 공급망 등 서로 다른 분야의 다수 기관을 동시에 공략하는 것이 가능해집니다.
공격 대상이 원자력 안전, 에너지, IT 공급망 벤더를 동시에 포함한다는 점은, 인프라 간 연결 관계를 정찰 단계에서 자동으로 파악한 뒤 연쇄 침투 경로를 설정하는 전략이 쓰였을 가능성을 시사합니다.
5. 영향 및 대응
대만의 원자력 안전·에너지·정부 이메일·IT 공급망 등 주요 인프라와 연관된 기관들이 4일에 걸쳐 공격을 받았습니다. Dream의 분석에 따르면 21개 시스템의 연결 관계 파악과 85개 계정 침해가 이루어졌다고 알려졌으나, 당국은 이 수치를 공식 확인하지 않았습니다.
대만 디지털부는 조사를 완료하고 영향 기관의 조치를 마쳤다고 밝혔습니다. 당국은 사건을 공식 발표함으로써 유사 기관들에 경계를 촉구하였습니다.
주요 인프라를 운영하는 기관은 다중요소 인증(MFA, 비밀번호 외에 추가 인증 수단을 요구하는 방식)을 전 계정에 적용하고, AI 기반 이상 행동 탐지 체계 도입을 검토해야 합니다. 공급망 벤더를 통한 연쇄 침투 경로를 고려하여 제3자 접근 권한에 대한 정기 감사도 실시해야 합니다.
6. 시사점
Dream은 이번 사건을, AI 에이전트가 정찰부터 침투까지 상당 부분을 자율 수행한 사례로 분석했습니다. 다만 대상과 목표 설정에는 사람의 개입이 있었던 것으로 지적되며, 완전 자율 공격은 아닙니다. Dream의 분석이 사실로 확인된다면, 기존의 공격자 행동 패턴을 전제로 설계된 탐지 체계만으로는 자동화된 공격의 속도와 범위를 따라가기 어려울 수 있습니다.
AI 기반 공격이 자율화될수록 공격 시작부터 데이터 탈취까지의 시간이 단축됩니다. 대만 사례에서 원자력 안전·에너지·IT 공급망이 동시에 표적이 된 점을 근거로, 단일 기관 수준의 방어 체계만으로는 인프라 간 연계를 노린 자율 공격에 대응하기 어려우며 국가 주요 인프라 간 사이버 보안 협력 체계의 실효성을 점검해야 합니다.
▶출처/참고자료:
- https://cyberscoop.com/near-autonomous-ai-attack-government-target-taiwan/
- https://www.taipeitimes.com/News/front/archives/2026/08/13/2003862438
- https://www.usnews.com/news/world/articles/2026-08-12/taiwan-says-it-was-targeted-last-month-in-ai-driven-hacking-campaign
3.3. Cl0p, PLM 소프트웨어 취약점 악용해 Shell·Philips 등 43개 조직 피해 주장
1. 사건 요약
Cl0p 랜섬웨어 그룹이 제품 수명주기 관리(PLM, 설계부터 생산까지 제품 전 과정의 데이터를 통합 관리하는 시스템) 소프트웨어에서 이미 패치가 나왔지만 적용되지 않은 취약점을 악용하여 Shell, Philips, GE 등 글로벌 에너지·제조·헬스케어 기업들의 데이터를 탈취하였다고 주장하며 43개 조직을 피해자 목록에 올렸습니다. Shell은 2026년 8월 14일 잠재적 사고에 대한 조사를 공식 인정하였으며, Philips는 관련 공격 시도를 차단했으며 고객 환경에는 영향이 없다고 밝혔습니다. Cl0p 측 주장의 피해 규모와 탈취 데이터 내용은 독립적으로 검증되지 않았습니다. PTC와 CISA는 PTC Windchill 및 FlexPLM 취약점(CVE-2026-12569)에 대한 패치 적용을 권고하였습니다.
2. 확인된 사실
2026년 8월 14일, Shell 대변인은 "잠재적 사고를 인지하고 있으며, 보안팀 및 관련 전문가들과 함께 조사 중"이라고 공식 확인하였습니다. Philips는 관련 공격 시도를 차단했으며 고객 환경에는 영향이 없다고 발표하였고, GE는 조사 중이라고 밝혔습니다. 2026년 8월 14일 보도 시점에 이미 Cl0p 그룹의 다크웹 유출 사이트에 43개 조직이 피해자로 등재돼 있었습니다. 복수의 보안 분석 매체는 이번 캠페인과 관련된 취약점으로 PTC Windchill 및 FlexPLM의 CVE-2026-12569를 지목하였으며, 이를 근거로 PTC와 CISA가 패치 적용을 권고하였습니다.
3. 미확인 정보 및 주장
Cl0p 측은 Shell을 대상으로 약 89GB의 데이터(엔지니어링 도면·시설 테스트 보고서·시설 사진·프로젝트 계획서 포함)를 탈취하였다고 주장하였으나, 관련 보도에 따르면 이 주장은 독립적으로 검증되지 않았습니다. 43개 조직이 동시 피해를 입었다는 내용 역시 Cl0p의 피해자 목록 단독 게시에 근거한 것으로, 해당 기업들이 공식 확인한 것이 아닙니다. CVE-2026-12569가 실제 이번 공격의 침투 경로로 활용되었는지는 복수의 보안 분석 매체가 보도하였으나 공식 확인이 필요한 상태입니다.
4. 기술 분석
이번 사건에서 확인된 수법은 인터넷에 노출된 PLM 서버에 대한 외부 접근을 통한 데이터 탈취입니다. 보안 분석 매체들은 CVE-2026-12569(부적절한 입력 유효성 검사로 인한 원격 코드 실행, 즉 외부 공격자가 서버에 임의 명령을 실행할 수 있는 취약점)가 악용되었을 가능성이 있다고 추정하였으나, 이는 분석·추정에 근거합니다.
Cl0p는 과거에도 MOVEit(2023년), GoAnywhere(2023년) 등 광범위하게 사용되는 파일 전송·협업 소프트웨어의 제로데이 취약점을 활용하여 수십~수백 개 조직을 동시에 공략하는 캠페인을 반복해왔습니다. 특정 기업을 개별 표적으로 삼기보다 업계 전반에서 쓰이는 소프트웨어의 취약점 하나를 확보한 뒤 대량 공략하는 전략 패턴이 이번 캠페인에서도 반복된 것으로 분석됩니다.
PLM 시스템은 엔지니어링 설계 도면, 프로젝트 계획 등 기업의 핵심 기술 자산을 집중 관리하므로, 침해 시 설계·기술 정보 유출 및 산업 스파이 위협으로 직결됩니다.
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-