-
AI
- Agentic AI 플랫폼
- AI Security 플랫폼
Agentic AI 플랫폼‘ONE’으로 완성하는 자율 보안, 독보적인 기술력의 차세대 Agentic AI 라인업
AI Security 플랫폼국내 모바일 보안 시장점유율 1위, 1,000+ 고객사가 선택한 ‘TouchEn’으로 가장 확실한 AI 보안·인증 환경을 구축합니다.
-
Web3
- Web3·블록체인 플랫폼
Web3·블록체인 플랫폼국가 모바일 신분증을 구현한 ‘OmniOne’으로, FIDO와 블록체인 기반의 가장 안전하고 편리한 DID 플랫폼을 구축합니다.
-
Quantum
- Quantum 플랫폼
Quantum 플랫폼국정원 KCMVP 인증과 정부 시범사업으로 검증된 ‘Key#’, ‘TouchEn’으로, 양자 위협을 선제 차단하는 Quantum 보안 환경을 구축합니다.
-
서비스
- 화이트햇 서비스
- 가상융합·B2C 서비스
화이트햇 서비스국제 해킹방어 대회 DEFCON 우승으로 증명된 글로벌 최정예 화이트해커 기술로, 보안 취약점을 완벽 대응하는 컨설팅 서비스를 제공합니다.
가상융합·B2C 서비스AI·가상융합부터 편리한 인증서, 안심번호, 피싱예방까지 일상 속 모든 순간을 지키는 생활 보안·인증 서비스를 제공합니다.
-
도입 가이드
- 업종별 도입 가이드
-
인사이트
- 인사이트
-
투자정보
- 투자정보
- 회사소개






FAMILY SITE
KOR
- ENG
- JPN
인사이트
[라온 보안동향보고서] 2026년 10월 주요 보안 이슈


2026년 10월 보안동향보고서에서는 Android Wi-Fi Direct 취약점과 악성코드 수집·유형별 변화, 루팅·에뮬레이터·원격 앱 탐지 현황을 살펴봅니다. 국내 금융권 AI 해킹 침해 사고, Gyazo 정보 유출, 맨체스터 공항그룹 및 Nutex Health 침해 사례를 통해 주요 보안 이슈와 대응 방안을 확인하세요.
1. 악성코드 현황
1.1. 악성코드 동향
2026년 9월, Android Wi-Fi Direct 스택의 힙 버퍼 오버플로 취약점 CVE-2026-28662가 공개되 며 안드로이드 기기의 보안 취약성에 대한 우려가 커졌습니다. 이 취약점은 Android의 wpa_supplicant_8 컴포넌트 내 Wi-Fi Direct(P2P) 프레임 처리 과정에서 발견된 것으로, 피해 기 기와 근거리 무선 통신이 가능한 위치에 있는 공격자가 사용자의 별도 조작 없이 원격에서 악 성 코드를 실행할 수 있습니다. NVD는 CVSS v3.1 기준 8.0(HIGH)으로 산정했으며, Google은 자체 심각도 체계상 Critical로 분류했습니다. 두 등급은 서로 다른 산정 체계에서 나온 값으로, Google이 CVSS 수치를 별도로 발행하지 않는 점에 유의합니다.
이 취약점에 대한 패치는 2026-09-01 보안 패치 수준에 포함됐으며, Google은 2026년 9월 8일 공개한 9월 보안 공지에서 해당 취약점과 수정 사항을 안내했습니다. NVD 등재도 같은 날인 9 월 8일에 이루어졌습니다. Google은 이달 총 180개 취약점을 두 패치 레벨(09-01, 09-05)로 나 눠 수정했습니다. 이 중에는 CVE-2026-28662를 포함한 Critical 등급 시스템 원격 코드 실행 (RCE) 취약점 8건이 포함됐습니다. 이 취약점을 발견한 Tencent Security Xuanwu Lab의 연구원 Povcfe는 CVE-2026-28662와 함께 연관 취약점 여러 건을 Google에 함께 보고했습니다.
공격이 가능하려면 공격자가 피해 기기와 Wi-Fi Direct 무선 통신 범위(Adjacent) 내에 위치해야 합니다. 공식 공지는 '추가 실행 권한이 필요 없다'고 명시하나 NVD는 PR:L(낮은 수준의 사전 접근 필요)로 산정해 차이가 있으며, 인증 자격증명·사전 페어링 등 구체적인 사전 접근 조건은 공개 자료만으로 확정하기 어렵습니다. 익스플로잇 성공 시 앱 샌드박스 바깥에서 동작하는 시 스템 서비스인 wpa_supplicant 프로세스 권한으로 코드가 실행되며, kernel 또는 root 등 관리 자 수준 권한까지 획득할 수 있는지는 확인되지 않았습니다.
다만, 해당 취약점과 관련해 아직 확인되지 않은 사항도 있습니다. 취약한 코드 라인의 세부 사 항, 힙 오버플로의 정확한 발생 조건, CVSS PR:L 항목이 요구하는 사전 권한의 구체적인 조건은 공개되지 않았습니다. 공개 PoC나 완성된 익스플로잇 코드는 없으며, 실제 공격 사례도 확인되 지 않았습니다. CISA KEV에 미등재 상태이며, Android 14·15 버전의 영향 여부는 공식 Bulletin
에서 명확히 확인되지 않습니다. Android wpa_supplicant의 Wi-Fi Direct 구현에서 이와 같은 힙 버퍼 오버플로 유형이 과거에도 반복 발견된 이력이 있으며, 이는 데이터 길이를 확인하는 과정에서 보안 문제가 반복되고 있음을 보여줍니다.
1. 취약점 요약 표
| 항목 | 내용 |
|---|---|
| CVE ID | CVE-2026-28662 |
| CVSS Score | 8.0 (HIGH) — NVD/CNA(Google) CVSS v3.1 산정치 |
| 심각도 | Critical — Google Android Security Bulletin 자체 등급 |
| CWE | CWE-122 (힙 기반 버퍼 오버플로), CWE-787 (경계 밖 쓰기) |
| 영향 제품 | Google Android 16.0, 16-QPR2, 17.0 (공식 Bulletin 기준) |
| 영향 플랫폼 | Android — wpa_supplicant_8 컴포넌트 (platform/external/wpa_supplicant_8) |
| 공개일자 | 2026-09-08 (Android 보안 공지 게시·NVD 등재) — 보안 패치 수준 2026-09-01 |
| 패치 상태 | 패치 완료 — 보안 패치 레벨 2026-09-01 이상에 수정 포함 |
| 공격 복잡도 | Low (CVSS AC:L) — Adjacent 무선 범위 내 P2P 프레임 전송 가능 상태 필요 |
2. 기술적 분석
(1) 취약점 상세
CVE-2026-28662는 Android 오픈소스 프로젝트(`platform/external/wpa_supplicant_8`)의 `p2p_pd.c` 파일 내 `p2p_process_prov_disc_bootstrap_req()` 함수에 존재합니다. Wi-Fi Direct(P2P) 프로토콜의 Provision Discovery 단계에서 Bootstrap Request 메시지를 처리할 때 수신 데이터의 길이를 충분히 검증하지 않아, 힙에 할당된 버퍼 범위를 초과하여 데이터를 기록 (out-of-bounds write)하는 결함입니다. NVD와 OpenCVE는 이를 CWE-122(힙 기반 버퍼 오버 플로)와 CWE-787(경계 밖 쓰기)로 분류합니다.
아래 내용은 CWE-122 취약점 유형의 일반 원리에 대한 배경 설명이며, 이번 취약점의 확정된 익스플로잇 절차가 아닙니다. `malloc()` 등으로 동적 할당된 힙 버퍼의 경계를 초과해 쓰기가 발생하면, 인접 힙 청크에 위치한 함수 포인터, 가상 함수 테이블(vtable), 힙 관리 메타데이터 등이 덮어써질 수 있습니다. 공격자가 이러한 포인터를 제어하면 프로그램의 제어 흐름을 임의 코드 실행 경로로 전환(control-flow hijacking)할 수 있으며, 기밀성·무결성·가용성 모두에 높은 영향을 미칩니다.
(2) 공격 메커니즘
공격자는 피해 기기와 Wi-Fi Direct 무선 통신 범위(Adjacent Network) 내에 위치해야 하며, 취 약한 P2P 메시지 처리 기능을 악용할 가능성이 있습니다. 피해자의 클릭이나 앱 실행 같은 사용 자 상호작용이 불필요하다는 점은 공식 공지에서 확인되지만, 인증 자격증명·사전 페어링 여부 등 구체적인 사전 접근 조건은 공개 자료만으로 확정하기 어렵습니다. 공격자는 공격 목적으로 조작된 Provision Discovery Bootstrap Request 프레임(무선 통신 메시지)을 전송하는 것만으로 `p2p_process_prov_disc_bootstrap_req()` 함수 내 길이 검증이 충분하지 않은 부분을 악용합니 다.
힙 오버플로가 성공하면 wpa_supplicant 프로세스 컨텍스트에서 원격 코드 실행으로 이어질 수 있습니다. 일부 분석은 이때 획득하는 권한을 shell 사용자 수준으로 평가하나, 공식 공지는 권 한 수준을 특정하지 않았습니다. wpa_supplicant는 앱 샌드박스 바깥에서 동작하는 시스템 서 비스로, 일반 앱 권한 이상의 시스템 자원 접근이 가능합니다. 다만 kernel 또는 root 등 관리자 수준 권한까지 획득할 수 있는지는 확인되지 않았습니다. CVSS 벡터의 PR:L(Privileges Required: Low)은 공격에 낮은 수준의 사전 권한이 필요함을 뜻하는 지표이며, 그것이 실제로 어떤 권한·조건을 가리키는지는 공개되지 않았습니다.
(3) 영향 분석
공식 Android Security Bulletin 기준으로 영향 범위는 Android 16.0, 16-QPR2, 17.0이며, 보안 패치 레벨 2026-09-01 미만인 기기가 해당됩니다. SecurityWeek는 이번 9월 업데이트에서 가 장 주목할 결함으로 CVE-2026-28662를 꼽았습니다. 일부 매체에서 "Android 14~17 전체"라는 표기를 사용했으나, 이는 공식 확인 범위를 초과한 추정치이므로 공식 공지를 우선합니다. 전 세계 영향 기기 대수에 대한 공식 발표는 없으며, 실질적인 공격 표면은 Wi-Fi Direct 기능이 활 성화되어 있고 공격자의 무선 범위 내에 있는 취약 버전 기기로 한정됩니다.
3. 공격 시나리오
시나리오 1: 공공장소 무선 환경을 이용한 근거리 공격
카페, 공항, 컨퍼런스 행사장 등 불특정 다수가 밀집한 공공장소에서 공격자는 패치가 적용되지 않은 Android 기기 사용자 근방에 위치합니다. 피해자 기기의 Wi-Fi Direct 기능이 활성화된 상 태에서 공격자가 조작된 Bootstrap Request 프레임을 전송하면 wpa_supplicant 프로세스에서 메모리 오류가 발생하고, 이를 악용하면 원격 코드 실행으로 이어질 수 있습니다. 피해자는 어 떠한 조작이나 알림 없이 공격에 노출되며, 이후 공격자는 확보한 접근 권한을 이용해 추가 공 격을 시도할 수 있습니다.
시나리오 2: 기업 환경 내 업무 기기 대상 공격
기업 내부 환경에서 Wi-Fi Direct 프레임 전송이 가능한 위치에 있는 위협 행위자가 패치 미적 용 업무용 Android 기기를 목표로 합니다. MDM 패치 배포가 지연된 기기가 주요 공격 대상이 되며, wpa_supplicant 프로세스 수준의 접근 확보 후 별도의 권한 상승 취약점과 연계하여 추가 시스템 접근을 시도할 가능성이 있습니다. 비정상적인 무선 통신을 감시하는 체계가 없는 환경 에서는 침해 사실이 늦게 발견될 수 있습니다.
시나리오 3: 특정 인물을 겨냥한 지능형 사이버 공격
고도화된 위협 행위자(APT)가 특정 인물의 Android 기기를 겨냥해 Wi-Fi Direct 범위 내 접근 후 코드 실행 권한 확보를 시도합니다. 이후 별도 권한 상승 취약점과 연계하여 지속 감시 (persistence) 또는 데이터 유출을 시도할 수 있습니다. 현 시점에서 이러한 실제 공격 사례는 확 인되지 않았으며, 이 시나리오는 공격 벡터의 잠재적 확장 가능성을 나타냅니다.
4. 대응 방안
(1) 즉각 조치
Android 보안 패치 레벨 2026-09-01 이상으로 즉시 업데이트하는 것이 가장 효과적인 조치입 니다. 기기 설정의 '보안 업데이트' 또는 '시스템 업데이트' 항목에서 최신 패치 적용 여부를 확 인하고, 기기 제조사(OEM)가 제공하는 Android 보안 업데이트를 통해 패치를 설치합니다. 패치 적용이 즉시 불가능한 환경에서는 불필요한 Wi-Fi Direct 기능을 비활성화하거나, 미사용 시 Wi-Fi를 끄는 임시 완화 조치를 검토합니다.
기업 환경에서는 MDM 솔루션을 통해 관리 대상 Android 기기의 패치 레벨 현황을 점검하고, 패치 미적용 기기를 신속히 파악하여 업데이트를 강제 배포하는 절차를 수립합니다. 취약 버전 (Android 16.0, 16-QPR2, 17.0, 패치 레벨 2026-09-01 미만)으로 확인된 기기는 패치 완료 전까 지 업무 민감 자료 접근을 제한하는 방안을 검토합니다.
(2) 장기 대응
Android 기기 보안 업데이트 주기를 체계적으로 관리하는 정책을 수립합니다. OEM 제조사에 따라 패치 배포 속도가 상이할 수 있으므로, 장기 보안 업데이트(LTS) 정책이 명확한 기기를 우 선 도입하는 조달 정책 수립을 검토합니다. 기업 BYOD 정책에서도 최소 패치 레벨 기준을 명시 하고, 기기 관리 솔루션(MDM)을 활용한 보안 정책 준수 여부 점검을 정기화합니다.
플랫폼 개발 또는 유사 오픈소스 무선 스택을 운용하는 조직은 CWE-122 예방을 위해 버퍼에 쓰기 전 수신 데이터 길이를 항상 검증하고 할당 크기와 비교하는 경계 검사를 구현해야 합니 다. 컴파일러 수준 보호(FORTIFY_SOURCE, ASLR)를 활성화하고, CI 파이프라인에 AddressSanitizer(ASan)·Valgrind 등 메모리 오류 탐지 도구를 통합하는 것을 권고합니다. 메모 리 안전 언어(Rust 등)의 점진적 도입도 중장기 전략으로 고려할 수 있습니다.
5. IOC (침해 지표)
현재 공개된 IOC 없음. CVE-2026-28662는 조사 시점 기준 공개 PoC 및 확인된 실제 공격 사례가 없으며, CISA KEV에 도 등재되지 않았습니다. Wi-Fi Direct P2P 계층의 특성상 네트워크 레벨 트래픽 분석보다 호스 트 기반 탐지(wpa_supplicant 프로세스 비정상 동작, 크래시 로그)가 적합하나, 이에 대한 공개 지표 역시 확인되지 않습니다.
6. 탐지 규칙
현재 공개된 탐지 규칙 없음. 기기 제조사가 제공하는 보안 업데이트를 적용할 것을 권고합니 다.
SigmaHQ 공식 저장소, Elastic Detection Rules, SOC Prime 플랫폼에서 CVE-2026-28662 전용 탐지 규칙은 조사 시점 기준 확인되지 않습니다. Wi-Fi Direct P2P 계층의 특성상 네트워크 IDS/IPS보다 호스트 기반 탐지(wpa_supplicant 프로세스 비정상 동작, 크래시 로그) 또는 무선 패킷 분석이 유효할 수 있으나, 정형화된 공개 규칙은 없습니다.
7. 참고 자료 URL 목록
- https://nvd.nist.gov/vuln/detail/CVE-2026-28662
- https://source.android.com/docs/security/bulletin/2026/2026-09-01
- https://www.strix.ai/cve/CVE-2026-28662
- https://osv.dev/vulnerability/ASB-A-495652882
- https://cve.threatint.com/CVE/CVE-2026-28662
- https://cybersecuritynews.com/android-security-update-september-2026/
- https://www.securityweek.com/androids-september-2026-updates-patch-180-
vulnerabilities/
- https://cwe.mitre.org/data/definitions/122.html
- https://access.redhat.com/security/cve/cve-2021-0326
1.2. 악성코드 수집 현황
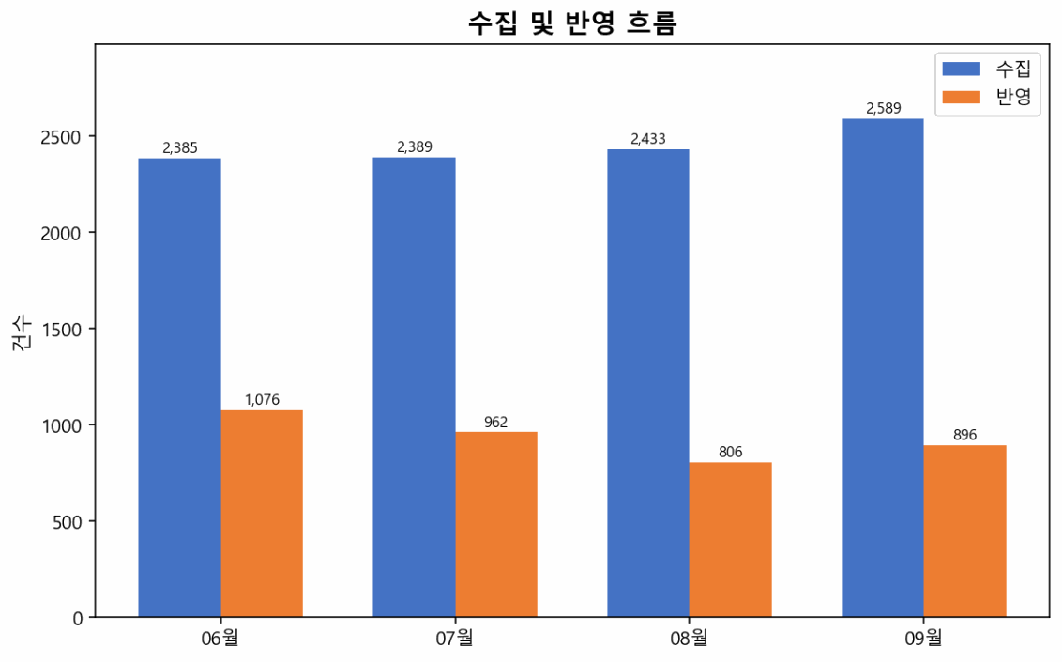
TouchEn mVaccine을 통해 수집된 최근 4개월간 악성코드 수집 현황을 살펴보면, 수집 건수는 지속적인 증가세를 이어온 반면 DB 반영 건수는 6월 고점 이후 감소하다 9월에 반등하여 두 지 표가 서로 다른 방향성을 보였습니다.
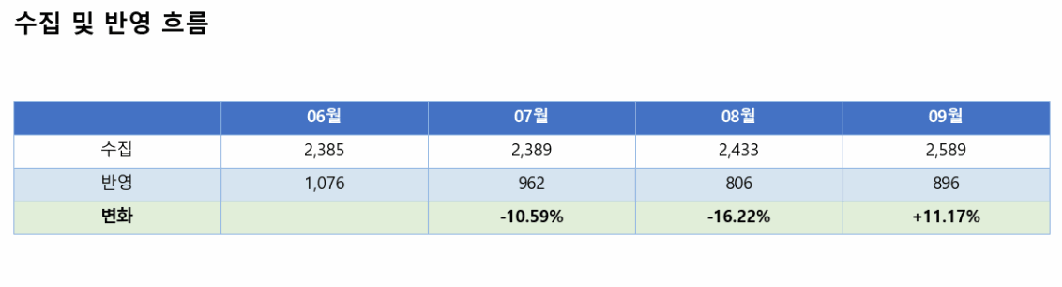
월별 수집 건수는 6월 2,385건, 7월 2,389건으로 큰 변화 없이 유지되다가 8월 2,433건, 9월 2,589건으로 단계적으로 늘었으며, 9월은 전월 대비 6.4% 증가하여 최근 4개월 중 최고치입니 다. DB 반영 건수는 6월 1,076건에서 7월 962건, 8월 806건으로 2개월 연속 감소한 뒤 9월 896 건으로 전월 대비 11.2% 반등했습니다. 수집 건수가 8월부터 증가세로 전환된 것과 달리 반영 건수는 8월까지 하락을 이어가 최저점(806건)을 기록했고, 9월에는 두 지표가 모두 증가했습니 다. 수집 대비 DB 반영률은 8월 33.1%에서 9월 34.6%로 1.5%p 회복되었습니다.
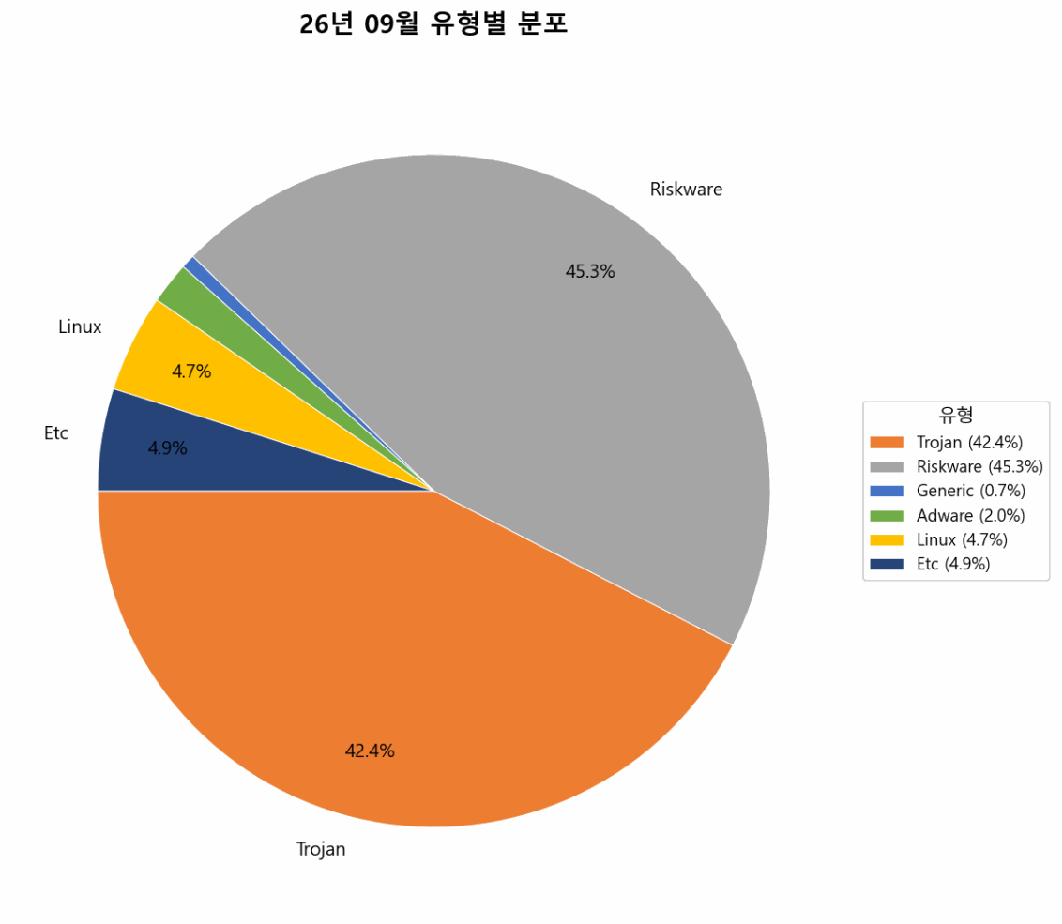
유형별 반영 현황을 보면, Riskware가 7월부터 3개월 연속 1위를 유지하고 있습니다. 9월 기준 Riskware 406건(45.3%), Trojan 380건(42.4%) 순이며, Trojan은 8월 322건에서 9월 380건으로 18.0% 증가하여 두 유형 간 점유율 격차를 좁혔습니다. Generic은 8월 46건에서 9월 6건으로 87.0% 급감했고, Adware도 34건에서 18건으로 47.1% 줄었습니다. 반면 Linux는 8건에서 42건 으로 425.0%, Etc는 8건에서 44건으로 450.0% 급증했습니다. 분류·반영 기준의 영향을 감안하 더라도 Linux 계열의 집중 유입은 이례적인 변화로 평가하며, 다음 달 해당 유형 건수의 지속 여 부를 확인해야 합니다.
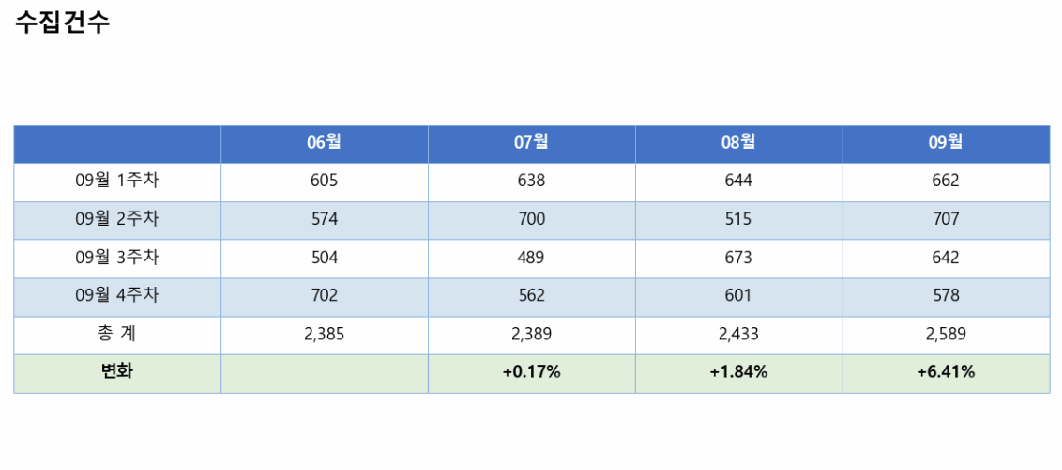
주차별 수집 추이를 보면, 6월과 7월은 3주차가 각각 504건, 489건으로 해당 월 최저치를 기록 하는 공통 패턴이 확인됩니다. 8월에는 2주차 515건이 최저치로 직전 달과 다른 양상이었고, 이 후 3주차 673건으로 반등했다가 4주차 601건으로 다시 감소하면서 해당 월의 변동 폭이 상대 적으로 컸습니다. 9월은 1주차 662건에서 2주차 707건으로 가장 높은 수치를 기록한 뒤 3주차 642건, 4주차 578건으로 완만하게 하강했으며, 2주차 707건은 최근 4개월 전체 주간 수치 중 최고입니다.
1.3. 악성코드 유형별 비율 및 전월 비교
2026년 9월 한 달간 수집된 악성 앱은 총 2,589건으로, 전월(2,433건) 대비 156건(+6.4%) 증가 하였습니다. 주차별로는 1주차 662건, 2주차 707건, 3주차 642건, 4주차 578건이 수집되었으며, 이 중 내부 DB에 반영된 건수는 896건입니다. 수집 대비 반영률은 34.6%로 전월(33.1%) 대비 1.5%p 상승하였고, 반영 건수 역시 806건에서 896건으로 11.2% 증가하였습니다. 반영 건수는 6월 1,076건에서 7월 962건, 8월 806건으로 감소 추이를 보이다가 9월 896건으로 다시 증가하 였습니다.
월별 유형별 반영 현황은 아래 표와 같습니다.
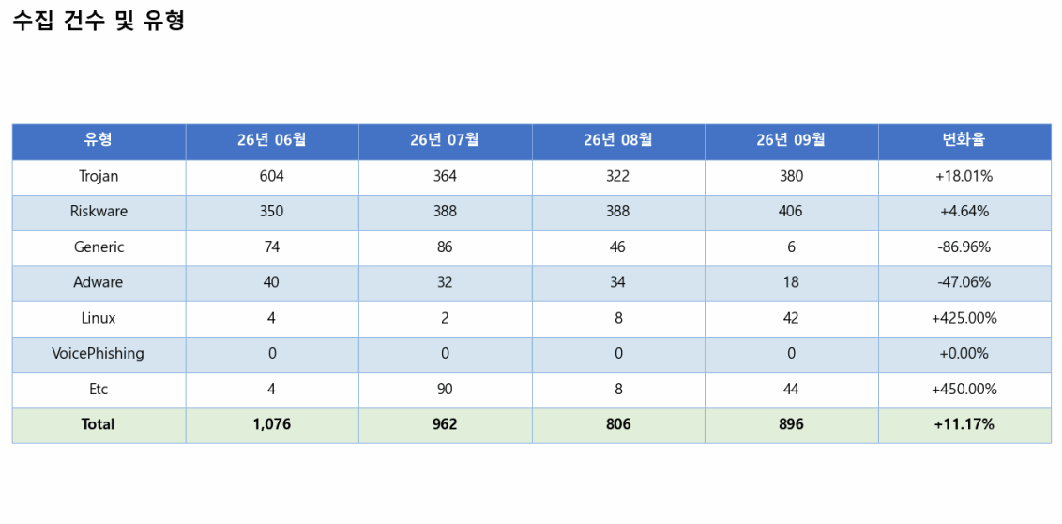
9월 유형별 비중은 Riskware 406건(45.3%), Trojan 380건(42.4%), Etc 44건(4.9%), Linux 42건 (4.7%), Adware 18건(2.0%), Generic 6건(0.7%) 순입니다. 전월 대비 변화율이 가장 큰 세 유형 은 Etc, Linux, Generic이며 아래에서 각각 살펴봅니다.
Etc 유형은 전월 8건에서 9월 44건으로 450.0% 급증하였습니다. Etc는 최근 4개월 동안 6월 4 건(0.4%), 7월 90건(9.4%), 8월 8건(1.0%)과 같이 큰 폭의 증가와 감소를 반복해 왔으며, 9월에
다시 급증세로 돌아섰습니다. 이 항목은 기존 분류 체계에 해당하지 않는 샘플들이 일괄 집계되 는 항목으로, 단기 급증은 미분류 신규 샘플의 유입뿐 아니라 탐지 규칙 변경으로 인한 기존에 수집된 악성코드의 분류 변경을 반영하는 경우가 많습니다. 전월 대비 증가분 36건에 해당하는 주요 샘플을 재분류하고, 해당 기간의 탐지 규칙 변경 이력을 대조하여 원인을 확인해야 합니 다.
Linux 유형은 전월 8건에서 9월 42건으로 425.0% 급증하였습니다. 최근 4개월 흐름에서 Linux 샘플은 6월 4건(0.4%), 7월 2건(0.2%), 8월 8건(1.0%)으로 한 자릿수를 유지하였으나, 9월에 42 건(4.7%)으로 최근 4개월 내 최고치를 기록하였습니다. Android 기반 모바일 악성 앱이 주를 이 루는 수집 환경에서 Linux 계열 샘플이 집중 유입된 것은 주목할 만한 변화입니다. 수집 경로, 패키지 특성, 악성 행위 유형을 확인하여 모바일 환경 이외 표적 확대 여부를 점검할 필요가 있 습니다.
Generic 유형은 전월 46건에서 9월 6건으로 87.0% 급감하였습니다. 최근 4개월 동안 Generic 유형은 6월 74건(6.9%), 7월 86건(8.9%), 8월 46건(5.7%)으로 일정 비중을 유지해 왔으나, 9월에 는 6건(0.7%)으로 대폭 하락하였습니다. Generic은 특정 악성 패밀리로 세분화되지 않은 샘플들 이 집계되는 항목인 만큼, 급감은 수집량 자체의 감소보다는 탐지 규칙 세분화 또는 재분류 과 정에서 해당 샘플들이 다른 유형으로 이동하였을 가능성을 우선 검토해야 합니다. Etc와 Linux 유형이 같은 달 동반 급증한 시점과 일치하는 점도 이 방향의 확인을 뒷받침합니다.
Adware 유형은 전월 34건에서 9월 18건으로 47.1% 급감하였습니다. 6월 40건, 7월 32건, 8월 34건으로 30건대를 유지하던 흐름에서 이탈한 것으로, 절대 건수가 작아 단기 변동성이 크게 나타날 수 있으나 지속 여부를 모니터링해야 합니다.
Trojan 유형은 전월 322건에서 9월 380건으로 18.0% 증가하였습니다. 6월 604건(56.1%)으로 최다를 기록한 후 7월 364건(37.8%), 8월 322건(40.0%)으로 두 달 연속 감소하다가 9월 380건 (42.4%)으로 반등하였습니다.
Riskware 유형은 전월 388건에서 9월 406건으로 4.6% 증가하여 유사 수준을 유지하였습니다. Riskware는 7월(40.3%)부터 3개월 연속으로 Trojan 비율을 상회하며, 9월 기준 45.3%로 가장 높 은 비중을 차지하고 있습니다.
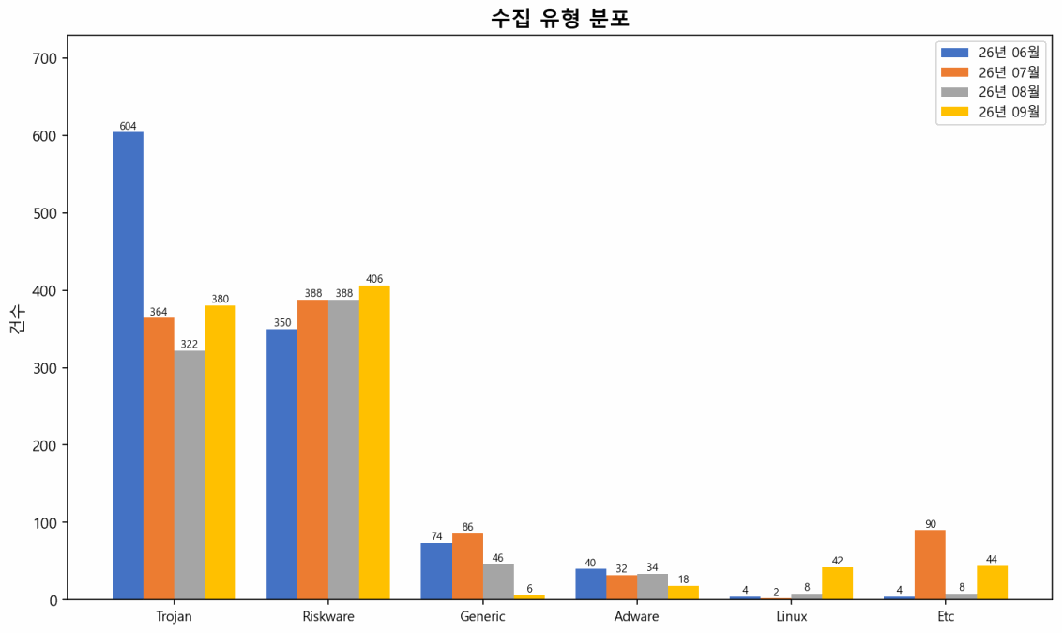
이번 달 데이터에서 확인된 악성코드 수집 및 분류 현황의 주요 변화를 정리하면 다음과 같습 니다.
첫째, Riskware가 7월부터 3개월 연속으로 유형별 비중 1위를 유지하고 있습니다. 9월 기준 45.3%로 Trojan(42.4%)을 2.9%p 앞선 상태이며, 이 격차는 7월 2.5%p, 8월 8.2%p에 이어 지속 되고 있습니다.
둘째, Generic(-87.0%)과 Adware(-47.1%)의 동반 급감, Etc(+450.0%)와 Linux(+425.0%)의 동반 급증이 같은 달에 발생하였습니다. 항목 간 비중이 이동하는 형태로 나타난 만큼, 실제 유포량 변화보다는 분류 체계 내 재편 여부를 먼저 확인해야 합니다.
셋째, Linux 계열 샘플이 최근 4개월 중 9월에 처음으로 40건을 초과하였습니다. 수집 경로와 샘플 특성을 점검하여 모바일 이외 환경을 겨냥한 악성 앱 유입 여부를 확인할 필요가 있습니 다.
넷째, 수집 건수(+6.4%)와 반영 건수(+11.2%)가 함께 증가하면서 반영률이 34.6%로 소폭 상승 하였습니다. 반영 건수가 8월까지 이어지던 감소 흐름에서 9월에는 다시 증가한 것으로 나타났 습니다.
2. 루팅 및 에뮬레이터, 원격 앱 탐지 현황
2.1. 루팅 탐지 현황(Emulator)
모바일 금융·보안 애플리케이션에서는 루팅 상태와 에뮬레이터 실행 환경을 식별하는 기능이 주요 보안 통제 중 하나입니다. 아래 표는 2026년 9월 내부 시험에서 에뮬레이터의 루팅 상태를 탐지한 결과입니다.
전월과 동일한 시험 대상을 사용하였으며, 표에 기재된 모든 항목이 전월과 동일하게 탐지되었 습니다. 다만 이는 해당 버전과 내부 시험 조건에서의 결과이며, 패키지 변조나 별도의 루팅 은 닉·후킹 기법을 추가 적용한 환경까지 포괄하지는 않습니다.
| 종류 | 에뮬레이터 버전 | 안드로이드 버전 | 아키텍처 | 탐지 결과 |
|---|---|---|---|---|
| LDPlayer | 5.0.3 | 7.1.2 | x86 | 탐지됨 |
| LDPlayer | 5.0.3(64) | 7.1.2 | x86_64 | 탐지됨 |
| LDPlayer | 5.0.4(64) | 7.1.2 | x86_64 | 탐지됨 |
| LDPlayer | 9.0.40 | 9.0.0 | x86_64 | 탐지됨 |
| LDPlayer | 9.0.41 | 9.0.0 | x86_64 | 탐지됨 |
| LDPlayer | 9.2.6.1 | 9.0.0 | x86_64 | 탐지됨 |
| NoxPlayer | 7.0.6.1052 | 5.1.1 | x86 | 탐지됨 |
| NoxPlayer | 7.0.6.1052 | 7.1.2 | x86 | 탐지됨 |
| NoxPlayer | 7.0.6.1052 | 7.1.2 | x86_64 | 탐지됨 |
| NoxPlayer | 7.0.6.1052 | 9.0.0 | x86_64 | 탐지됨 |
| BlueStacks | 5.11.40.1005 | 7.1.2 | x86 | 탐지됨 |
| BlueStacks | 5.11.40.1005 | 7.1.2 | x86_64 | 탐지됨 |
| BlueStacks | 5.11.40.1005 | 9.0.0 | x86_64 | 탐지됨 |
| BlueStacks | 5.11.40.1005 | 11.0 | x86_64 | 탐지됨 |
| MEmu Play | 9.3.2.1 | 9.0 | x86_64 | 탐지됨 |
2.2. 루팅 탐지 현황(Real Device)
2026년 9월 실제 안드로이드 기기에서 루팅 관리·은닉 도구와 동적 계측 도구를 대상으로 탐지 시험을 수행하였습니다. 전월 대비 시험 대상과 결과의 변경은 없었습니다. 결과는 표에 기재된 버전과 내부 시험 조건에 한정되며, 도구의 변조본이나 신규 은닉 모듈을 적용한 환경은 별도 시험이 필요합니다.
| 종류 | 패키지 이름 | 버전 | 탐지 결과 |
|---|---|---|---|
| Magisk | com.topjohnwu.magisk | 29.0 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.0 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.1 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.2 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.3 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.4 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.5 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.6 | 탐지됨 |
| Magisk | com.topjohnwu.magisk | 30.7 | 탐지됨 |
| RootCloak | com.devadvance.rootcloak2 | 6.0-2704002 | 탐지됨 |
| RootCloak-2 | com.devadvance.rootcloakplus | 1.2 | 탐지됨 |
| Substrate | com.saurik.substrate | 0.9.4010 | 탐지됨 |
| Hide My Root | com.amphoras.hidemyrootadfree | 4 | 탐지됨 |
| Hide My Root(유료) | com.amphoras.hidemyroot | 4 | 탐지됨 |
| 루팅 숨기기 Premium | com.formyhm.hiderootPremium | 1.2 | 탐지됨 |
| 루팅 숨기기 Lite | com.formyhm.hideroot | 1.7 | 탐지됨 |
| SUHIDE | eu.chainfire.suhide | 7.1.1 | 탐지됨 |
| Frida(동적 계측) | - | 17.9.1 | 탐지됨 |
2.3. 에뮬레이터 탐지 결과
2026년 9월 에뮬레이터별 탐지 시험 결과는 다음과 같습니다. 전월 대비 시험 대상과 탐지 결과 의 변경은 없었으며, 표에 기재되지 않은 신규 버전은 별도 검증 대상입니다.
| 종류 | 버전 | 출시일자 | 탐지 결과 |
|---|---|---|---|
| LDPlayer | 3.130 | 23.01 | 탐지됨 |
| LDPlayer | 4.0.83 | 22.08 | 탐지됨 |
| LDPlayer | 4.0.83(64) | 22.05 | 탐지됨 |
| LDPlayer | 5.0.3 | 23.03 | 탐지됨 |
| LDPlayer | 5.0.4(64) | 23.03 | 탐지됨 |
| LDPlayer | 9.0.41 | 23.03 | 탐지됨 |
| LDPlayer | 9.0.69 | 24.04 | 탐지됨 |
| LDPlayer | 9.2.6.1 | 26.03 | 탐지됨 |
| NoxPlayer | 7.0.5.9 | 23.09 | 탐지됨 |
| NoxPlayer | 7.0.6.1052 | 25.08 | 탐지됨 |
| MEmu Play | 8.1.3 | 23.03 | 탐지됨 |
| MEmu Play | 9.3.2.1 | 26.01 | 탐지됨 |
| BlueStacks | 5.11.40.1005 | 23.03 | 탐지됨 |
| BlueStacks | 5.22.167.1006 | 26.03 | 탐지됨 |
| Genymotion | 3.3.3 | 23.03 | 탐지됨 |
| KOPlayer | 2.0.0 | 18.06 | 탐지됨 |
2.4. 원격 탐지 현황
2026년 9월 원격 제어, 화면 공유와 기기 연동 기능을 제공하는 앱의 탐지 결과는 다음과 같습 니다. 전월 대비 시험 대상과 결과의 변경은 없었습니다. 탐지 결과는 표에 기재된 정식 앱과 버 전을 기준으로 하며, 리패키징 또는 변조된 앱은 별도의 확인이 필요합니다.
| 원격 앱 | 원격 앱 버전 | 연결 방식 | 탐지 결과 |
|---|---|---|---|
| TeamViewer Host | 15.75.82 | PC ↔ 모바일 | 탐지됨 |
| TeamViewer QuickSupport |
15.75.80 | PC ↔ 모바일 | 탐지됨 |
| RemoteCall | 7.2.0.436 | PC ↔ 모바일 | 탐지됨 |
| AnyDesk | 8.3.2 | PC ↔ 모바일 | 탐지됨 |
| HelpU | 1.0.8 | PC ↔ 모바일 | 탐지됨 |
| ISL Light | 4.4.2447.61 | PC ↔ 모바일 | 탐지됨 |
| Samsung Flow | 4.9.05.2 | PC ↔ 모바일 | 탐지됨 |
| Samsung DeX | 4.0.02.13 | PC ↔ 모바일 | 탐지됨 |
| RemoteView | 8.3.2.20 | PC ↔ 모바일 | 탐지됨 |
| Vysor | 3.1.4 | PC ↔ 모바일 | 탐지됨 |
| AirDroid | 4.2.9.13 | PC ↔ 모바일 | 탐지됨 |
| Windows와 연결 | 1.23012.43.0(앱) 1.23022.140.0(Windows) |
PC ↔ 모바일 | 탐지됨 |
| RemoDroid | 1.0.10 | PC ↔ 모바일 모바일 ↔ 모바일 |
탐지됨 |
3. 국내외 보안 동향
3.1. 국내 금융권 AI 해킹 침해 사고
1. 사건 요약
2026년 9월 국내 16개 금융사가 연루된 개인정보 유출 사고가 잇따라 확인됐습니다. 다수 사고 에서 공격자는 인증·인가 검증이 없는 간편 조회 API의 IDOR(Insecure Direct Object Reference) 취약점을 이용해 식별번호를 순차적으로 변경하며 고객 정보를 대량 조회하는 방식으로 탈취했 으며, 사건 간 연관성과 동일 공격자 여부는 금융당국이 조사 중입니다. 초기 집계에서는 7개 기관에서 약 68,000건의 유출이 확인됐으나, 이후 조사가 확대되면서 금융위원회의 10월 14일 발표 기준 유출 규모는 약 10만 건으로 집계됐고, 수사 기관의 추가 조사가 진행 중입니다. 공격 인프라에서 AI 침투테스트 도구의 흔적이 발견됐다는 점이 알려졌으나, 실제 사용된 공격 도구 와 공격자의 신원은 아직 조사 중입니다.
2. 확인된 사실
2026년 9월 18일 예가람저축은행에서 1차 침해가 발생했으며, 9월 27일부터 30일 사이 신한은 행·KB국민은행·하나은행 등 시중은행을 포함한 2차 공격이 이어졌습니다(금융사 공식 발표 및 금융감독원 발표 기준). 신한은행·KB국민은행·하나은행·BNK부산은행·예가람저축은행·웰컴저축 은행·현대캐피탈 등에서 개인정보 유출이 공식 확인됐으며, 금융위원회의 10월 14일 발표 기준 유출 규모는 약 10만 건입니다. 신한은행 약 25,000명이 포함되며, 예가람저축은행은 초기 약 4 만 명에서 조사 확대로 약 5만 건 규모로 추정됩니다(조사 진행 중). 최종 연루 금융사는 16개사 로 확인됐습니다.
KB국민은행에 대한 공격은 9월 27일 23시 19분에 시작돼 9월 29일 18시경까지 42시간 41분 동안 지속됐으며, 은행은 공격 종료 후 약 25시간이 지난 9월 30일 19시경에야 침해를 인지했 습니다(금융사 공식 발표). 금융감독원은 긴급 현장 조사를 실시했으며, 각 금융사는 관련 서비 스를 즉시 중단하고 API 접근을 차단했습니다. 피해 고객에 대한 개별 통보가 진행 중입니다.
3. 미확인 정보 및 주장
공격 인프라 로그에서 중국산 오픈소스 AI 자율 침투테스트 도구 'ARTEX'의 흔적이 발견됐다고 알려졌으나, 금융감독원 조사에서 "흔적 확인"으로 표현됐을 뿐 해당 도구가 실제 공격에 사용 됐는지는 아직 확인되지 않았습니다. 광둥성 거주 26세 중국인 남성이 용의자로 추정된다고 보 도됐으나, 수사 진행 중인 사항으로 공식 확인되지 않았습니다. 공격자가 IP 차단 즉시 다른 IP 로 교체해 우회했다는 내용은 조사 결과로 알려졌으나, 세부 우회 인프라 구성은 확인되지 않았 습니다.
4. 기술 분석
공격자는 서버 사이드 인증·인가 검증 없이 노출된 간편 조회 API의 IDOR 취약점을 악용했습니 다. 사용자 식별값을 순차적으로 변경하며 대량 조회하는 열거(enumeration) 방식으로 권한 없 이 타인 정보에 접근했으며, 이 경위는 피해 기관들이 공식 발표에서 밝힌 내용입니다.
공격 인프라에서 AI 자율 침투테스트 도구 'ARTEX'의 흔적이 확인됐다는 점은 수사 당국이 추정 중인 사항입니다. IDOR 열거 공격이 자동화 도구와 결합되면 수동 공격 대비 짧은 시간에 대규 모 데이터 탈취가 가능하다는 점은 기술적으로 성립하나, ARTEX가 이번 공격에 사용됐다고 단 정하기는 이릅니다.
KB국민은행 사례에서 확인된 공격 개시부터 인지까지 약 68시간의 탐지 공백은 이상 트래픽 임 계값(탐지 기준값) 설정 미흡이나 공격 패턴이 정상 API 호출과 유사해 룰 기반 탐지를 우회했 을 가능성을 시사하지만, 정확한 원인은 조사가 완료되기 전까지 확정하기 어렵습니다.
5. 영향 및 대응
금융위원회의 10월 14일 발표 기준 약 10만 건의 고객 개인정보가 유출됐으며, 사고 연루 금융 사는 16개사에 이릅니다. 피해 고객은 이름·연락처 등 금융 거래 관련 정보의 유출 위험에 노출 됐습니다.
각 금융사는 침해 인지 후 즉시 관련 API 서비스를 중단하고 접근을 차단했습니다. 금융감독원 은 긴급 현장 조사를 실시했으며, 피해 고객에 대한 개별 통보가 진행 중입니다. 금융권 전반에 2차 인증 강화 논의도 가속되고 있습니다.
간편 조회 기능을 포함한 모든 API 엔드포인트에 서버 사이드 인증·인가 검증을 의무적으로 적 용하고, 식별값을 순차적으로 바꿔가며 대량 조회하는 패턴을 탐지하는 이상 행위 분석 체계를 API 게이트웨이 수준에서 구성해야 합니다.
6. 시사점
짧은 기간에 여러 금융사에서 유사한 방식의 대규모 조회가 이뤄질 수 있었던 배경으로는 API 보안 검증 미비가 지목되지만, 사건 간 연관성과 공통 원인 여부는 금융당국이 조사 중입니다. 금융사는 외부 공개 API의 객체 접근 권한 검증 여부를 정기적으로 재점검해야 합니다. AI 자율 침투테스트 도구의 공격 활용 흔적이 수사선상에 올라 있다는 점을 감안하면, 공격 자동화가 가 속될 경우 공격을 발견하고 대응할 수 있는 시간이 더욱 짧아질 수 있다고 판단합니다. 이에 대 비해 API 호출 빈도와 식별값 변경 패턴에 대한 실시간 이상 탐지 임계값을 재설정하고, 보안 개발 생명주기에 IDOR 점검을 필수 점검 항목으로 포함해야 합니다.
▶출처/참고자료:
- https://www.fnnews.com/news/202610031956534565
-
https://itwiki.kr/w/2026%EB%85%84_%EA%B8%88%EC%9C%B5%EA%B6%8C_AI_%ED%95%B4 %ED%82%B9_%EB%B0%8F_%EC%A0%95%EB%B3%B4%EC%9C%A0%EC%B6%9C_%EC%82%A C%ED%83%9C
- https://www.remio.ai/ko/post/south-korean-bank-cyberattacks-expose-a-new-ai-security-
gap-ko
3.2. Gyazo 서버 취약점 대규모 유출
1. 사건 요약
일본 기반 이미지 공유 서비스 Gyazo를 운영하는 힐프필(Helpfeel)이 2026년 9월 서버 취약점 악용으로 2,362만 건의 사용자 레코드와 4억 9,000만 건의 이미지 메타데이터(촬영 정보·위치 등 파일 부가정보)가 탈취된 사실을 공식 확인했습니다. 침해는 9월 11일 발생해 다음 날 탐지 됐으며, 조사와 조치를 거쳐 9월 18일 서비스를 일시 중단하고 취약점 조치 후 9월 27일 재개했 습니다. 비밀번호 해시·세션 토큰 유출과 함께 EXIF 위치 데이터·OCR 텍스트를 포함한 이미지 메타데이터까지 탈취돼, 추가적인 개인정보 유출 위험이 발생한 점이 이번 사고의 핵심 쟁점입 니다.
2. 확인된 사실
2026년 9월 11일 침해가 발생했으며 9월 12일 탐지됐습니다(힐프필 공식 발표). 공격자는 Gyazo 이미지 업로드 서버의 취약점을 통해 임의 명령 실행 권한을 획득하고 데이터베이스에 무단 접근했습니다(힐프필 공식 발표). 사용자 레코드 23,620,000건과 이미지 메타데이터 490,000,000건이 탈취됐음을 힐프필이 공식 확인했습니다.
사용자 레코드에는 이름·이메일·비밀번호 해시·기기 ID·로그인 세션 ID·연결 계정 토큰이 포함됐 습니다. 이미지 메타데이터에는 업로드 IP 주소·EXIF 위치 데이터·OCR 추출 텍스트가 포함됐으 며, 이미지 ID를 통한 비공개 콘텐츠 접근 가능성도 힐프필 공식 발표에서 언급됐습니다. 힐프 필은 9월 18일 서비스를 일시 중단하고, 취약점 조치를 거쳐 9월 27일 재개했습니다. 노출 이미 지에 대한 접근을 일시 제한했으며, 전체 이용자에게 비밀번호 재설정을 권고하고 개별 통보를 실시했습니다.
10월 21일 공개된 최종 조사 결과에서 이용자 133명의 이미지 432건이 실제로 열람·취득된 사 실과, 약 1억 7,400만 건의 삭제 이미지 메타데이터(주로 2023년 2월 이전 삭제분)가 유출 범위 에 포함된 사실이 추가 확인됐습니다. 힐프필은 침해 원인이 외부 소프트웨어나 위탁 업체가 아 닌 자체 개발·운영 시스템의 취약점이라고 밝혔습니다.
3. 미확인 정보 및 주장
별도로 확인되지 않은 공격자 주장이나 피해 수치는 없습니다.
4. 기술 분석
힐프필 공식 발표에 따르면 이미지 업로드 서버의 취약점을 통해 임의 명령 실행(RCE) 권한을 확보한 후 데이터베이스에 접근하는 경로가 사용됐습니다. 취약점의 구체적인 유형이나 식별자 (CVE)는 공개되지 않았습니다.
세션 ID와 연결 계정 토큰의 유출은 비밀번호 변경 없이도 일시적 계정 탈취가 가능한 상태를 만듭니다. 비밀번호 해시는 비밀번호를 알아내려는 공격(크래킹)의 대상이 될 수 있습니다.
EXIF 위치 데이터와 OCR 텍스트는 단독으로는 민감도가 낮아 보이지만, 계정 정보·업로드 IP와 결합되면 이용자의 물리적 위치, 행동 패턴, 비공개 문서 내용까지 노출 범위가 확장됩니다. 업 로드 서버와 데이터베이스 간 네트워크 분리 수준이나 DB 접근 로그 모니터링 체계에 대해서는 공개 자료에서 확인되지 않습니다.
5. 영향 및 대응
전 세계 Gyazo 이용자를 대상으로 2,362만 건의 사용자 레코드와 4억 9,000만 건의 이미지 메 타데이터가 탈취됐습니다. 세션 토큰 유출로 인해 패치 완료 시점까지 계정 무단 접근이 가능한 상태가 유지됐습니다.
9월 18일 서비스를 일시 중단하고 취약점을 조치한 뒤 9월 27일 재개했습니다. 노출된 메타데 이터 관련 이미지에 대한 접근을 일시 제한하고, 전체 이용자에게 비밀번호 재설정을 권고하며 개별 통보를 실시했습니다.
이미지 처리 서버는 데이터베이스와 네트워크 세그멘테이션으로 분리하고, 서버 사이드 파일 처리 파이프라인에 대한 정기 보안 검토를 수행해야 합니다. 침해 확인 즉시 서버 사이드에서 유출된 세션 토큰 전수를 무효화해야 합니다.
6. 시사점
이번 사고는 원본 이미지 외에 EXIF·OCR 등 원본에서 추출·가공된 부가정보를 대규모로 축적한 플랫폼이 단일 침해로 어느 범위까지 노출될 수 있는지를 보여주었습니다. 서비스 운영자는 메 타데이터의 수집·보유 범위를 목적에 필요한 최소 수준으로 제한하고, 이미지 ID가 외부에서 순 차 유추 가능한 구조가 되지 않도록 설계해야 합니다. 4억 9,000만 건에 달하는 파생 메타데이
터가 원본 파일과 동일한 침해 경로를 통해 탈취됐다는 사실에서, 미디어 플랫폼이 축적하는 부 가정보 역시 원본 파일 못지않게 중요하게 보호해야 할 정보임을 이번 사고가 재확인해 준 것 으로 판단합니다.
▶출처/참고자료:
- https://www.helpnetsecurity.com/2026/09/21/helpfeel-gyazo-data-breach/
- https://www.bleepingcomputer.com/news/security/gyazo-server-flaw-exploited-to-steal-
236-million-user-records/
- https://thehackernews.com/2026/09/gyazo-breach-exposes-2362-million-user.html
3.3. 맨체스터 공항그룹 FulcrumSec 침해
1. 사건 요약
영국 최대 공항 운영사인 맨체스터 공항그룹(MAG)이 2026년 8월 27일 침해 사고를 공식 공개 했습니다. MAG 대변인은 맨체스터·런던 스탠스테드·이스트 미들랜즈 공항 이용자 약 870만 명 이 영향을 받았으며 대다수는 이메일 주소만 노출됐다고 현지 언론에 밝혔습니다. 갈취 그룹 FulcrumSec이 공격을 자처하며 금품을 요구했으나, 공격 경로에 대한 FulcrumSec의 주장은 MAG가 공식 확인하지 않았습니다. MAG는 고객 참여 플랫폼 Iterable에 접근하던 API 인증정보 (외부 서비스에 접근할 때 사용하는 인증 수단)를 무효화하고 접근 통제를 점검했으며, 관련 당 국 신고와 고객 통보를 진행했습니다.
2. 확인된 사실
2026년 8월 27일 MAG가 침해 사고를 공식 공개했습니다. 침해 발생 일자는 공개된 정보에 나 오지 않습니다. 유출 규모에 대해 MAG 대변인은 맨체스터·런던 스탠스테드·이스트 미들랜즈 공 항 이용자 약 870만 명이 영향을 받았으며 대다수는 이메일 주소만 노출됐다고 현지 언론 (Manchester Evening News)에 밝혔습니다(BleepingComputer 재인용). 유출된 정보에는 주차· 라운지·패스트트랙 예약과 공항 Wi-Fi 가입 데이터가 포함됩니다.
MAG는 피해 사실을 관련 당국에 신고하고, 피해 고객에게 개별 통보했습니다. MAG는 Iterable API 인증정보를 무효화하고 접근 통제를 전면 점검했습니다.
3. 미확인 정보 및 주장
FulcrumSec 측은 MAG의 고객 참여 플랫폼 Iterable에 접근하는 API 인증정보가 공개 웹 페이 지의 클라이언트 사이드 코드(이용자 브라우저에서 실행되어 소스가 그대로 보이는 코드)에 암 호화 없이 평문으로 들어 있었고, 이를 이용해 침투했다고 주장했습니다. MAG는 이 공격 경로 를 공식 확인하지 않았습니다. FulcrumSec 측은 압축 상태로 86 GB(압축을 풀면 약 640 GB) 분 량의 데이터를 탈취했으며, 여기에 향후 항공편 관련 기록 약 200,000건이 포함된다고 주장했 습니다. 이는 공격자 측 주장으로, MAG가 공식 확인한 수치는 아닙니다. FulcrumSec이 MAG에 금품을 요구했다고 알려졌으나, 협상 내용이나 결과는 공개되지 않았습니다.
4. 기술 분석
FulcrumSec은 이용자 브라우저에서 실행되는 코드에 평문으로 들어 있던 Iterable API 인증정 보를 손에 넣어 고객 데이터에 접근했다고 주장했습니다. MAG가 사후에 Iterable API 인증정보 를 무효화한 점은 이 경로가 사고와 관련됐을 가능성을 시사하지만, 사후 조치만으로 공격 경로 가 확정되는 것은 아닙니다.
API 키나 서비스 접속 토큰이 공개 웹 페이지 소스에 들어가면, 브라우저 개발자 도구로 소스를 열어 볼 수 있는 누구에게나 인증정보가 노출됩니다. 코드를 읽기 어렵게 바꾸거나(난독화) 용 량을 줄이는 처리만으로는 이 위험이 사라지지 않으며, 외부 플랫폼 연동에 쓰는 인증정보는 이 용자에게 전달되지 않는 서버 쪽에서만 관리해야 합니다.
이번 사고는 Iterable 자체의 취약점이 아니라 MAG가 연동 인증정보를 관리한 방식에서 비롯 됐습니다. 외부 업체의 제품에 심어진 악성코드가 번지는 전형적인 공급망 침해라기보다, 외부 서비스 연동 설정의 운영 보안이 실패한 경우에 가깝습니다. 클라우드로 제공되는 외부 서비스 (SaaS)를 연동할 때는 연결에 쓰는 인증정보를 어디에 어떻게 저장하느냐가 그 자체로 공격 대 상이 될 수 있습니다.
5. 영향 및 대응
MAG 측 발표 기준 약 870만 명 고객이 영향을 받았으며(대다수는 이메일 주소만 노출), 영향받 은 공항은 영국 내 3개소입니다.
MAG는 침해 사실을 관련 당국에 신고하고 고객에게 개별 통보했습니다. Iterable API 인증정보 를 무효화하고 접근 통제를 전면 점검했습니다.
외부 SaaS 플랫폼과 연동할 때 쓰는 API 키·서비스 토큰이 이용자 브라우저에서 실행되는 코드 에 들어가지 않도록 개발 보안 기준을 정해야 합니다. 배포 전에 소스에 인증정보가 들어 있는 지 자동으로 검사하는 도구를 개발·배포 과정의 필수 점검 단계로 두면 이런 실수를 배포 전에 걸러낼 수 있습니다.
6. 시사점
공격자 주장이 사실이라면, 약 870만 명 규모의 피해가 브라우저에서 실행되는 코드에 인증정 보를 평문으로 남긴 기초적 실수에서 비롯된 셈입니다(MAG는 침투 경로를 공식 확인하지 않았 습니다). 여러 외부 SaaS 플랫폼을 연동하는 대형 조직일수록 연동 인증정보가 어디에 저장되고 어디까지 접근할 수 있는지 일일이 파악하기 어렵습니다. 외부 플랫폼 연동에 쓰는 인증정보를
정기적으로 전수 점검해 운영 보안 절차에 포함해야 하며, 이용자 브라우저 쪽 호출이 불가피하 더라도 필요한 한 가지 기능에만 쓰도록 권한을 좁힌 단기 토큰만 발급해야 합니다. 마케팅·고 객 참여 플랫폼 연동 인증정보 하나가 노출되면서 대규모 공항의 고객 예약 데이터가 대량으로 빠져나갈 수 있었던 만큼, 연동 인증정보의 접근 범위를 최소화하는 것이 피해 규모를 실제로 줄이는 대응이라고 평가합니다.
▶출처/참고자료:
- https://www.bleepingcomputer.com/news/security/fulcrumsec-claims-manchester-airports-
hack-theft-of-86-gb-of-data/
- https://securityaffairs.com/198143/cyber-crime/extortion-group-fulcrumsec-claims-86gb-
manchester-airports-group-data-theft.html
- https://hackread.com/fulcrumsec-hackers-manchester-airports-data-breach/
3.4. Nutex Health TheGentlemen 랜섬웨어 침해
1. 사건 요약
미국 텍사스주에 본사를 둔 의료 서비스 기업 Nutex Health가 외부 침입으로 환자·직원·의료 제 공자 정보를 탈취당한 사고입니다. Nutex는 2026년 8월 24일 미국 증권거래위원회(SEC)에 사 이버 침해를 처음 신고(8-K Item 8.01)한 뒤, 8월 31일 중요 사이버보안 사건에 해당하는 Item 1.05로 추가 공시하며 정보 탈취를 공식 확인했습니다. 같은 날 랜섬웨어 그룹 TheGentlemen(Storm-2697)이 익명 네트워크 Tor의 유출 사이트에 Nutex를 피해 기업으로 게 시하고 탈취한 데이터를 공개하겠다고 위협했으며, 9월 10일에는 공격자가 탈취를 주장하는 데 이터가 실제로 게시된 사실이 추가 공시됐습니다. Nutex는 사업 운영과 재무 보고에 중대한 영 향은 없다고 밝혔으나, 텍사스주에서는 집단 소송이 제기됐습니다.
2. 확인된 사실
2026년 8월 24일 Nutex Health가 SEC에 8-K Item 8.01로 사이버 침해를 최초 신고했습니다. 8 월 31일 Nutex는 8-K Item 1.05(중요 사이버보안 사건)로 추가 공시하며 환자·직원·의료 제공자· 사업 및 재무 정보의 탈취를 공식 확인했습니다. Nutex는 "사업 운영 또는 재무 보고 시스템에 중대한 영향을 발견하지 못했다"고 공시에서 밝혔습니다.
8월 31일 TheGentlemen이 Tor 유출 사이트에 Nutex를 등재하고 9일 이내 데이터 공개를 위협 했습니다. 9월 10일 Nutex는 공격자가 탈취했다고 주장하는 데이터가 유출 사이트에 게시된 사 실을 파악했다고 SEC에 추가 공시했으며, 게시된 데이터의 내용·범위·진위는 수 주에 걸쳐 분석 중이라고 밝혔습니다. 텍사스주에서 집단 소송이 제기됐습니다.
Nutex는 수사 당국에 협조하고 영향받은 개인에 대한 통보 절차를 진행 중입니다.
3. 미확인 정보 및 주장
TheGentlemen이 다크웹 유출 사이트에 올린 탈취 데이터의 구체적 범위와 건수는 공격자 측 주장이며, Nutex가 공식 확인한 내용이 아닙니다. TheGentlemen이 2025년 중반 등장 이후 75 개국 이상에서 580곳 이상의 조직을 피해자로 등재했다는 수치는 공격자 유출 사이트 게시를
집계한 보안 업체 분석 기준이며, 독립적으로 검증된 수치가 아닙니다. 초기 침투 경로와 구체 적인 공격 기법은 공개 자료에서 확인되지 않았습니다.
4. 기술 분석
Nutex의 공식 공시에는 구체적인 침투 경로나 공격 기법이 담겨 있지 않아, 공개된 정보만으로 는 처음에 어떤 경로로 침입했는지 특정할 수 없습니다.
TheGentlemen(Storm-2697)은 랜섬웨어를 빌려 쓰는 RaaS(서비스형 랜섬웨어) 모델로 운영됩 니다. 보안 업체 보도에 따르면 데이터를 탈취한 뒤 공개하겠다는 협박과 몸값 요구를 함께 거 는 이중 갈취 방식을 사용합니다. 이번 사고에서도 SEC 공시 직후 Tor 사이트 등재와 공개 위협 이 이어져 이 방식과 일치했습니다.
Item 1.05 공시는 2023년 발효된 SEC 사이버보안 공시 규칙에서 '중요한 사이버보안 사건'으로 분류된 경우에 요구됩니다. Nutex는 먼저 Item 8.01로 침해 사실을 신고한 뒤, 사건의 중요성이 확인되면서 Item 1.05로 추가 공시했습니다.
5. 영향 및 대응
환자·직원·의료 제공자·사업 및 재무 정보의 탈취가 공식 확인됐습니다. 영향받은 곳은 미국 내 Nutex가 운영하는 소규모 병원과 응급 시설입니다. Nutex는 사업 운영과 재무 보고에 중대한 영향은 없다고 밝혔으나, 텍사스주에서는 집단 소송이 진행 중입니다.
SEC에 8-K Item 8.01과 Item 1.05로 각각 공시했으며, 수사 당국에 협조하고 영향받은 개인에 대한 통보를 진행하고 있습니다.
의료 기관은 환자의 민감 정보(PHI, 보호 건강 정보)를 일반 업무 시스템과 분리된 별도 영역에 두고(네트워크 분리), 인터넷에 노출된 서비스와 인증정보 관리 상태를 정기적으로 점검해야 합 니다.
6. 시사점
Nutex 사고는 침해가 발생하면 기술적 복구 비용만이 아니라 SEC 공시, 집단 소송 같은 법적·규 제 비용이 뒤따른다는 점을 보여 줍니다. 특히 의료 기관처럼 환자 정보(PHI)와 재무 데이터가 같은 침해로 함께 유출되면, HIPAA(미국 의료정보보호법)에 따른 신고 의무, SEC 공시 요건, 민 사 소송이 동시에 발동될 수 있습니다. 따라서 사고 대응 계획을 세울 때 이러한 규제·법적 절차 를 미리 반영해 두어야 합니다. 환자 정보와 재무 시스템을 같은 인프라에서 운영하는 기관일수
록 침해 시 여러 법적·규제적 문제가 동시에 발생할 수 있으므로, 데이터를 영역별로 분리해 두 면 기술적 방어뿐 아니라 규제 대상 범위를 좁히는 실질적 효과도 거둘 수 있다고 판단합니다.
▶출처/참고자료:
- https://www.securityweek.com/ransomware-gang-claims-nutex-health-data-breach/
- https://www.theregister.com/cyber-crime/2026/09/01/the-gentlemen-come-calling-as-
nutex-confirms-sensitive-data-theft/5293642
- https://socradar.io/data-breach/nutex-health-thegentlemen-ransomware-2026/
- 회사소개
- 제품소개
-
플랫폼
-
모바일 보안
-
PC 보안
-
서비스
- 인재채용
-
대표이사이순형·이정아 사업자등록번호138-81-16484 대표전화02-561-4545 FAX02-565-5350 개인정보 처리방침
© RaonSecure. All rights reserved.
본사서울특별시 영등포구 여의대로 108, 파크원타워2 47-48(여의도동) -
FAMILY SITE
-